
Citrix NetScaler ถูกโจมตีจริงเป็นช่องโหว่ที่ 3 ในรอบ 8 วัน CISA เพิ่ม CVE-2026-88779
CISA เพิ่มช่องโหว่ NetScaler CVE-2026-88779 เข้ารายการถูกโจมตีจริงเมื่อ 4 ต.ค. 2026 เป็นตัวที่ 3 ในรอบ 8 วัน ผู้ที่อัปเดตรอบก่อนต้องอัปเดตเป็น 14.1-73.41 อีก
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที ผู้เข้าชม 1
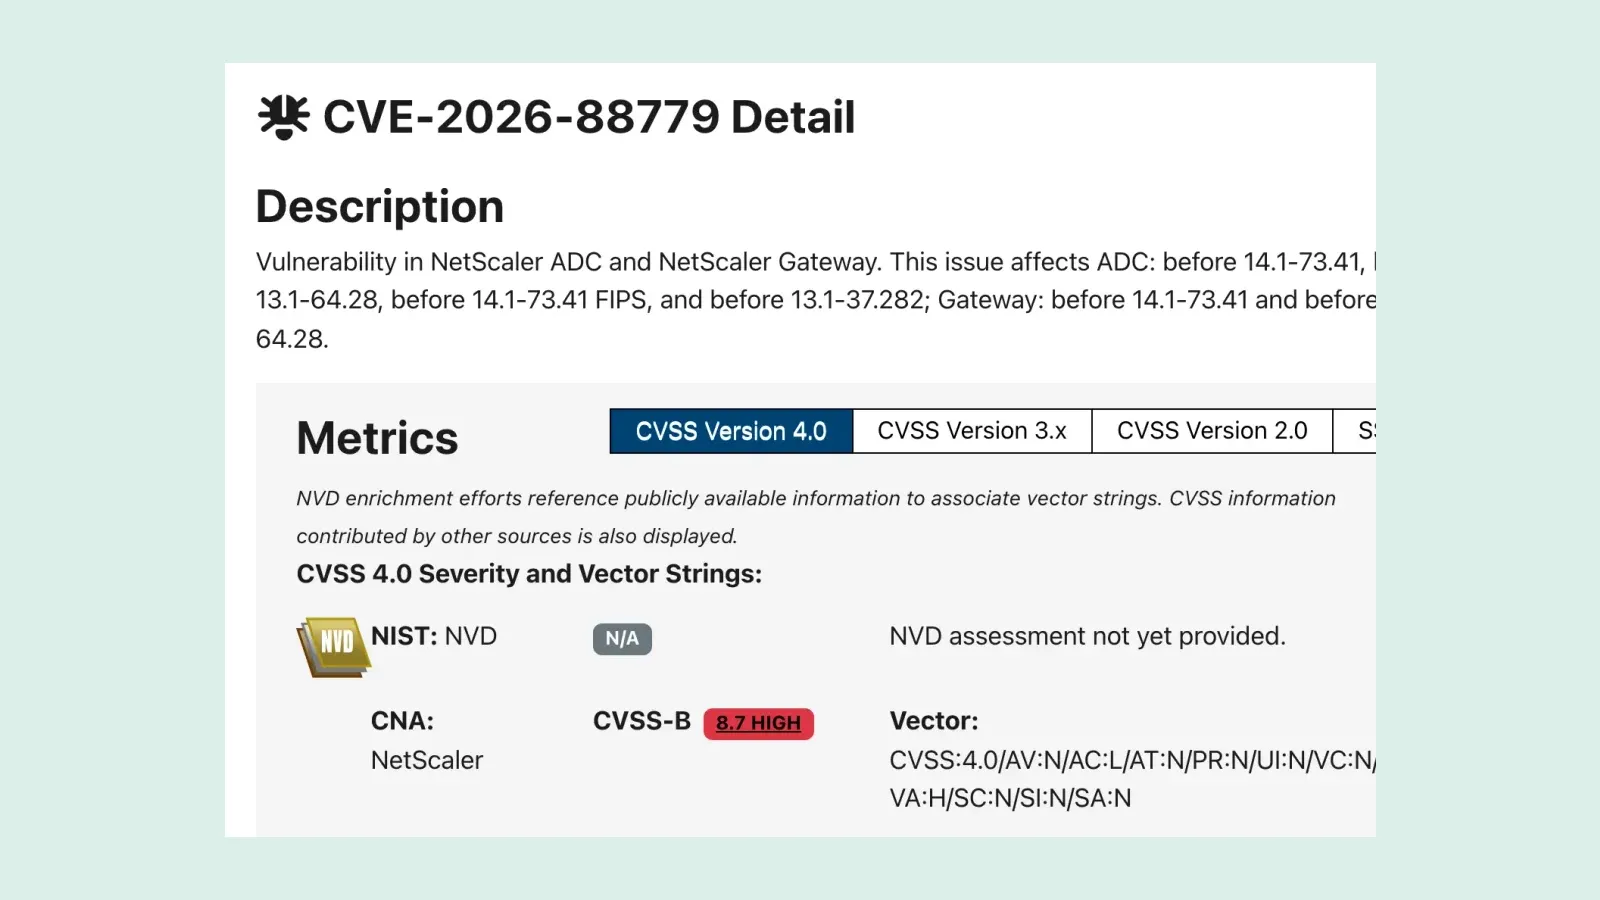
สรุปประเด็นสำคัญ
- CISA เพิ่ม CVE-2026-88779 ของ Citrix NetScaler ADC และ NetScaler Gateway เข้ารายการ Known Exploited Vulnerabilities (KEV) เมื่อ 4 ตุลาคม 2026 และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 7 ตุลาคม
- ช่องโหว่นี้ทำให้เครื่องหยุดให้บริการ (denial of service) ได้ คะแนน CVSS 4.0 จาก NetScaler อยู่ที่ 8.7 และ NVD ให้ CVSS 3.1 ที่ 7.5
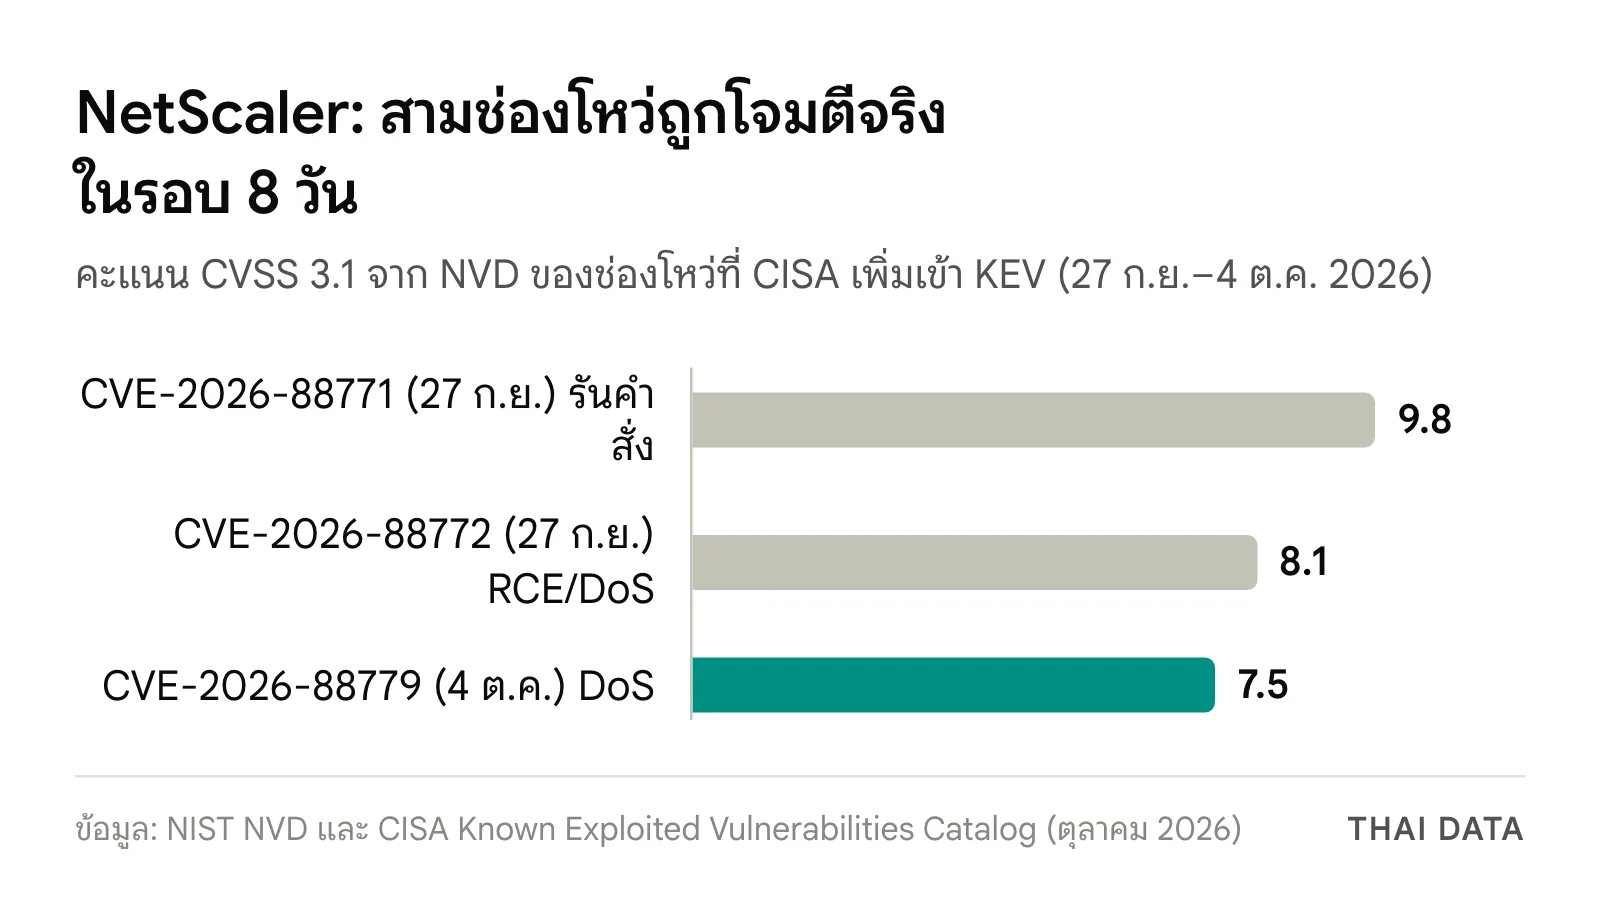
- เป็นช่องโหว่ NetScaler ตัวที่ 3 ที่เข้า KEV ในรอบ 8 วัน ต่อจาก CVE-2026-88771 (CVSS 3.1 9.8) และ CVE-2026-88772 ที่เข้า KEV เมื่อ 27 กันยายน
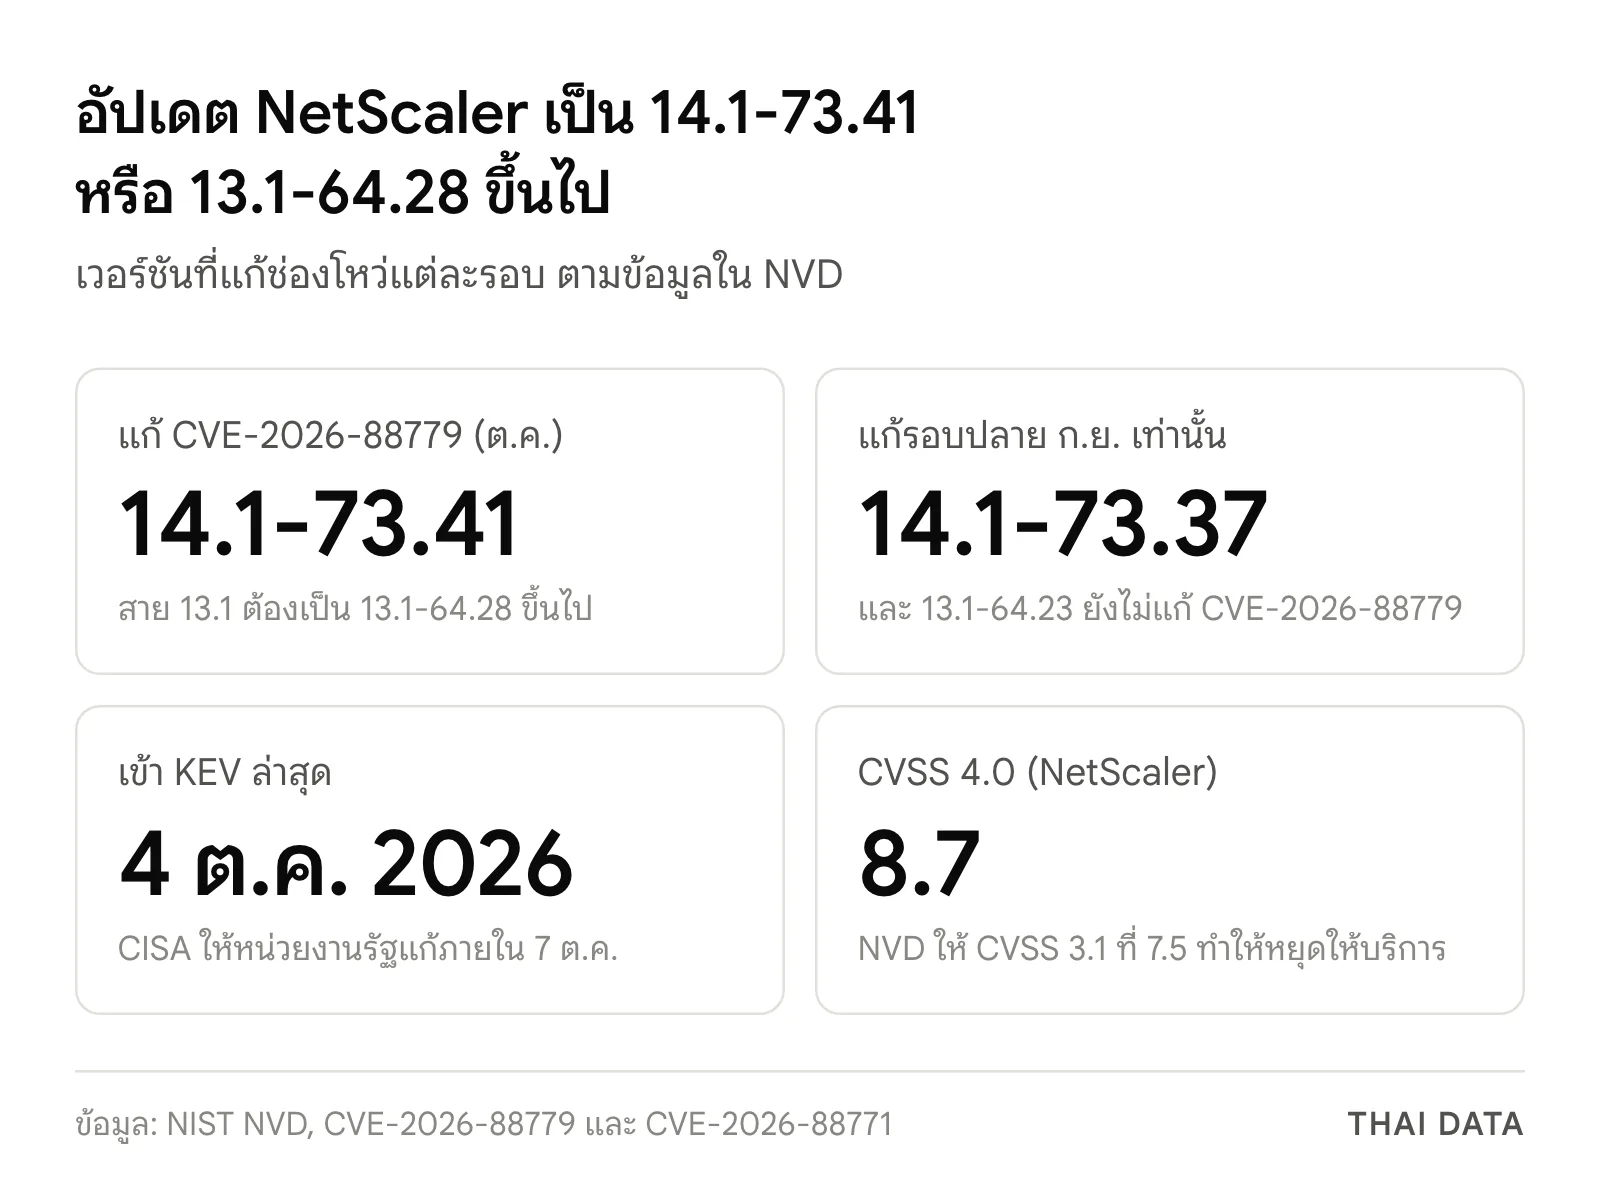
- เวอร์ชันที่แก้ CVE-2026-88779 คือ 14.1-73.41 และ 13.1-64.28 ขึ้นไป องค์กรที่อัปเดตเป็น 14.1-73.37 เพื่อแก้ช่องโหว่รอบก่อนจึงต้องอัปเดตอีกครั้ง
- CISA สั่งให้หน่วยงานรัฐบาลกลางตรวจร่องรอยการบุกรุก (forensic triage) ตามคำสั่ง BOD 26-04 ไม่ใช่แค่ติดตั้งแพตช์
หน่วยงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) เพิ่มช่องโหว่ CVE-2026-88779 ของ Citrix NetScaler ADC และ NetScaler Gateway เข้ารายการ Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 4 ตุลาคม 2026 เป็นช่องโหว่ NetScaler ตัวที่ 3 ที่เข้า KEV ในรอบ 8 วัน และกำหนดให้หน่วยงานรัฐบาลกลางแก้ไขภายในวันที่ 7 ตุลาคม
NetScaler เป็นอุปกรณ์กระจายโหลดและเกตเวย์สำหรับเข้าถึงระยะไกลที่องค์กรขนาดใหญ่ ธนาคาร และหน่วยงานรัฐทั่วโลกใช้หน้าระบบสำคัญ การที่ช่องโหว่ใหม่ออกมาตามหลังช่องโหว่วิกฤตสองตัวเมื่อปลายกันยายน หมายความว่าองค์กรที่เพิ่งอัปเดตไปแล้วต้องอัปเดตอีกรอบ
CVE-2026-88779 คืออะไร
CISA ระบุว่า CVE-2026-88779 เป็นช่องโหว่การจำกัดการทำงานภายในขอบเขตหน่วยความจำบัฟเฟอร์ (CWE-119) ใน NetScaler ADC และ NetScaler Gateway ซึ่งทำให้เกิดการปฏิเสธการให้บริการ (denial of service) ได้ NVD เผยแพร่ข้อมูลเมื่อวันที่ 4 ตุลาคม 2026 โดย NetScaler ในฐานะผู้ออกหมายเลข CVE ให้คะแนน CVSS 4.0 ที่ 8.7 ระดับสูง ส่วน NVD ให้ CVSS 3.1 ที่ 7.5 เวกเตอร์ระบุว่าโจมตีผ่านเครือข่ายได้โดยไม่ต้องมีสิทธิ์และไม่ต้องให้ผู้ใช้กดอะไร
แม้ช่องโหว่นี้ไม่ได้เปิดทางให้รันโค้ด แต่ NetScaler มักทำหน้าที่เป็นประตูเข้าระบบ VPN, Citrix Virtual Apps และเว็บแอปพลิเคชันสำคัญ การทำให้อุปกรณ์ล่มจึงหยุดการเข้าถึงของพนักงานและลูกค้าได้ทั้งองค์กร
เวอร์ชัน NetScaler ที่ต้องอัปเดต
ตามข้อมูลใน NVD ช่องโหว่กระทบ NetScaler ADC ก่อนเวอร์ชัน 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS และ 13.1-37.282 และ NetScaler Gateway ก่อน 14.1-73.41 และ 13.1-64.28 จุดที่ต้องระวังคือเวอร์ชัน 14.1-73.37 และ 13.1-64.23 ที่องค์กรติดตั้งเพื่อแก้ช่องโหว่รอบปลายกันยายนยังไม่ครอบคลุม CVE-2026-88779
สามช่องโหว่ใน 8 วัน
ก่อนหน้านี้ CISA เพิ่ม CVE-2026-88771 และ CVE-2026-88772 เข้า KEV เมื่อวันที่ 27 กันยายน 2026 ตัวแรกเป็นช่องโหว่การตรวจสอบข้อมูลนำเข้าที่เปิดให้ผู้โจมตีที่ไม่ยืนยันตัวตนรันคำสั่งใดก็ได้ NVD ให้ CVSS 3.1 ที่ 9.8 ส่วนตัวที่สองนำไปสู่การรันโค้ดจากระยะไกลหรือการปฏิเสธการให้บริการ CVSS 3.1 ที่ 8.1 ลิงก์ประกาศของ Citrix ที่ CISA อ้างถึงตั้งชื่อว่าครอบคลุมตั้งแต่ CVE-2026-88771 ถึง CVE-2026-88778
CISA ระบุในรายการ KEV ว่าไม่ทราบว่าช่องโหว่ทั้งสามถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ สำหรับสองตัวแรก CISA แนะให้รันตัวชี้วัดการบุกรุก (IOC) ที่ Citrix เผยแพร่ในคอนโซล NetScaler และทำ forensic triage ตามคำสั่ง BOD 26-04 พร้อมอ้างถึงคู่มือของ Citrix สำหรับกรณีสงสัยว่า NetScaler ถูกเจาะ
CISA สั่งอะไรนอกจากติดตั้งแพตช์
ทั้งสามรายการมีกำหนดแก้ไขเพียง 3 วันหลังวันที่เพิ่มเข้า KEV คือ 30 กันยายนสำหรับสองตัวแรก และ 7 ตุลาคมสำหรับ CVE-2026-88779 ข้อความ required action ใน KEV ระบุให้หน่วยงานใช้มาตรการแก้ไขตามคำแนะนำของผู้ผลิต ปฏิบัติตามคำสั่ง BOD 26-04 ที่จัดลำดับการอัปเดตตามความเสี่ยง และทำ forensic triage ตามข้อกำหนดของ CISA หากใช้บริการแบบคลาวด์ให้ทำตามแนวทาง BOD 26-04 สำหรับคลาวด์ และถ้าไม่มีมาตรการแก้ไข ให้หยุดใช้ผลิตภัณฑ์นั้น
CISA ยังระบุว่าเจ้าของระบบต้องประเมินเองว่าอุปกรณ์แต่ละเครื่องเปิดสู่อินเทอร์เน็ตมากน้อยเพียงใด ข้อนี้สำคัญกับ NetScaler เพราะเครื่องที่ทำหน้าที่ Gateway มักต้องเปิดรับการเชื่อมต่อจากภายนอกตลอดเวลา ต่างจากอุปกรณ์ที่อยู่หลังไฟร์วอลล์ภายใน
ผลต่อองค์กรไทย
- ทีมที่ดูแล NetScaler ADC หรือ Gateway ตรวจเวอร์ชันทุกเครื่องทันที ถ้ายังต่ำกว่า 14.1-73.41 หรือ 13.1-64.28 ให้อัปเดต แม้จะเพิ่งอัปเดตเป็น 14.1-73.37 เมื่อปลายกันยายนก็ตาม
- ทีมความปลอดภัย อย่าหยุดที่การติดตั้งแพตช์ ช่องโหว่ CVE-2026-88771 ที่ถูกโจมตีจริงตั้งแต่ปลายกันยายนเปิดให้รันคำสั่งได้โดยไม่ต้องยืนยันตัวตน ควรตรวจ log และร่องรอยตามคู่มือของ Citrix ย้อนหลังไปก่อนวันที่อัปเดต
- ผู้บริหารความเสี่ยง อุปกรณ์ที่อยู่หน้าระบบสำคัญอย่าง NetScaler ควรมีเครื่องสำรองหรือเส้นทางเข้าถึงสำรอง เพื่อให้ปิดเครื่องอัปเดตกลางเวลางานได้โดยไม่หยุดธุรกิจ ดูข่าวความปลอดภัยเพิ่มเติมได้ที่หมวดความปลอดภัยและข่าวช่องโหว่ FortiMail
คำถามที่พบบ่อย
CVE-2026-88779 ใน NetScaler คืออะไร?
CVE-2026-88779 คือช่องโหว่การจัดการหน่วยความจำบัฟเฟอร์ใน Citrix NetScaler ADC และ NetScaler Gateway ซึ่ง CISA ระบุว่าทำให้เกิดการปฏิเสธการให้บริการได้ NetScaler ให้คะแนน CVSS 4.0 ที่ 8.7 และ CISA เพิ่มเข้ารายการช่องโหว่ที่ถูกโจมตีจริงเมื่อ 4 ตุลาคม 2026
NetScaler เวอร์ชันใดแก้ CVE-2026-88779 แล้ว?
ตามข้อมูลใน NVD ช่องโหว่กระทบ NetScaler ADC ก่อนเวอร์ชัน 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS และ 13.1-37.282 รวมถึง NetScaler Gateway ก่อน 14.1-73.41 และ 13.1-64.28 องค์กรจึงต้องอัปเดตเป็นเวอร์ชันเหล่านี้หรือใหม่กว่า
ถ้าอัปเดต NetScaler เมื่อปลายกันยายนแล้ว ต้องทำอะไรอีกไหม?
ต้องอัปเดตอีกครั้ง เวอร์ชัน 14.1-73.37 และ 13.1-64.23 ที่แก้ CVE-2026-88771 และ CVE-2026-88772 เมื่อปลายกันยายนยังไม่ครอบคลุม CVE-2026-88779 ต้องขึ้นเป็น 14.1-73.41 หรือ 13.1-64.28 และควรตรวจร่องรอยการบุกรุกตามคำแนะนำของ Citrix ด้วย
ช่องโหว่ NetScaler ทั้ง 3 ตัวต่างกันอย่างไร?
CVE-2026-88771 เปิดให้ผู้โจมตีที่ไม่ยืนยันตัวตนรันคำสั่งใดก็ได้ (CVSS 3.1 9.8) CVE-2026-88772 นำไปสู่การรันโค้ดจากระยะไกลหรือการปฏิเสธการให้บริการ (8.1) ทั้งสองเข้า KEV เมื่อ 27 กันยายน 2026 ส่วน CVE-2026-88779 ทำให้ระบบหยุดให้บริการ (7.5) และเข้า KEV เมื่อ 4 ตุลาคม
แหล่งอ้างอิง
- CVE-2026-88779 Detail — NIST National Vulnerability Database
- Known Exploited Vulnerabilities Catalog: CVE-2026-88779 — CISA
- CVE-2026-88771 Detail — NIST National Vulnerability Database
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ