
CVE-2026-110447: ช่องโหว่ Collabora บน Nextcloud ถูกใช้ฝัง webshell ก่อนมี CVE กว่าเดือน
CVE-2026-110447 ช่องโหว่ CVSS 9.2 ในแอป Collabora Built-in CODE Server ของ Nextcloud ถูกใช้ฝัง webshell ตั้งแต่ ก.ย. แพตช์ออก 11 ก.ย. แต่ CVE ตามมา 14 ต.ค.
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
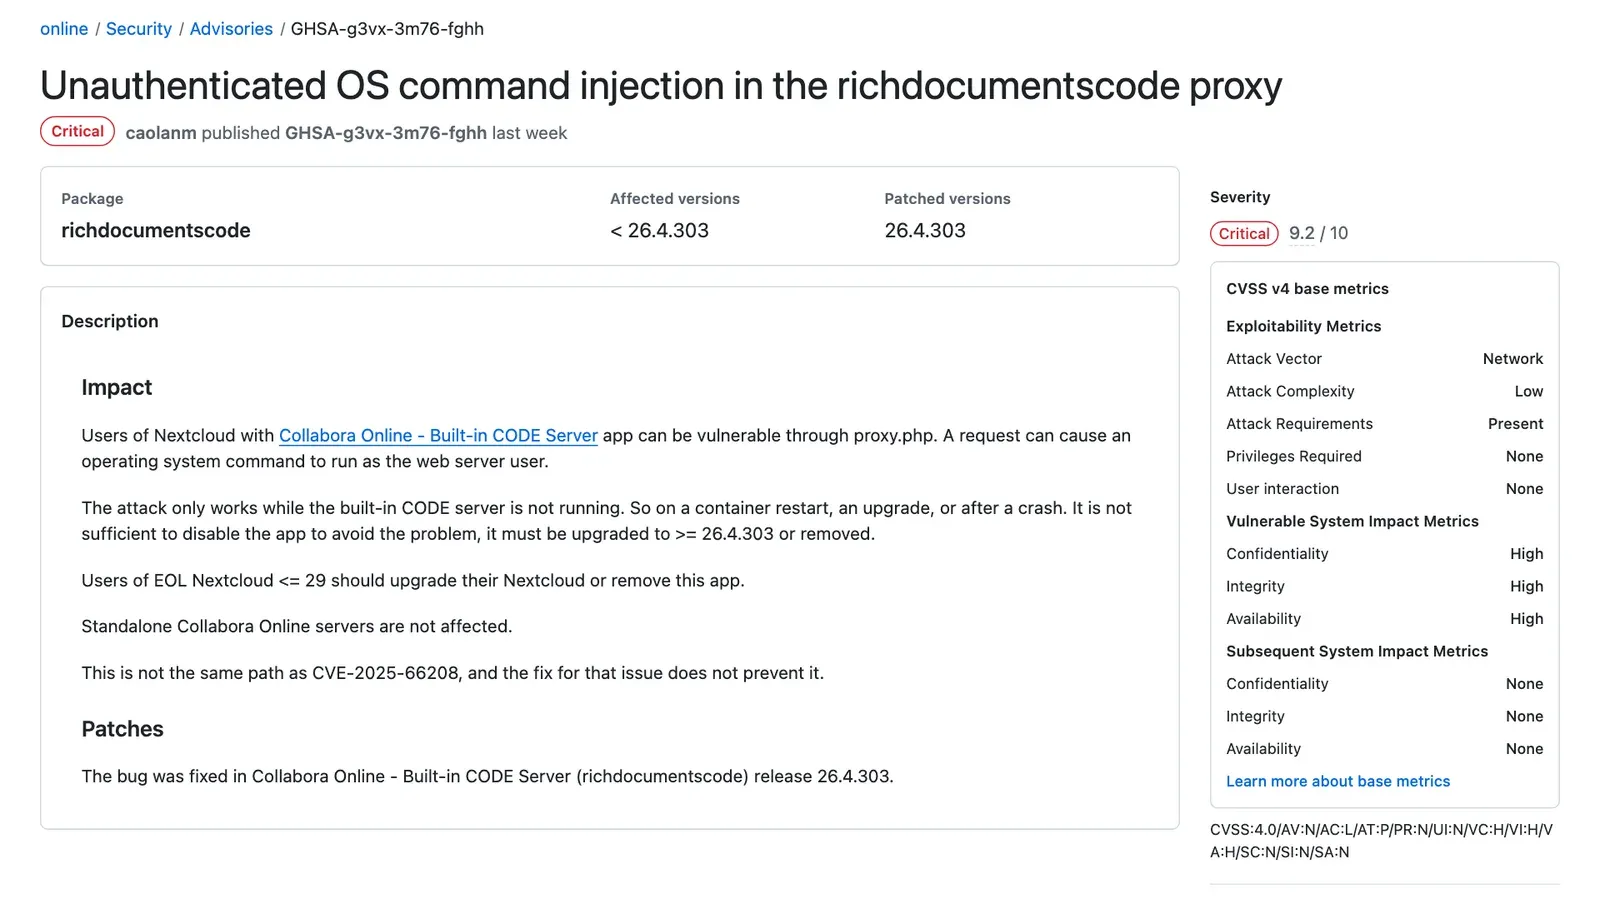
- Collabora เผยแพร่ CVE-2026-110447 เมื่อ 14 ตุลาคม 2026 เป็นช่องโหว่ OS command injection ที่ไม่ต้องล็อกอินใน proxy.php ของแอป Collabora Online - Built-in CODE Server (richdocumentscode) ของ Nextcloud คะแนน CVSS v4.0 9.2
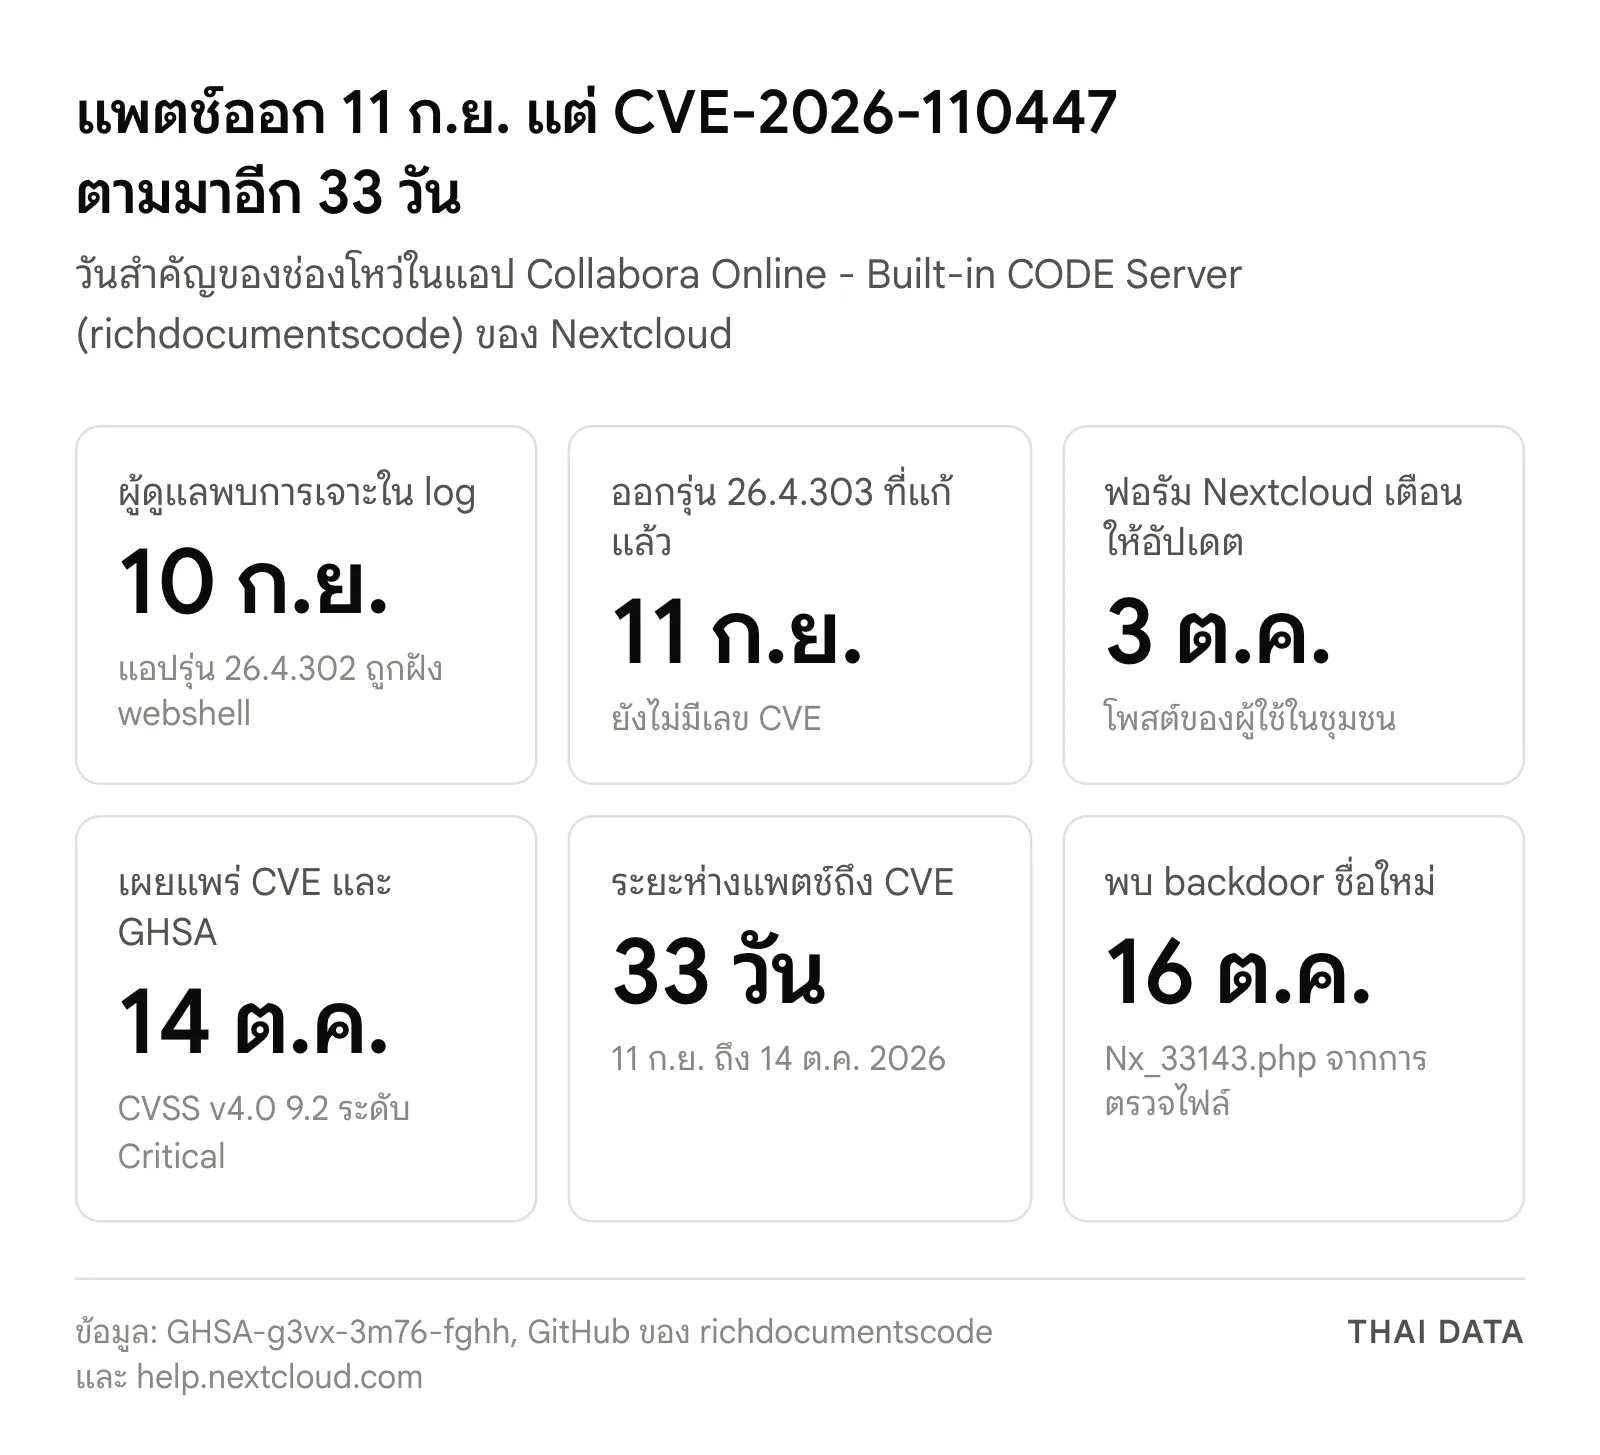
- แพตช์รุ่น 26.4.303 ออกตั้งแต่ 11 กันยายน แต่ CVE ตามมาอีก 33 วัน ขณะที่ผู้ดูแลระบบรายงานการถูกฝัง webshell ตั้งแต่ 10 กันยายน Collabora ระบุว่าคิวออก CVE ของ GitHub ยาวขึ้นจากราววันเดียวเป็นหลายสัปดาห์
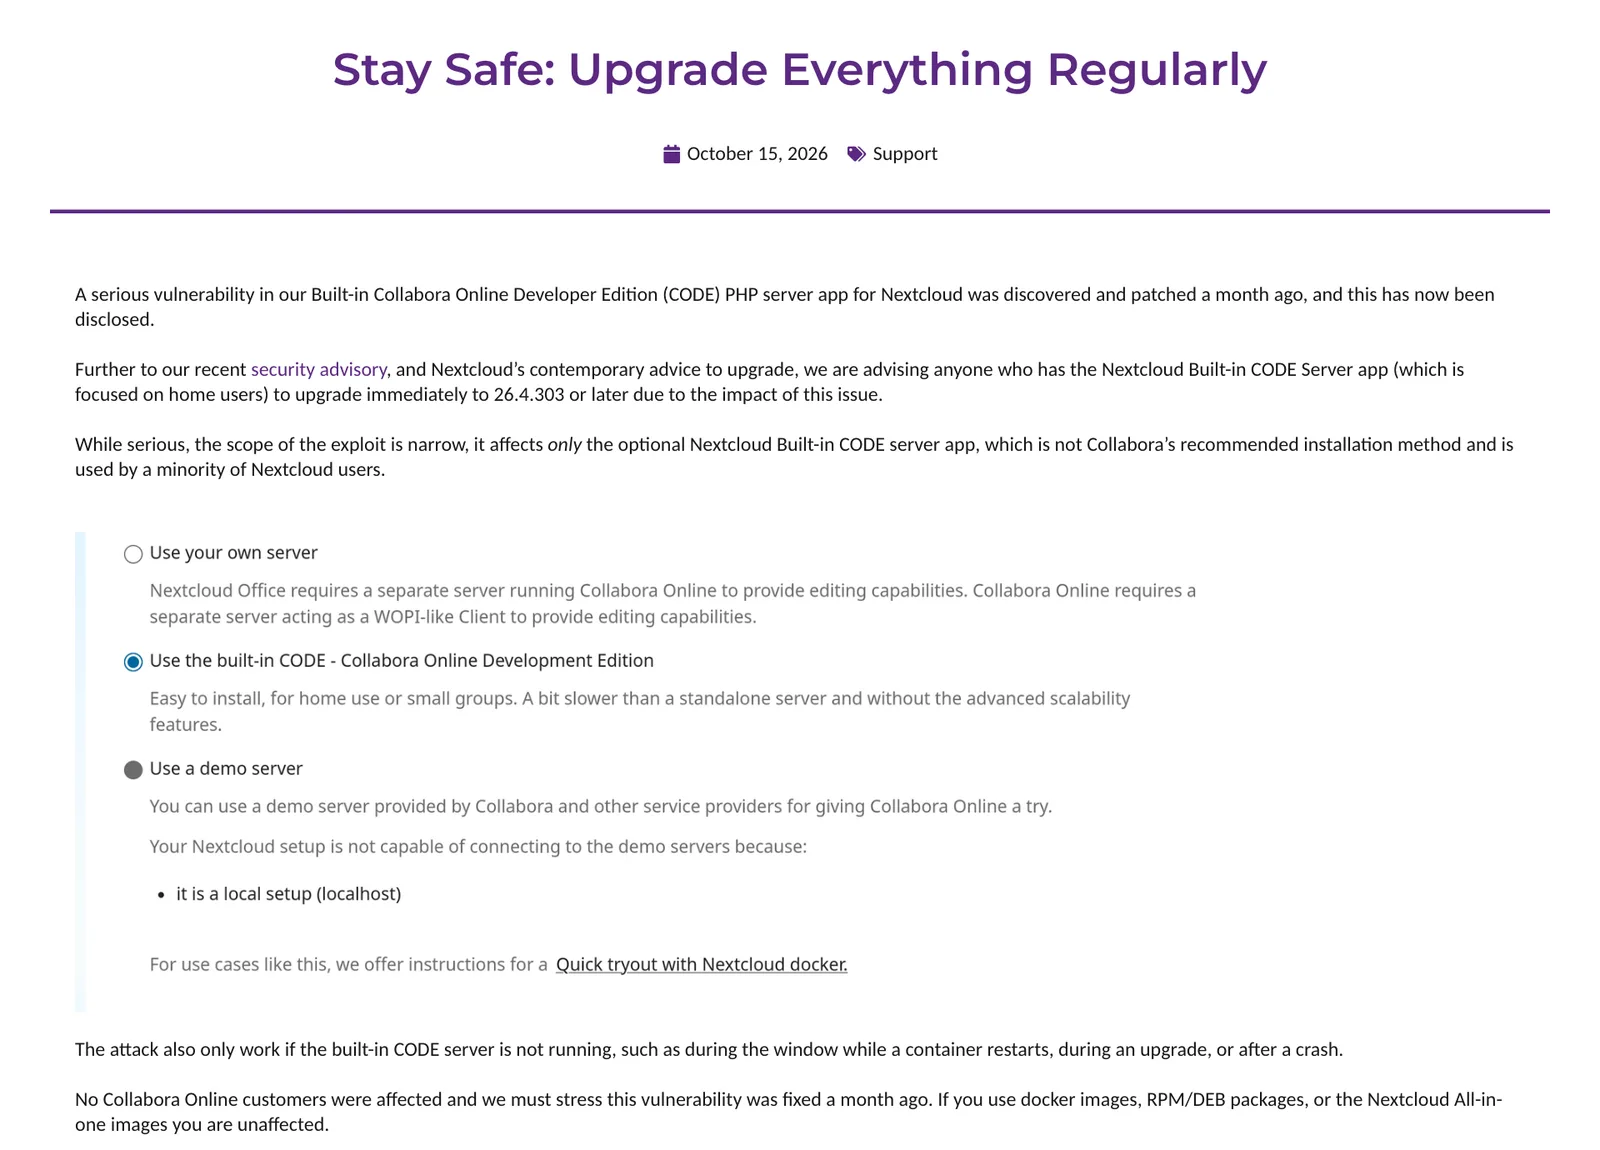
- ช่องโหว่ทำงานเฉพาะช่วงที่เซิร์ฟเวอร์ CODE ในตัวไม่ได้รัน เช่น ตอนรีสตาร์ต อัปเกรด หรือหลังแครช และการปิดแอปไม่พอ ต้องอัปเดตเป็น 26.4.303 ขึ้นไปหรือถอดแอปออก
- เซิร์ฟเวอร์ Collabora Online แบบแยก, Docker image, แพ็กเกจ RPM/DEB และ Nextcloud All-in-One ไม่ได้รับผลกระทบ ส่วน Nextcloud รุ่น 29 ลงไปที่หมดซัพพอร์ตต้องอัปเกรดหรือถอดแอป
Collabora เผยแพร่ช่องโหว่ CVE-2026-110447 คะแนน CVSS v4.0 9.2 เมื่อวันที่ 14 ตุลาคม 2026 ช่องโหว่อยู่ในแอป Collabora Online - Built-in CODE Server ของ Nextcloud และถูกใช้ฝัง webshell บนเซิร์ฟเวอร์จริงมาตั้งแต่ 10 กันยายน แพตช์รุ่น 26.4.303 ออกตั้งแต่ 11 กันยายน แต่ CVE ตามมาอีก 33 วัน
ผู้ดูแล Nextcloud ที่ติดตั้งแอปนี้และยังไม่ได้อัปเดตตลอดหนึ่งเดือนที่ผ่านมาจึงไม่มีเลข CVE ให้เครื่องสแกนหรือระบบจัดการแพตช์จับได้ ทั้งที่การโจมตีเกิดขึ้นแล้ว Collabora ย้ำว่าการปิดแอปไม่พอ ต้องอัปเดตหรือถอดแอปออก และควรตรวจหาร่องรอยการถูกเจาะด้วย
CVE-2026-110447 คือช่องโหว่อะไร
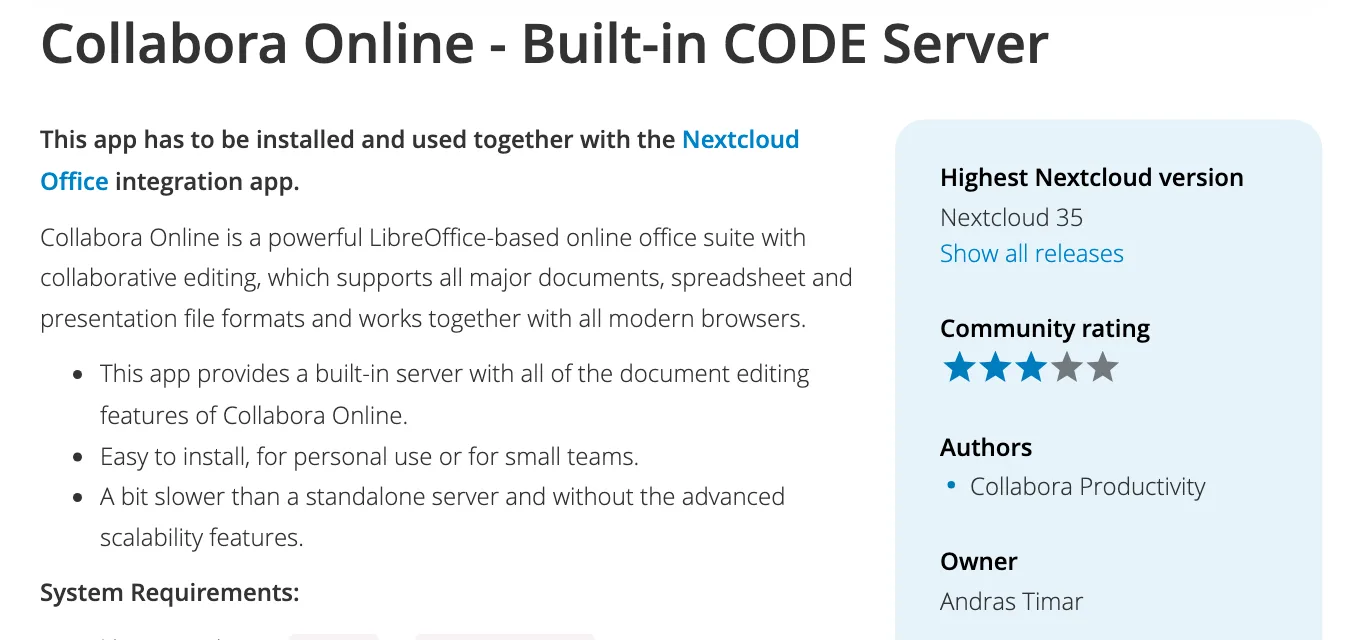
Nextcloud ใช้ Collabora Online เป็นตัวแก้ไขเอกสาร สเปรดชีต และงานนำเสนอผ่านเว็บ ผู้ดูแลมีทางเลือกให้ต่อกับเซิร์ฟเวอร์ Collabora แยกต่างหาก หรือใช้แอป Collabora Online - Built-in CODE Server (ชื่อแอป richdocumentscode) ที่ดาวน์โหลดตัว CODE (Collabora Online Development Edition) มารันบนเครื่องเดียวกับ Nextcloud หน้าแอปใน Nextcloud App Store ระบุว่าแอปนี้ติดตั้งง่าย เหมาะกับการใช้ส่วนตัวหรือทีมเล็ก
ประกาศ GHSA-g3vx-3m76-fghh ของ Collabora ระบุว่าคำขอที่ส่งไปยัง proxy.php ของแอปทำให้ระบบรันคำสั่งระบบปฏิบัติการด้วยสิทธิ์ของผู้ใช้เว็บเซิร์ฟเวอร์ได้ ไม่ต้องล็อกอินและไม่ต้องมีผู้ใช้กดอะไร (CWE-78) แต่โจมตีได้เฉพาะช่วงที่เซิร์ฟเวอร์ CODE ในตัวไม่ได้รันอยู่ เช่น ตอนรีสตาร์ตคอนเทนเนอร์ ระหว่างอัปเกรด หรือหลังแครช ประกาศระบุด้วยว่าเป็นคนละเส้นทางกับ CVE-2025-66208 และการแก้ CVE-2025-66208 ไม่ได้ป้องกันช่องโหว่นี้
| ประเด็น | รายละเอียดของ CVE-2026-110447 |
|---|---|
| ผลิตภัณฑ์ | Collabora Online - Built-in CODE Server (richdocumentscode) แอปของ Nextcloud |
| รุ่นที่ได้รับผลกระทบ | ก่อน 26.4.303 |
| รุ่นที่แก้แล้ว | 26.4.303 ขึ้นไป (ออก 11 กันยายน 2026 รุ่นล่าสุดคือ 26.4.402) |
| คะแนน | CVSS v4.0 9.2 ระดับ Critical |
| ไม่ได้รับผลกระทบ | Collabora Online แบบเซิร์ฟเวอร์แยก, Docker image, แพ็กเกจ RPM/DEB, Nextcloud All-in-One |
| Nextcloud ที่หมดซัพพอร์ต | รุ่น 29 ลงไปต้องอัปเกรด Nextcloud หรือถอดแอป |
แพตช์มาก่อน CVE-2026-110447 นานกว่าหนึ่งเดือน
ลำดับเหตุการณ์ด้านล่างรวบรวมจากหน้า releases ของ richdocumentscode กระทู้รายงานปัญหาบน GitHub ฟอรัมชุมชน Nextcloud และประกาศของ Collabora
| วันที่ (ปี 2026) | เกิดอะไรขึ้น |
|---|---|
| 31 สิงหาคม | ออก richdocumentscode 26.4.302 ซึ่งยังมีช่องโหว่ |
| 10 กันยายน | ผู้ดูแลเซิร์ฟเวอร์ Nextcloud หลายเครื่องพบใน log ว่าถูกเจาะผ่าน proxy.php ของแอป |
| 11 กันยายน | ออกรุ่น 26.4.303 ที่แก้ช่องโหว่ และมีผู้เปิดกระทู้รายงานการถูกเจาะบน GitHub ในวันเดียวกัน |
| 29 กันยายน | ผู้ใช้ในกระทู้ถามหาเลข CVE และอ้างว่ากลุ่มผู้โจมตีรวมถึงผู้ใช้แรนซัมแวร์เริ่มใช้ช่องโหว่นี้ |
| 3 ตุลาคม | ผู้ใช้ในฟอรัม Nextcloud เตือนให้อัปเดตด่วน เพราะยังไม่มีคำเตือนหรือ CVE |
| 14 ตุลาคม | Collabora เผยแพร่ GHSA-g3vx-3m76-fghh และ CVE-2026-110447 |
| 15 ตุลาคม | Collabora เผยแพร่บล็อกอธิบายการเปิดเผยที่ล่าช้า |
| 16 ตุลาคม | ผู้ใช้ในฟอรัม Nextcloud พบไฟล์ backdoor ใหม่ชื่อ Nx_33143.php จากการตรวจความถูกต้องของไฟล์ |
บล็อกของ Collabora วันที่ 15 ตุลาคม อธิบายว่าปีนี้บริษัทได้รับรายงานความปลอดภัยที่ใช้ AI ช่วยตรวจจำนวนมากจนต้องจัดการรายงาน "ราวสิบปี" ภายในปีเดียว และเวลาที่ใช้ยื่นและเผยแพร่ CVE ผ่าน GitHub เพิ่มจากราวหนึ่งวันเป็นหลายสัปดาห์ ซึ่ง Collabora ระบุว่าเป็นปัจจัยหลักของความล่าช้าครั้งนี้ บริษัทกำลังสมัครเป็น CNA (หน่วยงานที่ออกเลข CVE ได้เอง) เพื่อลดขั้นตอน ส่วน Nextcloud ให้ข้อมูลกับ BleepingComputer ว่า Collabora แจ้งช่องโหว่ตั้งแต่กลางเดือนกันยายน และการรอเปิดเผยช่วยให้ผู้ใช้มีเวลาอัปเดต โดย Nextcloud ไม่พบการโจมตีเป็นวงกว้าง
ผู้โจมตีใช้ CVE-2026-110447 ทำอะไรบนเซิร์ฟเวอร์ Nextcloud
รายงานที่ผู้ดูแลระบบรายหนึ่งเปิดไว้ใน GitHub issue #354 ของ richdocumentscode ซึ่งประกาศของ GitHub Advisory Database และ NVD อ้างอิง ระบุว่าเซิร์ฟเวอร์ Nextcloud หลายเครื่องที่ใช้แอปรุ่น 26.4.302 ถูกโจมตีรูปแบบเดียวกัน ผลคือมีไฟล์ webshell ภาษา PHP ถูกสร้างในโฟลเดอร์ของแอป ซึ่งเปิดให้ผู้โจมตีสั่งคำสั่งใดก็ได้ด้วยสิทธิ์ของเว็บเซิร์ฟเวอร์
- ค้นหาข้อมูลมีค่า บนเครื่องหนึ่งผู้โจมตีใช้ webshell ค้นไฟล์ฐานข้อมูลรหัสผ่าน (เช่น .kdbx) ร่องรอยของโปรแกรมจัดการรหัสผ่านอย่าง Bitwarden และ 1Password และกระเป๋าเงินคริปโต เช่น wallet.dat, keystore.json และโฟลเดอร์ของ Bitcoin, Electrum, Monero, Ethereum
- ยังไม่เห็นการส่งไฟล์ออก ผู้รายงานระบุว่าคำขอ HTTP ที่ตรวจไม่มีคำสั่งบีบอัดหรืออัปโหลดไฟล์ออกไปอย่างชัดเจน แต่ให้ถือว่าข้อมูลและความลับทุกอย่างที่บัญชีเว็บเซิร์ฟเวอร์อ่านได้อาจรั่วหรือถูกแก้ไขแล้ว
- ค่าบ่งชี้ที่ผู้รายงานเผยแพร่ ได้แก่ IP 139.28.18.122 การเรียกบริการ webhook.site ไฟล์ชื่อ shx ตามด้วยอักษรสุ่ม (เช่น shxa35d0.php) ในโฟลเดอร์ apps/richdocumentscode และค่า SHA-256 ของ webshell ตัวอย่าง 4b9fbd0663fbfd6028fc216ed18e0d6ef3ae498a7fdc97083e4b0ce3cec40562
- ชื่อไฟล์เปลี่ยนไปเรื่อย ๆ วันที่ 16 ตุลาคม ผู้ใช้ในฟอรัม Nextcloud รายงานว่าการตรวจความถูกต้องของไฟล์หลังอัปเกรด Nextcloud พบไฟล์ Nx_33143.php ในโฟลเดอร์เดียวกัน ซึ่งเป็น backdoor สั่งคำสั่งระบบ
Michael Meeks จาก Collabora ตอบในกระทู้ว่าต้องอัปเดตเป็น 26.4.303 และลบไฟล์ shx*.php ที่ค้างอยู่ทิ้งด้วย ส่วนข้ออ้างเรื่องผู้ใช้แรนซัมแวร์ในกระทู้ยังไม่มีผู้ผลิตรายใดยืนยัน
ทำไมเรื่องนี้สำคัญ
CVE-2026-110447 แสดงช่องว่างที่ทีมไอทีมองไม่เห็น ระบบจัดการช่องโหว่ส่วนใหญ่ทำงานจากเลข CVE เมื่อแพตช์ออกโดยไม่มี CVE หรือ release notes ไม่ได้บอกว่าเป็นการแก้ความปลอดภัย ผู้ดูแลที่ไม่ได้ติดตามกระทู้ของโครงการจะไม่รู้ว่าต้องรีบ ผู้ใช้รายหนึ่งในกระทู้ GitHub ก็ระบุว่าหาไม่เจอว่า 26.4.303 แก้ความปลอดภัยใน release notes ขณะเดียวกัน ณ วันที่ 22 ตุลาคม NVD ยังจัดสถานะ CVE นี้เป็น Deferred คือยังไม่วิเคราะห์เพิ่มเติม
อีกประเด็นคือแอปที่ทำมาเพื่อความสะดวกของผู้ใช้บ้านหรือทีมเล็กมักไปอยู่บนเซิร์ฟเวอร์ขององค์กรด้วย Collabora ระบุในบล็อกว่าแอปนี้เน้นผู้ใช้ตามบ้าน ไม่ใช่วิธีติดตั้งที่บริษัทแนะนำ และมีผู้ใช้ Nextcloud ส่วนน้อยที่ใช้ แต่ไฟล์ที่เก็บใน Nextcloud ขององค์กรคือเอกสารงานทั้งหมด
สิ่งที่องค์กรไทยควรทำ
- ตรวจทุกเซิร์ฟเวอร์ Nextcloud ที่องค์กรหรือสถาบันการศึกษาติดตั้งเอง ดูในหน้าจัดการแอปว่ามี Collabora Online - Built-in CODE Server (richdocumentscode) หรือไม่ ถ้ามีให้อัปเดตเป็น 26.4.303 ขึ้นไป หรือถอดออกถ้าไม่ได้ใช้ การปิดแอปเฉย ๆ ไม่พอสำหรับ CVE-2026-110447
- Nextcloud รุ่น 29 ลงไปต้องอัปเกรดก่อน เพราะ Collabora ระบุว่าผู้ใช้รุ่นที่หมดซัพพอร์ตต้องอัปเกรด Nextcloud หรือถอดแอปนี้
- ล่าหาร่องรอยก่อนถือว่าปลอดภัย ค้นไฟล์ PHP ที่ไม่ควรมีในโฟลเดอร์ apps/richdocumentscode รันการตรวจความถูกต้องของไฟล์ (code integrity check) ของ Nextcloud และย้อนดู access log ถึง 10 กันยายน 2026 หาคำขอไปยัง proxy.php ของแอปที่มีอักขระแปลก
- ถ้าพบร่องรอย ให้เปลี่ยนความลับทุกอย่างที่เว็บเซิร์ฟเวอร์อ่านได้ เช่น รหัสผ่านฐานข้อมูลใน config ของ Nextcloud, app password และคีย์ที่เก็บบนเครื่อง เพราะ webshell รันด้วยสิทธิ์ของบัญชีนั้น
- องค์กรที่ต้องใช้ Collabora จริงจัง ให้ใช้เซิร์ฟเวอร์ Collabora Online แยกหรือ Docker image ซึ่งไม่ได้รับผลกระทบ และติดตาม GitHub Security Advisories ของโครงการโอเพนซอร์สที่ใช้ ไม่ใช่รอเพียงฐานข้อมูล CVE ติดตามข่าวช่องโหว่อื่นได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-110447 คืออะไร?
CVE-2026-110447 คือช่องโหว่ OS command injection ใน proxy.php ของแอป Collabora Online - Built-in CODE Server (richdocumentscode) สำหรับ Nextcloud ผู้โจมตีส่งคำขอโดยไม่ต้องล็อกอินแล้วสั่งคำสั่งระบบด้วยสิทธิ์ของผู้ใช้เว็บเซิร์ฟเวอร์ได้ Collabora ให้คะแนน CVSS v4.0 9.2 และเผยแพร่เมื่อ 14 ตุลาคม 2026
Nextcloud แบบไหนได้รับผลกระทบจาก CVE-2026-110447?
CVE-2026-110447 กระทบเฉพาะ Nextcloud ที่ติดตั้งแอป Collabora Online - Built-in CODE Server รุ่นก่อน 26.4.303 ส่วน Collabora Online แบบเซิร์ฟเวอร์แยก Docker image แพ็กเกจ RPM/DEB และ Nextcloud All-in-One ไม่ได้รับผลกระทบ
ปิดแอป richdocumentscode แล้วปลอดภัยจาก CVE-2026-110447 หรือไม่?
ไม่พอ ประกาศของ Collabora ระบุว่าการปิดแอป (disable) ไม่ได้ป้องกัน CVE-2026-110447 ต้องอัปเดตแอปเป็นรุ่น 26.4.303 ขึ้นไปหรือถอดแอปออกจากเซิร์ฟเวอร์ ผู้ที่ใช้ Nextcloud รุ่น 29 ลงไปซึ่งหมดซัพพอร์ตแล้วต้องอัปเกรด Nextcloud หรือถอดแอป
จะรู้ได้อย่างไรว่าเซิร์ฟเวอร์ Nextcloud ถูกเจาะผ่าน CVE-2026-110447 แล้ว?
ร่องรอยของ CVE-2026-110447 ที่ควรค้นคือไฟล์ PHP แปลกปลอมในโฟลเดอร์ apps/richdocumentscode เช่น ไฟล์ชื่อ shx ตามด้วยตัวอักษรสุ่ม และควรย้อนดู access log ตั้งแต่ 10 กันยายน 2026 หาคำขอแปลก ๆ ไปยัง proxy.php ของแอป ผู้ใช้รายหนึ่งพบไฟล์ backdoor ชื่อ Nx_33143.php จากการตรวจความถูกต้องของไฟล์หลังอัปเกรด Nextcloud
แหล่งอ้างอิง
- Unauthenticated OS command injection in the richdocumentscode proxy (GHSA-g3vx-3m76-fghh) — Collabora Online (GitHub)
- Stay Safe: Upgrade Everything Regularly — Collabora Productivity
- GHSA-f97p-r72q-64h2: CVE-2026-110447 — GitHub Advisory Database
- Security issue - Hack (richdocumentscode issue #354) — CollaboraOnline/richdocumentscode (GitHub)
- To Collabora Built-in User: Update ASAP — Nextcloud community
- Hackers exploit Collabora RCE flaw to backdoor Nextcloud servers — BleepingComputer
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Docker12PHP12App Store8Bitcoin9Ethereum8
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ