
ConnectWise Cloud Backup ถูกใช้เจาะผู้เช่า Microsoft 365 บริษัทระงับบริการสำรองข้อมูล
ConnectWise Cloud Backup (ชื่อเดิม SkyKick) ถูกใช้สิทธิ์แอปล็อกอินเข้าผู้เช่า Microsoft 365 Huntress ยืนยันแล้ว 162 ราย ConnectWise ระงับบริการและปิดแอป 7 ตัว
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- ConnectWise ออกประกาศครั้งแรกเมื่อ 16 ตุลาคม 2026 ว่าพบความพยายามเข้าถึงโดยไม่ได้รับอนุญาตในระบบ ConnectWise Cloud Backup (ชื่อเดิม SkyKick) แล้วระงับบริการสำรองข้อมูล Microsoft 365 ตั้งแต่ 17 ตุลาคม
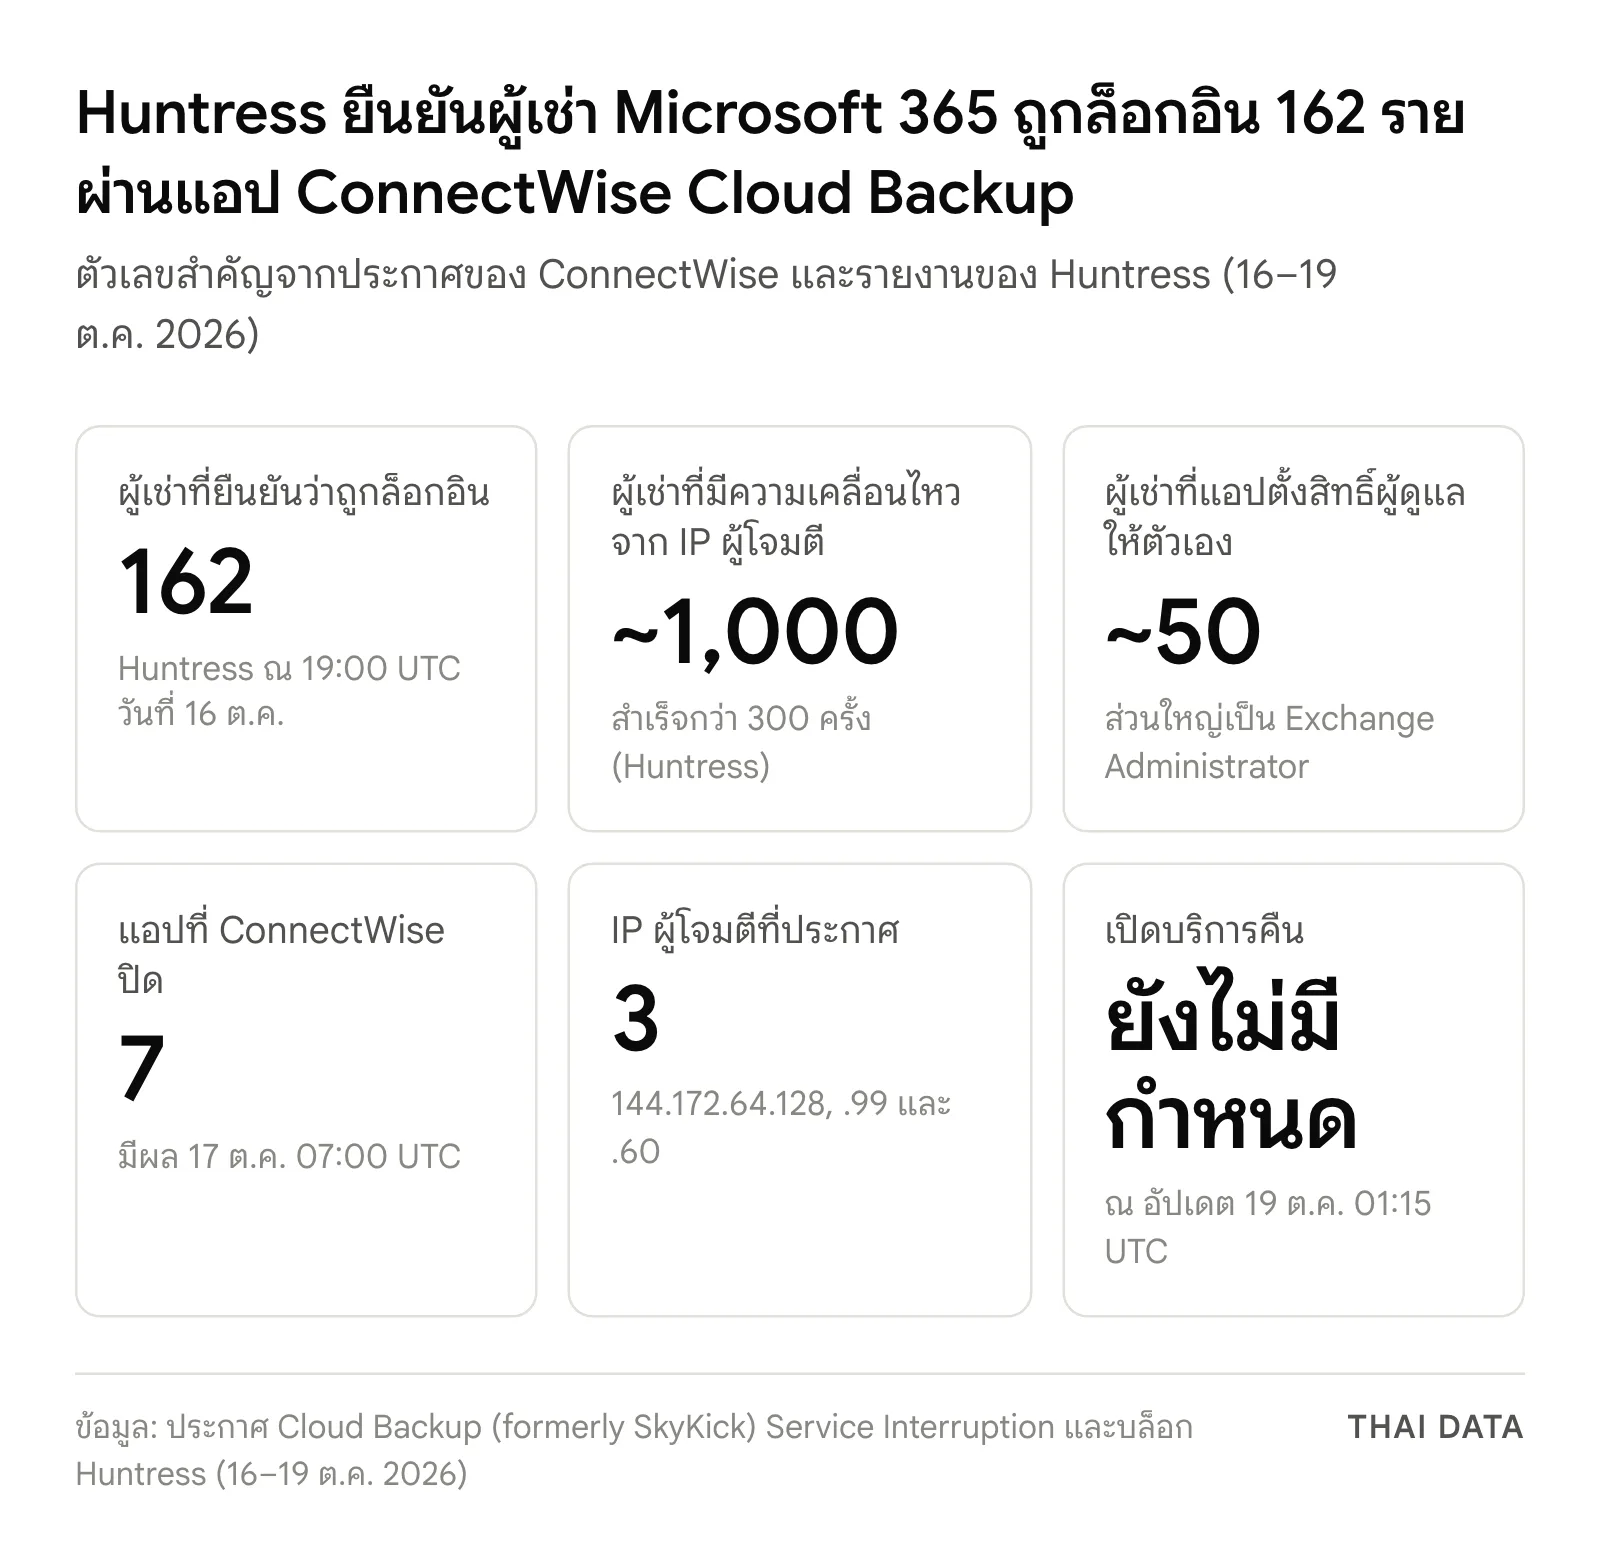
- Huntress ยืนยันการล็อกอินโดยไม่ได้รับอนุญาตใน 162 ผู้เช่า (tenant) ณ 19:00 UTC วันที่ 16 ต.ค. และพบผู้เช่า Entra เกือบ 1,000 ราย ที่มีความเคลื่อนไหวจาก IP ของผู้โจมตี ในจำนวนนี้สำเร็จกว่า 300 ครั้ง
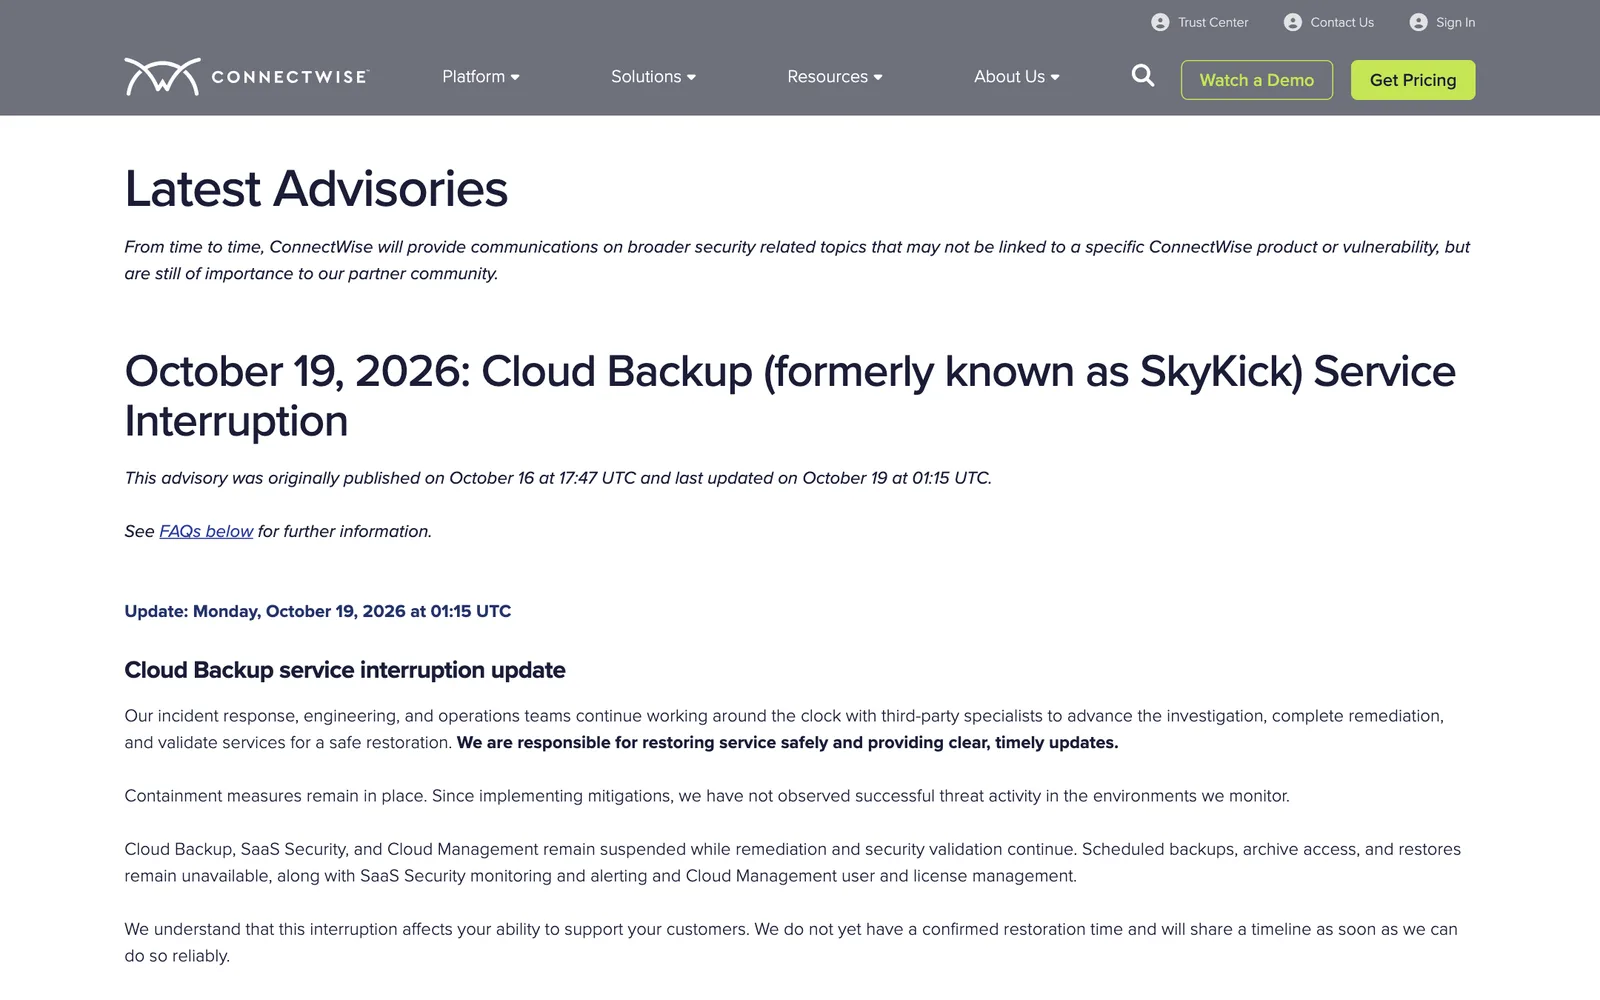
- ConnectWise ปิด application identity 7 ตัว เมื่อ 17 ต.ค. 07:00 UTC และนำ SaaS Security กับ Cloud Management ออฟไลน์ด้วย ณ อัปเดต 19 ต.ค. 01:15 UTC ยังไม่มีกำหนดเปิดบริการคืน
- ในผู้เช่าราว 50 ราย ที่ Huntress ดูแล service principal ของแอป Cloud Management ตั้งสิทธิ์ผู้ดูแลให้ตัวเอง ส่วนใหญ่เป็น Exchange Administrator และอย่างน้อย 1 รายถึงขั้น Global Administrator
ConnectWise ระงับบริการ ConnectWise Cloud Backup (ชื่อเดิม SkyKick Cloud Backup) ที่สำรองข้อมูล Microsoft 365 ให้ผู้ให้บริการไอที (MSP) และองค์กรทั่วโลกตั้งแต่ 17 ตุลาคม 2026 หลังผู้โจมตีใช้ตัวตนของแอปนี้ล็อกอินเข้าผู้เช่า (tenant) ของลูกค้า Huntress ยืนยันแล้วว่ามีผู้เช่าถูกล็อกอินโดยไม่ได้รับอนุญาต 162 ราย และ ณ อัปเดตวันที่ 19 ตุลาคม บริษัทยังไม่มีกำหนดเปิดบริการคืน
เหตุนี้เป็นการโจมตีห่วงโซ่อุปทาน (Supply Chain Attack) แบบที่ผู้ดูแล Microsoft 365 กลัวที่สุด เพราะผู้โจมตีไม่ต้องเดารหัสผ่านของผู้ใช้ แต่ใช้แอปของผู้ให้บริการภายนอกที่องค์กรให้สิทธิ์ไว้ทั้งผู้เช่าอยู่แล้ว ทั้งอ่านอีเมล ไฟล์ และแชต องค์กรไทยที่จ้าง MSP ดูแลหรือสำรองข้อมูล Microsoft 365 ให้ ควรตรวจวันนี้ว่ามีแอปของ ConnectWise หรือ SkyKick อยู่ในผู้เช่าหรือไม่
ConnectWise Cloud Backup ถูกใช้โจมตีอย่างไร
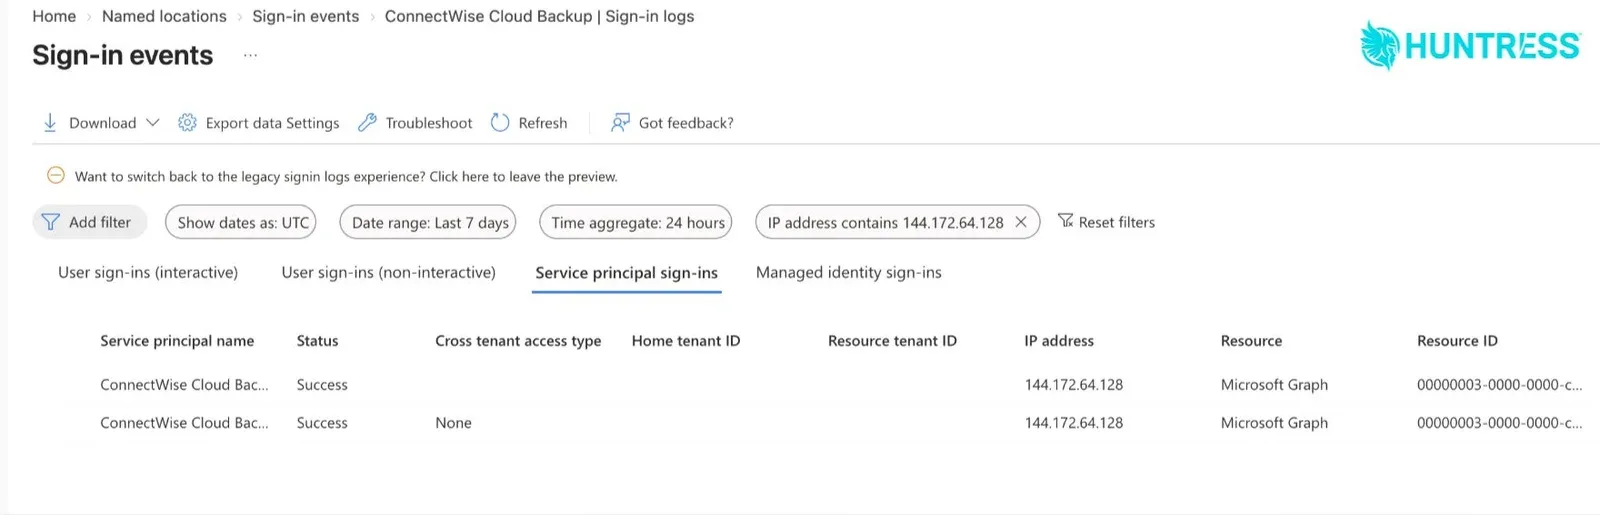
จากรายงานของ Huntress และ Todyl ผู้โจมตีใช้ตัวตนของแอป (application identity) ConnectWise Cloud Backup ซึ่งเป็นแอปแบบหลายผู้เช่า (multi-tenant) ที่ลูกค้าให้ความยินยอมไว้ตอนเปิดใช้บริการ ขอโทเคน Microsoft Graph แบบ app-only ทีละผู้เช่า ไล่ตามลำดับรหัส GUID ของผู้เช่าจากน้อยไปมาก Todyl พบการล็อกอินแบบนี้ในผู้เช่าที่ตนดูแลช่วง 07:11–08:47 UTC ของวันที่ 15 ตุลาคม จาก IP เดียวและใช้ user agent ของ Python
Todyl ระบุว่าแอปนี้มีสิทธิ์อ่านเขียนอีเมล (รวมการเข้าถึงกล่องจดหมายเต็มรูปแบบผ่าน Exchange Web Services) ไฟล์ใน OneDrive และ SharePoint แชตใน Teams และกู้คืนข้อมูลได้ ใครที่ถือโทเคนของแอปนี้จึงเข้าถึงข้อมูลเกือบทั้งหมดของผู้เช่าได้โดยไม่ผ่าน MFA หรือ Conditional Access ของผู้ใช้
ConnectWise ยังไม่เปิดเผยว่าข้อมูลยืนยันตัวตนของแอปรั่วออกไปได้อย่างไร คำถามที่พบบ่อยในประกาศระบุเพียงว่ากลไกที่ทำให้ข้อมูลยืนยันตัวตนรั่ว "ยังอยู่ระหว่างสืบสวน"
| ประเด็น | สิ่งที่เปิดเผยแล้ว |
|---|---|
| ผลิตภัณฑ์ | ConnectWise Cloud Backup (ชื่อเดิม SkyKick) บริการสำรองข้อมูล Microsoft 365 สำหรับ MSP และฝ่ายไอที |
| ประกาศครั้งแรก | 16 ตุลาคม 2026 เวลา 17:47 UTC |
| ผู้เช่าที่ยืนยันว่าถูกล็อกอิน | 162 ราย ณ 19:00 UTC วันที่ 16 ต.ค. (Huntress) |
| ผู้เช่าที่มีความเคลื่อนไหวจาก IP ผู้โจมตี | เกือบ 1,000 ราย สำเร็จกว่า 300 ครั้ง (Huntress) |
| แอปที่ ConnectWise ปิด | 7 ตัว เมื่อ 17 ต.ค. 07:00 UTC |
| IP ที่ประกาศ | 144.172.64.128, 144.172.64.99 และ 144.172.64.60 |
| สถานะ ณ 19 ต.ค. 01:15 UTC | ยังระงับบริการ ยังไม่มีกำหนดเปิดคืน |
ลำดับเหตุการณ์การโจมตี ConnectWise Cloud Backup
ลำดับเหตุการณ์ด้านล่างรวบรวมจากประกาศของ ConnectWise และรายงานของ Huntress (เวลา UTC ไทยเร็วกว่า 7 ชั่วโมง)
| วันที่ (ปี 2026) | เกิดอะไรขึ้น |
|---|---|
| 13–14 ตุลาคม | Huntress พบการสุ่มรหัสผ่าน (password spray) ใส่ผู้เช่าของสำนักงานกฎหมาย 4 แห่งจาก IP 144.172.64.128 ไม่พบการล็อกอินของผู้ใช้สำเร็จ |
| 15 ตุลาคม ตั้งแต่ 01:58 | ในผู้เช่าราว 50 ราย service principal ของแอป Cloud Management ตั้งบทบาทผู้ดูแลให้ตัวเอง ส่วนใหญ่เป็น Exchange Administrator |
| 15 ตุลาคม 03:44–03:49 | ในผู้เช่ารายหนึ่ง แอป Cloud Management ของ Teams เพิ่มตัวเองเป็น Global Administrator แล้วสคริปต์เพิ่ม client secret ให้แอปจัดการของ MSP และแอปของ Huntress เอง |
| 15 ตุลาคม | แอป Cloud Backup ล็อกอินจาก IP ของผู้โจมตีและได้โทเคน Graph ต่อมามีคลื่นที่สองแบบเจาะจงที่ล้มเหลวกับผู้เช่า 16 ราย ในกลุ่มนโยบาย ความมั่นคงของชาติ การค้า และแร่ธาตุสำคัญ |
| 16 ตุลาคม 17:47 | ConnectWise ออกประกาศครั้งแรกว่ากำลังสืบสวนความพยายามเข้าถึงโดยไม่ได้รับอนุญาต |
| 17 ตุลาคม 05:01–17:00 | ปิดการเข้าถึงของแอป ปิด application identity 7 ตัว (มีผล 07:00) และเพิกถอนใบรับรองที่ใช้เชื่อมต่อ การสำรองข้อมูลหยุดทั้งหมด |
| 18 ตุลาคม | นำ SaaS Security และ Cloud Management ออฟไลน์ เพิ่ม IP ผู้โจมตีอีก 2 รายการ และติดต่อพาร์ตเนอร์โดยตรง |
| 19 ตุลาคม 01:15 | ยังแก้ไขและตรวจสอบความปลอดภัยอยู่ ยังไม่มีกำหนดเปิดบริการคืน |
ข้อมูลใน ConnectWise Cloud Backup รั่วหรือไม่ ConnectWise กับนักวิจัยพูดไม่ตรงกัน
ConnectWise ยืนยันว่าพบการเข้าถึง application identity โดยไม่ได้รับอนุญาต แต่ระบุในคำถามที่พบบ่อยว่ายัง "ไม่พบการถูกเจาะที่ยืนยันได้ในฝั่งลูกค้าปลายทาง" และไม่มีข้อบ่งชี้ว่าข้อมูลสำรองของพาร์ตเนอร์ถูกเจาะ โดยให้เหตุผลว่าบริษัทมองไม่เห็นสภาพแวดล้อมของพาร์ตเนอร์และลูกค้าปลายทาง ส่วน Huntress ยืนยันการล็อกอินโดยไม่ได้รับอนุญาตในผู้เช่า 162 ราย และพบการตั้งบทบาทผู้ดูแลให้ตัวเองในราว 50 ราย ซึ่งเป็นสิ่งที่เกิดขึ้นภายในผู้เช่าของลูกค้าแล้ว
ทั้งสองฝ่ายตรงกันในเรื่องสำคัญข้อหนึ่ง ConnectWise เตือนว่าโทเคนที่ออกไปก่อนหน้า "อาจยังใช้ได้จนกว่าจะหมดอายุหรือถูกเพิกถอน" และการปิดแอปไม่ได้ย้อนการเปลี่ยนแปลงที่เกิดขึ้นในผู้เช่าไปแล้ว ผู้ดูแลจึงต้องตรวจเองว่ามีบทบาท สิทธิ์ หรือ client secret ใหม่ถูกเพิ่มไว้หรือไม่
Todyl ระบุว่าในผู้เช่าที่ไม่ได้สมัครบริการสำรองข้อมูล ไม่พบบันทึกการอ่านอีเมลหรือไฟล์หลังได้โทเคน จึงน่าจะเป็นขั้นสำรวจ แต่ในผู้เช่าที่ใช้บริการอยู่ แยกไม่ได้ว่าการอ่านข้อมูลมาจากผู้โจมตีหรือจากระบบสำรองข้อมูล เพราะใช้ตัวตนของแอปเดียวกัน
ทำไมเรื่องนี้สำคัญ
แอปของผู้ให้บริการภายนอกที่ได้สิทธิ์ทั้งผู้เช่า เช่น ระบบสำรองข้อมูล ระบบความปลอดภัย และเครื่องมือจัดการของ MSP เป็นช่องทางที่การยืนยันตัวตนหลายปัจจัยของผู้ใช้ป้องกันไม่ได้ Todyl ชี้ว่า Conditional Access ใช้กับแอปหลายผู้เช่าแบบนี้ไม่ได้ ขณะที่ Huntress ระบุว่าการอ่านข้อมูลไดเรกทอรีผ่าน Graph ไม่ทิ้งร่องรอยใน audit log
กรณี ConnectWise Cloud Backup ยังแสดงว่าผู้โจมตีพยายามฝังตัวต่อ ด้วยการเพิ่ม client secret ให้แอปอื่นที่มีสิทธิ์สูง รวมถึงแอปของบริษัทความปลอดภัยเอง ซึ่ง Huntress ระบุว่า secret ที่ถูกเพิ่มมีอายุถึงปี 2028 ถ้าองค์กรปิดแค่แอปของ ConnectWise แต่ไม่ตรวจแอปอื่น ผู้โจมตีอาจยังมีทางกลับเข้ามา
สิ่งที่องค์กรไทยควรทำ
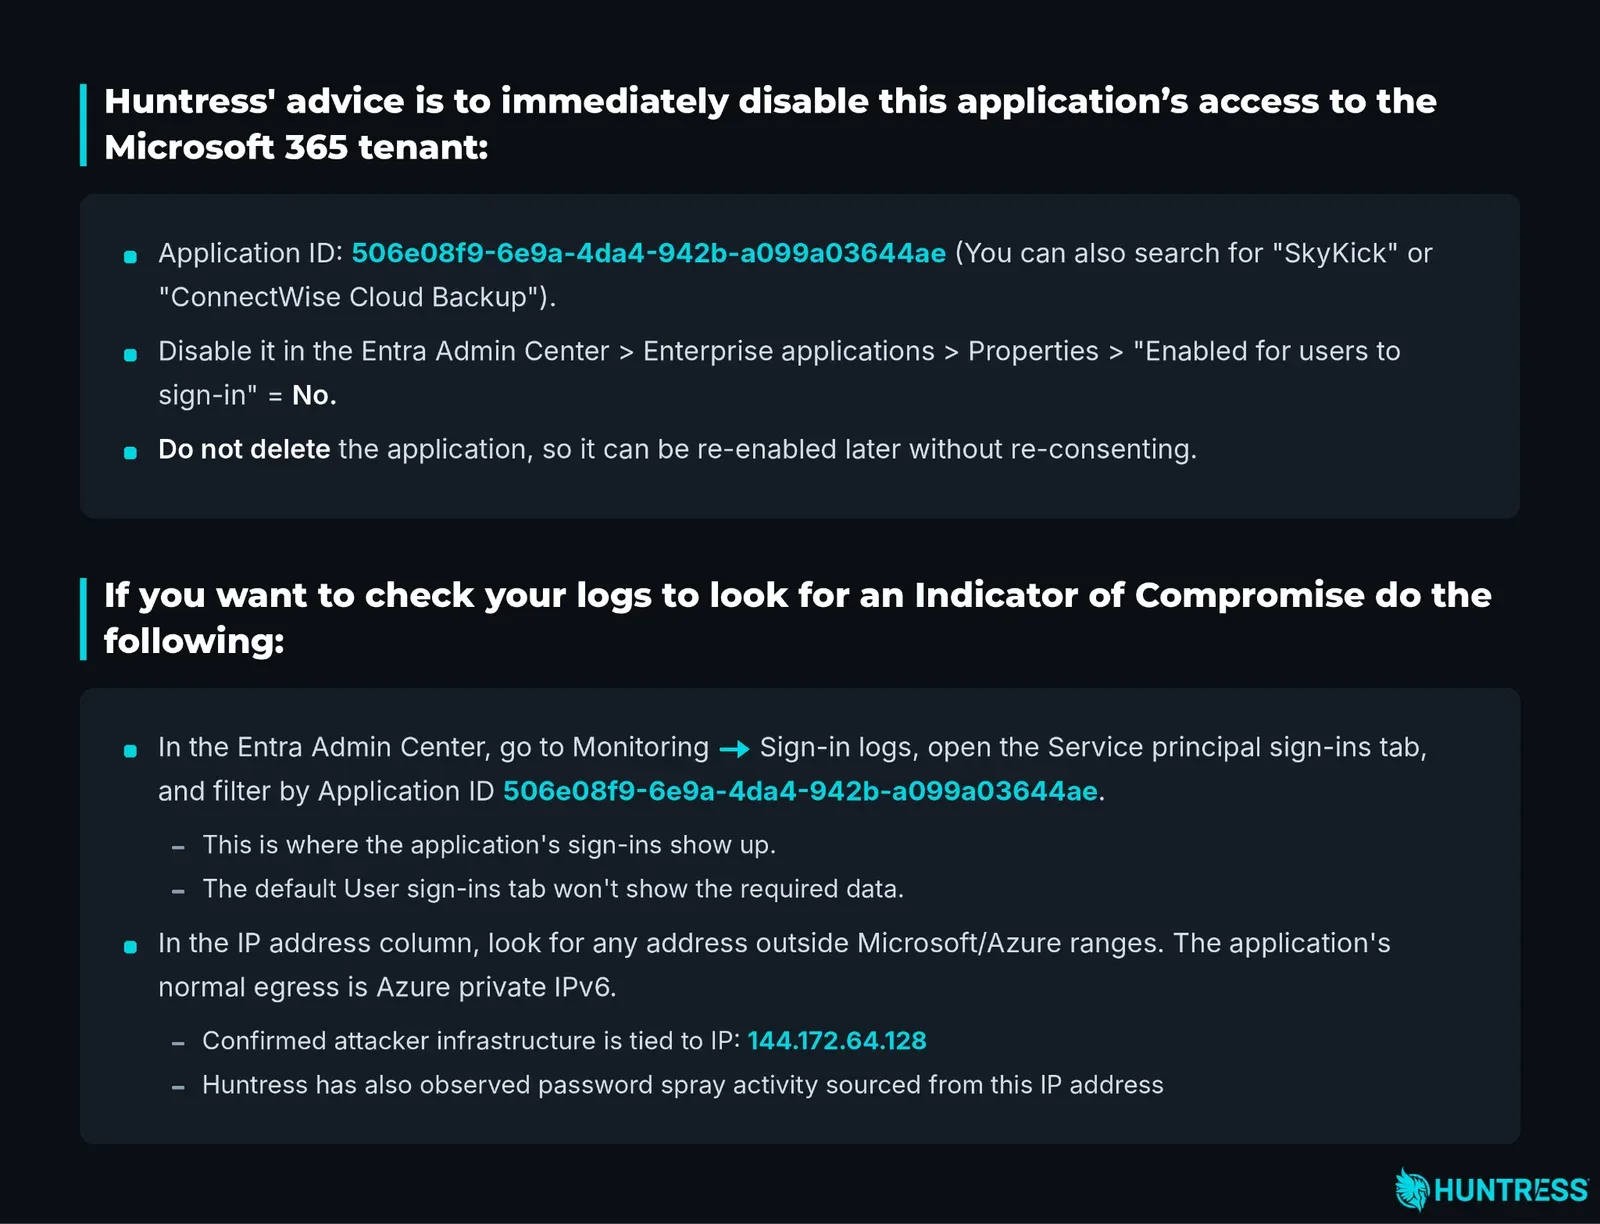
- หาแอปของ ConnectWise และ SkyKick ในทุกผู้เช่า ทั้งผู้เช่าขององค์กรเองและของลูกค้าที่ MSP ดูแล รวมถึงแอปเก่าที่ไม่ได้ใช้แล้วหรือติดมากับการซื้อผ่านตัวแทน ConnectWise ให้จับคู่ด้วย Application ID เช่น Cloud Backup คือ 506e08f9-6e9a-4da4-942b-a099a03644ae เพราะชื่อในระบบเก่าอาจขึ้นว่า SkyKick Cloud Manager
- ปิดแอป ConnectWise Cloud Backup อย่าลบ และอย่าเปิดคืนเอง ตั้ง Enabled for users to sign-in เป็น No แล้วรอจนกว่า ConnectWise ยืนยันว่ารีเซ็ตข้อมูลยืนยันตัวตนครบ การปิดแอปหยุดการสำรองข้อมูลชั่วคราวแต่ไม่ลบข้อมูลสำรองเดิม
- เก็บ log ก่อนหมดอายุ ผู้เช่าที่ใช้ Entra ID Free เก็บ log เพียง 7 วัน Todyl แนะนำให้ส่งออก sign-in log ของ service principal, directory audit log และ unified audit log ย้อนไปถึง 1 ตุลาคม แล้วค้นหา IP ทั้ง 3 รายการที่ ConnectWise ประกาศ
- ตรวจสิ่งที่ถูกเปลี่ยนตั้งแต่ 13 ตุลาคม ได้แก่ client secret และใบรับรองที่ถูกเพิ่มในแอปทุกตัว บทบาท Global Administrator หรือ Exchange Administrator ที่แอป ConnectWise ได้รับโดยไม่ได้ตั้งใจ กฎส่งต่ออีเมล และสิทธิ์เข้ากล่องจดหมายของผู้อื่น
- ทบทวนแอปภายนอกที่มีสิทธิ์ทั้งผู้เช่า ลดสิทธิ์ให้น้อยที่สุด ลบแอปที่ไม่ใช้ เปิด Microsoft Graph activity logs (ต้องใช้ Entra ID P1/P2 และไม่ย้อนหลัง) และตรวจสัญญากับ MSP ว่าต้องแจ้งเหตุภายในกี่ชั่วโมง ถ้าข้อมูลส่วนบุคคลของลูกค้าอาจถูกเข้าถึง องค์กรมีหน้าที่ประเมินการแจ้งเหตุตาม PDPA ด้วย ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ConnectWise Cloud Backup ถูกเจาะอย่างไร?
ผู้โจมตีใช้ตัวตนของแอป ConnectWise Cloud Backup ซึ่งได้รับสิทธิ์ในผู้เช่า Microsoft 365 ของลูกค้าไว้แล้ว ล็อกอินและขอโทเคน Microsoft Graph จาก IP 144.172.64.128 ตั้งแต่ 15 ตุลาคม 2026 ConnectWise ระบุว่ากลไกที่ทำให้ข้อมูลยืนยันตัวตนรั่วยังอยู่ระหว่างสืบสวน
ข้อมูลสำรองใน ConnectWise Cloud Backup รั่วไหลหรือไม่?
ConnectWise ระบุว่ายังไม่มีข้อบ่งชี้ว่าข้อมูลสำรองของพาร์ตเนอร์ใน ConnectWise Cloud Backup ถูกเจาะ และไม่มีหลักฐานว่าคลังข้อมูลถูกเข้าถึง แต่ Todyl เตือนว่าแอปนี้มีสิทธิ์อ่านเขียนอีเมล ไฟล์ OneDrive SharePoint และแชต Teams จึงควรถือว่าข้อมูลในผู้เช่าอาจถูกเปิดเผยจนกว่าจะตรวจ log ครบ
องค์กรที่ใช้ ConnectWise Cloud Backup หรือ SkyKick ต้องทำอะไรตอนนี้?
ปิด (disable) แอป ConnectWise Cloud Backup และแอปอื่นของ ConnectWise หรือ SkyKick ใน Entra ID ทุกผู้เช่าโดยไม่ลบทิ้ง เก็บ sign-in log และ audit log ไว้ก่อน แล้วตรวจหาบทบาทผู้ดูแลที่แอปตั้งให้ตัวเอง client secret ที่ถูกเพิ่มในแอปอื่นตั้งแต่ 13 ต.ค. และกฎส่งต่ออีเมลที่ไม่รู้จัก จากนั้นรอคำแนะนำการเปิดใช้คืนจาก ConnectWise
ปิดแอป ConnectWise Cloud Backup ใน Microsoft 365 แล้วข้อมูลสำรองจะหายไหม?
ไม่หาย Huntress ระบุว่าการปิดแอป ConnectWise Cloud Backup ทำให้การสำรองข้อมูลหยุดชั่วคราว แต่ไม่ลบข้อมูลสำรองที่มีอยู่ ConnectWise ก็ยืนยันว่าคลังข้อมูลเดิมไม่ได้รับผลกระทบ ข้อสำคัญคือให้ปิดแอปแทนการลบ เพื่อเปิดใช้คืนได้โดยไม่ต้องให้ความยินยอม (consent) ใหม่
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft63
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft 36518OneDrive5SharePoint7Python12Microsoft Entra8
- กฎหมายและมาตรฐาน
- PDPA84
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ