
OpenCode Console ถูกเจาะ คีย์ API ของ OpenAI Anthropic Google ที่ผู้ใช้ 1.4% ฝากไว้อาจรั่ว
OpenCode Console บริการเสริมของเอเจนต์เขียนโค้ด OpenCode ถูกเจาะคืน 16 ต.ค. 2026 กระทบผู้ใช้ 1.4% ที่ผูกคีย์ OpenAI, Anthropic หรือ Google ไว้ ต้องยกเลิกคีย์
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
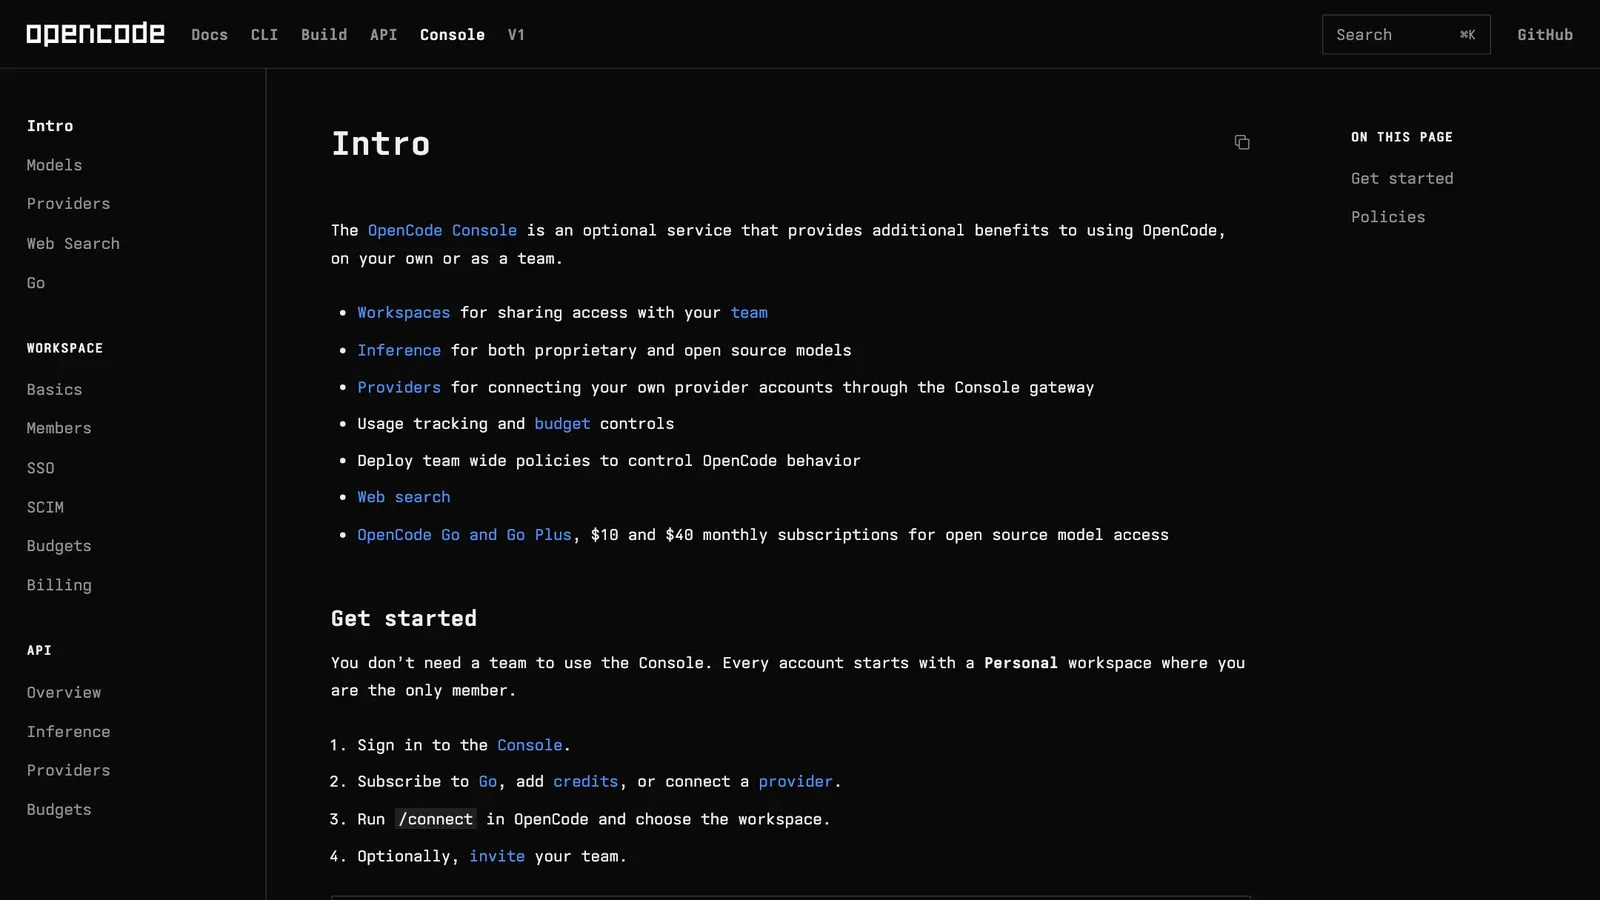
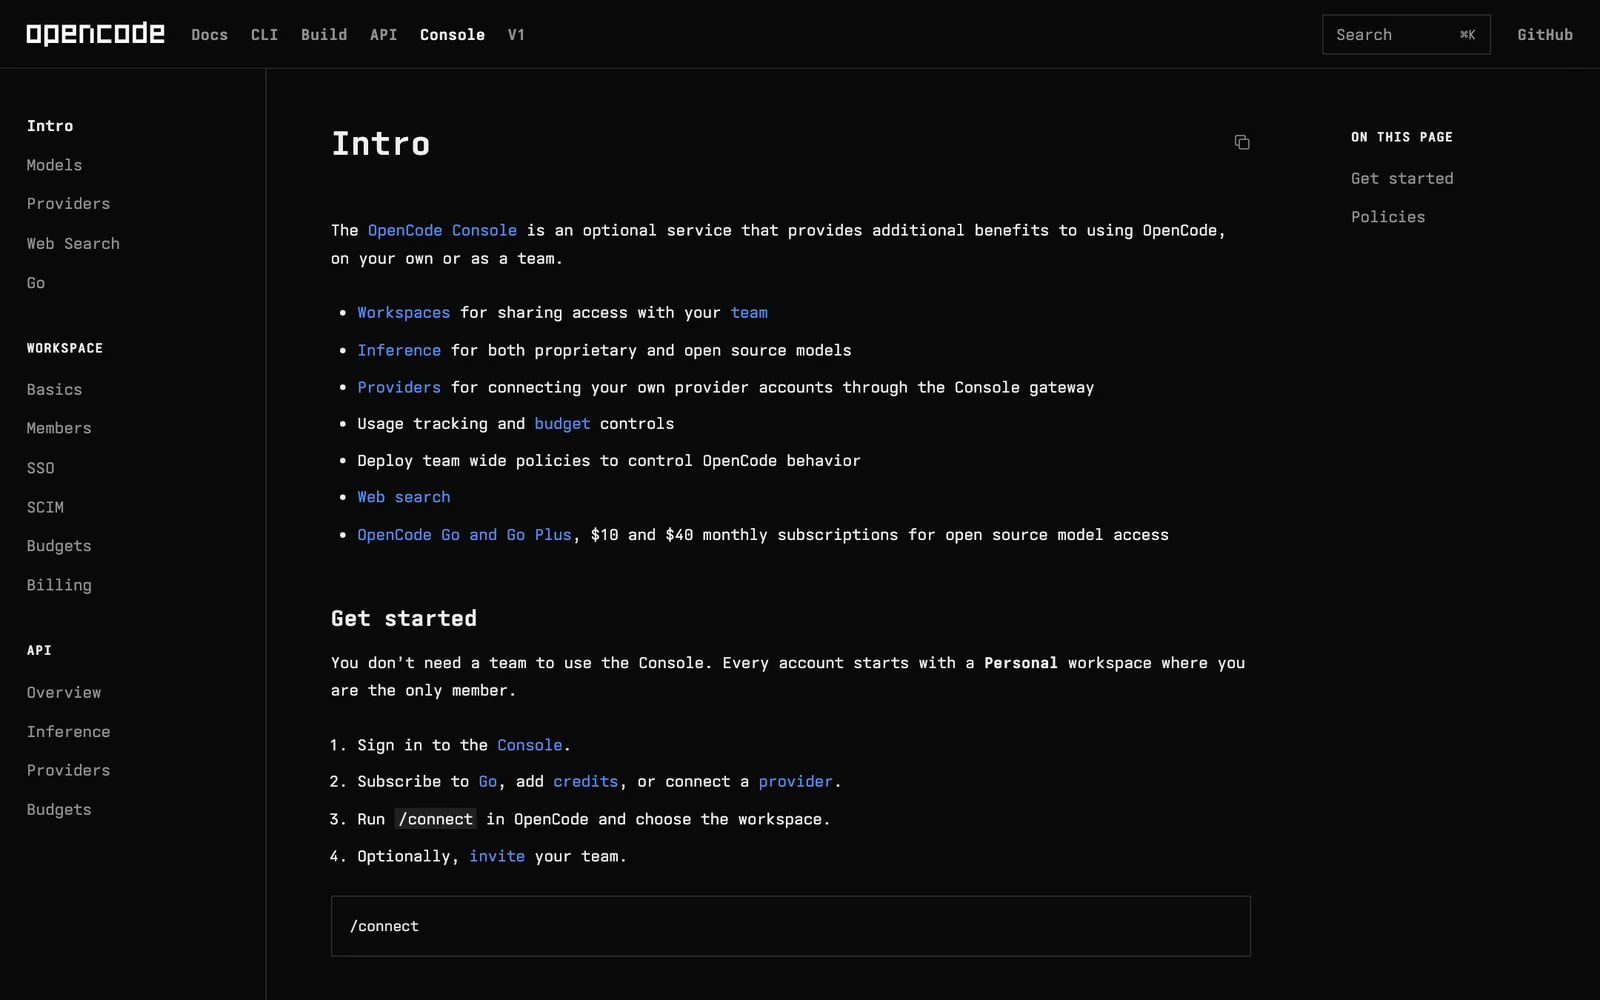
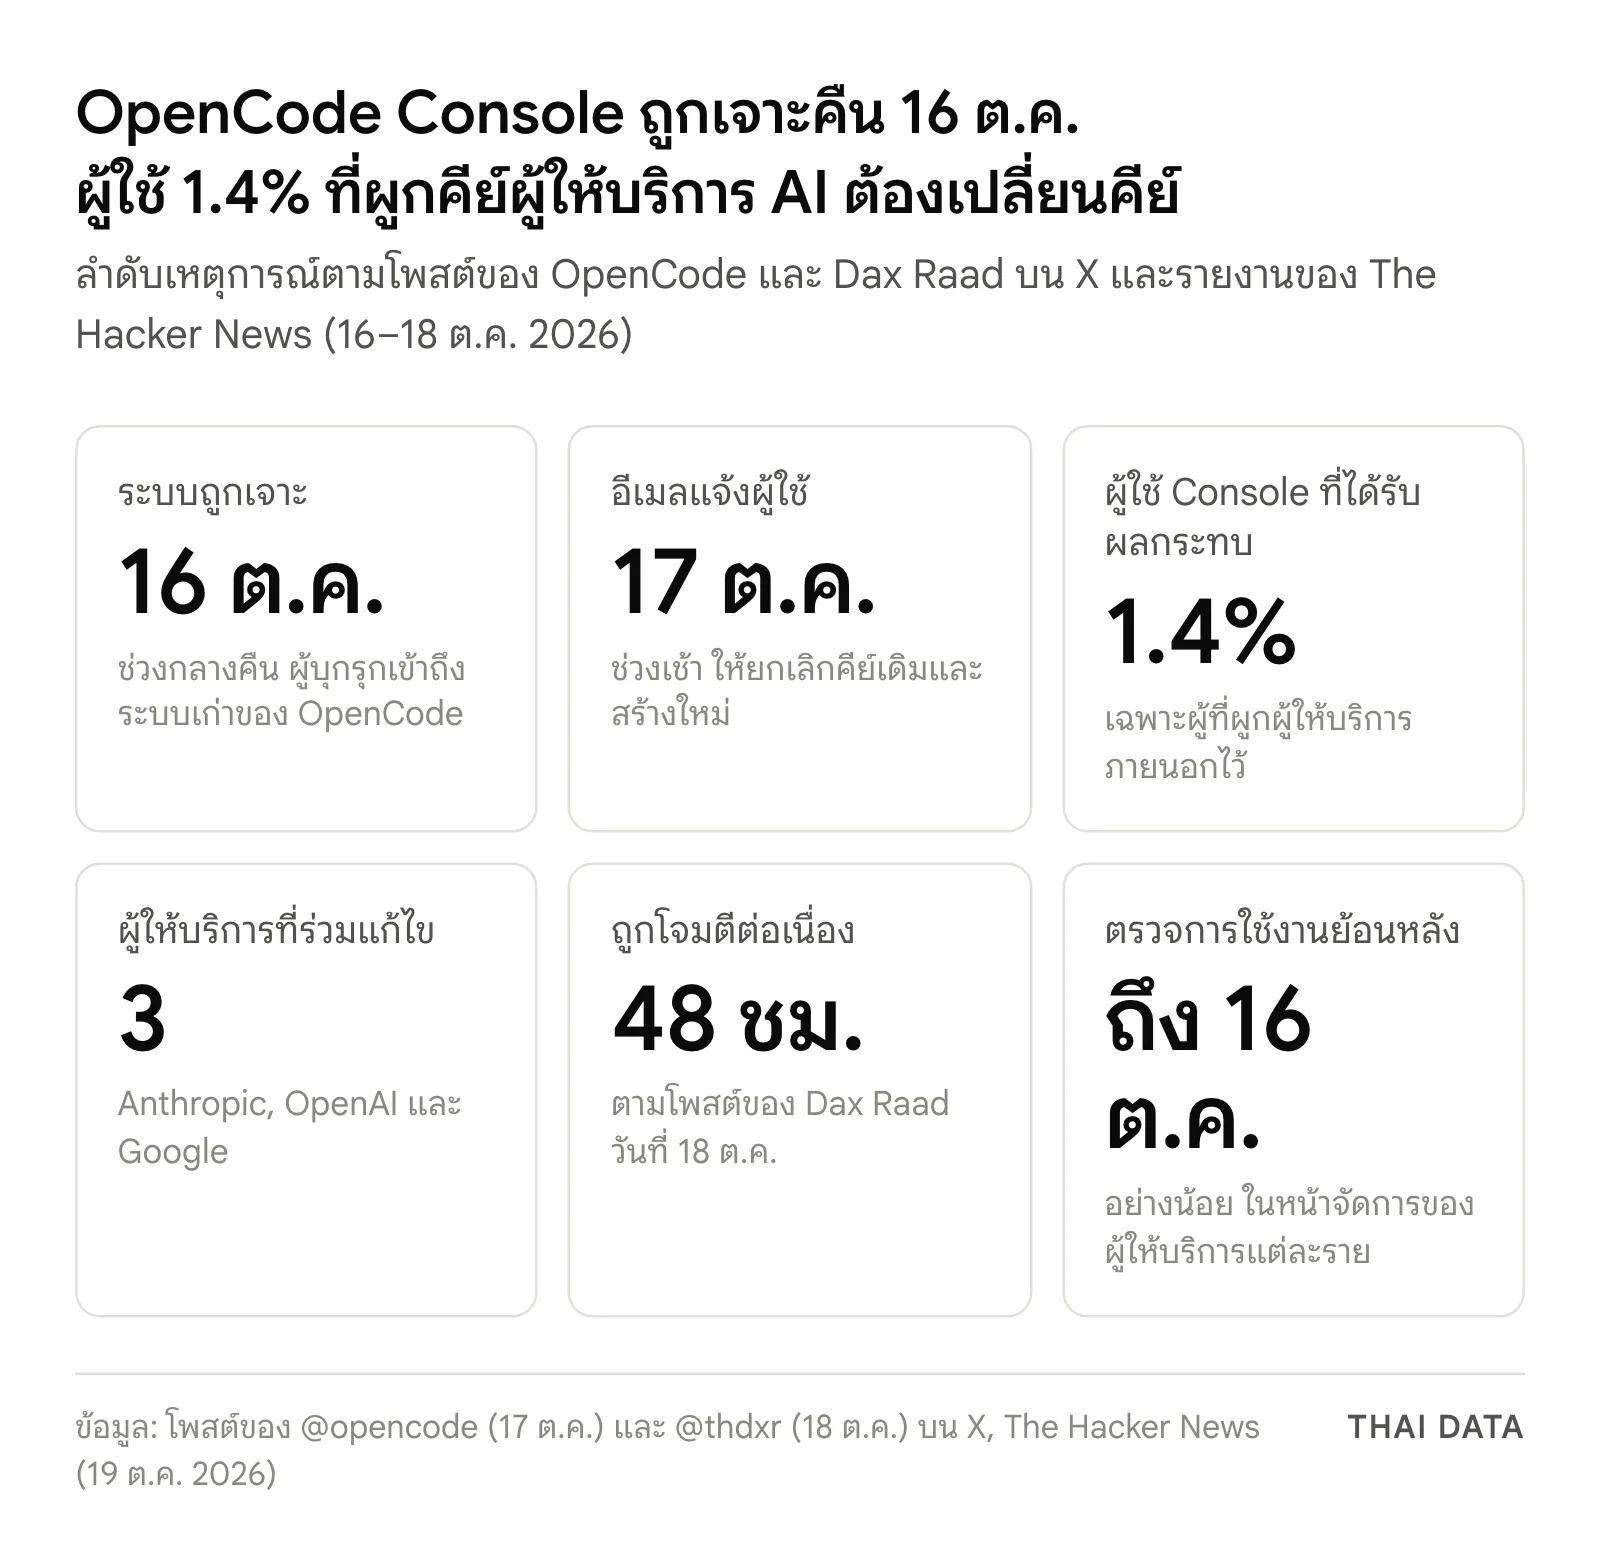
- OpenCode โพสต์บน X เมื่อ 17 ตุลาคม 2026 ว่าระบบถูกเจาะ "เมื่อคืนนี้" ในเหตุที่เกี่ยวกับ การโจมตีแบบ distillation ขนาดใหญ่ กระทบผู้ใช้ OpenCode Console ราว 1.4%
- ผู้ที่ได้รับผลกระทบคือผู้ใช้ที่ผูกบัญชีผู้ให้บริการ AI ภายนอกไว้กับ Console ซึ่งได้รับอีเมลแจ้งแล้วในเช้าวันที่ 17 ตุลาคม OpenCode ระบุว่าใครไม่ได้รับอีเมลถือว่าไม่ได้รับผลกระทบ
- OpenCode ระบุว่ากำลังทำงานร่วมกับผู้ให้บริการ 3 ราย คือ Anthropic, OpenAI และ Google เพื่อแก้ไข และเหตุการณ์ยังไม่จบ จึงยังเปิดเผยรายละเอียดไม่ได้
- Dax Raad ผู้ร่วมก่อตั้ง โพสต์เมื่อ 18 ตุลาคม ว่าผู้โจมตีพยายามเจาะระบบไม่หยุดตลอด 48 ชั่วโมง ส่วนแอปบรรทัดคำสั่งและเดสก์ท็อปที่เก็บคีย์ไว้ในเครื่องไม่ได้อยู่ในเหตุนี้
OpenCode ผู้พัฒนาเอเจนต์เขียนโค้ดแบบโอเพนซอร์ส ประกาศเมื่อวันที่ 17 ตุลาคม 2026 ว่าบริการ OpenCode Console ถูกเจาะในคืนก่อนหน้า กระทบผู้ใช้ราว 1.4% ที่ผูกคีย์ API ของ OpenAI, Anthropic หรือ Google ไว้กับ Console ผู้ใช้กลุ่มนี้ได้รับอีเมลให้ยกเลิกคีย์เดิมและสร้างใหม่แล้ว ขณะที่บริษัทบอกว่าเหตุการณ์ยังไม่จบ
เหตุนี้สำคัญกับทีมพัฒนาที่ใช้ AI ช่วยเขียนโค้ด เพราะคีย์ API ของผู้ให้บริการโมเดลเป็นข้อมูลยืนยันตัวตนแบบผู้ถือ (bearer credential) ใครได้สำเนาไปก็เรียกใช้โมเดลและสร้างค่าใช้จ่ายให้บัญชีเจ้าของได้ทันทีจนกว่าคีย์จะถูกยกเลิก
OpenCode Console ถูกเจาะอย่างไร
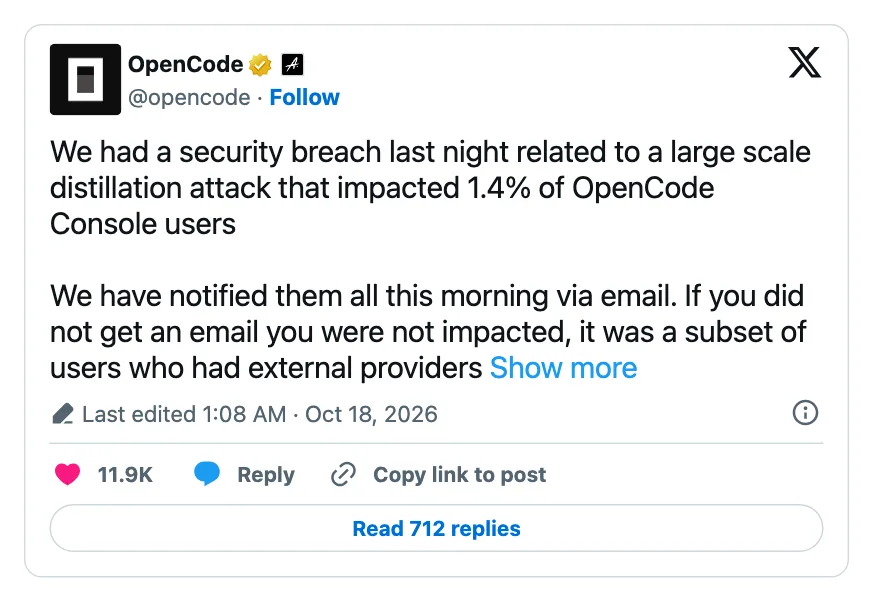
OpenCode Console เป็นบริการเสริมแบบโฮสต์ที่ไม่บังคับใช้ เอกสารของ OpenCode อธิบายว่า Console มีพื้นที่ทำงาน (workspace) สำหรับแชร์สิทธิ์ในทีม ระบบติดตามการใช้งานและงบประมาณ และให้ผูกบัญชีผู้ให้บริการโมเดลของตัวเองผ่าน "Console gateway" ได้ The Hacker News อธิบายเพิ่มว่า workspace จะบันทึกคีย์ของ OpenAI, Anthropic หรือ Google ไว้ที่ Console แล้ว Console ใช้คีย์นั้นเรียกผู้ให้บริการแทน สมาชิกในทีมจึงใช้โมเดลได้โดยไม่ต้องเห็นคีย์
โพสต์ของ OpenCode บน X ระบุว่าการเจาะ "เกี่ยวข้องกับการโจมตีแบบ distillation ขนาดใหญ่" และกระทบเฉพาะผู้ใช้กลุ่มย่อยที่ผูกผู้ให้บริการภายนอกไว้ The Hacker News รายงานว่าผู้บุกรุกเข้าถึงระบบเก่า (legacy system) ของ OpenCode ในคืนวันที่ 16 ตุลาคม และอีเมลที่ส่งถึงผู้ได้รับผลกระทบในเช้าวันที่ 17 ตุลาคมใช้หัวเรื่อง "Action Required: Potential provider key breach"
| ประเด็น | สิ่งที่เปิดเผยแล้ว |
|---|---|
| บริการที่ถูกเจาะ | OpenCode Console บริการเสริมแบบโฮสต์ ไม่ใช่ตัวแอป OpenCode |
| เวลาที่ถูกเจาะ | คืนวันที่ 16 ตุลาคม 2026 |
| ผู้ได้รับผลกระทบ | ราว 1.4% ของผู้ใช้ Console เฉพาะผู้ที่ผูกผู้ให้บริการภายนอกไว้ |
| ข้อมูลที่เสี่ยง | คีย์ API ของ OpenAI, Anthropic และ Google ที่วางไว้ใน Console |
| การแจ้งผู้ใช้ | อีเมลเช้าวันที่ 17 ตุลาคม และโพสต์บน X วันเดียวกัน |
| สถานะ ณ 18 ตุลาคม | ยังถูกโจมตีต่อเนื่อง OpenCode ทำงานร่วมกับผู้ให้บริการทั้ง 3 ราย |
ใครได้รับผลกระทบจากเหตุ OpenCode Console
ความเสี่ยงอยู่ที่คีย์ซึ่งวางไว้ใน OpenCode Console เท่านั้น The Hacker News อ้างคำตอบของ Dax Raad ผู้ร่วมก่อตั้งบน X ว่าเหตุนี้เกิดกับ "OpenCode Console ไม่ใช่ตัว OpenCode" ส่วนคีย์ที่ผู้ใช้เพิ่มในแอปบรรทัดคำสั่งหรือแอปเดสก์ท็อปเก็บไว้ในเครื่อง และ "ไม่เคยส่งมาที่เรา"
OpenCode ยังไม่ได้บอกว่าระบบเก่าที่ถูกเข้าถึงคือระบบอะไร ผู้บุกรุกเข้ามาทางไหน เก็บคีย์ไว้กี่ชุด และ 1.4% คิดเป็นผู้ใช้กี่คน บริษัทใช้คำว่าคีย์ "อาจถูกเปิดเผย" และยังไม่ได้ยืนยันว่ามีคีย์ถูกคัดลอกหรือถูกนำไปใช้ อย่างไรก็ตาม The Hacker News รวบรวมคำบอกเล่าของผู้ใช้บางรายที่อ้างว่าคีย์ของตนถูกใช้ไปตั้งแต่หลักร้อยดอลลาร์จนถึงราว 1,700 ดอลลาร์สหรัฐ ซึ่ง OpenCode ยังไม่ได้ยืนยัน
การโจมตีแบบ distillation เกี่ยวกับ OpenCode Console อย่างไร
Distillation ในความหมายที่ผู้ให้บริการโมเดล AI ใช้ คือการเรียกโมเดลเพื่อดึงคำตอบจำนวนมหาศาลไปฝึกโมเดลของคู่แข่ง The Hacker News ระบุว่า Anthropic เคยเปิดเผยเมื่อเดือนกันยายนว่าห้องแล็บที่ทำเช่นนี้เข้าถึงโมเดลผ่านเครือข่ายบัญชีปลอมที่สร้างด้วยบัตรเครดิตที่ขโมยมา ข้อมูลล็อกอิน และคีย์ API ที่เก็บรวบรวมมา คีย์ที่ขโมยได้ยังขายต่อในตลาดใต้ดินหรือใช้สร้างค่าใช้จ่ายให้เจ้าของบัญชีได้ด้วย
OpenCode ยังไม่ได้อธิบายว่าการเจาะ Console เชื่อมกับการโจมตีแบบ distillation อย่างไร และไม่ได้ระบุตัวผู้โจมตี วันที่ 18 ตุลาคม Dax Raad โพสต์ว่าผู้โจมตี "พยายามโจมตีระบบของเราไม่หยุดตลอด 48 ชั่วโมงที่ผ่านมา" และผลพลอยได้คือทุกส่วนถูกเสริมความปลอดภัย (hardened) ขึ้น
ทำไมเรื่องนี้สำคัญ
เอเจนต์เขียนโค้ดและเกตเวย์ที่รวมผู้ให้บริการโมเดลหลายรายไว้ที่เดียวกำลังเป็นที่เก็บคีย์ API ขององค์กรจำนวนมาก การรวมคีย์ไว้ที่บริการกลางช่วยให้ทีมไม่ต้องแจกคีย์ให้สมาชิกทุกคน แต่ก็ทำให้บริการกลางกลายเป็นเป้าเดียวที่คุ้มค่าที่สุดสำหรับผู้โจมตี เหตุ OpenCode Console จึงเป็นการโจมตีห่วงโซ่อุปทาน (Supply Chain Attack) อีกรูปแบบหนึ่ง ใกล้เคียงกับกรณีที่ผู้โจมตีใช้ตัวตนของแอป ConnectWise Cloud Backup เจาะผู้เช่า Microsoft 365 ในสัปดาห์เดียวกัน
The Hacker News ชี้อีกข้อว่า การลบคีย์ออกจาก Console ไม่ได้ยกเลิกคีย์ และเพดานงบประมาณใน Console คุมได้เฉพาะคำขอที่ผ่านเกตเวย์ของ Console เอง ถ้าคีย์ถูกคัดลอกไป ผู้โจมตีเรียกผู้ให้บริการโดยตรงได้โดยไม่ผ่านเพดานนั้น
สิ่งที่องค์กรไทยควรทำ
- ตรวจว่ามีใครในทีมใช้ OpenCode Console หรือไม่ โดยเฉพาะ workspace ที่ผูกคีย์ OpenAI, Anthropic หรือ Google ขององค์กร และตรวจกล่องอีเมลของผู้ดูแล workspace ว่าได้รับอีเมลแจ้งเหตุหรือไม่
- ยกเลิกคีย์ที่ผู้ให้บริการโดยตรง อย่าแค่ลบใน Console สร้างคีย์ใหม่ แล้วเปลี่ยนในทุกแอปพลิเคชันและสคริปต์ที่ใช้คีย์เดิม ถึงจะไม่ได้รับอีเมลก็ควรพิจารณาเปลี่ยนคีย์ที่เคยวางไว้ใน Console เพราะบริษัทยังไม่เปิดเผยรายละเอียดทั้งหมด
- ตรวจการใช้งานและยอดเรียกเก็บย้อนหลังอย่างน้อยถึง 16 ตุลาคม ในหน้าจัดการของผู้ให้บริการแต่ละราย หาคำขอที่ทีมไม่ได้ทำ แล้วแจ้งผู้ให้บริการพร้อมหลักฐาน
- ตั้งเพดานค่าใช้จ่ายหรือการแจ้งเตือนที่ฝั่งผู้ให้บริการ และแยกคีย์ต่อเครื่องมือ คีย์ที่ถูกคัดลอกจะสร้างความเสียหายน้อยลงและสืบย้อนได้ง่ายกว่า ส่วนคีย์ขององค์กรควรอยู่ในระบบจัดการความลับ (secret manager) ที่มีเจ้าของชัดเจน
- ทบทวนนโยบายการใช้เครื่องมือ AI ในทีมพัฒนา กำหนดว่าบริการภายนอกใดเก็บคีย์หรือโค้ดขององค์กรได้ และต้องแจ้งเหตุภายในเวลาเท่าไร ติดตามข่าวความปลอดภัยอื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
OpenCode Console ถูกเจาะเมื่อไรและกระทบใครบ้าง?
OpenCode Console ถูกเจาะในคืนวันที่ 16 ตุลาคม 2026 OpenCode แจ้งบน X เมื่อ 17 ตุลาคมว่ากระทบผู้ใช้ Console ราว 1.4% ซึ่งเป็นกลุ่มที่ผูกบัญชีผู้ให้บริการ AI ภายนอกไว้ และส่งอีเมลแจ้งทุกรายแล้ว ผู้ที่ไม่ได้รับอีเมลถือว่าไม่ได้รับผลกระทบ
ผู้ใช้ OpenCode แบบติดตั้งในเครื่องได้รับผลกระทบด้วยหรือไม่?
ตามคำชี้แจงของ Dax Raad ผู้ร่วมก่อตั้งที่ The Hacker News อ้างถึง เหตุนี้เกิดกับ OpenCode Console ไม่ใช่ตัว OpenCode คีย์ที่เพิ่มในแอปบรรทัดคำสั่งหรือแอปเดสก์ท็อปเก็บอยู่ในเครื่องผู้ใช้และไม่ได้ส่งไปที่บริษัท ความเสี่ยงจึงอยู่ที่คีย์ซึ่งวางไว้ใน Console เท่านั้น
ถ้าเคยใส่คีย์ OpenAI, Anthropic หรือ Google ไว้ใน OpenCode Console ต้องทำอะไร?
ยกเลิก (revoke) คีย์นั้นในหน้าจัดการของผู้ให้บริการแต่ละรายแล้วสร้างคีย์ใหม่ เพราะการลบคีย์ออกจาก OpenCode Console ไม่ได้ทำให้คีย์ใช้ไม่ได้ จากนั้นเปลี่ยนคีย์ในทุกระบบที่ใช้คีย์เดิม ตรวจการใช้งานและยอดเรียกเก็บย้อนหลังอย่างน้อยถึง 16 ตุลาคม และตั้งเพดานค่าใช้จ่ายที่ฝั่งผู้ให้บริการ
การโจมตีแบบ distillation ที่ OpenCode พูดถึงคืออะไร?
Distillation ในความหมายที่ผู้ให้บริการโมเดล AI ใช้ คือการดึงคำตอบจากโมเดลจำนวนมหาศาลไปฝึกโมเดลคู่แข่ง ผู้ทำมักต้องการบัญชีหรือคีย์ API จำนวนมาก คีย์ที่ขโมยมาจึงมีค่าสำหรับงานนี้ แต่ OpenCode ยังไม่ได้อธิบายว่าการเจาะ Console เชื่อมกับการโจมตีนี้อย่างไร
แหล่งอ้างอิง
- OpenCode on X: security breach related to a large scale distillation attack — OpenCode
- OpenCode Console Breach May Have Exposed OpenAI, Anthropic, and Google API Keys — The Hacker News
- OpenCode Security Breach: Distillation Attack Hit Console Users With Linked AI Providers — StepSecurity
- Console Intro — OpenCode
- dax on X: non stop trying to attack our systems for the past 48 hours — Dax Raad (OpenCode)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- OpenAI32Anthropic26Google65
- ผลิตภัณฑ์และเทคโนโลยี
- OpenCode3
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ