
ผู้โจมตียึด ccTLD .gh .sl .as ได้ใบรับรอง HTTPS ของโดเมน Google โดยไม่ได้รับอนุญาต
Google เผย 6 ต.ค. 2026 ผู้โจมตีเจาะ ccTLD .gh .sl และ .as แก้ DNS แล้วได้ใบรับรอง HTTPS ของโดเมน Google และแบรนด์ใหญ่ Chrome บล็อกผ่าน CRLSets แล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที

สรุปประเด็นสำคัญ
- Google เปิดเผยเมื่อ 6 ตุลาคม 2026 ว่าผู้โจมตีเจาะ ccTLD ของกานา (.gh) เซียร์ราลีโอน (.sl) และอเมริกันซามัว (.as) ทำให้ทุกโดเมนที่ลงท้ายด้วยสามนามสกุลนี้มีความเสี่ยง
- เมื่อยึด 3 ccTLD นี้ได้ ผู้โจมตีแก้ระเบียน DNS แบบ authoritative แล้วได้ใบรับรอง HTTPS ที่ไม่ได้รับอนุญาตของโดเมน Google หลายรายการและขององค์กรอื่น Google ระบุว่าระบบของตนไม่ถูกเจาะ และไม่มีเหตุให้เชื่อว่า CA ที่ออกใบรับรองทำผิด
- Chrome บล็อกใบรับรองเหล่านั้นผ่าน CRLSets และ Google ประสานให้ CA เพิกถอน จากนั้นพบจาก CT log ว่ามีแบรนด์ระดับโลกหลายรายโดนด้วย จึงบล็อกเพิ่ม ผู้ใช้ Chrome ไม่ต้องทำอะไร
- Google เตือนว่าวิเคราะห์อาจไม่พบทุกโดเมนที่ได้รับผลกระทบ และการบล็อกใน Chrome ไม่คุ้มครองผู้ใช้เบราว์เซอร์อื่นได้แน่นอน จึงขอให้เจ้าของโดเมนทำ 2 อย่าง คือเฝ้าดู CT log และตั้ง CAA record แบบจำกัดบัญชี ACME ตาม RFC 8657
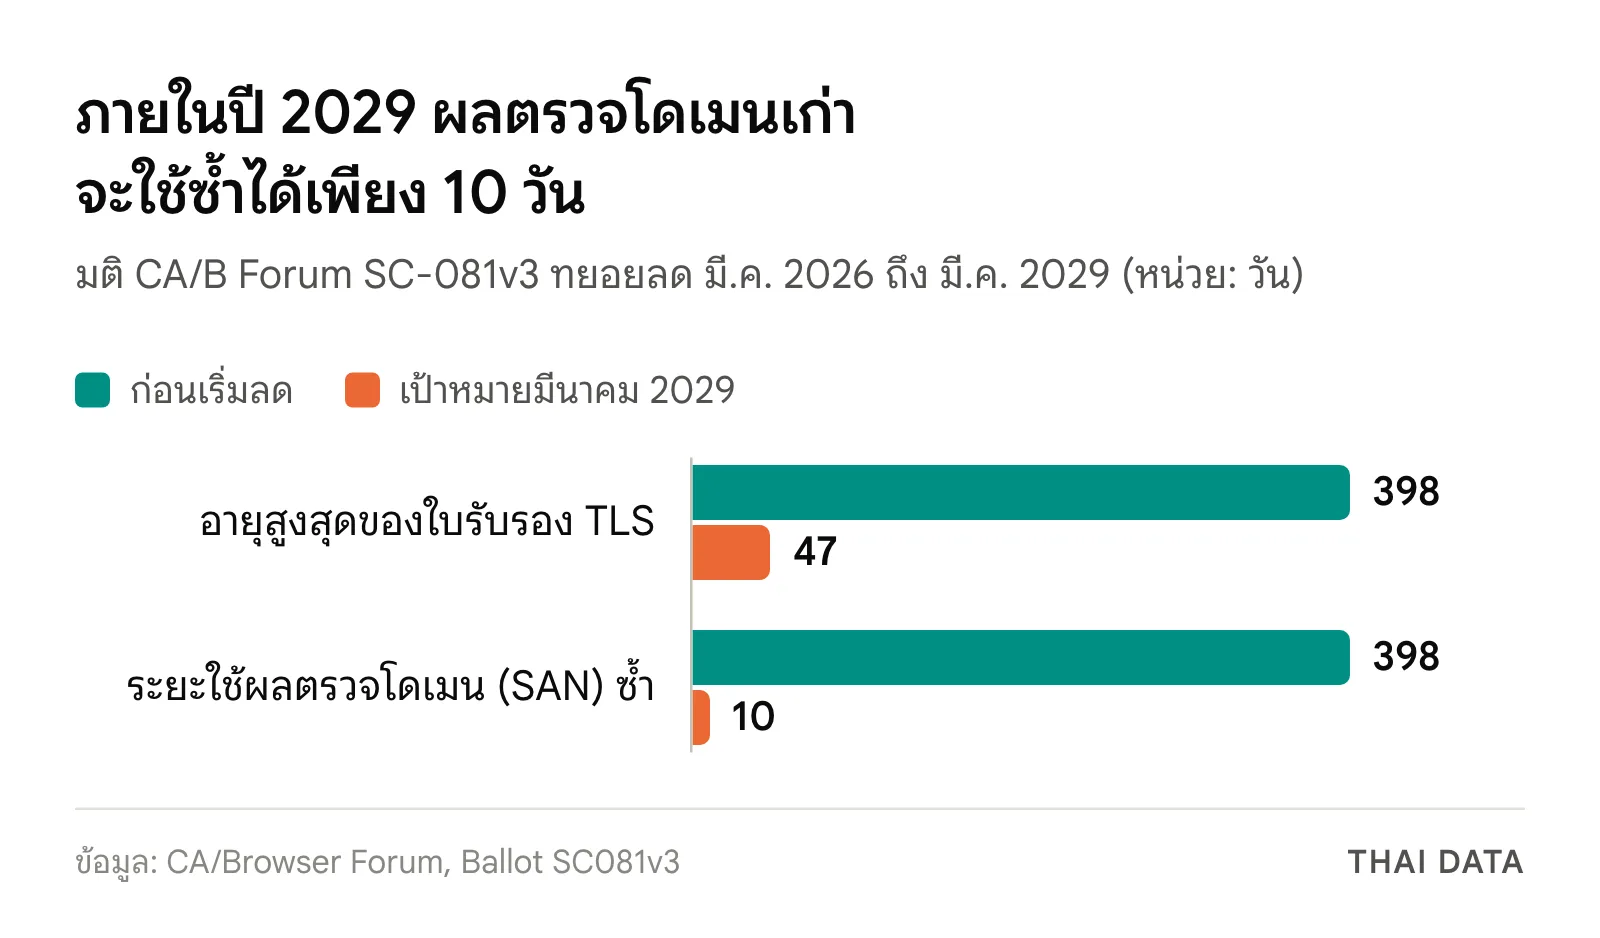
- ระยะยาว CA/Browser Forum มีมติ SC-081v3 ลดอายุใบรับรองจาก 398 เหลือ 47 วัน และระยะใช้ผลตรวจโดเมนซ้ำจาก 398 เหลือ 10 วัน ภายในมีนาคม 2029
Google เปิดเผยเมื่อวันที่ 6 ตุลาคม 2026 ว่าผู้โจมตีเจาะระบบของโดเมนระดับประเทศ (ccTLD) สามแห่ง คือ .gh ของกานา .sl ของเซียร์ราลีโอน และ .as ของอเมริกันซามัว แก้ระเบียน DNS แล้วขอใบรับรอง HTTPS ของโดเมน Google หลายรายการและขององค์กรอื่นได้โดยไม่ได้รับอนุญาต Chrome บล็อกใบรับรองเหล่านั้นแล้ว ผู้ใช้ Chrome ไม่ต้องทำอะไร
เหตุนี้แสดงให้เห็นว่าเจ้าของโดเมนอาจไม่ได้ทำอะไรผิดเลย แต่ถ้าผู้ดูแลนามสกุลโดเมนถูกเจาะ ผู้โจมตีก็ได้ใบรับรองที่เบราว์เซอร์เชื่อถือของโดเมนนั้นไปได้ ทีมไอทีจึงต้องมีวิธีรู้ตัวเมื่อมีใบรับรองของโดเมนตัวเองออกโดยที่ไม่ได้ขอ
เกิดอะไรขึ้นกับ ccTLD .gh .sl และ .as
ทีม Chrome Secure Web and Networking ของ Google เขียนว่ารู้เรื่องการยึดโดเมนชุดนี้ในสัปดาห์ก่อนวันที่ประกาศ เหตุไม่ได้เกิดจากระบบของ Google ถูกเจาะ แต่ผู้โจมตีเจาะ ccTLD ที่เป็นบุคคลที่สาม ทำให้ทุกโดเมนที่ลงท้ายด้วย .gh, .sl หรือ .as ตกอยู่ในความเสี่ยง
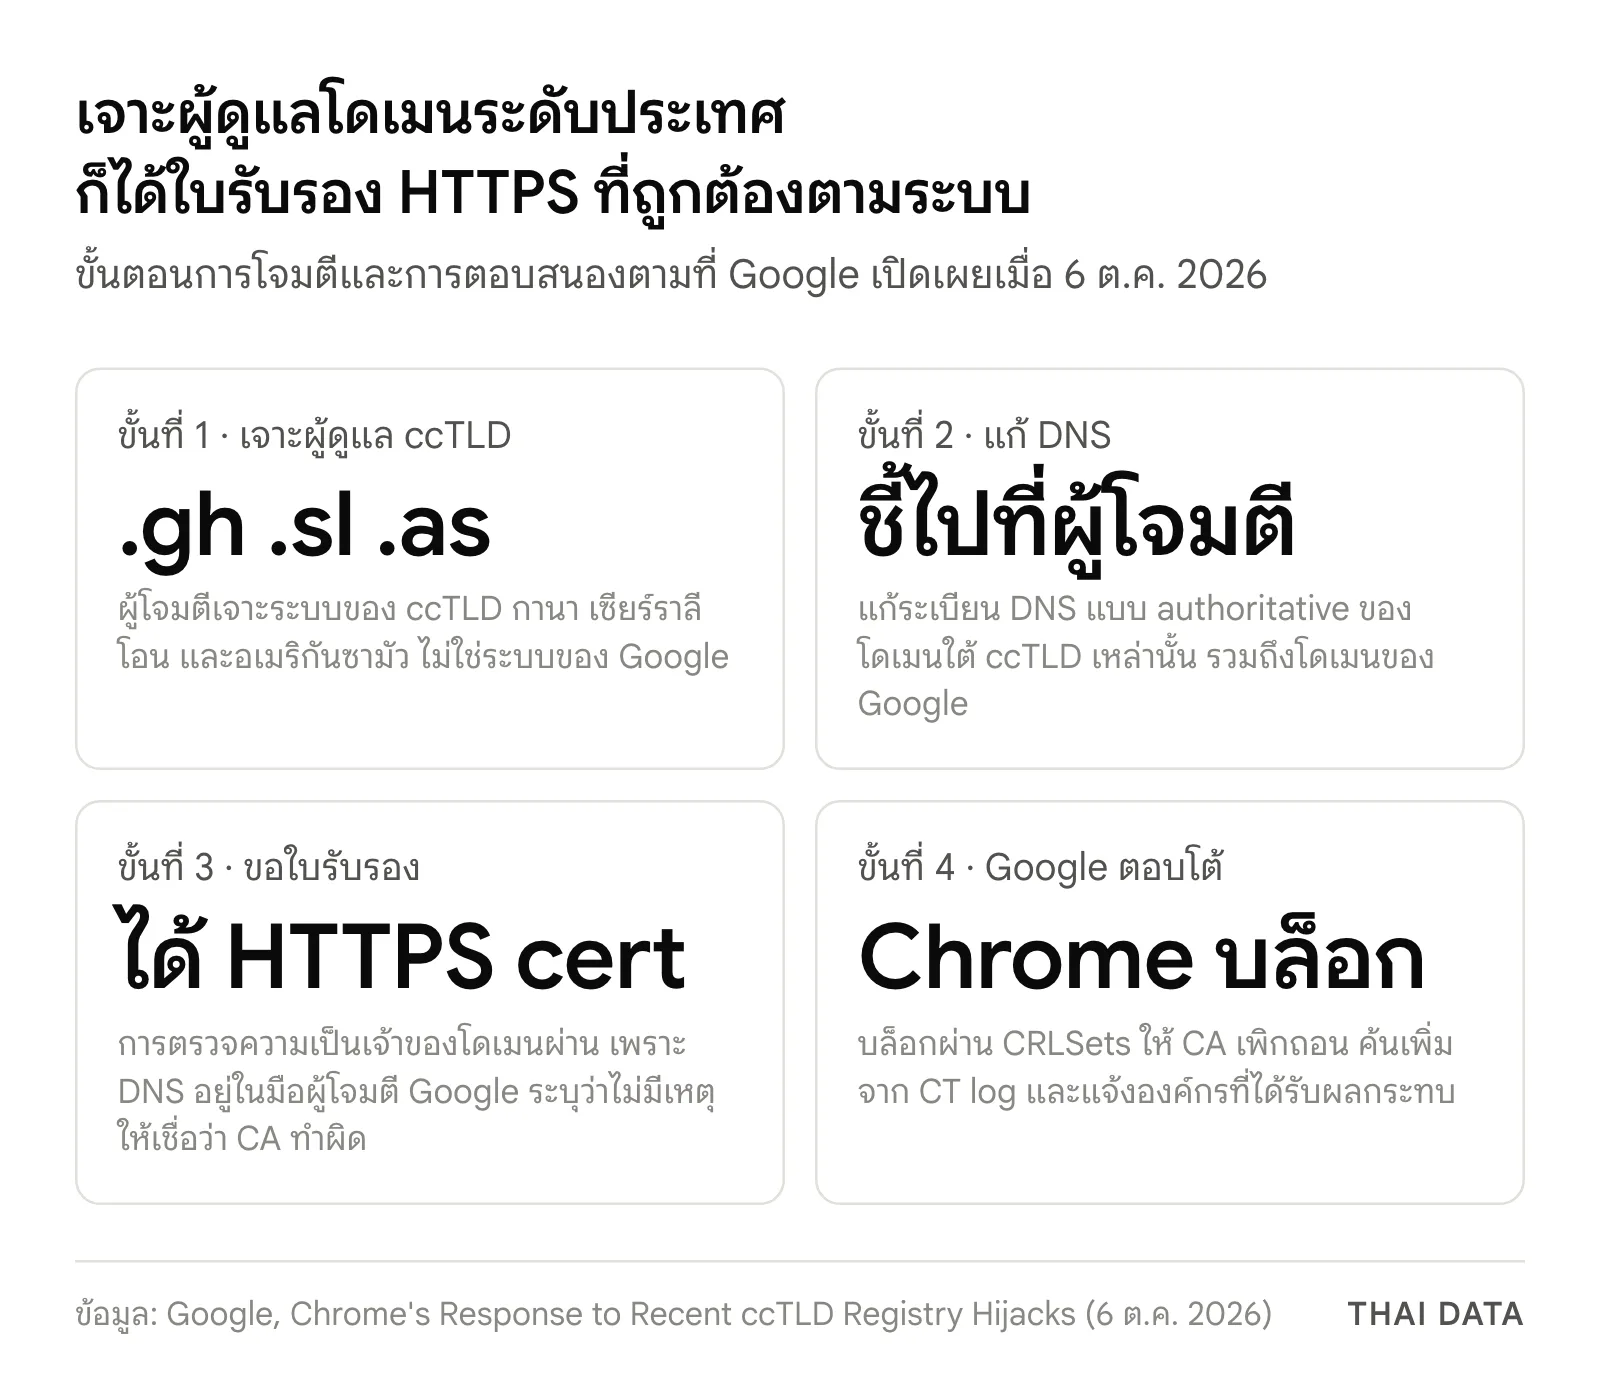
ระหว่างที่ยึดได้ ผู้โจมตีแก้ระเบียน DNS แบบ authoritative แล้วได้ใบรับรอง HTTPS ที่ครอบคลุมโดเมน Google หลายรายการ และโดเมนขององค์กรอื่น Google ระบุว่าด้วยลักษณะของการโจมตี จึงไม่มีเหตุให้เชื่อว่าผู้ออกใบรับรอง (CA) ทำอะไรผิด เพราะการตรวจความเป็นเจ้าของโดเมนอาศัย DNS ซึ่งอยู่ในมือผู้โจมตีแล้ว ประกาศของ Google ไม่ได้ระบุว่าใครอยู่เบื้องหลัง ccTLD ถูกเจาะด้วยวิธีใด หรือมีใบรับรองกี่ใบ
Google ตอบโต้ผ่าน CRLSets และ CT log
Google บล็อกใบรับรองที่ไม่ได้รับอนุญาตของโดเมนตัวเองใน Chrome ผ่าน CRLSets ทันที และประสานกับ CA ที่ออกใบรับรองให้เพิกถอน เพื่อคุ้มครองผู้ใช้โปรแกรมอื่นที่ไม่ใช่ Chrome ด้วย
หลังจากนั้นข้อมูลจาก Certificate Transparency (CT) log ซึ่งเป็นบันทึกสาธารณะของใบรับรองที่ออกทั้งหมด เผยว่ามีองค์กรอื่นโดนด้วย รวมถึงแบรนด์ระดับโลกหลายรายและบริการออนไลน์ที่มีผู้ใช้มาก Google จึงบล็อกใบรับรองเหล่านั้นใน Chrome ล่วงหน้า และติดต่อองค์กรที่ได้รับผลกระทบเท่าที่ทำได้ โดยไม่ได้เปิดเผยชื่อองค์กรเหล่านั้น

เอกสารของโครงการ Chromium อธิบายว่า CRLSets คือช่องทางหลักที่ Chrome ใช้บล็อกใบรับรองอย่างรวดเร็วในกรณีฉุกเฉิน เพราะโดยทั่วไป Chrome ไม่ได้ตรวจสถานะเพิกถอนแบบออนไลน์ (OCSP และ CRL) เอง ผู้ดูแลระบบดูเวอร์ชัน CRLSet ที่เครื่องใช้อยู่ได้ที่ chrome://components
Google ขอให้เจ้าของโดเมนทำ 2 อย่าง ไม่ว่าจะอยู่ใต้ ccTLD ใด
Google เตือนว่าไม่ควรพึ่งการบล็อกฝั่งเบราว์เซอร์อย่างเดียว เพราะการยึด DNS ซับซ้อนจน Google ไม่รับประกันว่าวิเคราะห์พบทุกโดเมนที่ได้รับผลกระทบ และการบล็อกใน Chrome ก็คุ้มครองผู้ใช้เบราว์เซอร์อื่นได้ไม่แน่นอน จึงขอให้เจ้าของโดเมนทำดังนี้
- เฝ้าดู CT log ของทุกโดเมนตลอดเวลา ใบรับรองที่ Chrome เชื่อถือโดยค่าเริ่มต้นต้องถูกบันทึกใน CT log สาธารณะ การเฝ้าดูจึงแจ้งเตือนได้แทบทันทีเมื่อมีใบรับรองของโดเมนเราออกมา ต้องครอบคลุมทั้งโดเมนที่จดไว้เฉย ๆ และโดเมน ccTLD ของสาขาต่างประเทศ ใครมีโดเมนใต้ .gh, .sl หรือ .as ให้ตรวจรายการใน CT log ช่วงที่ผ่านมาทันที
- ตั้ง CAA record แบบเข้มงวดและผูกกับบัญชี ACME CAA (RFC 8659) ระบุว่า CA ใดออกใบรับรองให้โดเมนได้ ส่วน RFC 8657 เพิ่มพารามิเตอร์
accounturiและvalidationmethodsเพื่อจำกัดถึงระดับบัญชีและวิธีตรวจโดเมน
example.co.th. IN CAA 0 issue "example.net; accounturi=https://example.net/account/1234; validationmethods=dns-01"
Google ระบุว่า CAA หยุดการออกใบรับรองระหว่างที่ DNS ถูกยึดอยู่ไม่ได้ แต่สำคัญหลังกู้ DNS คืน เพราะ CA ได้รับอนุญาตให้เก็บผลตรวจความเป็นเจ้าของโดเมน (DCV) ไว้ใช้ซ้ำ ถ้าไม่มี CAA ที่จำกัดบัญชีไว้ ผู้โจมตีอาจใช้ผลตรวจเก่าขอใบรับรองใหม่ได้แม้เหตุจะจบไปแล้ว
ทำไมเรื่องนี้สำคัญ
กุญแจล็อกบนแถบที่อยู่ของเบราว์เซอร์ยืนยันได้แค่ว่าใบรับรองออกโดย CA ที่เชื่อถือ ซึ่งตรวจความเป็นเจ้าของโดเมนผ่าน DNS เมื่อผู้ดูแลนามสกุลโดเมนทั้งนามสกุลถูกเจาะ ห่วงโซ่ความเชื่อถือนี้ก็พังทั้งชุด โดยที่ทั้งเจ้าของโดเมนและ CA ไม่ได้ทำผิด
Google ระบุว่าจะผลักดันการปรับปรุงระยะยาว เช่น ลดอายุใบรับรองและระยะใช้ผลตรวจโดเมนซ้ำ ผ่าน Chrome Root Program และ Chrome Quantum-resistant Root Program ทิศทางนี้สอดคล้องกับมติ SC-081v3 ของ CA/Browser Forum ที่ทยอยลดตั้งแต่มีนาคม 2026 ถึงมีนาคม 2029
| เรื่อง | ก่อนเริ่มลด | เป้าหมายมีนาคม 2029 |
|---|---|---|
| อายุสูงสุดของใบรับรอง TLS | 398 วัน | 47 วัน |
| ระยะใช้ผลตรวจโดเมน (SAN) ซ้ำ | 398 วัน | 10 วัน |
สิ่งที่องค์กรไทยควรทำหลังเหตุ ccTLD ถูกยึด
- ทำบัญชีโดเมนทั้งหมด ทั้ง .th, .co.th, .com, โดเมนสาขาต่างประเทศ และโดเมนที่จดไว้ปกป้องแบรนด์ แล้วตรวจว่ามีโดเมนใต้ .gh, .sl หรือ .as หรือไม่ ถ้ามีให้ตรวจ CT log ย้อนหลังทันที
- ตั้งระบบเฝ้าดู CT log ให้แจ้งเตือนทุกครั้งที่มีใบรับรองใหม่ของโดเมนเรา รายชื่อบริการเฝ้าดูมีรวบรวมไว้ที่ certificate.transparency.dev
- ตั้ง CAA record ให้เหลือเฉพาะ CA ที่ใช้จริง และถ้าออกใบรับรองผ่าน ACME ให้ผูก
accounturiกับบัญชีขององค์กร - เตรียมรับอายุใบรับรองที่สั้นลง โดยต่ออายุใบรับรองด้วยระบบอัตโนมัติแทนการทำมือ
- ดูแล DNS ทั้งระบบ สัปดาห์นี้ทีมเดียวกันควรเช็กเรื่องการเปลี่ยนกุญแจราก DNSSEC วันที่ 11 ตุลาคมด้วย และติดตามข่าวอื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
เหตุ ccTLD .gh .sl .as ถูกยึดคืออะไร?
ผู้โจมตีเจาะระบบของ ccTLD กานา (.gh) เซียร์ราลีโอน (.sl) และอเมริกันซามัว (.as) แก้ระเบียน DNS ของโดเมนใต้นามสกุลเหล่านั้น แล้วขอใบรับรอง HTTPS ของโดเมน Google หลายรายการและขององค์กรอื่นได้โดยไม่ได้รับอนุญาต Google เปิดเผยเรื่องนี้เมื่อ 6 ตุลาคม 2026
ผู้ใช้ Chrome ต้องทำอะไรหลังเหตุ ccTLD ถูกยึดหรือไม่?
ไม่ต้องทำอะไร หลังเหตุ ccTLD ถูกยึด Google บล็อกใบรับรองที่ไม่ได้รับอนุญาตใน Chrome ผ่าน CRLSets ซึ่งอัปเดตอัตโนมัติ และประสานให้ CA เพิกถอนใบรับรองเพื่อคุ้มครองผู้ใช้เบราว์เซอร์อื่นด้วย แต่ Google ระบุว่าการบล็อกใน Chrome คุ้มครองผู้ใช้เบราว์เซอร์อื่นได้ไม่แน่นอน
CAA record ช่วยอะไรเมื่อ ccTLD หรือ DNS ถูกยึด?
CAA record ระบุว่า CA ใดออกใบรับรองให้โดเมนได้ Google ระบุว่า CAA หยุดการออกใบรับรองระหว่างที่ DNS ถูกยึดไม่ได้ แต่เมื่อกู้ DNS คืนแล้ว CAA ที่จำกัดบัญชี ACME และวิธีตรวจโดเมน จะกันผู้โจมตีใช้ผลตรวจโดเมนเก่าที่ CA เก็บไว้ไปขอใบรับรองใหม่
องค์กรไทยที่ใช้โดเมน .th ควรทำอะไรจากเหตุ ccTLD ครั้งนี้?
ควรทำบัญชีโดเมนทั้งหมดรวมถึงโดเมนที่จดไว้เฉย ๆ และโดเมน ccTLD ของประเทศอื่น ตั้งระบบเฝ้าดู Certificate Transparency ให้แจ้งเตือนเมื่อมีใบรับรองใหม่ของโดเมนเรา และตั้ง CAA record ให้เหลือเฉพาะ CA และบัญชีที่ใช้จริง
แหล่งอ้างอิง
- Chrome's Response to Recent ccTLD Registry Hijacks — Google
- CRLSets — The Chromium Projects
- Ballot SC081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods — CA/Browser Forum
- RFC 8657: CAA Record Extensions for Account URI and ACME Method Binding — RFC Editor (IETF)
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ