
ASOS ร้านแฟชั่นออนไลน์ของอังกฤษยืนยันข้อมูลลูกค้าถูกขโมย หลังผู้โจมตีหลอกเอารหัสล็อกอินพนักงานไปเข้าแพลตฟอร์มภายนอก และส่ง push ปลอมถึงลูกค้า 6 ต.ค. 2026
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- ลูกค้า ASOS ได้รับการแจ้งเตือนผ่านแอปที่ไม่ได้รับอนุญาตเมื่อ 6 ตุลาคม 2026 ราว 10:00 น. เวลาอังกฤษ บริษัทแจ้งตลาดหุ้นลอนดอนในวันเดียวกันว่ากำลังสอบสวนกิจกรรมผิดปกติบนแพลตฟอร์มของบุคคลที่สามที่ใช้สื่อสารกับลูกค้า
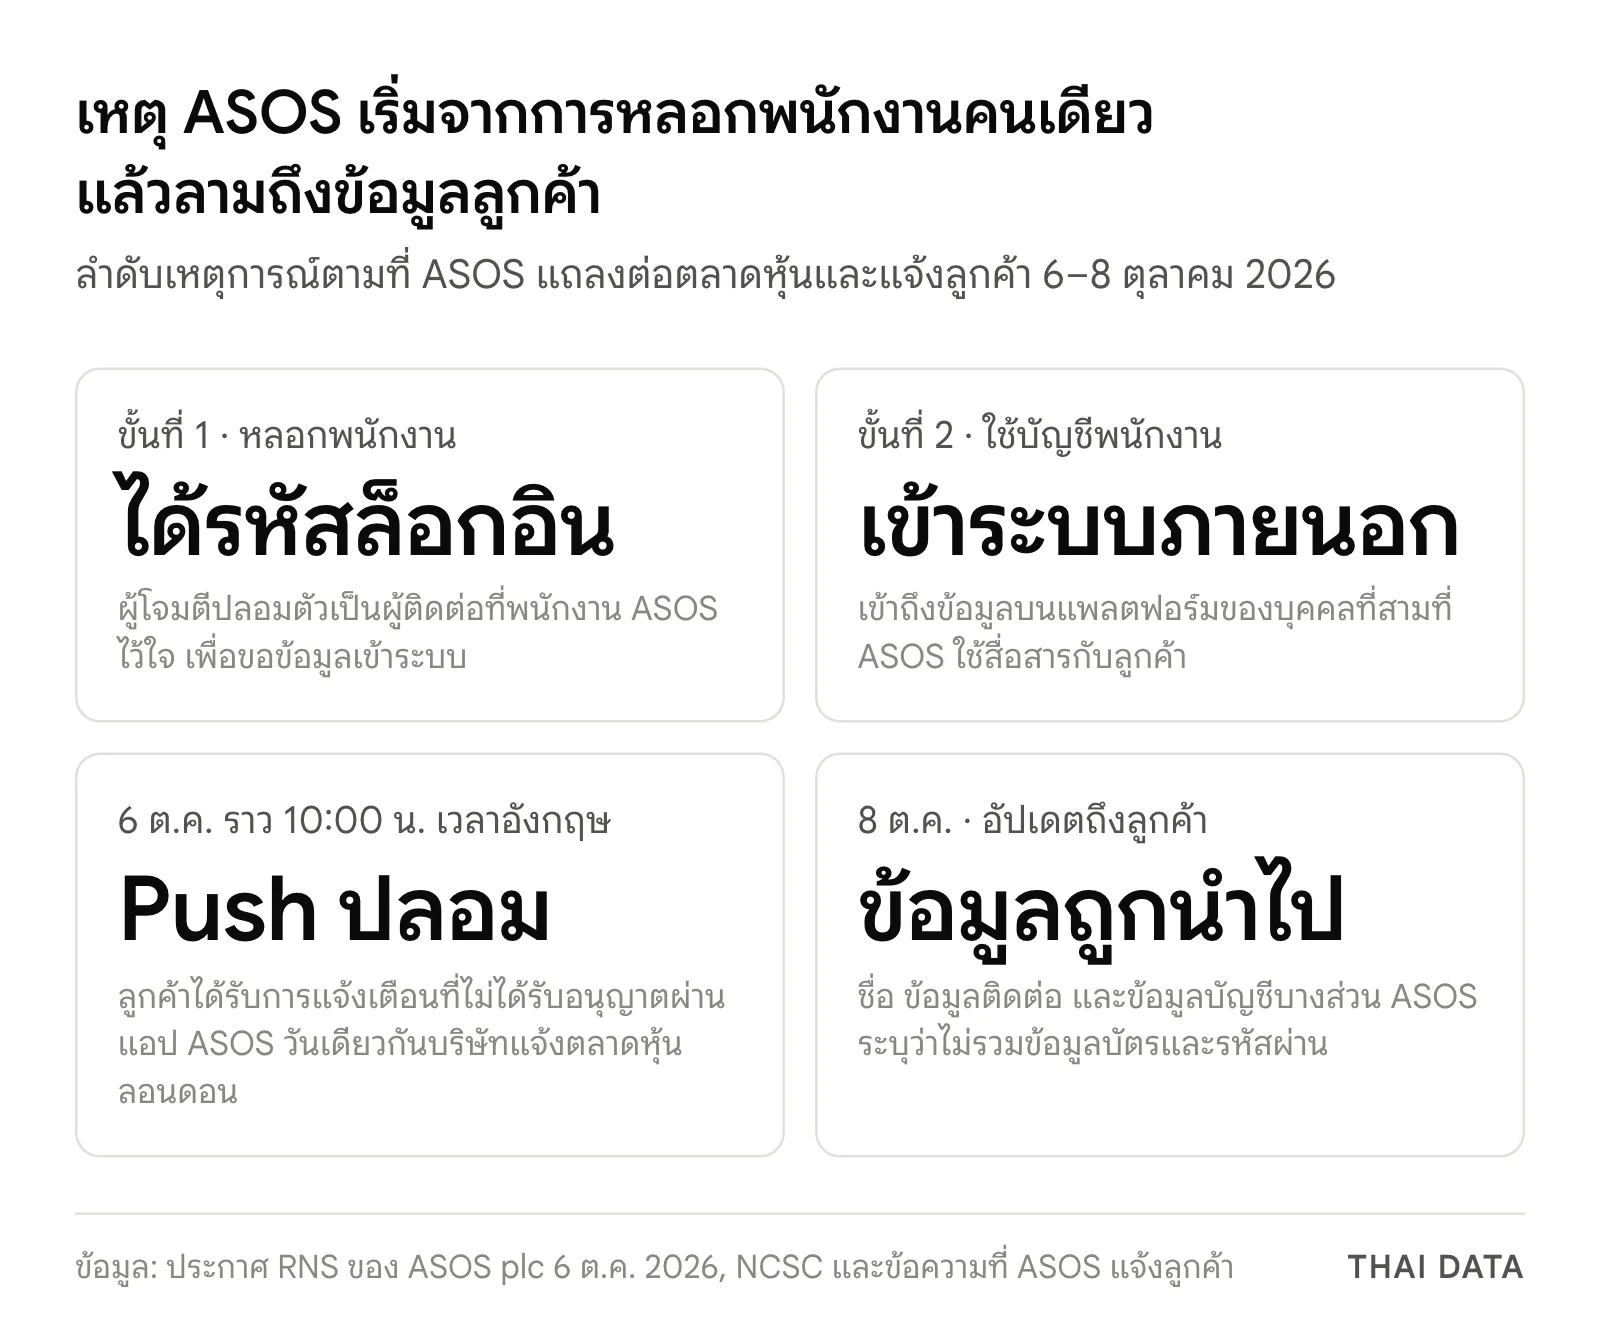
- ข้อความอัปเดตที่ ASOS ส่งถึงลูกค้า ซึ่ง BBC และ BleepingComputer รายงานเมื่อ 8 ต.ค. ระบุว่าผู้โจมตีปลอมตัวเป็นผู้ติดต่อที่พนักงานไว้ใจเพื่อขอข้อมูลล็อกอิน แล้วใช้บัญชีนั้นเข้าถึงข้อมูลบนแพลตฟอร์มภายนอก
- ข้อมูลที่ถูกนำไปมีชื่อ ข้อมูลติดต่อ และข้อมูลบัญชีบางส่วน ASOS ระบุว่าไม่รวมข้อมูลบัตรชำระเงินและรหัสผ่าน ส่วน BBC รายงานเมื่อ 8 ต.ค. ว่าตัวอย่างข้อมูลที่ผู้โจมตีส่งมามีที่อยู่ เบอร์โทร อีเมล หมายเลขลูกค้า และคำค้นหาบนเว็บ
- ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติอังกฤษ (NCSC) ออกประกาศเตือนเมื่อ 6 ต.ค. ให้ลูกค้า ASOS ทุกคนถือว่าตัวเองได้รับผลกระทบ แม้ไม่ได้รับการแจ้งเตือนปลอม
- ASOS มีลูกค้าที่ใช้งานอยู่ 16.5 ล้านราย ในกว่า 100 ตลาด แต่ยังไม่เปิดเผยว่ามีลูกค้าได้รับผลกระทบกี่ราย
ASOS ร้านค้าแฟชั่นออนไลน์รายใหญ่ของอังกฤษยืนยันว่าข้อมูลลูกค้าถูกขโมย หลังลูกค้าได้รับการแจ้งเตือนปลอมผ่านแอปเมื่อวันที่ 6 ตุลาคม 2026 และในข้อความอัปเดตถึงลูกค้าที่สื่อต่างประเทศรายงานเมื่อ 8 ตุลาคม บริษัทระบุว่าต้นเหตุคือผู้โจมตีหลอกเอาข้อมูลล็อกอินของพนักงานไปใช้เข้าแพลตฟอร์มภายนอกที่บริษัทใช้สื่อสารกับลูกค้า
เหตุครั้งนี้ไม่ได้เริ่มจากช่องโหว่ซอฟต์แวร์ แต่เริ่มจากการหลอกคนคนเดียว แล้วลามไปถึงระบบ SaaS ที่เก็บข้อมูลลูกค้าจำนวนมาก ซึ่งเป็นรูปแบบที่องค์กรไทยที่ขายของออนไลน์และใช้เครื่องมือการตลาดจากภายนอกควรศึกษา
ลำดับเหตุการณ์ ASOS ตั้งแต่ push ปลอมถึงการยืนยันข้อมูลหลุด
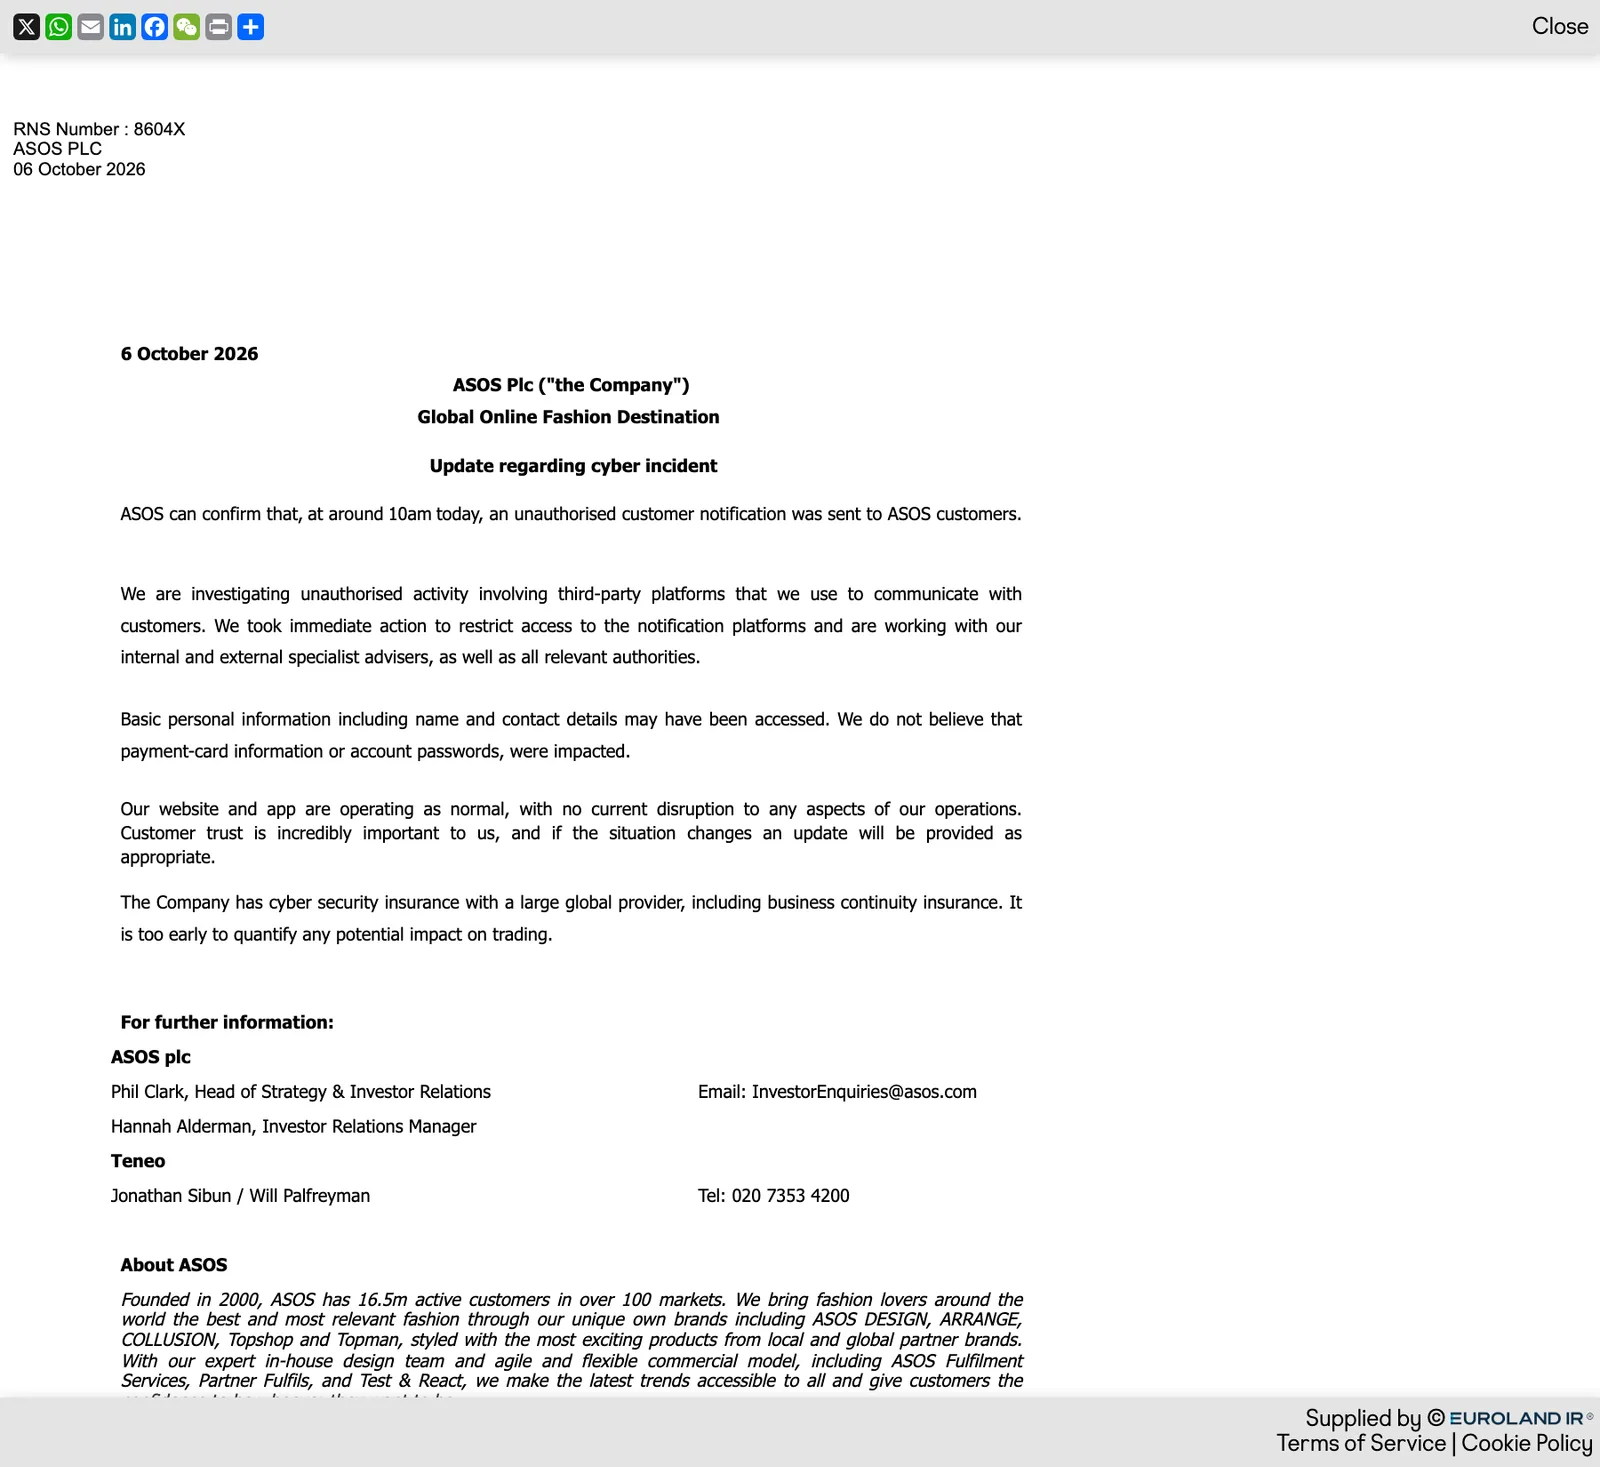
ASOS plc แจ้งตลาดหลักทรัพย์ลอนดอนผ่านประกาศ RNS เมื่อ 6 ตุลาคม 2026 ว่าราว 10:00 น. ของวันนั้น (เวลาอังกฤษ) มีการแจ้งเตือนที่ไม่ได้รับอนุญาตถูกส่งถึงลูกค้า บริษัทกำลังสอบสวนกิจกรรมผิดปกติบน "แพลตฟอร์มของบุคคลที่สามที่ใช้สื่อสารกับลูกค้า" และได้จำกัดการเข้าถึงแพลตฟอร์มส่งการแจ้งเตือนทันที ณ ตอนนั้นบริษัทระบุว่าข้อมูลพื้นฐานอย่างชื่อและข้อมูลติดต่อ "อาจถูกเข้าถึง" โดยไม่เชื่อว่าข้อมูลบัตรชำระเงินหรือรหัสผ่านได้รับผลกระทบ
การแจ้งเตือนที่ลูกค้าเห็นขึ้นต้นว่า "ASOS HACKED" ตามที่ BleepingComputer รายงาน และอ้างว่าผู้โจมตีเจาะ "Snowflake instance" ของบริษัทได้ ASOS ยังไม่ได้ยืนยันข้ออ้างนี้ และ BBC ระบุว่า Snowflake เคยแถลงว่าแพลตฟอร์มของตนไม่ได้ถูกเจาะ
ประกาศ RNS ฉบับเดียวกันระบุว่าบริษัทมีประกันภัยไซเบอร์รวมความคุ้มครองการหยุดชะงักทางธุรกิจ และยังเร็วเกินไปที่จะประเมินผลกระทบต่อยอดขาย ส่วนเว็บไซต์และแอปยังทำงานตามปกติ
ASOS ยืนยันต้นเหตุคือการหลอกพนักงาน
ในข้อความแจ้งเตือนความปลอดภัยถึงลูกค้าที่ BleepingComputer ได้รับ ASOS อธิบายว่าผู้โจมตีเข้าถึงบัญชีของพนักงานโดย "ปลอมตัวเป็นผู้ติดต่อที่ไว้ใจได้เพื่อขอข้อมูลล็อกอิน" แล้วใช้ข้อมูลนั้นเข้าถึงข้อมูลบนแพลตฟอร์มของบุคคลที่สามบางแห่งที่บริษัทใช้ บริษัทล็อกแพลตฟอร์มที่ได้รับผลกระทบ และสอบสวนร่วมกับผู้เชี่ยวชาญภายนอก เจ้าหน้าที่บังคับใช้กฎหมาย และหน่วยงานกำกับดูแล
ข้อมูลที่ ASOS ยืนยันว่าถูกนำไปมีดังนี้
- ชื่อและนามสกุล
- ข้อมูลติดต่อ
- ข้อมูลที่เกี่ยวกับบัญชีบางส่วนที่ไม่ใช่ข้อมูลส่วนตัว
- ไม่รวม ข้อมูลบัตรชำระเงินและรหัสผ่านบัญชี ตามที่บริษัทระบุ
BBC รายงานเมื่อ 8 ตุลาคมว่า ASOS ส่งอัปเดตนี้หลังจาก BBC แจ้งบริษัทว่าผู้โจมตีติดต่อมาพร้อมตัวอย่างข้อมูล ซึ่งมีที่อยู่ เบอร์โทรศัพท์ อีเมล หมายเลขลูกค้า และคำที่ลูกค้าค้นหาบนเว็บไซต์ BBC ระบุว่าบริษัทไม่ได้ตอบคำถามเรื่องขนาดของเหตุ ข้อมูลจากประกาศ RNS ระบุว่า ASOS มีลูกค้าที่ใช้งานอยู่ 16.5 ล้านรายในกว่า 100 ตลาด
NCSC ให้ลูกค้าทุกคนถือว่าได้รับผลกระทบ
ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของอังกฤษ (NCSC) ออกประกาศเตือนเมื่อ 6 ตุลาคม 2026 ข้อความล่าสุดบนหน้าเว็บระบุว่าข้อมูลส่วนบุคคลของลูกค้า "ถูกเข้าถึงแล้ว" NCSC แนะว่าลูกค้า ASOS ทุกคนควรถือว่าตัวเองได้รับผลกระทบ แม้จะไม่ได้รับการแจ้งเตือนปลอม ให้ระวังข้อความหลอกลวงที่อาจตามมาหลังเหตุข้อมูลรั่วอีกนาน ไม่คลิกลิงก์ที่น่าสงสัยทั้งใน push notification อีเมล และข้อความ และใช้ passkey หรือรหัสผ่านที่ไม่ซ้ำกันพร้อมการยืนยันตัวตนสองขั้น
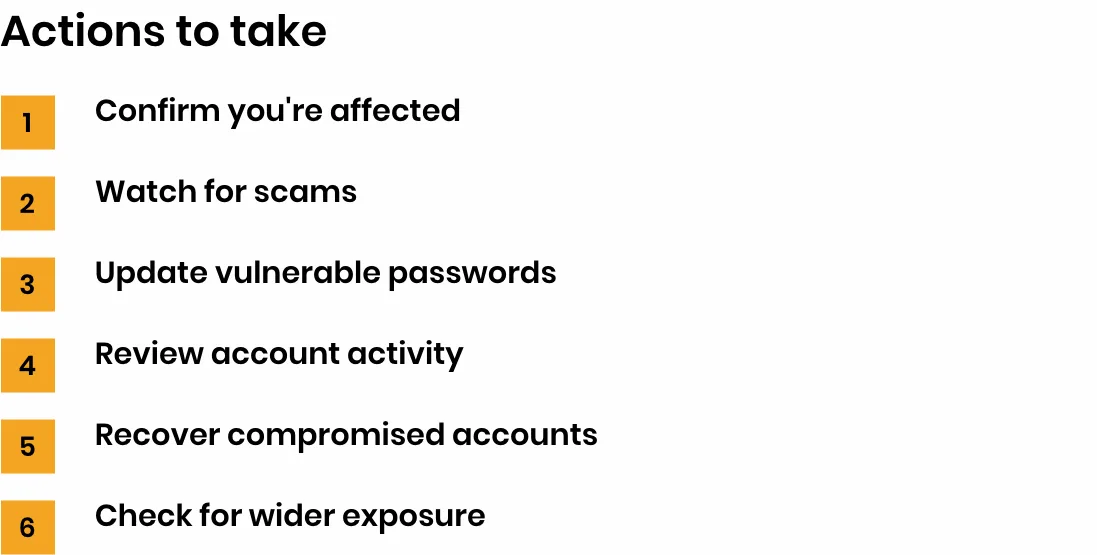
NCSC สรุปสิ่งที่ลูกค้าควรทำไว้ 6 ขั้น ได้แก่ ตรวจว่าตัวเองได้รับผลกระทบหรือไม่ ระวังมิจฉาชีพ เปลี่ยนรหัสผ่านที่อ่อนแอ ตรวจกิจกรรมในบัญชี กู้คืนบัญชีที่ถูกยึด และตรวจว่าข้อมูลหลุดจากที่อื่นด้วยหรือไม่
ทำไมเรื่องนี้สำคัญ
ข้อมูลที่หลุดไม่มีรหัสผ่านหรือเลขบัตร แต่มีชื่อ ที่อยู่ และประวัติการค้นหาสินค้า ซึ่งพอให้มิจฉาชีพเขียนอีเมลหรือโทรหาลูกค้าได้อย่างน่าเชื่อ ASOS เองจึงเตือนลูกค้าว่าบริษัทจะไม่ขอรหัสผ่าน รหัสยืนยัน หรือข้อมูลการชำระเงินผ่านข้อความหรือโทรศัพท์ที่ลูกค้าไม่ได้ร้องขอ
อีกประเด็นคือช่องทางการโจมตี ระบบส่งการแจ้งเตือนและแพลตฟอร์มดูแลลูกค้าเป็นบริการภายนอกที่ในหลายองค์กรอยู่ในมือทีมการตลาดมากกว่าทีมไอที เมื่อบัญชีของพนักงานคนเดียวเข้าถึงทั้งข้อมูลลูกค้าและช่องทางส่งข้อความถึงลูกค้าทุกคนได้ ผู้โจมตีก็ใช้ช่องทางนั้นประจานบริษัทต่อหน้าลูกค้าได้ทันที
สิ่งที่องค์กรไทยควรทำ
- ใช้การยืนยันตัวตนที่ทนต่อฟิชชิง เช่น passkey หรือกุญแจฮาร์ดแวร์ กับบัญชีที่เข้าถึงข้อมูลลูกค้า และกำหนดให้การขอรหัสหรือรีเซ็ตสิทธิ์ต้องยืนยันผ่านช่องทางที่สอง ดูหลักคิดเพิ่มเติมในแนวทาง Zero Trust
- ทำบัญชีแพลตฟอร์ม SaaS ที่เก็บข้อมูลลูกค้า ทั้งระบบส่ง push อีเมลการตลาด CRM และคลังข้อมูล แล้วจำกัดว่าใครส่งข้อความถึงลูกค้าทุกคนได้ และใครดึงข้อมูลออกได้
- เฝ้าดูการดึงข้อมูลจำนวนมาก และการล็อกอินจากที่ไม่คุ้นเคยในระบบภายนอก ไม่ใช่เฉพาะในเครือข่ายของบริษัท
- ซ้อมแผนสื่อสารเมื่อเกิดเหตุ องค์กรไทยต้องพร้อมแจ้ง สคส. ภายใน 72 ชั่วโมงตาม PDPA ดังที่สรุปไว้ในข่าวแนวทาง PDPA สำหรับ AI และควรเตรียมข้อความเตือนลูกค้าเรื่องมิจฉาชีพไว้ล่วงหน้า
- คนไทยที่เป็นลูกค้า ASOS บริษัทระบุว่าไม่ต้องทำอะไรกับบัญชี แต่ NCSC แนะให้เปลี่ยนรหัสผ่านที่อ่อนหรือใช้ซ้ำ และระวังอีเมลหรือข้อความที่อ้างถึงเหตุนี้ ดูข่าวความปลอดภัยอื่นได้ที่หมวดความปลอดภัย
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
กรณี ASOS ที่ข้อมูลลูกค้าหลุดหลังผู้โจมตีหลอกเอารหัสล็อกอินของพนักงาน แสดงว่าอีเมลหลอกพนักงานยังเป็นช่องทางหลักที่องค์กรค้าปลีกไทยต้องกันก่อนถึงกล่องจดหมาย THAI DATA CLOUD มี Anti Spam Gateway คัดกรองสแปม ไวรัส มัลแวร์ และฟิชชิงทั้งขาเข้าและขาออก พร้อม Quarantine และ Email Log (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
คำถามที่พบบ่อย
ข้อมูลอะไรของลูกค้า ASOS หลุดออกไปบ้าง?
ASOS แจ้งลูกค้าว่าข้อมูลที่ถูกนำไปมีชื่อ ข้อมูลติดต่อ และข้อมูลบัญชีบางส่วน บริษัทระบุว่าไม่รวมข้อมูลบัตรชำระเงินและรหัสผ่าน ส่วน BBC รายงานว่าตัวอย่างข้อมูลที่ผู้โจมตีส่งให้มีที่อยู่ เบอร์โทร อีเมล หมายเลขลูกค้า และประวัติคำค้นหา
ผู้โจมตีเจาะระบบ ASOS ได้อย่างไร?
ตามข้อความที่ ASOS แจ้งลูกค้า ผู้โจมตีปลอมตัวเป็นผู้ติดต่อที่พนักงานไว้ใจเพื่อหลอกเอาข้อมูลล็อกอิน แล้วใช้บัญชีนั้นเข้าถึงข้อมูลบนแพลตฟอร์มของบุคคลที่สามที่ ASOS ใช้สื่อสารกับลูกค้า ซึ่งเป็นช่องทางเดียวกับที่ใช้ส่งการแจ้งเตือนปลอมเมื่อ 6 ตุลาคม 2026
ลูกค้าที่ได้รับข้อความแจ้งเตือนปลอมจาก ASOS ควรทำอย่างไร?
NCSC แนะให้ลูกค้า ASOS ทุกคนถือว่าตัวเองได้รับผลกระทบ ไม่คลิกลิงก์ในการแจ้งเตือน อีเมล หรือข้อความที่น่าสงสัย ระวังข้อความหลอกลวงที่อาจมาหลังเหตุข้อมูลรั่ว และใช้ passkey หรือรหัสผ่านที่ไม่ซ้ำกันพร้อมการยืนยันตัวตนสองขั้น
องค์กรไทยเรียนรู้อะไรได้จากเหตุ ASOS?
เหตุนี้เริ่มจากการหลอกพนักงานคนเดียวแล้วลามไปถึงข้อมูลลูกค้าบนระบบภายนอก องค์กรจึงควรใช้การยืนยันตัวตนแบบที่ทนต่อฟิชชิง จำกัดสิทธิ์ในแพลตฟอร์ม SaaS ที่เก็บข้อมูลลูกค้า เฝ้าดูการดึงข้อมูลจำนวนมาก และเตรียมขั้นตอนแจ้ง สคส. ภายใน 72 ชั่วโมงตาม PDPA
แหล่งอ้างอิง
- Update regarding cyber incident (RNS Number 8604X) — ASOS plc
- Incident affecting ASOS customers — National Cyber Security Centre (NCSC)
- Asos hackers took more personal details than first revealed, BBC finds — BBC News
- ASOS links data breach to social engineering attack, credential theft — BleepingComputer
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- NCSC12สคส.26Snowflake15
- ประเทศและสถานที่
- สหราชอาณาจักร361
- กฎหมายและมาตรฐาน
- PDPA356
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ