
เกาหลีใต้ให้องค์กรปิด API ที่ไม่ใช้และเก็บคืนคีย์ค้าง หลังแฮกเกอร์ใช้ AI หาช่องโหว่มากขึ้น
PIPC เกาหลีใต้ออกแนวทาง 19 ต.ค. 2026 ให้องค์กรสำรวจสินทรัพย์ ปิด API ที่ไม่ใช้ เก็บคืนคีย์และโทเคนที่ค้าง พร้อมเช็กลิสต์ API 8 ข้อ หลังแฮกเกอร์ใช้ AI มากขึ้น
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของเกาหลีใต้ (PIPC) ออกแนวทางเมื่อ 19 ตุลาคม 2026 ระบุว่าการแฮกที่ใช้ AI หาช่องโหว่เพิ่มขึ้น ทำให้กังวลเรื่องข้อมูลรั่วและความเสียหายต่อเนื่อง จึงให้องค์กรเริ่มจากปิด API ที่ไม่ใช้
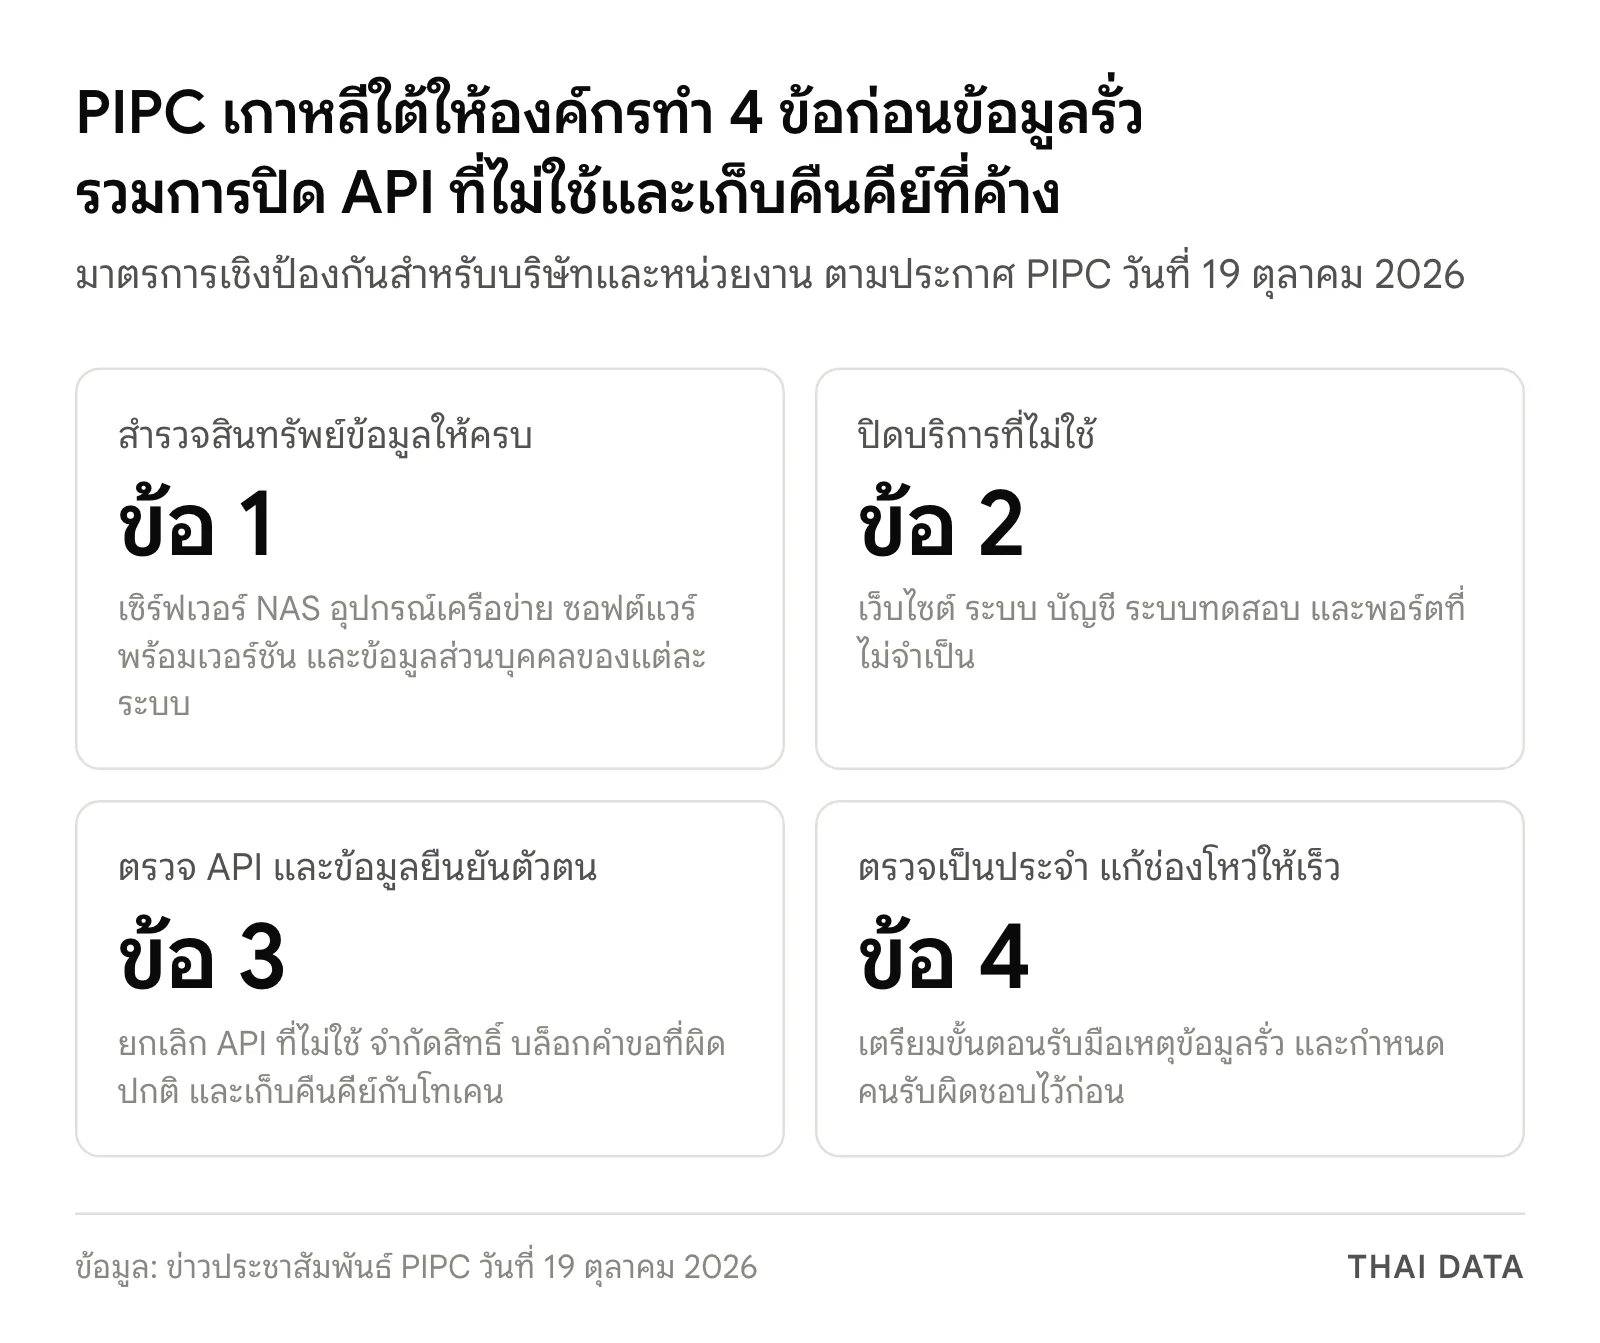
- องค์กรต้องทำ 4 ข้อ: สำรวจสินทรัพย์ข้อมูลให้ครบ, ลบหรือปิดระบบและบัญชีที่ไม่ใช้, ตรวจ API และข้อมูลยืนยันตัวตนที่เชื่อมภายนอก และตรวจช่องโหว่เป็นประจำ
- ข้อที่ 3 ให้ยกเลิก API ที่ไม่ใช้ จำกัดสิทธิ์และขอบเขตข้อมูลของแต่ละ API ให้น้อยที่สุด บล็อกคำขอจำนวนมากผิดปกติ และเก็บคืนคีย์กับโทเคนที่ไม่ได้ใช้นานทันที
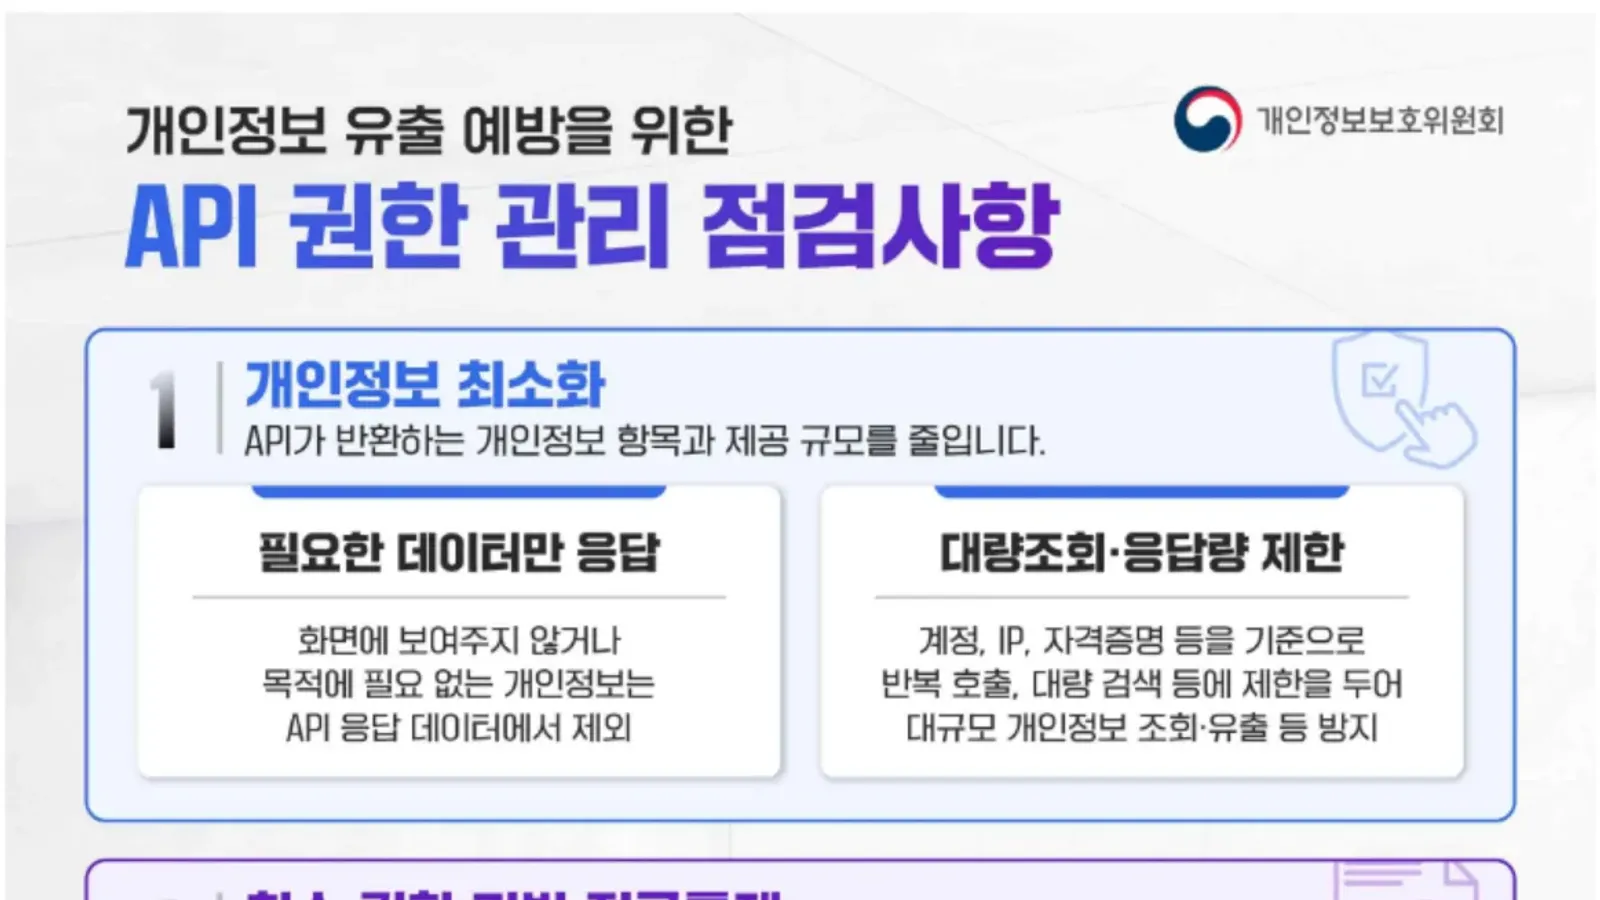
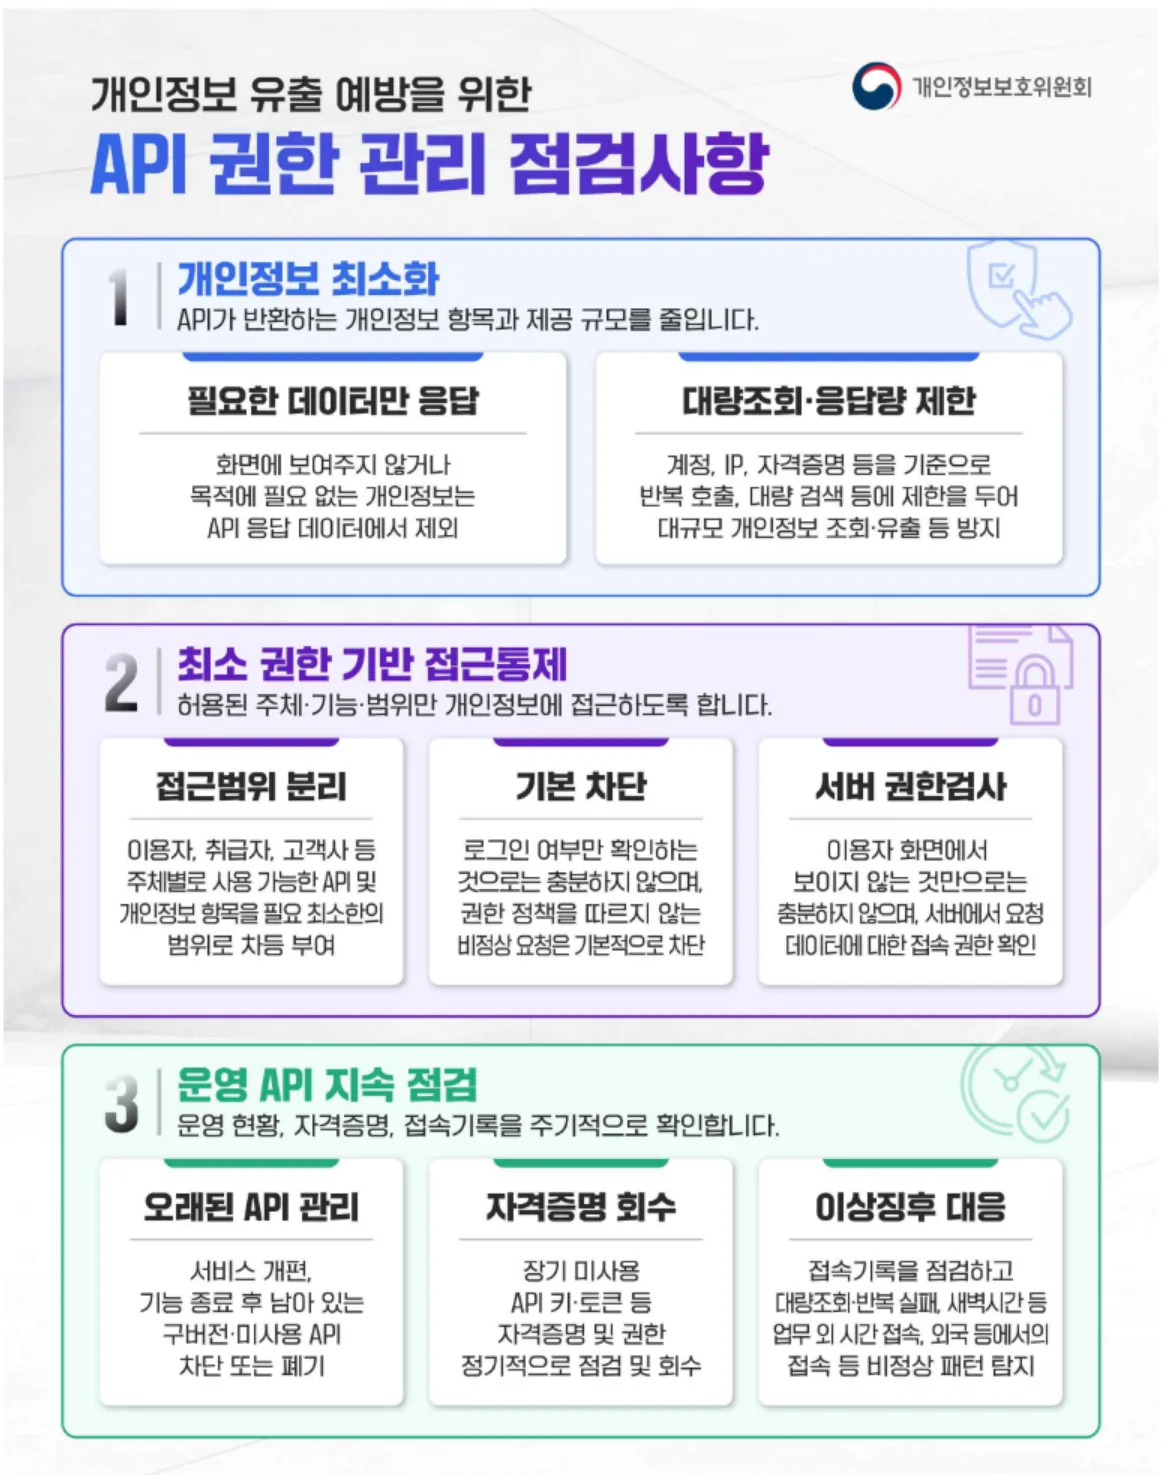
- เอกสารแนบมีเช็กลิสต์สิทธิ์ API 3 หมวด 8 ข้อ เช่น ตอบเฉพาะข้อมูลที่จำเป็น ตรวจสิทธิ์ที่ฝั่งเซิร์ฟเวอร์ และจับการเข้าถึงนอกเวลาทำงานหรือจากต่างประเทศ
คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของเกาหลีใต้ (Personal Information Protection Commission หรือ PIPC) ออกแนวทางเมื่อวันที่ 19 ตุลาคม 2026 ให้บริษัทและหน่วยงานปิด API ที่ไม่ใช้ เก็บคืนคีย์และโทเคนที่ค้างอยู่ และสำรวจระบบทั้งหมดที่มีข้อมูลส่วนบุคคล โดยให้เหตุผลว่าการแฮกที่ใช้ AI หาช่องโหว่กำลังเพิ่มขึ้น
ประกาศนี้ไม่ได้เป็นกฎหมายใหม่ แต่เป็นรายการสิ่งที่หน่วยงานกำกับคาดหวังให้องค์กรทำก่อนเกิดเหตุ พร้อมเช็กลิสต์การจัดการสิทธิ์ API แยกเป็นข้อที่ตรวจได้จริง องค์กรไทยที่เปิด API ให้แอป พาร์ตเนอร์ หรือระบบภายนอกใช้ หยิบไปตรวจระบบของตัวเองได้ทันที
PIPC ให้องค์กรทำอะไรเรื่อง API ที่ไม่ใช้และข้อมูลยืนยันตัวตน
ข่าวประชาสัมพันธ์ของ PIPC ระบุว่า การแฮกที่ใช้ AI เจาะหาช่องโหว่ด้านความปลอดภัยเพิ่มขึ้น ทำให้กังวลทั้งเรื่องข้อมูลส่วนบุคคลรั่วและความเสียหายลำดับที่สองจากการนำข้อมูลนั้นไปหลอกลวงต่อ จึงออกมาตรการเชิงป้องกันให้องค์กร 4 ข้อ
| ข้อ | สิ่งที่ PIPC ให้องค์กรทำ |
|---|---|
| 1. สำรวจสินทรัพย์ข้อมูลให้ครบ | ทำบัญชีเซิร์ฟเวอร์ ที่เก็บข้อมูล (NAS) อุปกรณ์เครือข่าย เครื่องปลายทาง และซอฟต์แวร์พร้อมเวอร์ชัน รวมทั้งประเภทและปริมาณข้อมูลส่วนบุคคลในแต่ละระบบ และการเชื่อมต่อกับภายนอก โดยระบุชื่อ การใช้งาน IP สถานะ และผู้รับผิดชอบของแต่ละรายการ |
| 2. ปิดบริการที่ไม่ใช้ | ลบหรือปิดเว็บไซต์ ระบบ และบัญชีที่ไม่ใช้หรือถูกทิ้งไว้นาน รวมถึงระบบและบัญชีชั่วคราวหรือที่ใช้ทดสอบ และปิดพอร์ตที่เปิดออกภายนอกโดยไม่จำเป็น |
| 3. ตรวจบริการที่เชื่อมภายนอกและข้อมูลยืนยันตัวตน | สำรวจ API ที่เชื่อมกับภายนอก ยกเลิก API ที่ไม่ใช้ จำกัดสิทธิ์และขอบเขตการเรียกดูข้อมูลส่วนบุคคลของแต่ละ API ให้น้อยที่สุด บล็อกคำขอจำนวนมากหรือซ้ำผิดปกติ และเก็บคืนคีย์กับโทเคนที่ไม่ได้ใช้เป็นเวลานานทันที |
| 4. ตรวจเป็นประจำและแก้ช่องโหว่ให้เร็ว | ตรวจมาตรการทั้งหมดอย่างสม่ำเสมอ แก้ทันทีที่พบช่องโหว่ และเตรียมขั้นตอนรับมือเหตุข้อมูลรั่วกับผู้รับผิดชอบไว้ล่วงหน้า |
ประกาศ PIPC ไม่ใช่กฎหมายใหม่ แต่บอกสิ่งที่หน่วยงานกำกับคาดหวัง
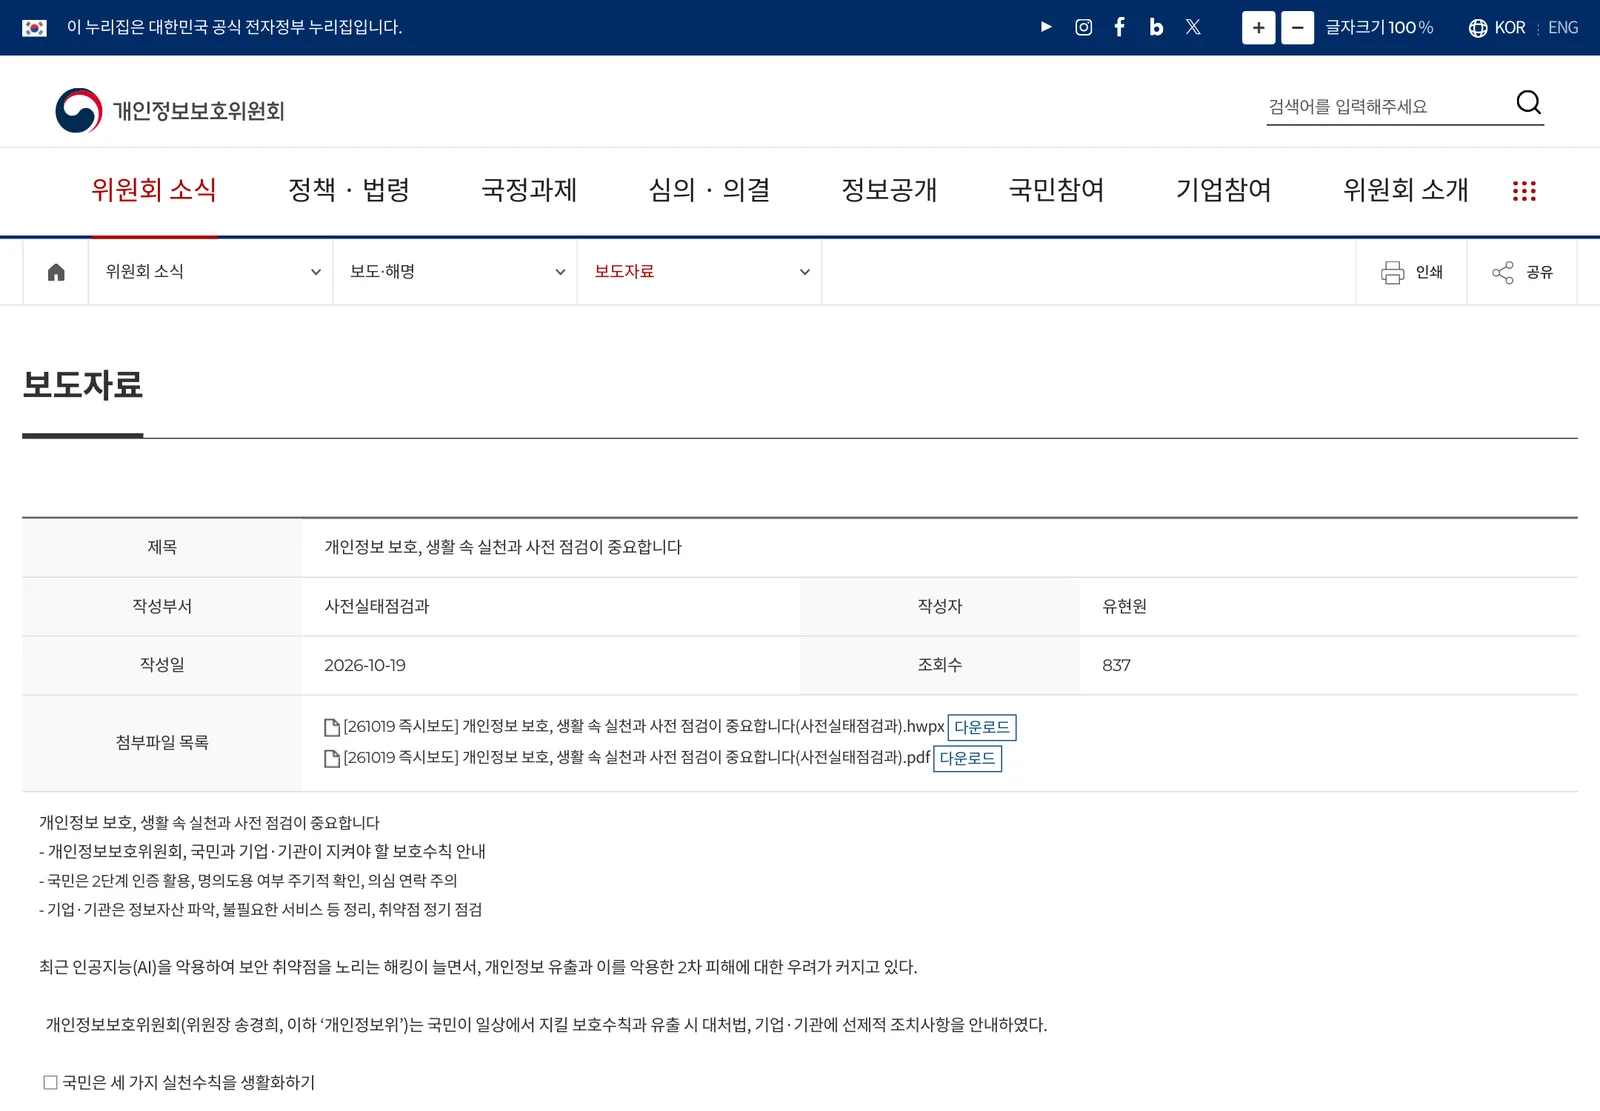
ประกาศใช้ถ้อยคำว่าองค์กร "ควร" ทำ ไม่ได้กำหนดโทษใหม่ แต่ระบุชัดว่า API ที่ไม่ใช้และคีย์ที่ค้างคือสิ่งที่ต้องเก็บกวาด รองประธาน PIPC กล่าวในประกาศว่า การคุ้มครองข้อมูลส่วนบุคคลต้องอาศัยทั้งมาตรการที่รับผิดชอบขององค์กรและการปฏิบัติของแต่ละคนไปพร้อมกัน และขอให้องค์กรตรวจหาช่องโหว่ล่วงหน้าเพื่อลดเหตุข้อมูลรั่วและความเสียหายที่ตามมา
เช็กลิสต์สิทธิ์ API 8 ข้อของ PIPC
เอกสารแนบท้ายประกาศเป็นเช็กลิสต์ "การจัดการสิทธิ์ API เพื่อป้องกันข้อมูลส่วนบุคคลรั่ว" แบ่งเป็น 3 หมวด รวม 8 ข้อ ซึ่งตรงกับรูปแบบการเจาะที่พบบ่อยคือ API ส่งข้อมูลมากเกินกว่าที่หน้าจอแสดง หรือเชื่อว่าผู้ใช้ล็อกอินแล้วจึงให้ดึงข้อมูลของคนอื่นได้
- ลดข้อมูลส่วนบุคคลที่ API ส่งออก
- ตอบเฉพาะข้อมูลที่จำเป็น: ตัดข้อมูลส่วนบุคคลที่ไม่ได้แสดงบนหน้าจอหรือไม่จำเป็นต่อวัตถุประสงค์ออกจากข้อมูลที่ API ตอบกลับ
- จำกัดการค้นหาจำนวนมากและปริมาณข้อมูลที่ตอบกลับ: ตั้งเพดานการเรียกซ้ำและการค้นหาจำนวนมากตามบัญชี IP และข้อมูลยืนยันตัวตน
- ควบคุมการเข้าถึงตามสิทธิ์น้อยที่สุด
- แยกขอบเขตการเข้าถึง: ผู้ใช้ เจ้าหน้าที่ที่จัดการข้อมูล และบริษัทลูกค้าได้สิทธิ์ใช้ API และเห็นข้อมูลต่างกันตามความจำเป็น
- ปฏิเสธเป็นค่าเริ่มต้น: การตรวจแค่ว่าล็อกอินแล้วไม่พอ คำขอที่ไม่เป็นไปตามนโยบายสิทธิ์ต้องถูกบล็อกโดยอัตโนมัติ
- ตรวจสิทธิ์ที่ฝั่งเซิร์ฟเวอร์: การซ่อนไว้ไม่ให้เห็นบนหน้าจอไม่พอ เซิร์ฟเวอร์ต้องตรวจว่าผู้ขอมีสิทธิ์ในข้อมูลที่ขอจริง
- ตรวจ API ที่ใช้งานอยู่ต่อเนื่อง
- จัดการ API รุ่นเก่า: ปิดหรือยกเลิก API รุ่นเก่าและ API ที่ไม่ใช้ซึ่งค้างอยู่หลังปรับปรุงบริการหรือยกเลิกฟีเจอร์ เพราะ API ที่ไม่ใช้มักไม่มีใครเฝ้าดู log
- เก็บคืนข้อมูลยืนยันตัวตน: ตรวจและเก็บคืนคีย์ โทเคน และสิทธิ์ของ API ที่ไม่ได้ใช้นานเป็นระยะ
- รับมือความผิดปกติ: ตรวจบันทึกการเข้าถึง หาการค้นหาจำนวนมาก การล้มเหลวซ้ำ การเข้าถึงช่วงดึกหรือนอกเวลาทำงาน และการเข้าถึงจากต่างประเทศ
PIPC แนะนำประชาชนอย่างไร
สำหรับประชาชน PIPC แนะนำให้ลบบัญชีเว็บไซต์ที่ไม่ใช้ เปิดการยืนยันตัวตนสองขั้นตอน ตรวจว่าบัญชีรั่วหรือถูกสวมรอยผ่านบริการของรัฐ เช่น บริการค้นหาข้อมูลบัญชีที่ถูกขายในดาร์กเว็บ และแจ้งสายด่วน 118 เมื่อสงสัยว่าข้อมูลถูกละเมิด หรือ 1394 สำหรับมิจฉาชีพทางโทรศัพท์และข้อความ
ทำไมเกาหลีใต้ต้องออกแนวทางนี้
เกาหลีใต้เผชิญเหตุข้อมูลรั่วใหญ่ต่อเนื่อง ประกาศของ PIPC เมื่อ 6 ตุลาคม 2026 ระบุว่ามีเหตุข้อมูลส่วนบุคคลรั่วในภาคการเงินเกิดขึ้นติดกันหลายครั้ง หน่วยงานกำกับการเงินจึงเรียกประชุมสถาบันการเงินด่วนในวันเดียวกัน กำหนดช่วงรับมือพิเศษ 1 เดือนเพื่อป้องกันการหลอกลวงต่อจากข้อมูลที่รั่ว และเตือนว่ามิจฉาชีพอาจใช้ชื่อ ที่อยู่ หรือข้อมูลการเงินที่รั่วไปทำให้การหลอกดูน่าเชื่อขึ้น ประกาศเดียวกันระบุด้วยว่าหลังเหตุแฮก SKT และข้อมูลรั่วของ Coupang ในปี 2025 มีผู้สมัครบริการล็อกการกู้เงินและการเปิดบัญชีในชื่อตัวเองราว 7 ล้านราย (นับซ้ำได้) ณ สิ้นเดือนสิงหาคม 2026
แนวทางวันที่ 19 ตุลาคมจึงย้ายจุดเน้นจากการเตือนประชาชนมาที่ต้นทาง คือระบบขององค์กรที่ปล่อยข้อมูลออกไป โดยเฉพาะ API ซึ่งเป็นช่องที่เครื่องมืออัตโนมัติและ AI ไล่ยิงคำขอได้ทีละมาก ๆ และ API ที่ไม่ใช้แต่ยังเปิดอยู่ก็คือประตูที่ไม่มีใครเฝ้า แนวคิดเดียวกันปรากฏในประกาศของPPC ญี่ปุ่นที่ให้ธุรกิจลบข้อมูลที่หมดความจำเป็นหลังข้อมูลรั่ว เมื่อต้นเดือน และในเหตุOpenCode Console ถูกเจาะจนผู้ใช้ต้องยกเลิกคีย์ API สัปดาห์นี้ ซึ่งแสดงว่าคีย์ที่ถูกลืมไว้คือความเสี่ยงจริง
สิ่งที่องค์กรไทยควรทำ
- ทำบัญชี API และคีย์ทั้งหมด ทั้ง API ที่เปิดให้แอปมือถือ พาร์ตเนอร์ และระบบภายใน ระบุเจ้าของ ข้อมูลส่วนบุคคลที่ API ส่งออก และวันที่ใช้งานล่าสุด ถ้าไม่มีใครตอบได้ว่า API ตัวไหนยังใช้ ให้ถือว่าเป็น API ที่ไม่ใช้และต้องตรวจก่อน
- ปิด API ที่ไม่ใช้และรุ่นเก่า โดยเฉพาะเวอร์ชันที่ค้างอยู่หลังเปลี่ยนแอปหรือยกเลิกฟีเจอร์ ถ้ายังไม่แน่ใจ ให้ปิด API ที่ไม่ใช้ชั่วคราวแล้วดูว่ามีระบบใดร้องเรียน พร้อมปิดระบบทดสอบ บัญชีชั่วคราว และพอร์ตที่ไม่จำเป็น
- เก็บคืนคีย์และโทเคนที่ไม่ได้ใช้นาน ตั้งรอบหมุนเวียนคีย์ และย้ายคีย์ไปไว้ในระบบจัดการความลับที่มีเจ้าของชัดเจน
- ตรวจสิทธิ์ที่เซิร์ฟเวอร์ทุกคำขอ ให้ API ตอบเฉพาะข้อมูลที่หน้าจอใช้จริง ตั้งเพดานต่อบัญชีและ IP และแจ้งเตือนเมื่อมีการค้นหาจำนวนมาก การเข้าถึงนอกเวลาทำงาน หรือจากต่างประเทศ
- โยงกับหน้าที่ตาม PDPA แนวทางของเกาหลีใต้ไม่ใช่กฎหมายไทย แต่ PDPA กำหนดให้ผู้ควบคุมข้อมูลส่วนบุคคลจัดมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม เช็กลิสต์นี้ใช้เป็นหลักฐานการตรวจระบบได้ ติดตามนโยบายดิจิทัลอื่นได้ที่หมวด Policy
คำถามที่พบบ่อย
PIPC เกาหลีใต้ประกาศอะไรเรื่อง API ที่ไม่ใช้?
PIPC ออกแนวทางเมื่อ 19 ตุลาคม 2026 ให้องค์กรสำรวจ API ที่เชื่อมกับภายนอก ยกเลิก API ที่ไม่ใช้ จำกัดสิทธิ์และขอบเขตการเรียกดูข้อมูลส่วนบุคคลของแต่ละ API ให้น้อยที่สุด บล็อกคำขอจำนวนมากหรือซ้ำผิดปกติ และเก็บคืนคีย์กับโทเคนที่ไม่ได้ใช้เป็นเวลานานทันที
ทำไมเกาหลีใต้ต้องออกแนวทางนี้ตอนนี้?
PIPC ระบุว่าการแฮกที่ใช้ AI หาช่องโหว่เพิ่มขึ้น จึงกังวลเรื่องข้อมูลส่วนบุคคลรั่วและการนำไปหลอกลวงต่อ ก่อนหน้านั้นเมื่อ 6 ตุลาคม หน่วยงานกำกับการเงินของเกาหลีใต้เรียกประชุมสถาบันการเงินด่วนหลังเกิดเหตุข้อมูลรั่วในภาคการเงินต่อเนื่อง
เช็กลิสต์ API ของ PIPC มีอะไรบ้าง?
เช็กลิสต์สิทธิ์ API ของ PIPC มี 3 หมวด คือ ลดข้อมูลส่วนบุคคลที่ API ส่งออก ควบคุมการเข้าถึงตามสิทธิ์น้อยที่สุดและตรวจสิทธิ์ที่เซิร์ฟเวอร์ และตรวจ API ที่ใช้งานอยู่ต่อเนื่อง รวมถึงปิด API ที่ไม่ใช้หรือรุ่นเก่าที่ค้างอยู่หลังปรับปรุงบริการ และเก็บคืนคีย์ของ API ที่ไม่ใช้
องค์กรไทยควรนำแนวทางของเกาหลีใต้มาใช้อย่างไร?
แนวทางนี้ไม่ใช่กฎหมายไทย แต่ตรงกับหน้าที่จัดมาตรการรักษาความมั่นคงปลอดภัยตาม PDPA องค์กรไทยใช้เป็นรายการตรวจได้ทันที เริ่มจากทำบัญชี API และคีย์ทั้งหมด ปิด API ที่ไม่ใช้ เก็บคืนคีย์ที่ค้าง และตั้งการแจ้งเตือนคำขอจำนวนมากหรือเข้าถึงนอกเวลาทำงาน ทั้งกับ API ที่ใช้อยู่และ API ที่ไม่ใช้แต่ยังปิดไม่ได้
แหล่งอ้างอิง
- 개인정보 보호, 생활 속 실천과 사전 점검이 중요합니다 (보도자료, 2026.10.19) — 개인정보보호위원회 (Personal Information Protection Commission, Korea)
- 최근 금융권 개인정보 유출사고에 따른 보이스피싱·스미싱 등 피해에 주의하세요 (보도참고, 2026.10.6) — 개인정보보호위원회 (Personal Information Protection Commission, Korea)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- เกาหลีใต้52
- กฎหมายและมาตรฐาน
- PDPA90
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ