
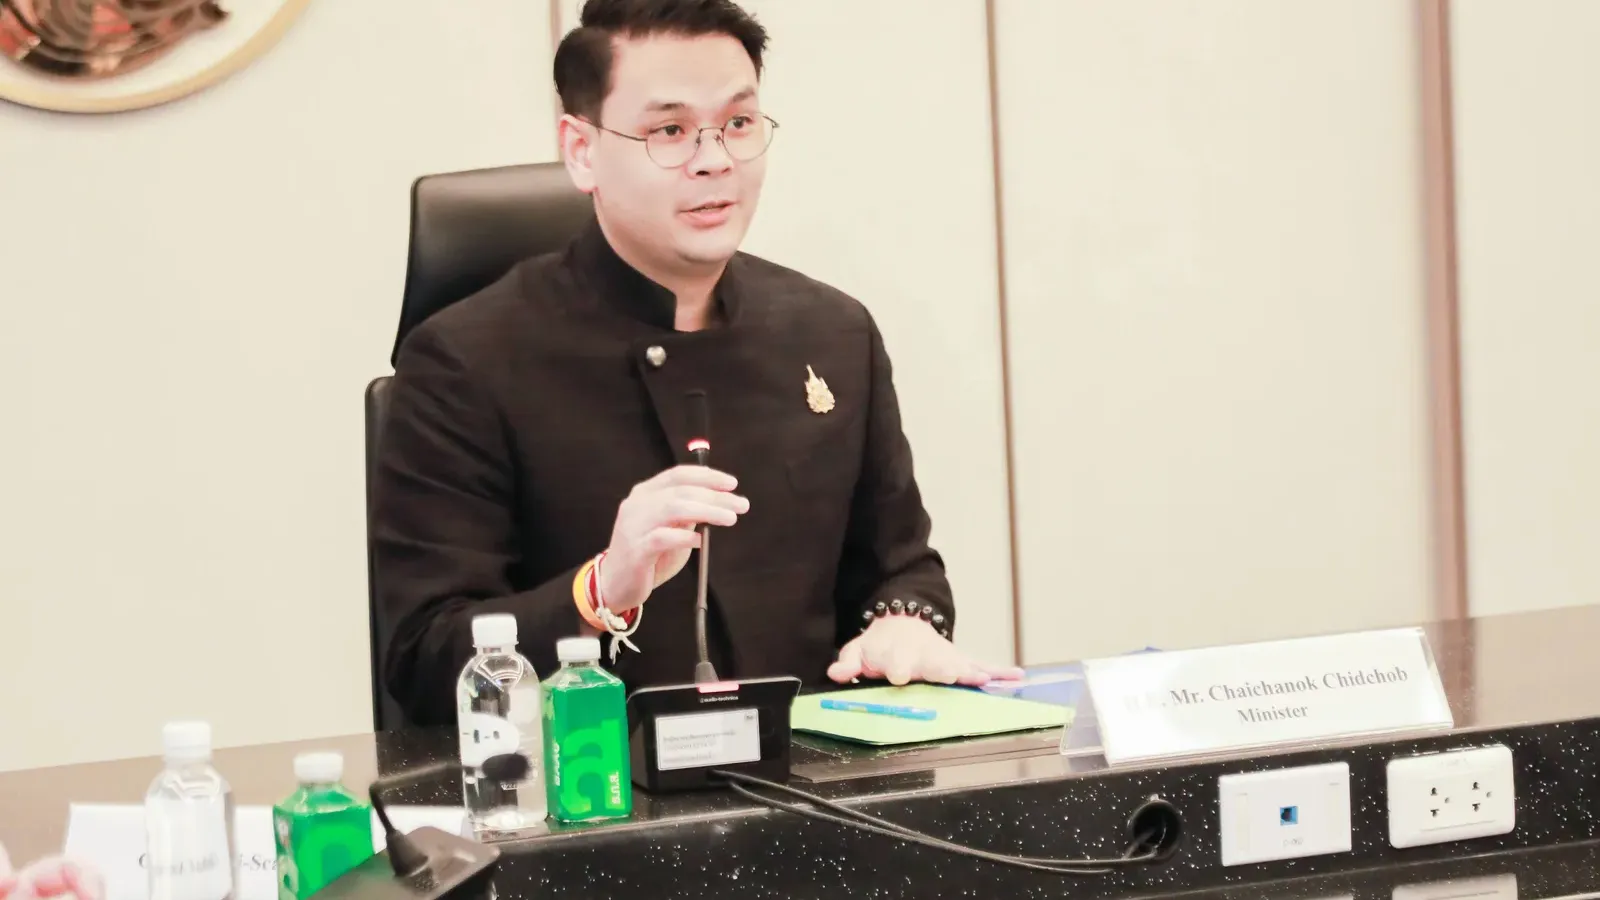
คณะทำงานภัยไซเบอร์ ดีอี ตั้งร่วมกับ สมช. สกมช. และ 14 หน่วยงานไทยกับต่างชาติ 12 พ.ย. 2569 พร้อมเตือน 5 กลุ่ม ตลาดเงิน ตลาดทุน สาธารณสุข โครงสร้างพื้นฐาน พลังงาน
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- รัฐมนตรีว่าการกระทรวงดีอี ไชยชนก ชิดชอบ แถลงเมื่อ 12 พฤศจิกายน 2569 ว่าจะตั้งคณะทำงานภัยไซเบอร์ ดีอี ร่วมกับ สมช. และ สกมช. และ 14 หน่วยงานรัฐและเอกชนไทยกับต่างประเทศ เพื่อแลกเปลี่ยนข้อมูลและรับมือเหตุเร่งด่วน
- ดีอีแจ้งเตือนหน่วยงานกลาง 5 กลุ่ม ได้แก่ ตลาดเงิน ตลาดทุน สาธารณสุข โครงสร้างพื้นฐาน และพลังงาน ตามที่นายกรัฐมนตรีมอบหมาย และระบุว่าทุกหน่วยมีแผนเตรียมความพร้อมอยู่แล้ว
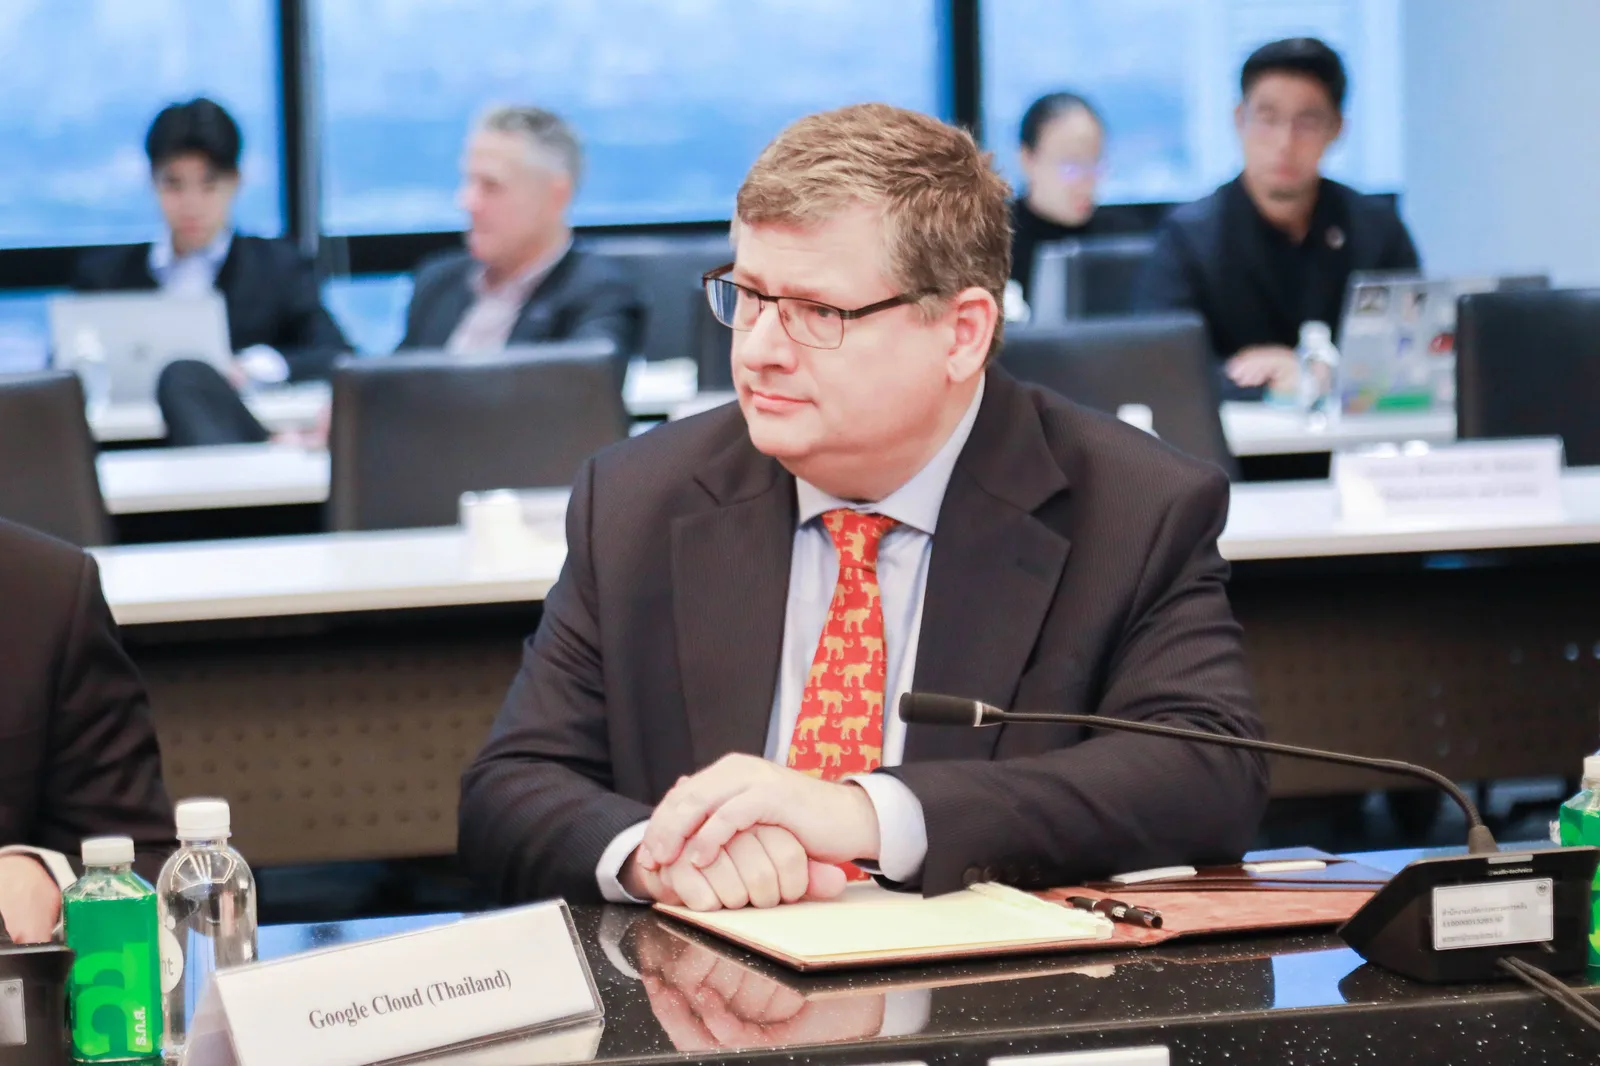
- ผู้เข้าร่วมที่ดีอีระบุชื่อ จากรายชื่อ 14 หน่วยงาน มี Apple, Google Cloud (Thailand), Mastercard, TikTok/ByteDance, LINE Thailand, Meta, Gogolook, TRUE และ AIS รวมถึง GASA และหน่วยงานปราบปรามสแกมของออสเตรเลีย
- ประเด็นที่คนไทยสนใจคือการแจ้งเตือนสปายแวร์ของ Apple ซึ่งดีอีระบุว่า Apple ไม่ได้ระบุชื่อ Pegasus และแจ้งเตือนผู้ใช้ใน 150 ประเทศ ส่วนหน้าช่วยเหลือของ Apple แนะนำเปิด Lockdown Mode
- ข่าวประชาสัมพันธ์ฉบับวันที่ 12 พฤศจิกายน 2569 ยังไม่มีชื่อทางการ กรอบเวลา หรือตัวชี้วัดของคณะทำงาน ระบุเพียงว่าจะบูรณาการต่อเนื่องและรับมือเหตุเร่งด่วน
คณะทำงานภัยไซเบอร์ ดีอี เป็นข้อสรุปจากการแถลงข่าวของกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมเมื่อ 12 พฤศจิกายน 2569 ที่อาคาร 150 ปี กระทรวงการคลัง โดยรัฐมนตรีว่าการกระทรวงดีอี ไชยชนก ชิดชอบ ระบุว่าจะตั้งคณะทำงานร่วมกับ สมช. สกมช. และหน่วยงานรัฐกับเอกชนไทยและต่างประเทศรวม 14 แห่ง เพื่อแลกเปลี่ยนข้อมูลและรับมือภัยคุกคามทางไซเบอร์
ข่าวประชาสัมพันธ์ของดีอีไม่ได้ระบุชื่อทางการของคณะทำงาน กรอบเวลา หรือตัวชี้วัด ข้อมูลเกี่ยวกับคณะทำงานภัยไซเบอร์ ดีอี ในข่าวนี้จึงมาจากที่ดีอีแถลงเท่านั้น เราเสริมรายละเอียดเรื่องการแจ้งเตือนสปายแวร์จากหน้าช่วยเหลือของ Apple โดยตรง
ใครเข้าร่วมคณะทำงานภัยไซเบอร์ ดีอี
ดีอีระบุว่าคณะทำงานภัยไซเบอร์ ดีอี เกิดจากการหารือที่มี 14 หน่วยงานรัฐและบริษัทเอกชนไทยกับต่างประเทศ ทั้งผู้ให้บริการเทคโนโลยี แพลตฟอร์ม และโทรคมนาคม รายชื่อที่ปรากฏในข่าวประชาสัมพันธ์ ซึ่งปิดท้ายรายชื่อด้วยคำว่า "ฯลฯ" ได้แก่
- หน่วยงานไทย: สภาความมั่นคงแห่งชาติ (สมช.) สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) และกองบังคับการปราบปรามการกระทำความผิดเกี่ยวกับอาชญากรรมทางเทคโนโลยี (บก.ปอท.)
- หน่วยงานต่างประเทศ: กระทรวงต่างประเทศสหรัฐฯ, Australian Competition & Consumer Commission และ National Anti-Scam Center Australia
- องค์กรระหว่างประเทศ: GSMA และ Global Anti-Scam Alliance (GASA)
- บริษัทเทคโนโลยีและการเงิน: Google Cloud (Thailand), Apple, Mastercard, TikTok/ByteDance, LINE Thailand, Meta/Facebook Thailand และ Gogolook (Thailand)
- โทรคมนาคม: TRUE และ AIS
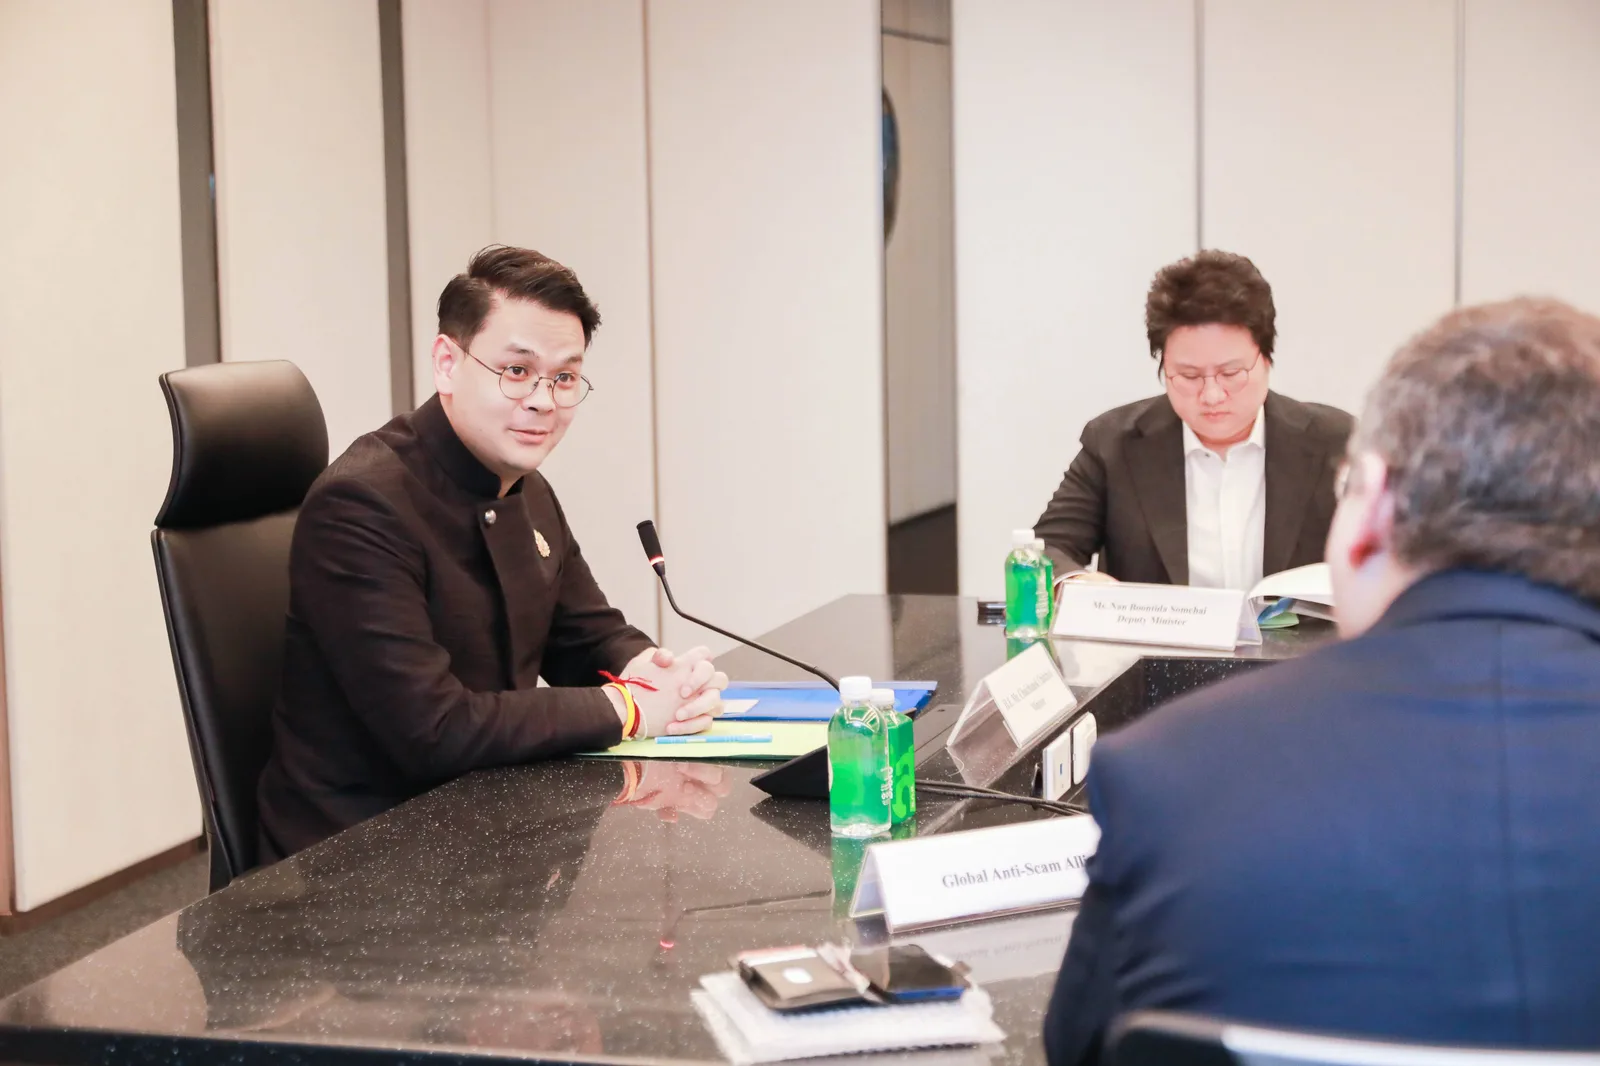
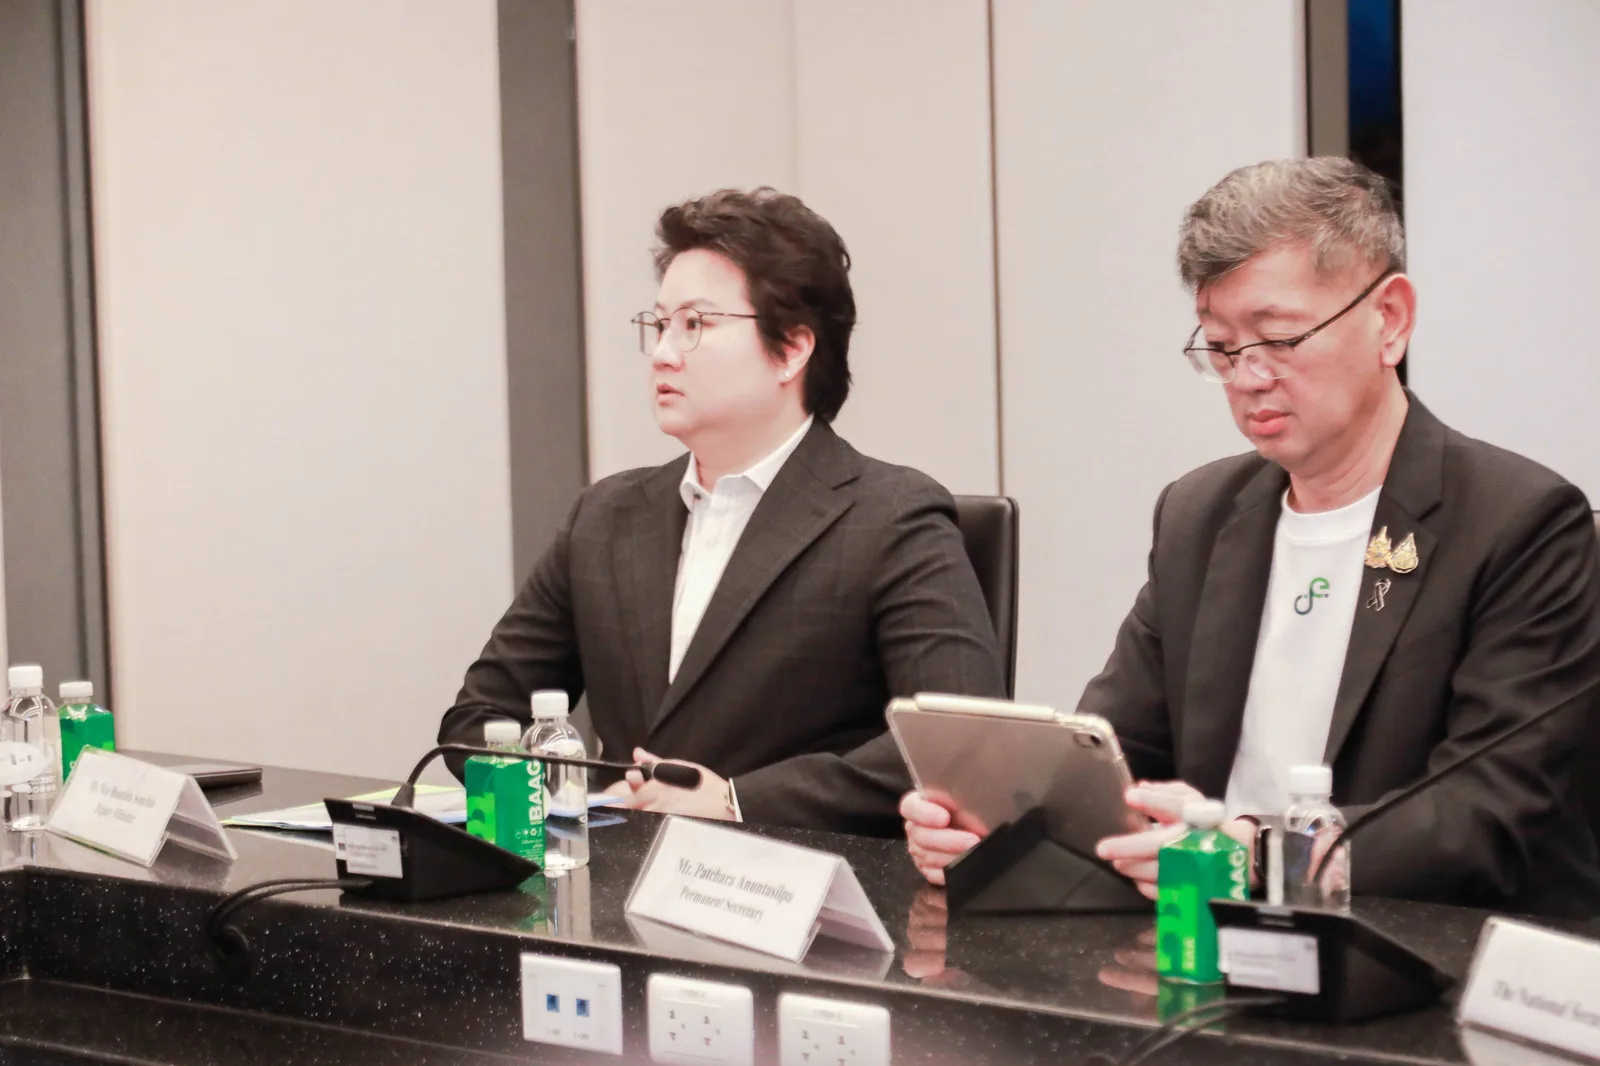
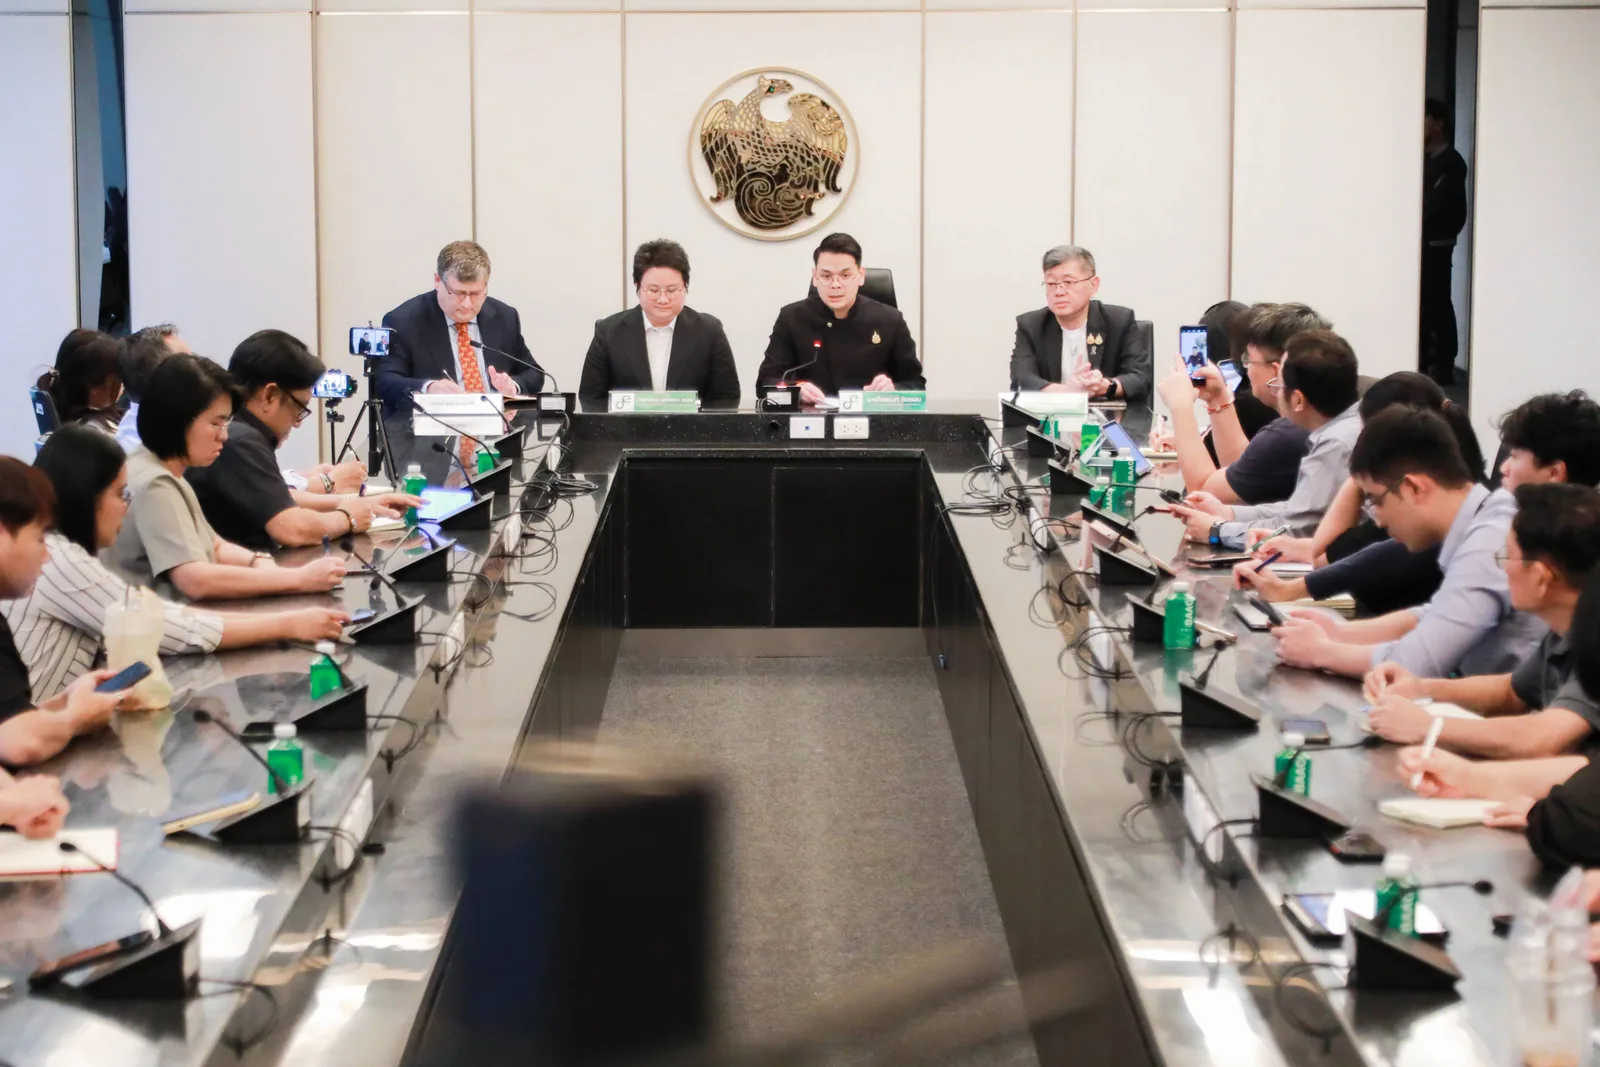
ผู้ร่วมแถลงข่าวคณะทำงานภัยไซเบอร์ ดีอี คือ รมช.ดีอี แนน บุณย์ธิดา สมชัย ปลัดกระทรวงดีอี พชร อนันตศิลป์ และ Jorij Abraham กรรมการผู้จัดการ GASA GASA เพิ่งร่วมงานกับดีอีในเวที GASS Asia 2026 ซึ่งเราสรุปไว้ในข่าวดีอีกับ GASS Asia 2026
คณะทำงานภัยไซเบอร์ ดีอี จะทำอะไร
ตามข่าวของดีอี คณะทำงานภัยไซเบอร์ ดีอี จะมีรัฐบาลไทย สมช. สกมช. และเอกชนระดับโลกร่วมกัน ใน 2 รูปแบบ คือบูรณาการอย่างต่อเนื่อง และรับมือเหตุเร่งด่วนเพื่อแก้ไขและป้องกันได้ทันที โดยแลกเปลี่ยนข้อมูลระหว่างกันและหาแนวทางให้ประชาชนมั่นใจว่าอุปกรณ์และแพลตฟอร์มปลอดภัย
ดีอีเล่าว่าภาคส่วนต่าง ๆ พบภัยคุกคามไซเบอร์ต่อเนื่อง และมีแนวทางรับมือทั้งระยะสั้นและระยะยาว ภาครัฐไทยจะบูรณาการ ดีอี สมช. และ สกมช. เพื่อยกระดับการป้องกัน แต่ยังไม่มีรายละเอียดว่าข้อมูลประเภทใดจะถูกแลกเปลี่ยน และผ่านช่องทางใด
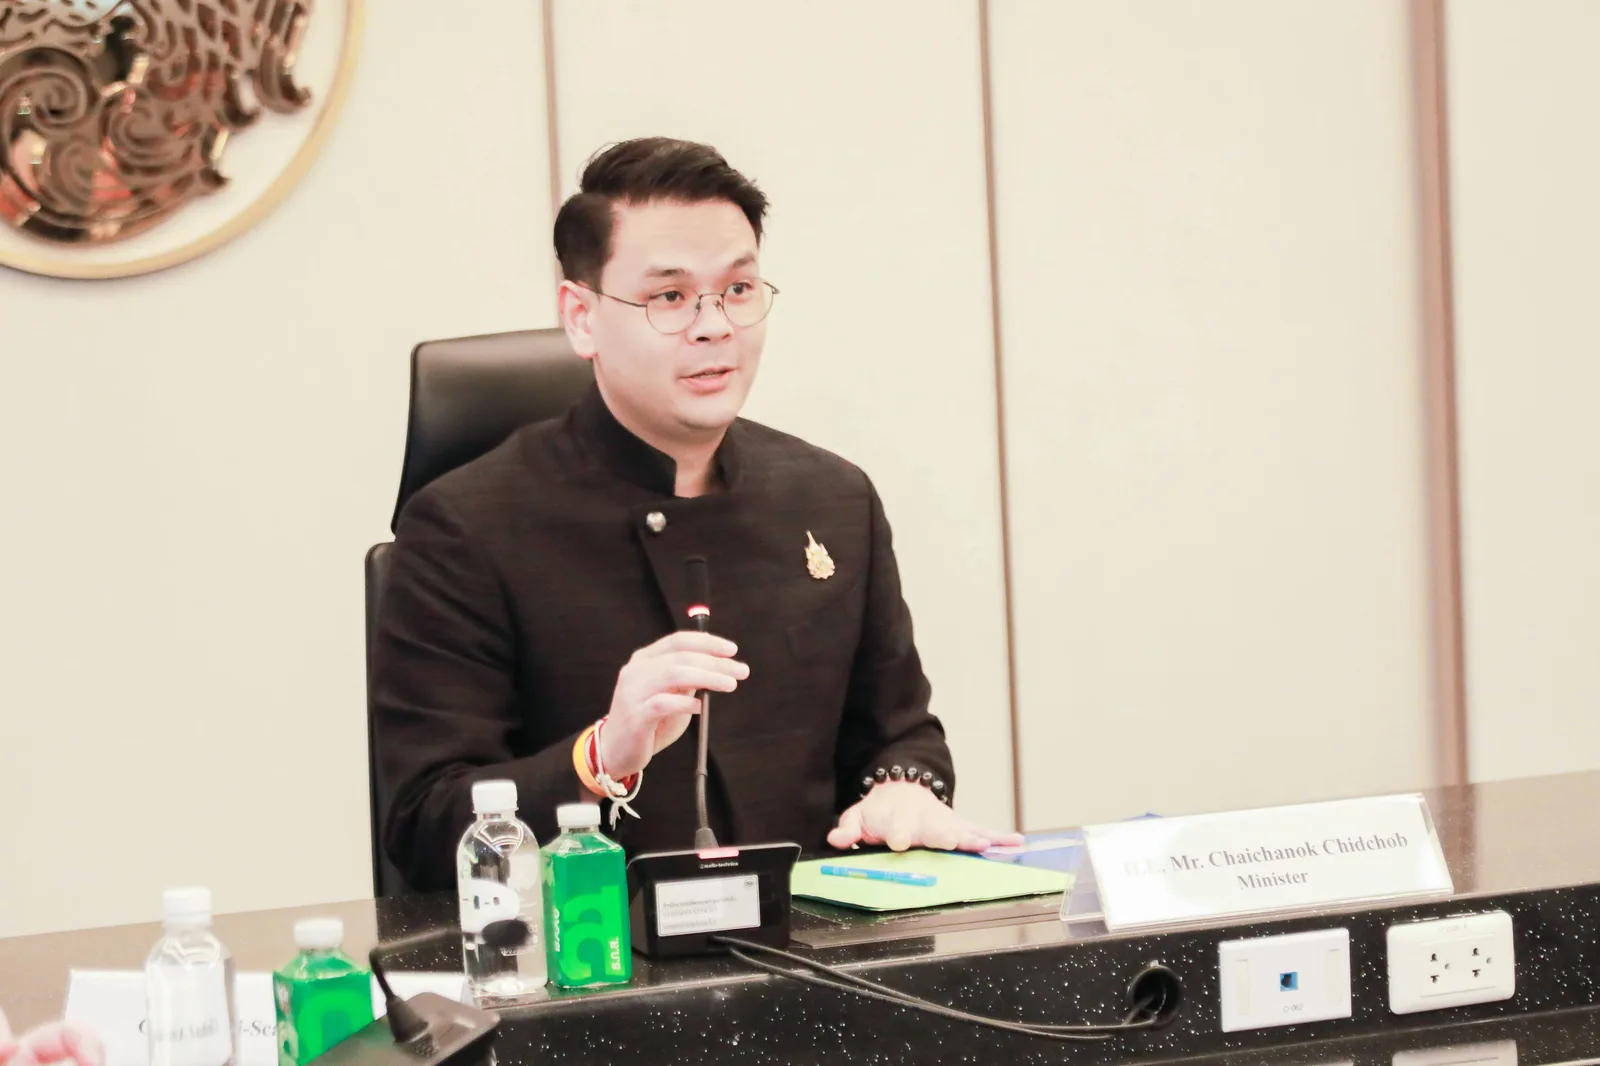
คณะทำงานภัยไซเบอร์ ดีอี เริ่มจากเตือน 5 กลุ่มสำคัญ
นายกรัฐมนตรี อนุทิน ชาญวีรกูล มอบหมายให้ดีอีแจ้งเตือนยกระดับการเตรียมพร้อมในที่ประชุม สมช. ดีอีจึงส่งหนังสือแจ้งเตือนไปยังหน่วยงานกลางด้านต่าง ๆ 5 กลุ่ม
| ลำดับ | กลุ่มสำคัญที่ดีอีแจ้งเตือน |
|---|---|
| 1 | ตลาดเงิน |
| 2 | ตลาดทุน |
| 3 | การสาธารณสุข |
| 4 | โครงสร้างพื้นฐาน |
| 5 | พลังงาน |
ดีอีระบุว่าทุกหน่วยงานมีแผนเตรียมความพร้อมรับมืออยู่แล้ว และการแจ้งเตือนครั้งนี้เป็นการกระตุ้นย้ำ ก่อนหน้านี้ ธปท. สั่งให้สถาบันการเงินเฝ้าระวังเข้มและรายงานการโจมตีเป็นรายวัน ตามที่เรารายงานในข่าวธนาคารแห่งประเทศไทยกับภัยไซเบอร์
ข้อมูลที่ Apple และ Google ให้คณะทำงานภัยไซเบอร์ ดีอี
ดีอีระบุว่า Apple ตรวจพบสัญญาณความพยายามโจมตีจากข้อมูลเมตาของอุปกรณ์และบัญชีผู้ใช้ และแจ้งเตือนผู้ใช้กว่า 150 ประเทศ ประเด็นที่คนไทยสนใจคือ Pegasus ซึ่ง Apple ไม่ได้ระบุเจาะจง ดีอีอธิบายว่าเป็นการสันนิษฐานจากรูปแบบการเข้าถึงข้อมูลที่ไม่ต้องมีลิงก์และไม่ได้อาศัยเครือข่ายเปิดใด ๆ
หน้าช่วยเหลือของ Apple ที่เราเปิดอ่านระบุตรงกันว่า Apple ส่งการแจ้งเตือนภัยคุกคามหลายครั้งต่อปีตั้งแต่ปี 2021 และแจ้งผู้ใช้ในกว่า 150 ประเทศ แต่ไม่ระบุตัวผู้โจมตี การแจ้งเตือนส่งผ่านหน้าจอ Lock Screen อีเมลถึงบัญชี Apple และแบนเนอร์ในหน้าบัญชี ผู้ได้รับแจ้งเตือนควรเปิด Lockdown Mode อัปเดตซอฟต์แวร์เป็นรุ่นล่าสุด และติดต่อ Digital Security Helpline ของ Access Now
ฝั่ง Google ดีอีระบุว่าติดตามการพยายามเจาะระบบอุปกรณ์ และพบว่า 1-2 ปีที่ผ่านมามีปริมาณการพยายามเจาะระบบเพิ่มขึ้น เช่นเดียวกับแพลตฟอร์มอื่น ทั้งสองบริษัทมีมาตรการป้องกันในแพลตฟอร์มและอุปกรณ์อยู่แล้ว
ทำไมคณะทำงานภัยไซเบอร์ ดีอี สำคัญกับองค์กรไทย
ภัยที่คณะทำงานภัยไซเบอร์ ดีอี ต้องดูแลข้ามพรมแดนและข้ามอุตสาหกรรม การมีทั้งผู้ให้บริการโทรคมนาคม แพลตฟอร์ม และหน่วยปราบปรามสแกมต่างประเทศอยู่ในวงเดียวกันอาจทำให้การแจ้งเตือนเหตุเร่งด่วนเร็วขึ้น แต่คณะทำงานภัยไซเบอร์ ดีอี ยังเป็นแผนที่ประกาศ ไม่ใช่ระบบที่เปิดใช้งานแล้ว ผลจริงต้องรอดูจากรายละเอียดที่ดีอีจะเผยแพร่
สำหรับองค์กรในกลุ่มที่ถูกเตือน การที่ดีอีย้ำเรื่อง BCP ผ่านหนังสือแจ้งเตือนหมายความว่าอาจถูกถามถึงแผนสำรองและการซ้อมแผน องค์กรกลุ่มอื่นที่ให้บริการลูกค้าออนไลน์ก็ใช้เป็นเกณฑ์ตรวจตัวเองได้
สิ่งที่องค์กรควรทำระหว่างรอคณะทำงานภัยไซเบอร์ ดีอี
- ตรวจแผนรับมือเหตุ ก่อนคณะทำงานภัยไซเบอร์ ดีอี ขอข้อมูล ระบุผู้รับผิดชอบ ช่องทางแจ้งเหตุ 24 ชั่วโมง และเกณฑ์ที่ต้องแจ้งหน่วยงานกำกับดูแล
- ซ้อมแผน BCP และกู้คืนระบบ โดยทดสอบกู้ข้อมูลสำรองจริง ไม่ใช่เพียงตรวจว่ามีสำเนา
- ผู้ใช้ iPhone ที่ได้รับแจ้งเตือนจาก Apple ควรเปิด Lockdown Mode อัปเดต iOS และติดต่อ Access Now ตามหน้าช่วยเหลือของ Apple
- แจ้งเบาะแสภัยออนไลน์ ที่สายด่วนดีอี 1111 (โทรฟรี 24 ชั่วโมง)
- ติดตามประกาศของดีอีและ สกมช. เมื่อคณะทำงานภัยไซเบอร์ ดีอี ประกาศชื่อ ช่องทางแลกเปลี่ยนข้อมูล และรูปแบบรายงาน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อภาครัฐเตือนให้ซ้อมแผน BCP องค์กรต้องรู้ว่าข้อมูลสำคัญกู้กลับมาได้จริงเมื่อระบบหลักใช้ไม่ได้ On-Premise to Cloud Backup ของ THAI DATA CLOUD สำรองข้อมูลจากเซิร์ฟเวอร์ในองค์กรขึ้นคลาวด์อย่างต่อเนื่อง ด้วย Continuous Data Protection และ Hybrid Cloud Backup (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
คณะทำงานภัยไซเบอร์ ดีอี คืออะไร?
คณะทำงานภัยไซเบอร์ ดีอี คือกลไกที่กระทรวงดีอีแถลงเมื่อ 12 พฤศจิกายน 2569 ว่าจะตั้งร่วมกับ สมช. สกมช. และ 14 หน่วยงานรัฐกับเอกชนไทยและต่างประเทศ เพื่อบูรณาการการป้องกันอย่างต่อเนื่องและรับมือเหตุเร่งด่วนได้ทันที
ดีอีเตือนอุตสาหกรรมกลุ่มไหนเรื่องภัยไซเบอร์?
ดีอีแจ้งเตือนหน่วยงานกลาง 5 กลุ่มสำคัญ คือ ตลาดเงิน ตลาดทุน การสาธารณสุข โครงสร้างพื้นฐาน และพลังงาน ตามที่นายกรัฐมนตรีมอบหมายในการประชุม สมช. และดีอีระบุว่าทุกหน่วยงานในกลุ่มที่คณะทำงานภัยไซเบอร์ ดีอี จะประสานมีแผนรับมืออยู่แล้ว
Apple ยืนยันว่าเป็น Pegasus หรือไม่?
ไม่ยืนยัน ดีอีระบุว่า Apple ไม่ได้ระบุเจาะจงว่าเป็น Pegasus เป็นการสันนิษฐานจากรูปแบบการพยายามเข้าถึงข้อมูล หน้าช่วยเหลือของ Apple ระบุว่าไม่ระบุตัวผู้โจมตี และแนะนำให้ผู้ได้รับแจ้งเตือนเปิด Lockdown Mode
ประชาชนทั่วไปต้องทำอะไรหลังมีคณะทำงานภัยไซเบอร์ ดีอี?
ดีอีบอกว่าประชาชนเลือกใช้ฟังก์ชันป้องกันที่แพลตฟอร์มและอุปกรณ์มีอยู่แล้วได้ ผู้ใช้ iPhone ควรอัปเดต iOS เป็นรุ่นล่าสุด ใช้การยืนยันตัวตนสองชั้น และแจ้งเบาะแสภัยออนไลน์ที่สายด่วน 1111 ของดีอี
แหล่งอ้างอิง
- ดีอี ร่วม สมช.- สกมช. จับมือ 14 หน่วยงานไทย - ต่างชาติ ตั้งคณะทำงานร่วมกำหนดแนวทางยกระดับการป้องกันภัยไซเบอร์ — กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม
- About Apple threat notifications and protecting against mercenary spyware — Apple
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- กระทรวงดีอี43สภาความมั่นคงแห่งชาติ16สกมช.15Apple86Google Cloud109Mastercard9Meta49AIS25GASA3กระทรวงการคลัง95ธนาคารแห่งประเทศไทย83Google224
- ประเทศและสถานที่
- ออสเตรเลีย151สหรัฐอเมริกา731
- ผลิตภัณฑ์และเทคโนโลยี
- TikTok23LINE59Facebook43
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ