
มาตรการรับมือ PHP2Shell ของไทย: สกมช. เดินหน้า 4 ด้าน อว. สั่ง 3 ขั้นตอน เร่งอัปเดต PHP
มาตรการรับมือ PHP2Shell ของไทย 22 ต.ค. 2026: สกมช. โดย ThaiCERT ทำ 4 ด้าน รมว.อว. สั่ง 3 ขั้นตอนเน้นมหาวิทยาลัยและ รพ.โรงเรียนแพทย์ พร้อมให้อัปเดต PHP ทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- 22 ตุลาคม 2026 นายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ผู้กำกับดูแล สกมช. เปิดเผยว่า ThaiCERT เริ่มมาตรการรับมือ PHP2Shell 4 ด้าน ตั้งแต่เช้า ได้แก่ แจ้งเตือน สำรวจความเสี่ยง เฝ้าระวัง และรายงานสถานการณ์
- ศ.ดร.ยศชนัน วงศ์สวัสดิ์ รองนายกรัฐมนตรีและ รมว.อว. สั่งหน่วยงานในกระทรวงทำมาตรการรับมือ PHP2Shell 3 ขั้นตอน เตรียมรับมือ ระงับความเสี่ยง และแก้ไข โดยให้ดูแลระบบข้อมูลผู้ป่วยและฐานข้อมูลนักศึกษาเป็นอันดับแรก
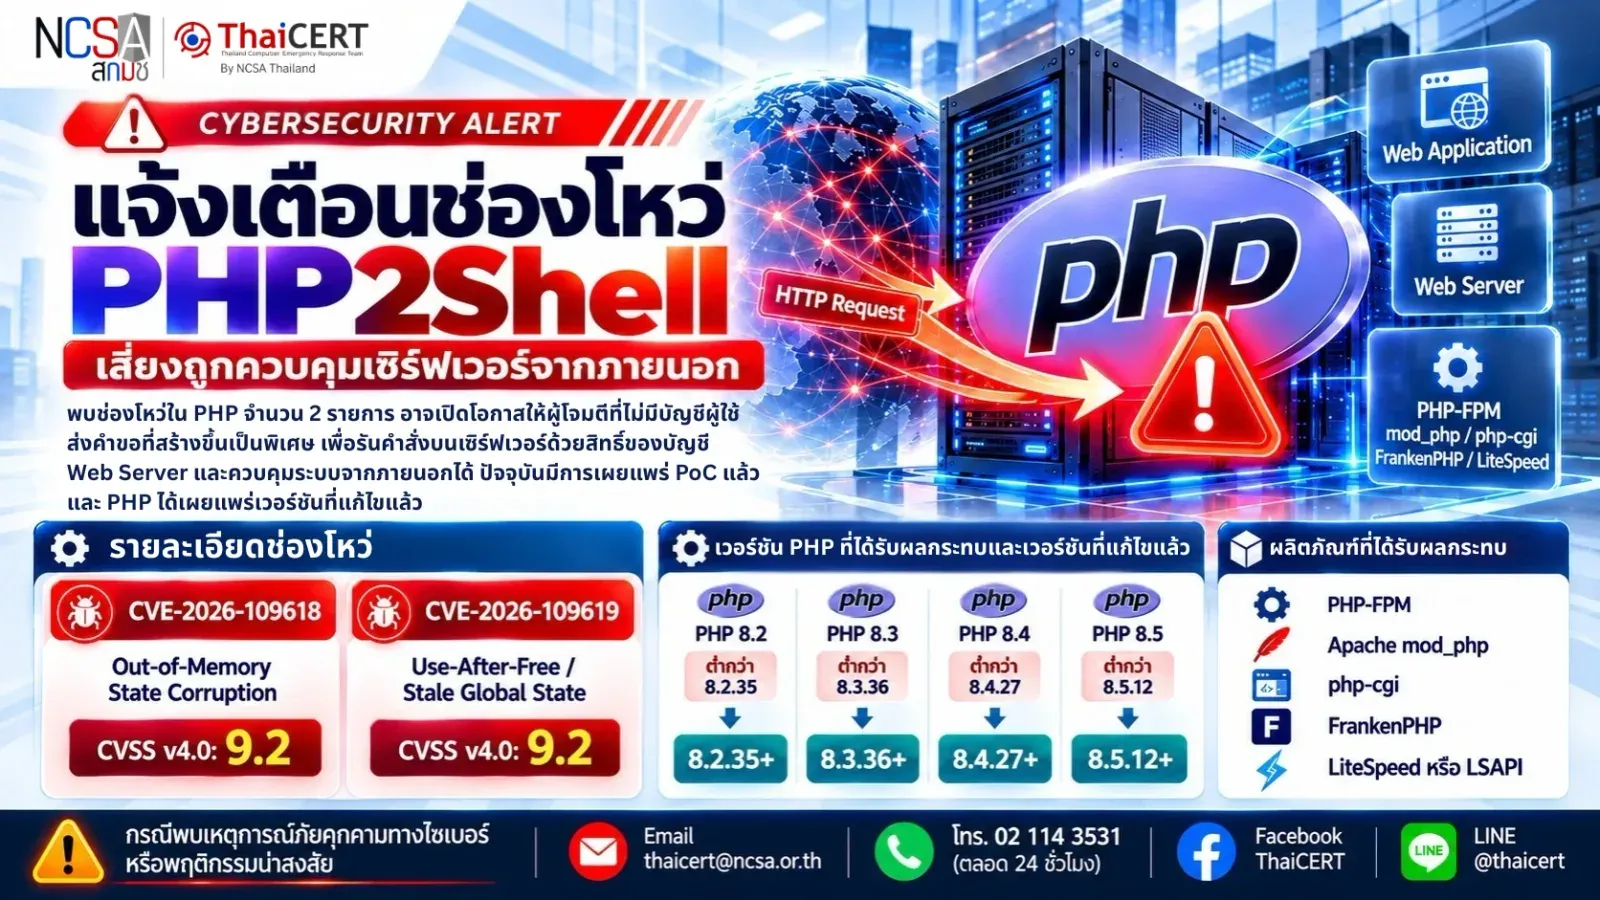
- ThaiCERT ระบุว่า CVE-2026-109618 และ CVE-2026-109619 ได้คะแนน CVSS v4.0 9.2 ทั้งคู่ มี PoC เผยแพร่แล้ว และต้องอัปเดตเป็น 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ขึ้นไป
- มาตรการรับมือ PHP2Shell จาก สกมช. อว. และ ThaiCERT ทั้ง 3 ฉบับไม่ได้กำหนดเส้นตาย แต่ ThaiCERT ให้พิจารณาแยกระบบออกจากอินเทอร์เน็ตหรือจำกัด IP ถ้ายังแพตช์และใช้มาตรการชั่วคราวไม่ได้
มาตรการรับมือ PHP2Shell ของไทยออกมาจากสองหน่วยงานในวันที่ 22 ตุลาคม 2026 สกมช. โดย ThaiCERT แจ้งเตือนหน่วยงานรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) และเครือข่าย Sectoral CERT ตั้งแต่ช่วงเช้า ส่วนรองนายกรัฐมนตรีและ รมว.อว. สั่งหน่วยงานในกระทรวงเร่งตรวจและอัปเกรด PHP โดยเน้นมหาวิทยาลัยและโรงพยาบาลโรงเรียนแพทย์
PHP2Shell คือชื่อเรียกช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ในตัว PHP ซึ่ง ThaiCERT ระบุว่าเปิดทางให้ผู้โจมตีที่ไม่มีบัญชีผู้ใช้รันคำสั่งบนเซิร์ฟเวอร์ด้วยสิทธิ์ของ Web Server ได้ ทั้งสองรายการได้คะแนน CVSS v4.0 9.2 และมีโค้ดสาธิตการโจมตี (Proof of Concept) เผยแพร่สู่สาธารณะแล้ว มาตรการรับมือ PHP2Shell ทั้งสามฉบับของฝั่งไทยไม่ได้กำหนดเส้นตาย แต่ทุกฉบับให้เร่งตรวจสอบและแก้ไข รายละเอียดทางเทคนิคของแพตช์อยู่ในข่าวช่องโหว่ PHP ระดับวิกฤต และสถานะการโจมตีจริงอยู่ในข่าวPHP2Shell ถูกโจมตีจริงแล้ว
สกมช. และ ThaiCERT: มาตรการรับมือ PHP2Shell 4 ด้าน
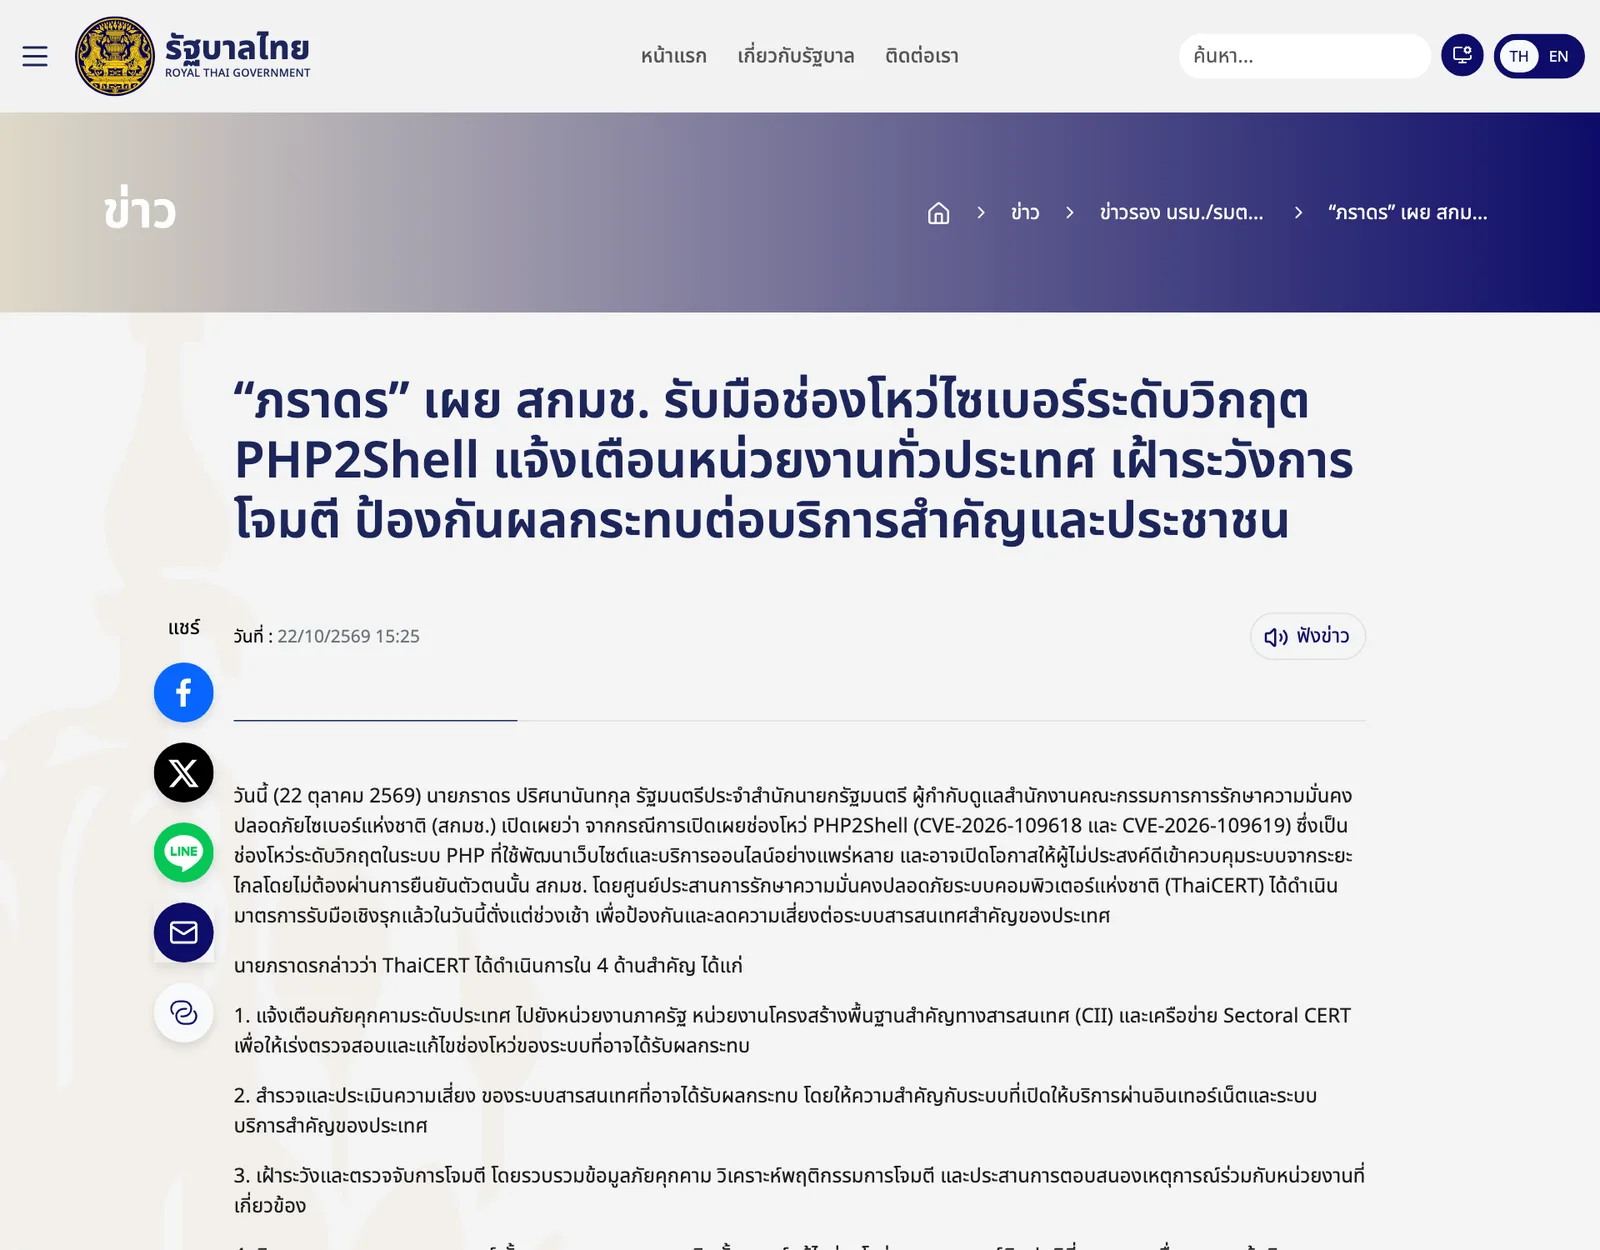
เว็บไซต์รัฐบาลไทยเผยแพร่ข่าวเมื่อ 22 ตุลาคม 2026 เวลา 15:25 น. ว่านายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ผู้กำกับดูแลสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เปิดเผยว่า สกมช. โดย ThaiCERT ได้เริ่มมาตรการรับมือเชิงรุกแล้วตั้งแต่ช่วงเช้าของวันเดียวกัน ใน 4 ด้าน
- แจ้งเตือนภัยระดับประเทศ ส่งถึงหน่วยงานภาครัฐ หน่วยงาน CII และเครือข่าย Sectoral CERT ให้เร่งตรวจและแก้ช่องโหว่ในระบบที่อาจได้รับผลกระทบ
- สำรวจและประเมินความเสี่ยง ของระบบสารสนเทศ โดยให้ความสำคัญกับระบบที่เปิดให้บริการผ่านอินเทอร์เน็ตและระบบบริการสำคัญของประเทศ
- เฝ้าระวังและตรวจจับการโจมตี รวบรวมข้อมูลภัยคุกคาม วิเคราะห์พฤติกรรมการโจมตี และประสานการตอบสนองร่วมกับหน่วยงานที่เกี่ยวข้อง
- ติดตามและรายงานสถานการณ์ ทั้งผลการตรวจสอบ การติดตั้งแพตช์ และเหตุผิดปกติที่ตรวจพบ ให้ผู้บริหาร สกมช. รับทราบต่อเนื่อง
นายภราดรกล่าวว่า “ความสำเร็จที่สำคัญคือการทำให้ประชาชนยังสามารถใช้บริการที่จำเป็นได้อย่างต่อเนื่อง โดยไม่ต้องเผชิญกับความเสียหายจากภัยที่เราสามารถป้องกันได้”
อว.: มาตรการรับมือ PHP2Shell 3 ขั้นตอน เน้นข้อมูลผู้ป่วยและนักศึกษา
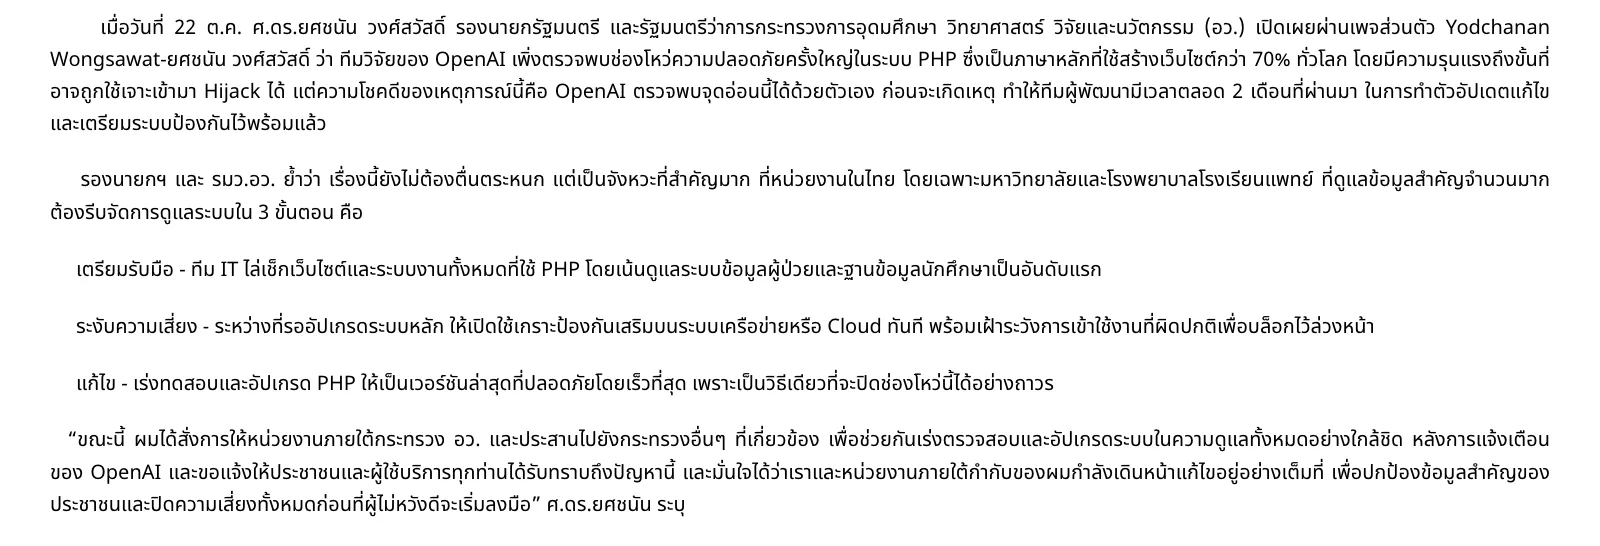
ในวันเดียวกัน ศ.ดร.ยศชนัน วงศ์สวัสดิ์ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม (อว.) เปิดเผยผ่านเพจส่วนตัว และกระทรวงนำมาเผยแพร่บนเว็บไซต์ ว่าทีมวิจัยของ OpenAI ตรวจพบช่องโหว่ใน PHP ซึ่งเขาระบุว่าเป็นภาษาที่ใช้สร้างเว็บไซต์กว่า 70% ทั่วโลก รองนายกฯ ย้ำว่าไม่ต้องตื่นตระหนก แต่หน่วยงานไทย โดยเฉพาะมหาวิทยาลัยและโรงพยาบาลโรงเรียนแพทย์ที่ดูแลข้อมูลสำคัญจำนวนมาก ต้องรีบจัดการระบบใน 3 ขั้นตอน
| ขั้นตอน | สิ่งที่ รมว.อว. ให้ทำ |
|---|---|
| 1. เตรียมรับมือ | ทีมไอทีไล่ตรวจเว็บไซต์และระบบงานทั้งหมดที่ใช้ PHP เริ่มจากระบบข้อมูลผู้ป่วยและฐานข้อมูลนักศึกษา |
| 2. ระงับความเสี่ยง | ระหว่างรออัปเกรด ให้เปิดเกราะป้องกันเสริมบนระบบเครือข่ายหรือ Cloud ทันที และเฝ้าระวังการเข้าใช้งานผิดปกติเพื่อบล็อกล่วงหน้า |
| 3. แก้ไข | ทดสอบและอัปเกรด PHP เป็นเวอร์ชันล่าสุดที่ปลอดภัยโดยเร็วที่สุด ซึ่งเขาระบุว่าเป็นวิธีเดียวที่ปิดช่องโหว่ได้ถาวร |
“ขณะนี้ ผมได้สั่งการให้หน่วยงานภายใต้กระทรวง อว. และประสานไปยังกระทรวงอื่นๆ ที่เกี่ยวข้อง เพื่อช่วยกันเร่งตรวจสอบและอัปเกรดระบบในความดูแลทั้งหมดอย่างใกล้ชิด” ศ.ดร.ยศชนันระบุ
มาตรการรับมือ PHP2Shell ทางเทคนิคของ ThaiCERT: รุ่นที่ต้องอัปเดต
ประกาศของ ThaiCERT วันที่ 22 ตุลาคม 2026 ระบุว่า CVE-2026-109618 เกิดจากการจัดการภาวะหน่วยความจำไม่พอ (Out-of-Memory) ส่วน CVE-2026-109619 เกิดจากสถานะของคำขอก่อนหน้าที่ค้างอยู่ใน Worker เดิม ระบบที่ต้องตรวจมีทั้ง PHP-FPM, Apache mod_php, php-cgi, FrankenPHP และ LiteSpeed/LSAPI รวมถึง PHP ใน Container, Docker Image, Hosting Control Panel และผลิตภัณฑ์สำเร็จรูปที่มี PHP อยู่ข้างใน
| สาขา PHP | ได้รับผลกระทบ | อัปเดตเป็น |
|---|---|---|
| 8.5 | ต่ำกว่า 8.5.12 | 8.5.12 ขึ้นไป |
| 8.4 | ต่ำกว่า 8.4.27 | 8.4.27 ขึ้นไป |
| 8.3 | ต่ำกว่า 8.3.36 | 8.3.36 ขึ้นไป |
| 8.2 | ต่ำกว่า 8.2.35 | 8.2.35 ขึ้นไป |
| 8.1 และเก่ากว่า | หมดอายุแล้ว ไม่มีแพตช์จากโครงการ PHP | ย้ายไปรุ่นที่รองรับ หรือใช้แพตช์จาก Linux Distribution/Extended Support |
ThaiCERT เตือนด้วยว่าแพ็กเกจของ Linux Distribution หรือผู้ให้บริการโฮสติ้งบางรายอาจคงเลขเวอร์ชันเดิมไว้แม้ใส่แพตช์แล้ว จึงต้องตรวจกับผู้ให้บริการ และหลังอัปเดตต้อง Restart PHP-FPM, Apache หรือ LiteSpeed ส่วนระบบ Container ต้องสร้าง Image ใหม่แล้ว Deploy ใหม่
ทำไมเรื่องนี้สำคัญ
มาตรการรับมือ PHP2Shell ของไทยใช้สองเส้นทางพร้อมกัน คือหน่วยงานกลางด้านไซเบอร์ส่งคำเตือนถึงหน่วยงานรัฐและ CII และกระทรวงที่กำกับมหาวิทยาลัยกับโรงพยาบาลโรงเรียนแพทย์สั่งการลงไปเอง เพราะระบบเหล่านี้เก็บข้อมูลผู้ป่วยและนักศึกษา แต่ทั้งสามประกาศยังไม่มีวันที่ต้องแก้เสร็จ การวัดผลจึงขึ้นกับรายงานที่ สกมช. ระบุว่าจะติดตามต่อเนื่อง
ถ้อยคำของไทยยังเบากว่าบางประเทศ เช่น NCSC ของอังกฤษที่ประกาศเมื่อ 21 ตุลาคม ให้พิจารณานำระบบออฟไลน์ถ้าทั้งอัปเดตและใช้มาตรการชั่วคราวไม่ทัน มีเพียงคำแนะนำข้อ 4.7 ของ ThaiCERT ที่ให้พิจารณาแยกระบบออกจากอินเทอร์เน็ตหรือจำกัดการเข้าถึงในกรณีเดียวกัน ส่วนตัวเลข 70% ที่ รมว.อว. ยกมานั้นใกล้กับข้อมูล W3Techs ที่ระบุว่า PHP อยู่เบื้องหลัง 69.3% ของเว็บไซต์ที่ทราบภาษาฝั่งเซิร์ฟเวอร์
สิ่งที่องค์กรไทยควรทำตามมาตรการรับมือ PHP2Shell
- ทำรายการทุกระบบที่มี PHP ใช้คำสั่ง
php -vตรวจทุกเครื่อง รวมเว็บไซต์ที่จ้างภายนอกทำ ระบบสำรอง Control Panel อุปกรณ์และซอฟต์แวร์สำเร็จรูปที่ฝัง PHP และ Container Image - แพตช์ตามลำดับความเสี่ยง เริ่มจากระบบที่เปิดออกอินเทอร์เน็ต และระบบที่เก็บข้อมูลส่วนบุคคลอย่างข้อมูลผู้ป่วยหรือนักศึกษา ตามที่ อว. กำหนด แล้ว Restart Worker ทุกครั้ง
- ถ้ายังอัปเดตไม่ได้ ใช้มาตรการรับมือ PHP2Shell ชั่วคราวของ ThaiCERT ได้แก่
memory_limit=-1ระดับผู้ดูแลระบบ ลดpost_max_size(8M สำหรับระบบที่ไม่อัปโหลดไฟล์ หรือ 32M) ตั้งsession.upload_progress.enabled=0และfatal_error_backtraces=0สำหรับ PHP 8.5 พร้อมจำกัดขนาดคำขอที่ Reverse Proxy หรือ WAF - ตรวจ log ย้อนหลัง หาข้อความ Out-of-Memory, Fatal Error, Maximum execution time exceeded, Worker ที่ Restart บ่อยผิดปกติ คำขอ Multipart ขนาดใหญ่จากแหล่งที่ไม่รู้จัก และไฟล์ใหม่ใน Web Root หรือโฟลเดอร์อัปโหลด ThaiCERT เตือนว่า log ที่ไม่พบข้อผิดพลาดไม่ได้ยืนยันว่าระบบปลอดภัย
- พบสิ่งผิดปกติให้แยกระบบและเก็บหลักฐาน แล้วแจ้ง ThaiCERT ที่โทร. 02-114-3531 (ตลอด 24 ชั่วโมง) ติดตามข่าวช่องโหว่อื่นได้ที่หมวด Security
คำถามที่พบบ่อย
มาตรการรับมือ PHP2Shell ของ สกมช. มีอะไรบ้าง?
มาตรการรับมือ PHP2Shell ที่ สกมช. โดย ThaiCERT เริ่มเมื่อเช้า 22 ตุลาคม 2026 มี 4 ด้าน คือ แจ้งเตือนหน่วยงานรัฐ หน่วยงาน CII และเครือข่าย Sectoral CERT สำรวจและประเมินความเสี่ยงของระบบที่เปิดผ่านอินเทอร์เน็ต เฝ้าระวังและตรวจจับการโจมตี และติดตามรายงานผลการติดตั้งแพตช์ต่อผู้บริหาร สกมช.
อว. สั่งมหาวิทยาลัยและโรงพยาบาลทำอะไรเรื่อง PHP2Shell?
ศ.ดร.ยศชนัน วงศ์สวัสดิ์ รองนายกรัฐมนตรีและ รมว.อว. ให้ทำมาตรการรับมือ PHP2Shell 3 ขั้นตอน คือ ไล่ตรวจทุกระบบที่ใช้ PHP โดยเริ่มจากระบบข้อมูลผู้ป่วยและฐานข้อมูลนักศึกษา เปิดเกราะป้องกันเสริมบนเครือข่ายหรือ Cloud ระหว่างรออัปเกรด และอัปเกรด PHP เป็นเวอร์ชันล่าสุดโดยเร็วที่สุด
PHP รุ่นไหนปิดช่องโหว่ PHP2Shell แล้ว?
ตามมาตรการรับมือ PHP2Shell ของ ThaiCERT วันที่ 22 ตุลาคม 2026 รุ่นที่แก้ CVE-2026-109618 และ CVE-2026-109619 แล้วคือ PHP 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 ขึ้นไป ส่วน PHP 8.1 และเก่ากว่าไม่ได้รับแพตช์จากโครงการ PHP ต้องย้ายไปรุ่นที่ยังรองรับหรือใช้แพตช์จาก Linux Distribution
ถ้ายังอัปเดต PHP ไม่ได้ มาตรการรับมือ PHP2Shell ชั่วคราวมีอะไรบ้าง?
ThaiCERT ให้ตั้ง memory_limit=-1 ในระดับผู้ดูแลระบบ ลด post_max_size ปิด session.upload_progress.enabled และจำกัดขนาดคำขอที่ Web Server หรือ WAF แล้ว Restart PHP Worker ทุกตัว ถ้าทำไม่ได้ให้พิจารณาแยกระบบออกจากอินเทอร์เน็ตหรือจำกัดให้เข้าได้เฉพาะ IP ที่อนุญาตจนกว่าจะแพตช์เสร็จ
มาตรการรับมือ PHP2Shell ของไทยมีเส้นตายให้หน่วยงานแก้ไขหรือไม่?
ไม่มี มาตรการรับมือ PHP2Shell ที่ สกมช. รมว.อว. และ ThaiCERT ประกาศเมื่อ 22 ตุลาคม 2026 ไม่ได้กำหนดวันที่ต้องแก้เสร็จ แต่ใช้ถ้อยคำว่าให้เร่งตรวจสอบ แก้ไข และอัปเดต และ สกมช. จะติดตามผลการติดตั้งแพตช์อย่างต่อเนื่อง
แหล่งอ้างอิง
- “ภราดร” เผย สกมช. รับมือช่องโหว่ไซเบอร์ระดับวิกฤต PHP2Shell แจ้งเตือนหน่วยงานทั่วประเทศ เฝ้าระวังการโจมตี ป้องกันผลกระทบต่อบริการสำคัญและประชาชน — สำนักเลขาธิการนายกรัฐมนตรี (thaigov.go.th)
- “ยศชนัน” สั่ง อว. เร่งตรวจสอบ–อัปเกรดระบบ PHP รับมือช่องโหว่ไซเบอร์ เน้นมหาวิทยาลัย-โรงพยาบาลโรงเรียนแพทย์ ย้ำปกป้องข้อมูลประชาชนอย่างเต็มที่ — กระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม
- แจ้งเตือน พบช่องโหว่ PHP2Shell เสี่ยงถูกควบคุมเซิร์ฟเวอร์จากภายนอก — ThaiCERT (สกมช.)
- Critical security issue affecting PHP — National Cyber Security Centre (UK)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- สกมช.4ThaiCERT9สำนักนายกรัฐมนตรี34กระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม4OpenAI51NCSC8
- ประเทศและสถานที่
- สหราชอาณาจักร164
- เหตุการณ์และงาน
- PHP2Shell9
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ