
Splunk 10.4.4 และ SOAR 8.7.0 แก้ช่องโหว่ 9.9 ส่วน SolarWinds ออก Observability 2026.4
Splunk 10.4.4 และ SOAR 8.7.0 ออกเมื่อ 21 ต.ค. 2026 แก้ช่องโหว่ CVSS 9.9 สามรายการ ส่วน SolarWinds ออก Observability Self-Hosted 2026.4 แก้ช่องโหว่ระดับ 8.8
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
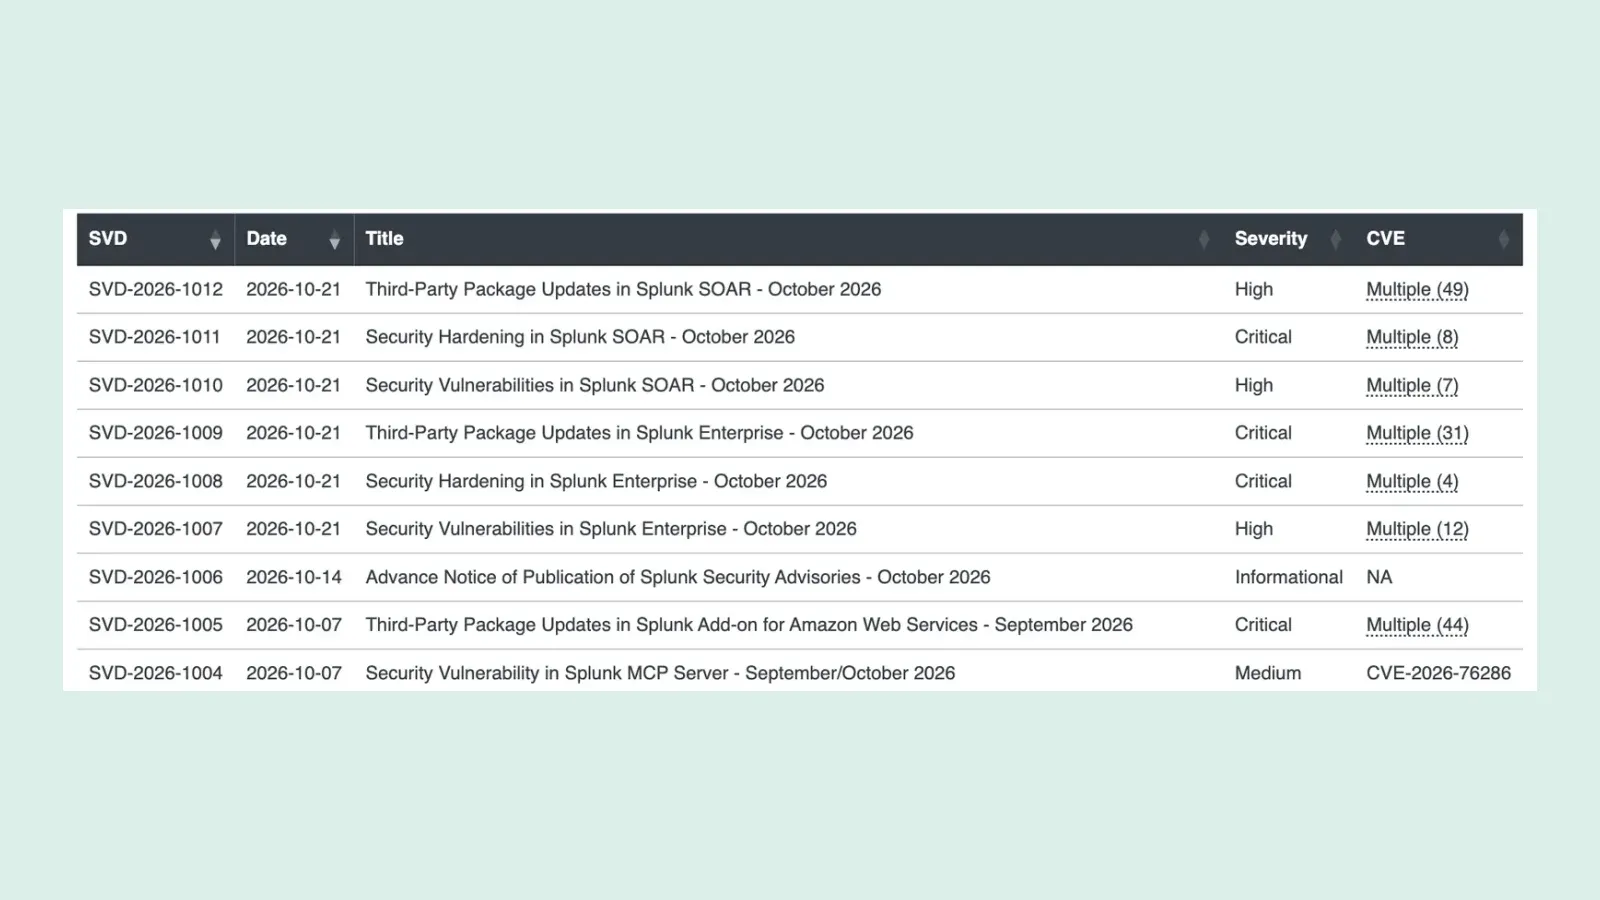
- Splunk ออกประกาศ 6 ฉบับ (SVD-2026-1007 ถึง 1012) เมื่อ 21 ตุลาคม 2026 สำหรับ Splunk Enterprise และ Splunk SOAR รุ่นที่แก้คือ Splunk 10.4.4, 10.2.8, 10.0.11, 9.4.16 และ SOAR 8.7.0
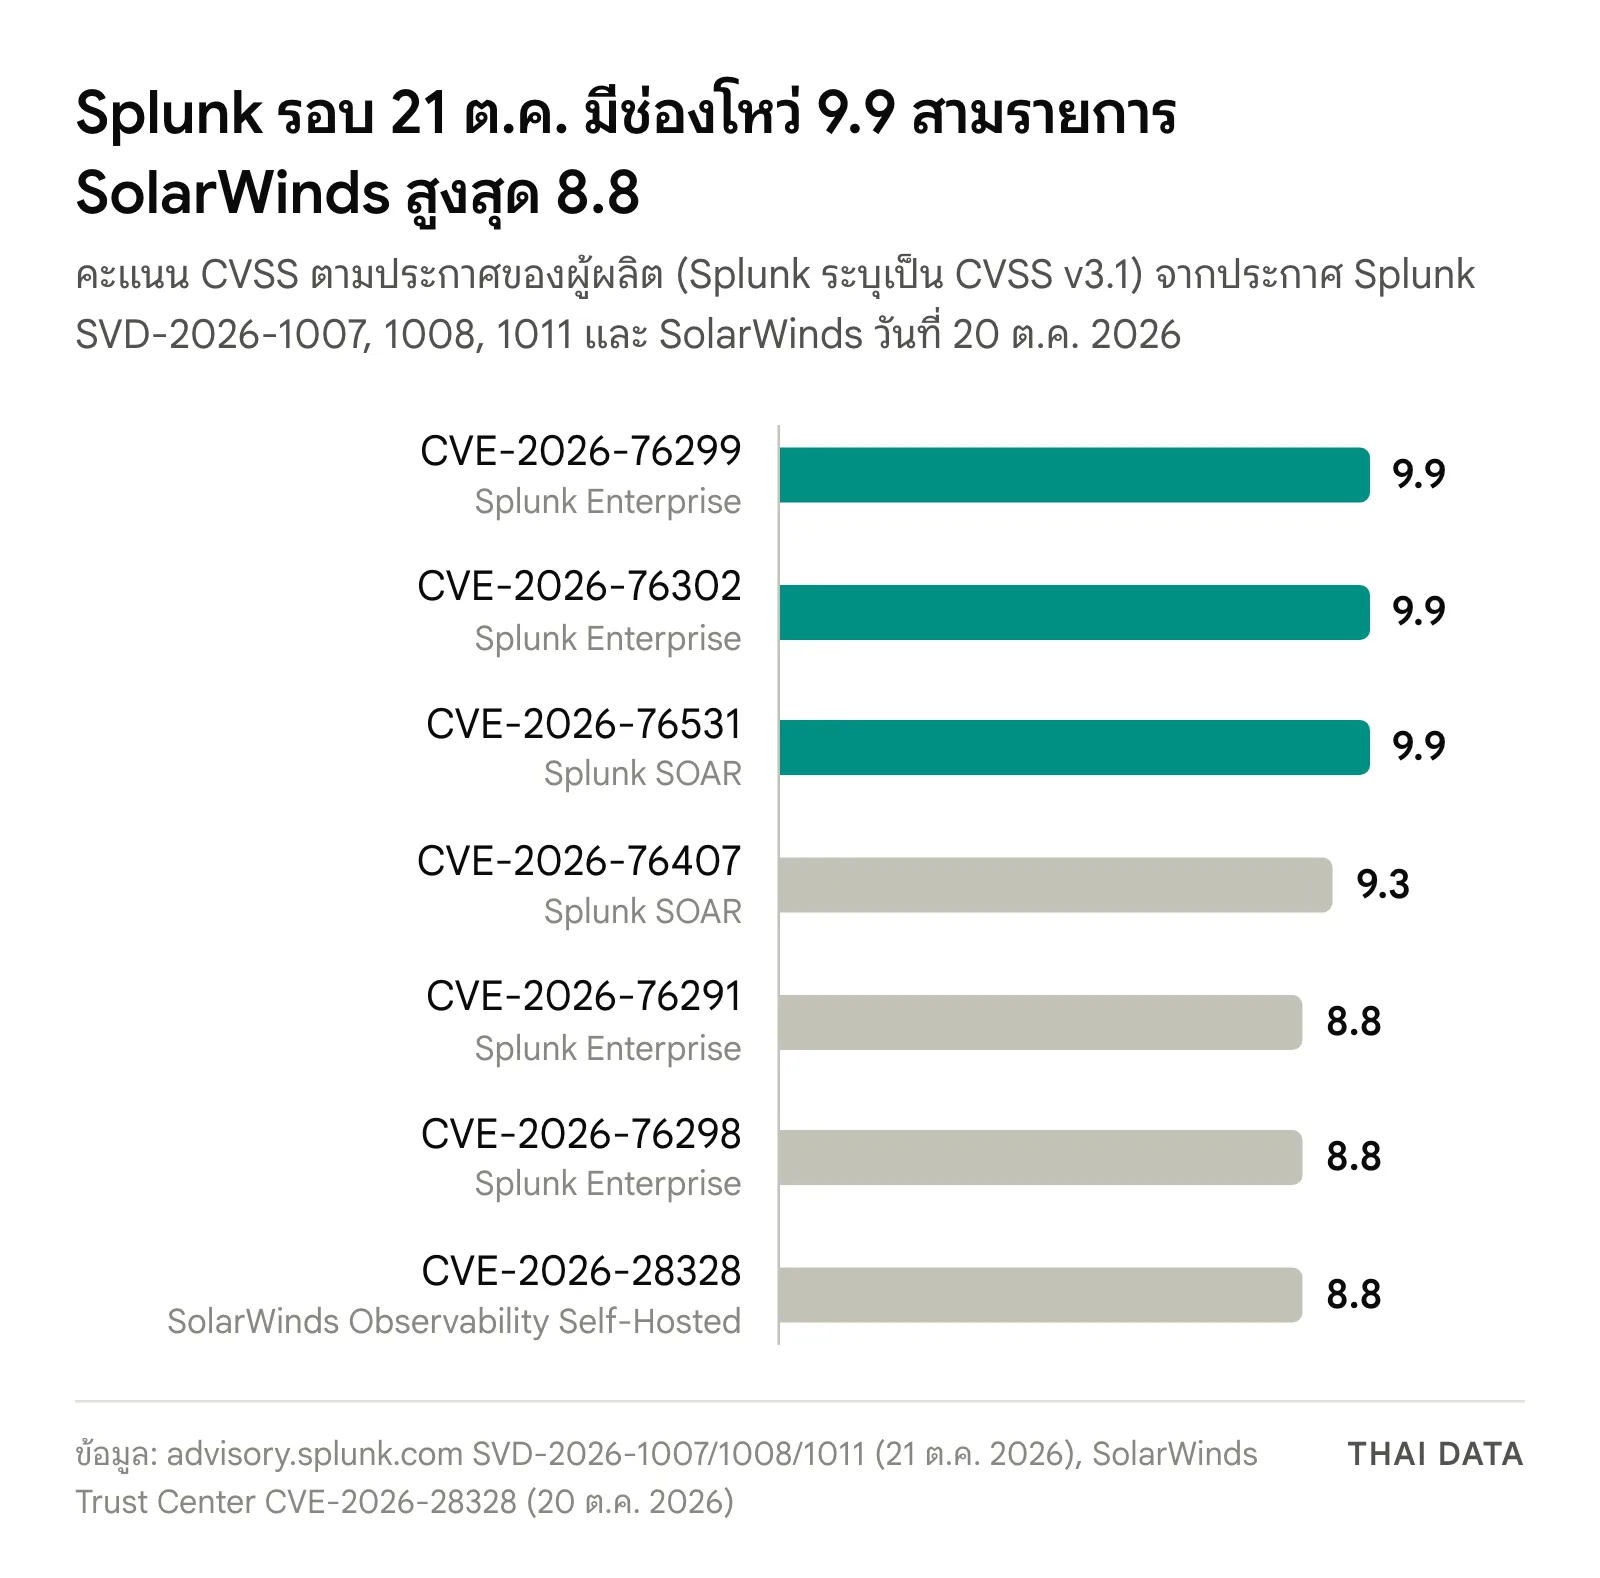
- ช่องโหว่ร้ายแรงที่สุดได้ CVSS v3.1 9.9 สามรายการ ได้แก่ CVE-2026-76299 และ CVE-2026-76302 ใน Splunk Enterprise และ CVE-2026-76531 ใน Splunk SOAR ทั้งหมดเป็นกลุ่มช่องโหว่ที่ Splunk พบเอง
- Splunk Enterprise มีช่องโหว่ในโค้ดของตัวเอง 16 CVE (12 + 4) และในแพ็กเกจภายนอกอีก 31 CVE ส่วน SOAR มี 15 CVE (7 + 8) และแพ็กเกจภายนอก 49 CVE
- SolarWinds ประกาศเมื่อ 20 ตุลาคม 2026 แก้ CVE-2026-28328 (8.8 High) ใน Observability Self-Hosted รุ่น 2026.2.3 ลงไป ให้อัปเดตเป็น 2026.4 พร้อมช่องโหว่ระดับ Medium อีก 3 รายการ
- ประกาศของทั้งสองบริษัทไม่ได้ระบุว่ามีการโจมตีจริง และ ณ แค็ตตาล็อก KEV ของ CISA ฉบับ 2026.10.21 ยังไม่มี CVE เหล่านี้
Splunk ออกชุดอัปเดต Splunk 10.4.4, 10.2.8, 10.0.11 และ 9.4.16 สำหรับ Splunk Enterprise พร้อม Splunk SOAR 8.7.0 เมื่อวันที่ 21 ตุลาคม 2026 ปิดช่องโหว่ที่ได้คะแนน CVSS v3.1 สูงถึง 9.9 สามรายการ ก่อนหน้านั้นหนึ่งวัน SolarWinds ออก Observability Self-Hosted 2026.4 แก้ช่องโหว่ CVE-2026-28328 คะแนน 8.8
รอบนี้เป็นการอัปเดตความปลอดภัยรอบที่สองของ Splunk ในเดือนตุลาคม ต่อจากรอบ 7 ตุลาคมที่แก้ช่องโหว่ 9.8 ใน Patroni REST API องค์กรที่เพิ่งอัปเดตเป็น 10.4.3 หรือ 10.2.7 เมื่อต้นเดือนจึงต้องอัปเดตอีกครั้ง ประกาศของทั้งสองบริษัทไม่ได้ระบุว่ามีการโจมตีจริง
ช่องโหว่ 9.9 ที่ Splunk 10.4.4 แก้
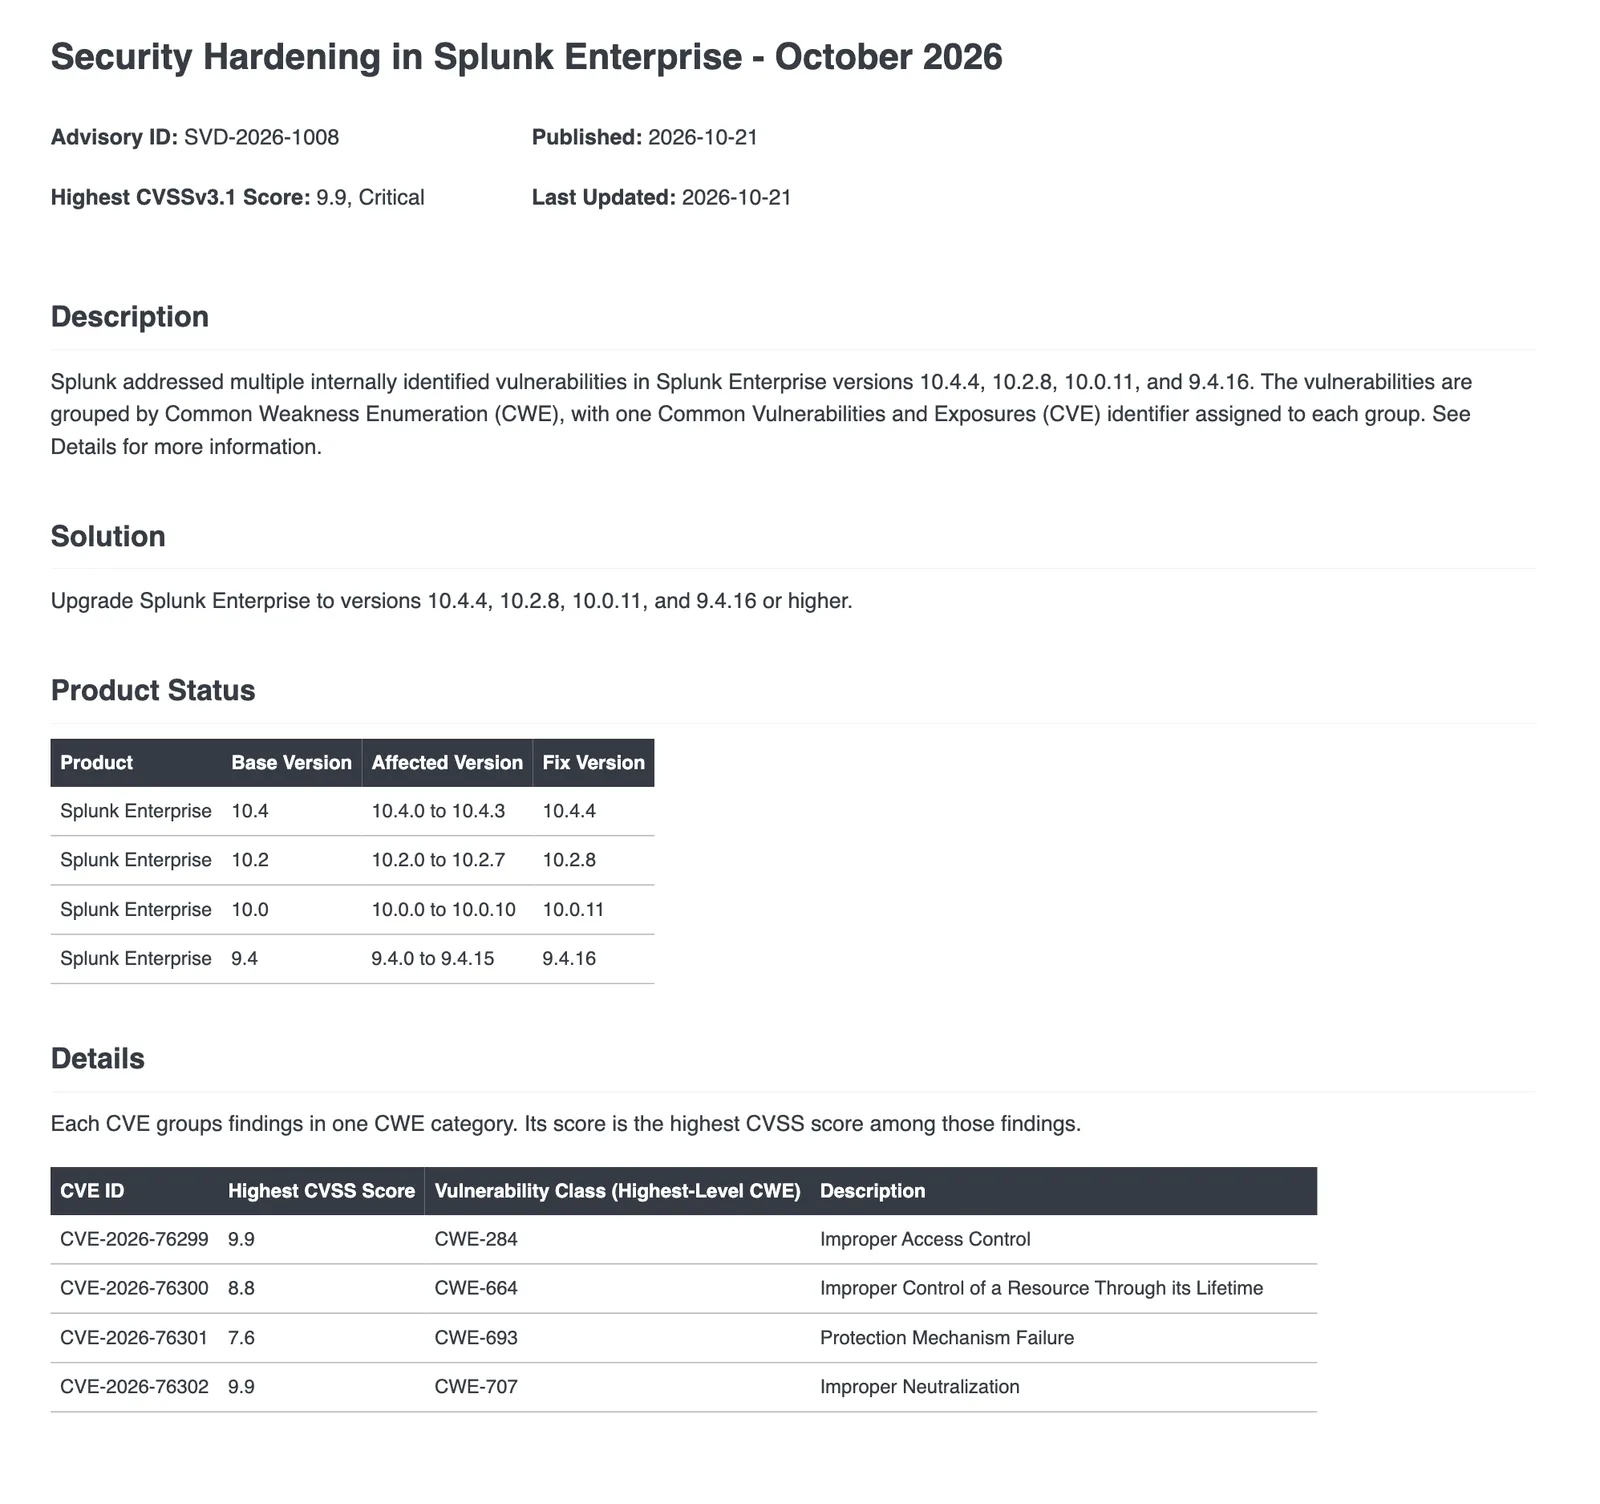
ประกาศ SVD-2026-1008 (Security Hardening) ระบุว่า Splunk พบช่องโหว่หลายรายการเองจากการตรวจภายใน แล้วจัดกลุ่มตามประเภท CWE โดยให้ CVE หนึ่งหมายเลขต่อหนึ่งกลุ่ม คะแนนของแต่ละ CVE คือคะแนนสูงสุดในกลุ่มนั้น Splunk ไม่ได้เปิดเผยว่าแต่ละกลุ่มมีกี่รายการหรืออยู่ที่ส่วนใดของระบบ และไม่มีทางเลี่ยงนอกจากอัปเดต
| CVE (Splunk Enterprise) | คะแนนสูงสุด CVSS v3.1 | ประเภท |
|---|---|---|
| CVE-2026-76299 | 9.9 | CWE-284 Improper Access Control |
| CVE-2026-76302 | 9.9 | CWE-707 Improper Neutralization |
| CVE-2026-76300 | 8.8 | CWE-664 Improper Control of a Resource Through its Lifetime |
| CVE-2026-76301 | 7.6 | CWE-693 Protection Mechanism Failure |
Splunk 10.4.4 แก้ช่องโหว่อะไรอีก
ประกาศ SVD-2026-1007 รวมช่องโหว่ที่มีรายละเอียดครบอีก 12 CVE ระดับ High 5 รายการและ Medium 7 รายการ รายการที่ผู้ดูแลควรรู้มีดังนี้
- CVE-2026-76298 (8.8) บริการ PostgreSQL sidecar สร้างรหัสผ่าน superuser ของฐานข้อมูลจากรหัสของ search head cluster ซึ่งปรากฏใน log ของ search job ผู้ใช้ที่ไม่มีบทบาท admin หรือ power จึงคำนวณรหัสผ่านได้และรันคำสั่งระบบปฏิบัติการบนเครื่อง search head cluster ได้ กระทบเฉพาะรุ่นต่ำกว่า 10.4.4 และ 10.2.8
- CVE-2026-76291 (8.8) ผู้ใช้ที่มีสิทธิ์ schedule_search เลี่ยงตัวป้องกันคำสั่ง SPL ที่เสี่ยงได้ เพราะตัวจัดตารางค้นหาไม่ใช้ตัวป้องกันนี้กับการค้นหาที่ตั้งเวลาไว้
- CVE-2026-76288 และ CVE-2026-76290 (7.5) ผู้ที่ไม่ต้องล็อกอินทำให้ Splunk Web หรือ Splunk daemon หยุดตอบสนองได้ รายการแรกใช้คำขอเดียวที่ปลายทาง JavaScript logger ส่วนรายการหลังยิงคำขอซ้ำไปที่ปลายทางดาวน์โหลดแพ็กเกจ Edge Processor
- CVE-2026-76293 (7.2) ผู้ใช้ที่มีสิทธิ์ edit_manager_xml รันคำสั่งระบบปฏิบัติการได้ผ่านหน้า Manager ของ Splunk Web ประกาศระบุรุ่นที่กระทบว่าต่ำกว่า 10.4.3, 10.2.8, 10.0.11 และ 9.4.16
รุ่นที่แก้แล้ว: Splunk 10.4.4 และสายอื่น
CVE-2026-76292 และ CVE-2026-76295 ใน Splunk Secure Gateway ต้องอัปเดตแอปเป็น 3.10.12, 3.9.26 หรือ 3.8.73 เพิ่มด้วย ส่วนประกาศ SVD-2026-1009 ระดับ Critical อัปเดตแพ็กเกจภายนอก 31 CVE เช่น Go compiler, gRPC (CVE-2026-33186), golang.org/x/crypto และ golang.org/x/net ในบริการ postgres และเครื่องมือ mongorestore/mongodump
| ผลิตภัณฑ์ | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| Splunk Enterprise 10.4 | 10.4.0 ถึง 10.4.3 | Splunk 10.4.4 |
| Splunk Enterprise 10.2 | 10.2.0 ถึง 10.2.7 | 10.2.8 |
| Splunk Enterprise 10.0 | 10.0.0 ถึง 10.0.10 | 10.0.11 |
| Splunk Enterprise 9.4 | 9.4.0 ถึง 9.4.15 | 9.4.16 |
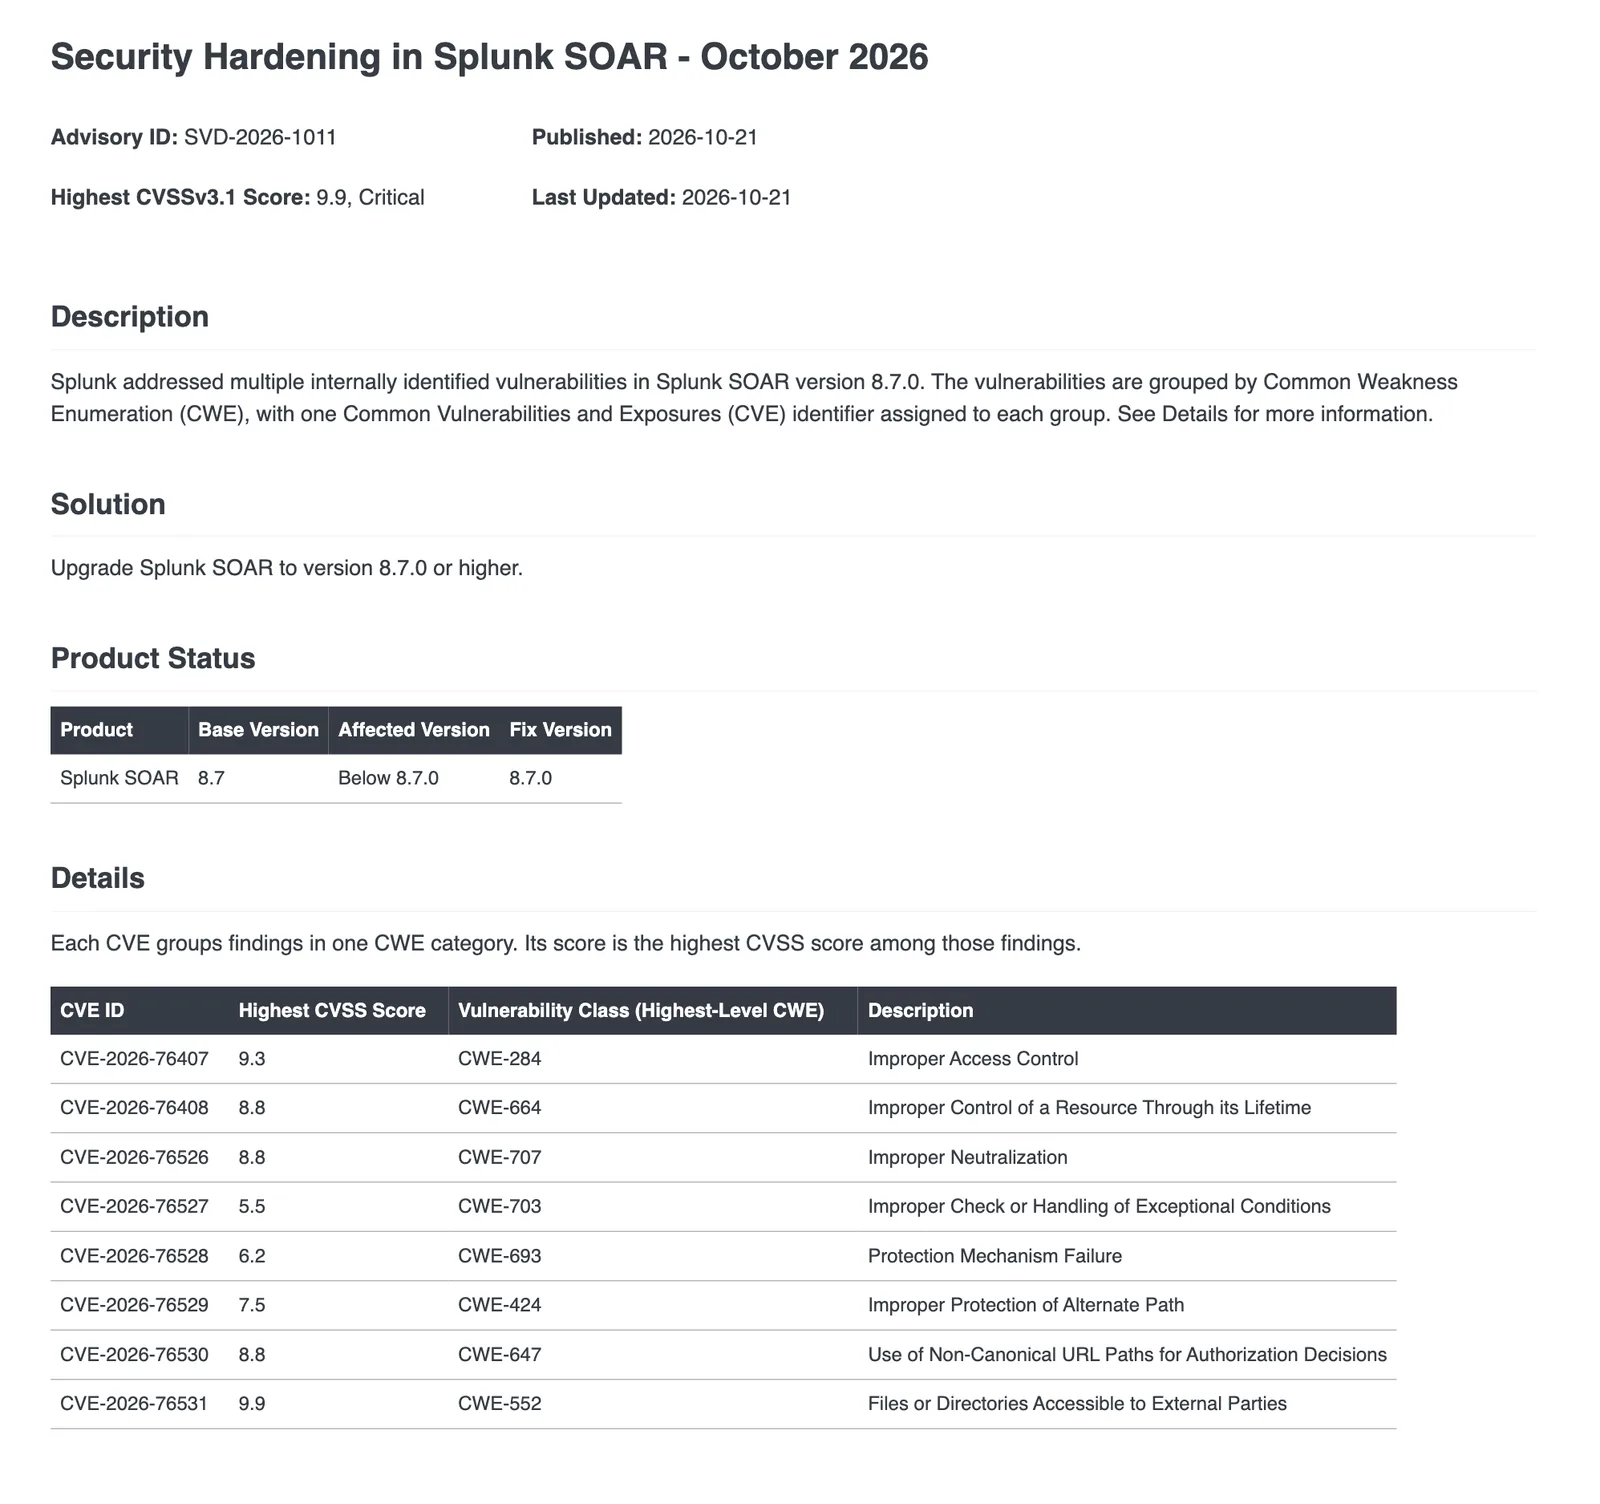
| Splunk SOAR | ต่ำกว่า 8.7.0 | 8.7.0 |
| Splunk Secure Gateway | ต่ำกว่า 3.10.12, 3.9.26, 3.8.73 | 3.10.12, 3.9.26, 3.8.73 |
Splunk SOAR 8.7.0 แก้ช่องโหว่ 15 CVE
ฝั่ง Splunk SOAR ประกาศ SVD-2026-1011 จัดกลุ่มช่องโหว่ที่พบเองเป็น 8 CVE ร้ายแรงที่สุดคือ CVE-2026-76531 (9.9) ประเภท CWE-552 ไฟล์หรือไดเรกทอรีที่บุคคลภายนอกเข้าถึงได้ และ CVE-2026-76407 (9.3) ประเภท Improper Access Control ส่วนประกาศ SVD-2026-1010 มีอีก 7 CVE ที่ร้ายแรงที่สุดคือ CVE-2026-76306 (7.5) ที่ผู้ใช้บทบาท Observer ใช้ตัวกรองคำค้นใน REST API อนุมานค่า hash ของรหัสผ่านและโทเคนของผู้ใช้อื่นได้ และ CVE-2026-76307 (7.2) ที่อาจนำไปสู่สิทธิ์ผู้ดูแลระบบถ้าโทเคนที่อนุมานได้เป็นของผู้ดูแล นอกจากนี้ประกาศ SVD-2026-1012 ยังอัปเดตแพ็กเกจภายนอก 49 CVE ระดับ High
SolarWinds Observability Self-Hosted 2026.4 และ Patch Manager 2026.4
SolarWinds เผยแพร่ประกาศ 4 ฉบับเมื่อ 20 ตุลาคม 2026 ตัวที่ร้ายแรงที่สุดคือ CVE-2026-28328 ปัญหาโครงสร้างการให้สิทธิ์ใน Observability Self-Hosted ที่ทำให้ผู้ใช้สิทธิ์ต่ำเข้าถึงและแก้ข้อมูลเกินสิทธิ์ที่ได้รับ SolarWinds ขอบคุณนักวิจัยจาก NATO 3 คนที่รายงานช่องโหว่ใน Observability Self-Hosted
| CVE (SolarWinds) | ผลิตภัณฑ์ | ระดับ | รุ่นที่แก้ |
|---|---|---|---|
| CVE-2026-28328 การให้สิทธิ์บกพร่อง | Observability Self-Hosted 2026.2.3 ลงไป | 8.8 High | 2026.4 |
| CVE-2026-28329 SSRF | Observability Self-Hosted 2026.2.3 ลงไป | 6.4 Medium | 2026.4 |
| CVE-2026-28330 Stored XSS | Observability Self-Hosted 2026.2.3 ลงไป | Medium (ช่อง Severity ระบุ 6.2 ช่อง CVSS Score ระบุ 4.6) | 2026.4 |
| CVE-2026-28331 ข้อมูลอ่อนไหวรั่ว | Patch Manager 2026.2 ลงไป | 4.4 Medium (ผู้ใช้ในเครื่อง) | 2026.4 |
ผู้ดูแลที่เพิ่งอัปเดต Observability Self-Hosted เป็น 2026.2.3 เพื่อปิด CVE-2026-28324 (Critical) และ CVE-2026-28325 ตามประกาศเมื่อ 22 กันยายน ยังต้องอัปเดตต่อเป็น 2026.4 เพราะรุ่น 2026.2.3 อยู่ในกลุ่มที่ได้รับผลกระทบรอบนี้ อีกประกาศหนึ่งเมื่อ 21 ตุลาคม SolarWinds ระบุว่าช่องโหว่ PHP CVE-2026-109618 และ CVE-2026-109619 กระทบ Pingdom และเว็บไซต์ภายนอกของบริษัท ซึ่งใส่มาตรการป้องกันแล้วและลูกค้าไม่ต้องทำอะไร (วิธีตรวจและแพตช์ PHP2Shell)
ทำไมเรื่องนี้สำคัญ
Splunk Enterprise เป็นที่รวบรวมและค้นหา log ของทีมความปลอดภัย ส่วน Splunk SOAR ใช้สั่งงานตอบสนองเหตุอัตโนมัติผ่านแอปที่เชื่อมกับระบบอื่น ช่องโหว่ที่ให้ผู้ใช้สิทธิ์ต่ำข้ามสิทธิ์ อนุมานโทเคนของผู้ใช้อื่น หรือรันคำสั่งบนเครื่อง จึงอาจเปิดทางไปถึงข้อมูลและระบบที่เชื่อมอยู่ ส่วนช่องโหว่ของ SolarWinds รอบนี้ส่วนใหญ่ต้องใช้บัญชีที่ล็อกอินแล้ว แต่ CVE-2026-28328 ได้คะแนนถึง 8.8 เพราะผู้ใช้สิทธิ์ต่ำแก้ข้อมูลเกินสิทธิ์ได้
ช่องโหว่ 9.9 ทั้งสามรายการเป็นกลุ่มที่ Splunk ไม่เปิดเผยรายละเอียด ผู้ดูแลจึงประเมินเองไม่ได้ว่าระบบของตนเปิดรับความเสี่ยงแค่ไหน ทางที่ปลอดภัยคือถือว่าทุกเครื่องที่ยังไม่อัปเดตเป็น Splunk 10.4.4 หรือรุ่นที่แก้ในสายเดียวกันมีความเสี่ยง
สิ่งที่องค์กรไทยควรทำ
- อัปเดต Splunk Enterprise ทุกเครื่อง เป็น Splunk 10.4.4, 10.2.8, 10.0.11 หรือ 9.4.16 ตามสายที่ใช้ เริ่มจาก search head และเครื่องที่เปิด Splunk Web ให้ผู้ใช้จำนวนมาก แล้วอัปเดตแอป Splunk Secure Gateway เป็น 3.10.12, 3.9.26 หรือ 3.8.73
- อัปเดต Splunk SOAR เป็น 8.7.0 และทบทวนว่าใครมีบทบาท Observer หรือสิทธิ์ดูผู้ใช้และบทบาท เพราะ CVE-2026-76306 และ CVE-2026-76307 อาศัยสิทธิ์เหล่านี้
- ถ้ายังอัปเดตไม่ได้ ปิด PostgreSQL sidecar ด้วย
[postgres] disabled = trueใน server.conf เฉพาะเมื่อไม่ได้ใช้ Edge Processor, OpAmp หรือ SPL2 data pipelines และจำกัดไม่ให้เครือข่ายที่ไม่น่าเชื่อถือเข้าถึง Splunk Web - อัปเดต SolarWinds Observability Self-Hosted และ Patch Manager เป็น 2026.4 โดยเฉพาะเครื่องที่เพิ่งอัปเดตเป็น 2026.2.3 เมื่อเดือนกันยายน
- ตรวจบัญชีสิทธิ์ต่ำที่ผิดปกติ ในทั้งสามระบบ เพราะช่องโหว่หลายรายการต้องใช้บัญชีที่ล็อกอินแล้ว ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Splunk 10.4.4 แก้ช่องโหว่อะไรบ้าง?
Splunk 10.4.4 พร้อม 10.2.8, 10.0.11 และ 9.4.16 ออกเมื่อ 21 ตุลาคม 2026 แก้ช่องโหว่ในโค้ดของ Splunk Enterprise 16 CVE ร้ายแรงที่สุดคือ CVE-2026-76299 และ CVE-2026-76302 คะแนน CVSS v3.1 9.9 และแก้ CVE ในแพ็กเกจภายนอกอีก 31 รายการ
Splunk Enterprise รุ่นใดต้องอัปเดตเป็น Splunk 10.4.4 หรือรุ่นที่แก้แล้ว?
Splunk Enterprise รุ่น 10.4.0 ถึง 10.4.3 ต้องอัปเดตเป็น Splunk 10.4.4 รุ่น 10.2.0 ถึง 10.2.7 เป็น 10.2.8 รุ่น 10.0.0 ถึง 10.0.10 เป็น 10.0.11 และรุ่น 9.4.0 ถึง 9.4.15 เป็น 9.4.16 ส่วน Splunk SOAR ที่ต่ำกว่า 8.7.0 ต้องอัปเดตเป็น 8.7.0
ช่องโหว่ใน Splunk 10.4.4 รอบนี้ถูกโจมตีจริงแล้วหรือยัง?
ประกาศ SVD-2026-1007 ถึง 1012 ของ Splunk ที่แก้ใน Splunk 10.4.4 ไม่ได้ระบุว่ามีการโจมตีจริง และแค็ตตาล็อก KEV ของ CISA ฉบับ 2026.10.21 ยังไม่มี CVE เหล่านี้ แต่ช่องโหว่ 9.9 เป็นกลุ่มที่ Splunk ไม่เปิดเผยรายละเอียด จึงควรอัปเดตตามรอบโดยเร็ว
ถ้ายังอัปเดต Splunk 10.4.4 ไม่ได้ มีทางลดความเสี่ยงอะไรบ้าง?
Splunk ให้ทางเลี่ยงเฉพาะบาง CVE เช่น ปิด PostgreSQL sidecar ด้วย [postgres] disabled = true ใน server.conf สำหรับ CVE-2026-76298 หากไม่ได้ใช้ Edge Processor, OpAmp หรือ SPL2 data pipelines และปิด Splunk Web สำหรับ CVE-2026-76288 แต่กลุ่มช่องโหว่ 9.9 ไม่มีทางเลี่ยง ต้องอัปเดตเป็น Splunk 10.4.4 หรือรุ่นที่แก้ในสายเดียวกันเท่านั้น
SolarWinds Observability Self-Hosted ต้องอัปเดตเป็นรุ่นใด?
SolarWinds ระบุว่า Observability Self-Hosted รุ่น 2026.2.3 ลงไปได้รับผลกระทบจาก CVE-2026-28328 คะแนน 8.8 และช่องโหว่ SSRF กับ XSS ระดับ Medium ต้องอัปเดตเป็น 2026.4 ส่วน Patch Manager รุ่น 2026.2 ลงไปต้องอัปเดตเป็น 2026.4
แหล่งอ้างอิง
- Security Hardening in Splunk Enterprise - October 2026 (SVD-2026-1008) — Splunk
- Security Vulnerabilities in Splunk Enterprise - October 2026 (SVD-2026-1007) — Splunk
- Security Hardening in Splunk SOAR - October 2026 (SVD-2026-1011) — Splunk
- Security Vulnerabilities in Splunk SOAR - October 2026 (SVD-2026-1010) — Splunk
- SolarWinds Observability Self-Hosted broken authorization schema (CVE-2026-28328) — SolarWinds
- SolarWinds Trust Center Security Advisories — SolarWinds
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Splunk Enterprise2PostgreSQL15PHP14
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ