
Splunk Enterprise แก้ช่องโหว่ 9.8 ใน Patroni REST API ที่รันคำสั่งได้โดยไม่ต้องล็อกอิน
Splunk ออกแพตช์ Splunk Enterprise เมื่อ 7 ต.ค. 2026 แก้ช่องโหว่ 22 รายการ ตัวร้ายแรงสุดคะแนน 9.8 เปิดให้รันคำสั่งระบบผ่าน Patroni REST API โดยไม่ต้องล็อกอิน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Splunk ออกประกาศความปลอดภัย 5 ฉบับ เมื่อ 7 ตุลาคม 2026 (SVD-2026-1001 ถึง 1005) ครอบคลุม Splunk Enterprise, Splunk MCP Server และ Splunk Add-on for AWS
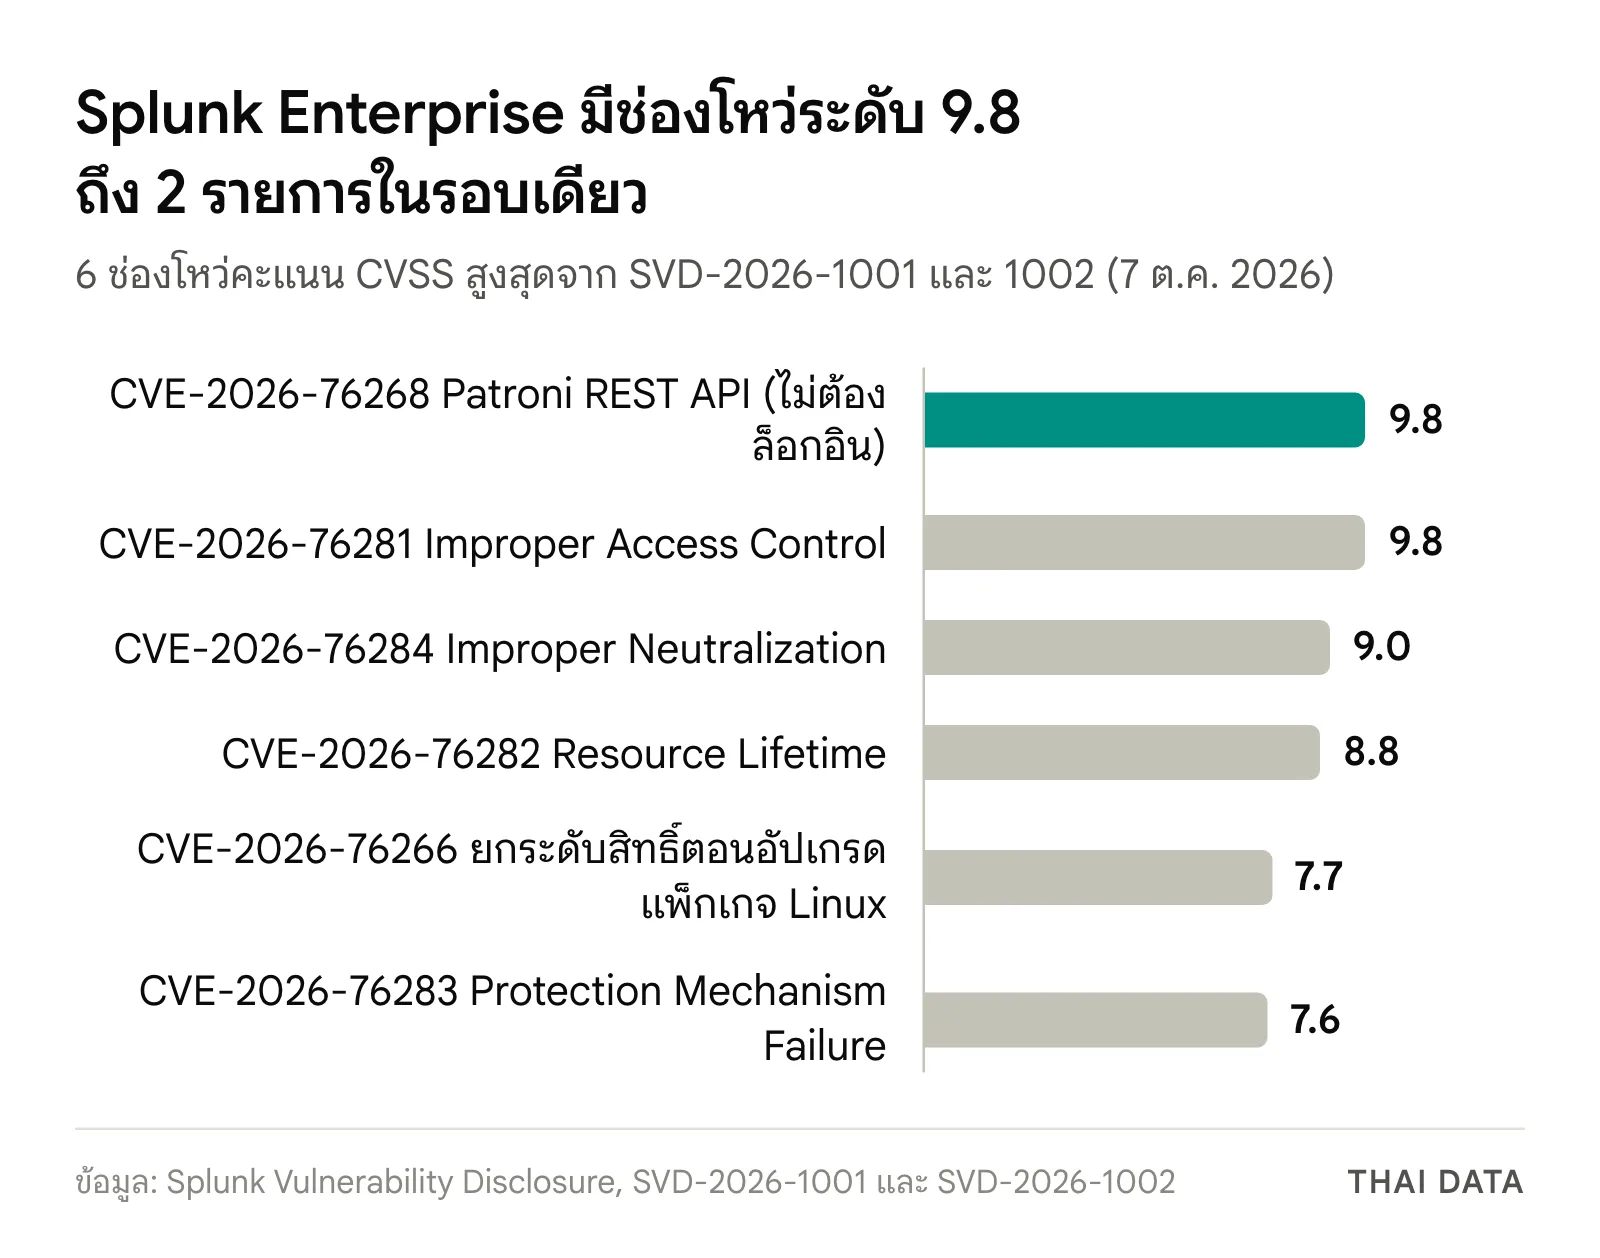
- ช่องโหว่ร้ายแรงที่สุดคือ CVE-2026-76268 คะแนน CVSS 9.8 ผู้ที่ไม่ต้องยืนยันตัวตนแต่เข้าถึง Patroni REST API บนเครื่อง search head cluster ได้ สั่งรันคำสั่งระบบปฏิบัติการได้ กระทบเวอร์ชันต่ำกว่า 10.4.3 และ 10.2.7
- เวอร์ชันที่แก้คือ 10.4.3, 10.2.7, 10.0.10 และ 9.4.15 ประกาศ SVD-2026-1001 มี 17 CVE และประกาศ SVD-2026-1002 ที่ Splunk พบเองมีอีก 5 CVE โดย CVE-2026-76281 ได้ 9.8 เช่นกัน
- บาง CVE ต้องทำเพิ่มหลังอัปเดต เช่น ตั้ง
scripted_lookup_raw_write_enforcement = blockใน limits.conf และอัปเดตแอป Splunk Secure Gateway เป็น 3.10.11, 3.9.25 หรือ 3.8.72 - ประกาศของ Splunk ไม่ได้ระบุว่ามีการโจมตีจริง แต่ถ้ายังอัปเดตไม่ได้ Splunk แนะให้ปิด PostgreSQL sidecar ใน server.conf หากไม่ได้ใช้ Edge Processor, OpAmp หรือ SPL2 data pipelines
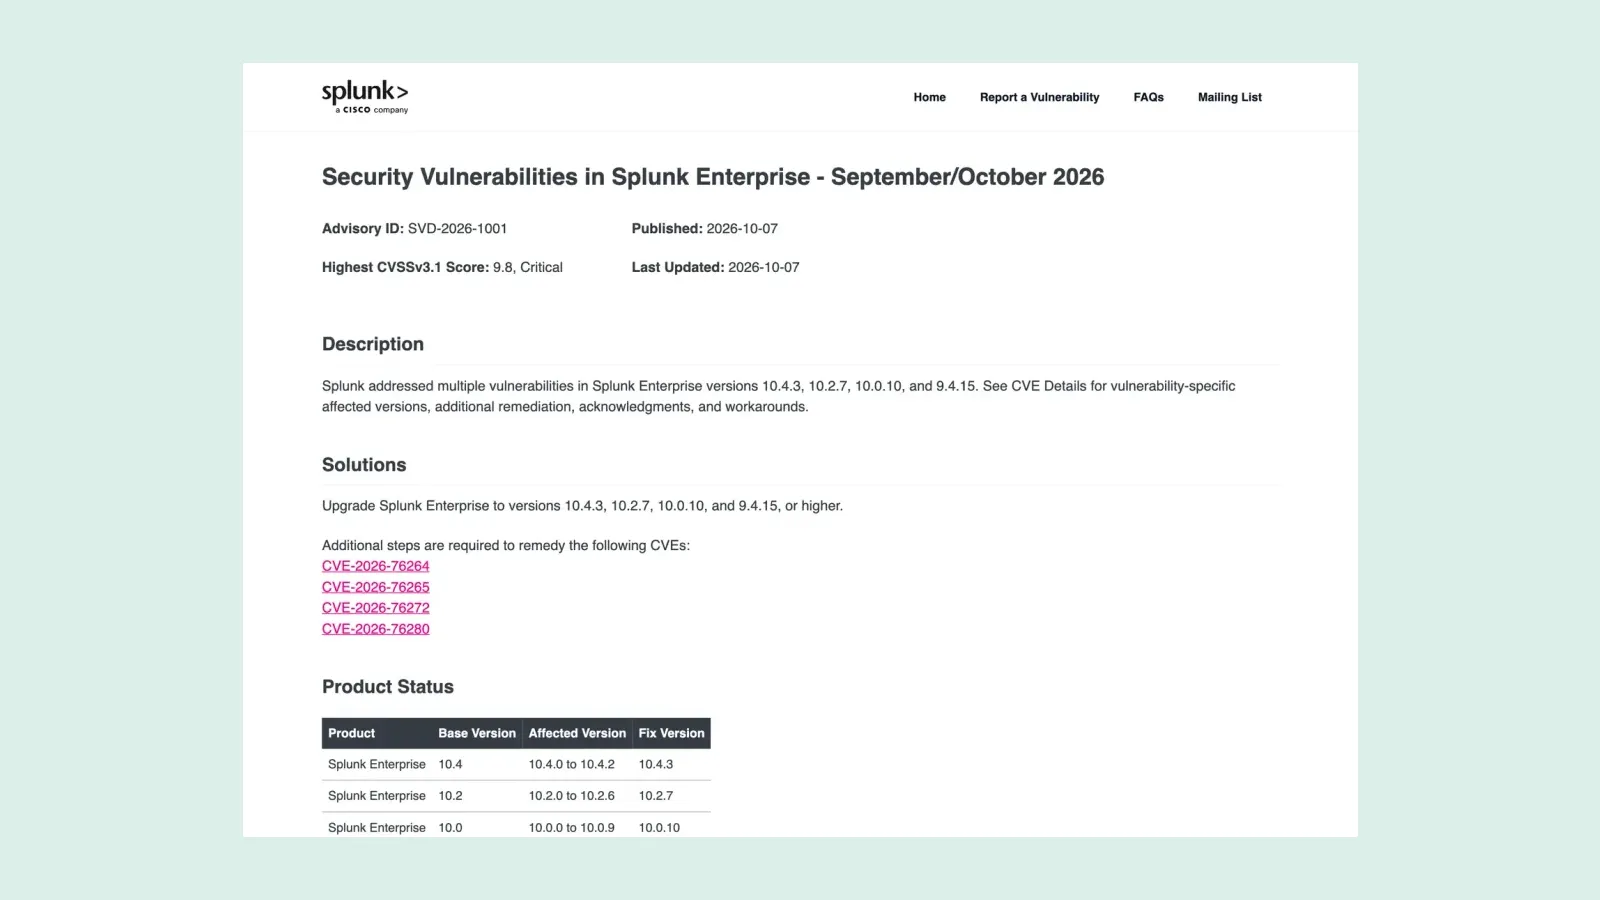
Splunk ออกแพตช์ความปลอดภัยรอบเดือนกันยายน/ตุลาคม 2026 เมื่อวันที่ 7 ตุลาคม 2026 ช่องโหว่ร้ายแรงที่สุดอยู่ใน Splunk Enterprise คือ CVE-2026-76268 คะแนน CVSS 9.8 ซึ่งเปิดให้ผู้ที่ไม่ต้องล็อกอินรันคำสั่งระบบปฏิบัติการบนเครื่อง search head cluster ได้ องค์กรควรอัปเดตเป็นเวอร์ชัน 10.4.3, 10.2.7, 10.0.10 หรือ 9.4.15 ขึ้นไป
รอบนี้ Splunk ซึ่งปัจจุบันเป็นบริษัทในเครือ Cisco ออกประกาศรวม 5 ฉบับ (SVD-2026-1001 ถึง SVD-2026-1005) แก้ช่องโหว่ของตัวเองใน Splunk Enterprise 22 CVE ไม่นับ CVE ของไลบรารีภายนอกที่ฝังมาในโปรแกรม ประกาศไม่ได้ระบุว่าพบการโจมตีจริง แต่ Splunk เป็นระบบที่เก็บ log ของทั้งองค์กรไว้ที่เดียว การถูกเจาะจึงกระทบมากกว่าเซิร์ฟเวอร์ทั่วไป
ช่องโหว่ 9.8 ใน Patroni REST API ของ Splunk Enterprise
Splunk Enterprise รุ่นใหม่มีส่วนเสริมที่เรียกว่า PostgreSQL sidecar ทำงานคู่กับตัวหลัก และใช้ Patroni ซึ่งเป็นเครื่องมือดูแลคลัสเตอร์ PostgreSQL ประกาศ SVD-2026-1001 ระบุว่า Patroni REST API บนเครื่องที่เป็นสมาชิก search head cluster ไม่ตรวจการยืนยันตัวตนก่อนรับคำสั่งตั้งค่าที่สำคัญ ผู้โจมตีที่ส่งคำขอถึง API นี้ทางเครือข่ายได้จึงสั่งรันคำสั่งระบบปฏิบัติการที่ตัวเองกำหนดได้ทันที
- กระทบ: Splunk Enterprise เวอร์ชันต่ำกว่า 10.4.3 และ 10.2.7
- ไม่กระทบ: สาย 10.0.x และ 9.4.x
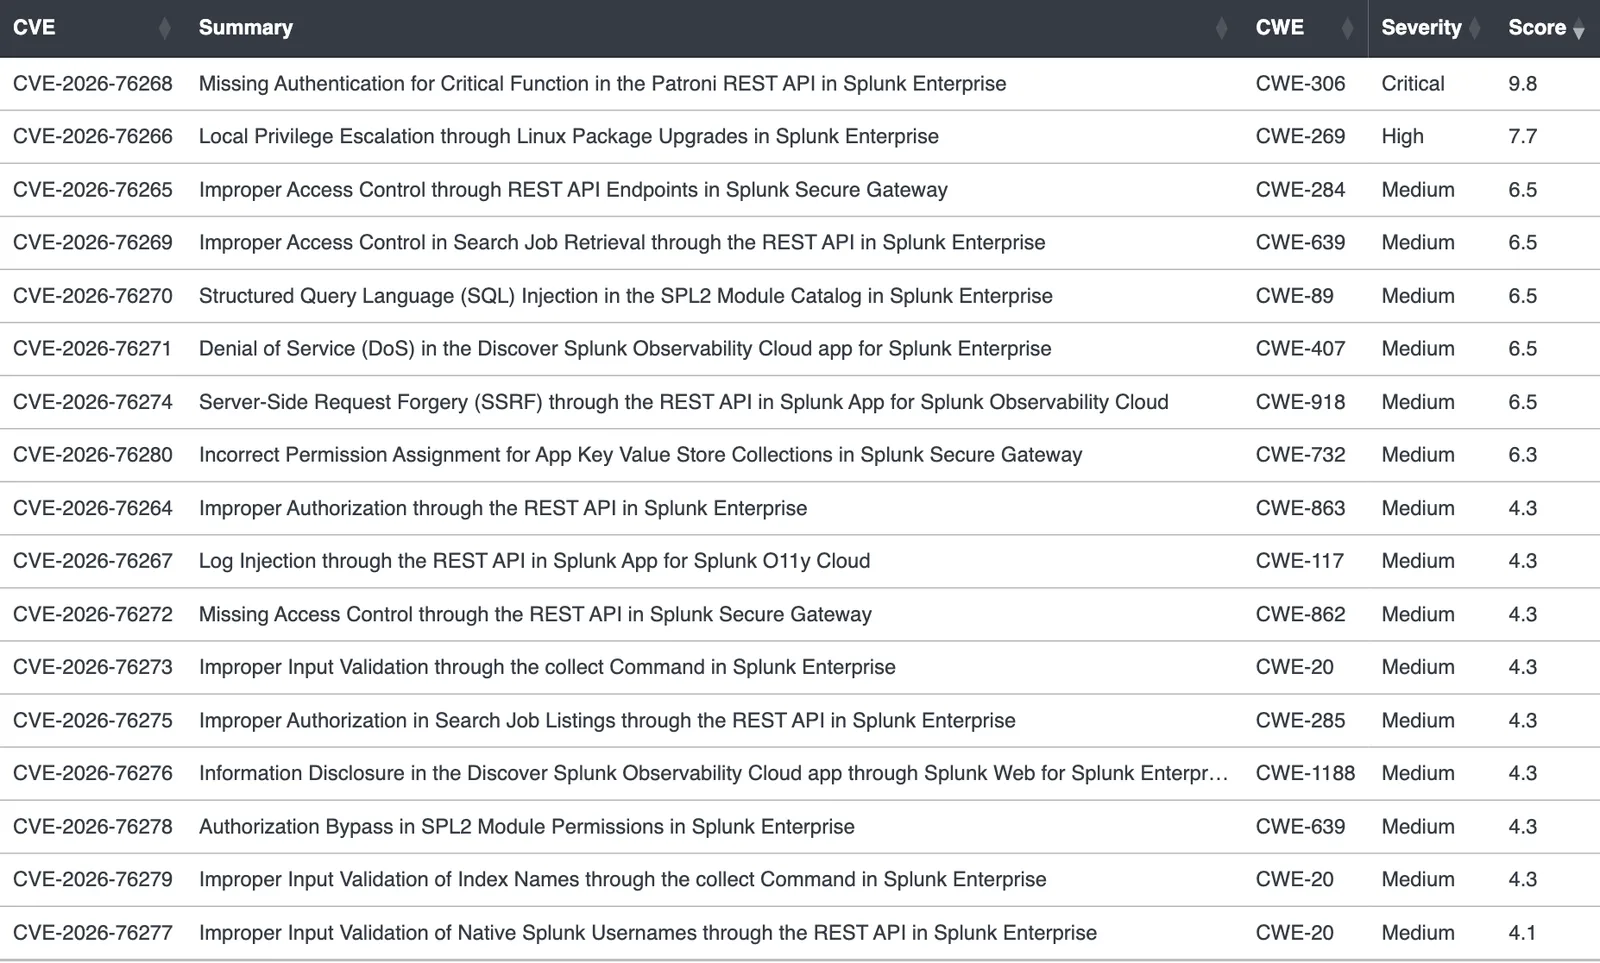
- คะแนน: CVSS 3.1 ที่ 9.8 (CWE-306 ขาดการยืนยันตัวตนสำหรับฟังก์ชันสำคัญ) ผู้ค้นพบคือ Gabriel Nitu จากทีมของ Splunk เอง
- ทางเลือกชั่วคราว: ถ้าไม่ได้ใช้ Edge Processor, OpAmp หรือ SPL2 data pipelines ให้ตั้ง
disabled = trueในส่วน[postgres]ของไฟล์$SPLUNK_HOME/etc/system/local/server.confแล้วรีสตาร์ต Splunk Enterprise
ประกาศ 5 ฉบับของ Splunk เดือนตุลาคม 2026
นอกจากตัว 9.8 แล้ว ประกาศ SVD-2026-1001 ยังมีช่องโหว่อีก 16 รายการ ส่วนใหญ่ต้องมีบัญชีผู้ใช้ก่อน เช่น CVE-2026-76269 (6.5) ที่ผู้ใช้สิทธิ์ต่ำดึงข้อมูล search job ของคนอื่นได้ทั้งข้อความค้นหาและผลลัพธ์ และ CVE-2026-76266 (7.7) ที่ผู้ใช้ในเครื่องซึ่งรันคำสั่งในนามบัญชีของ Splunk ได้ จะได้สิทธิ์ root เมื่อมีการอัปเกรดผ่านแพ็กเกจ Linux
ประกาศ SVD-2026-1002 เป็นช่องโหว่ที่ Splunk ตรวจพบเอง จัดกลุ่มตาม CWE ได้ 5 CVE คะแนนสูงสุดของแต่ละกลุ่มคือ 9.8, 9.0, 8.8, 7.6 และ 4.4 ประกาศนี้ไม่ได้ให้รายละเอียดรายตัว แต่ใช้เวอร์ชันแก้ไขชุดเดียวกัน
| ประกาศ | ผลิตภัณฑ์ | จำนวน CVE | คะแนนสูงสุด | เวอร์ชันที่แก้ |
|---|---|---|---|---|
| SVD-2026-1001 | Splunk Enterprise | 17 | 9.8 | 10.4.3, 10.2.7, 10.0.10, 9.4.15 |
| SVD-2026-1002 | Splunk Enterprise (Splunk พบเอง) | 5 | 9.8 | ชุดเดียวกับข้างบน |
| SVD-2026-1003 | ไลบรารีภายนอกใน Splunk Enterprise | 24 | Critical | ชุดเดียวกับข้างบน |
| SVD-2026-1004 | Splunk MCP Server | 1 | 5.3 | 1.2.1 |
| SVD-2026-1005 | Splunk Add-on for AWS | 44 | Critical | 8.2.2 |
ประกาศ SVD-2026-1004 เกี่ยวกับ Splunk MCP Server ซึ่งเป็นตัวเชื่อม AI agent เข้ากับข้อมูลใน Splunk ช่องโหว่ CVE-2026-76286 ทำให้ token ของผู้ใช้ที่กดรันเครื่องมือ API แบบกำหนดเองถูกส่งไปยัง URL ที่ผู้ตั้งค่าเครื่องมือกำหนดไว้ ถ้า URL นั้นเป็นของผู้ไม่หวังดี เขาจะใช้ token นั้นสวมรอยเป็นผู้ใช้ได้ แก้แล้วในเวอร์ชัน 1.2.1

อัปเดตแล้วยังต้องตั้งค่าเพิ่ม 4 CVE
Splunk ระบุว่าการอัปเดตเวอร์ชันอย่างเดียวยังไม่ปิด 4 CVE ต้องทำเพิ่มดังนี้
- CVE-2026-76264 ตั้ง
scripted_lookup_raw_write_enforcement = blockในไฟล์ limits.conf ส่วน[lookup]แล้วรีสตาร์ต เพื่อกันผู้ใช้ที่ไม่มีบทบาท admin หรือ power สร้าง scripted lookup ผ่าน endpoint ตั้งค่าแบบดิบ - CVE-2026-76265, CVE-2026-76272 และ CVE-2026-76280 อัปเดตแอป Splunk Secure Gateway เป็น 3.10.11, 3.9.25 หรือ 3.8.72 ขึ้นไป ถ้าไม่ได้ใช้ Splunk Mobile, Spacebridge หรือ Mission Control จะปิดแอปนี้ไปเลยก็ได้
- CVE-2026-76266 ถ้ายังไม่ได้อัปเดต ให้ใช้ไฟล์ tar ในการอัปเกรดแทนแพ็กเกจ Linux
ทำไมเรื่องนี้สำคัญ
Splunk Enterprise เป็นแพลตฟอร์มที่ศูนย์ปฏิบัติการความปลอดภัย (SOC) หลายแห่งใช้เป็น SIEM รับ log จากไฟร์วอลล์ เซิร์ฟเวอร์ และแอปพลิเคชันทั้งหมด ผู้ที่ยึดเครื่อง search head ได้จึงเห็นข้อมูลกว้างทั้งองค์กร และอาจลบหรือแก้ log เพื่อปิดร่องรอยของตัวเอง
ช่องโหว่ 9.8 รอบนี้กระทบเฉพาะสาย 10.2 และ 10.4 ส่วนสาย 10.0 และ 9.4 ไม่ได้รับผลกระทบ และอยู่ใน PostgreSQL sidecar ที่ Splunk ระบุว่าใช้กับ Edge Processor, OpAmp และ SPL2 data pipelines ทีมที่อัปเกรดขึ้นสายใหม่จึงควรตรวจว่ามีบริการใดเปิดเพิ่มขึ้นมาบ้าง ก่อนหน้านี้ไม่นาน Elastic คู่แข่งในตลาดเดียวกันก็เพิ่งออกแพตช์ Elasticsearch และ Kibana แสดงว่าระบบเก็บ log ต้องอยู่ในรอบแพตช์ประจำเหมือนเซิร์ฟเวอร์อื่น
สิ่งที่องค์กรไทยควรทำ
- ตรวจเวอร์ชันทุกเครื่อง ทั้ง search head, indexer และ heavy forwarder ถ้าใช้สาย 10.4 หรือ 10.2 ให้ขึ้นเป็น 10.4.3 หรือ 10.2.7 ก่อน เพราะเป็นสายที่มีช่องโหว่ 9.8
- ถ้ายังหยุดระบบไม่ได้ ให้ปิด PostgreSQL sidecar ตามคำแนะนำของ Splunk หากไม่ได้ใช้ Edge Processor, OpAmp หรือ SPL2 data pipelines และจำกัดให้เฉพาะเครือข่ายจัดการเข้าถึงเครื่อง search head ได้
- ทำขั้นตอนเพิ่ม ตั้งค่า limits.conf และอัปเดต Splunk Secure Gateway ตามรายการข้างบน เพราะการอัปเดตเวอร์ชันอย่างเดียวยังไม่ครบ
- ทบทวนบทบาทผู้ใช้ ช่องโหว่หลายตัวต้องมีบัญชีสิทธิ์ต่ำก่อน ควรลบบัญชีที่ไม่ใช้แล้ว และจำกัดว่าใครสร้างเครื่องมือใน Splunk MCP Server ได้ ถ้าเปิดใช้งานอยู่
- ตรวจ log ของ Splunk เอง ย้อนหลังหาคำขอแปลก ๆ ที่เข้า search head cluster ดูข่าวช่องโหว่อื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
ช่องโหว่ CVE-2026-76268 ใน Splunk Enterprise คืออะไร?
CVE-2026-76268 คือช่องโหว่ที่ Patroni REST API ใน Splunk Enterprise ไม่ตรวจการยืนยันตัวตนก่อนรับคำสั่งตั้งค่าที่สำคัญ ผู้ที่เข้าถึง API นี้บนเครื่อง search head cluster ทางเครือข่ายได้จึงรันคำสั่งระบบปฏิบัติการได้โดยไม่ต้องล็อกอิน Splunk ให้คะแนน CVSS 9.8
Splunk Enterprise เวอร์ชันใดต้องอัปเดต?
ทุกเวอร์ชันตั้งแต่ 10.4.0 ถึง 10.4.2, 10.2.0 ถึง 10.2.6, 10.0.0 ถึง 10.0.9 และ 9.4.0 ถึง 9.4.14 ต้องอัปเดตเป็น 10.4.3, 10.2.7, 10.0.10 หรือ 9.4.15 ขึ้นไป ส่วน CVE-2026-76268 ตัวที่ได้ 9.8 กระทบเฉพาะสาย 10.4 และ 10.2
ถ้ายังอัปเดต Splunk Enterprise ไม่ได้ ควรทำอย่างไร?
สำหรับ CVE-2026-76268 Splunk แนะให้ตั้ง disabled = true ในส่วน [postgres] ของไฟล์ server.conf แล้วรีสตาร์ต หากองค์กรไม่ได้ใช้ Edge Processor, OpAmp หรือ SPL2 data pipelines และควรจำกัดไม่ให้เครือข่ายที่ไม่น่าเชื่อถือเข้าถึงเครื่อง search head ได้
อัปเดตเวอร์ชันแล้วต้องตั้งค่าอะไรเพิ่มอีกไหม?
ต้องทำเพิ่มสำหรับ 4 CVE ได้แก่ ตั้ง scripted_lookup_raw_write_enforcement = block ใน limits.conf ส่วน [lookup] เพื่อปิด CVE-2026-76264 และอัปเดตแอป Splunk Secure Gateway เป็น 3.10.11, 3.9.25 หรือ 3.8.72 เพื่อปิด CVE-2026-76265, 76272 และ 76280
แหล่งอ้างอิง
- Security Vulnerabilities in Splunk Enterprise - September/October 2026 (SVD-2026-1001) — Splunk
- Security Hardening in Splunk Enterprise - September/October 2026 (SVD-2026-1002) — Splunk
- Third-Party Package Updates in Splunk Enterprise - September/October 2026 (SVD-2026-1003) — Splunk
- Security Vulnerability in Splunk MCP Server - September/October 2026 (SVD-2026-1004) — Splunk
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ