
GitHub AI Scan REST API เพิ่มค่า repository_scan ให้เปิดปิด AI Scan ระดับองค์กรและ repo ผ่านสคริปต์ได้ ประกาศ 13 พ.ย. 2026 สถานะ public preview
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- GitHub ประกาศเมื่อ 13 พฤศจิกายน 2026 ว่าเปิดหรือปิด AI Scan for repositories ของ code scanning ผ่าน REST API ได้ทั้งระดับองค์กรและระดับ repository สถานะ public preview
- ค่าใหม่คือ repository_scan (enabled หรือ disabled) บน 2 endpoint คือ
/orgs/{org}/code-scanning/ai-scanและ/repos/{owner}/{repo}/code-scanning/ai-scanทั้ง GET และ PATCH - กติกาเหมือน pr_scan ของ AI Scan for pull requests: องค์กรปิด repo ก็เปิดเองไม่ได้ องค์กรเปิด repo รับค่านั้นแล้วปิดเองได้ และถ้านโยบาย enterprise ไม่อนุญาต คำขอเปิดจะได้ 422
- การเปิดค่านี้ ไม่เริ่มสแกนเอง (ตามประกาศ 13 พ.ย. 2026) ผู้ใช้ที่มีสิทธิ์เขียนต้องสั่งสแกนเอง และแต่ละครั้งใช้ Code Security AI credits
- ไม่รองรับ GitHub Enterprise Server (ประกาศ 13 พ.ย. 2026) และ enterprise owner ต้องเปิดนโยบาย AI Scan ก่อน
GitHub AI Scan REST API เปิดให้ใช้แล้วในสถานะ public preview ตามประกาศของ GitHub เมื่อ 13 พฤศจิกายน 2026 โดยเพิ่มค่า repository_scan ให้เปิดหรือปิด AI Scan for repositories ของ code scanning ได้ทั้งระดับองค์กรและระดับ repository ผ่านสคริปต์หรือ infrastructure as code ทีมความปลอดภัยที่ดูแลหลายองค์กรจึงไม่ต้องเข้าหน้าตั้งค่าทีละแห่ง
GitHub AI Scan REST API เพิ่มอะไร
| รายการ | สิ่งที่ GitHub ระบุ |
|---|---|
| ประกาศ | 13 พ.ย. 2026 สถานะ public preview |
| ค่าใหม่ | repository_scan ตั้งเป็น enabled หรือ disabled |
| endpoint ระดับองค์กร | GET และ PATCH /orgs/{org}/code-scanning/ai-scan |
| endpoint ระดับ repository | GET และ PATCH /repos/{owner}/{repo}/code-scanning/ai-scan |
| ค่าที่มีอยู่เดิม | pr_scan สำหรับ AI Scan for pull requests |
GitHub AI Scan REST API ใช้ endpoint เดิมที่มีค่า pr_scan อยู่แล้ว เพียงเพิ่มพร็อพเพอร์ตีใหม่ ผู้ที่เคยจัดการ AI Scan for pull requests ผ่าน API จึงเรียกใช้ในรูปแบบเดียวกันได้
กติกาการสืบทอดค่าของ GitHub AI Scan REST API
GitHub ระบุว่า repository_scan ทำงานเหมือน pr_scan ดังนี้
- ถ้าองค์กรปิด AI Scan for repositories ทุก repository ในองค์กรเปิดเองไม่ได้
- ถ้าองค์กรเปิด repository จะรับค่านั้นไปและแต่ละ repository ยังเลือกปิดเองได้
- ถ้านโยบาย enterprise ไม่อนุญาต AI Scan คำขอเปิดจะได้ข้อผิดพลาด 422
- อัปเดต
pr_scanและrepository_scanพร้อมกันในคำขอเดียวได้ แต่ถ้ามีค่าใดถูกบล็อก คำขอจะได้ 422 และไม่มีค่าใดเปลี่ยน
พฤติกรรม "ทั้งสองค่าเปลี่ยนหรือไม่เปลี่ยนเลย" ของ GitHub AI Scan REST API ช่วยให้สคริปต์ตั้งค่าไม่ทิ้งสถานะครึ่งๆ กลางๆ ไว้ใน repository
เปิด GitHub AI Scan REST API แล้วจะสแกนเลยหรือไม่
ไม่ GitHub ระบุว่าการเปิด AI Scan for repositories ไม่ได้เริ่มสแกนเอง ผู้ใช้ที่มีสิทธิ์เขียนยังต้องสั่งสแกนตามต้องการ และการสแกนแต่ละครั้งใช้ GitHub Code Security AI credits ตามประกาศเมื่อ 28 ตุลาคม 2026 ที่เปิดตัว AI Scan for repositories ผู้ใช้สั่งสแกนจากหน้า Code scanning โดยแต่ละครั้งวิเคราะห์ commit ล่าสุดของ default branch ภายในงบเวลาคงที่ที่ทำให้ต้นทุนมีขอบเขต
AI Scan ต่างจาก CodeQL อย่างไร
ประกาศของ GitHub อธิบายว่า AI Scan ใช้ตัวสแกนแบบเอเจนต์สำรวจ repository และเน้นโค้ดที่มีโอกาสมีช่องโหว่ ครอบคลุมภาษาและเฟรมเวิร์กที่ CodeQL ยังไม่รองรับ และหาปัญหาที่การวิเคราะห์ตามกฎอาจพลาดในภาษาที่ CodeQL รองรับ เมื่อสองตัวสแกน repository เดียวกัน AI Scan จะข้ามปัญหาที่ CodeQL รายงานแล้ว
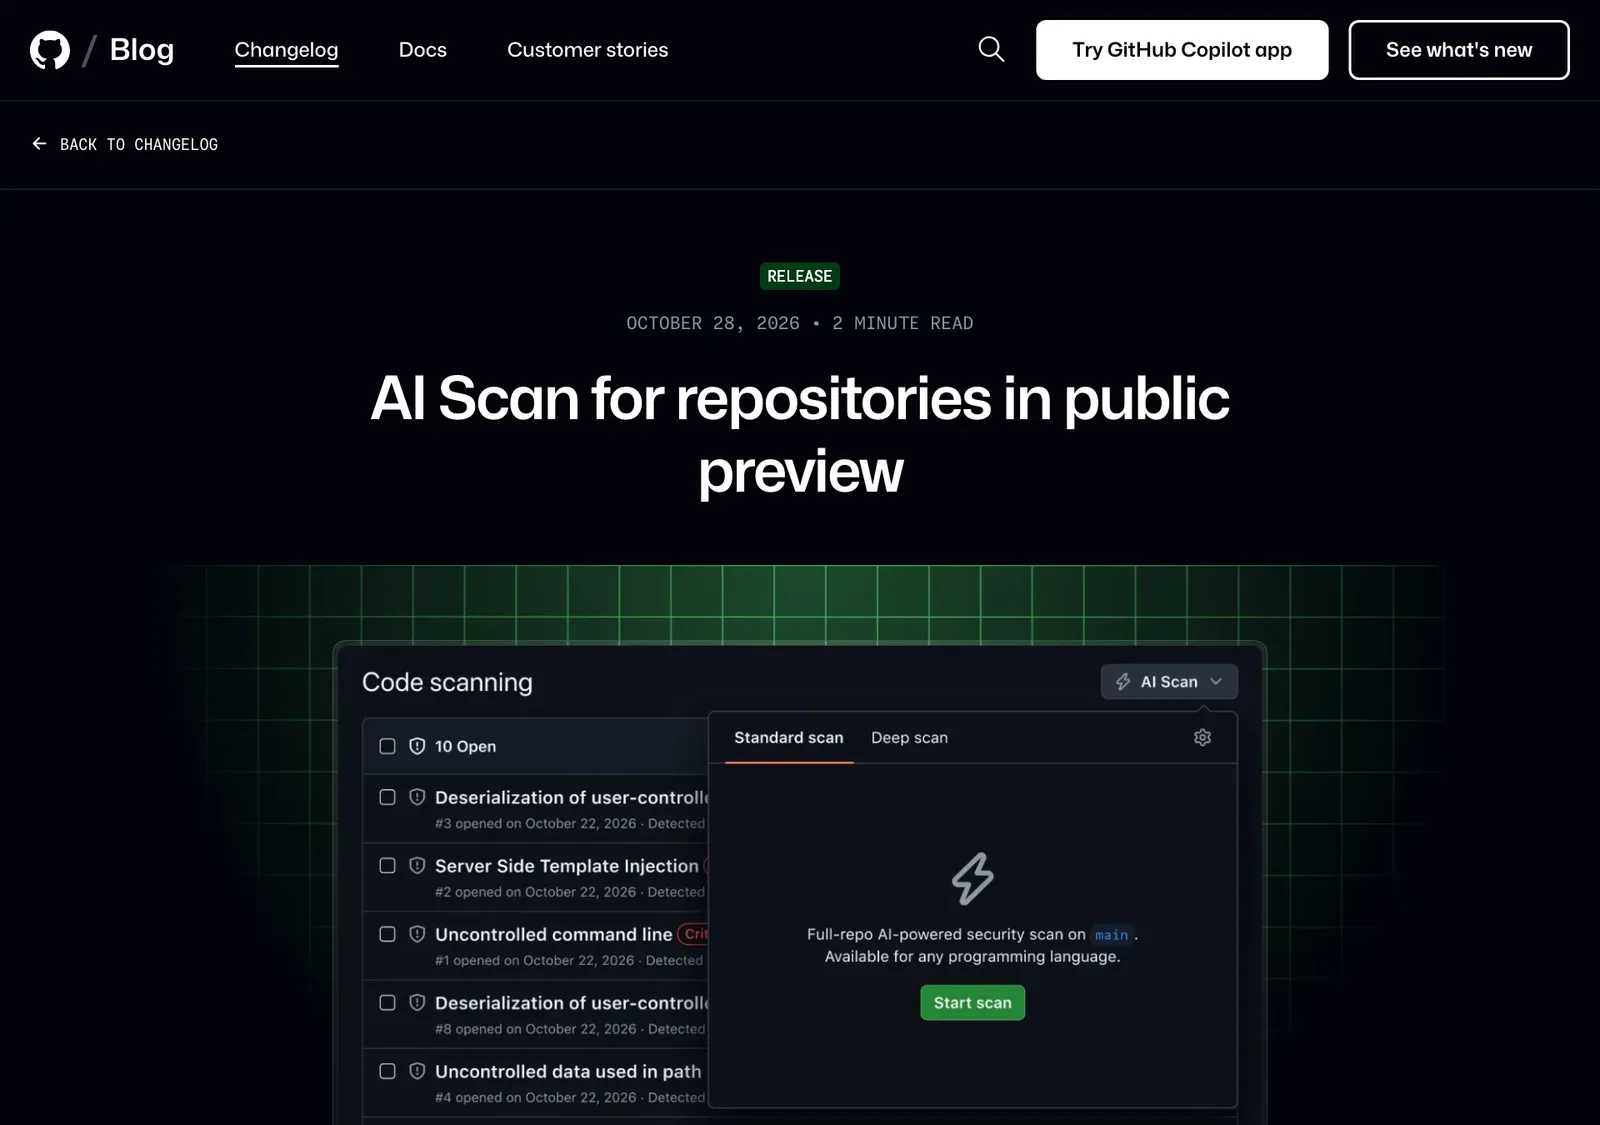
ผลสแกนเข้ารายการ alert ของ code scanning เหมือน alert จาก CodeQL ใช้ assignee, linked pull request และ issue ได้ แก้ด้วย agentic autofix หรือเพิ่มใน security campaigns ได้ แต่ alert ของ AI Scan ไม่ปิดเองเมื่อ merge การแก้ ต้องสั่งสแกนใหม่เพื่อตรวจและปิด
ใครใช้ GitHub AI Scan REST API ได้ และใครใช้ไม่ได้
- ผู้จัดการระดับองค์กร owner และ security manager จัดการค่าขององค์กร ส่วน repository administrator ปิดเฉพาะ repo ของตนได้
- ชนิด repository repo สาธารณะที่องค์กรเป็นเจ้าของ และ repo ส่วนตัวหรือ internal ที่มี GitHub Code Security หรือ GitHub Advanced Security
- นโยบาย enterprise enterprise owner ต้องอนุญาต AI Scan ในนโยบายก่อน
- ไม่รองรับ GitHub Enterprise Server
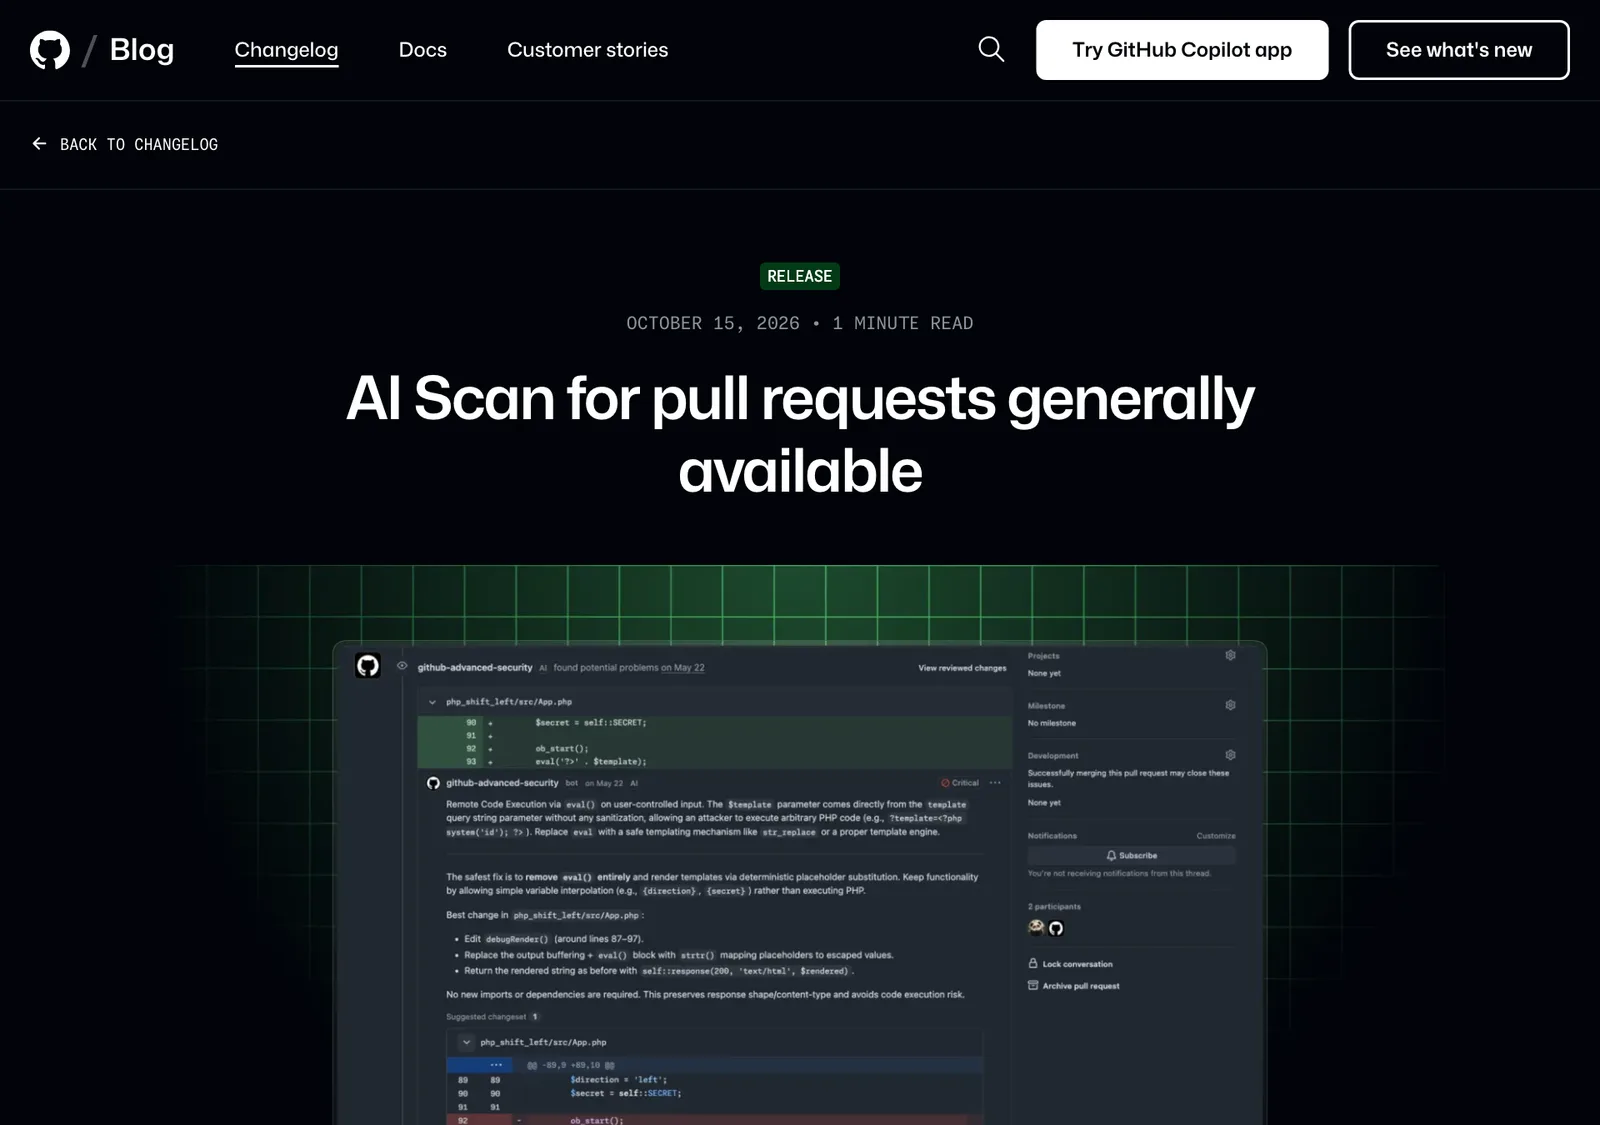
ส่วน AI Scan for pull requests ที่เปิดให้ใช้ทั่วไปเมื่อ 15 ตุลาคม 2026 เป็นตัวสแกนอีกตัวที่ทำงานกับการเปลี่ยนแปลงใน pull request และ GitHub ระบุว่าผลเป็นคำแนะนำ ไม่ทำให้การตรวจ code scanning ล้มเหลวและไม่บล็อกการ merge
สิ่งที่ทีมความปลอดภัยควรทำกับ GitHub AI Scan REST API
- ตรวจนโยบาย enterprise ว่าอนุญาต AI Scan หรือไม่ เพราะถ้าไม่ คำขอเปิดจะได้ 422
- ตั้งค่าระดับองค์กรก่อน แล้วให้ repository รับค่าโดยอัตโนมัติ ตามกติกาการสืบทอด
- ตั้งงบ Code Security AI credits เพราะ GitHub ให้ตั้งงบระดับ SKU ได้ และแจ้งก่อนเริ่มสแกนเมื่อใช้งบหมด
- เก็บค่าที่ตั้งไว้ในโค้ด เช่น Terraform หรือสคริปต์ เพื่อให้ทบทวนและย้อนกลับได้
- ตรวจ repository ที่ต้องปิด เช่น repo ที่มีข้อกำหนดข้อมูลเข้มงวด แล้วให้ repository administrator ปิดเองตามสิทธิ์
ทำไมเรื่องนี้สำคัญกับองค์กรไทย
องค์กรไทยที่มีหลายสิบ repository บน GitHub Enterprise Cloud มักมีผู้ดูแลความปลอดภัยไม่กี่คน การตั้งค่าผ่าน GitHub AI Scan REST API ทำให้ทดลองเปิดสแกนกับ repo ที่เลือกได้เร็ว และบันทึกได้ว่าเปิดเมื่อใด ข้อควรระวังคือต้นทุน เพราะการสแกนแต่ละครั้งใช้เครดิต ทีมจึงควรกำหนดว่าใครสั่งสแกนได้และตั้งงบก่อนขยายผล
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อทีมพัฒนาเปิดตัวสแกนโค้ดเพิ่ม ฝ่ายไอทีมักต้องดูแลสิทธิ์ผู้ใช้และเครื่องพนักงานที่เข้าถึง repository ควบคู่กัน IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ และตอบภายใน 6 ชั่วโมงโดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวนักพัฒนาและซอฟต์แวร์ได้ที่หมวดซอฟต์แวร์
คำถามที่พบบ่อย
GitHub AI Scan REST API ทำอะไรได้?
GitHub AI Scan REST API ที่เปิดเป็น public preview เมื่อ 13 พ.ย. 2026 ให้เปิดหรือปิด AI Scan for repositories ระดับองค์กรและระดับ repository ด้วยค่า repository_scan จึงใช้สคริปต์หรือ infrastructure as code ตั้งค่าทีละมากๆ ได้ แทนการเข้าหน้าตั้งค่าทีละองค์กร
GitHub AI Scan REST API ใช้ endpoint อะไร?
ใช้ GET และ PATCH ที่ /orgs/{org}/code-scanning/ai-scan สำหรับองค์กร และ /repos/{owner}/{repo}/code-scanning/ai-scan สำหรับ repository โดยเพิ่มพร็อพเพอร์ตี repository_scan เป็น enabled หรือ disabled ต่อจากค่า pr_scan ที่มีอยู่แล้ว
เปิด AI Scan ผ่าน API แล้วสแกนเลยหรือไม่?
ไม่ การเปิดค่า repository_scan เพียงอนุญาตให้ใช้ AI Scan for repositories ผู้ใช้ที่มีสิทธิ์เขียนต้องสั่งสแกนจากหน้า Code scanning เอง และแต่ละครั้งใช้ Code Security AI credits ตามที่ GitHub ระบุ
ใครใช้ GitHub AI Scan REST API ได้?
owner และ security manager ขององค์กรจัดการค่าระดับองค์กร ส่วน repository administrator ปิดเฉพาะ repo ของตนได้ ใช้ได้กับ repo สาธารณะขององค์กร และ repo ส่วนตัวหรือ internal ที่มี GitHub Code Security หรือ GitHub Advanced Security ไม่รองรับ GitHub Enterprise Server
แหล่งอ้างอิง
- Manage AI Scan for repositories using the REST API — GitHub Changelog
- AI Scan for repositories in public preview — GitHub Changelog
- AI Scan for pull requests generally available — GitHub Changelog
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- GitHub122
- ผลิตภัณฑ์และเทคโนโลยี
- GitHub Advanced Security3Terraform16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ