
Node.js แก้ช่องโหว่แบบเปิดบางกลุ่ม OpenJS ได้ทุน 115,000 ยูโรจาก Sovereign Tech Agency
OpenJS ได้ทุน 115,000 ยูโรจาก Sovereign Tech Agency เมื่อ 22 ต.ค. 2026 วิจัยว่า Node.js แก้ช่องโหว่แบบเปิดได้ในกลุ่มใด แทนการแก้แบบปิดทุกกรณีเหมือนที่ทำอยู่
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- OpenJS Foundation ประกาศเมื่อ 22 ตุลาคม 2026 ว่าได้ทุน 115,000 ยูโร จาก Sovereign Tech Agency ของเยอรมนี เพื่อวิจัยว่าช่องโหว่ทุกกลุ่มต้องแก้แบบปิดหรือไม่
- โครงการจะทดลองให้ Node.js แก้ช่องโหว่แบบเปิดเฉพาะกลุ่มที่เข้าเกณฑ์ใน pull request สาธารณะ แล้ววัดเวลาตั้งแต่รับรายงานจนออกแพตช์ในทุกสายที่ยังซัพพอร์ต เทียบกับกระบวนการลับแบบเดิม
- ทุนแบ่งเป็น 4 ส่วน: เครื่องมือจัดกลุ่มช่องโหว่ที่ใช้ AI ช่วย pilot แบบควบคุมใน Node.js การวัดผลและวิเคราะห์ และแนวทางสาธารณะให้โครงการอื่นนำไปใช้
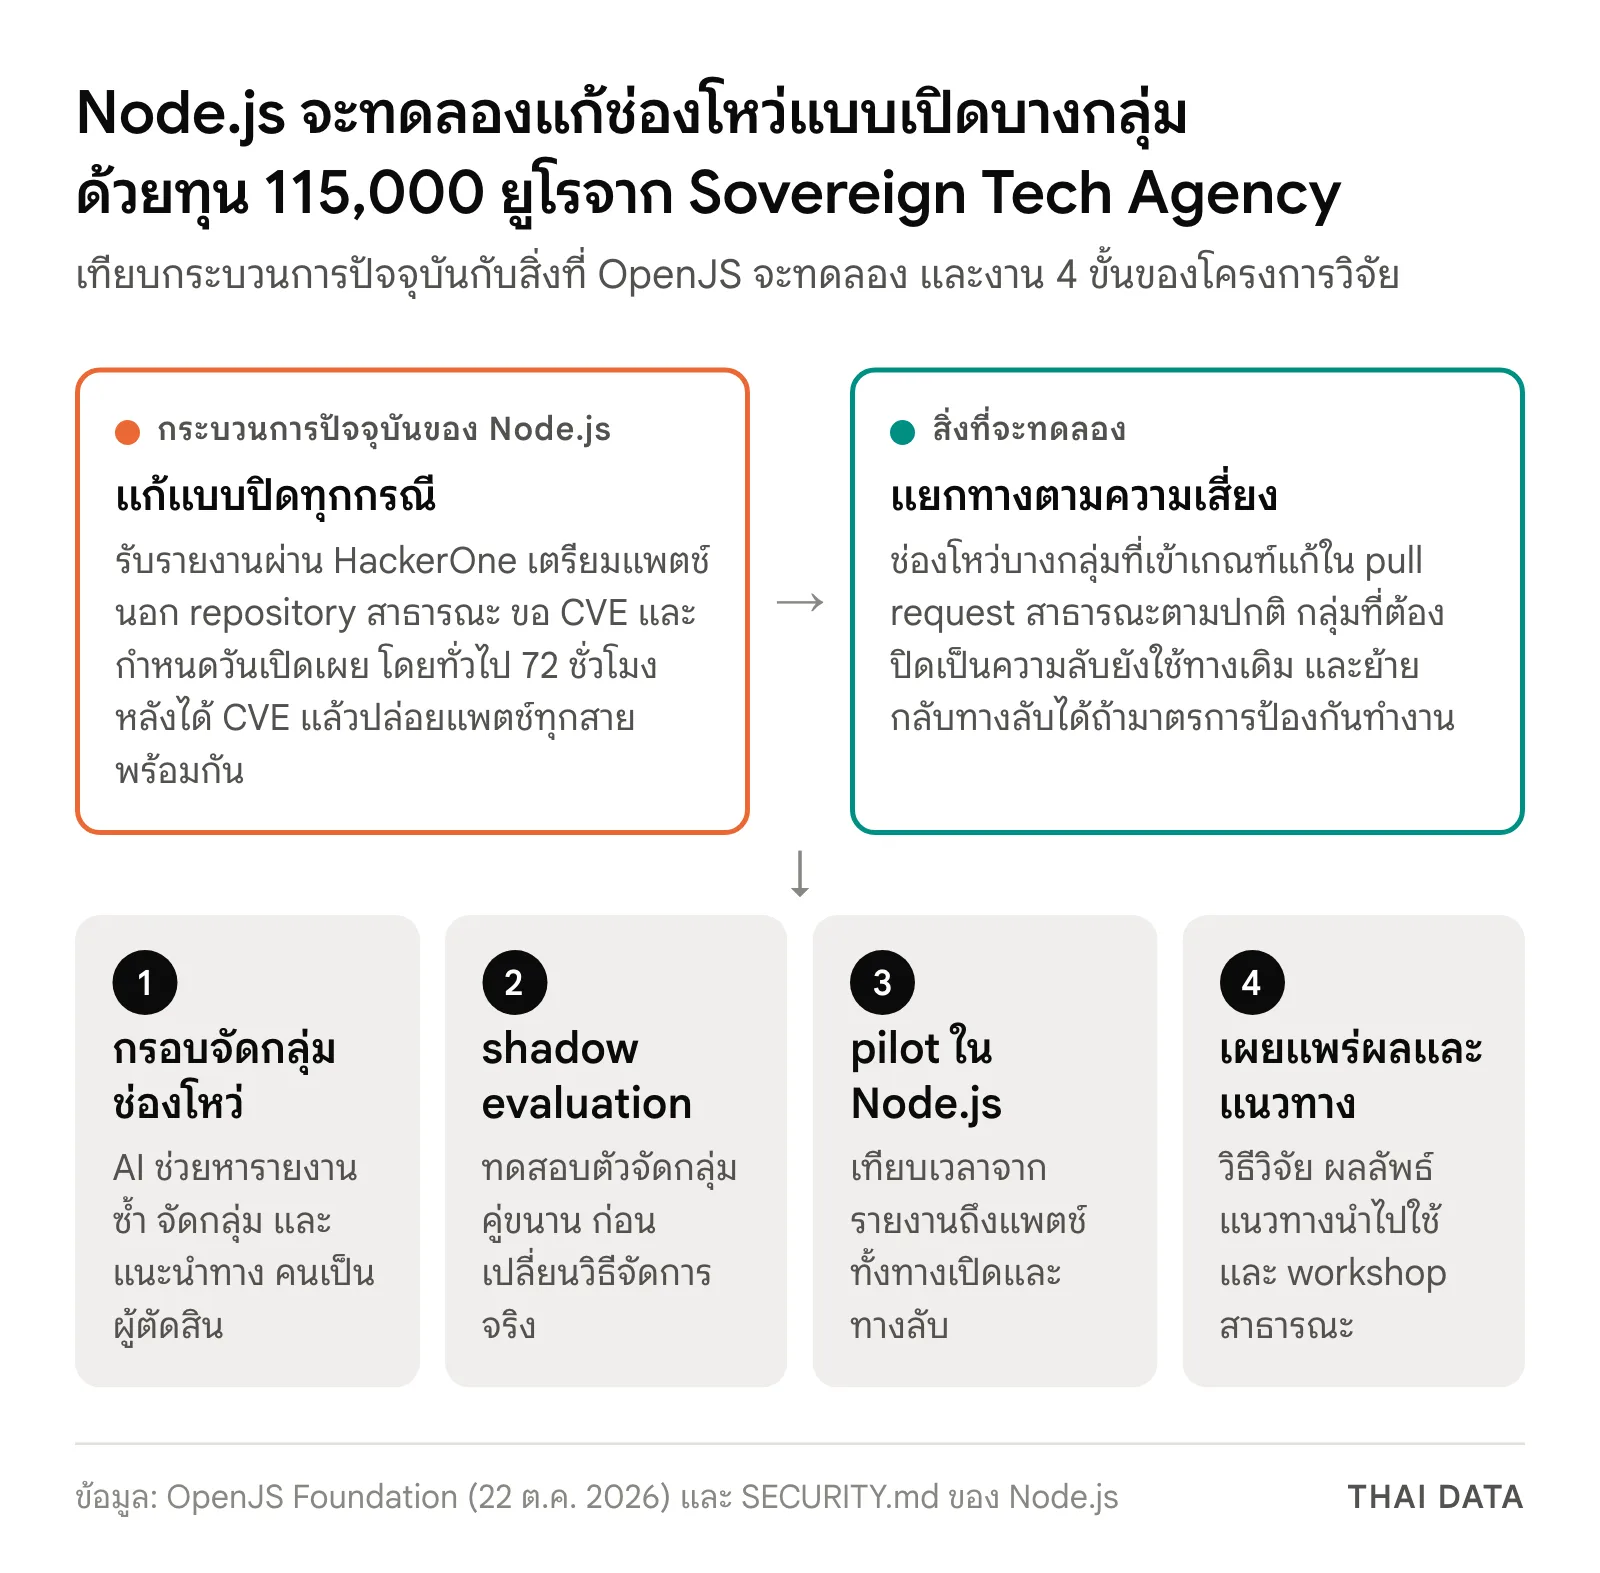
- กระบวนการปัจจุบันของ Node.js เตรียมแพตช์นอก repository สาธารณะ และกำหนดวันเปิดเผยโดยทั่วไป 72 ชั่วโมงหลังได้หมายเลข CVE
OpenJS Foundation ประกาศเมื่อ 22 ตุลาคม 2026 ว่าได้ทุน 115,000 ยูโรจาก Sovereign Tech Agency ของเยอรมนี เพื่อวิจัยว่าช่องโหว่ทุกกลุ่มจำเป็นต้องแก้แบบปิดหรือไม่ โดยจะทดลองให้ Node.js แก้ช่องโหว่แบบเปิดในกลุ่มที่เข้าเกณฑ์ แล้ววัดว่าออกแพตช์ได้เร็วขึ้นโดยไม่เพิ่มความเสี่ยงหรือไม่
เหตุผลที่ OpenJS ยกมาคือ AI ทำให้การค้นพบช่องโหว่เร็วและมากขึ้นอย่างมาก นักวิจัยหรือระบบ AI หลายรายมักพบปัญหาเดียวกันในเวลาใกล้กัน ทำให้มีรายงานซ้ำและงานของผู้ดูแลเพิ่มขึ้น งานวิจัยนี้ใช้ Node.js เป็นสนามทดลองจริงก่อนสรุปเป็นแนวทางให้โครงการอื่น
Node.js แก้ช่องโหว่แบบเปิดจะทดลองอย่างไร
OpenJS ย้ำว่างานวิจัยไม่ได้ตั้งธงว่าการจัดการช่องโหว่ต้องเปิดมากขึ้นหรือปิดมากขึ้น ขั้นแรกคือสร้างกรอบจัดกลุ่มช่องโหว่แบบมีเลขรุ่น เพื่อแยกว่ากลุ่มใดอาจแก้แบบเปิดได้ และกลุ่มใดต้องเก็บเป็นความลับ เครื่องมือที่ใช้ AI ช่วยจะหารายงานซ้ำ จัดกลุ่ม และแนะนำว่าควรเข้าทางเปิดหรือทางลับ แต่ผู้ดูแลที่เป็นคนยังตัดสินใจขั้นสุดท้าย
ก่อนเปลี่ยนวิธีจัดการช่องโหว่จริง OpenJS จะทดสอบตัวจัดกลุ่มแบบคู่ขนาน (shadow evaluation) จากนั้นจึงทำ pilot แบบควบคุมใน Node.js เทียบช่องโหว่ที่เข้าเกณฑ์และแก้ในกระบวนการพัฒนาแบบเปิด กับช่องโหว่ที่ใช้กระบวนการลับแบบเดิม ถ้ามาตรการป้องกันที่กำหนดไว้ทำงาน กลุ่มนั้นจะถูกย้ายกลับไปทางลับได้
ตัวชี้วัดหลักคือเวลาตั้งแต่รับรายงานจนออกแพตช์ในทุกสายที่ยังซัพพอร์ต นอกจากนี้จะวัดจำนวนรายงานซ้ำ เวลาคัดกรองและแก้ไข แรงงานของผู้ดูแล การรีวิว และกรณีที่ข้อมูลหลุดก่อนกำหนดโดยไม่ตั้งใจ
ทุนวิจัย Node.js แก้ช่องโหว่แบบเปิด 115,000 ยูโรใช้ทำอะไร
| ส่วนงาน | รายละเอียดตามประกาศของ OpenJS |
|---|---|
| เครื่องมือจัดกลุ่มช่องโหว่ | ใช้ AI ช่วยหารายงานซ้ำ จัดกลุ่ม และแนะนำทาง โดยคนเป็นผู้ตัดสิน |
| pilot แบบควบคุมใน Node.js | เทียบทางเปิดกับทางลับ หลังผ่าน shadow evaluation |
| การวัดผลและวิเคราะห์ | เวลาออกแพตช์ รายงานซ้ำ แรงงานผู้ดูแล และการรั่วก่อนกำหนด |
| แนวทางสาธารณะ | เผยแพร่วิธีวิจัย ผลลัพธ์ และแนวทางนำไปใช้ พร้อมจัด workshop สาธารณะ |
Robin Bender Ginn ผู้อำนวยการบริหาร OpenJS Foundation ระบุว่าองค์กรต้องการหลักฐานว่าความลับปกป้องผู้ใช้ตรงไหน และการทำงานแบบเปิดช่วยให้แก้ได้เร็วขึ้นตรงไหน ส่วน Rafael Gonzaga รองประธาน Node.js TSC และหัวหน้างานวิจัยจาก NodeSource ตั้งคำถามว่า "If a security issue can be reproduced on demand, we need to ask whether keeping it private actually makes us safer."
ทำไม Node.js แก้ช่องโหว่แบบเปิดจึงสำคัญกับโอเพนซอร์ส
ไฟล์ SECURITY.md ของ Node.js ระบุกระบวนการปัจจุบันไว้ว่า รายงานต้องส่งผ่าน HackerOne โครงการจะตอบรับภายในราว 5 วัน แพตช์ถูกเตรียมสำหรับทุกสายที่ยังซัพพอร์ตแต่ไม่ commit เข้า repository สาธารณะ จากนั้นขอหมายเลข CVE และกำหนดวันเปิดเผย โดยทั่วไป 72 ชั่วโมงหลังได้ CVE ทุกช่องโหว่จึงต้องผ่านขั้นตอนเต็มชุดนี้ ไม่ว่าจะร้ายแรงแค่ไหน
แนวคิดแยกทางตามความเสี่ยงกำลังขยายในโอเพนซอร์ส ตัวอย่างใกล้ตัวคือ curl ที่ประกาศให้รายงานช่องโหว่ curl ระดับ LOW และ MEDIUM ย้ายไปเป็น issue สาธารณะบน GitHub ส่วนการทดลองให้ Node.js แก้ช่องโหว่แบบเปิดต่างออกไปตรงที่ตั้งใจวัดผลและเผยแพร่แนวทางให้โครงการอื่นใช้ซ้ำได้ แทนที่แต่ละโครงการจะแก้ปัญหาเดียวกันเอง
Sovereign Tech Agency เป็นหน่วยงานของเยอรมนีที่ได้งบประมาณตามมติรัฐสภาเยอรมัน (Bundestag) เพื่อลงทุนในซอฟต์แวร์โอเพนซอร์สพื้นฐาน เช่น ไลบรารีของภาษาโปรแกรม ตัวจัดการแพ็กเกจ และเครื่องมือนักพัฒนา หน่วยงานนี้เคยลงทุนกับ OpenJS แล้ว 874,940 ยูโรในปี 2023–2024 เพื่อปรับปรุงระบบ build และทดสอบ และงานด้านความปลอดภัยของโครงการในมูลนิธิ ซึ่งมีทั้ง Node.js, jQuery, Electron, webpack และ ESLint
ผลต่อองค์กรไทยและทีมพัฒนา
ระบบหลังบ้านและเว็บขององค์กรไทยจำนวนมากรันบน Node.js การทดลองนี้ยังไม่เปลี่ยนวิธีออกแพตช์ทันที แต่ควรเตรียมรับไว้ดังนี้
- อัปเดต Node.js ตามรอบปกติต่อไป ใช้สาย LTS ที่ยังซัพพอร์ต และอย่ารอเฉพาะ security release เพราะถ้า pilot ให้ Node.js แก้ช่องโหว่แบบเปิดได้ผล การแก้บางกลุ่มอาจมาในรุ่นปกติผ่าน pull request สาธารณะ
- ทีมความปลอดภัยควรติดตาม release notes ทุกรุ่น ไม่ใช่เฉพาะประกาศความปลอดภัย และเฝ้าดูว่า OpenJS จะเผยแพร่กรอบจัดกลุ่มช่องโหว่เมื่อใด
- องค์กรที่ดูแลโครงการโอเพนซอร์สเอง และเริ่มเจอรายงานซ้ำจากเครื่องมือ AI ใช้ผลวิจัยนี้เป็นต้นแบบแยกทางเปิดกับทางลับตามความเสี่ยง แทนการใช้กระบวนการลับกับทุกรายงาน
- ผู้ที่ส่งรายงานปัญหาให้ Node.js ยังต้องส่งผ่าน HackerOne ตาม SECURITY.md จนกว่าโครงการจะประกาศเปลี่ยนกติกาอย่างเป็นทางการ
ติดตามข่าวมูลนิธิและทุนโอเพนซอร์สอื่น ๆ ได้ที่หมวดซอฟต์แวร์
คำถามที่พบบ่อย
Node.js แก้ช่องโหว่แบบเปิดหมายความว่าอะไร?
หมายถึงแก้ช่องโหว่บางกลุ่มผ่าน pull request สาธารณะตามกระบวนการพัฒนาปกติ แทนการเตรียมแพตช์แบบลับแล้วปล่อยพร้อมประกาศ โครงการวิจัยของ OpenJS ที่ประกาศเมื่อ 22 ตุลาคม 2026 จะทดลองแนวทาง Node.js แก้ช่องโหว่แบบเปิดเฉพาะกลุ่มที่เข้าเกณฑ์ ส่วนกลุ่มที่ต้องเป็นความลับยังใช้ทางเดิม
Sovereign Tech Agency ให้ทุน OpenJS เท่าไร?
Sovereign Tech Agency ให้ทุน 115,000 ยูโรแก่ OpenJS Foundation สำหรับวิจัยแนวทาง Node.js แก้ช่องโหว่แบบเปิด ตามประกาศวันที่ 22 ตุลาคม 2026 ก่อนหน้านี้หน่วยงานเดียวกันเคยลงทุนกับ OpenJS 874,940 ยูโรในปี 2023–2024 เพื่อปรับปรุงโครงสร้างพื้นฐานและความปลอดภัยของระบบนิเวศ JavaScript
ทำไม OpenJS อยากลองให้ Node.js แก้ช่องโหว่แบบเปิด?
OpenJS ระบุว่า AI ทำให้ค้นพบช่องโหว่ได้เร็วและมากขึ้น นักวิจัยหรือระบบ AI หลายรายมักพบปัญหาเดียวกันในเวลาใกล้กัน ทำให้มีรายงานซ้ำและภาระผู้ดูแลเพิ่ม การทดลองให้ Node.js แก้ช่องโหว่แบบเปิดในกลุ่มที่เสี่ยงต่ำจะวัดว่าช่วยออกแพตช์ได้เร็วขึ้นโดยไม่เพิ่มความเสี่ยงหรือไม่
ผู้ใช้ Node.js ต้องเปลี่ยนวิธีอัปเดตทันทีหรือไม่?
ยังไม่ต้อง เพราะการทดลองให้ Node.js แก้ช่องโหว่แบบเปิดเริ่มจากสร้างกรอบจัดกลุ่มและทดสอบแบบคู่ขนานก่อนเปลี่ยนวิธีจัดการช่องโหว่จริง ระหว่างนี้ Node.js ยังใช้กระบวนการเดิมตามไฟล์ SECURITY.md ผู้ใช้ควรอัปเดตสาย LTS ที่ยังซัพพอร์ตตามรอบปกติต่อไป
แหล่งอ้างอิง
- Sovereign Tech Agency Invests in OpenJS to Rethink When Vulnerabilities Should Be Fixed in the Open — OpenJS Foundation
- OpenJS Foundation — Sovereign Tech Agency
- About — Sovereign Tech Agency
- Security (SECURITY.md) — Node.js
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- OpenJS Foundation3HackerOne6GitHub66รัฐสภา46
- ประเทศและสถานที่
- เยอรมนี108
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ