
OpenSSL 3.0 หมดซัพพอร์ตแล้ว และสาย 3.6 จบ 1 พ.ย. ระบบไหนยังได้แพตช์ ระบบไหนต้องย้าย
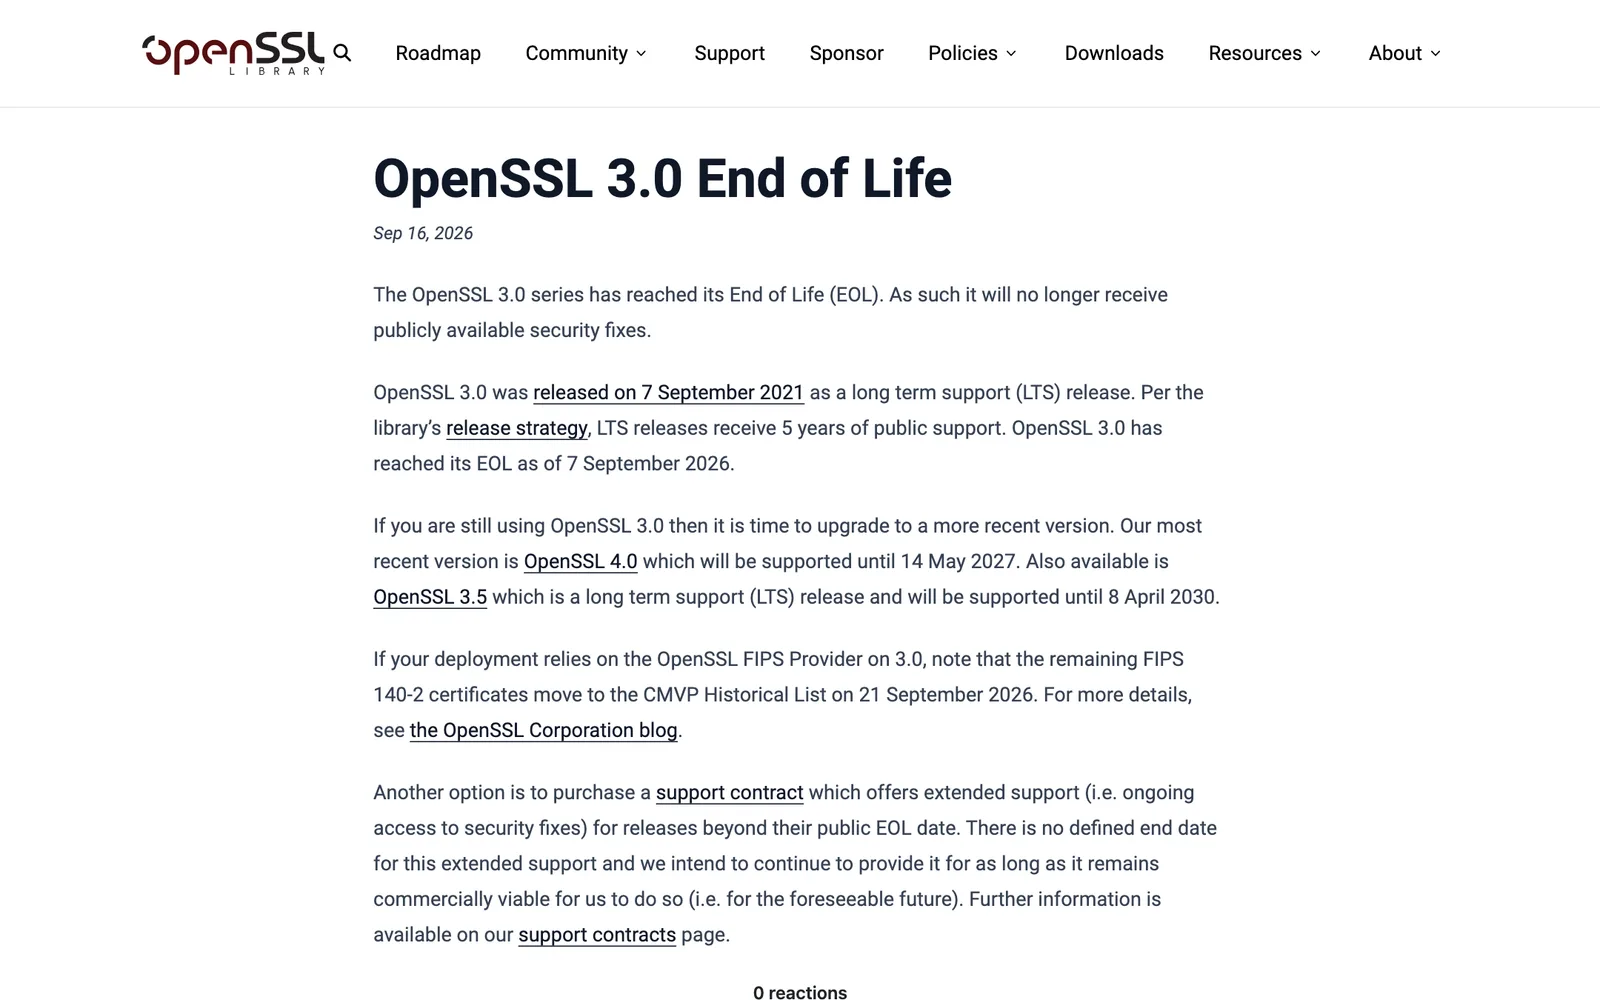
OpenSSL 3.0 หมดซัพพอร์ตตั้งแต่ 7 ก.ย. 2026 และสาย 3.6 จบ 1 พ.ย. 2026 แพ็กเกจของ Ubuntu กับ Debian ยังได้แพตช์ แต่สำเนาที่แอปฝังมาเองต้องย้ายไป 3.5 LTS
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- OpenSSL 3.0 หมดซัพพอร์ตเมื่อ 7 กันยายน 2026 หลังครบ 5 ปี สาย 3.4 จบ 22 ตุลาคม และสาย 3.6 จบ 1 พฤศจิกายน 2026
- สาย 3.5 LTS ได้รับการดูแลถึง 8 เมษายน 2030 ส่วนสาย 4.1 ที่ออกเมื่อ 23 ตุลาคม 2026 ถึง 23 พฤศจิกายน 2027
- Ubuntu ยังออกแพตช์ให้แพ็กเกจสาย 3.0 บน 22.04 และ 24.04 เมื่อ 29 กันยายน 2026 ผ่าน USN-8847-1 แม้ต้นน้ำเลิกดูแลแล้ว
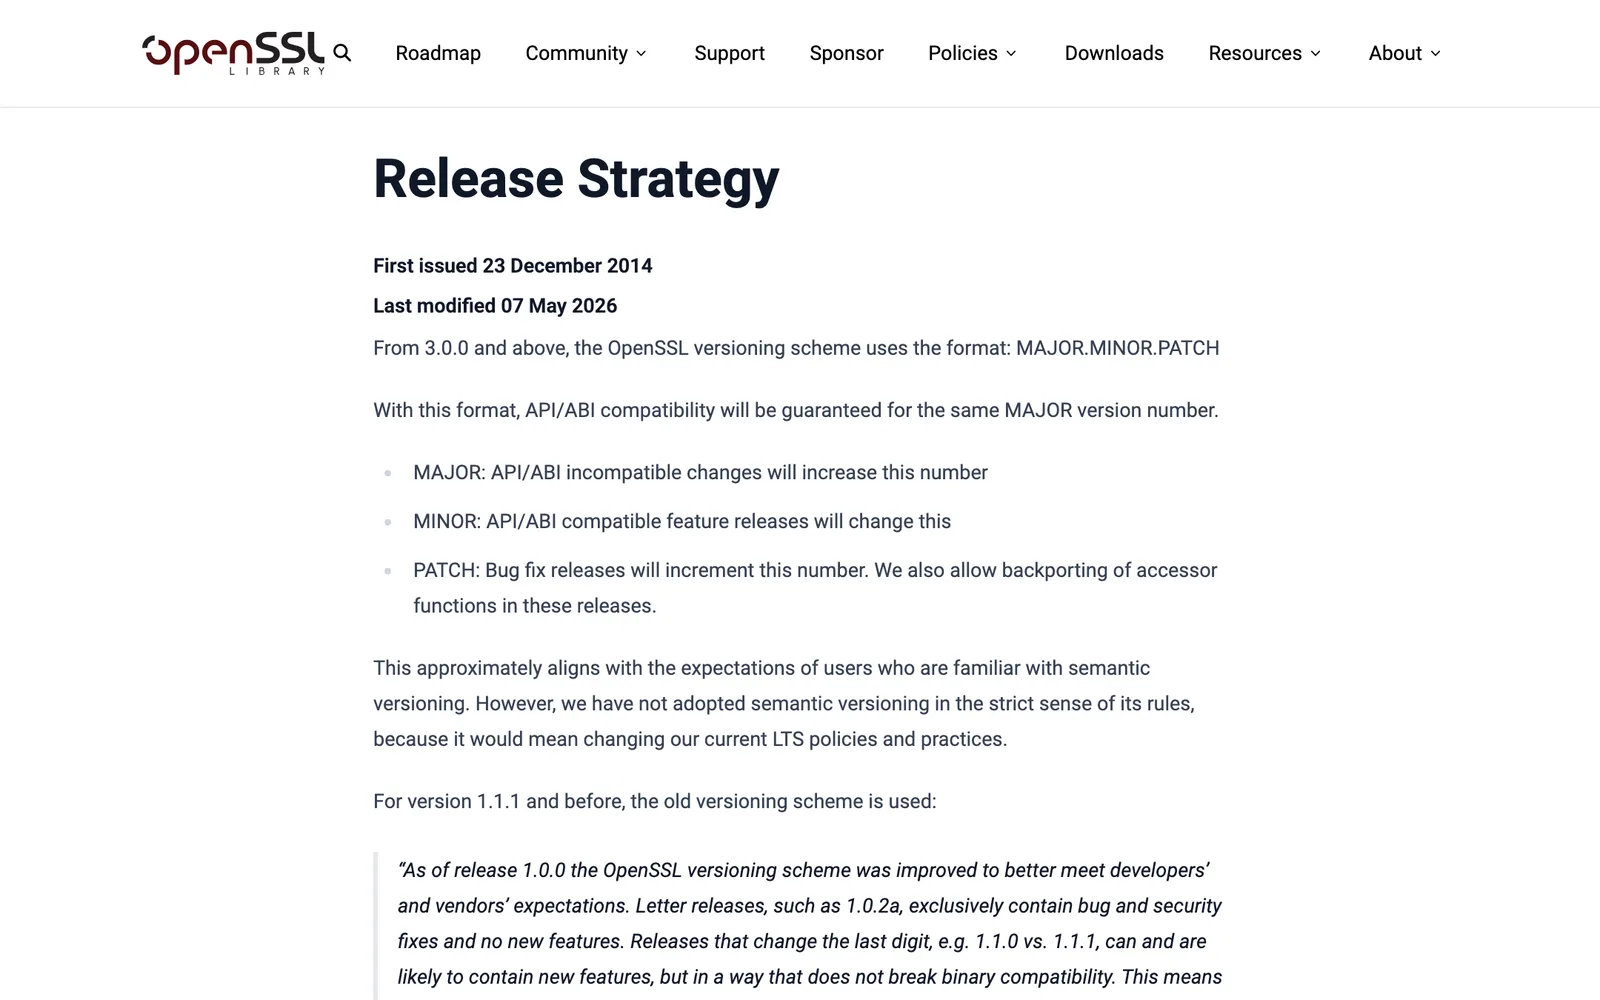
- OpenSSL รับประกันความเข้ากันได้ของ API/ABI ภายในเลขรุ่นหลักเดียวกัน การย้าย 3.0 ไป 3.5 จึงเสี่ยงน้อยกว่าการข้ามไปสาย 4 ซึ่งถอด engines และ SSLv3
- Node.js 20.20.2 มากับ OpenSSL 3.0.19 และสาย 20 หมดอายุแล้ว ส่วน Node.js 22, 24 และ 26 รุ่นล่าสุดใช้ 3.5.9
OpenSSL 3.0 หมดซัพพอร์ตจากโครงการต้นน้ำเมื่อวันที่ 7 กันยายน 2026 ตามด้วยสาย 3.4 ในวันที่ 22 ตุลาคม และสาย 3.6 ในวันที่ 1 พฤศจิกายน 2026 เซิร์ฟเวอร์ที่ใช้แพ็กเกจของ Ubuntu หรือ Debian ยังได้แพตช์จากดิสโทร แต่สำเนา OpenSSL ที่แอปคอมไพล์หรือฝังมาเองอาจไม่มีใครดูแลแล้ว
โครงการแนะนำให้ย้ายไปรุ่นที่ยังซัพพอร์ต คือสาย 3.5 LTS ซึ่งได้รับการดูแลถึง 8 เมษายน 2030 หรือสาย 4 รุ่นใหม่ ส่วนผู้ที่ย้ายไม่ทันต้องซื้อสัญญาซัพพอร์ตแบบขยายเวลา
OpenSSL 3.0 หมดซัพพอร์ต แล้วรุ่นไหนยังใช้ได้
ตารางนี้สรุปจากหน้า Downloads และนโยบายรุ่นของโครงการ เมื่อเราตรวจวันที่ 1 พฤศจิกายน 2026
| สาย | ออกรุ่นแรก | รุ่นล่าสุด | ประเภท | ซัพพอร์ตถึง |
|---|---|---|---|---|
| 4.1 | 23 ต.ค. 2026 | 4.1.0 | ปกติ | 23 พ.ย. 2027 |
| 4.0 | 14 เม.ย. 2026 | 4.0.3 | ปกติ | 14 พ.ค. 2027 |
| 3.6 | 1 ต.ค. 2025 | 3.6.5 | ปกติ | 1 พ.ย. 2026 |
| 3.5 | 8 เม.ย. 2025 | 3.5.9 | LTS | 8 เม.ย. 2030 |
| 3.4 | 22 ต.ค. 2024 | ไม่อยู่ในรายการแล้ว | ปกติ | 22 ต.ค. 2026 |
| 3.0 | 7 ก.ย. 2021 | ไม่อยู่ในรายการแล้ว | LTS | 7 ก.ย. 2026 |
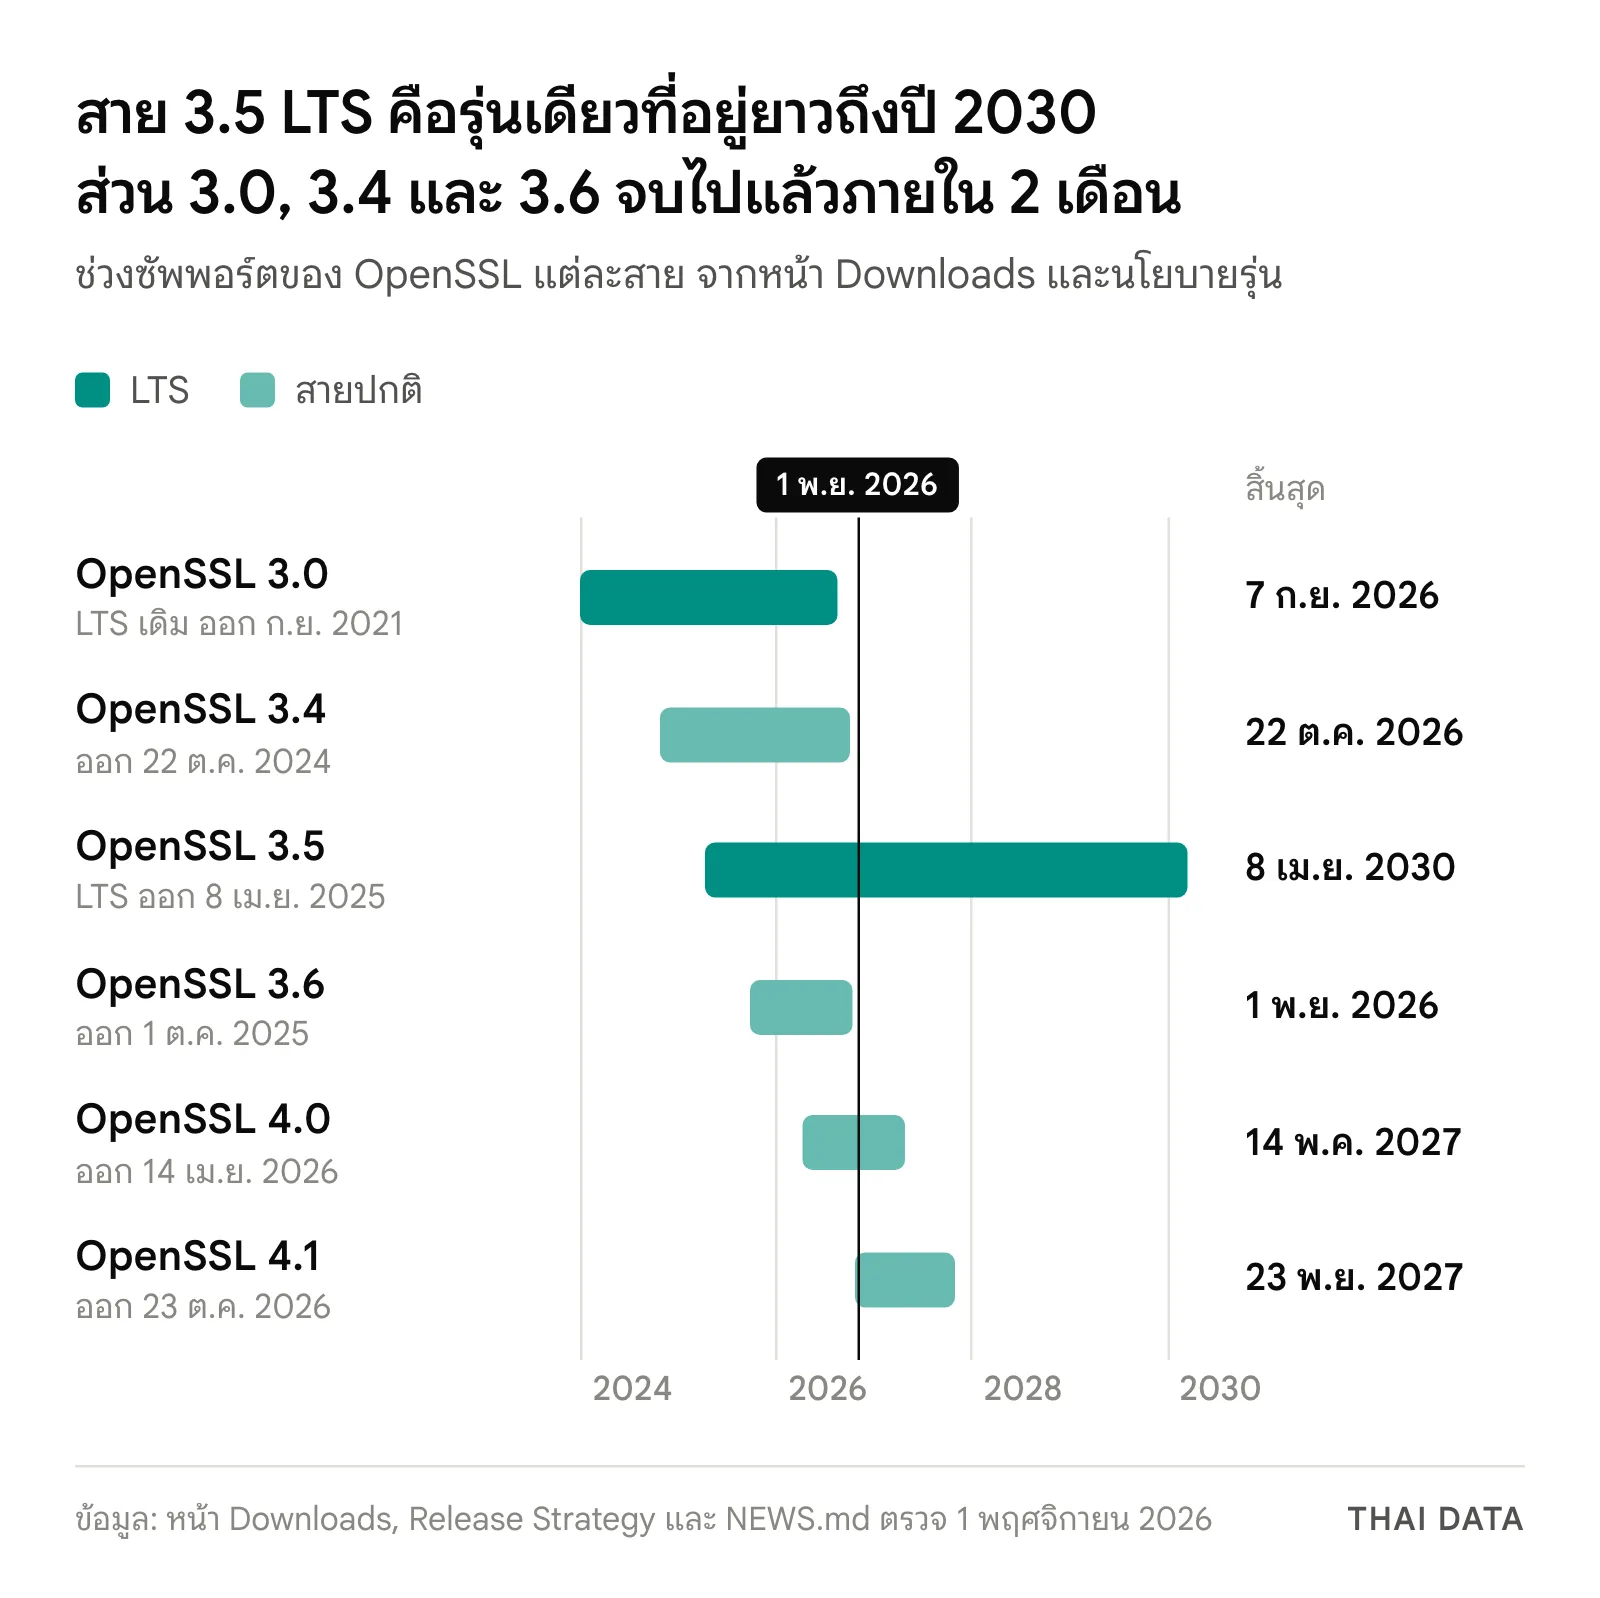
ประกาศของโครงการระบุว่าสาย 3.0 จะไม่ได้รับการแก้ไขความปลอดภัยแบบสาธารณะอีก ส่วนงานที่พึ่ง FIPS Provider บน 3.0 ต้องระวังเพิ่ม เพราะใบรับรอง FIPS 140-2 ที่เหลือย้ายไปอยู่ใน Historical List ของ CMVP ตั้งแต่ 21 กันยายน 2026
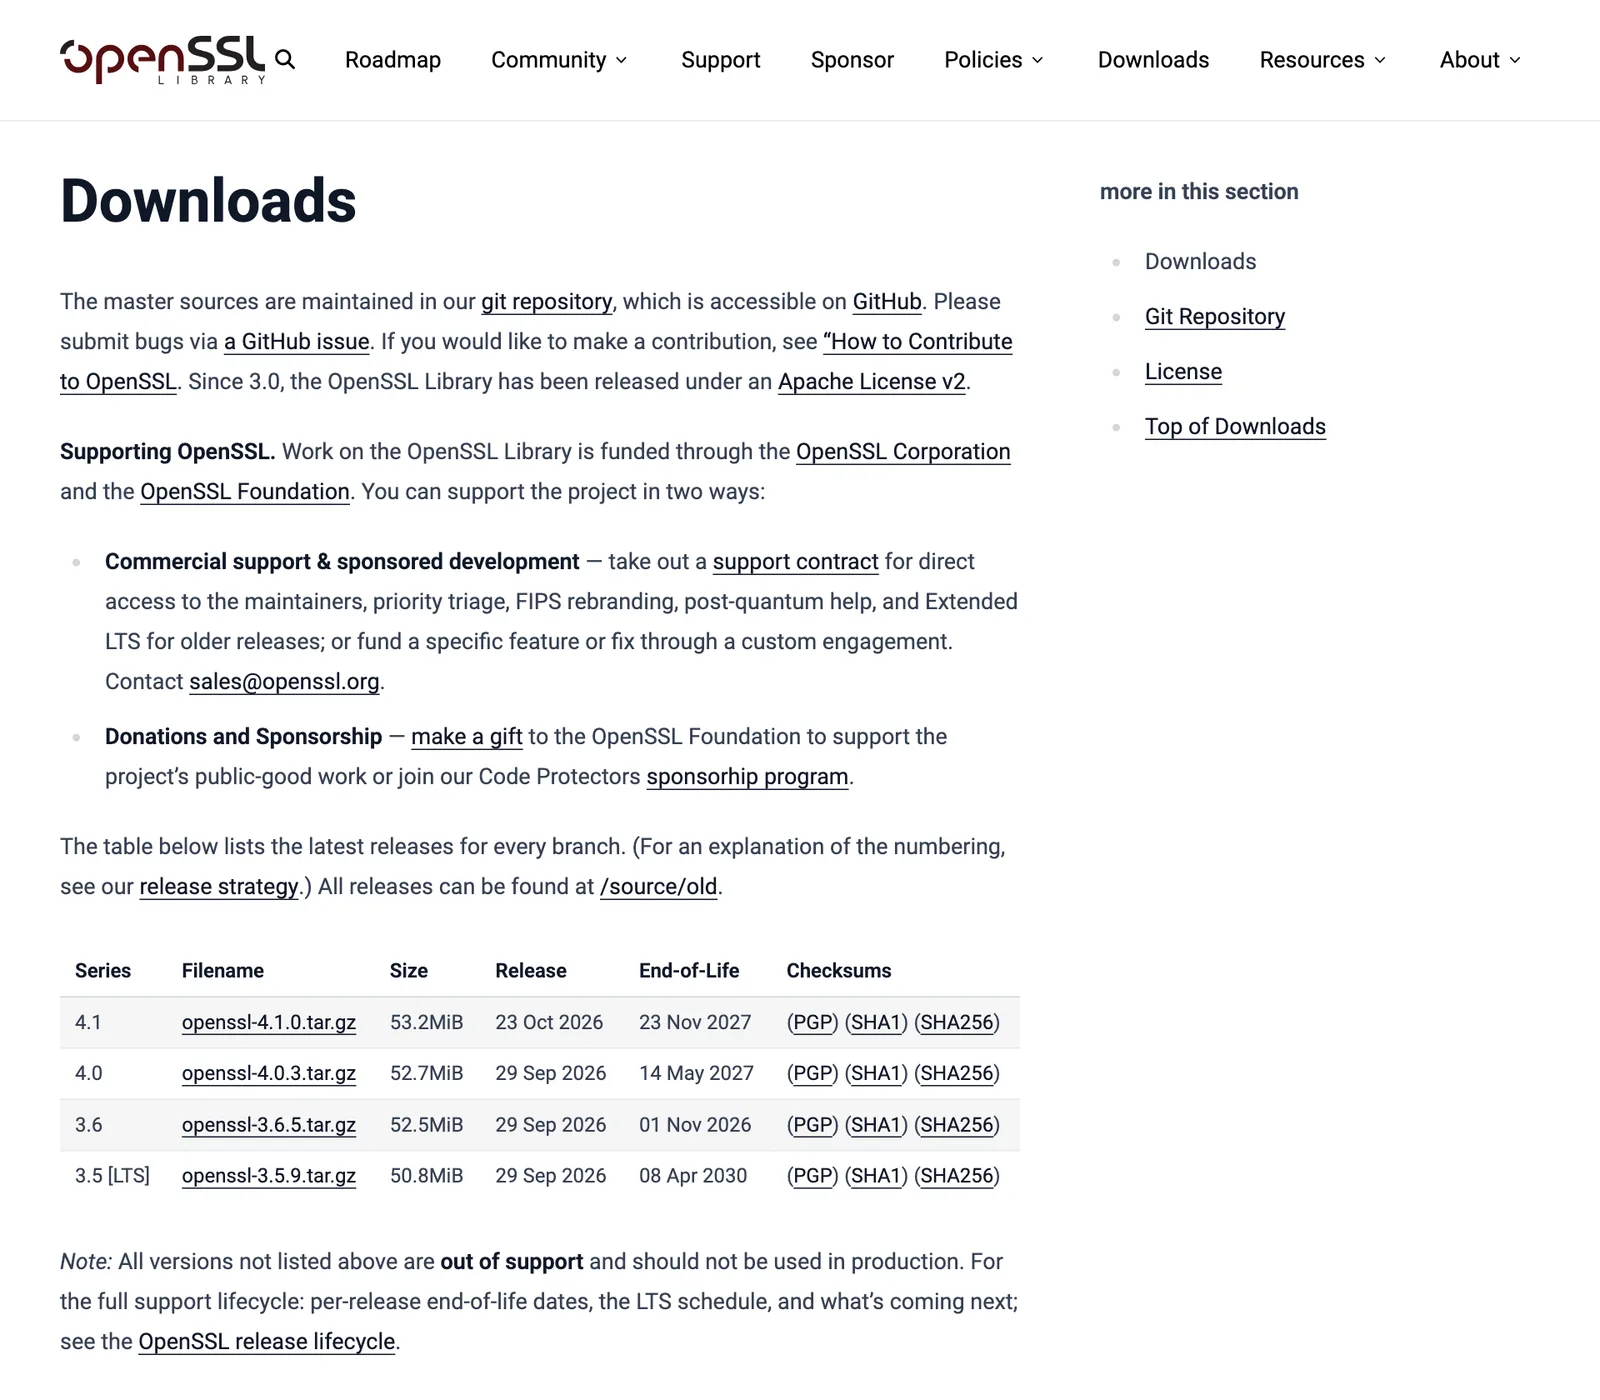
OpenSSL 3.0 หมดซัพพอร์ต แต่ระบบไหนยังได้แพตช์
เลขรุ่นอย่างเดียวบอกความเสี่ยงไม่ได้ ดิสโทร Linux แก้ช่องโหว่ย้อนหลังให้แพ็กเกจของตนเอง ตัวอย่างเช่น USN-8847-1 ของ Ubuntu ออกเมื่อ 29 กันยายน 2026 หลังวันหมดซัพพอร์ตของต้นน้ำ
| ระบบ | OpenSSL ที่ตรวจพบ | ความหมาย |
|---|---|---|
| Ubuntu 22.04 LTS | 3.0.2-0ubuntu1.30 | Ubuntu ดูแลต่อ ได้แพตช์ใน USN-8847-1 |
| Ubuntu 24.04 LTS | 3.0.13-0ubuntu3.16 | Ubuntu ดูแลต่อ ได้แพตช์ใน USN-8847-1 |
| Ubuntu 26.04 LTS | 3.5.5-1ubuntu3.7 | อยู่บนสาย 3.5 |
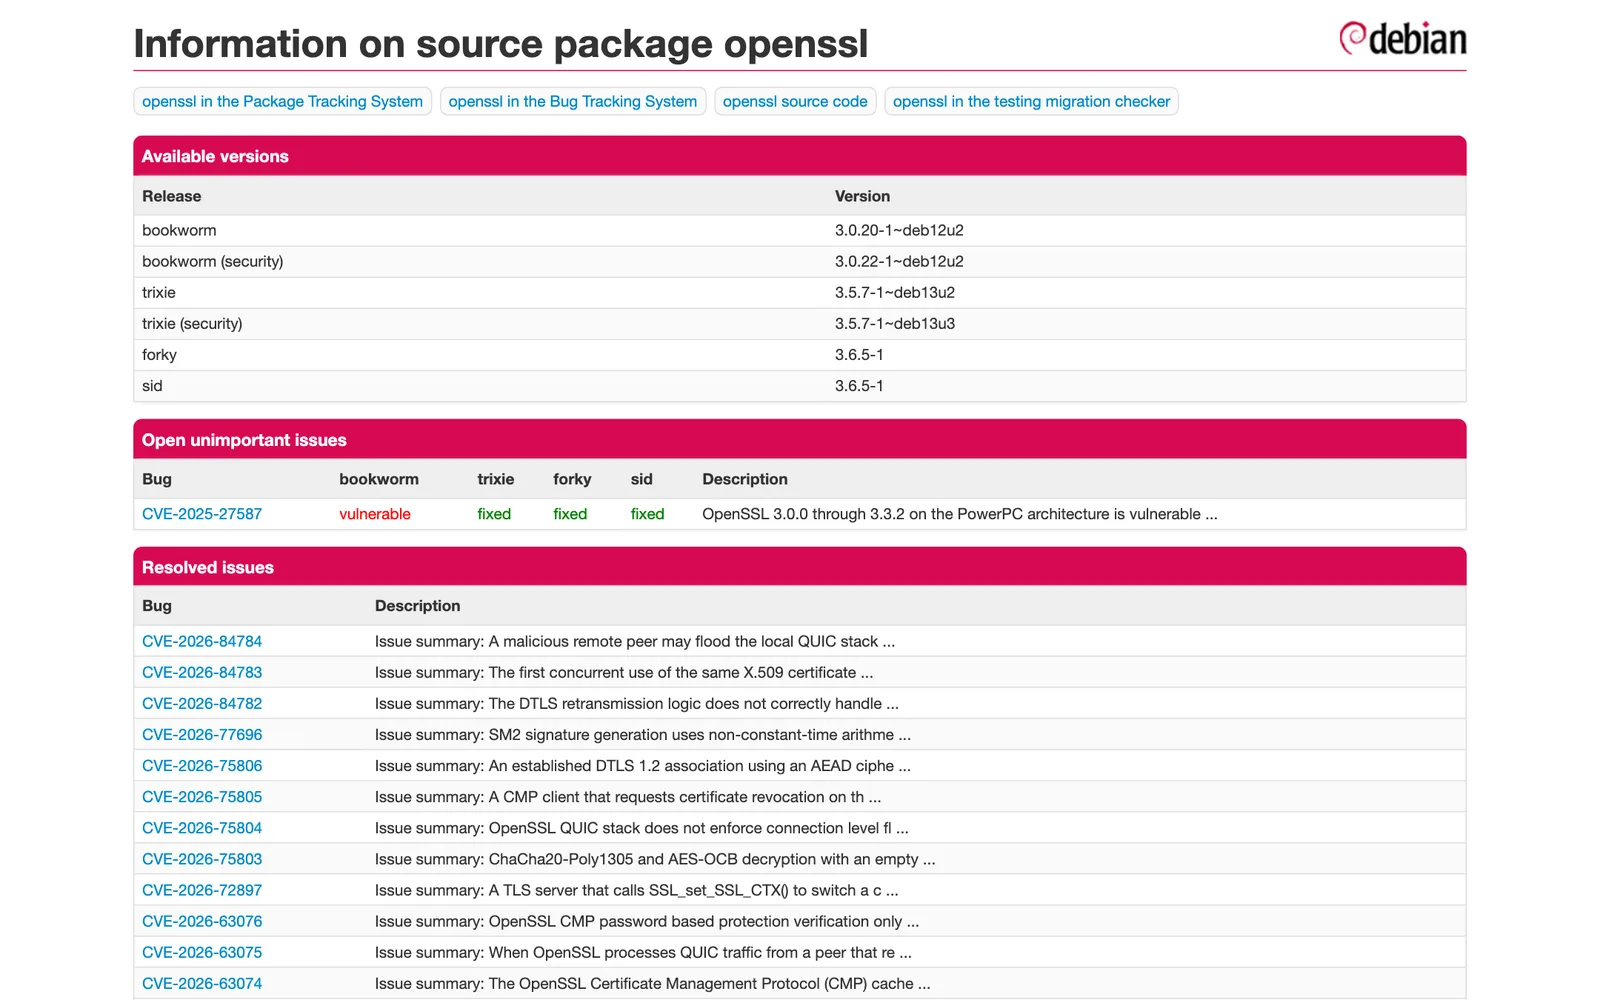
| Debian 12 | 3.0.22-1~deb12u2 | Debian ยังออกแพ็กเกจ security |
| Debian 13 | 3.5.7-1~deb13u3 | อยู่บนสาย 3.5 |
| Node.js 20.20.2 | 3.0.19 | Node.js 20 หมดอายุแล้วเมื่อ 30 เม.ย. 2026 |
| Node.js 22.23.4, 24.22.2 และ 26.13.0 | 3.5.9 | อยู่บนสาย 3.5 |
แปลว่าเครื่องมือสแกนที่ดูแค่เลขรุ่นอาจแจ้งเตือนบน Ubuntu 22.04 หรือ 24.04 ทั้งที่แพ็กเกจแก้ไขแล้ว ทีมความปลอดภัยควรเทียบกับประกาศของดิสโทร ไม่ใช่เลขรุ่นต้นน้ำ
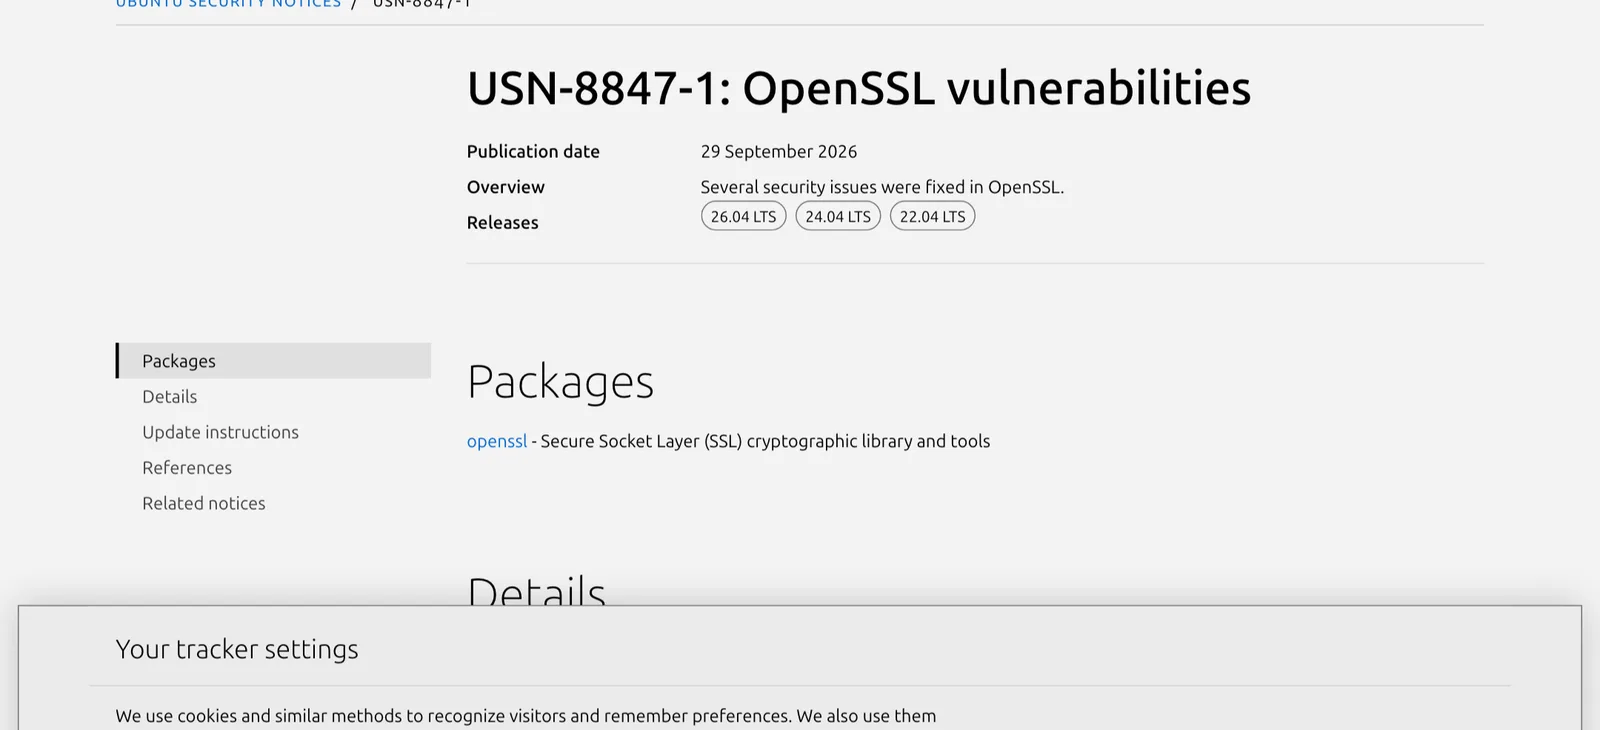
จุดที่ OpenSSL 3.0 หมดซัพพอร์ตแล้วเสี่ยงจริง
เมื่อ OpenSSL 3.0 หมดซัพพอร์ต ความเสี่ยงจึงอยู่ที่สำเนาซึ่งไม่ได้อัปเดตผ่านแพ็กเกจของดิสโทร
- แอปที่คอมไพล์ OpenSSL เอง หรือลิงก์แบบ static เข้าไปในไฟล์โปรแกรม
- ซอฟต์แวร์ที่ฝังไลบรารีมาด้วย เช่น โปรแกรมเชิงพาณิชย์ และ runtime รุ่นเก่า
- Container image ที่ไม่ได้ build ใหม่ เพราะแพ็กเกจในภาพจะไม่อัปเดตตามเครื่องแม่
- อุปกรณ์เครือข่ายและ appliance ที่ต้องรอเฟิร์มแวร์จากผู้ผลิต
- ระบบที่ดิสโทรหมดอายุแล้ว ซึ่งไม่มีใครส่งแพตช์มาให้
หลัง OpenSSL 3.0 หมดซัพพอร์ต ควรย้ายไป 3.5 LTS หรือสาย 4
นโยบายรุ่นของ OpenSSL รับประกันความเข้ากันได้ของ API/ABI ในเลขรุ่นหลักเดียวกัน การย้ายจาก 3.0 ไป 3.5 จึงเป็นทางที่กระทบน้อยกว่า และยังได้ซัพพอร์ตยาวถึงปี 2030
สาย 4 เป็นการเปลี่ยนเลขรุ่นหลัก NEWS ของโครงการ ระบุว่า 4.0 ถอด engines, SSLv3 และ SSLv2 Client Hello ปิดเส้นโค้งวงรีเก่าใน TLS เป็นค่าเริ่มต้นตอนคอมไพล์ และทำให้ ASN1_STRING เป็นชนิดทึบ แอปที่ใช้ engine กับ HSM หรือเรียกโครงสร้างภายในจึงต้องทดสอบก่อน
| ทางเลือก | เหมาะกับ | ข้อควรระวัง |
|---|---|---|
| แพ็กเกจของดิสโทรเดิม | เซิร์ฟเวอร์ทั่วไปที่ OS ยังซัพพอร์ต | ต้องอัปเดตสม่ำเสมอ และดูวันหมดอายุของ OS |
| OpenSSL 3.5 LTS | แอปที่ฝัง OpenSSL เอง | ต้องทดสอบแล้ว build ใหม่ทุกจุดที่ฝัง |
| OpenSSL 4.1 | งานใหม่ที่อยากได้ฟีเจอร์ล่าสุด | ซัพพอร์ตถึง 23 พ.ย. 2027 และต้องอัปเกรดอีกรอบเร็ว |
| สัญญาซัพพอร์ตขยายเวลา | ระบบที่ย้ายไม่ทัน | มีค่าใช้จ่าย และควรเป็นทางชั่วคราว |
ทำไมเรื่องนี้สำคัญ
OpenSSL เป็นชิ้นส่วนที่อยู่ใต้ HTTPS อีเมล VPN และฐานข้อมูลของแทบทุกองค์กร แต่มักไม่อยู่ในทะเบียนซอฟต์แวร์ เพราะมาพร้อมระบบอื่น ข่าว OpenSSL 3.0 หมดซัพพอร์ตจึงไม่มีหน้าจอเตือนเหมือน Windows
สายปกติของ OpenSSL หลังรุ่น 3.5 ได้ซัพพอร์ตเพียง 13 เดือน และจะมีรุ่นใหม่ทุกเมษายนกับตุลาคม ทีมที่เลือกสายปกติจึงต้องวางรอบอัปเกรดถี่กว่าเดิม นี่คือเหตุผลที่ LTS เหมาะกับระบบที่ไม่ได้ปล่อยรุ่นบ่อย
ผลต่อองค์กรไทย
- ทำรายการสำเนาที่ได้รับผลจาก OpenSSL 3.0 หมดซัพพอร์ต ทั้งบนเครื่อง ใน container และในแอป อย่าดูแค่ผลคำสั่ง
openssl version - แยกเป็นสองกลุ่ม กลุ่มที่ดิสโทรดูแล กับกลุ่มที่ต้องดูแลเอง แล้วจัดการกลุ่มหลังก่อน
- Build container image ใหม่ จาก base image ล่าสุดเป็นรอบ ไม่ปล่อยให้ image เก่าวิ่งนาน
- ถามผู้ขายซอฟต์แวร์และอุปกรณ์ ว่าฝัง OpenSSL รุ่นใด และมีแผนย้ายเมื่อไร
- อัปเกรด Node.js 20 ไปสายที่ยังซัพพอร์ต เพราะทั้ง runtime และ OpenSSL ที่ติดมาไม่อยู่ในการดูแลแล้ว
- ตรวจงาน FIPS ถ้าสัญญาหรือมาตรฐานกำหนดให้ใช้โมดูลที่ได้รับการรับรอง
แนวทางเดียวกันใช้ได้กับรายการหมดอายุอื่นในรอบนี้ เช่น PHP 8.2 และ .NET 8
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระบบเก่าที่ยังผูกกับ OpenSSL 3.0 มักย้ายได้ปลอดภัยกว่าเมื่อมีเครื่องใหม่ให้ทดสอบคู่ขนาน Cloud Linux Server ของ THAI DATA CLOUD เลือก Ubuntu, AlmaLinux หรือ Debian ได้ และมี Root Access เต็มรูปแบบ ทีมไทยจึงลองแอปบนระบบปฏิบัติการรุ่นใหม่ได้ก่อนย้ายงานจริง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวซอฟต์แวร์อื่นได้ที่หมวดซอฟต์แวร์
ภาพบันทึก
คำถามที่พบบ่อย
OpenSSL 3.0 หมดซัพพอร์ตเมื่อไร?
OpenSSL 3.0 หมดซัพพอร์ตเมื่อวันที่ 7 กันยายน 2026 หลังออกรุ่นครบ 5 ปี และจะไม่ได้รับแพตช์ความปลอดภัยแบบสาธารณะจากโครงการ OpenSSL อีก ผู้ที่ยังต้องใช้ต่อมีทางเลือกคือซื้อสัญญาซัพพอร์ตแบบขยายเวลา หรือใช้แพ็กเกจจากดิสโทรที่ยังดูแลอยู่
Ubuntu 22.04 และ 24.04 ใช้ OpenSSL 3.0 อยู่ อันตรายไหม?
ถ้าใช้แพ็กเกจจาก Ubuntu และอัปเดตสม่ำเสมอ ยังได้รับแพตช์ แม้ OpenSSL 3.0 หมดซัพพอร์ตจากต้นน้ำแล้ว Canonical ออก USN-8847-1 เมื่อ 29 กันยายน 2026 สำหรับ 3.0.2-0ubuntu1.30 บน 22.04 และ 3.0.13-0ubuntu3.16 บน 24.04 เลขรุ่นจึงยังขึ้นเป็น 3.0
ควรย้ายจาก OpenSSL 3.0 ไป 3.5 หรือ 4.1?
เมื่อ OpenSSL 3.0 หมดซัพพอร์ตแล้ว ระบบส่วนใหญ่ควรดู 3.5 ก่อน เพราะเป็น LTS ถึงปี 2030 และอยู่ในเลขรุ่นหลัก 3 ซึ่ง OpenSSL รับประกัน API/ABI สาย 4.1 ใหม่กว่า แต่ได้ซัพพอร์ตถึงพฤศจิกายน 2027 และสาย 4 ถอด engines กับ SSLv3 จึงควรทดสอบแอปก่อน
ตรวจเวอร์ชัน OpenSSL ของแอปได้อย่างไร?
คำสั่ง openssl version บอกเฉพาะตัวโปรแกรมบนเครื่อง ไม่ได้บอกสำเนาที่แอปฝังมาเอง ควรตรวจแยก เช่น node -p process.versions.openssl สำหรับ Node.js และคำสั่ง python3 -c 'import ssl; print(ssl.OPENSSL_VERSION)' สำหรับ Python รวมทั้งสแกน container image ด้วย
แหล่งอ้างอิง
- OpenSSL 3.0 End of Life — OpenSSL Library
- OpenSSL Release Strategy — OpenSSL Library
- Downloads — OpenSSL Library
- OpenSSL NEWS.md — OpenSSL (GitHub)
- USN-8847-1: OpenSSL vulnerabilities — Ubuntu
- Information on source package openssl — Debian
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Canonical6
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ