
Patch the Planet: OpenAI เล่าเบื้องหลังแก้ PHP2Shell ที่ Calif และ Wiz ใช้ AI พบแยกกัน
Patch the Planet ของ OpenAI ประสานแก้ PHP2Shell ที่ Calif พบด้วย GPT-5.6 Sol และ Wiz พบแยกกันด้วย Gemini 4 Argon กับ GPT-5.6 Sol พร้อมตัวตรวจใน Codex
โดย กองบรรณาธิการ THAI DATA อ่าน 8 นาที
สรุปประเด็นสำคัญ
- OpenAI เผยแพร่บทความ Patch the Planet เมื่อ 21 ตุลาคม 2026 เล่าว่าตลอด 2 เดือน บริษัทนำกลุ่มผู้ดูแลโค้ด นักวิจัย และผู้ให้บริการด้านความปลอดภัยรับมือช่องโหว่วิกฤตใน PHP หรือ PHP2Shell
- OpenAI ระบุว่า Calif พบช่องโหว่ด้วย GPT-5.6 Sol ในโครงการ Patch the Planet และ Wiz ค้นพบและรายงานทั้งสองช่องโหว่แยกกันโดยอิสระ ส่วน Wiz ระบุว่าใช้ Wiz Atlas, Gemini 4 Argon และ GPT-5.6 Sol
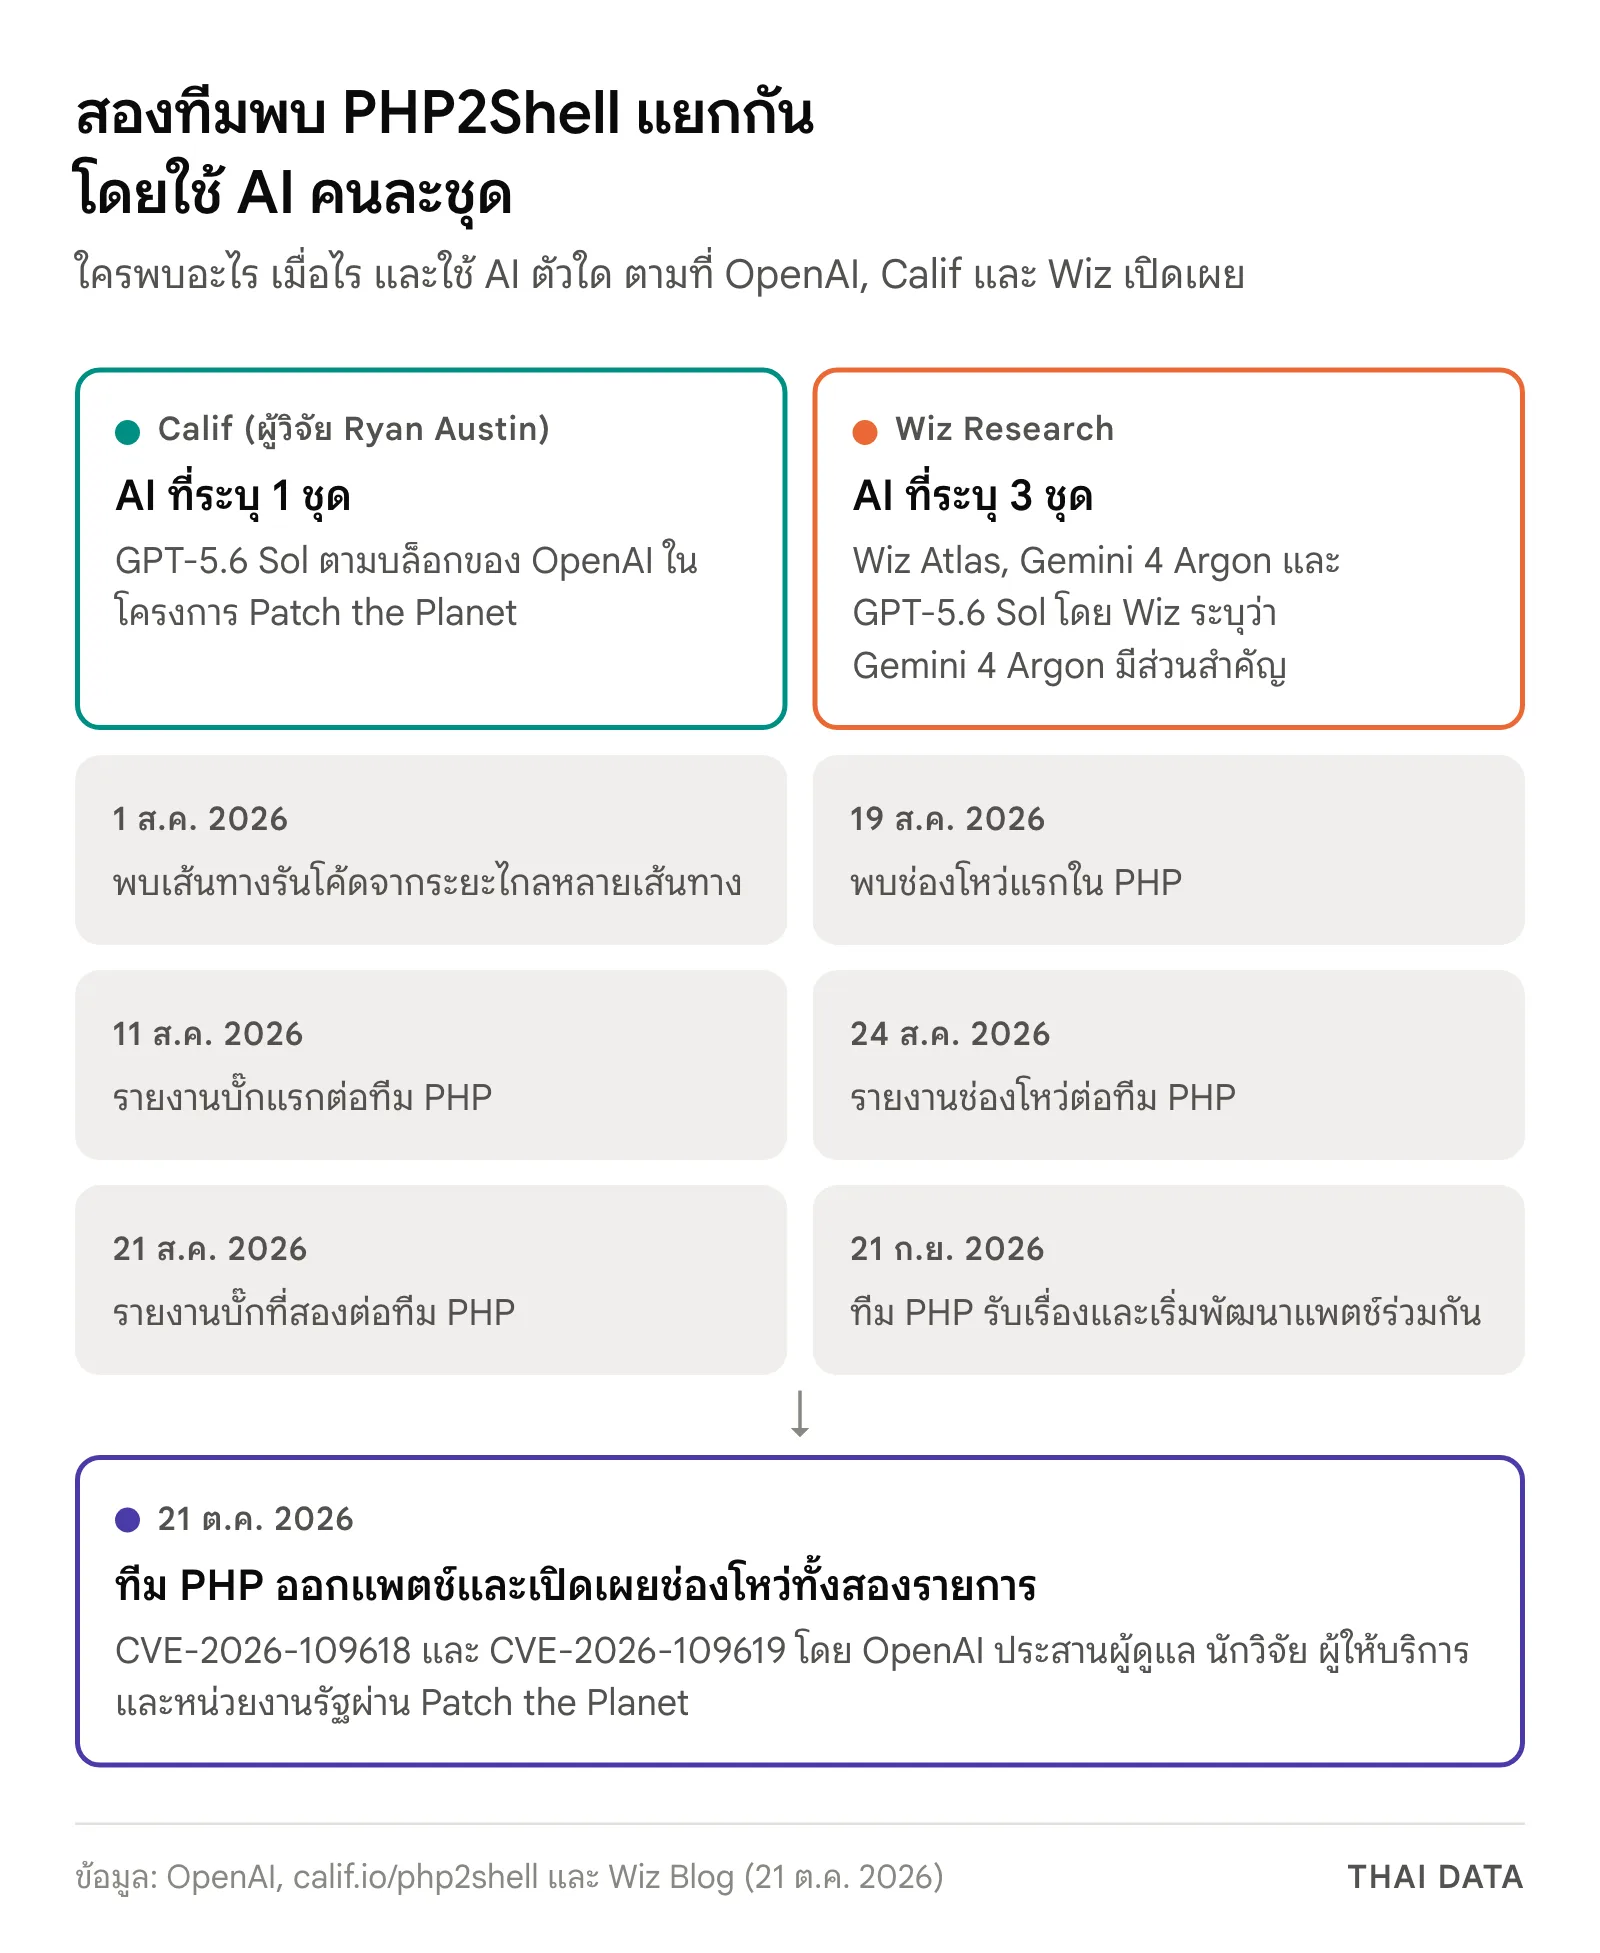
- ตามลำดับเหตุการณ์ของแต่ละฝ่าย Calif พบเส้นทางรันโค้ดวันที่ 1 ส.ค. 2026 และรายงานทีม PHP 11 ส.ค. ส่วน Wiz พบช่องโหว่แรก 19 ส.ค. และรายงาน 24 ส.ค. ก่อนแพตช์ออก 21 ต.ค.
- OpenAI เปิด php2shell-checker เป็น skill ของ Codex สัญญาอนุญาต Apache 2.0 สำหรับเช็กเวอร์ชัน PHP ของเว็บหรือเครื่อง และย้ำว่าผล UNKNOWN ไม่ได้แปลว่าแพตช์แล้ว
OpenAI เผยแพร่บทความ Patch the Planet เมื่อ 21 ตุลาคม 2026 เล่าว่าตลอด 2 เดือนที่ผ่านมาบริษัทนำกลุ่มผู้ดูแลโค้ด นักวิจัย และผู้ให้บริการด้านความปลอดภัยรับมือช่องโหว่วิกฤตใน PHP ที่เรียกว่า PHP2Shell โดยระบุว่า Calif พบช่องโหว่ร้ายแรงด้วยโมเดล GPT-5.6 Sol ในโครงการนี้ และ Wiz ค้นพบแยกกันโดยอิสระ พร้อมแจกเครื่องมือตรวจเวอร์ชัน PHP เป็น skill ของ Codex
ช่องโหว่คู่นี้คือ CVE-2026-109618 และ CVE-2026-109619 ที่ทีม PHP แก้ใน PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 ดูรายละเอียดของแพตช์ได้ในข่าวช่องโหว่ PHP2Shell แพตช์แล้ว และเรื่องการโจมตีจริงที่ Amazon พบตั้งแต่ก่อนเปิดเผยในข่าว PHP2Shell ถูกโจมตีแล้ว บทความนี้เน้นว่าใครพบอะไรด้วย AI ตัวไหน และ Patch the Planet ประสานงานอย่างไร
ใครพบ PHP2Shell และใช้ AI ตัวไหน
แต่ละฝ่ายเล่าเรื่องจากมุมของตัวเอง เราจึงแยกให้เห็นว่าข้อมูลแต่ละข้อมาจากใคร
| ฝ่าย | สิ่งที่ทำ (วันที่ตามที่ฝ่ายนั้นระบุ) | AI ที่ระบุ | ผู้ระบุเรื่อง AI |
|---|---|---|---|
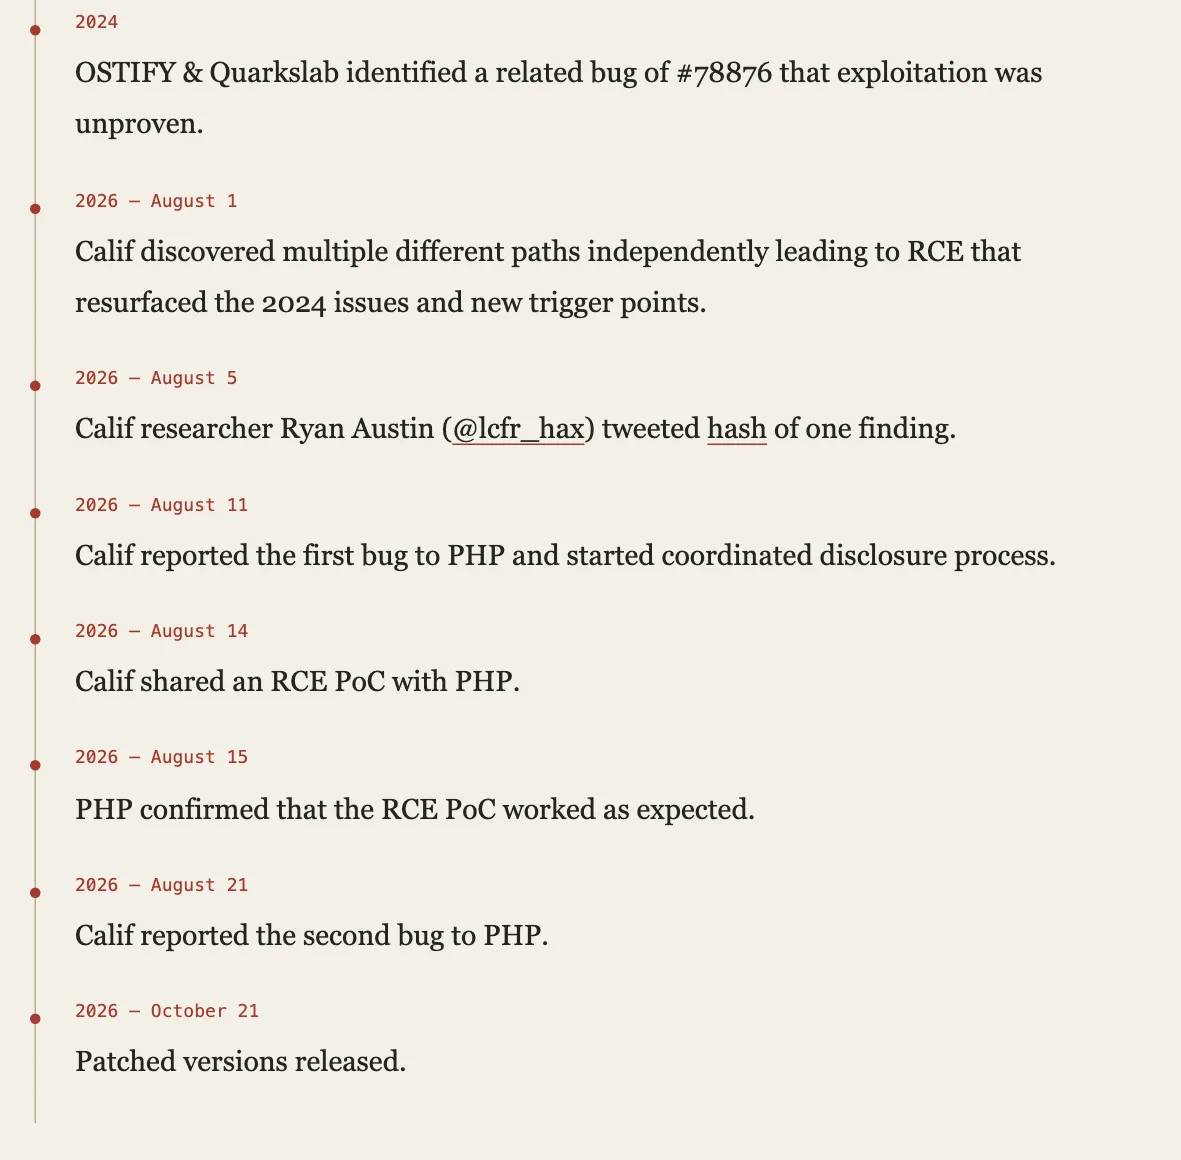
| Calif (ผู้วิจัย Ryan Austin) | พบเส้นทางรันโค้ดจากระยะไกลหลายเส้นทาง 1 ส.ค. 2026 รายงานบั๊กแรกต่อทีม PHP 11 ส.ค. ส่ง PoC 14 ส.ค. ทีม PHP ยืนยัน 15 ส.ค. รายงานบั๊กที่สอง 21 ส.ค. | GPT-5.6 Sol | OpenAI |
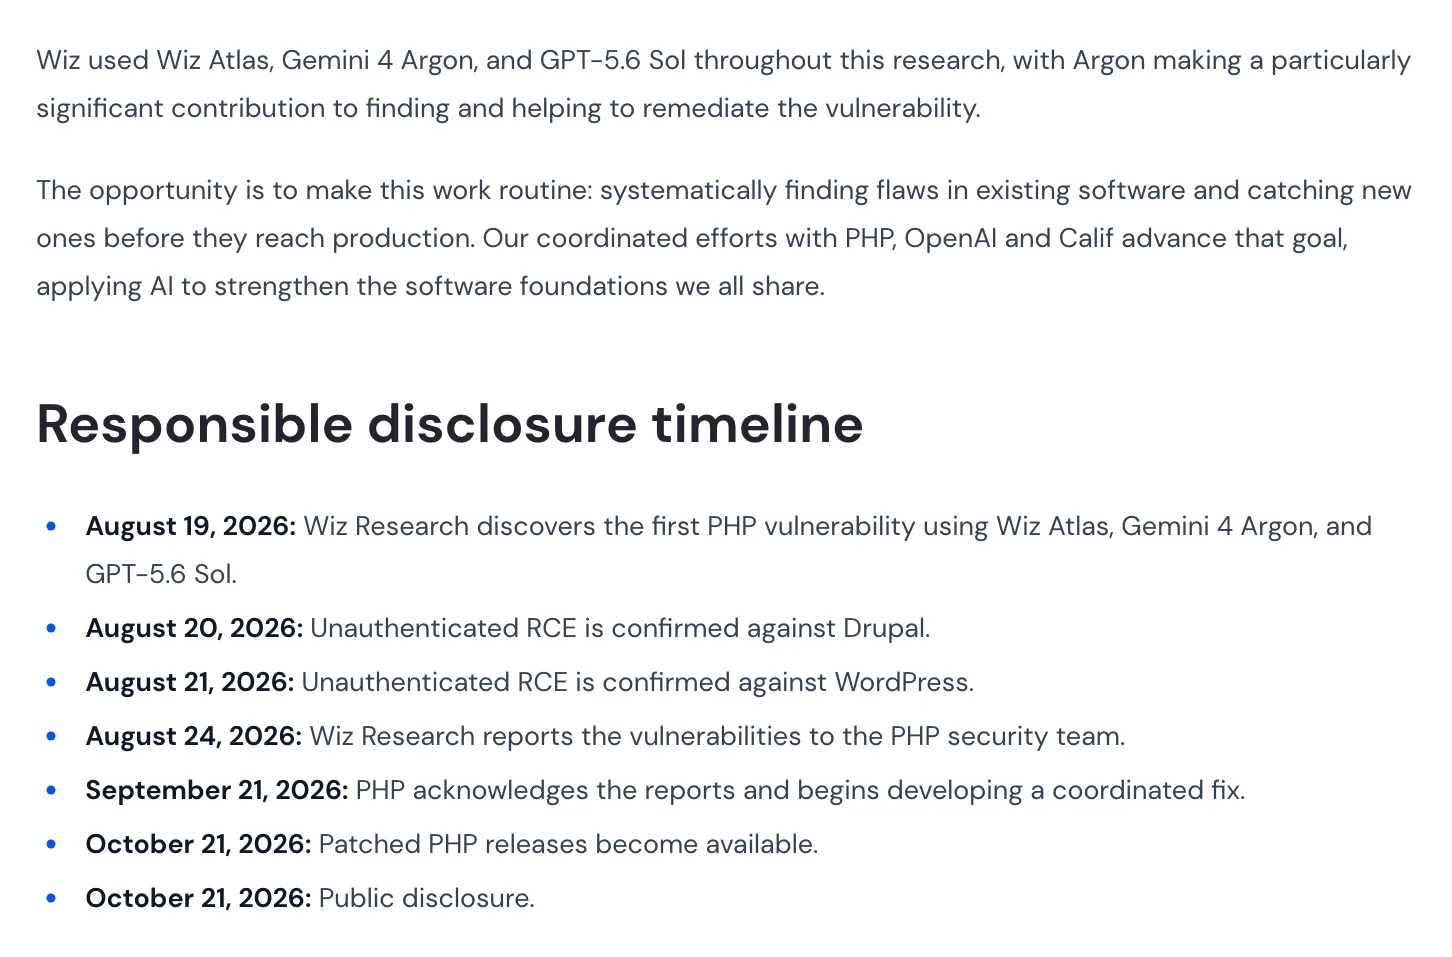
| Wiz Research | พบช่องโหว่แรก 19 ส.ค. 2026 ยืนยันการรันโค้ดบน Drupal 20 ส.ค. และ WordPress 21 ส.ค. รายงานทีม PHP 24 ส.ค. ทีม PHP รับเรื่อง 21 ก.ย. | Wiz Atlas, Gemini 4 Argon, GPT-5.6 Sol | Wiz |
| OpenAI | นำการประสานงานผ่าน Patch the Planet ทดสอบแพตช์ และติดต่อผู้ให้บริการกับหน่วยงานรัฐ | ไม่ระบุ | OpenAI |
| ทีม PHP | เป็นผู้นำการแก้ไขและออกแพตช์ 21 ต.ค. 2026 | ไม่ระบุ | OpenAI |
OpenAI เขียนว่า Calif พบช่องโหว่ร้ายแรง "using GPT‑5.6 Sol as part of our Patch the Planet initiative" และ Wiz "also independently discovering and reporting both vulnerabilities" หรือ Wiz ค้นพบและรายงานทั้งสองช่องโหว่แยกกันโดยอิสระ
Calif ใน Patch the Planet กับ Wiz ที่พบแยกกัน
ฝั่ง Calif หน้าเว็บของบริษัทเล่าว่า OpenAI เชิญเข้าร่วม Patch the Planet ในช่วงปลายเดือนกรกฎาคม และ Calif ดึง PHP Foundation เข้ามาตั้งแต่ต้น ผู้วิจัยเขียนว่าการค้นพบครั้งแรกไม่ได้ใช้ harness พิเศษหรือโมเดลที่คนทั่วไปเข้าถึงไม่ได้ และเน้นว่า "know your target" ยังสำคัญ เพราะเขาตั้งต้นจากความรู้เรื่องช่องโหว่หน่วยความจำของ PHP ในอดีต แล้วให้ LLM ช่วยไล่หาและสรุปรูปแบบบั๊กเพื่อหาตัวแปรอื่นในโค้ด หน้าของ Calif ไม่ได้ระบุชื่อโมเดล ชื่อ GPT-5.6 Sol มาจากบทความของ OpenAI
ฝั่ง Wiz ระบุว่าใช้ Wiz Atlas, Gemini 4 Argon และ GPT-5.6 Sol ตลอดงานวิจัย และ Gemini 4 Argon มีส่วนสำคัญทั้งการหาช่องโหว่ การพัฒนาการโจมตีเพื่อพิสูจน์ การตรวจจับ และการตรวจแพตช์ Raluca Ada Popa หัวหน้า Gemini Security ของ Google DeepMind กล่าวในบล็อกของ Wiz ว่ายินดีที่ Gemini 4 Argon ช่วยฝ่ายป้องกันหาช่องโหว่และช่วยแพตช์
เครดิตที่ต่างกันในแต่ละแหล่ง
หน้าของ Calif เองเขียนว่าช่องโหว่สองรายการนี้ "discovered by Calif, OpenAI and Wiz" หรือค้นพบโดย Calif, OpenAI และ Wiz นอกจากนี้ยังมีอีกสองข้อที่ควรรู้ Cloudflare เขียนว่าผู้เปิดเผยช่องโหว่คือ Calif.io, Wiz, OpenAI และ Quarkslab โดยหน้าของ Calif เล่าว่าการตรวจโค้ด PHP ของ OSTIF และ Quarkslab ในปี 2024 เคยพบปัญหาที่เกี่ยวข้อง แต่ตอนนั้นพิสูจน์ไม่ได้ว่าโจมตีได้ และหน้า GitHub advisory ของทีม PHP ให้เครดิตผู้รายงาน 4 บัญชี ส่วนตาราง CVE ในบล็อกของ Wiz จับคู่บั๊กกับหมายเลข CVE ต่างจากคำอธิบายในประกาศของทีม PHP ผู้ดูแลระบบจึงควรยึดคำอธิบายของทีม PHP เป็นหลัก
AI เปลี่ยนสิ่งที่เรียกว่า "โจมตีได้จริง"
Wiz ระบุว่าโค้ดที่มีปัญหาอยู่ใน PHP มานานกว่าสิบปี และทุกเวอร์ชันที่ออกในรอบทศวรรษได้รับผลกระทบอย่างน้อยหนึ่งรายการ ย้อนไปถึง PHP 5.4 สิ่งที่ทำให้ไม่มีใครแก้มาก่อนคือการพิสูจน์ว่าโจมตีได้ต้องใช้ขั้นตอนซับซ้อนมาก ทั้งการเชื่อมบั๊กหลายตัวและการปรับตามรูปแบบหน่วยความจำของแต่ละเครื่อง Wiz สรุปว่า "a single researcher completed in a week what previously would have taken a world-class team months of work" หรือนักวิจัยคนเดียวทำงานเสร็จในหนึ่งสัปดาห์ ซึ่งเดิมต้องใช้ทีมระดับโลกหลายเดือน
ผลที่สองทีมสาธิตได้มีดังนี้
- Wiz รวมบั๊กเป็นสคริปต์เดียวและรันโค้ดได้โดยไม่ต้องยืนยันตัวตนบน WordPress, Drupal และ Joomla จากคอนเทนเนอร์อิมเมจรุ่นล่าสุด และสาธิตการอ่านหน่วยความจำของ PHP ที่อาจมีรหัสผ่าน โทเค็น และคีย์ API โดยไม่ต้องรันโค้ด
- Calif ยืนยันการรันโค้ดก่อนยืนยันตัวตนบนแอปพลิเคชัน PHP 11 รายการ ได้แก่ WordPress, Drupal, Joomla, MediaWiki, Roundcube, Magento, phpMyAdmin, Nextcloud, Laravel, Symfony และ WHMCS
Wiz ระบุว่ารายงานบั๊กต่อทีม PHP 4 กรณี แต่ยังมีตัวแปรอื่นของปัญหาเดียวกันในโค้ด และแพตช์ของทีม PHP แก้ที่ต้นเหตุจึงครอบคลุมตัวแปรเหล่านั้นในเวอร์ชันที่แก้แล้ว
Patch the Planet ประสานงานอย่างไร
เว็บไซต์ Patch the Planet ระบุว่าโครงการนี้เป็นส่วนหนึ่งของ OpenAI Daybreak ทำงานร่วมกับ Trail of Bits, Calif และ HackerOne ทุกการค้นพบมีคนตรวจ และผู้ดูแลยังเป็นผู้คุมโค้ดและการออกรุ่นของตัวเอง ในกรณี PHP บทความ Patch the Planet ของ OpenAI ระบุว่าทีม PHP เป็นผู้นำการแก้ไขและออกแพตช์ OpenAI ให้ความเชี่ยวชาญด้านความปลอดภัยและการเข้าถึงโมเดล ช่วยทดสอบแพตช์ ประสานผู้ให้บริการโครงสร้างพื้นฐานเพื่อเตรียมการป้องกัน และติดต่อหน่วยงานรัฐ ได้แก่ Super Intelligence Force ของทำเนียบขาว สำนักงานผู้อำนวยการด้านไซเบอร์แห่งชาติ (ONCD) และ CISA รวมถึงพันธมิตรต่างประเทศ Wiz ระบุรายชื่อผู้ร่วมเตรียมการป้องกัน เช่น Google Cloud, Cloudflare, AWS, Microsoft, Automattic, Fastly, Akamai, Imperva และ Vercel
จากประสบการณ์ใน Patch the Planet OpenAI เสนอกรอบการรับมือ 5 ขั้นให้ชุมชนช่วยปรับปรุง
- ยืนยันและแก้ช่องโหว่ต้นทาง พร้อมใช้โมเดลหาทางเลี่ยงแพตช์
- ให้เวลาองค์กรที่ได้รับผลกระทบเตรียมตัว โดยผู้ดูแลตัดสินว่าจะแจ้งใคร
- ประสานหน่วยงานรัฐเพื่อปกป้องระบบสำคัญ
- เตรียมอัปเดตในผลิตภัณฑ์ที่ได้รับผลกระทบ
- เผยแพร่คำแนะนำและช่วยติดตั้งแพตช์
OpenAI ระบุว่าข้อมูลที่ส่งให้แต่ละฝ่ายมีตั้งแต่ log ที่มีตัวบ่งชี้การบุกรุก ไปจนถึง proof of concept ที่ใช้งานได้ และจะประเมินกำหนดการใหม่หากพบการโจมตีจริง ข้อมูลรั่ว แพตช์สาธารณะที่เผยช่องโหว่ หรือการแก้ไขที่ติดขัด
เครื่องมือตรวจ php2shell-checker ใน Codex
OpenAI เผยแพร่ php2shell-checker พร้อมบทความ Patch the Planet บน GitHub ภายใต้สัญญาอนุญาต Apache 2.0 มี skill ของ Codex 2 ตัว คือ phpcheck-server สำหรับผู้ที่เข้าถึงเซิร์ฟเวอร์ และ phpcheck-url เมื่อมีเพียง URL หรือจะรันสคริปต์ด้วย Node.js โดยตรงก็ได้ ผลลัพธ์มี 3 แบบ คือ OK, VULNERABLE และ UNKNOWN
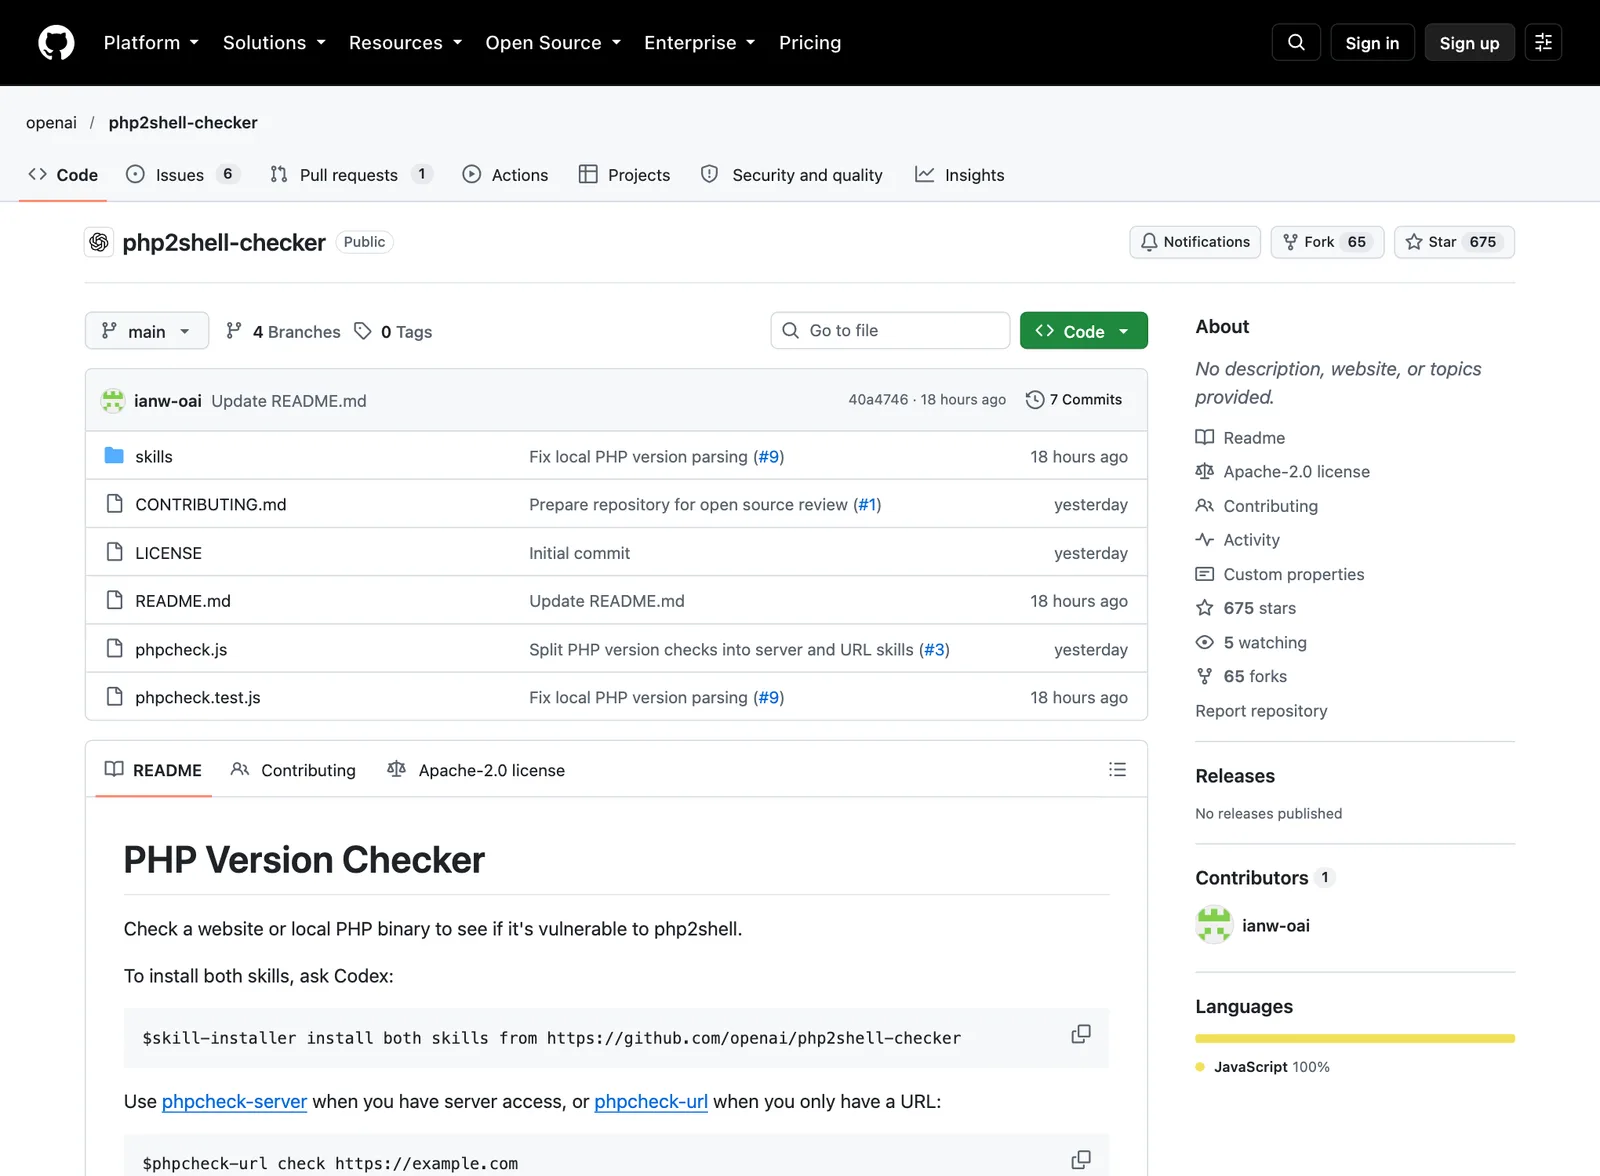
ข้อจำกัดที่ README ระบุไว้สำคัญพอ ๆ กับตัวเครื่องมือ เพราะเครื่องมือเทียบแค่เลขเวอร์ชันจาก header X-Powered-By และ Server ของเว็บ หรือจาก php -v ไม่ได้ตรวจว่าแพตช์ถูกติดตั้งจริง เว็บที่ซ่อน header จะได้ผล UNKNOWN และแพ็กเกจของดิสทริบิวชันที่ backport แพตช์อาจไม่เปลี่ยนเลขเวอร์ชัน README เขียนไว้ชัดว่า "UNKNOWN does not mean the target is patched!"
ทำไม Patch the Planet และ PHP2Shell จึงสำคัญ
OpenAI ระบุว่าถือว่านี่เป็นหนึ่งในปัญหาความปลอดภัยที่ส่งผลกระทบมากที่สุดในช่วงหลัง และเท่าที่บริษัททราบ AI พบช่องโหว่นี้ก่อนผู้โจมตี จึงเปิด "Defender's Window" ให้ผู้ดูแลเตรียมแพตช์ ขณะที่ Amazon รายงานว่าพบความพยายามโจมตีตั้งแต่ 17 ตุลาคม ก่อนการเปิดเผย 4 วัน และยังไม่ทราบว่าผู้โจมตีได้ข้อมูลมาจากที่ใด
OpenAI ยังบอกว่าบั๊กชุดนี้เป็นเพียงส่วนหนึ่งของช่องโหว่สำคัญหลายรายการที่บริษัทพบแล้วและกำลังแก้ และคาดว่าการค้นพบแบบนี้จะเพิ่มขึ้นอย่างรวดเร็วในไม่กี่เดือนข้างหน้า บริษัทให้คำมั่นสนับสนุนการเข้าถึง Daybreak มูลค่า 1,000 ล้านดอลลาร์สหรัฐผ่านโครงการ Daybreak for Frontline Defenders ให้ Codex for OSS แก่ผู้ดูแลโอเพนซอร์ส และกำลังปรับตัวจำแนกเพื่อลดการใช้ Daybreak ในทางที่ผิด ซึ่ง OpenAI ยอมรับว่าเป็นการแลกกันระหว่างการกันการใช้ผิดกับการไม่ขวางงานความปลอดภัยที่ชอบธรรม
คำถามที่ OpenAI เปิดให้ชุมชนช่วยตอบสะท้อนว่าเรื่องนี้ยังไม่มีคำตอบสำเร็จรูป เช่น ควรให้เวลาก่อนเปิดเผยนานเท่าใด ใครควรได้รับแจ้งล่วงหน้า และรัฐหรือผู้ดูแลระบบควรใช้ช่องโหว่แพตช์ระบบที่ตนเป็นเจ้าของหรือได้รับอนุญาตให้ดูแลหลังเสียสิทธิ์ผู้ดูแลหรือไม่ ภายใต้เงื่อนไขอะไร
ผลต่อองค์กรไทย
- เตรียมรับช่องโหว่วิกฤตที่มาเร็วและถี่ขึ้น ทั้ง OpenAI และ Wiz บอกว่า AI ทำให้การหาและพิสูจน์ช่องโหว่ในซอฟต์แวร์เก่าง่ายขึ้น องค์กรควรมีรายการซอฟต์แวร์โอเพนซอร์สที่ใช้ และกระบวนการแพตช์ฉุกเฉินที่ทำได้ภายในไม่กี่ชั่วโมง
- ใช้ php2shell-checker เป็นตัวช่วยคัดกรอง ไม่ใช่คำตอบสุดท้าย ยืนยันกับเวอร์ชันที่ทีม PHP ประกาศ (8.5.12, 8.4.27, 8.3.36, 8.2.35) และประกาศของดิสทริบิวชัน และถือว่า UNKNOWN คือยังต้องตรวจต่อ
- อ่านคำเคลมเรื่อง AI จากหลายแหล่ง แต่ละฝ่ายเล่าบทบาทของตัวเองต่างกัน การประเมินเครื่องมือ AI ด้านความปลอดภัยควรดูว่าใครเป็นผู้ระบุและมีหลักฐานอะไร
- ทีมที่ดูแลโปรเจกต์โอเพนซอร์ส สมัครขอความช่วยเหลือจาก Patch the Planet ได้ผ่านหน้าเว็บของโครงการ Patch the Planet ซึ่งระบุว่าช่วยยืนยันการค้นพบ ทดสอบแพตช์ และประสานการเปิดเผย
ติดตามข่าว AI และการใช้ AI ในงานความปลอดภัยได้ที่หมวด AI
คำถามที่พบบ่อย
Patch the Planet ของ OpenAI คืออะไร?
Patch the Planet คือโครงการภายใต้ OpenAI Daybreak ที่ทำงานร่วมกับ Trail of Bits, Calif และ HackerOne ใช้ AI ระดับแนวหน้าและผู้เชี่ยวชาญด้านความปลอดภัยช่วยยืนยันช่องโหว่ พัฒนาและทดสอบแพตช์ และประสานการเปิดเผยกับผู้ดูแลซอฟต์แวร์โอเพนซอร์ส โดยมีคนตรวจทุกการค้นพบ และผู้ดูแลยังคุมโค้ดของตัวเอง
ใครค้นพบ PHP2Shell และใช้ AI ตัวไหน?
OpenAI ระบุว่า Calif พบช่องโหว่ PHP2Shell ด้วย GPT-5.6 Sol ในโครงการ Patch the Planet และ Wiz ค้นพบและรายงานแยกกันโดยอิสระ Wiz ระบุว่าใช้ Wiz Atlas, Gemini 4 Argon และ GPT-5.6 Sol โดย Gemini 4 Argon มีส่วนสำคัญ ส่วน Calif บอกว่าไม่ได้ใช้ harness พิเศษหรือโมเดลที่คนทั่วไปเข้าถึงไม่ได้
Calif และ Wiz พบช่องโหว่ PHP2Shell เมื่อไร?
หน้าของ Calif ซึ่งร่วมโครงการ Patch the Planet ระบุว่าพบเส้นทางรันโค้ดจากระยะไกลวันที่ 1 สิงหาคม 2026 และรายงานบั๊กแรกต่อทีม PHP วันที่ 11 สิงหาคม ส่วน Wiz ระบุว่าพบช่องโหว่แรกวันที่ 19 สิงหาคม และรายงานวันที่ 24 สิงหาคม ทีม PHP ออกแพตช์วันที่ 21 ตุลาคม 2026
เครื่องมือตรวจ PHP2Shell ใน Codex ของ OpenAI ใช้อย่างไร?
OpenAI เผยแพร่ php2shell-checker พร้อมบทความ Patch the Planet บน GitHub เป็น skill ของ Codex 2 ตัว คือ phpcheck-server สำหรับผู้ที่เข้าถึงเซิร์ฟเวอร์ และ phpcheck-url เมื่อมีแค่ URL หรือรัน node phpcheck.js ก็ได้ เครื่องมือเทียบเลขเวอร์ชันจาก header หรือ php -v เท่านั้น ผล UNKNOWN ไม่ได้แปลว่าแพตช์แล้ว
OpenAI ใช้ Patch the Planet ประสานการแก้ช่องโหว่อย่างไร?
OpenAI ให้ความเชี่ยวชาญด้านความปลอดภัยและการเข้าถึงโมเดล ช่วยทดสอบแพตช์ ประสานผู้ให้บริการโครงสร้างพื้นฐานเตรียมการป้องกัน และติดต่อหน่วยงานรัฐ เช่น ONCD และ CISA ขณะที่ทีม PHP เป็นผู้นำการแก้และออกแพตช์ OpenAI เสนอกรอบการทำงาน 5 ขั้นให้ชุมชนช่วยปรับปรุง
แหล่งอ้างอิง
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities — OpenAI
- PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet — Wiz
- php2shell: A tale of two PHP remote vulnerabilities — Calif
- openai/php2shell-checker — OpenAI (GitHub)
- Patch the Planet — OpenAI
- Cloudflare deploys protections against php2shell vulnerability — Cloudflare
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ