
Lazarus PHP2Shell: CYFIRMA ได้รายชื่อเป้าหมาย 216 เครื่องใน 10 ประเทศ เกาหลีใต้ 30 ไทย 16 ผู้ลงมืออ้างว่าขยายเป็น 581 ให้แพตช์ PHP ทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- บริษัทข่าวกรองภัยคุกคาม CYFIRMA ออกประกาศ Threat Advisory ฉบับที่ 4 เมื่อ 29 ตุลาคม 2026 ระบุว่าได้รายการเป้าหมายต้นฉบับ 216 เครื่อง ใน 10 ประเทศ และประเมินด้วยความมั่นใจสูงว่าผู้ลงมือเป็นผู้ปฏิบัติการรัฐเกาหลีเหนือในเครือข่าย Lazarus Group
- ในรายการนี้เป็นเครื่องในเกาหลีใต้ 30 เครื่อง ญี่ปุ่น 47 สหรัฐฯ 49 อินเดีย 31 ไทย 16 สหรัฐอาหรับเอมิเรตส์ 14 อินโดนีเซียกับออสเตรเลียประเทศละ 10 ซาอุดีอาระเบีย 5 และสิงคโปร์ 4
- ผู้ลงมือใช้ช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ใน PHP (CVSS v4.0 9.2 ทั้งคู่) ระหว่าง 25–29 ต.ค. และอ้างในช่องสนทนาปิดว่าขยายเป้าหมายเป็น 581 เครื่อง แต่ CYFIRMA ระบุว่าตัวเลขนี้เป็นคำอ้างของผู้โจมตี ยังไม่ยืนยัน
- การอยู่ในรายการแปลว่าถูกเล็ง ไม่ได้แปลว่าถูกเจาะ CYFIRMA ย้ำว่าคำอ้างว่าวาง web shell สำเร็จเป็นคำของผู้โจมตีเอง ยังไม่ยืนยันรายเครื่อง
- CYFIRMA แนะนำให้แพตช์เป็น PHP 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 แล้วรีสตาร์ต worker ทุกตัว บล็อกที่อยู่ IP ต้องสงสัย 24 รายการ และตรวจล็อกเว็บย้อนถึง 17 ตุลาคม 2026 ก่อนแพตช์เครื่องที่น่าสงสัยให้เก็บหลักฐานในหน่วยความจำไว้ก่อน
Lazarus PHP2Shell คือแคมเปญที่ CYFIRMA ประเมินว่าผู้ปฏิบัติการเกาหลีเหนือในเครือข่าย Lazarus Group ใช้ช่องโหว่ PHP2Shell บุกเว็บเซิร์ฟเวอร์ PHP ที่ยังไม่แพตช์ ประกาศฉบับที่ 4 เมื่อ 29 ตุลาคม 2026 เปิดรายการเป้าหมาย 216 เครื่องใน 10 ประเทศ เป็นเครื่องในเกาหลีใต้ 30 เครื่อง และในไทย 16 เครื่อง
สื่อเกาหลีหลายสำนักหยิบตัวเลขเกาหลีใต้มารายงานเมื่อ 15 พฤศจิกายน ข่าวนี้อ้างเฉพาะรายงานต้นทางของ CYFIRMA ส่วนประกาศของทีม PHP ที่ php.net ระบุว่าทุกการติดตั้งที่ให้บริการเว็บมีความเสี่ยง เรื่องช่องโหว่ตัวเองอ่านที่คู่มือแพตช์ PHP2Shell และมาตรการรับมือ PHP2Shell ของไทย
Lazarus PHP2Shell: CYFIRMA พบอะไร
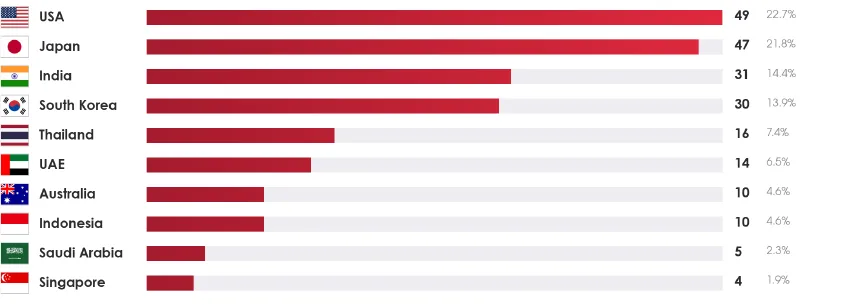
CYFIRMA ออกประกาศ Lazarus PHP2Shell ฉบับแรกเมื่อ 22 ตุลาคม แล้วอัปเดตรวม 4 ฉบับภายใน 8 วัน ฉบับล่าสุดระบุว่าบริษัทได้รายการเป้าหมายต้นฉบับ 216 เครื่องที่ผู้ลงมือใช้ และเก็บบทสนทนาในช่องปิดของผู้ลงมือสองคนระหว่าง 25–29 ตุลาคม ซึ่งบริษัทปกปิดชื่อและรายละเอียดบางส่วนก่อนเผยแพร่ ผู้ลงมือคุยกันว่าผลรอบแรกของรายการ 216 เครื่อง "ออกมาแล้ว" และมี web shell เปิดได้บางเครื่อง จากนั้นวันที่ 26 ตุลาคมสั่งขยายรายการไปยังเว็บที่ยังแสดงเวอร์ชัน PHP เก่า เริ่มจากหน่วยงานรัฐและธนาคาร ตามด้วยโลจิสติกส์และแพลตฟอร์มซื้อขาย
CYFIRMA แยกสิ่งที่ยืนยันแล้วกับสิ่งที่ยังไม่ยืนยันของ Lazarus PHP2Shell ไว้ในประกาศ ข่าวนี้คงการแยกนั้นไว้
| เรื่อง | สถานะตาม CYFIRMA |
|---|---|
| รายการเป้าหมายต้นฉบับ 216 เครื่อง | ยืนยันแล้ว CYFIRMA ได้ไฟล์มาเอง |
| ช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 | ยืนยันแล้ว เป็นช่องโหว่รันโค้ดจากระยะไกลโดยไม่ต้องล็อกอินใน PHP core CVSS v4.0 9.2 |
| การสแกนและพยายามโจมตีเว็บ PHP ต่อเนื่อง | ยืนยันแล้ว |
| ผู้ลงมือเป็นรัฐเกาหลีเหนือในเครือข่าย Lazarus | ประเมินด้วยความมั่นใจสูง (ยกระดับจากปานกลางเมื่อฉบับแรก) |
| รายการขยายเป็น 581 เครื่อง | ยังไม่ยืนยัน เป็นคำอ้างของผู้โจมตี |
| วาง web shell สำเร็จรายเครื่อง | ยังไม่ยืนยัน เป็นคำที่ผู้โจมตีรายงานกันเอง |
| เครื่องในรายการถูกเจาะ | ยังไม่ยืนยัน การอยู่ในรายการหมายถึงถูกเล็ง |
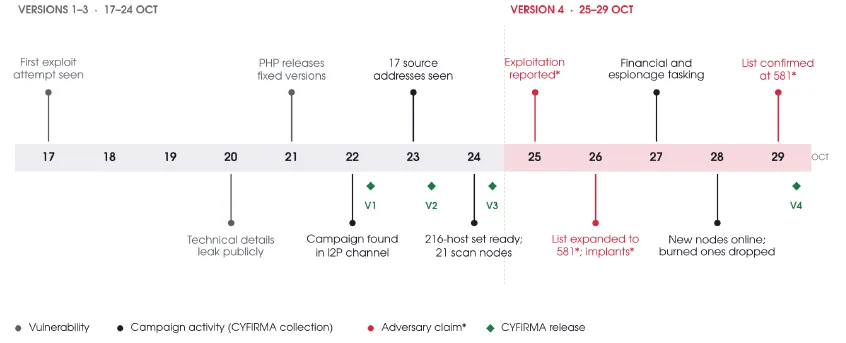
Lazarus PHP2Shell: รายการ 216 เครื่อง แยกตามประเทศ
CYFIRMA เผยแพร่รายการที่ปิดเลข IP หลักสุดท้าย เพื่อให้องค์กรตรวจช่วง /24 ของตัวเองได้โดยไม่ระบุเครื่องใดเครื่องหนึ่ง
| ประเทศ | จำนวนเครื่อง |
|---|---|
| สหรัฐอเมริกา | 49 |
| ญี่ปุ่น | 47 |
| อินเดีย | 31 |
| เกาหลีใต้ | 30 |
| ไทย | 16 |
| สหรัฐอาหรับเอมิเรตส์ | 14 |
| ออสเตรเลีย | 10 |
| อินโดนีเซีย | 10 |
| ซาอุดีอาระเบีย | 5 |
| สิงคโปร์ | 4 |
| รวม | 216 |
ภูมิภาคเอเชียแปซิฟิกมี 148 เครื่อง หรือ 68.5% อเมริกาเหนือ 49 เครื่อง (22.7%) และตะวันออกกลาง 19 เครื่อง (8.8%) สหรัฐฯ กับญี่ปุ่นรวมกัน 96 เครื่อง หรือ 44.4% ตามประกาศ ผู้ลงมือบอกว่าช่วงของเกาหลีใต้ ญี่ปุ่น สหรัฐฯ ไทย อินโดนีเซียและอินเดีย "น่าจะได้ผล" ในการดึงไฟล์คอนฟิก และ CYFIRMA ระบุว่ารายการมีหน่วยงานโครงสร้างพื้นฐาน โทรคมนาคม รัฐและธนาคารรวมอยู่
Lazarus PHP2Shell ต้องการอะไร
บทสนทนาวันที่ 27 ตุลาคมระบุว่าผู้ลงมือ Lazarus PHP2Shell ต้องการผลทางการเงินและข้อมูลที่นำไปสู่การเงิน การซื้อขาย หรือกระเป๋าคริปโต ส่วนการจารกรรมกับเว็บของรัฐเป็นเส้นทางคู่ขนาน เมื่อได้ shell แล้วให้ขยับต่อไปยังไฟล์คอนฟิก ไฟล์ .env และรหัสผ่านฐานข้อมูล CYFIRMA จึงประเมินว่า Lazarus PHP2Shell มีภารกิจสองทาง คือหาเงินและสอดแนม
ช่องโหว่ที่ Lazarus PHP2Shell ใช้และเส้นทางโจมตี
ช่องโหว่ทั้งสองที่ Lazarus PHP2Shell ใช้ อาศัยกลไก "bailout" ของ PHP ที่ตัดคำขอกลางทาง จนสถานะภายในค้างครึ่งๆ กลางๆ หรือชี้ไปยังหน่วยความจำที่คืนไปแล้ว คำขอถัดไปที่ worker ตัวเดียวกันจึงรับสถานะนั้นไปใช้
- CVE-2026-109618 ส่งคำขอ multipart/form-data ให้ตัวอ่านใช้หน่วยความจำเกิน memory_limit จนเกิดการเสียหายที่ควบคุมได้ ได้ผลสูงสุดกับ Apache mod_php แบบ prefork
- CVE-2026-109619 ใช้ฟีเจอร์ session upload progress บังคับให้คำขอตายในจังหวะที่กำหนด แล้วใช้คำขอถัดไปอ่านตัวชี้ที่ค้าง เกิดเป็นการรันโค้ดหรือแย่งเซสชัน
ตามประกาศ Lazarus PHP2Shell ผู้ลงมือปรับโค้ดพิสูจน์แนวคิดสาธารณะ ใช้โมเดล AI ในเครื่องจัดอันดับ ทดสอบในแล็บ แล้วโจมตีแบบช้าๆ พร้อมหมุนเวียนโหนดสแกน หลังได้ shell จะวาง PHP web shell ฝัง cron และกุญแจ SSH ดึงไฟล์คอนฟิกและรหัสผ่าน แล้วอาจต่อยอดไปขุดคริปโต ตัวตั้งต้นแรนซัมแวร์ ขยับไปเครื่องอื่น หรือขโมยข้อมูล
รับมือ Lazarus PHP2Shell: ผู้ดูแลเว็บเซิร์ฟเวอร์ควรทำอะไร
คำแนะนำของ CYFIRMA เรียงตามลำดับดังนี้
- แพตช์และรีสตาร์ต PHP เป็น 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 หรือแพ็กเกจ backport ที่ผู้ผลิตยืนยัน การ reload ที่ปล่อย worker เก่าไว้ยังมีช่องโหว่
- บล็อกหรือเฝ้า ที่อยู่ IP ต้องสงสัย 24 รายการในประกาศ รวมที่อยู่โหนดสแกนและจุดพักที่เคยประกาศก่อนหน้า
- ตรวจล็อก เว็บ WAF และพร็อกซีย้อนถึง 17 ตุลาคม 2026 หาคำขอ multipart ผิดปกติ ไฟล์ PHP ที่ไม่คุ้น worker ที่ล้ม และเชลล์ที่ PHP สั่งเปิด
- เก็บหลักฐานก่อนแพตช์ เครื่องที่น่าสงสัย เพราะการรีสตาร์ตทำลายสถานะของ CVE-2026-109619
- แยกเครื่องที่แพตช์ไม่ได้ ออกจากอินเทอร์เน็ต เริ่มจาก Apache mod_php และใช้มาตรการชั่วคราวรายช่องโหว่
- ถ้าอยู่ในรายการ 216 เครื่อง ให้ทำทุกข้อด้วยความเร่งด่วนสูงสุด CYFIRMA บอกให้ถือว่าเครื่องในรายการถูกเล็งแน่นอน
ตัวอย่างสำหรับองค์กรไทย: รายการ Lazarus PHP2Shell นี้มีเครื่องในไทย 16 เครื่อง แต่ CYFIRMA ไม่เปิดที่อยู่เต็ม ผู้ดูแลจึงควรเทียบช่วง /24 ของตัวเอง และตรวจเว็บทุกเครื่องที่ยังรัน PHP รุ่นก่อนแพตช์ ไม่ใช่รอให้เจอชื่อในรายการ ส่วนกรอบที่หน่วยงานรัฐไทยสั่งไว้อ่านในมาตรการรับมือ PHP2Shell ของไทย และข่าวความปลอดภัยอื่นอ่านที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เว็บเซิร์ฟเวอร์ PHP ที่เปิดออกอินเทอร์เน็ตและแพตช์ไม่ทัน เป็นเป้าที่ผู้โจมตีจัดลำดับไว้ก่อน องค์กรที่ทีมไอทีไม่มีเวลาไล่อัปเดตทุกเครื่อง IT Support ของ THAI DATA CLOUD ดูแลเซิร์ฟเวอร์และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
Lazarus PHP2Shell คืออะไร?
Lazarus PHP2Shell คือชื่อที่ใช้เรียกแคมเปญที่ CYFIRMA ประเมินว่าผู้ปฏิบัติการเกาหลีเหนือในเครือข่าย Lazarus Group ใช้ช่องโหว่ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) เจาะเว็บเซิร์ฟเวอร์ PHP ที่ยังไม่แพตช์ CYFIRMA ให้ความมั่นใจระดับสูงในการโยงกับ Lazarus แต่ผู้ลงมือไม่ได้ประกาศตัวเอง
เซิร์ฟเวอร์ในเกาหลีใต้และไทยถูกเจาะแล้วหรือยัง?
ยังไม่ทราบ CYFIRMA ระบุว่าการปรากฏในรายการหมายถึงถูกเล็ง ไม่ได้หมายถึงถูกเจาะ และคำอ้างของผู้ลงมือว่าวาง web shell สำเร็จก็ยังไม่ยืนยันรายเครื่อง รายการที่เปิดเผยปิดเลข IP หลักสุดท้าย จึงบอกได้เพียงว่าเครื่องอยู่ในช่วง /24 ใด
ตัวเลข 581 เครื่องเชื่อถือได้แค่ไหน?
CYFIRMA แยกชัดว่า 216 เครื่องเป็นรายการที่บริษัทได้มาเอง ส่วน 581 เครื่องเป็นคำอ้างของผู้โจมตีในช่องสนทนา ยังไม่ได้ตรวจสอบอย่างอิสระ จึงควรอ้าง 581 ในฐานะคำอ้างเท่านั้น
องค์กรที่ใช้ PHP ควรทำอะไรทันที?
ตามคำแนะนำของ CYFIRMA ให้แพตช์ PHP เป็น 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 (หรือแพ็กเกจ backport ที่ผู้ผลิตยืนยัน) แล้วรีสตาร์ตทุก worker บล็อกที่อยู่ IP ต้องสงสัย ตรวจล็อกเว็บและ WAF ย้อนถึง 17 ตุลาคม 2026 และเก็บหลักฐานในหน่วยความจำก่อนรีสตาร์ตเครื่องที่น่าสงสัย เพราะการรีสตาร์ตทำลายสถานะของ CVE-2026-109619
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Lazarus Group2
- ประเทศและสถานที่
- เกาหลีใต้143ญี่ปุ่น336สหรัฐอเมริกา822อินเดีย162สหรัฐอาหรับเอมิเรตส์46อินโดนีเซีย129ออสเตรเลีย177ซาอุดีอาระเบีย47สิงคโปร์284ตะวันออกกลาง143
- ผลิตภัณฑ์และเทคโนโลยี
- PHP29
- เหตุการณ์และงาน
- PHP2Shell24
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ