
PHP2Shell ถูกโจมตีจริงแล้ว: Amazon พบความพยายามตั้งแต่ 4 วันก่อนเปิดเผย NSA เร่งให้แพตช์
PHP2Shell ถูกโจมตีจริงในวงกว้างแล้ว Amazon พบความพยายามโจมตีใน MadPot ตั้งแต่ 17 ต.ค. 2026 ก่อนเปิดเผย 4 วัน Cloudflare ระบุข้อมูลหลุดก่อนวันออกแพตช์
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- Amazon Threat Intelligence รายงานเมื่อ 21 ตุลาคม 2026 ว่า PHP2Shell ถูกโจมตีเข้า honeypot MadPot ครั้งแรกตั้งแต่ 17 ตุลาคม หรือ 4 วันก่อนการเปิดเผย CVE-2026-109618 และ CVE-2026-109619 จาก IP ของเครือข่ายนิรนามเชิงพาณิชย์
- ในวันออกแพตช์ Amazon พบ proof of concept หลายชุดตั้งแต่ราว 02:00 UTC ก่อนการปิดข้อมูลจะสิ้นสุดเวลา 14:00 UTC และหลังแพตช์ออก PHP2Shell ถูกโจมตีในวงกว้าง
- Cloudflare ระบุว่าช่องโหว่หลุดก่อนวันออกแพตช์และพบทราฟฟิกโจมตีลูกค้า กฎ WAF ของ Cloudflare เปิดโดยค่าเริ่มต้นตั้งแต่ 03:02 UTC วันที่ 21 ต.ค. ทั้งแผนฟรีและแผนเสียเงิน
- Unit 42 พบ proof of concept และนับอินสแตนซ์ที่อาจมีช่องโหว่ได้กว่า 22.6 ล้านรายการ ส่วน NSA ให้หน่วยงานรัฐสหรัฐฯ แพตช์ทันที และแนะนำให้นำระบบออฟไลน์หากอัปเดตไม่ได้
Amazon Threat Intelligence รายงานเมื่อ 21 ตุลาคม 2026 ว่า PHP2Shell ถูกโจมตีจริงในวงกว้างแล้ว และพบความพยายามโจมตีใน honeypot MadPot ตั้งแต่ 17 ตุลาคม หรือ 4 วันก่อนทีม PHP เปิดเผยช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 ขณะที่ Cloudflare ระบุว่ารายละเอียดหลุดก่อนวันออกแพตช์ และ NSA ให้หน่วยงานรัฐสหรัฐฯ แพตช์ทันที
ช่องโหว่ทั้งสองรายการอยู่ในตัวรันไทม์ของ PHP ได้คะแนน CVSS v4.0 9.2 และเปิดทางให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนรันโค้ดบนเว็บเซิร์ฟเวอร์ได้ ทีม PHP แก้แล้วใน PHP 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 รายละเอียดของแพตช์อยู่ในข่าวช่องโหว่ PHP2Shell แพตช์แล้ว บทความนี้เน้นว่า PHP2Shell ถูกโจมตีอย่างไรและเมื่อใด
PHP2Shell ถูกโจมตีก่อนการเปิดเผยอย่างไร
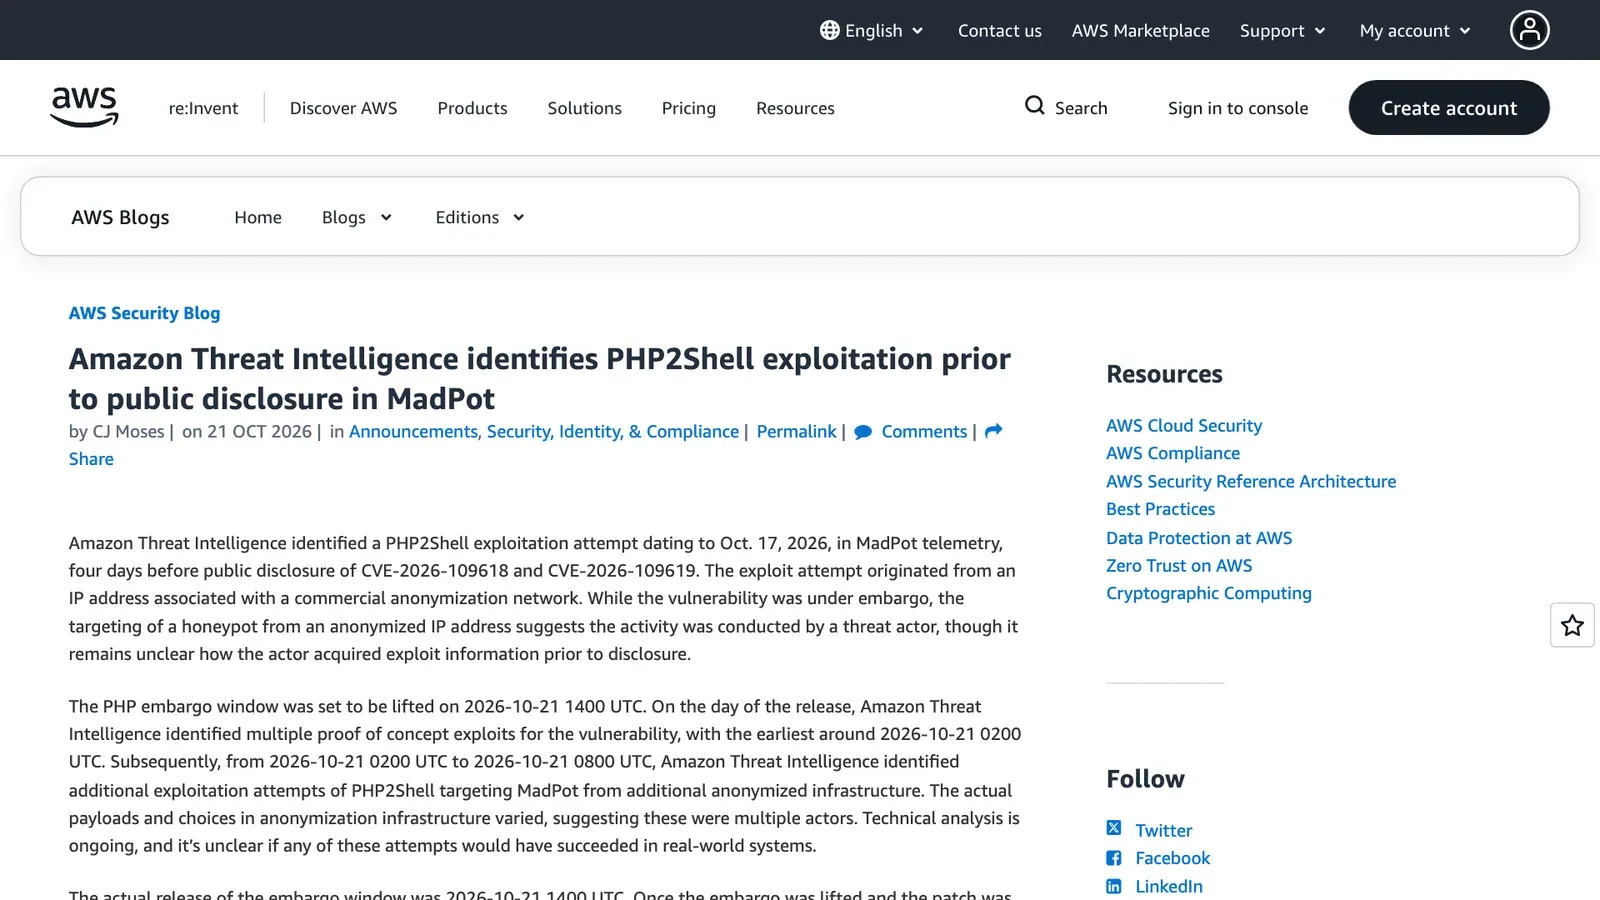
CJ Moses ประธานเจ้าหน้าที่ฝ่ายความปลอดภัยสารสนเทศ (CISO) ของ Amazon Integrated Security เขียนในบล็อก AWS Security ว่า Amazon Threat Intelligence พบความพยายามโจมตี PHP2Shell ในข้อมูลจาก MadPot ซึ่งเป็นเครือข่าย honeypot ของ Amazon ย้อนไปถึงวันที่ 17 ตุลาคม 2026 การโจมตีมาจาก IP ที่ผูกกับเครือข่ายนิรนามเชิงพาณิชย์ (commercial anonymization network) ระหว่างที่ข้อมูลช่องโหว่ยังอยู่ในช่วงปิดไว้ (embargo)
Amazon ประเมินว่าการที่ PHP2Shell ถูกโจมตีเข้า honeypot จาก IP นิรนามบ่งชี้ว่าเป็นฝีมือผู้โจมตี แต่ยังไม่ชัดว่าผู้โจมตีได้ข้อมูลมาก่อนการเปิดเผยได้อย่างไร
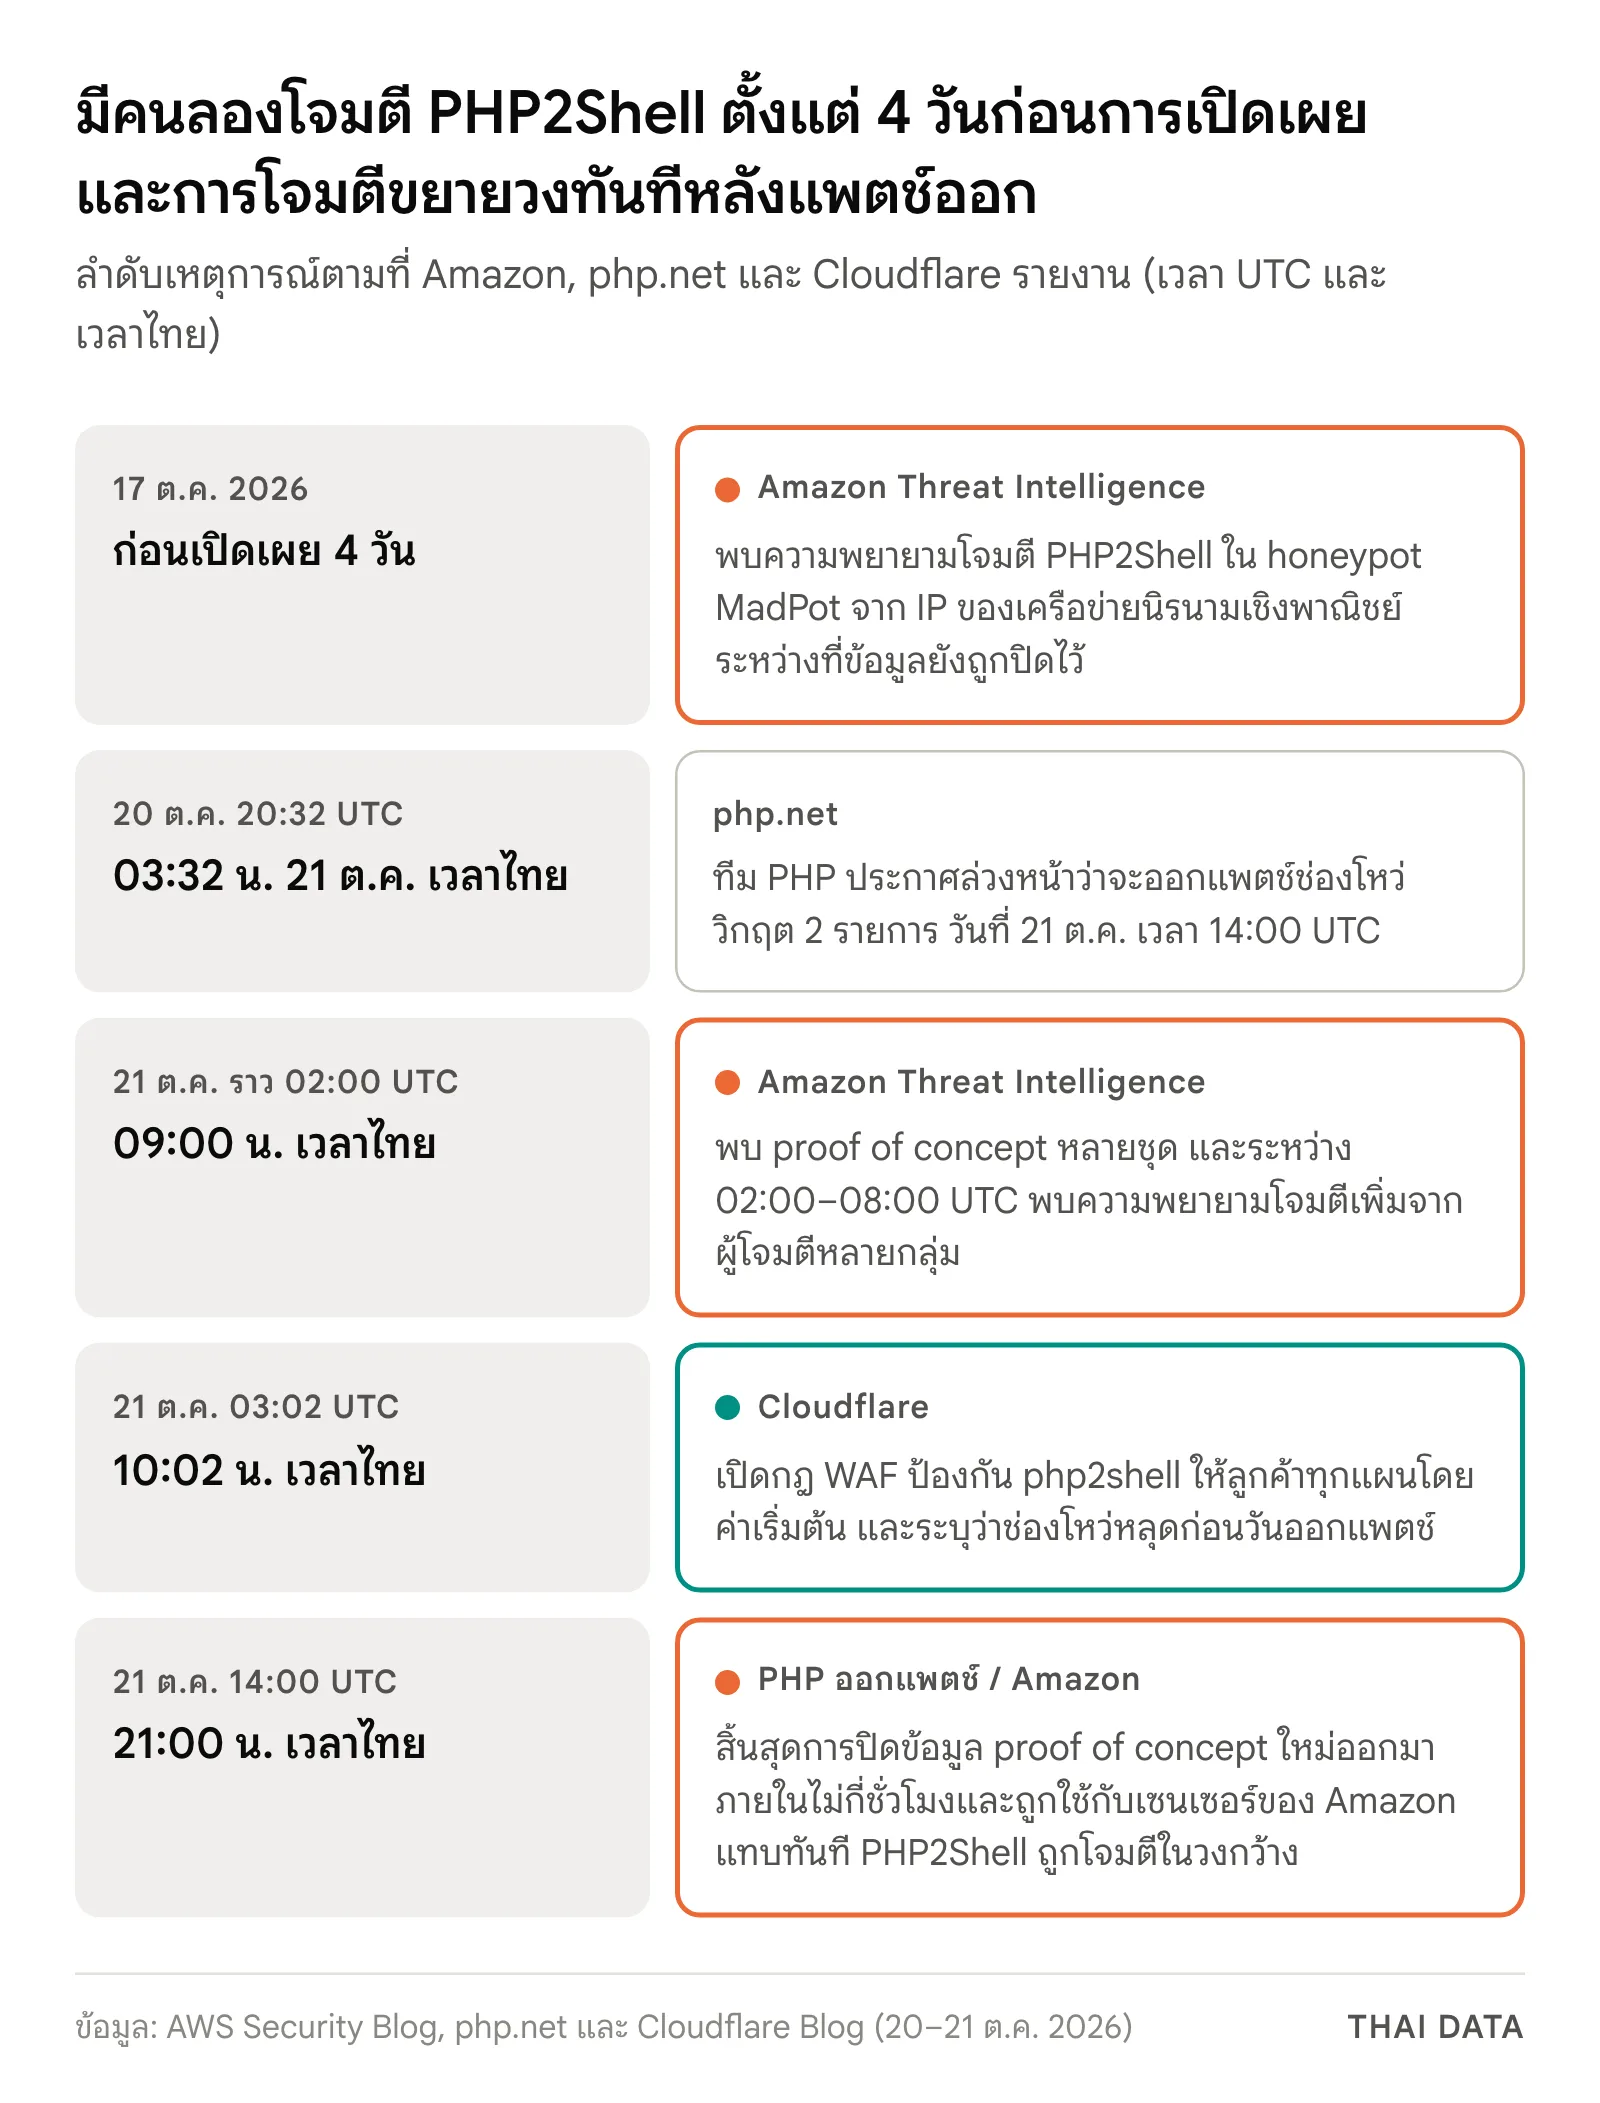
ทีม PHP ประกาศล่วงหน้าบน php.net เมื่อ 20 ต.ค. เวลา 20:32 UTC (03:32 น. วันที่ 21 ต.ค. เวลาไทย) ว่าจะออกแพตช์วันที่ 21 ต.ค. ส่วนลำดับเหตุการณ์ในวันออกแพตช์ตามรายงานของ Amazon มีดังนี้
- การปิดข้อมูลมีกำหนดสิ้นสุดวันที่ 21 ตุลาคม เวลา 14:00 UTC (21:00 น. เวลาไทย)
- ในวันเดียวกัน Amazon พบ proof of concept หลายชุด ชุดแรกสุดราว 02:00 UTC (09:00 น. เวลาไทย)
- ระหว่าง 02:00–08:00 UTC Amazon พบความพยายามโจมตี MadPot เพิ่มจากโครงสร้างนิรนามชุดอื่น payload และเครือข่ายที่ใช้ต่างกัน จึงน่าจะมาจากผู้โจมตีหลายกลุ่ม Amazon ยังวิเคราะห์อยู่และไม่แน่ใจว่าความพยายามเหล่านี้จะสำเร็จกับระบบจริงหรือไม่
- หลังการปิดข้อมูลสิ้นสุดตามกำหนด 14:00 UTC และแพตช์ออก proof of concept ชุดใหม่ปรากฏภายในไม่กี่ชั่วโมงและถูกใช้กับเซนเซอร์ของ Amazon แทบทันที
Amazon สรุปว่า "PHP2Shell is now being broadly exploited in the wild." หรือ PHP2Shell ถูกโจมตีในวงกว้างแล้ว
Cloudflare: ช่องโหว่หลุดก่อนวันออกแพตช์
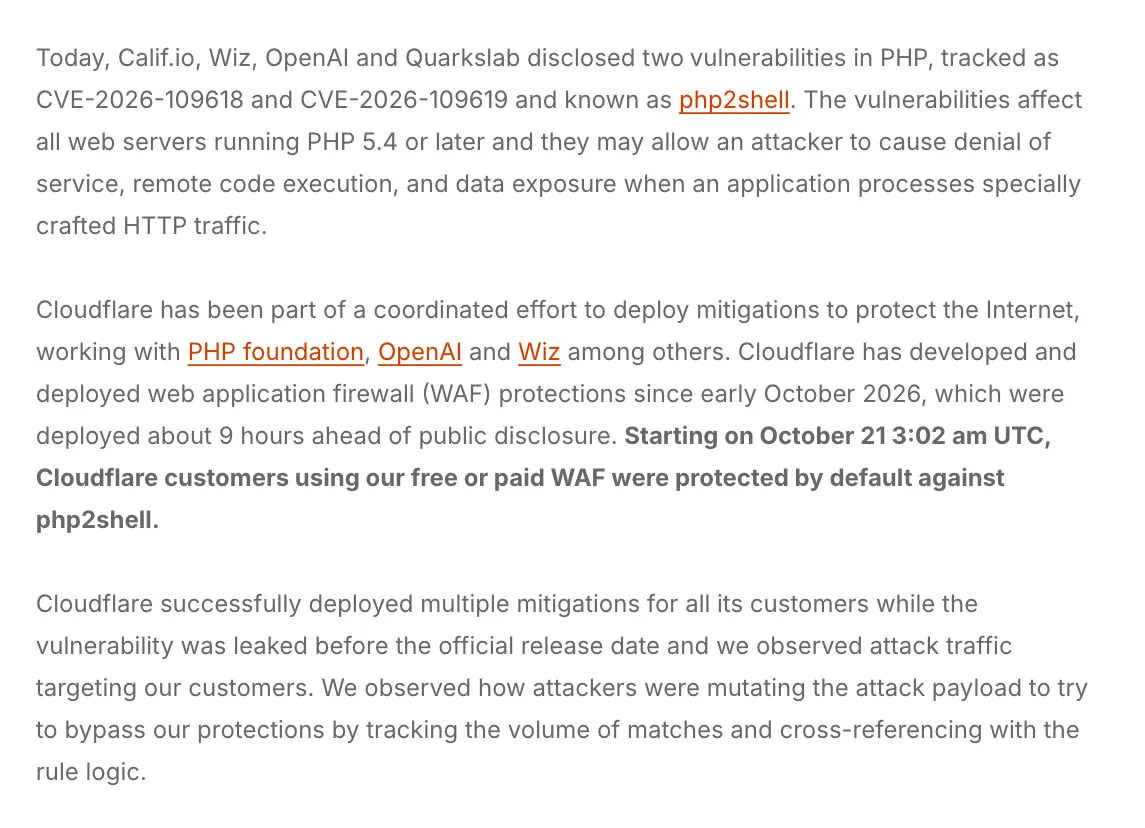
Cloudflare เป็นหนึ่งในผู้ร่วมเตรียมการป้องกันก่อนการเปิดเผย โดยทำงานร่วมกับ PHP Foundation, OpenAI และ Wiz บล็อกของ Cloudflare วันที่ 21 ตุลาคม ระบุว่าบริษัทพัฒนากฎ WAF สำหรับช่องโหว่นี้ตั้งแต่ต้นเดือนตุลาคม และเปิดใช้ราว 9 ชั่วโมงก่อนการเปิดเผย ตั้งแต่ 03:02 UTC วันที่ 21 ตุลาคม (10:02 น. เวลาไทย) ลูกค้าที่ใช้ WAF ทั้งแผนฟรีและแผนเสียเงินได้รับการป้องกันโดยค่าเริ่มต้น
Cloudflare เป็นอีกแหล่งที่ยืนยันว่า PHP2Shell ถูกโจมตีจริง โดยระบุว่าบริษัทติดตั้งมาตรการป้องกัน "while the vulnerability was leaked before the official release date" หรือในขณะที่ช่องโหว่หลุดออกมาก่อนวันออกแพตช์อย่างเป็นทางการ และพบทราฟฟิกโจมตีลูกค้า Cloudflare ยังเห็นผู้โจมตีปรับ payload เพื่อหลบกฎ จากการดูปริมาณการจับคู่เทียบกับตรรกะของกฎ
กฎชุดนี้ใช้ความสามารถใหม่ชื่อ full transaction detection ที่ดูทั้งคำขอและคำตอบใน HTTP transaction เดียวกัน ลูกค้าแผนฟรีได้กฎโดยอัตโนมัติ ส่วนแผน Pro, Business และ Enterprise ควรตรวจว่า Managed Ruleset อยู่ในโหมด block แต่ Cloudflare ย้ำว่ายังต้องอัปเดต PHP
Unit 42 และ Rapid7: proof of concept แพร่แล้ว
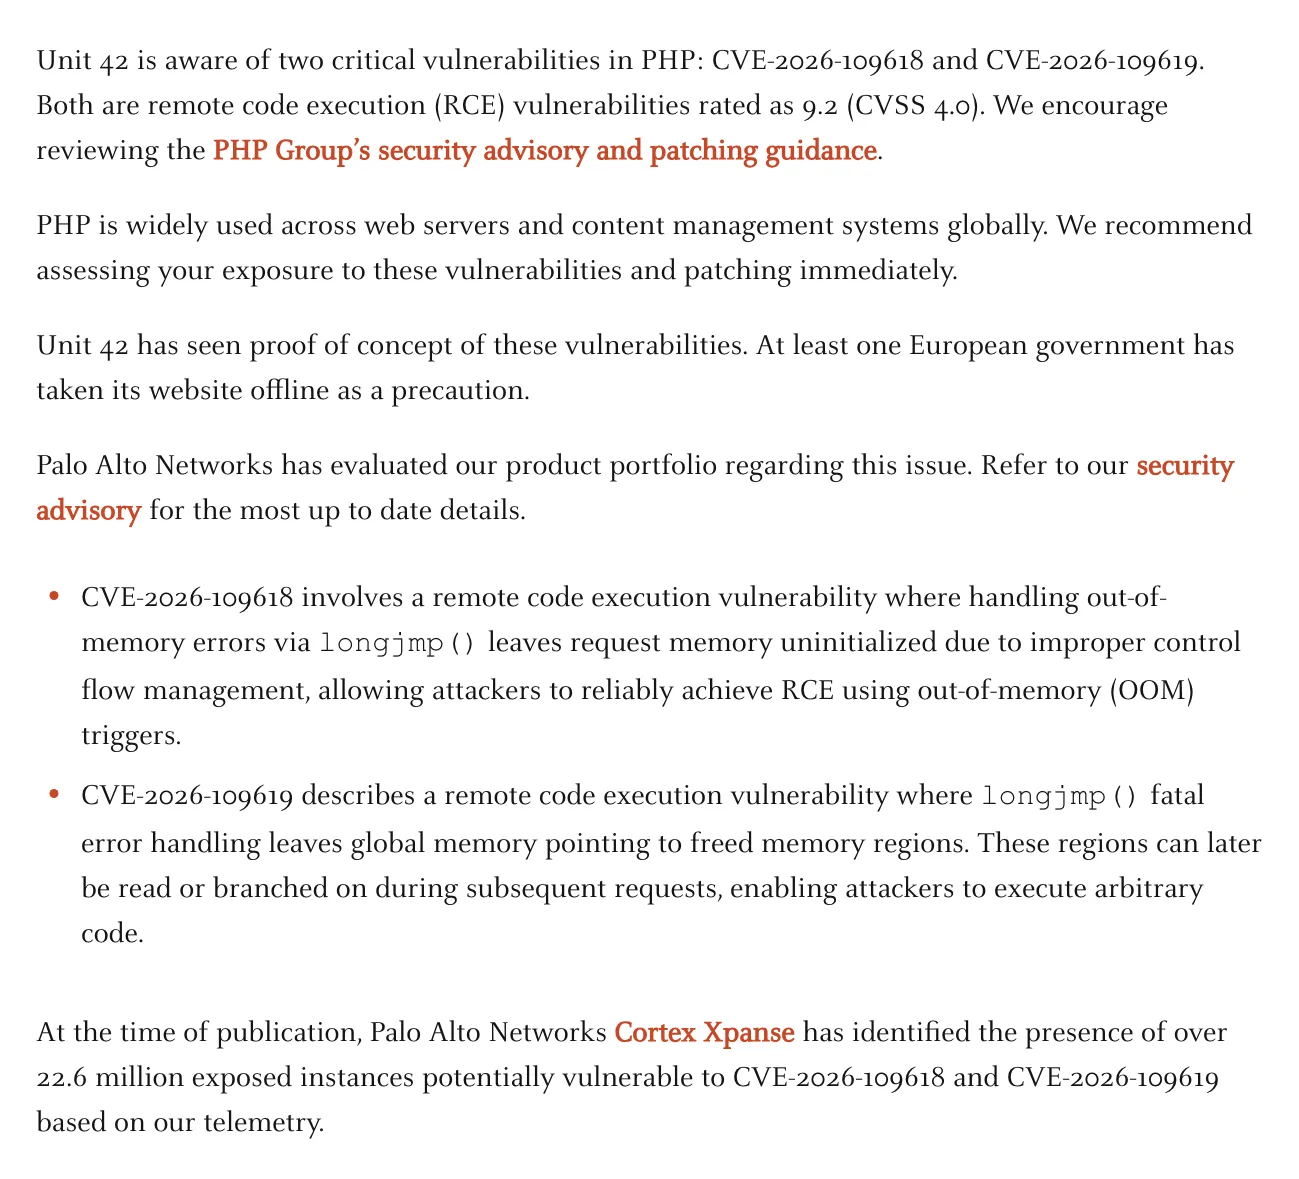
Unit 42 ของ Palo Alto Networks เผยแพร่ Threat Brief วันที่ 21 ตุลาคม ระบุว่าเห็น proof of concept ของช่องโหว่ทั้งสองแล้ว และรัฐบาลในยุโรปอย่างน้อยหนึ่งแห่งนำเว็บไซต์ออฟไลน์เพื่อป้องกันไว้ก่อน Cortex Xpanse ของ Palo Alto Networks พบอินสแตนซ์ที่เปิดสู่อินเทอร์เน็ตและอาจมีช่องโหว่กว่า 22.6 ล้านรายการ ณ เวลาเผยแพร่
ด้าน Rapid7 ระบุในวันเดียวกันว่ามีสัญญาณหลายทางว่างานวิจัยนี้ถูกทำซ้ำได้โดยอิสระ คาดว่าการโจมตีที่ใช้ได้จริงจะเผยแพร่เร็ว ๆ นี้ และแนะนำให้อัปเดตแบบฉุกเฉินนอกรอบแพตช์ปกติ
NSA: แพตช์ทันที หรือนำระบบออฟไลน์
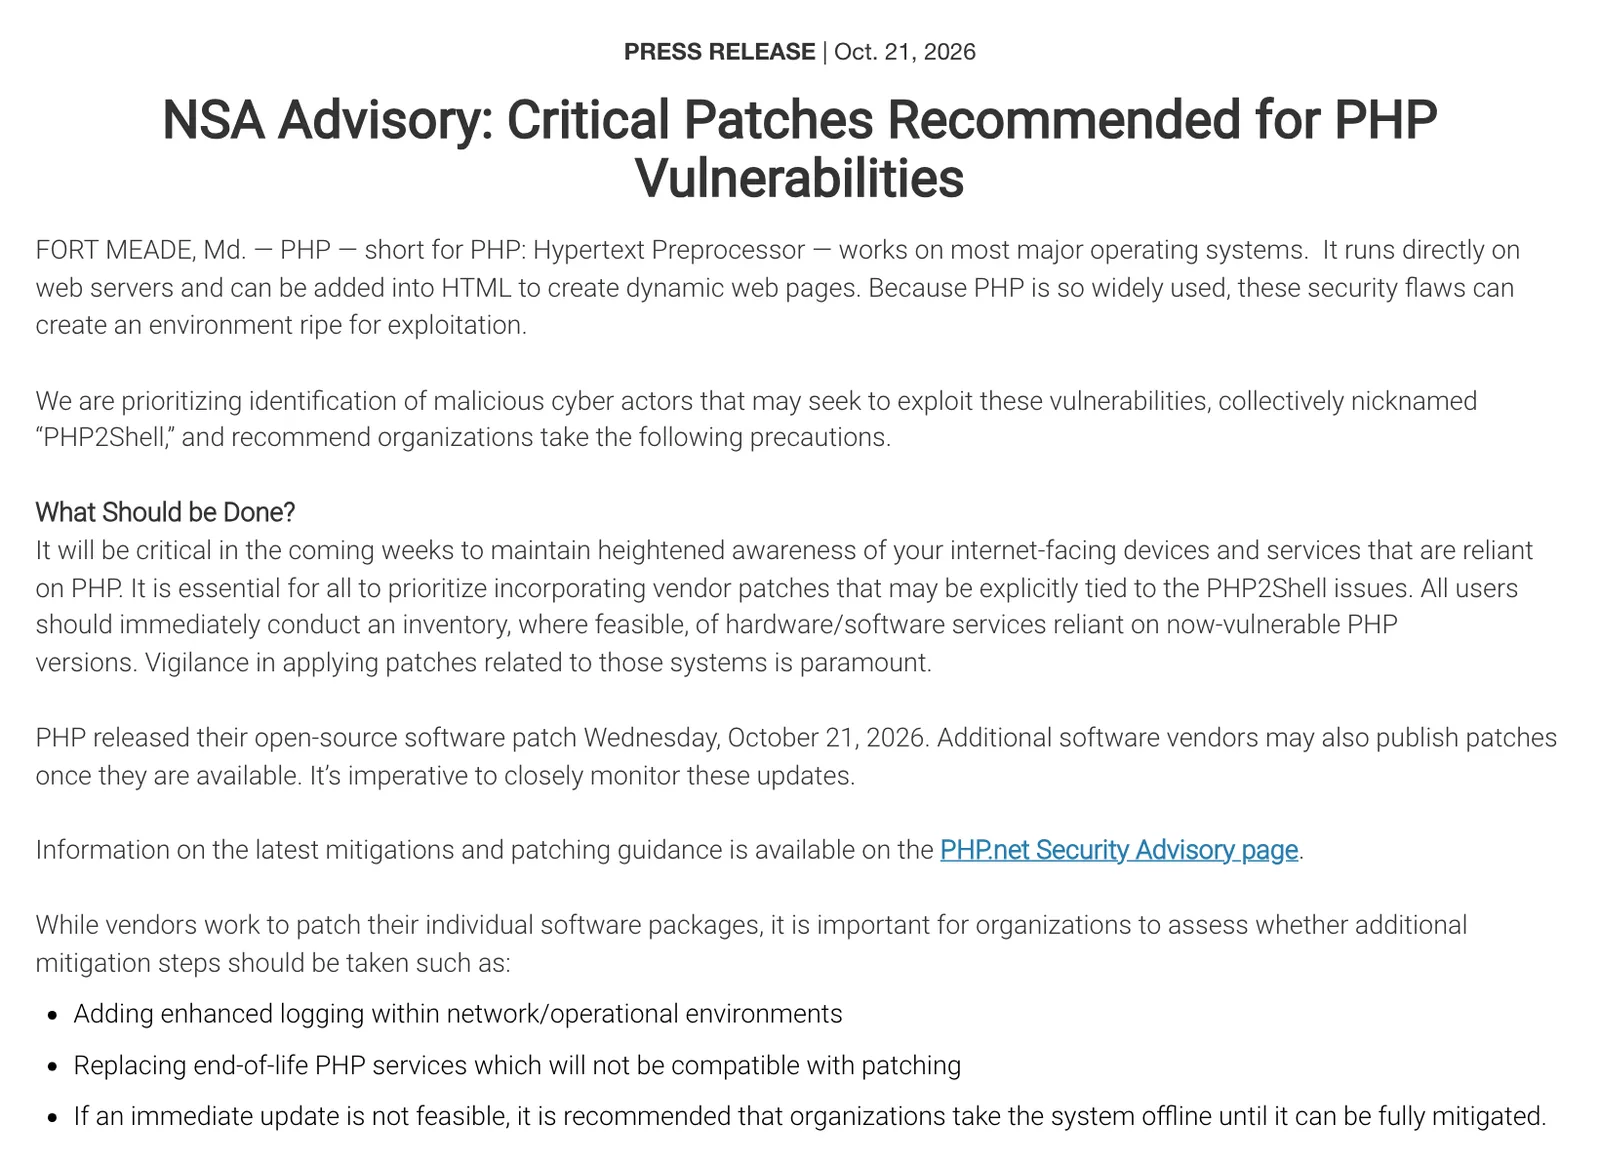
NSA ออกประกาศวันที่ 21 ตุลาคม ระบุว่ากำลังเร่งระบุตัวผู้ไม่หวังดีที่อาจใช้ช่องโหว่ซึ่งเรียกรวมกันว่า "PHP2Shell" และเตือนว่าผู้โจมตีน่าจะนำช่องโหว่ไปใช้เป็นอาวุธ NSA ระบุว่าความเสี่ยงสูงพอที่หน่วยงานรัฐบาลสหรัฐฯ ต้องแพตช์ทันที และแนะนำองค์กรทั่วไปดังนี้
- ทำรายการฮาร์ดแวร์และซอฟต์แวร์ที่พึ่ง PHP เวอร์ชันที่มีช่องโหว่ และติดตามแพตช์จากผู้ขายที่ผูกกับ PHP2Shell
- เพิ่มการเก็บ log ในเครือข่ายและระบบปฏิบัติงาน
- เปลี่ยนบริการ PHP ที่หมดอายุและไม่รองรับแพตช์
- ถ้าอัปเดตทันทีไม่ได้ ให้นำระบบออฟไลน์จนกว่าจะแก้ได้ครบ
ณ แคตตาล็อก Known Exploited Vulnerabilities (KEV) ของ CISA ฉบับ 2026.10.21 ซึ่งเราตรวจเมื่อ 22 ตุลาคม ยังไม่มี CVE-2026-109618 และ CVE-2026-109619 แต่ Amazon ยืนยันแล้วว่า PHP2Shell ถูกโจมตีจริง องค์กรจึงไม่ควรรอให้ขึ้น KEV ก่อน
ทำไมการที่ PHP2Shell ถูกโจมตีก่อนเปิดเผยจึงสำคัญ
Amazon สรุปบทเรียน 2 ข้อจากเหตุการณ์นี้ ข้อแรก การปิดข้อมูลช่องโหว่ป้องกันฝ่ายป้องกันได้จนกว่าจะมีคนอื่นพบบั๊กเดียวกัน CJ Moses เขียนว่า "defenders should not assume the public disclosure date is the earliest date of exploitation" หรือฝ่ายป้องกันไม่ควรถือว่าวันเปิดเผยคือวันแรกที่ถูกโจมตี ข้อสอง ช่วงเวลาตั้งแต่แพตช์ออกจนมีการโจมตีที่ใช้ได้สั้นลงเรื่อย ๆ เพราะการวิเคราะห์ด้วย AI ทำให้การแปลง patch diff หรือประกาศช่องโหว่เป็นการโจมตีจริงถูกลง ผู้โจมตีจำนวนมากขึ้นจึงลงมือได้ภายในไม่กี่ชั่วโมงหรือไม่กี่นาที
กรณีที่ PHP2Shell ถูกโจมตีตั้งแต่ 4 วันก่อนเปิดเผยทำให้ Amazon แนะนำว่าช่องโหว่วิกฤตในระบบที่เปิดสู่อินเทอร์เน็ตควรวัดเวลาแพตช์เป็นชั่วโมง ข้อตกลงระดับบริการ 7 วันหรือ 30 วันตั้งอยู่บนช่วงเวลาที่ไม่มีอยู่แล้ว และควรลงทุนในการตรวจจับที่ไม่พึ่งลายเซ็นของ CVE ใด CVE หนึ่ง ช่องโหว่คู่นี้ยังถูกค้นพบด้วยความช่วยเหลือของ AI ตามที่ OpenAI และ Wiz เปิดเผยในโครงการ Patch the Planet และบล็อกของ Wiz
สิ่งที่องค์กรไทยควรทำเมื่อ PHP2Shell ถูกโจมตีแล้ว
- อัปเดต PHP ก่อนเรื่องอื่น เป็น 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 หรือแพ็กเกจของดิสทริบิวชันที่แก้แล้ว Amazon ระบุว่าไม่มีการตั้งค่าใดที่ปิดได้ครบทั้งสองช่องโหว่
- ตรวจย้อนหลังอย่างน้อยตั้งแต่ 17 ต.ค. เพราะ PHP2Shell ถูกโจมตีตั้งแต่ก่อนการเปิดเผย Amazon แนะนำให้หาคำขอ POST ที่มีสตริง
PHP_SESSION_UPLOAD_PROGRESSในฟอร์มอัปโหลด กิจกรรมผิดปกติใน log ของเว็บเซิร์ฟเวอร์ และการรัน process หรือการแก้ไขไฟล์ที่ไม่คาดคิดบนเครื่องเว็บ - พิจารณาบล็อกการอัปโหลดไฟล์แบบ multipart ชั่วคราว บนระบบที่ยังแพตช์ไม่ได้ ตามที่ Amazon แนะนำ แต่ต้องประเมินผลกระทบต่อแอปพลิเคชันก่อน
- ใช้ IP ที่ Amazon เผยแพร่เป็นจุดเริ่มสืบสวน ไม่ใช่รายการบล็อก เพราะเป็นโครงสร้างนิรนามที่ใช้ร่วมกันหลายฝ่าย
- ถ้าอยู่หลัง Cloudflare ตรวจว่า Managed Ruleset อยู่ในโหมด block และดูเหตุการณ์ที่ถูกบล็อกใน Security Analytics แต่อย่าใช้ WAF แทนการอัปเดต
- ทำรายการ PHP ทุกเครื่อง รวมถึงอุปกรณ์และซอฟต์แวร์สำเร็จรูปที่ฝัง PHP ตามคำแนะนำของ NSA Rapid7 มี Velociraptor artifact ชื่อ
Generic.Applications.PHPInventoryสำหรับเก็บรายการ PHP บน Windows, Linux และ macOS
| IP ที่ Amazon พบ | วันที่พบ |
|---|---|
| 103.216.220.92 | 17 ต.ค. 2026 |
| 31.223.184.166 | 21 ต.ค. 2026 |
| 37.19.200.5 | 21 ต.ค. 2026 |
| 134.209.159.64 | 21 ต.ค. 2026 |
| 103.114.163.188 | 21 ต.ค. 2026 |
| 95.217.98.37 | 21 ต.ค. 2026 |
อ่านข่าวช่องโหว่ที่ถูกใช้โจมตีก่อนหน้านี้ เช่น BeyondTrust CVE-2026-102764 และติดตามข่าวความปลอดภัยไซเบอร์ได้ที่หมวด Security
คำถามที่พบบ่อย
PHP2Shell ถูกโจมตีจริงแล้วหรือยัง?
ถูกโจมตีแล้ว Amazon Threat Intelligence รายงานเมื่อ 21 ตุลาคม 2026 ว่า PHP2Shell ถูกโจมตีจริงในวงกว้าง หลังทีม PHP ออกแพตช์ proof of concept ใหม่ออกมาภายในไม่กี่ชั่วโมงและถูกใช้กับเซนเซอร์ของ Amazon แทบทันที ส่วน Cloudflare ระบุว่าพบทราฟฟิกโจมตีลูกค้าตั้งแต่ก่อนวันออกแพตช์
Amazon พบการโจมตี PHP2Shell ก่อนการเปิดเผยได้อย่างไร?
Amazon ตรวจพบว่า PHP2Shell ถูกโจมตีผ่าน MadPot เครือข่าย honeypot ของบริษัท ความพยายามครั้งแรกเกิดวันที่ 17 ตุลาคม 2026 ขณะข้อมูลช่องโหว่ยังถูกปิดไว้ มาจาก IP ของเครือข่ายนิรนามเชิงพาณิชย์ Amazon ประเมินว่าเป็นฝีมือผู้โจมตี แต่ยังไม่ทราบว่าได้ข้อมูลการโจมตีมาจากที่ใด
ควรตรวจหาร่องรอยการโจมตี PHP2Shell ย้อนหลังถึงวันไหน?
Amazon แนะนำให้เริ่มตรวจอย่างน้อยตั้งแต่ 17 ตุลาคม 2026 ซึ่งเป็นวันแรกที่พบว่า PHP2Shell ถูกโจมตี ไม่ใช่นับจากวันเปิดเผย 21 ตุลาคม โดยดูคำขอ POST ที่มีสตริง PHP_SESSION_UPLOAD_PROGRESS กิจกรรมผิดปกติใน log ของเว็บเซิร์ฟเวอร์ และการรัน process หรือแก้ไขไฟล์ที่ไม่คาดคิด
ใช้ Cloudflare WAF อยู่ จะปลอดภัยจาก PHP2Shell หรือไม่?
Cloudflare พบทราฟฟิกโจมตี PHP2Shell ที่มุ่งเป้าลูกค้า และเปิดกฎ WAF ให้ทุกแผนโดยค่าเริ่มต้นเพื่อบล็อกรูปแบบการโจมตีที่รู้จัก แต่ Cloudflare เองระบุว่าลูกค้ายังต้องอัปเดต PHP เพราะ WAF เป็นเพียงชั้นป้องกันเสริม ลูกค้าแผน Pro, Business และ Enterprise ควรตรวจว่า Managed Ruleset อยู่ในโหมด block
NSA แนะนำให้รับมือ PHP2Shell อย่างไร?
NSA แนะนำให้ทำรายการฮาร์ดแวร์และซอฟต์แวร์ที่พึ่ง PHP เวอร์ชันที่มีช่องโหว่ ลงแพตช์จากผู้ขายที่เกี่ยวกับ PHP2Shell เพิ่มการเก็บ log เปลี่ยนบริการ PHP ที่หมดอายุ และนำระบบออฟไลน์จนกว่าจะแก้ได้ครบหากอัปเดตทันทีไม่ได้ NSA ระบุว่าหน่วยงานรัฐสหรัฐฯ ต้องแพตช์ทันที
แหล่งอ้างอิง
- Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot — Amazon Web Services
- Cloudflare deploys protections against php2shell vulnerability — Cloudflare
- NSA Advisory: Critical Patches Recommended for PHP Vulnerabilities — National Security Agency
- Threat Brief: Critical Vulnerabilities in PHP: CVE-2026-109618, CVE-2026-109619 — Palo Alto Networks Unit 42
- CVE-2026-109618 and CVE-2026-109619: Critical Unauthenticated Remote Code Execution in PHP — Rapid7
- Security advisory: Critical remote code execution vulnerabilities, update now — The PHP Group
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Amazon48NSA5Cloudflare11Unit 423AWS51PHP Foundation2OpenAI51Wiz10Rapid77Palo Alto Networks4CISA29
- ประเทศและสถานที่
- สหรัฐอเมริกา404ยุโรป209
- เหตุการณ์และงาน
- PHP2Shell9
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ