
Data Residency ไทย 2026: PDPA บังคับเก็บข้อมูลในประเทศไหม และคลาวด์ใดมี Region ในไทย
Data Residency ไทย ต.ค. 2026 PDPA ไม่ได้ห้ามเก็บข้อมูลนอกประเทศ แต่มาตรา 28–29 กำหนดเงื่อนไขการโอน ส่วน Region ในไทยมี AWS, Google Cloud, Alibaba Cloud
โดย กองบรรณาธิการ THAI DATA อ่าน 9 นาที
สรุปประเด็นสำคัญ
- Data Residency ไทยไม่ใช่ข้อบังคับทั่วไปของ PDPA มาตรา 28 ไม่ได้ห้ามส่งข้อมูลออก แต่กำหนดว่าปลายทางต้องมีมาตรฐานเพียงพอ เว้นแต่เข้า ข้อยกเว้น 6 ข้อ
- ประกาศคณะกรรมการฉบับ 12 ธันวาคม 2566 ไม่นับเป็นการส่งหรือโอน ถ้าเก็บบนคลาวด์โดยไม่มีบุคคลอื่นเข้าถึงข้อมูล เพราะมีมาตรการทางเทคนิคหรือเงื่อนไขทางกฎหมายรองรับ
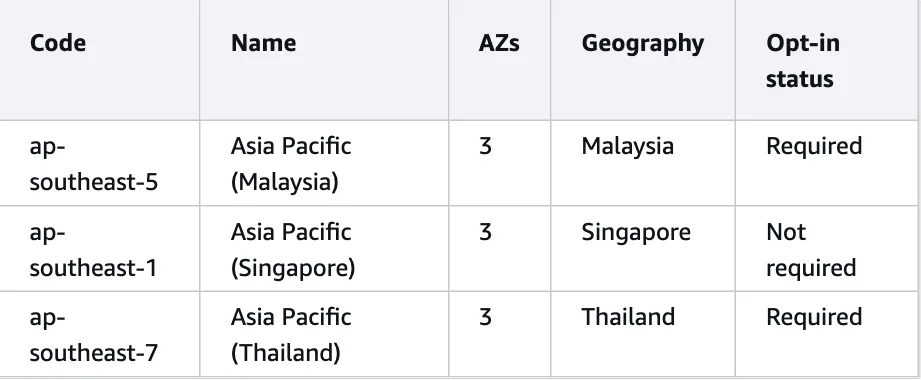
- AWS และ Google Cloud มี Region ในไทยแบบ 3 Availability Zone ส่วน Alibaba Cloud มี 2 โซน และรายชื่อ Region ของ Azure ยังไม่มีประเทศไทย
- โอนข้อมูลส่วนบุคคลโดยไม่เป็นไปตามมาตรา 28–29 มีโทษปรับทางปกครองสูงสุด 3 ล้านบาท หรือ 5 ล้านบาท สำหรับข้อมูลอ่อนไหว
- ข้อมูลในไทยไม่ได้พ้นกฎหมายต่างประเทศเสมอไป กฎหมายสหรัฐฯ 18 U.S.C. 2713 ใช้กับข้อมูลที่ผู้ให้บริการครอบครองไม่ว่าเก็บที่ใด
Data Residency ไทย คือการกำหนดให้ข้อมูลถูกเก็บในประเทศไทย ซึ่ง PDPA ไม่ได้บังคับเป็นการทั่วไป มาตรา 28–29 กำหนดเงื่อนไขการส่งข้อมูลส่วนบุคคลไปต่างประเทศแทน ณ 31 ตุลาคม 2026 เอกสารทางการแสดง Region ในไทยของ AWS, Google Cloud และ Alibaba Cloud ส่วนรายชื่อ Region ของ Azure ยังไม่มีประเทศไทย
ผู้จัดการไอทีมักได้รับคำถามเรื่อง Data Residency ไทยจากฝ่ายกฎหมายหรือลูกค้าองค์กรว่า "ข้อมูลต้องอยู่ในไทยไหม" คำตอบที่ถูกต้องขึ้นกับชนิดข้อมูล ใครเข้าถึงได้ และสัญญาที่มีอยู่ บทความนี้สรุปจากตัวบทกฎหมายและเอกสารทางการ ตรวจเมื่อ 31 ตุลาคม 2026 และไม่ใช่คำแนะนำทางกฎหมาย การตัดสินใจจริงควรทำร่วมกับ DPO และที่ปรึกษากฎหมายขององค์กร
Data Residency ไทยต่างจาก Data Sovereignty อย่างไร
สามคำนี้มักถูกใช้ปนกัน แต่ตอบคำถามคนละข้อ
| คำ | ตอบคำถามว่า | ตัวอย่าง |
|---|---|---|
| Data Residency | ข้อมูลเก็บอยู่ที่ใด | เลือก Region กรุงเทพฯ เพราะนโยบายองค์กร |
| Data Localization | กฎหมายบังคับให้เก็บในประเทศหรือไม่ | ข้อกำหนดของกฎหมายหรือหน่วยงานกำกับเฉพาะ |
| Data Sovereignty | กฎหมายของใครมีผลกับข้อมูล | ผู้ให้บริการต่างชาติอาจอยู่ใต้กฎหมายบ้านเกิด |
ดังนั้น Data Residency ไทยจึงอาจเป็นทางเลือกขององค์กรเอง ไม่จำเป็นต้องเกิดจากกฎหมาย หลายองค์กรเลือกเก็บในไทยเพราะลดความหน่วง ลดงานเอกสาร หรือลูกค้าเขียนไว้ในสัญญา การแยกเหตุผลให้ชัดช่วยกำหนดขอบเขตได้ถูก เพราะข้อกำหนดจากสัญญาอาจเข้มกว่ากฎหมาย
กฎหมายไทยบังคับ Data Residency ไทยหรือไม่
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 มาตรา 28 ระบุว่าเมื่อผู้ควบคุมข้อมูลส่วนบุคคลส่งหรือโอนข้อมูลไปต่างประเทศ ปลายทางต้องมีมาตรฐานการคุ้มครองที่เพียงพอตามหลักเกณฑ์ของคณะกรรมการ เว้นแต่เข้าข้อยกเว้นข้อใดข้อหนึ่ง
- เป็นการปฏิบัติตามกฎหมาย
- ได้รับความยินยอมจากเจ้าของข้อมูล โดยแจ้งให้ทราบแล้วว่ามาตรฐานปลายทางไม่เพียงพอ
- จำเป็นเพื่อปฏิบัติตามสัญญาที่เจ้าของข้อมูลเป็นคู่สัญญา หรือทำตามคำขอก่อนเข้าทำสัญญา
- เป็นการทำตามสัญญาระหว่างผู้ควบคุมข้อมูลกับบุคคลอื่นเพื่อประโยชน์ของเจ้าของข้อมูล
- ป้องกันหรือระงับอันตรายต่อชีวิต ร่างกาย หรือสุขภาพ เมื่อเจ้าของข้อมูลให้ความยินยอมในขณะนั้นไม่ได้
- จำเป็นเพื่อภารกิจเพื่อประโยชน์สาธารณะที่สำคัญ
ตัวบทจึงเป็นการวางเงื่อนไข ไม่ใช่การห้าม อย่างไรก็ตาม บทความนี้พูดถึงข้อมูลส่วนบุคคลตาม PDPA เท่านั้น ธุรกิจที่มีหน่วยงานกำกับเฉพาะ เช่น การเงิน ประกันภัย หรือสาธารณสุข ควรตรวจกฎของหน่วยงานตนเองเพิ่มเติม เพราะอาจเข้มกว่า ส่วนการฝ่าฝืนมีโทษปรับทางปกครองไม่เกิน 3 ล้านบาทตามมาตรา 83 และไม่เกิน 5 ล้านบาทตามมาตรา 84 สำหรับข้อมูลอ่อนไหวตามมาตรา 26 นอกจากนี้มาตรา 79 มีโทษอาญาในกรณีข้อมูลอ่อนไหวเมื่อเข้าเงื่อนไขของมาตรานั้น
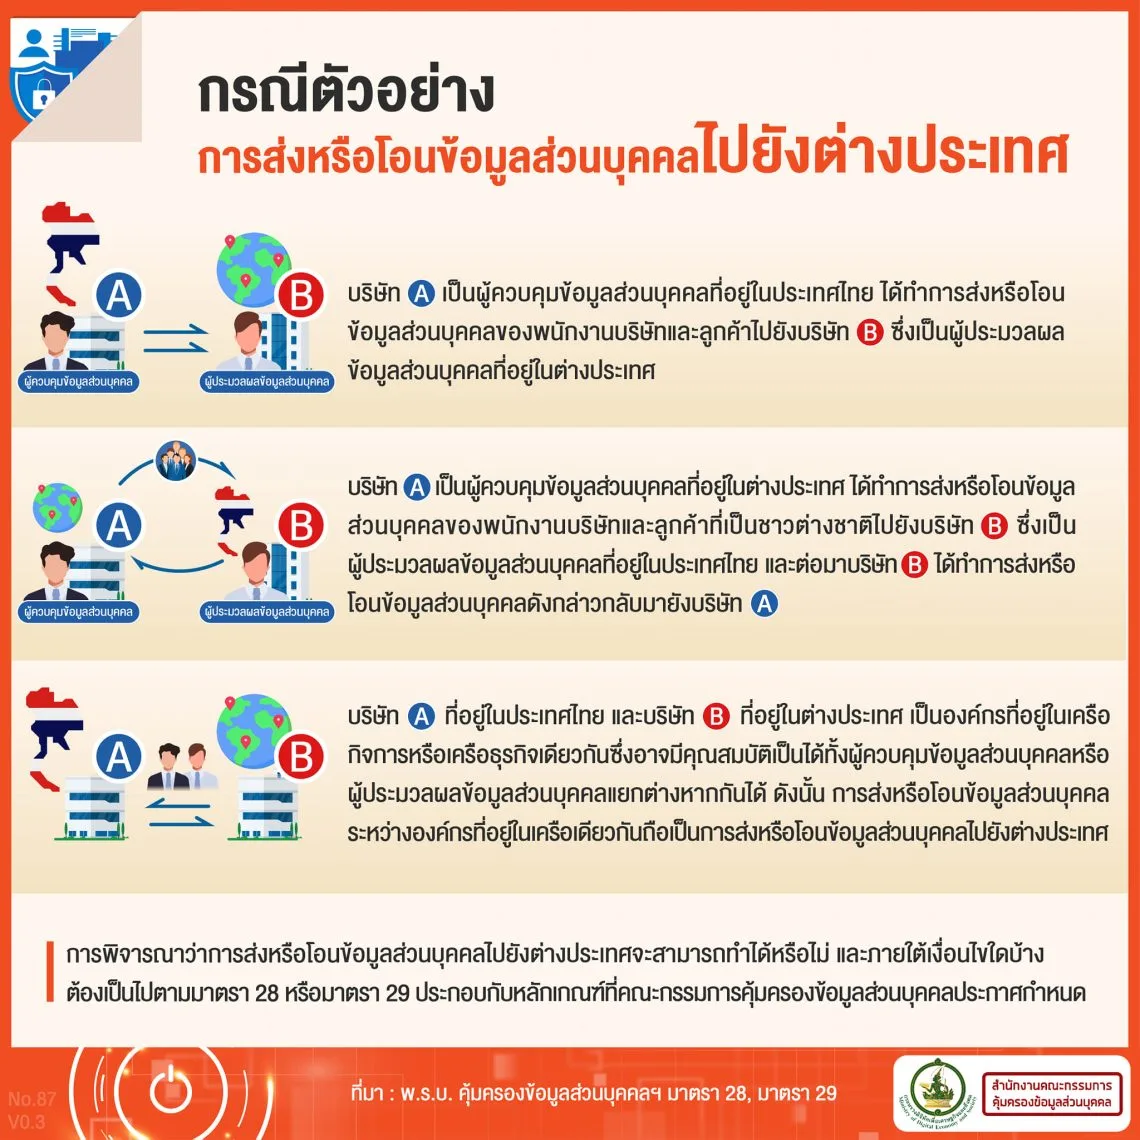
เก็บข้อมูลบนคลาวด์ต่างประเทศ ถือว่าโอนข้อมูลหรือไม่
จุดที่สำคัญที่สุดของเรื่อง Data Residency ไทยอยู่ที่นิยาม ประกาศคณะกรรมการตามมาตรา 28 ลงวันที่ 12 ธันวาคม 2566 กำหนดคำว่า "ส่งหรือโอนข้อมูลส่วนบุคคล" และยกเว้นกรณีที่เป็นเพียงสื่อกลางส่งผ่านข้อมูล หรือการเก็บพักข้อมูลที่ไม่มีบุคคลภายนอกเข้าถึง ประกาศยกตัวอย่างการส่งข้อมูลผ่านระบบเครือข่ายในต่างประเทศ หรือผ่านระบบของผู้ให้บริการคลาวด์ ที่ไม่มีใครนอกจากผู้ส่งหรือพนักงานของผู้ส่งเข้าถึงข้อมูล "เนื่องจากมีมาตรการทางเทคนิคหรือเงื่อนไขทางกฎหมายรองรับ"
ความหมายในทางปฏิบัติคือคำถามหลักไม่ใช่แค่ "เซิร์ฟเวอร์อยู่ประเทศไหน" แต่เป็น "ใครเข้าถึงข้อมูลได้" องค์กรที่ใช้คลาวด์ต่างประเทศจึงควรมีหลักฐานว่าผู้ให้บริการเข้าถึงข้อมูลไม่ได้ เช่น เงื่อนไขในสัญญาและการเข้ารหัส ซึ่งต้องให้ DPO ประเมินเป็นรายระบบ ทั้งนี้ แนวทาง PDPA ด้าน AI ของ สคส. ก็ใช้หลักคล้ายกันกับผู้ให้บริการ AI ที่เก็บข้อมูลในศูนย์ข้อมูลต่างประเทศแล้วมีบุคคลอื่นเข้าถึงได้
ถ้าต้องโอนข้อมูลจริง กฎหมายเปิดทางอะไรไว้
เมื่อการใช้งานเข้านิยามการส่งหรือโอน องค์กรยังมีหลายทาง Data Residency ไทยจึงไม่ใช่ทางเลือกเดียว และไม่จำเป็นต้องย้ายระบบกลับไทยทั้งหมด
| ทางเลือก | ฐานในกฎหมาย | เหมาะกับ |
|---|---|---|
| ปลายทางมีมาตรฐานเพียงพอ | มาตรา 28 และประกาศมาตรา 28 ข้อ 5–7 | ประเทศที่คณะกรรมการวินิจฉัยหรือประกาศรายชื่อ |
| ข้อยกเว้น 6 ข้อ | มาตรา 28 (1)–(6) | กรณีเฉพาะ เช่น จำเป็นตามสัญญากับเจ้าของข้อมูล |
| นโยบายในเครือกิจการ | มาตรา 29 วรรคหนึ่ง และประกาศมาตรา 29 ข้อ 5–7 | บริษัทข้ามชาติที่ สคส. ตรวจสอบและรับรองนโยบาย |
| ข้อสัญญาที่เป็นที่ยอมรับ | มาตรา 29 วรรคสาม และประกาศมาตรา 29 ข้อ 8, 10 | สัญญากับผู้ให้บริการในต่างประเทศ |
| การรับรอง (certification) | ประกาศมาตรา 29 ข้อ 8 และ 14 | ต้องเป็นไปตามที่คณะกรรมการประกาศกำหนด |
สคส. เผยแพร่ข้อสัญญาต้นแบบที่ใช้ได้ไว้สองชุด คือ ASEAN Model Contractual Clauses และ Standard Contractual Clauses ของสหภาพยุโรป องค์กรที่ใช้คลาวด์รายใหญ่ควรตรวจว่าข้อตกลงประมวลผลข้อมูลของผู้ให้บริการอ้างอิงข้อสัญญาชุดใด แล้วให้ฝ่ายกฎหมายเทียบกับข้อ 10 และ 11 ของประกาศมาตรา 29
Region ในไทยมีที่ไหนบ้างสำหรับ Data Residency ไทย
ตารางตัวเลือกด้าน Data Residency ไทยนี้สรุปจากเอกสารทางการของแต่ละราย ตรวจเมื่อ 31 ตุลาคม 2026
| ผู้ให้บริการ | Region ในไทย | จำนวนโซน | หมายเหตุ |
|---|---|---|---|
| AWS | Asia Pacific (Thailand) ap-southeast-7 | 3 | ต้องเปิดใช้งาน Region ก่อน (opt-in) |
| Google Cloud | Bangkok asia-southeast3 | 3 | โซน a, b และ c |
| Alibaba Cloud | Thailand (Bangkok) ap-southeast-7 | 2 | Bangkok Zone A และ B |
| Huawei Cloud | หน้าโครงสร้างพื้นฐานระบุประเทศไทย | ไม่ได้ตรวจ | ควรถามรายละเอียดกับผู้ขาย |
| Tencent Cloud | หน้าโครงสร้างพื้นฐานระบุประเทศไทย | ไม่ได้ตรวจ | ควรถามรายละเอียดกับผู้ขาย |
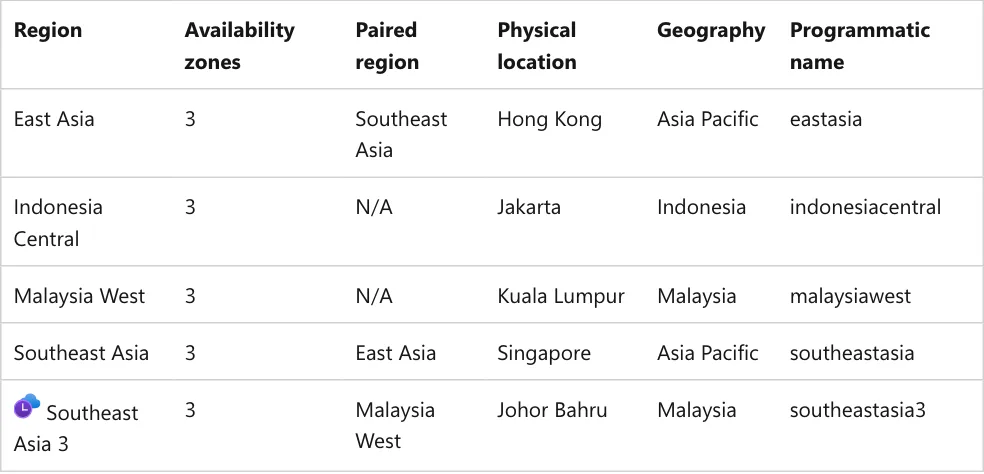
| Microsoft Azure | ไม่มีในรายชื่อ Region | ไม่มี | ใกล้สุดคือ Southeast Asia, Malaysia West, Indonesia Central |
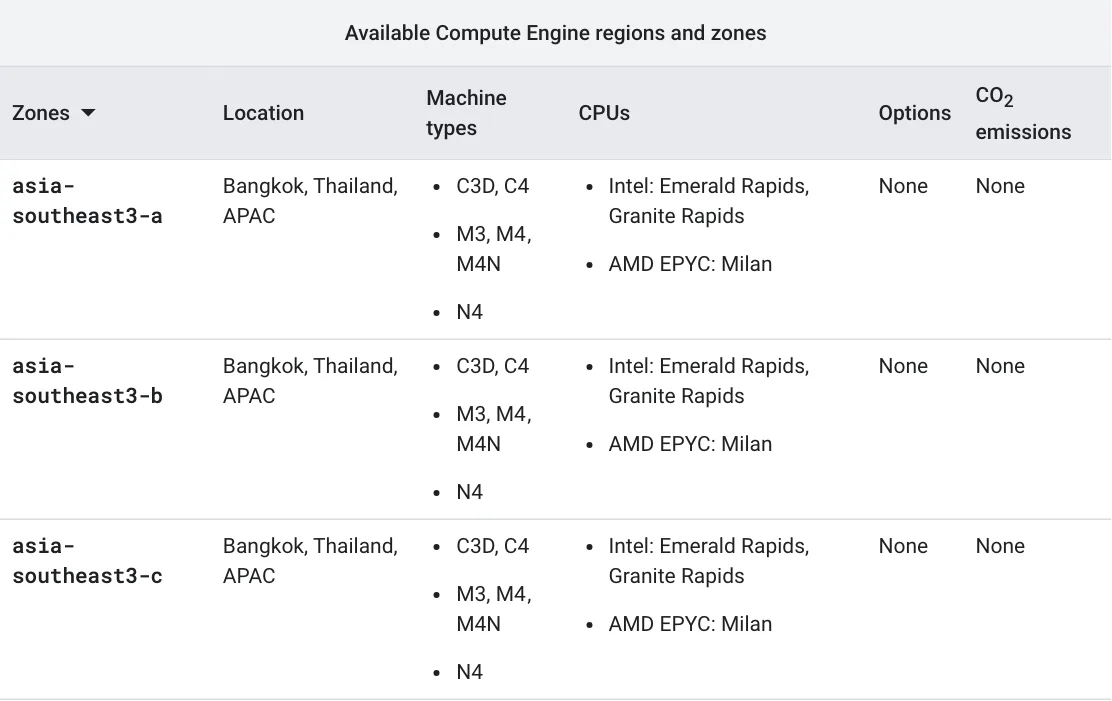
องค์กรที่ใช้ Microsoft 365 หรือบริการอื่นของ Microsoft ควรแยกดูเป็นรายบริการ เพราะตารางนี้พูดถึง Region ของ Azure เท่านั้น ส่วนหน้า Locations ของ Google ระบุโครงการศูนย์ข้อมูลที่ชลบุรีว่ายังอยู่ระหว่างพัฒนา จึงไม่ควรนับเป็นบริการที่ใช้ได้แล้ว
Region ไทยไม่ได้แปลว่าทุกอย่างอยู่ในไทย
การเลือก Region เป็นแค่จุดเริ่มต้นของ Data Residency ไทย มีหลายส่วนที่ต้องตรวจเพิ่ม
- บริการระดับโลก เอกสารของ AWS ระบุว่า control plane ของ IAM อยู่ที่ us-east-1 แม้ data plane จะกระจายทุก Region ข้อมูลสิทธิ์จึงอาจไม่ได้อยู่ในไทย ควรหลีกเลี่ยงการใส่ข้อมูลส่วนบุคคลในชื่อทรัพยากรหรือแท็ก
- ข้อตกลงรายบริการ AWS ระบุว่าจะไม่ย้ายเนื้อหาลูกค้าออกจาก Region ที่เลือกโดยไม่ได้รับความยินยอม ส่วน Google มีหน้ารายชื่อบริการที่ตั้งค่าที่ตั้งข้อมูลได้ บริการที่ไม่อยู่ในรายชื่อจึงไม่ควรถือว่าครอบคลุม
- สำเนาสำรอง Backup ข้าม Region, read replica และการทำซ้ำข้อมูลอัตโนมัติอาจทำให้ Data Residency ไทยหลุดโดยทีมไม่ทันสังเกต
- Log และเครื่องมือเฝ้าระวัง ระบบ SIEM หรือ APM ที่ส่ง log ไปต่างประเทศอาจมีข้อมูลส่วนบุคคลติดไปด้วย
- ทีมซัพพอร์ต ไฟล์แนบในตั๋วซัพพอร์ตอาจถูกเปิดโดยพนักงานนอกประเทศ ควรเอาข้อมูลจริงออกก่อนแนบ
- บริการ AI โมเดลบางตัวอาจประมวลผลข้าม Region ต้องตรวจเงื่อนไขของแต่ละโมเดล ไม่ใช่ดูแค่ Region ของระบบหลัก
Data Residency ไทยกับแผน DR: มี Region เดียวทำอย่างไร
ตามเอกสารที่ตรวจ แต่ละรายมี Region ในไทยเพียงหนึ่งแห่ง การออกแบบ DR จึงเป็นโจทย์สำคัญของ Data Residency ไทย ถ้าข้อกำหนดเขียนว่า "ข้อมูลทุกชุดต้องอยู่ในไทย" องค์กรจะทำสำเนาข้าม Region ของผู้ให้บริการรายเดียวไม่ได้ และต้องเลือกระหว่างหลาย Availability Zone ในกรุงเทพฯ การสำรองไปผู้ให้บริการรายอื่นในไทย หรือสำรองกลับศูนย์ข้อมูลขององค์กร
หลาย Availability Zone ช่วยรับมือเครื่องหรืออาคารเสียได้ แต่ไม่ได้ป้องกันเหตุระดับ Region ทั้งหมด องค์กรควรเขียนให้ชัดว่ายอมรับความเสี่ยงระดับใด และมีข้อยกเว้นสำหรับข้อมูลชุดใดหรือไม่ เช่น สำเนาที่เข้ารหัสแล้วเก็บในสิงคโปร์ ซึ่งต้องกลับไปพิจารณาเรื่องการเข้าถึงตามหัวข้อก่อนหน้า ดูตัวเลขค่าใช้จ่ายได้ที่ราคา Managed Database
ข้อมูลอยู่ในไทยแล้วพ้นกฎหมายต่างประเทศไหม
ไม่เสมอไป นี่คือเหตุผลที่ Data Residency ไทยไม่เท่ากับ Data Sovereignty กฎหมายสหรัฐฯ 18 U.S.C. 2713 ซึ่งมาจาก CLOUD Act ระบุว่าผู้ให้บริการต้องปฏิบัติตามหน้าที่เก็บรักษาหรือเปิดเผยข้อมูลที่อยู่ในความครอบครองหรือควบคุมของตน ไม่ว่าข้อมูลนั้นจะอยู่ในหรือนอกสหรัฐอเมริกา ผู้ให้บริการที่อยู่ใต้กฎหมายนี้จึงอาจมีหน้าที่เช่นนั้นแม้ข้อมูลอยู่ใน Region กรุงเทพฯ ซึ่งองค์กรที่อ่อนไหวเรื่องนี้ควรให้ที่ปรึกษากฎหมายประเมิน
มาตรการที่ช่วยเสริม Data Residency ไทยในทางเทคนิคคือการเข้ารหัสด้วยกุญแจที่ลูกค้าควบคุมเอง เช่น กุญแจที่เก็บนอกระบบของผู้ให้บริการ ถ้าผู้ให้บริการไม่มีกุญแจ ข้อมูลที่ครอบครองอยู่ก็อ่านไม่ได้ ตัวอย่างล่าสุดคือExternal Key Management ของ Azure วิธีนี้แลกมาด้วยภาระดูแลกุญแจและความเสี่ยงที่ถ้ากุญแจหาย ข้อมูลก็กู้ไม่ได้
เช็กลิสต์ Data Residency ไทยก่อนเลือกคลาวด์
- ระบุที่มาของข้อกำหนด Data Residency ไทย มาจากกฎหมาย หน่วยงานกำกับ สัญญาลูกค้า หรือนโยบายภายใน
- จำแนกข้อมูล แยกข้อมูลส่วนบุคคล ข้อมูลอ่อนไหวตามมาตรา 26 และข้อมูลทั่วไป เพราะข้อกำหนดและโทษต่างกัน
- ตรวจผู้เข้าถึง ใครเข้าถึงข้อมูลได้บ้าง รวมถึงทีมซัพพอร์ตและผู้รับจ้างช่วงของผู้ให้บริการ
- ทำแผนภาพการไหลของข้อมูล รวม backup, log, CDN และบริการ AI
- เช็กรายบริการใน Region ไทย บริการที่ต้องการอาจยังไม่เปิด และ AWS ต้องเปิดใช้ Region ก่อน
- เขียนเงื่อนไข Data Residency ไทยลงสัญญา ทั้งที่ตั้งข้อมูล การเข้าถึง การแจ้งเหตุ และข้อสัญญาการโอนข้อมูล
ผลต่อองค์กรไทย
องค์กรไทยไม่ควรเริ่มเรื่อง Data Residency ไทยจากคำถามว่าคลาวด์เจ้าไหนมี Region ในไทย แต่ควรเริ่มจากว่าข้อกำหนดของตนคืออะไรจริง ๆ ถ้าข้อกำหนดมาจากสัญญาหรือหน่วยงานกำกับ Data Residency ไทยอาจจำเป็น และตัวเลือกจะแคบลงเหลือ AWS, Google Cloud, Alibaba Cloud และผู้ให้บริการอื่นที่มีศูนย์ข้อมูลในประเทศ แต่ถ้าเป็นเพียงความกังวลทั่วไป องค์กรอาจใช้ Region ใกล้เคียงได้ถ้าจัดการเรื่องการเข้าถึงและข้อสัญญาถูกต้อง
ต้นทุนของการเลือกผิดสูงทั้งสองทาง เลือกต่างประเทศทั้งที่สัญญาห้ามคือความเสี่ยงทางกฎหมาย ส่วนย้ายทุกอย่างกลับไทยทั้งที่ไม่จำเป็นคือค่าใช้จ่ายที่ไม่ได้ประโยชน์ อ่านราคาเปรียบเทียบได้ที่ราคา Cloud Server และติดตามบทความอื่นได้ที่หมวดคลาวด์
ภาพบันทึก
คำถามที่พบบ่อย
Data Residency ไทยคืออะไร?
Data Residency ไทยคือการกำหนดให้ข้อมูลถูกเก็บในประเทศไทย อาจมาจากกฎหมาย สัญญา หรือนโยบายขององค์กรเอง คำนี้บอกเพียงที่ตั้งของข้อมูล ส่วนกฎหมายใดมีอำนาจเหนือข้อมูลนั้นเป็นเรื่อง Data Sovereignty ซึ่งต้องพิจารณาแยกกัน
PDPA บังคับให้เก็บข้อมูลในประเทศไทยหรือไม่?
ข้อความในมาตรา 28 ไม่ได้ห้ามส่งข้อมูลส่วนบุคคลไปต่างประเทศ แต่กำหนดว่าปลายทางต้องมีมาตรฐานการคุ้มครองที่เพียงพอ เว้นแต่เข้าข้อยกเว้น 6 ข้อ และมาตรา 29 เปิดทางอื่น เช่น นโยบายในเครือกิจการหรือข้อสัญญาต้นแบบ ธุรกิจที่มีหน่วยงานกำกับเฉพาะควรตรวจกฎของตนเพิ่ม
เก็บข้อมูลบนคลาวด์สิงคโปร์ถือว่าส่งข้อมูลไปต่างประเทศไหม?
ขึ้นกับว่ามีบุคคลอื่นเข้าถึงข้อมูลหรือไม่ ประกาศตามมาตรา 28 ไม่นับกรณีส่งผ่านระบบของผู้ให้บริการคลาวด์ที่ไม่มีใครนอกจากผู้ส่งและพนักงานเข้าถึงได้ เพราะมีมาตรการทางเทคนิคหรือเงื่อนไขทางกฎหมายรองรับ องค์กรจึงควรตรวจสัญญาและวิธีเข้ารหัสกับเจ้าหน้าที่ DPO
คลาวด์เจ้าไหนมี Data Residency ไทยได้จริง?
ณ 31 ตุลาคม 2026 เอกสารทางการแสดง Region ในไทยของ AWS (ap-southeast-7), Google Cloud (asia-southeast3) และ Alibaba Cloud (ap-southeast-7) หน้าโครงสร้างพื้นฐานของ Huawei Cloud และ Tencent Cloud ระบุประเทศไทยด้วย ส่วนรายชื่อ Region ของ Azure ยังไม่มีประเทศไทย
แหล่งอ้างอิง
- พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- ประกาศคณะกรรมการฯ เรื่อง หลักเกณฑ์การให้ความคุ้มครองข้อมูลส่วนบุคคลที่ส่งหรือโอนไปยังต่างประเทศ ตามมาตรา 28 พ.ศ. 2566 — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- ประกาศคณะกรรมการฯ เรื่อง หลักเกณฑ์การให้ความคุ้มครองข้อมูลส่วนบุคคลที่ส่งหรือโอนไปยังต่างประเทศ ตามมาตรา 29 พ.ศ. 2566 — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- เอกสารสัญญาต้นแบบเกี่ยวกับการส่งหรือโอนข้อมูลส่วนบุคคลไปยังต่างประเทศ — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- AWS Regions — Amazon Web Services
- Regions and zones | Compute Engine — Google Cloud
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- AWS86Google Cloud71Alibaba Cloud5Huawei10สคส.22อาเซียน100สหภาพยุโรป81Microsoft170Google161
- ประเทศและสถานที่
- สหรัฐอเมริกา551สิงคโปร์154กรุงเทพฯ257ชลบุรี47
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft Azure67Microsoft 36556
- กฎหมายและมาตรฐาน
- PDPA165
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ