
เนื้อหาสนับสนุน สนับสนุนโดย THAI DATA CLOUDหมายความว่าอย่างไร
CloudTOR คลาวด์ภาครัฐหลังมาตรฐาน สกมช. มีผล: เอกสารที่ควรขอ และคำตอบของ THAI DATA CLOUD
TOR คลาวด์ภาครัฐหลังมาตรฐานคลาวด์ สกมช. มีผล ควรขอระดับผลกระทบ แผน BCP/DR และ SLA พร้อมคำตอบของ THAI DATA CLOUD ที่มี Data Center ไทย Tier 3+
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ของ สกมช. มีผลตั้งแต่ 10 กันยายน 2569 ผู้ใช้บริการที่ต้องขอรับรองคือหน่วยงานของรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) และหน่วยงานควบคุมหรือกำกับดูแล
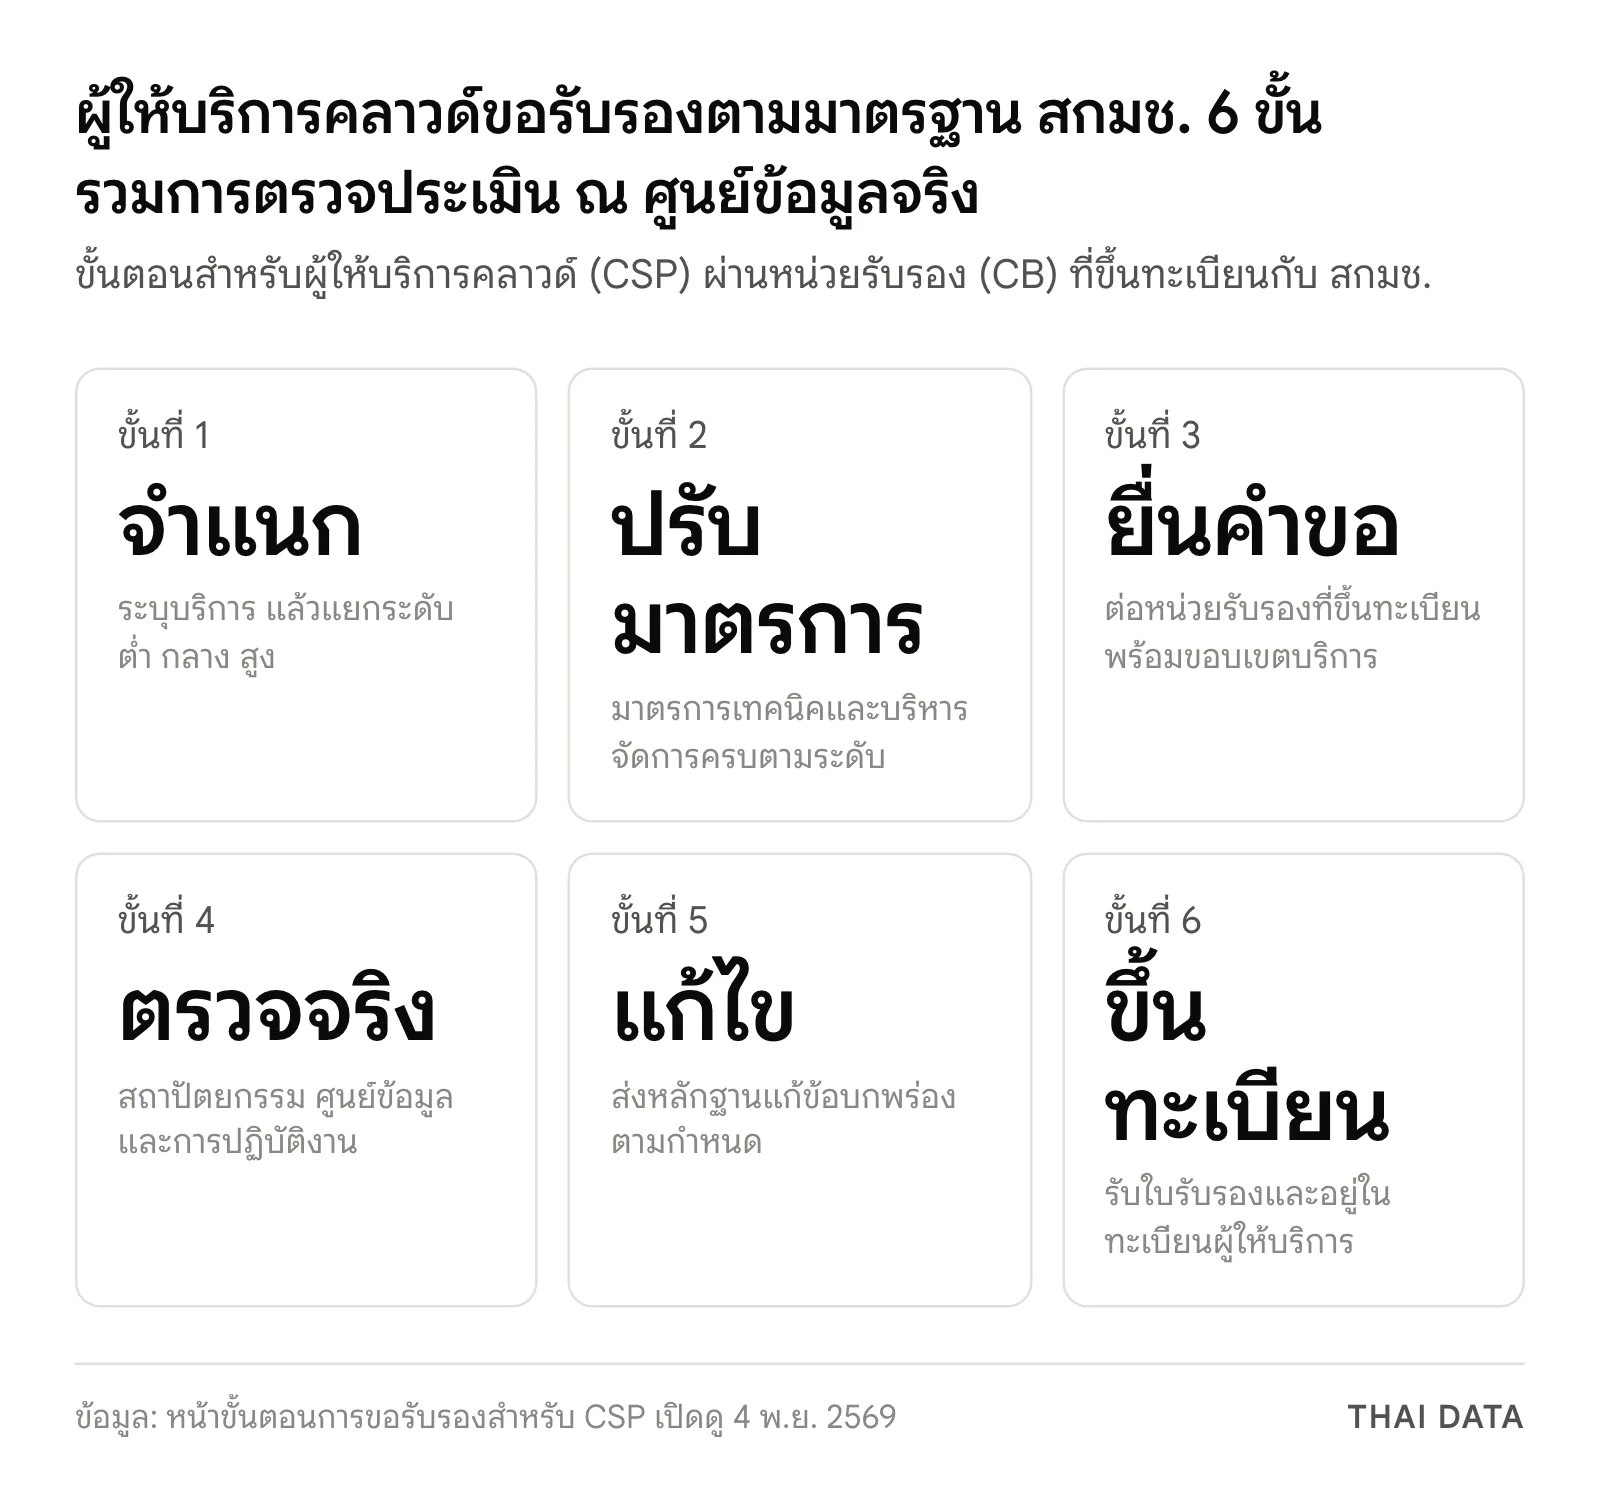
- ผู้ให้บริการคลาวด์ (CSP) ต้องจำแนกบริการเป็น 3 ระดับผลกระทบ คือ ต่ำ กลาง สูง แล้วขอรับรองผ่านหน่วยรับรอง (CB) 6 ขั้น ซึ่งรวมการตรวจประเมิน ณ ศูนย์ข้อมูลจริง
- เอกสารที่ สกมช. ให้ CSP ยื่นมี 6 รายการ เช่น สถาปัตยกรรมระบบ Statement of Applicability แผน BCP/DR และ SLA พร้อมเงื่อนไขความรับผิดชอบร่วม ซึ่งใช้เป็นรายการขอใน TOR คลาวด์ภาครัฐ ได้
- ณ 4 พฤศจิกายน 2569 ทะเบียนผู้ให้บริการคลาวด์บนเว็บ Cloud Security Thailand ของ สกมช. ยังไม่มีรายชื่อผู้ให้บริการที่ผ่านการรับรอง
- THAI DATA CLOUD มี Data Center ในไทยมาตรฐาน TIA-942 Tier 3+ ใบรับรอง ISO/IEC 27001, ISO 22301, ISO 20000-1 และ CSA-STAR SLA 99.9% และ DR Site สองไซต์ในกรุงเทพฯ และต่างจังหวัด
TOR คลาวด์ภาครัฐหลัง 10 กันยายน 2569 ควรขอสิ่งที่มาตรฐานคลาวด์ของ สกมช. กำหนดให้ผู้ให้บริการเตรียม ทั้งระดับผลกระทบของบริการ แผน BCP/DR และ SLA ที่ระบุความรับผิดชอบร่วม THAI DATA CLOUD ให้บริการคลาวด์ภาครัฐบน Data Center ในไทยมาตรฐาน TIA-942 Tier 3+ และออกแบบระบบตาม TOR ของแต่ละหน่วยงาน
บทความนี้เป็นเนื้อหาสนับสนุนจาก THAI DATA CLOUD ซึ่งเป็นผู้ดำเนินงานเว็บไซต์ thaidata.co.th ขอบเขตบริการมาจากหน้าคลาวด์ภาครัฐบน thaidata.cloud ณ วันที่ 4 พฤศจิกายน 2569 (ค.ศ. 2026) ส่วนข้อกำหนดของมาตรฐาน ขั้นตอนขอรับรอง และสถานะทะเบียนมาจากเว็บไซต์ Cloud Security Thailand ของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
มาตรฐานคลาวด์ สกมช. เปลี่ยน TOR คลาวด์ภาครัฐอย่างไร
มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567 ของ สกมช. มีผลตั้งแต่ 10 กันยายน 2569 และข่าวของ สกมช. ลงวันที่เดียวกันระบุว่ายอมรับสถาบันประเมินและรับรองเทคโนโลยีดิจิทัล (DTEC) ภายใต้ NECTEC เป็นหน่วยรับรองด้าน Cloud Security รายแรก ผู้ใช้บริการคลาวด์ที่ต้องขอรับรองคือหน่วยงานของรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) และหน่วยงานควบคุมหรือกำกับดูแล ส่วนผู้ให้บริการคลาวด์ขอรับรองบริการของตนผ่านหน่วยรับรองที่ขึ้นทะเบียนกับ สกมช.
หน้าเอกสารของ สกมช. ลงรายการประกาศชุดนี้ไว้ ณ วันที่ 10 กันยายน 2569 ทั้งตัวมาตรฐาน กรอบการทำงาน แผนบูรณาการขับเคลื่อนมาตรฐานปี 2569–2573 และแนวทางการใช้บริการคลาวด์สาธารณะที่มีศูนย์ข้อมูลในไทย รายละเอียดว่าใครต้องทำอะไรอยู่ในบทความมาตรฐานคลาวด์ สกมช. และเส้นทางจัดซื้อทั้ง GDCC บัญชีบริการดิจิทัล และ e-GP อยู่ในคู่มือจัดซื้อคลาวด์ภาครัฐ
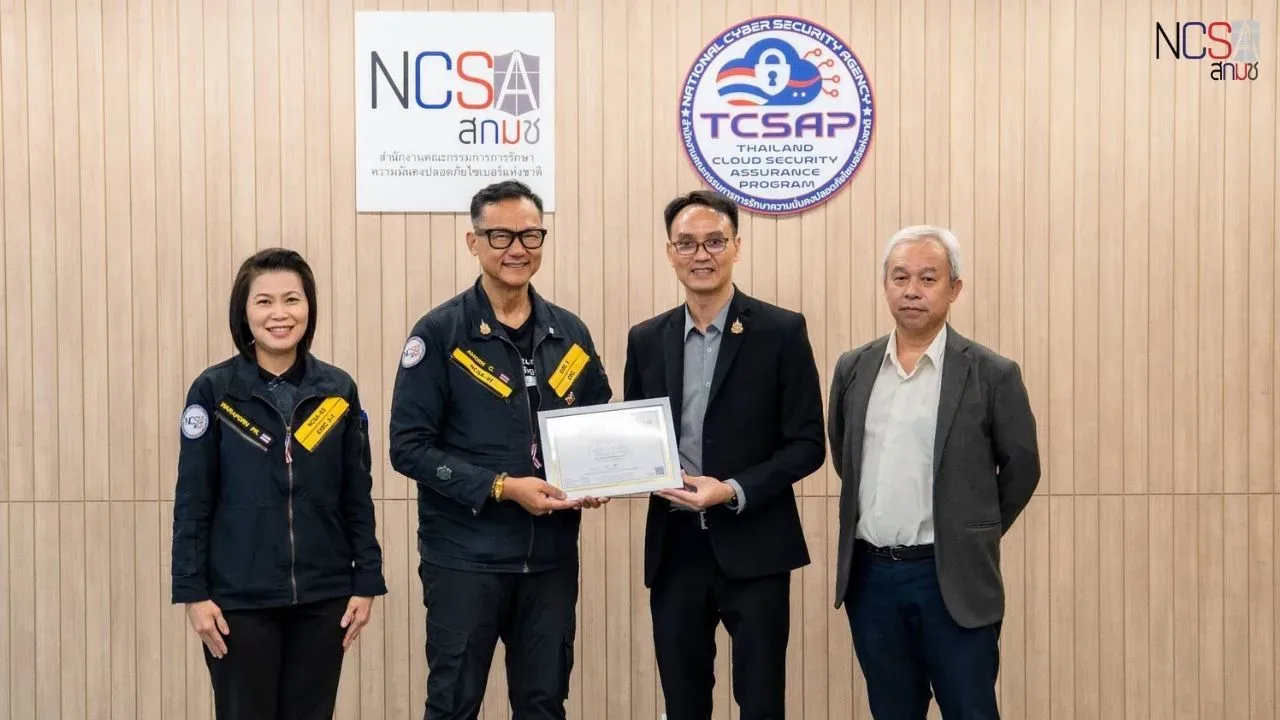
ผลต่อการเขียน TOR คลาวด์ภาครัฐคือ หน่วยงานมีรายการเอกสารที่ สกมช. กำหนดให้ผู้ให้บริการเตรียมอยู่แล้ว จึงใช้เป็นเงื่อนไขในข้อกำหนดได้ทันที แต่ ณ 4 พฤศจิกายน 2569 ทะเบียนผู้ให้บริการคลาวด์บนเว็บ Cloud Security Thailand ยังขึ้นข้อความว่ายังไม่มีหน่วยงานผู้ให้บริการคลาวด์ หน่วยงานที่ต้องการใบรับรองตามมาตรฐานนี้จึงควรถามแผนการขอรับรองของผู้เสนอราคาแต่ละราย
จำแนกระบบ 3 ระดับก่อนเขียน TOR คลาวด์ภาครัฐ
สกมช. ให้ผู้ให้บริการจำแนกบริการตามระดับผลกระทบเมื่อสูญเสียความลับ ความถูกต้อง หรือความพร้อมใช้งานของข้อมูล หน่วยงานที่รู้ระดับของระบบตัวเองก่อนจะเขียนข้อกำหนดได้ตรงขึ้น
| ระดับ | ผลกระทบเมื่อเกิดเหตุ | ตัวอย่างที่ สกมช. ยก |
|---|---|---|
| ต่ำ (Low) | กระทบจำกัด ฟื้นคืนการทำงานได้โดยง่าย | ข้อมูลประชาสัมพันธ์ เว็บไซต์ข้อมูลทั่วไป ระบบทดสอบที่ไม่มีข้อมูลส่วนบุคคล |
| กลาง (Moderate) | กระทบร้ายแรง บริการอาจหยุดชะงักหรือเสียหายทางการเงิน | ระบบให้บริการประชาชน ข้อมูลส่วนบุคคลทั่วไป ระบบสนับสนุนงานหลัก |
| สูง (High) | กระทบร้ายแรงอย่างยิ่งหรือถึงขั้นวิกฤตต่อภารกิจ ความมั่นคง ชีวิตและทรัพย์สิน | CII ข้อมูลอ่อนไหวสูง ระบบด้านความมั่นคงของประเทศ |
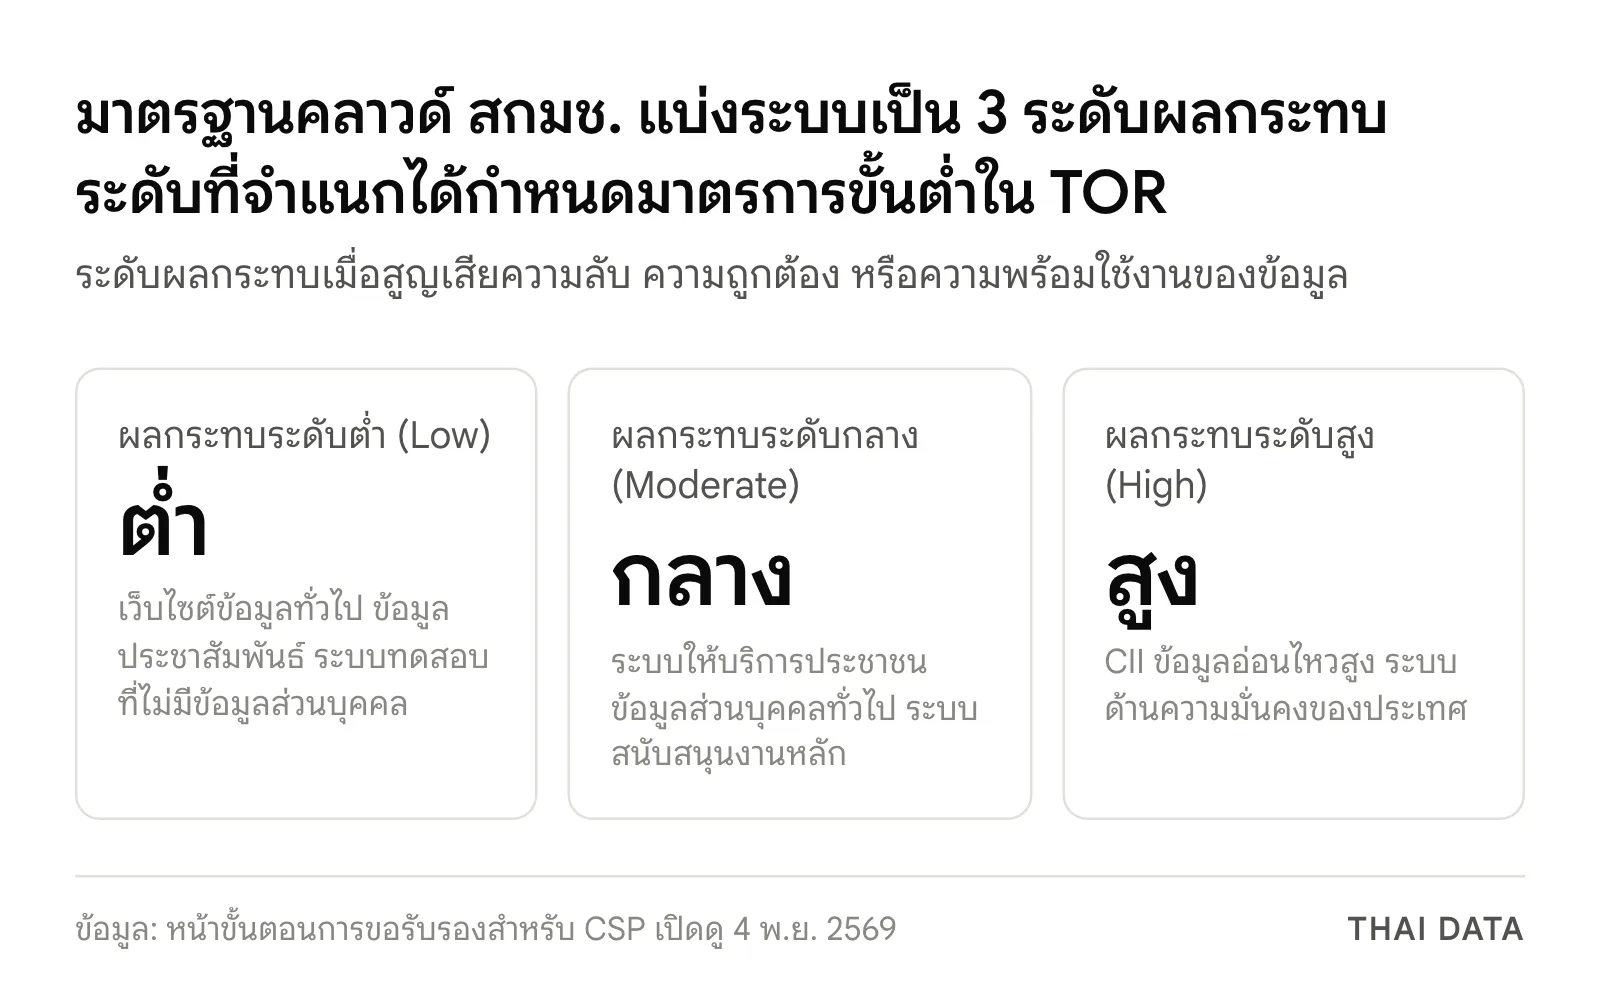
ระดับที่จำแนกได้กำหนดชุดมาตรการควบคุมขั้นต่ำที่บริการต้องมี และควรเขียนลงใน TOR คลาวด์ภาครัฐให้ชัด หน้าบริการของ THAI DATA CLOUD ระบุว่าทีมช่วยหน่วยงานที่ยังไม่แน่ใจว่าข้อมูลของตนอยู่ชั้นไหนได้ก่อนออกแบบระบบ
เอกสารที่ควรขอใน TOR คลาวด์ภาครัฐ
สกมช. กำหนดเอกสาร 6 รายการที่ผู้ให้บริการคลาวด์ต้องยื่นตอนขอรับรอง ตารางนี้จับคู่เอกสารแต่ละรายการกับสิ่งที่หน้าบริการของ THAI DATA CLOUD ระบุไว้
| เอกสารที่ สกมช. กำหนด | ทำไมควรอยู่ใน TOR | สิ่งที่ THAI DATA CLOUD ระบุ |
|---|---|---|
| แบบคำขอรับรอง CSP | รู้ว่าผู้เสนอราคาอยู่ขั้นไหนของการรับรอง | ไม่ได้ระบุสถานะการรับรองตามมาตรฐานนี้บนหน้าบริการ |
| ขอบเขตบริการและสถาปัตยกรรมระบบ | เห็นว่าระบบตั้งอยู่ที่ไหน แยกจากลูกค้าอื่นอย่างไร | Data Center ในไทย TIA-942 Tier 3+ ออกแบบสถาปัตยกรรมตาม TOR |
| การจำแนกประเภทบริการและระดับผลกระทบ | ตรวจว่าบริการรองรับระดับของระบบหน่วยงาน | ช่วยประเมินชั้นข้อมูลก่อนออกแบบ |
| Statement of Applicability | เห็นมาตรการควบคุมที่ใช้จริง | ISO/IEC 27001, ISO 20000-1, CSA-STAR และ SOC/MDR เฝ้าระวัง 24x7 |
| รายงานความเสี่ยงและแผน BCP/DR | รู้ว่าระบบกลับมาได้เร็วแค่ไหนเมื่อเกิดเหตุ | ISO 22301 และ DR Site สองไซต์ในกรุงเทพฯ และต่างจังหวัด กำหนด RTO/RPO ตามภารกิจ |
| SLA และความรับผิดชอบร่วม | แบ่งหน้าที่ระหว่างหน่วยงานกับผู้ให้บริการให้ชัด | SLA 99.9% และทีม Managed ดูแลตลอดสัญญา |
สกมช. ยังกำหนดให้ผู้ขอรับรองเป็นนิติบุคคลที่ให้บริการคลาวด์อย่างเป็นทางการ มีศูนย์ข้อมูลที่มีมาตรการความมั่นคงปลอดภัย มีทีมตอบสนองต่อเหตุการณ์ และกำหนดขอบเขตบริการชัดเจน รายการเหล่านี้จึงใช้เป็นคุณสมบัติผู้เสนอราคาใน TOR คลาวด์ภาครัฐได้ด้วย
บริการคลาวด์ภาครัฐของ THAI DATA CLOUD
หน้าบริการแบ่งงานภาครัฐเป็น 7 กลุ่ม หน่วยงานเลือกเฉพาะส่วนที่ต้องใช้ใส่ใน TOR คลาวด์ภาครัฐได้
- Sovereign Cloud ภาครัฐ ข้อมูลอยู่ในไทยทั้งหมด (Data Residency) สำหรับข้อมูลชั้นอ่อนไหว
- DR Site ไซต์สำรองในไทย รองรับ พ.ร.บ.ไซเบอร์ฯ และ ISO 22301 พร้อม RTO/RPO ตามภารกิจ
- Backup และป้องกัน Ransomware สำรองแบบ Immutable หรือ Air-gapped กู้คืนได้เร็ว
- Cybersecurity และ SOC 24x7 มาตรการตามแนวทาง สกมช. พร้อม SOC/MDR เฝ้าระวัง
- คู่มือจัดซื้อคลาวด์ วิธีเฉพาะเจาะจง วิธีคัดเลือก และบัญชีบริการดิจิทัลของ depa
- คลาวด์โรงพยาบาล รองรับ HIS และ PACS พร้อมป้องกัน Ransomware
- คลาวด์ท้องถิ่น อีเมล go.th, e-Saraban, สำรองข้อมูล และ Managed Support สำหรับเทศบาล อบต. และ อบจ.
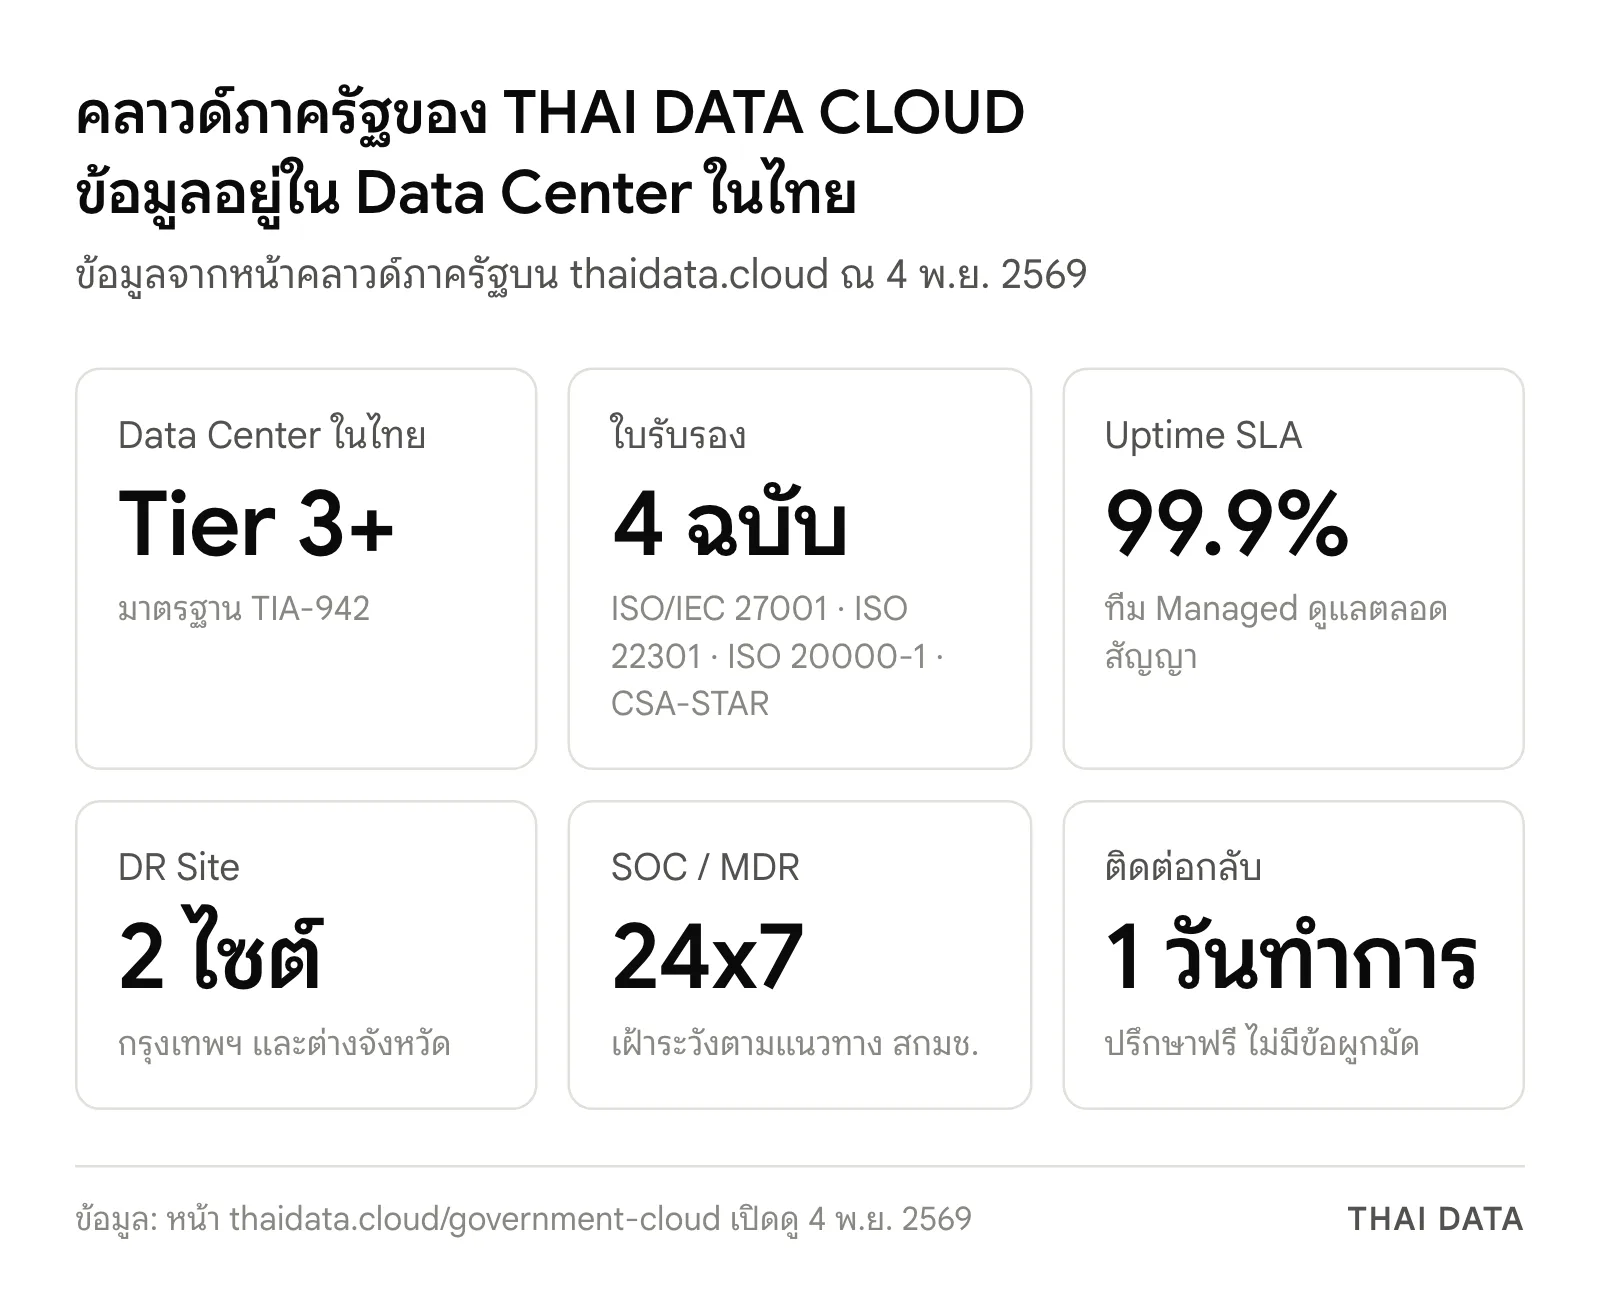
หน้าบริการระบุว่าทีมเข้าใจกระบวนการจัดซื้อจัดจ้าง และมีประสบการณ์งานสาธารณสุข การศึกษา มหาวิทยาลัย และองค์กรปกครองส่วนท้องถิ่น ทีมแนะนำวิธีจัดซื้อที่ถูกต้องได้ แต่การเลือกวิธีจัดซื้อยังเป็นอำนาจของหน่วยงานตามระเบียบ
TOR คลาวด์ภาครัฐเมื่อใช้คู่กับ GDCC
THAI DATA CLOUD วางบริการนี้เป็นส่วนเสริมของคลาวด์กลางภาครัฐ (GDCC) ไม่ใช่ทางแทน หน่วยงานที่ใช้ GDCC อยู่แล้วนำงานที่ GDCC ไม่ครอบคลุมมาไว้ได้ เช่น DR Site, Sovereign Cloud สำหรับข้อมูลชั้นสูง ระบบ ERP และอีเมล และงาน Managed แบบเฉพาะ โดยข้อมูลยังอยู่ในไทย
หน่วยงานควรเขียนแยกใน TOR คลาวด์ภาครัฐให้ชัดว่างานส่วนไหนอยู่บน GDCC และส่วนไหนจ้างผู้ให้บริการรายอื่น เพื่อให้ขอบเขตงานและ SLA ของแต่ละส่วนไม่ทับกัน
เริ่มเตรียม TOR คลาวด์ภาครัฐกับ THAI DATA CLOUD
- ส่งรายละเอียดหรือ TOR โดยย่อ ผ่านแบบฟอร์มบนหน้าบริการ พร้อมบริการที่สนใจและงบประมาณโดยประมาณ
- รับการติดต่อกลับภายใน 1 วันทำการ ปรึกษาฟรีและไม่มีข้อผูกมัด
- ประเมินชั้นข้อมูลและออกแบบสถาปัตยกรรม ให้ตรงระดับผลกระทบของระบบ
- รับใบเสนอราคาและคำแนะนำวิธีจัดซื้อ ก่อนหน่วยงานออกประกาศ
ขอใบเสนอราคาหรือปรึกษาได้ที่หน้าคลาวด์ภาครัฐของ THAI DATA CLOUD หรือโทร 098-894-2499, 082-653-2659 และ LINE @thaidatacloud
ติดตามข่าวคลาวด์และนโยบายดิจิทัลภาครัฐอื่น ๆ ได้ที่หมวด Cloud
ภาพบันทึก
คำถามที่พบบ่อย
TOR คลาวด์ภาครัฐควรขอเอกสารอะไรจากผู้ให้บริการ?
TOR คลาวด์ภาครัฐควรขอเอกสารชุดเดียวกับที่ สกมช. ให้ผู้ให้บริการคลาวด์ยื่นตอนขอรับรอง ได้แก่ ขอบเขตบริการและสถาปัตยกรรมระบบ การจำแนกระดับผลกระทบ Statement of Applicability รายงานความเสี่ยงพร้อมแผน BCP/DR และ SLA ที่ระบุความรับผิดชอบร่วมกับลูกค้า
มาตรฐานคลาวด์ สกมช. ใช้กับหน่วยงานไหน?
เว็บ Cloud Security Thailand ของ สกมช. ระบุว่าผู้ใช้บริการคลาวด์ที่ต้องขอรับรองคือหน่วยงานของรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) และหน่วยงานควบคุมหรือกำกับดูแล ส่วนผู้ให้บริการคลาวด์ขอรับรองบริการของตนผ่านหน่วยรับรองที่ขึ้นทะเบียนกับ สกมช. ข้อกำหนดเหล่านี้จึงควรสะท้อนอยู่ใน TOR คลาวด์ภาครัฐ
ระดับผลกระทบสูงตามมาตรฐานคลาวด์ สกมช. คือระบบแบบไหน?
ระดับสูงคือระบบที่ถ้าสูญเสียความลับ ความถูกต้อง หรือความพร้อมใช้งาน จะกระทบร้ายแรงอย่างยิ่งหรือถึงขั้นวิกฤตต่อภารกิจ ความมั่นคง หรือชีวิตและทรัพย์สิน ตัวอย่างที่ สกมช. ยกคือ CII ข้อมูลอ่อนไหวสูง และระบบด้านความมั่นคงของประเทศ หน่วยงานควรระบุระดับนี้ใน TOR คลาวด์ภาครัฐให้ชัด
THAI DATA CLOUD ใช้ร่วมกับ GDCC ได้ไหม?
ได้ หน้าบริการคลาวด์ภาครัฐของ THAI DATA CLOUD ระบุว่าออกแบบมาเสริมคลาวด์กลางภาครัฐ (GDCC) โดยรับงานที่ GDCC ไม่ครอบคลุม เช่น DR Site, Sovereign Cloud สำหรับข้อมูลชั้นสูง ระบบ ERP และอีเมล และงาน Managed ที่หน่วยงานกำหนดไว้ใน TOR คลาวด์ภาครัฐ
แหล่งอ้างอิง
- บริการคลาวด์ภาครัฐ Sovereign Cloud สำหรับหน่วยงานราชการ — THAI DATA CLOUD
- ขั้นตอนการขอรับรองสำหรับผู้ให้บริการคลาวด์ (CSP) — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- กฎหมาย ประกาศ และเอกสารที่เกี่ยวข้อง — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- รายชื่อผู้ให้บริการคลาวด์ (CSP) — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- สกมช. ให้การยอมรับ DTEC เป็นหน่วยรับรองความมั่นคงปลอดภัยระบบคลาวด์ รายแรก — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- กรุงเทพฯ296
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ