
มาตรฐานคลาวด์ สกมช. มีผลแล้ว ใครต้องทำอะไร และทำไมทะเบียนผู้ให้บริการยังว่าง
มาตรฐานคลาวด์ สกมช. มีผลตั้งแต่ 10 ก.ย. 2569 กับหน่วยงานรัฐและ CII ต้องจำแนกระบบ 3 ระดับ สกมช. เตรียมตรวจ 100 หน่วยงาน ส่วนทะเบียนผู้ให้บริการยังไม่มีรายชื่อ
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
- มาตรฐานคลาวด์ สกมช. คือประกาศคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ พ.ศ. 2567 ลงราชกิจจานุเบกษา 10 กันยายน 2567 และมีผลเมื่อครบ 2 ปีในวันที่ 10 กันยายน 2569
- มาตรฐานใช้กับหน่วยงานรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) และหน่วยงานควบคุมหรือกำกับดูแล โดยเลขาธิการ สกมช. ระบุว่าจะเริ่มตรวจแนะนำ 100 หน่วยงาน ที่มีแอปพลิเคชันบนคลาวด์
- ก่อนขอรับรอง ผู้ใช้และผู้ให้บริการคลาวด์ต้องจำแนกข้อมูลหรือระบบเป็น 3 ระดับ คือ ต่ำ กลาง สูง แล้วเลือกมาตรการควบคุมตามระดับ
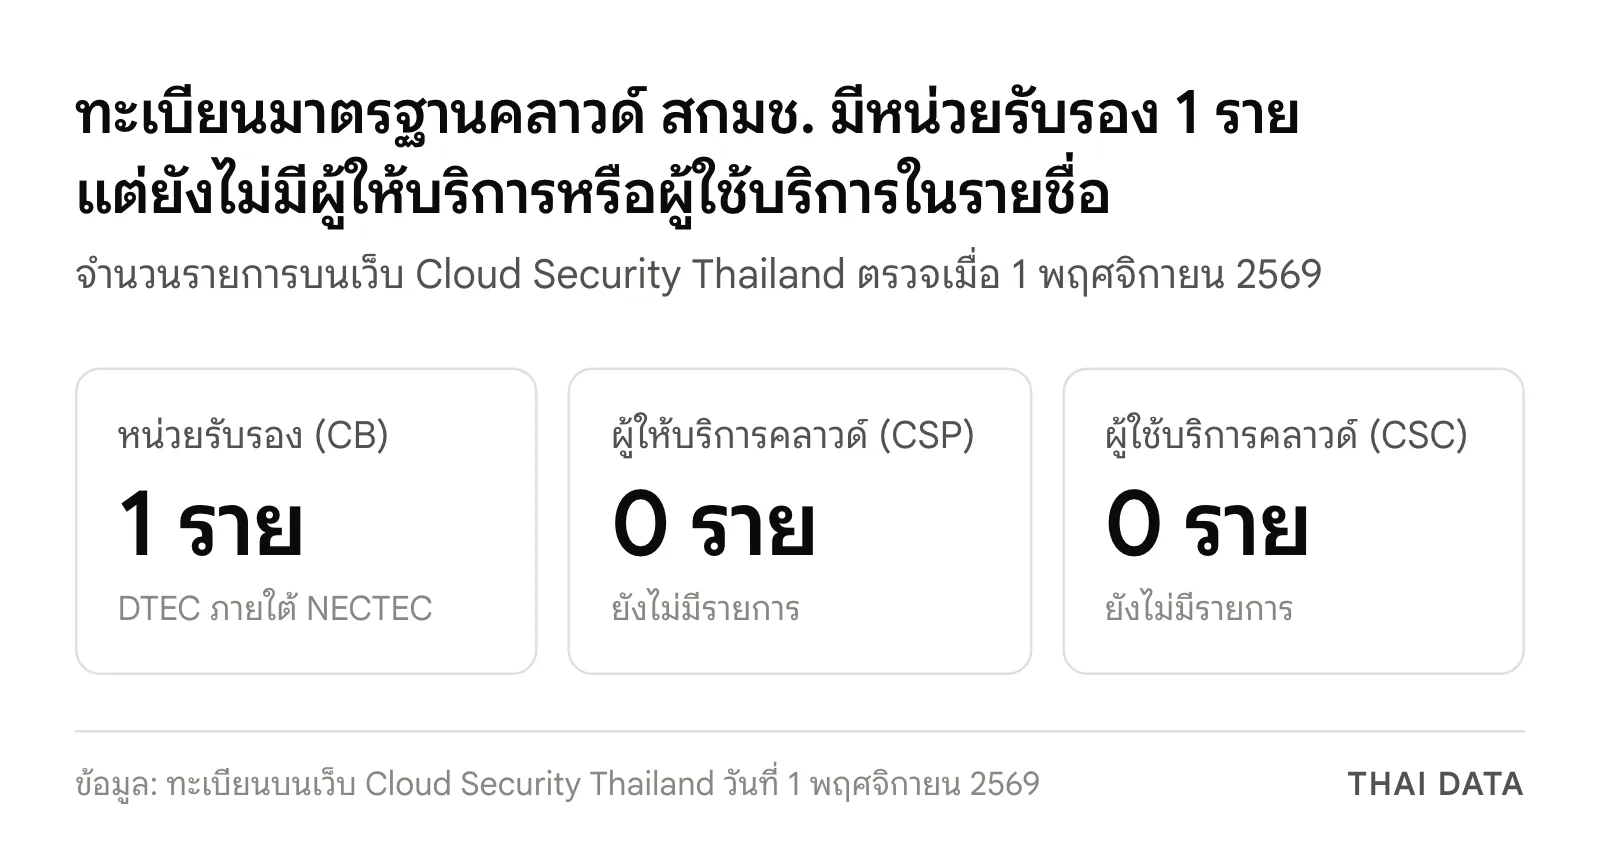
- ณ 1 พฤศจิกายน 2569 ทะเบียนบนเว็บ สกมช. มีหน่วยรับรอง 1 ราย คือ DTEC ของ NECTEC แต่ยังไม่มีรายชื่อผู้ให้บริการคลาวด์หรือผู้ใช้บริการคลาวด์ที่ผ่านการรับรอง
- มาตรฐานเว็บไซต์ WSS 1.0 มีผล 17 กันยายน 2569 และเลขาธิการ สกมช. ระบุว่าเอกชนที่รับงานระบบของรัฐต้องมีมาตรฐานนี้ในเงื่อนไขจัดซื้อจัดจ้าง
มาตรฐานคลาวด์ สกมช. คือประกาศคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ พ.ศ. 2567 ซึ่งมีผลตั้งแต่ 10 กันยายน 2569 กับหน่วยงานรัฐ CII และหน่วยงานกำกับดูแล ผู้ใช้และผู้ให้บริการต้องจำแนกระบบเป็น 3 ระดับแล้วจัดมาตรการตามระดับ ณ 1 พฤศจิกายน 2569 ทะเบียนบนเว็บ สกมช. มีหน่วยรับรอง 1 ราย แต่ยังไม่มีรายชื่อผู้ให้บริการที่ผ่านการรับรอง
มาตรฐานคลาวด์ สกมช. คืออะไร
ศูนย์ความเป็นเลิศด้านไซเบอร์ของ สกมช. อธิบายว่ามาตรฐานคลาวด์ สกมช. ลงราชกิจจานุเบกษาเมื่อ 10 กันยายน 2567 และมีผลเมื่อพ้นกำหนด 2 ปี เป้าหมายคือหนุนนโยบาย Cloud First ของรัฐ ลดความเสี่ยงจากการใช้คลาวด์สาธารณะ และสร้างกรอบเดียวกันทั้งด้านการกำกับดูแลและการปฏิบัติการ
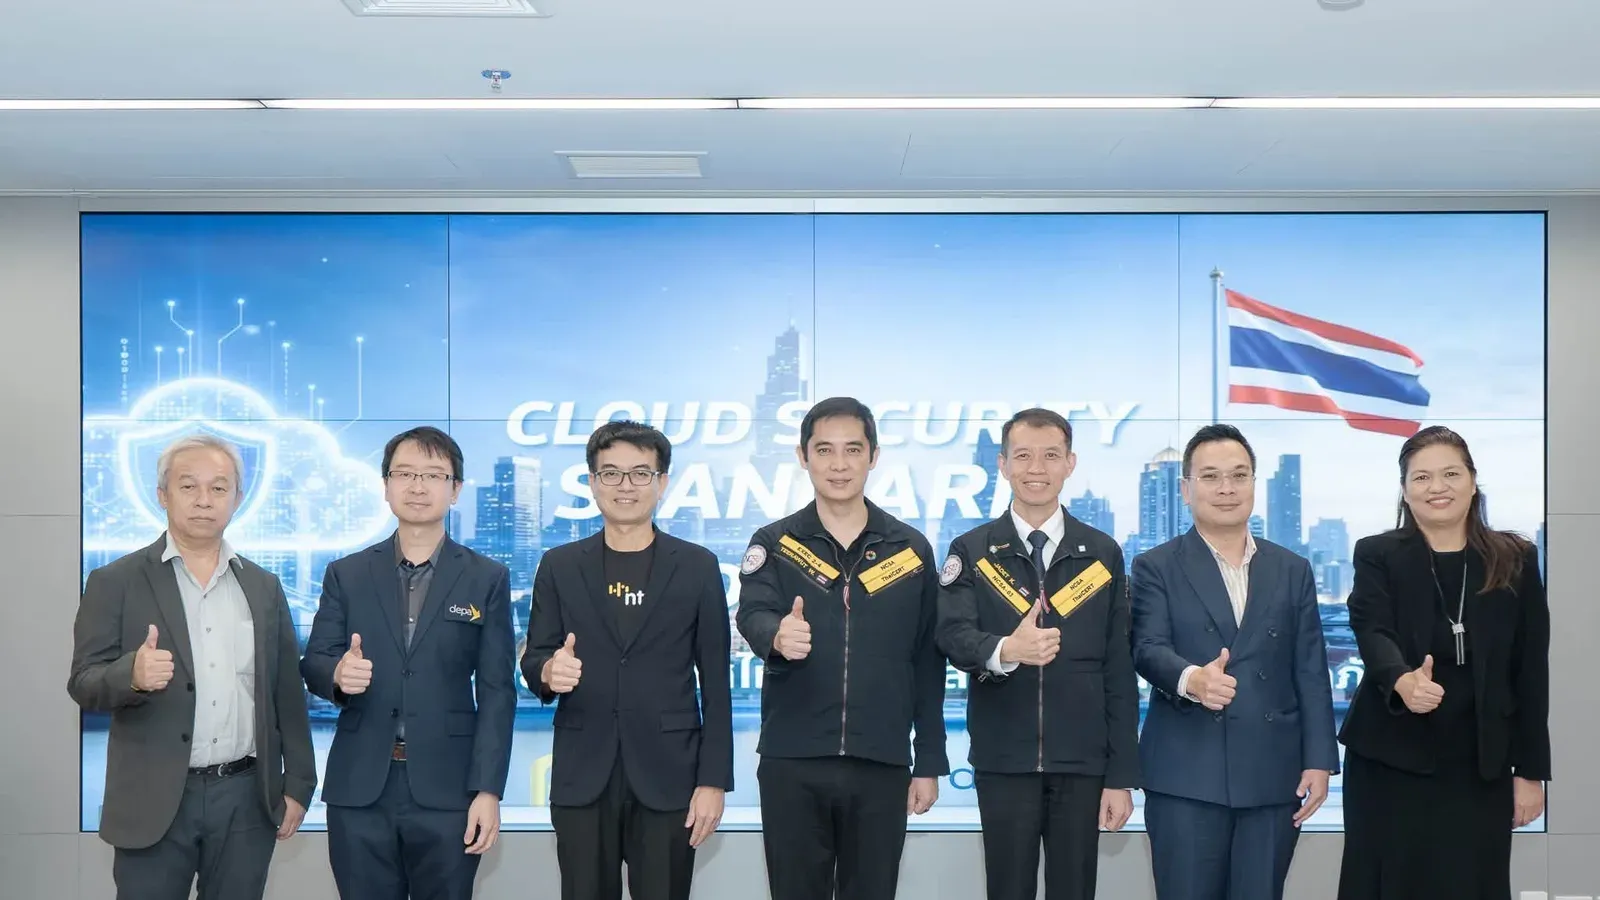
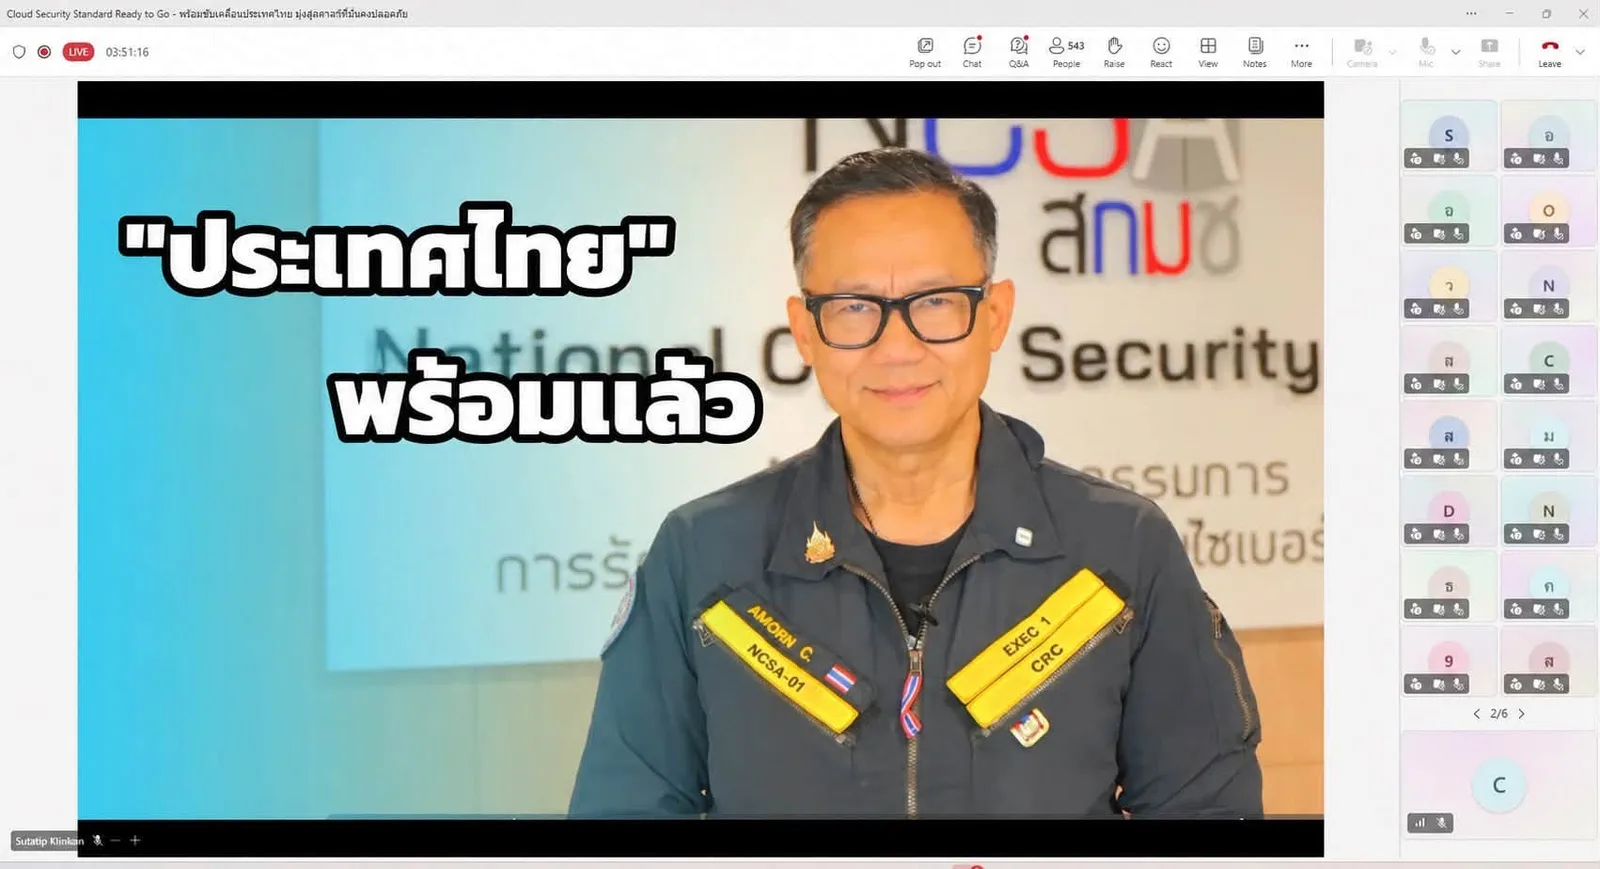
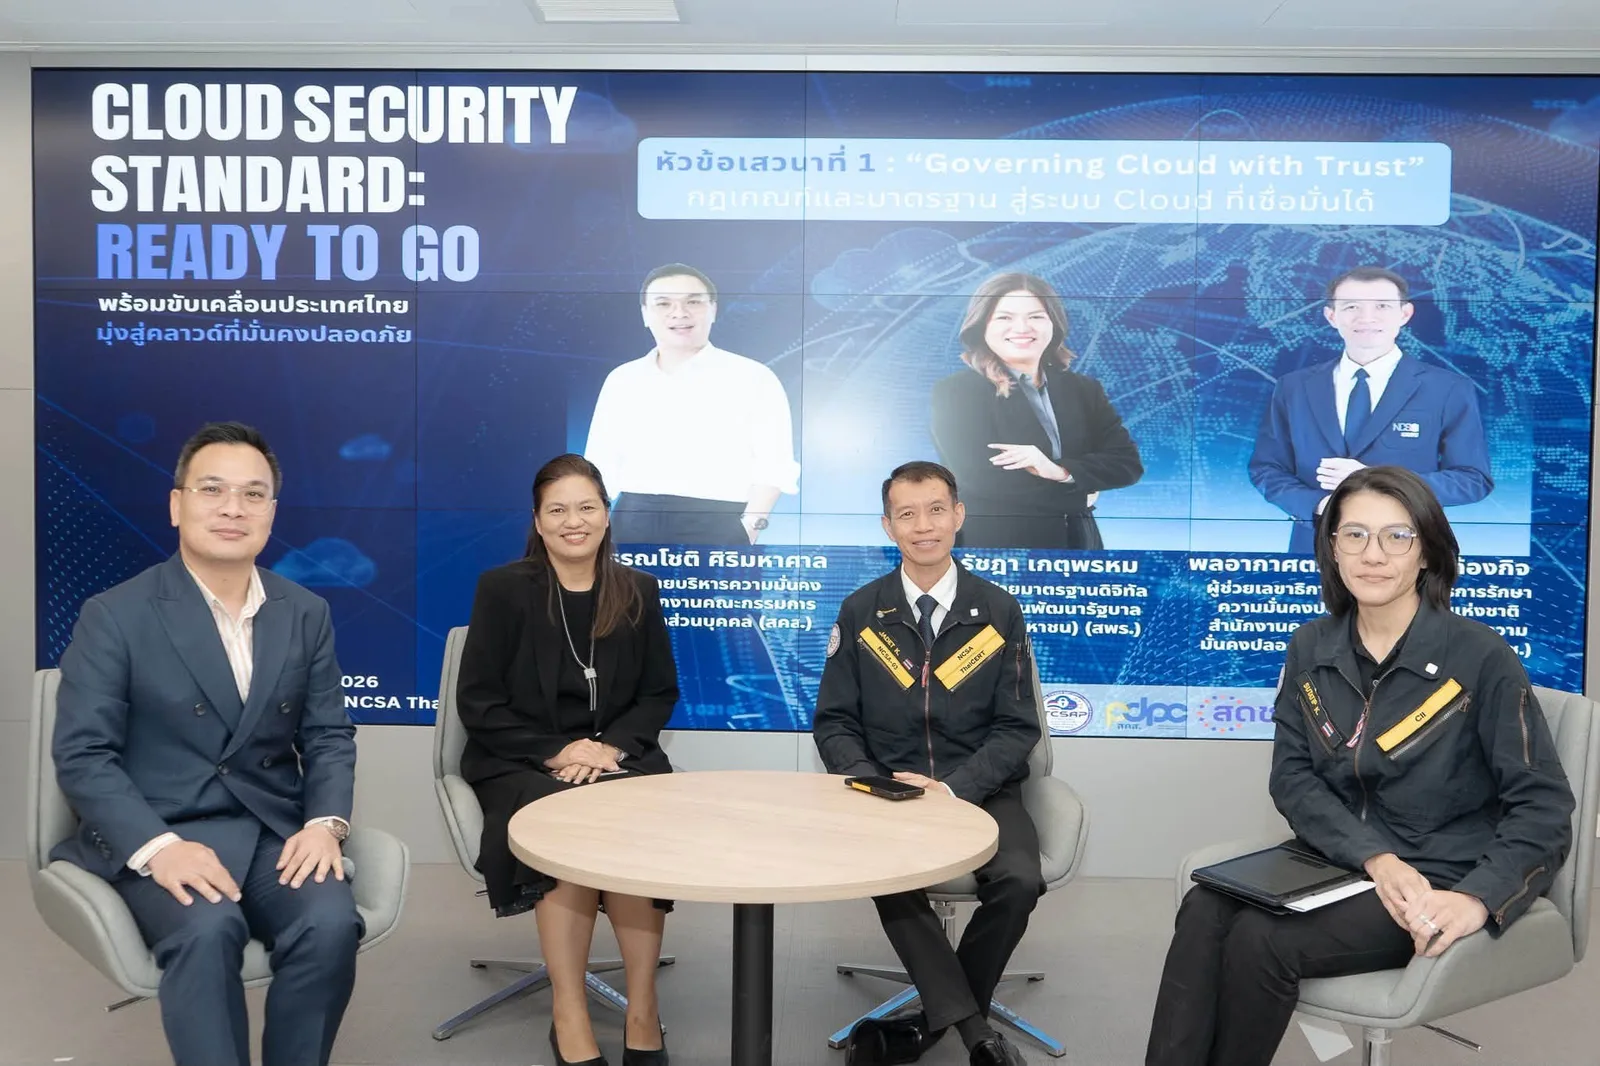
เมื่อถึงวันมีผล สกมช. จัดกิจกรรม Cloud Security Standard: Ready to Go โดยมีผู้แทนจากทุกภาคส่วนเข้าร่วมกว่า 500 คน พล.อ.ต.อมร ชมเชย เลขาธิการ สกมช. ส่งสารว่า "มาตรฐานพร้อมแล้ว กลไกพร้อมแล้ว ทุกภาคส่วนพร้อมแล้ว ประเทศไทยพร้อมแล้ว" ขณะที่เอกสารของงานเน้นว่ามาตรฐานไม่ควรเป็นเพียง Checklist แต่ควรเป็น Guardrail ที่ทำให้องค์กรเห็นช่องว่างของตนเอง
ใครต้องทำตามมาตรฐานคลาวด์ สกมช.
เว็บ Cloud Security Thailand แบ่งผู้เกี่ยวข้องกับมาตรฐานคลาวด์ สกมช. ตามบทบาท ส่วนการบังคับใช้ พล.อ.ต.อมรให้สัมภาษณ์เดลินิวส์เมื่อ 1 มีนาคม 2569 ว่าใช้กับหน่วยงานรัฐ CII และหน่วยงานกำกับดูแล และจะตรวจเฉพาะหน่วยงานของรัฐ
| บทบาท | คือใคร | สิ่งที่เกี่ยวข้อง |
|---|---|---|
| ผู้ใช้บริการคลาวด์ (CSC) | หน่วยงานรัฐ CII และหน่วยงานควบคุมหรือกำกับดูแลที่มีสัญญาใช้คลาวด์ | จำแนกระบบ จัดมาตรการ ขอรับรองหรือประเมินตนเอง |
| ผู้ให้บริการคลาวด์ (CSP) | หน่วยงานรัฐหรือเอกชนที่ให้บริการคลาวด์ | จำแนกบริการ จัดมาตรการ รับการตรวจ ณ สถานที่จริง |
| หน่วยรับรอง (CB) | หน่วยงานที่ตรวจรับรอง CSC และ CSP | ขึ้นทะเบียนกับ สกมช. |
| เอกชนทั่วไป | องค์กรที่ไม่ใช่ CII | กฎหมายไม่บังคับ แต่ สกมช. สนับสนุนให้นำไปใช้ |
สกมช. วางแผนหลังมาตรฐานมีผลว่าจะตรวจแนะนำ 100 หน่วยงานที่มีแอปพลิเคชันบนคลาวด์ และจะแนะนำแนวทางแก้ไขแก่หน่วยงานที่ยังไม่ได้มาตรฐาน โดยเน้นหน่วยงานที่บริการประชาชนและมีข้อมูลส่วนบุคคล
มาตรฐานคลาวด์ สกมช. แบ่งระบบเป็น 3 ระดับอย่างไร
ก่อนขอรับรองตามมาตรฐานคลาวด์ สกมช. องค์กรต้องจำแนกข้อมูลหรือระบบตามผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งาน ระดับที่ได้จะกำหนดชุดมาตรการที่ต้องทำ
| ระดับ | ผลกระทบ | ตัวอย่างจาก สกมช. |
|---|---|---|
| ต่ำ | จำกัด และฟื้นคืนได้ง่าย | ข้อมูลประชาสัมพันธ์ เว็บข้อมูลทั่วไป ระบบทดสอบที่ไม่มีข้อมูลส่วนบุคคล |
| กลาง | ร้ายแรง อาจทำให้บริการหยุดหรือเสียหายทางการเงิน | ระบบบริการประชาชน ข้อมูลส่วนบุคคลทั่วไป ระบบสนับสนุนงานหลัก |
| สูง | ร้ายแรงอย่างยิ่งหรือวิกฤตต่อภารกิจ ความมั่นคง ชีวิต หรือทรัพย์สิน | CII ข้อมูลอ่อนไหวสูง ระบบด้านความมั่นคงของประเทศ |
ตารางนี้มีผลต่อการจัดซื้อโดยตรง ถ้าหน่วยงานไม่จำแนกระบบก่อน ก็จะเขียนความต้องการใน TOR ได้ไม่ตรงระดับ งานนี้ยังซ้อนกับคำสั่ง MFA ของหน่วยงานรัฐ ซึ่งหลายหน่วยงานกำลังเร่งทำอยู่เช่นกัน
ขั้นตอนขอรับรองตามมาตรฐานคลาวด์ สกมช.
ขั้นตอนของผู้ใช้และผู้ให้บริการคล้ายกัน ต่างกันที่ผู้ให้บริการถูกตรวจสถาปัตยกรรมและศูนย์ข้อมูล ณ สถานที่จริง
- จำแนกระบบหรือบริการ ระบุขอบเขตและระดับผลกระทบ
- จัดมาตรการควบคุม ผู้ใช้ทำการประเมินความเสี่ยงก่อน ส่วนผู้ให้บริการจัดมาตรการด้านเทคนิคและบริหารจัดการให้ครบตามระดับ
- ยื่นคำขอต่อหน่วยรับรอง เลือกหน่วยรับรองที่ขึ้นทะเบียนกับ สกมช.
- รับการตรวจประเมิน ทั้งเอกสารและการปฏิบัติจริง
- แก้ข้อบกพร่อง ภายในเวลาที่กำหนด
- รับใบรับรองและขึ้นทะเบียน แล้วเข้ารับการตรวจติดตามตลอดอายุใบรับรอง
เอกสารที่ผู้ใช้ต้องเตรียมรวมถึงการจำแนกระบบ รายงานความเสี่ยงและแผนจัดการความเสี่ยง นโยบายความปลอดภัย ทะเบียนทรัพย์สินและขอบเขตระบบ และสัญญาหรือ SLA กับผู้ให้บริการ ส่วนผู้ให้บริการต้องมีเอกสารสถาปัตยกรรม Statement of Applicability แผน BCP/DR และเงื่อนไขความรับผิดชอบร่วมกับลูกค้า
ก่อนเริ่ม สกมช. ยังเผยแพร่แนวทาง Cloud Security Self-Assessment ให้ประเมินตนเองได้
ทะเบียนการรับรองวันนี้ยังว่างเกือบทั้งหมด
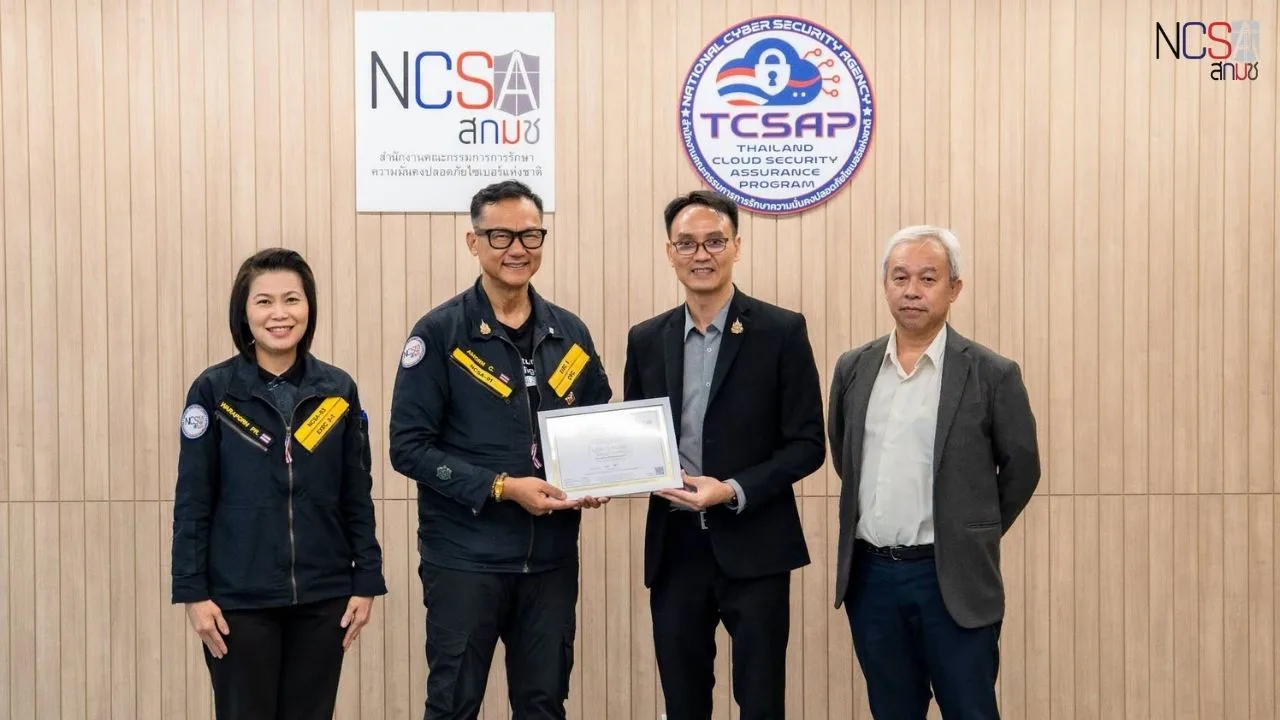
เราตรวจทะเบียนบนเว็บ Cloud Security Thailand เมื่อ 1 พฤศจิกายน 2569 พบว่ามีหน่วยรับรอง 1 ราย คือสถาบันประเมินและรับรองเทคโนโลยีดิจิทัล (DTEC) ภายใต้ NECTEC ขึ้นทะเบียนตั้งแต่ 13 สิงหาคม 2569 ถึง 13 สิงหาคม 2572 สกมช. มอบใบรับรองให้เมื่อ 1 กันยายน 2569 และระบบแสดงจำนวนที่ตรวจประเมินแล้ว 0 ราย
ทะเบียนผู้ให้บริการคลาวด์และผู้ใช้บริการคลาวด์ยังไม่มีรายการ การที่ชื่อไม่อยู่ในทะเบียนไม่ได้แปลว่าผู้ให้บริการไม่ทำตามมาตรฐานคลาวด์ สกมช. เพราะระบบเพิ่งเปิดและหน่วยรับรองมีเพียงรายเดียว แต่ผู้จัดซื้อยังใช้ทะเบียนนี้เป็นหลักฐานเปรียบเทียบไม่ได้ในวันนี้
มาตรฐานคลาวด์ สกมช. กับผู้ให้บริการต่างประเทศ
ผู้ให้บริการระดับโลกกำลังเข้ามาร่วมกำหนดแนวทาง เมื่อ 4 สิงหาคม 2569 สกมช. หารือกับผู้แทน Microsoft และ SAP เพื่อติดตามงานของคณะทำงาน Task Force 502 เรื่องแนวทางความมั่นคงปลอดภัยสำหรับการใช้บริการคลาวด์ ก่อนหน้านั้นเมื่อ 14 กรกฎาคม 2569 คณะทำงานรับรองคุณภาพของโครงการ TCSAP ก็หารือถึงการลดการตรวจซ้ำซ้อน และกลไกยอมรับผลการตรวจร่วมกัน (Mutual Recognition)
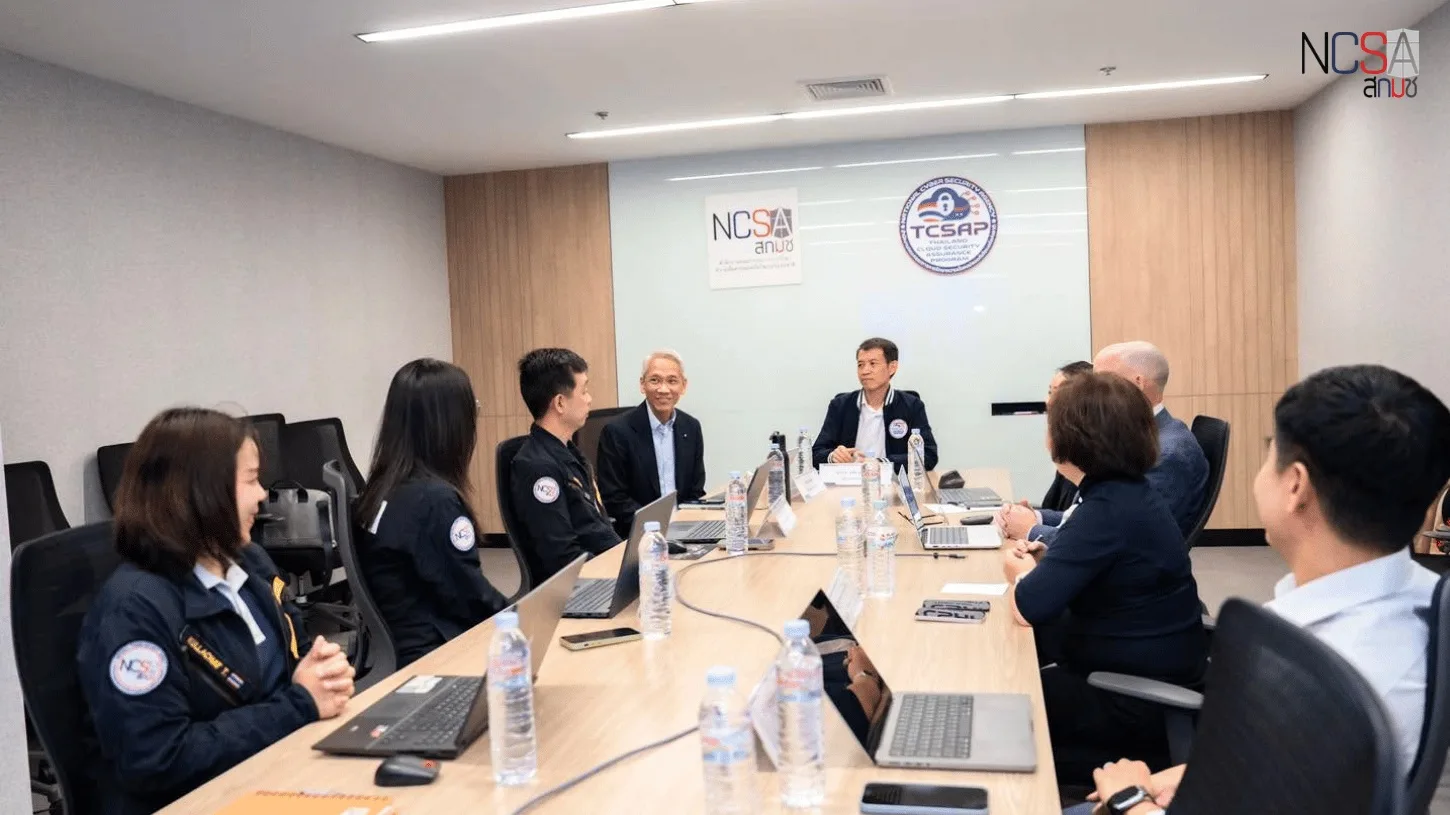
หากกลไกนี้เกิดขึ้นจริง ผู้ให้บริการที่ถือใบรับรองสากลอยู่แล้วอาจไม่ต้องตรวจทุกรายการซ้ำ แต่ตอนนี้ยังเป็นเพียงหัวข้อหารือ ไม่ใช่เกณฑ์ที่ประกาศใช้
หน่วยงานรัฐพร้อมแค่ไหน
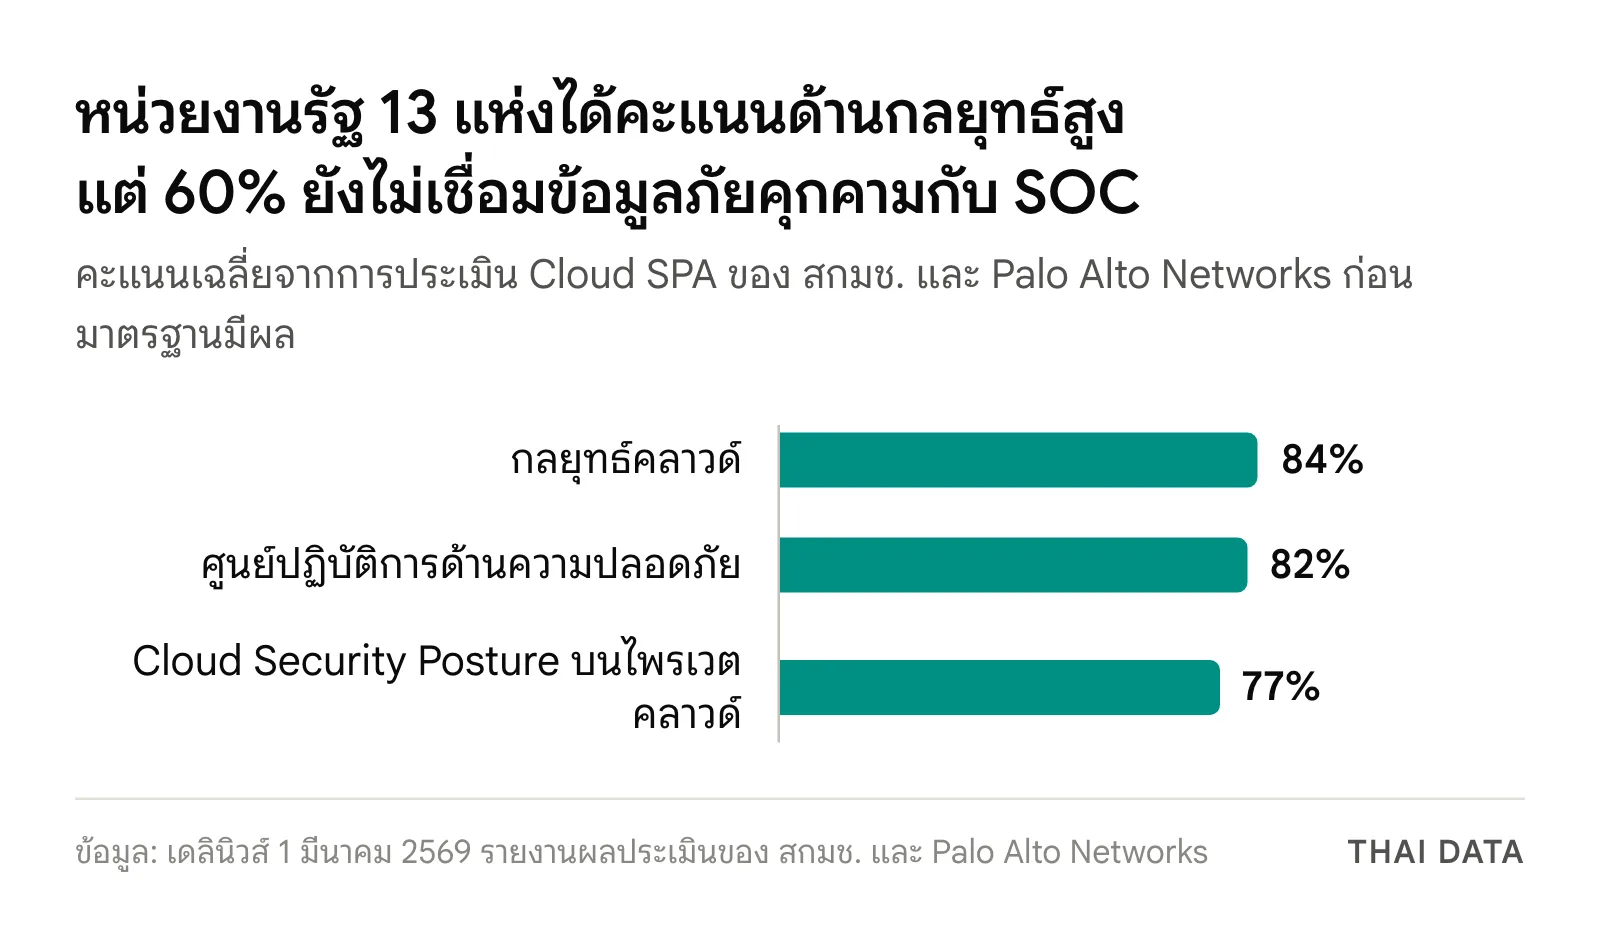
เดลินิวส์รายงานเมื่อ 1 มีนาคม 2569 ถึงการประเมิน Cloud SPA ที่ สกมช. ทำร่วมกับ Palo Alto Networks ใน 13 หน่วยงานรัฐ คะแนนเฉลี่ยด้านกลยุทธ์คลาวด์ราว 84% ศูนย์ปฏิบัติการด้านความปลอดภัย 82% และ Cloud Security Posture บนไพรเวตคลาวด์ 77% แต่ยังมีช่องว่างด้าน Cloud Runtime และความปลอดภัยของแอปพลิเคชัน โดย 60% ยังไม่ได้เชื่อมข้อมูลภัยคุกคามกับ SOC
ตัวเลขนี้มาจากตัวอย่าง 13 แห่งก่อนมาตรฐานมีผล จึงไม่ใช่ภาพของทั้งประเทศ แต่สอดคล้องกับที่ พล.อ.ต.อมรเตือนว่าการย้ายขึ้นคลาวด์ไม่ได้ทำให้ปลอดภัยโดยอัตโนมัติ เพราะการตั้งค่าผิด การไม่มีแผนสำรองข้อมูล หรือการไม่มีคนเข้าใจระบบล้วนกลายเป็นช่องโหว่ได้
มาตรฐานคลาวด์ สกมช. กับ WSS 1.0 และ TOR
มาตรฐานคลาวด์ สกมช. ไม่ได้มาลำพัง เพราะมาตรฐานเว็บไซต์ Website Security Standard (WSS) 1.0 มีผลวันที่ 17 กันยายน 2569 และ พล.อ.ต.อมรกล่าวว่าจากนี้เอกชนที่รับงานระบบของรัฐต้องมีมาตรฐานเหล่านี้ระบุในเงื่อนไขจัดซื้อจัดจ้าง เหตุผลหนึ่งคือ สกมช. พบว่าเหตุไซเบอร์กว่า 70% เกี่ยวข้องกับเว็บไซต์ถูกแฮก
นอกจากนี้ สกมช. เตรียมแก้กฎหมายไซเบอร์ ซึ่งมีแนวคิดเพิ่มโทษปรับจากหลักแสนเป็นหลักล้านบาท เรื่องนี้ยังเป็นเพียงแนวทาง ต้องรอร่างกฎหมายและกระบวนการรับฟังความคิดเห็น
สิ่งที่องค์กรไทยควรทำ
- หน่วยงานรัฐ เริ่มจากทำบัญชีระบบบนคลาวด์ พร้อมระบุระดับผลกระทบ เจ้าของระบบ และผู้ให้บริการ
- ใช้ Self-Assessment หาช่องว่างก่อนถูกตรวจ โดยเฉพาะหน่วยงานที่บริการประชาชนหรือมีข้อมูลส่วนบุคคล
- เขียน TOR ตามระดับผลกระทบ ระบุหลักฐานที่ต้องการ และตกลงความรับผิดชอบร่วมกับผู้ให้บริการในสัญญา
- ผู้ให้บริการคลาวด์และผู้รับเหมา เตรียมเอกสารสถาปัตยกรรมและแผน BCP/DR ไว้ก่อน เพราะลูกค้าภาครัฐจะเริ่มถามตามมาตรฐานคลาวด์ สกมช.
- เชื่อมบันทึกการทำงานบนคลาวด์เข้ากับ SOC ซึ่งเป็นช่องว่างที่ผลประเมินชี้ไว้ก่อนมาตรฐานคลาวด์ สกมช. มีผล
- เอกชนที่ไม่ถูกบังคับ ใช้ตาราง 3 ระดับเป็นกรอบจัดลำดับระบบได้ทันที โดยไม่ต้องรอใบรับรอง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อมาตรฐานมีผลแล้ว หน่วยงานรัฐควรถามผู้ให้บริการทุกรายให้ชัดว่ามีหลักฐานใดรองรับระบบแต่ละระดับ Government Cloud ของ THAI DATA CLOUD ได้มาตรฐาน ISO 27001 และ ISO 22301 รองรับนโยบาย Cloud First, PDPA และ พ.ร.บ.ไซเบอร์ฯ และจัดซื้อผ่านบัญชีบริการดิจิทัลได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามกฎหมายและนโยบายดิจิทัลอื่นได้ที่หมวดนโยบาย
ภาพบันทึก
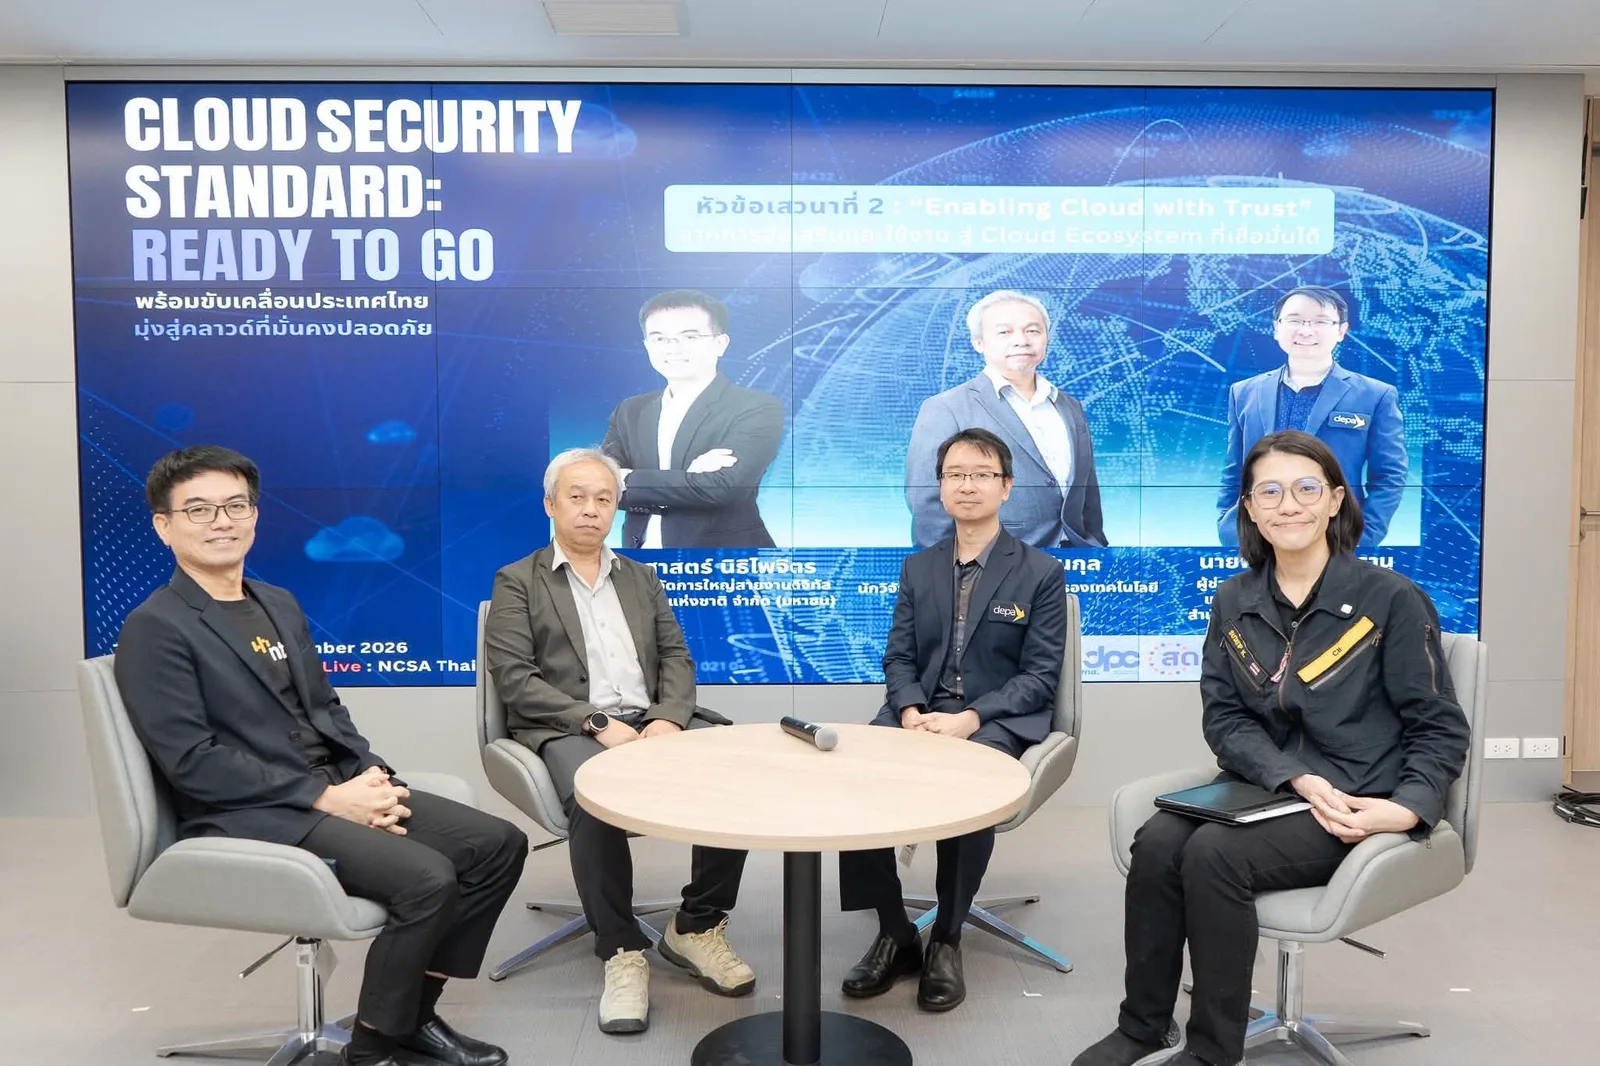
คำถามที่พบบ่อย
มาตรฐานคลาวด์ สกมช. บังคับใช้กับใคร?
มาตรฐานคลาวด์ สกมช. ใช้กับหน่วยงานของรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ และหน่วยงานควบคุมหรือกำกับดูแล พล.อ.ต.อมร ชมเชย เลขาธิการ สกมช. ระบุว่าการตรวจจะทำเฉพาะหน่วยงานของรัฐ แต่สนับสนุนให้เอกชนนำไปใช้ด้วย
มาตรฐานคลาวด์ สกมช. มีผลเมื่อไร?
ประกาศลงราชกิจจานุเบกษาเมื่อ 10 กันยายน 2567 และมีผลเมื่อพ้นกำหนด 2 ปี คือวันที่ 10 กันยายน 2569 สกมช. จัดกิจกรรม Cloud Security Standard: Ready to Go ในวันเดียวกัน เพื่อประกาศความพร้อมในการนำมาตรฐานไปใช้จริง
ผู้ให้บริการคลาวด์ต้องมีใบรับรองของ สกมช. ไหม?
เว็บ Cloud Security Thailand อธิบายขั้นตอนการขอรับรอง 6 ขั้น แต่หน้าดังกล่าวไม่ได้ระบุวันที่ที่ผู้ให้บริการทุกรายต้องมีใบรับรอง ณ 1 พฤศจิกายน 2569 ยังไม่มีรายชื่อในทะเบียน ผู้จัดซื้อจึงควรระบุหลักฐานที่ต้องการใน TOR และถาม สกมช. เมื่อไม่แน่ใจ
ระดับผลกระทบในมาตรฐานคลาวด์ สกมช. แบ่งอย่างไร?
มาตรฐานคลาวด์ สกมช. แบ่งเป็นต่ำ กลาง สูง พิจารณาจากผลต่อความลับ ความถูกต้อง และความพร้อมใช้งาน ตัวอย่างระดับต่ำคือเว็บข้อมูลทั่วไป ระดับกลางคือระบบบริการประชาชนและข้อมูลส่วนบุคคลทั่วไป ระดับสูงคือ CII และระบบด้านความมั่นคง
แหล่งอ้างอิง
- สกมช. เดินหน้าปรับกฎหมายไซเบอร์และบังคับใช้มาตรฐานใหม่ทั้งคลาวด์และเว็บไซต์ — กรุงเทพธุรกิจ
- ขั้นตอนการขอรับรองสำหรับผู้ใช้บริการคลาวด์ (CSC) — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ
- ประเทศไทยพร้อมแล้ว สกมช. เดินหน้า CLOUD SECURITY STANDARD: READY TO GO — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ
- หลักสูตร มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567 (Cloud Security Standard for Executive) — ศูนย์ความเป็นเลิศด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ สกมช.
- สกมช. เตรียมเปิดประชาพิจารณ์แก้กฎหมายไซเบอร์ พร้อมบังคับมาตรฐานคลาวด์-เว็บไซต์ ก.ย.นี้ — Post Today
- มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567 หน่วยงานรัฐพร้อมแค่ไหน — เดลินิวส์
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- อมร ชมเชย2
- ผลิตภัณฑ์และเทคโนโลยี
- Facebook34
- กฎหมายและมาตรฐาน
- PDPA242
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ