
IDCF Cloud ญี่ปุ่นโดนแรนซัมแวร์ 495 องค์กร ข้อมูล 4 โซนกู้คืนยาก ต้องพึ่งแบ็กอัปของลูกค้า
IDCF Cloud ของ IDC Frontier ในเครือ SoftBank โดนแรนซัมแวร์ตั้งแต่ 7 ต.ค. 2026 กระทบ 495 องค์กร ข้อมูลใน 4 โซนกู้คืนยาก ลูกค้าอย่าง JR เริ่มแจ้งข้อมูลอาจรั่ว
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที

สรุปประเด็นสำคัญ
- IDC Frontier แจ้งว่า IDCF Cloud ถูกโจมตีด้วยแรนซัมแวร์ตั้งแต่ราว 03:40 น. วันที่ 7 ตุลาคม 2026 ตามเวลาญี่ปุ่น กระทบลูกค้า 495 บริษัทและหน่วยงานท้องถิ่น
- รายงานฉบับที่ 3 (8 ต.ค.) ระบุว่าข้อมูลลูกค้าใน 4 โซน ของ East Japan Region 1 มีแนวโน้มดึงออกหรือกู้คืนได้ยาก และกู้ได้จาก แบ็กอัปที่ลูกค้าเก็บเอง เท่านั้น
- JR Kyushu แจ้งเมื่อ 9 ตุลาคม 2026 ว่าอีเมลสมาชิกเว็บสูงสุดราว 1.3 ล้านรายการ อาจถูกเข้าถึง ส่วน ITmedia รายงานว่า JR East กับ View Card แจ้งรวมราว 6.09 ล้านรายการ
- ภาพข้อความของผู้โจมตีบนหน้าคอนโซลอ้างว่าเข้ารหัสทั้ง Region ใน 7 นาที และทำลาย snapshot 554,153 ชุด ตัวเลขนี้ IDC Frontier ยังไม่ยืนยัน
IDC Frontier ผู้ให้บริการคลาวด์และดาต้าเซ็นเตอร์ในเครือ SoftBank ของญี่ปุ่น แจ้งว่า IDCF Cloud ถูกโจมตีด้วยแรนซัมแวร์ตั้งแต่ราว 03:40 น. วันที่ 7 ตุลาคม 2026 กระทบลูกค้า 495 บริษัทและหน่วยงานท้องถิ่น และข้อมูลใน 4 โซนมีแนวโน้มกู้คืนได้ยาก ลูกค้าต้องกู้จากแบ็กอัปที่เก็บไว้เอง
ถึงวันที่ 9–10 ตุลาคม ลูกค้ารายใหญ่เริ่มแจ้งผลกระทบต่อข้อมูลของผู้ใช้ปลายทาง เช่น JR Kyushu ที่ระบุว่าอีเมลสมาชิกเว็บสูงสุดราว 1.3 ล้านรายการอาจถูกเข้าถึง เหตุครั้งนี้จึงเป็นทั้งคลาวด์ล่มครั้งใหญ่และบททดสอบว่าลูกค้าคลาวด์เตรียมแผนกู้ระบบไว้จริงแค่ไหน
IDCF Cloud เสียหายตรงไหน
รายงานฉบับที่ 3 ของ IDC Frontier (8 ตุลาคม 2026) ระบุขอบเขตไว้ดังนี้
| หัวข้อ | สิ่งที่ IDC Frontier แจ้ง |
|---|---|
| จุดที่ถูกโจมตี | East Japan Region 1 บางส่วน คือโซน tesla, henry, pascal และ joule |
| อาการ | เครื่องเสมือน (VM) หยุดทำงานและเปิดใหม่ไม่ได้ |
| ลูกค้าที่ได้รับผลกระทบ | 495 บริษัทและหน่วยงานท้องถิ่น แจ้งเป็นรายรายแล้ว |
| ข้อมูลลูกค้า | ดึงออกหรือกู้คืนได้ยาก กู้ได้จากแบ็กอัปของลูกค้าเองเท่านั้น |
| โซนและ Region อื่น | radian, newton, East Japan Region 2, 3 และ West Japan Region 1 ยังไม่พบการเข้าถึงโดยมิชอบ แต่ให้ลูกค้าแบ็กอัปข้อมูลเอง |
| บริการที่ไม่เกี่ยวข้อง | IDCF Cloud TypeS และ IDCF Private Cloud |
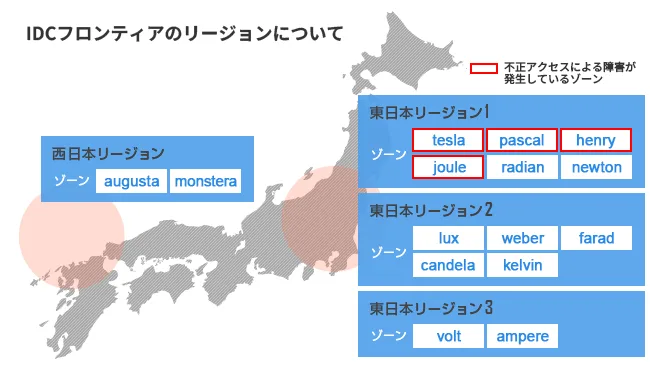
บริษัทตัด East Japan Region 1 ออกจากเครือข่ายตั้งแต่ 7 ตุลาคม และปิดหน้าคอนโซลที่ลูกค้าเข้าจากภายนอกได้ในทุก Region จนกว่าจะยืนยันความปลอดภัย ระหว่างนี้พนักงานของ IDC Frontier เปิดหรือปิด VM แทนลูกค้าตามที่ร้องขอ ส่วนลูกค้าในโซนที่เสียหายได้รับคำแนะนำให้สร้างระบบใหม่บนสภาพแวดล้อมอื่น
ลำดับเหตุการณ์ IDCF Cloud จากรายงานทางการ
| วันที่ (เวลาญี่ปุ่น) | เหตุการณ์ |
|---|---|
| 7 ต.ค. 2026 ราว 03:40 น. | เกิดการเข้าถึงโดยมิชอบใน IDCF Cloud |
| 7 ต.ค. 09:00 น. | ตั้งศูนย์บัญชาการเหตุฉุกเฉิน ทำงานใกล้ชิดกับ SoftBank Corp. บริษัทแม่ |
| 7 ต.ค. (รายงานฉบับที่ 2) | ยืนยันว่าเป็นแรนซัมแวร์ กระทบ 495 ราย ตัดเครือข่ายและหยุดระบบแล้ว |
| 8 ต.ค. (รายงานฉบับที่ 3) | แจ้งว่าข้อมูลใน 4 โซนกู้คืนยาก และรายงานหน่วยงานกำกับกับตำรวจนครบาลโตเกียวแล้ว |
| 9 ต.ค. (รายงานฉบับที่ 4) | ฝ่ายลูกค้าองค์กรของ SoftBank เป็นช่องทางติดต่อ ช่วยวางขั้นตอนแบ็กอัปและเสนอสภาพแวดล้อมสำหรับย้ายระบบ |
| 9 ต.ค. | JR Kyushu, JR East และ View Card แจ้งว่าข้อมูลผู้ใช้อาจรั่ว |

ลูกค้า IDCF Cloud รายใหญ่แจ้งข้อมูลผู้ใช้ที่อาจรั่ว
ผลกระทบต่อผู้ใช้ปลายทางที่เห็นชัดที่สุดมาจากระบบส่งอีเมลภายนอกที่ลูกค้าใช้อยู่บน IDCF Cloud JR Kyushu แจ้งเมื่อ 9 ตุลาคม 2026 ว่าข้อมูล log การส่งอีเมลซึ่งมีอีเมลของสมาชิก "JR Kyushu Web" สูงสุดราว 1.3 ล้านรายการอาจถูกดูหรือดึงไป และส่งจดหมายข่าวไม่ได้ในตอนนี้ บริษัทยืนยันว่าชื่อ ที่อยู่ เบอร์โทรศัพท์ และเลขบัตรเครดิตไม่อยู่ในข้อมูลชุดนี้
ITmedia NEWS รายงานว่า JR East และ View Card แจ้งในวันเดียวกันว่าข้อมูลผู้ใช้รวมราว 6.09 ล้านรายการอาจถูกเข้าถึง แบ่งเป็นสมาชิกบริการจองตั๋ว えきねっと ราว 1.67 ล้านรายการ (อีเมลเท่านั้น) สมาชิก 大人の休日倶楽部 ราว 0.39 ล้านรายการ (อีเมล เลขสมาชิก วันหมดอายุบัตรเครดิต และวันเกิด) และอีเมลสมาชิกเว็บ VIEW's NET ราว 4.03 ล้านรายการ เมื่อรวมกับ JR Kyushu ตัวเลขที่ลูกค้าสามรายแจ้งรวมราว 7.39 ล้านรายการ ซึ่งอาจมีผู้ใช้คนเดียวกันซ้ำอยู่หลายบริการ

ข้อความของผู้โจมตีที่ยังไม่มีการยืนยัน
ITmedia NEWS รายงานว่าภาพหน้าคอนโซลของ East Japan Region ที่มีข้อความจากผู้อ้างว่าเป็นผู้โจมตีถูกแชร์บน X ตั้งแต่ 7 ตุลาคม ข้อความอ้างว่าเข้ารหัสทั้ง East Japan Region 1 ได้ใน 7 นาที เจาะ hypervisor 239 เครื่อง เข้ารหัส datastore 225 ชุด ทำให้ดิสก์ VM กว่า 16,600 ลูกใช้ไม่ได้ เข้ารหัสสตอเรจหลัก 3.6 PB ทำลาย snapshot 554,153 ชุด และทำให้พื้นที่แบ็กอัป 41.5 PB หายไป พร้อมสั่งให้ผู้ดูแลเข้าไปดูไฟล์บนโฮสต์ VMware ESXi
IDC Frontier ตอบ ITmedia ว่าพบภาพลักษณะเดียวกับที่แสดงบนหน้าคอนโซลของระบบที่เกิดเหตุหลายภาพ แต่ตัวเลขความเสียหายทั้งหมด "ยังอยู่ระหว่างตรวจสอบ" ตัวเลขชุดนี้จึงเป็นเพียงคำอ้างของผู้โจมตี
ทำไมเรื่องนี้สำคัญ
เหตุนี้ต่างจากคลาวด์ล่มทั่วไปตรงที่ผู้ให้บริการบอกลูกค้าตรง ๆ ว่าข้อมูลในโซนที่เสียหายอาจกู้ไม่ได้ ลูกค้าที่พึ่ง snapshot หรือแบ็กอัปบนแพลตฟอร์มเดียวกันจึงเสี่ยงไม่มีอะไรให้กู้ ขณะที่ผลกระทบลามไปถึงผู้ใช้ปลายทางหลายล้านคนผ่านระบบส่งอีเมลที่บริษัทใหญ่จ้างภายนอก
เหตุการณ์ยังแสดงให้เห็นว่าเมื่อผู้ให้บริการต้องตัดทั้ง Region ออกจากเครือข่ายและปิดคอนโซลทุก Region เพื่อหยุดการลุกลาม ลูกค้าในโซนที่ไม่ถูกโจมตีก็จัดการระบบผ่านคอนโซลเองไม่ได้ไปด้วย ก่อนหน้านี้เราเคยรายงานกรณีที่ผู้ให้บริการแจ้งว่ากู้ข้อมูลไม่ได้หลังศูนย์ข้อมูลเสียหาย ในAWS บาห์เรนและ UAE
สิ่งที่องค์กรควรทำ
- แยกแบ็กอัปออกจากผู้ให้บริการหลัก เก็บสำเนาข้อมูลสำคัญไว้นอกคลาวด์รายเดิม หรืออย่างน้อยในบัญชีที่แยกสิทธิ์ขาดและตั้งให้แก้ไขหรือลบไม่ได้ในช่วงที่กำหนด
- ซ้อมกู้ระบบบนสภาพแวดล้อมใหม่ IDC Frontier ให้ลูกค้าสร้างระบบใหม่ที่อื่น องค์กรควรรู้ว่าต้องใช้เวลากี่ชั่วโมงในการขึ้นระบบจากแบ็กอัปโดยไม่มีคอนโซลของผู้ให้บริการเดิม
- สำรวจผู้ให้บริการทอดที่สอง ระบบส่งอีเมล CRM หรือ SaaS ที่ถือข้อมูลลูกค้าอาจรันบนคลาวด์ที่เราไม่ได้เลือกเอง ควรถามในสัญญาว่าข้อมูลอยู่ที่ไหนและมีแผนแจ้งเหตุอย่างไร
- เตรียมขั้นตอนแจ้งเหตุตาม PDPA ร่วมกับคู่สัญญา ตกลงล่วงหน้าว่าใครแจ้งใคร เมื่อผู้ให้บริการทอดใดทอดหนึ่งถูกโจมตี
- ตรวจความปลอดภัยของ hypervisor และคอนโซลบริหาร ทั้งระบบเสมือนในองค์กรและบนคลาวด์ส่วนตัว เพราะคำอ้างของผู้โจมตีชี้ไปที่การยึดชั้น hypervisor อ่านข่าวคลาวด์อื่นได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
IDCF Cloud เกิดอะไรขึ้น?
IDCF Cloud ซึ่งเป็นบริการคลาวด์ของ IDC Frontier ในเครือ SoftBank ถูกโจมตีด้วยแรนซัมแวร์ตั้งแต่ราว 03:40 น. วันที่ 7 ตุลาคม 2026 ตามเวลาญี่ปุ่น เครื่องเสมือนในบางโซนของ East Japan Region 1 หยุดทำงานและเปิดใหม่ไม่ได้ กระทบลูกค้า 495 บริษัทและหน่วยงานท้องถิ่น
ข้อมูลลูกค้าใน IDCF Cloud กู้คืนได้หรือไม่?
IDC Frontier ระบุในรายงานฉบับที่ 3 วันที่ 8 ตุลาคม 2026 ว่าข้อมูลบน IDCF Cloud ที่เก็บในโซน tesla, henry, pascal และ joule มีแนวโน้มดึงออกหรือกู้คืนได้ยาก และในมุมของบริษัท ข้อมูลกู้ได้จากแบ็กอัปที่ลูกค้าเก็บไว้เองเท่านั้น บริษัทจึงแนะนำให้สร้างระบบใหม่บนสภาพแวดล้อมอื่น
บริษัทไหนได้รับผลกระทบจากเหตุ IDCF Cloud บ้าง?
IDC Frontier ไม่ได้เปิดรายชื่อลูกค้า IDCF Cloud แต่ลูกค้าหลายรายแจ้งเอง เช่น JR Kyushu ที่ระบุว่าอีเมลสมาชิกเว็บสูงสุดราว 1.3 ล้านรายการอาจถูกเข้าถึง และ ITmedia รายงานว่า JR East กับ View Card แจ้งรวมราว 6.09 ล้านรายการ จากระบบส่งอีเมลภายนอกที่ใช้อยู่
องค์กรไทยควรเรียนรู้อะไรจากเหตุ IDCF Cloud?
บทเรียนหลักจากเหตุ IDCF Cloud คือแบ็กอัปที่อยู่บนคลาวด์รายเดียวกันอาจหายไปพร้อมระบบหลัก องค์กรควรมีสำเนาข้อมูลนอกผู้ให้บริการหรือในบัญชีที่แยกขาดและแก้ไขไม่ได้ ซ้อมกู้ระบบจริง และสำรวจว่าผู้ให้บริการภายนอก เช่น ระบบส่งอีเมล เก็บข้อมูลลูกค้าไว้ที่คลาวด์ใด
แหล่งอ้างอิง
- 【第3報】当社サービスの一部システムへの不正アクセスによる障害について — IDC Frontier
- 【第4報】不正アクセスによる障害への対応体制について — IDC Frontier
- 【第2報】当社サービスの一部システムに対する不正アクセスについて — IDC Frontier
- IDC フロンティア社で発生した不正アクセスに伴うメールアドレス等漏えいの可能性について — JR Kyushu
- JR東日本、「えきねっと」「ビューカード」などで漏えいか メルアドなど最大609万件 IDCFへの不正アクセスで — ITmedia NEWS
- 「お前たちのクラウドはわれわれのもの」 IDCFクラウドの管理画面に出た攻撃者のメッセージ 内容に運営元は — ITmedia NEWS
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- กฎหมายและมาตรฐาน
- PDPA60
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ