
OVHcloud CLI ถูกแฮก ไฟล์บน GitHub ถูกสลับเป็นมัลแวร์ขโมยคีย์ AWS, Azure และ Kubernetes
OVHcloud CLI ถูกแฮกเมื่อ 19 ต.ค. 2026 บัญชี GitHub ของนักพัฒนาถูกใช้สลับไฟล์ v0.11.0–v0.15.0 เป็นมัลแวร์ขโมยคีย์ AWS, Google Cloud, Azure และ Kubernetes
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
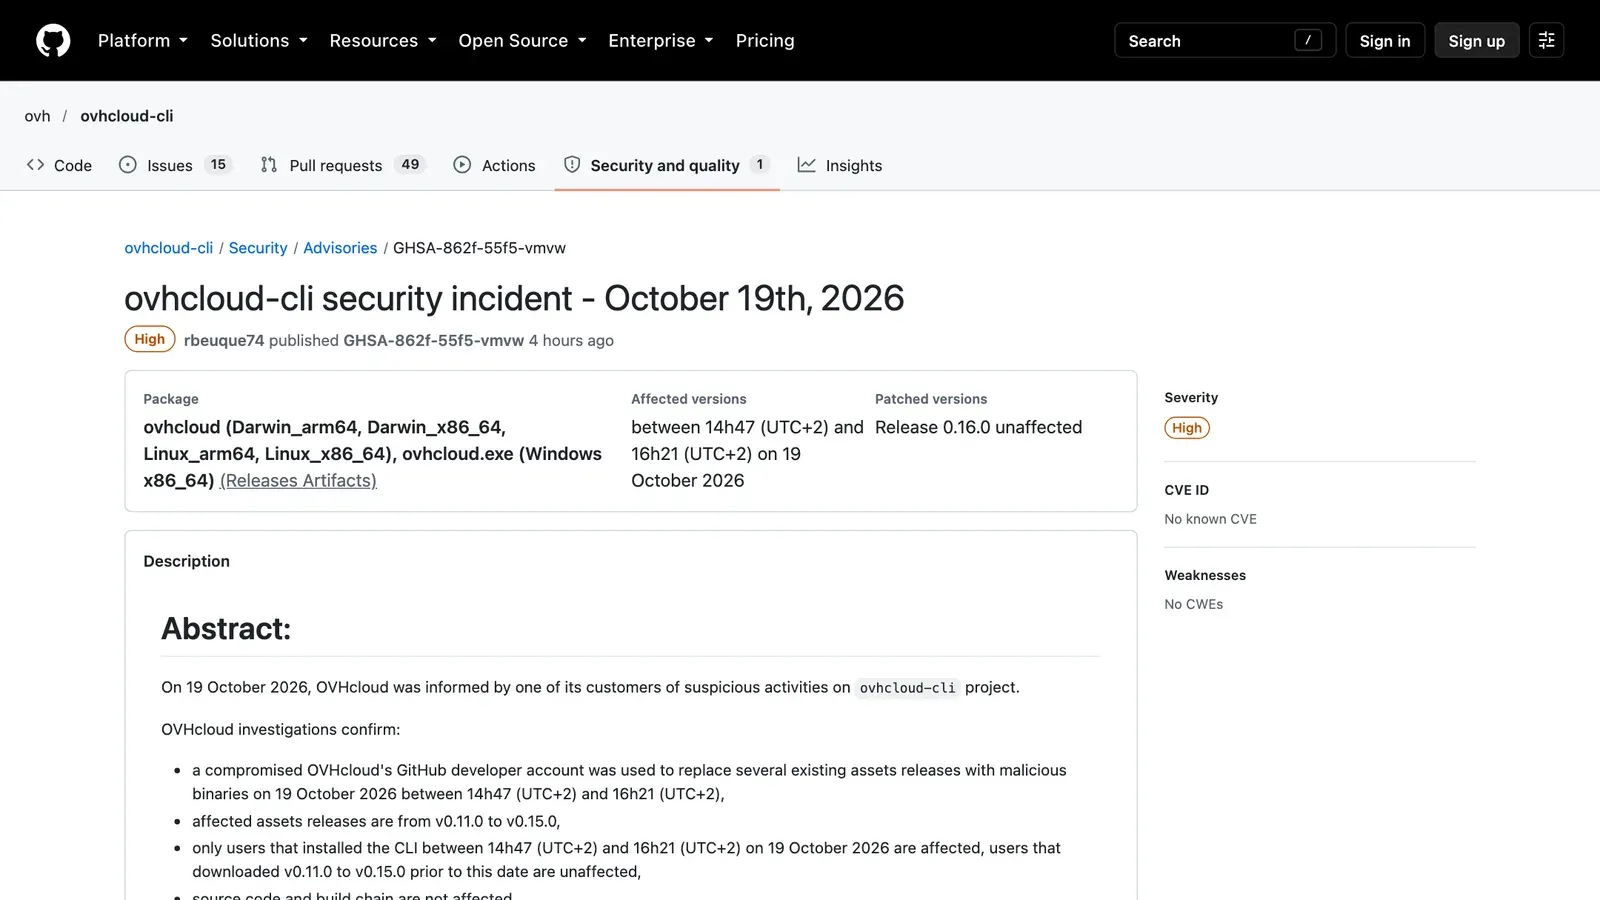
- OVHcloud เผยแพร่ security advisory GHSA-862f-55f5-vmvw เมื่อ 20 ตุลาคม 2026 ยืนยันว่าบัญชี GitHub ของนักพัฒนาที่ถูกเจาะถูกใช้สลับไฟล์ release ของ ovhcloud-cli v0.11.0 ถึง v0.15.0 เป็นไบนารีอันตราย
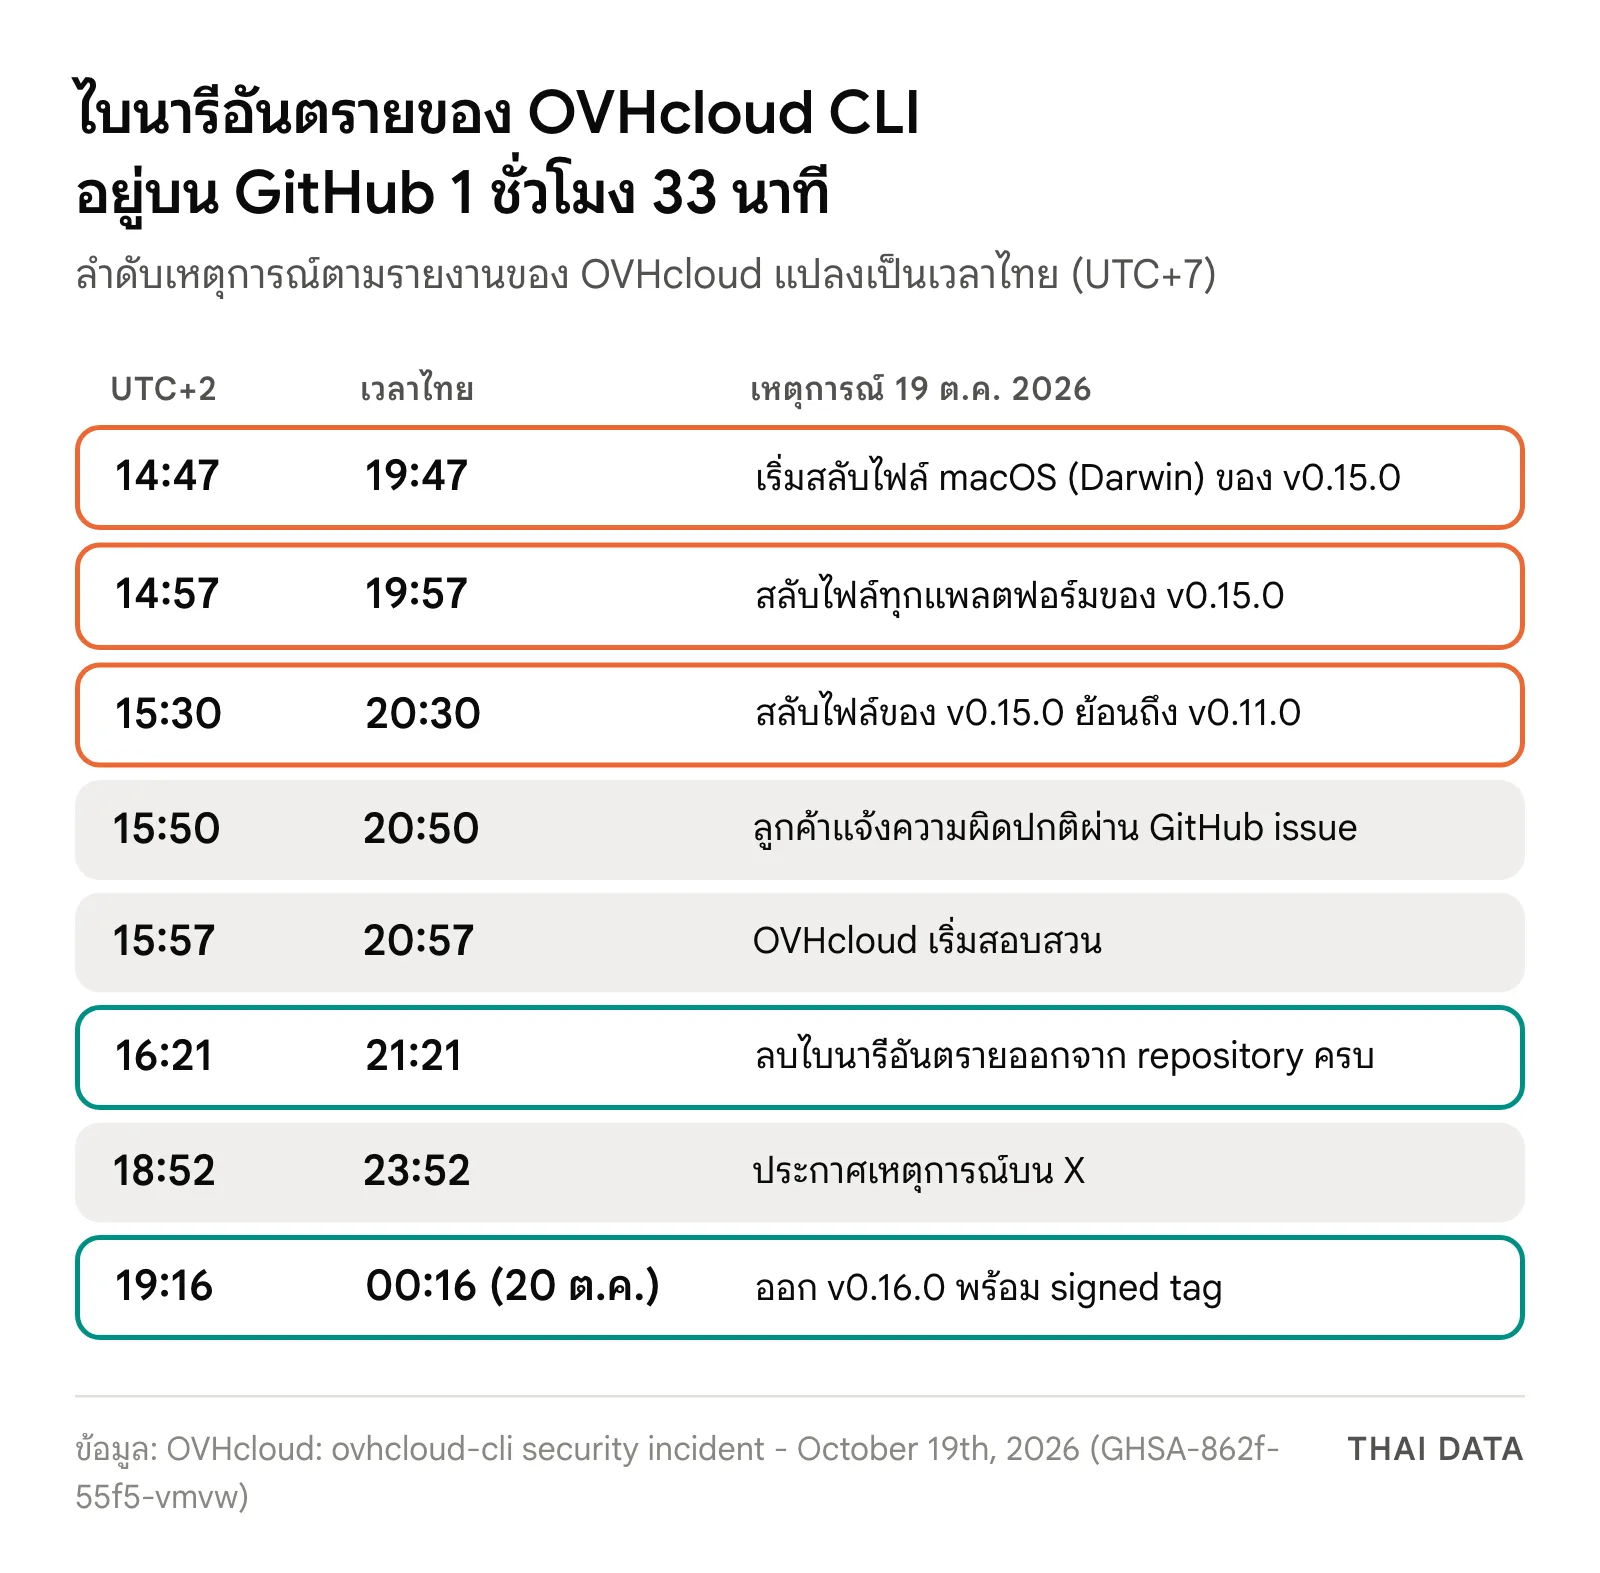
- ไฟล์อันตรายอยู่บน GitHub 1 ชั่วโมง 33 นาที ช่วง 14:47–16:21 น. (UTC+2) หรือ 19:47–21:21 น. เวลาไทย ของวันที่ 19 ต.ค. มียอดดาวน์โหลดราว 250 ครั้ง
- มัลแวร์เก็บข้อมูลรับรองของ AWS, Google Cloud และ Azure รวมถึงไฟล์ตั้งค่า Kubernetes, Docker, Terraform, SSH key และประวัติของผู้ช่วยเขียนโค้ด AI แล้วส่งออกโดยใช้ RPC ของ Solana
- ต้นเหตุย้อนไปถึงส่วนขยาย color-picker-universal 2.8.91 ที่นักพัฒนาติดตั้งบน MacBook ส่วนตัวเมื่อ 20 ต.ค. 2025 ซึ่ง OVHcloud โยงกับกลุ่ม Glassworm
- OVHcloud ระบุว่าซอร์สโค้ดและ build chain ไม่ได้รับผลกระทบ เปิด immutable releases ทุก repository และออก v0.16.0 ที่มี signed tag
ผู้ให้บริการคลาวด์ OVHcloud ยืนยันใน security advisory ที่เผยแพร่เมื่อ 20 ตุลาคม 2026 ว่า OVHcloud CLI ถูกแฮกผ่านบัญชี GitHub ของนักพัฒนา ไฟล์ release ของ ovhcloud-cli รุ่น v0.11.0 ถึง v0.15.0 ถูกสลับเป็นไบนารีที่ขโมยข้อมูลรับรองของ AWS, Google Cloud, Azure และ Kubernetes เป็นเวลา 1 ชั่วโมง 33 นาทีช่วงค่ำวันที่ 19 ตุลาคมตามเวลาไทย
ovhcloud-cli เป็นเครื่องมือบรรทัดคำสั่งทางการสำหรับจัดการบริการของ OVHcloud ก่อนที่จะรู้ว่า OVHcloud CLI ถูกแฮก ผู้ที่พบความผิดปกติคือลูกค้ารายหนึ่ง ซึ่งแจ้งผ่าน GitHub issue ว่าระบบ CI ของตนที่ตรึงค่า SHA-256 ของไฟล์ไว้เริ่มล้มเหลว เพราะไฟล์ release ที่เผยแพร่ไปหลายสัปดาห์แล้วถูกแทนที่ และไบนารีใหม่ไม่ได้ build จาก tag ของรุ่นนั้น
OVHcloud CLI ถูกแฮกอย่างไร
advisory ระบุว่าบัญชี GitHub ของนักพัฒนา OVHcloud ที่ถูกเจาะถูกใช้แทนที่ไฟล์ release ที่มีอยู่แล้ว ระหว่าง 14:47–16:21 น. (UTC+2) หรือ 19:47–21:21 น. เวลาไทย ปัญหาหลักคือ repository ไม่ได้ตั้งค่าให้ release แก้ไขไม่ได้ (release immutability) ไฟล์ของรุ่นเก่าจึงถูกเปลี่ยนได้โดยเลขรุ่นยังเหมือนเดิม
- ช่วงเวลาที่ไฟล์อันตรายอยู่บน GitHub 1 ชั่วโมง 33 นาที ตามตัวเลขของ OVHcloud
- ยอดดาวน์โหลด ราว 250 ครั้ง
- รุ่นที่ได้รับผลกระทบ v0.11.0, v0.12.0, v0.13.0, v0.14.0 และ v0.15.0 เฉพาะที่ดาวน์โหลดในช่วงเวลานั้น
- รุ่นที่ปลอดภัย v0.10.0 ลงไป และ v0.16.0 ขึ้นไป
- แพลตฟอร์ม ไฟล์สำหรับ macOS (arm64 และ x86_64), Linux (arm64 และ x86_64) และ Windows x86_64
OVHcloud ระบุว่าซอร์สโค้ดและ build chain ไม่ได้รับผลกระทบ ไม่มี repository อื่นถูกแก้ไข และแพลตฟอร์ม CI/CD ที่ใช้กับระบบ production ของบริษัทรันภายในบน Git ส่วนตัวที่ไม่ได้อยู่บน GitHub จึงไม่ถูกเจาะ
มัลแวร์ใน OVHcloud CLI ขโมยอะไรไปบ้าง
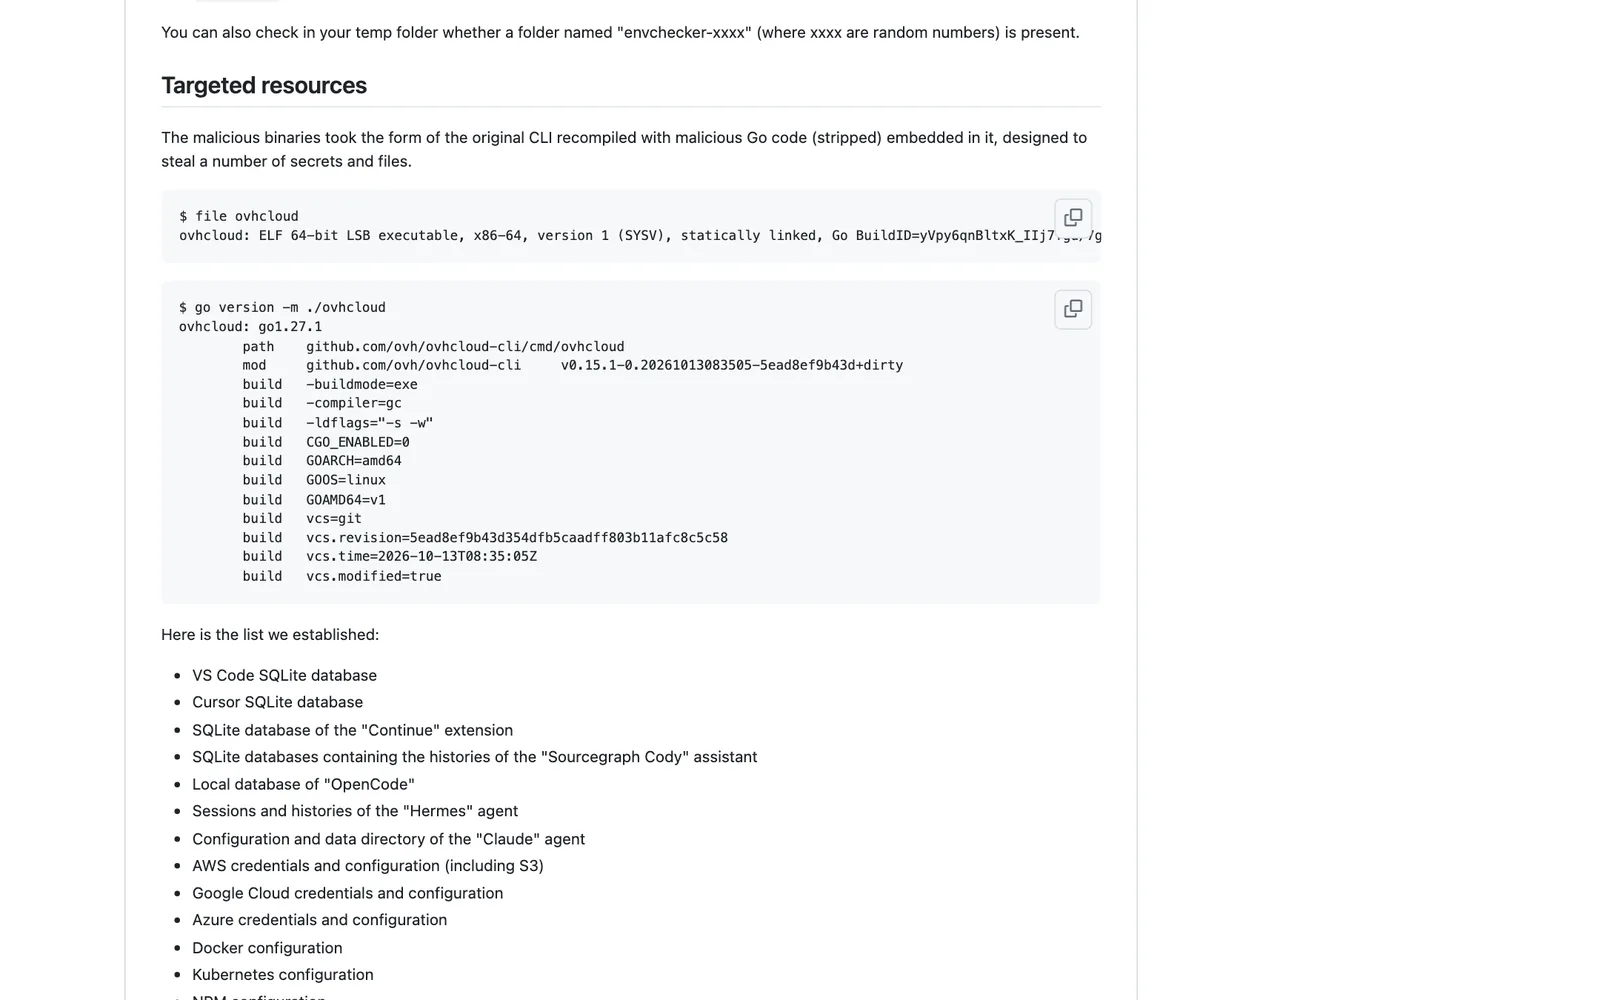
ในเหตุ OVHcloud CLI ถูกแฮกครั้งนี้ ไฟล์อันตรายคือตัว CLI ที่ถูก compile ใหม่โดยฝังโค้ด Go ที่ขโมยข้อมูลไว้ในโมดูลชื่อ envchecker รายการที่ OVHcloud ตรวจพบครอบคลุมทั้งข้อมูลรับรองคลาวด์และเครื่องมือของนักพัฒนา
| กลุ่ม | สิ่งที่มัลแวร์เก็บตามรายการของ OVHcloud |
|---|---|
| คลาวด์ | ข้อมูลรับรองและการตั้งค่าของ AWS (รวม S3), Google Cloud, Azure และ doctl ของ DigitalOcean |
| คอนเทนเนอร์และ IaC | ไฟล์ตั้งค่า Kubernetes, Docker และข้อมูลรับรองของ Terraform |
| การเข้าถึงระบบ | SSH key, ไฟล์ .netrc, การตั้งค่า npm และ Git config |
| ผู้ช่วยเขียนโค้ด AI | ฐานข้อมูลของ VS Code และ Cursor, ส่วนขยาย Continue, ประวัติของ Sourcegraph Cody, OpenCode, เอเจนต์ Hermes และไดเรกทอรีของเอเจนต์ Claude |
ทุกครั้งที่รัน มัลแวร์จะสร้างโฟลเดอร์ชื่อ envchecker ตามด้วยตัวเลข 9–10 หลักในโฟลเดอร์ temp คัดลอกไฟล์ไว้แล้วบีบอัดเพื่อส่งออก โดยใช้ RPC ของบล็อกเชน Solana และส่งไฟล์ไปยังเซิร์ฟเวอร์ของผู้โจมตี โฟลเดอร์นี้ไม่ถูกลบ จึงใช้เป็นร่องรอยตรวจได้ว่าเครื่องเคยรันไฟล์อันตรายหรือไม่
ต้นเหตุที่ OVHcloud CLI ถูกแฮกย้อนไปหนึ่งปีก่อน
OVHcloud สืบย้อนพบว่าบัญชีนักพัฒนาถูกเจาะตั้งแต่ 20 ตุลาคม 2025 เมื่อเจ้าของบัญชีติดตั้งส่วนขยาย color-picker-universal 2.8.91 บน MacBook ส่วนตัว ส่วนขยายนี้เรียก RPC ด้วยกระเป๋า Solana ที่ OVHcloud ระบุว่าเป็นของกลุ่มผู้โจมตี Glassworm และในเดือนมีนาคม 2026 repository ส่วนตัวหลายแห่งของบัญชีนี้ก็ถูกเจาะด้วย
การสลับไฟล์ครั้งนี้ไม่ได้ทำจากเครื่องของนักพัฒนา แต่ใช้คีย์ที่ถูกขโมยไป OVHcloud ยอมรับว่าระดับความปลอดภัยของ repository บน GitHub เข้มงวดน้อยกว่าระบบภายใน เพราะอนุญาตให้นักพัฒนาผูกบัญชี GitHub ส่วนตัวเข้ากับองค์กร แม้จะบังคับใช้ 2FA ทุกบัญชีแล้วก็ตาม
ทำไมเรื่องนี้สำคัญ
เหตุ OVHcloud CLI ถูกแฮกแสดงว่าเครื่องมือทางการของผู้ให้บริการคลาวด์ก็เป็นทางเข้าได้ และเป้าหมายจริงไม่ใช่ OVHcloud แต่เป็นข้อมูลรับรองของทุกคลาวด์ที่อยู่บนเครื่องนักพัฒนาคนเดียวกัน ทั้ง AWS, Google Cloud, Azure และ Kubernetes
จุดอ่อนที่ทำให้สลับไฟล์ได้คือการตั้งค่า เอกสารของ GitHub ระบุว่า release ที่เป็น immutable จะย้าย Git tag และแก้ไขหรือลบไฟล์แนบไม่ได้ และระบบจะสร้าง release attestation ให้ตรวจได้ว่าไฟล์ตรงกับที่เผยแพร่ หลังเกิดเหตุ OVHcloud จึงเปิด immutable releases ทั้งองค์กรบน GitHub และวางแผนบังคับลงลายเซ็น commit และ merge ทบทวน pipeline การ build และเผยแพร่ทั้งหมด และผูกสิทธิ์เผยแพร่ release เข้ากับระบบ IAM กลาง ส่วนผู้ที่จับความผิดปกติได้ก่อนคือลูกค้าที่ตรึงค่า SHA-256 ไว้
สิ่งที่องค์กรไทยควรทำ
- ตรวจว่ามีใครดาวน์โหลด OVHcloud CLI ช่วงเกิดเหตุ ช่วง 19:47–21:21 น. เวลาไทยของวันที่ 19 ต.ค. 2026 เทียบค่า MD5 กับภาคผนวกของ advisory โดยไม่รันไฟล์ และค้นหาโฟลเดอร์ envchecker ใน temp
- ถ้าโดนให้เปลี่ยน secret ทั้งหมดบนเครื่องนั้น ตามรายการข้างต้น ไม่ใช่เฉพาะคีย์ของ OVHcloud แล้วลบไฟล์และติดตั้ง v0.16.0
- ตรึงค่า checksum ของเครื่องมือใน CI เหมือนลูกค้าที่พบเหตุนี้ และดึงจากแหล่งที่ตรวจที่มาได้
- เปิด immutable releases ใน repository ขององค์กร ที่เผยแพร่ไฟล์ให้ลูกค้าหรือทีมอื่นดาวน์โหลด เพื่อไม่ให้เหตุ OVHcloud CLI ถูกแฮกเกิดซ้ำกับเครื่องมือของตัวเอง
- คุมส่วนขยายบนเครื่องนักพัฒนา เพราะต้นเหตุครั้งนี้คือส่วนขยายบนเครื่องส่วนตัว และลดคีย์อายุยาวที่เก็บบนเครื่อง อ่านเรื่องเครื่องมือตรวจรหัสผ่านหลุดได้ที่ GitHub Secret Protection และข่าวคลาวด์อื่นที่หมวดคลาวด์
คำถามที่พบบ่อย
OVHcloud CLI ถูกแฮกได้อย่างไร?
OVHcloud ระบุว่า OVHcloud CLI ถูกแฮกเพราะบัญชี GitHub ของนักพัฒนาคนหนึ่งถูกเจาะ แล้วผู้โจมตีใช้คีย์ที่ขโมยมาสลับไฟล์ release ของ v0.11.0 ถึง v0.15.0 เป็นไบนารีอันตราย เหตุที่ทำได้คือ repository ไม่ได้ตั้งค่า release ให้แก้ไขไม่ได้ (immutable) ส่วนซอร์สโค้ดและ build chain ไม่ได้รับผลกระทบ
ใครได้รับผลกระทบจากเหตุ OVHcloud CLI ถูกแฮก?
ในเหตุ OVHcloud CLI ถูกแฮก บริษัทระบุว่าผู้ได้รับผลกระทบคือผู้ที่ดาวน์โหลดหรืออัปเดต OVHcloud CLI รุ่น v0.11.0 ถึง v0.15.0 ช่วง 14:47–16:21 น. (UTC+2) ของวันที่ 19 ตุลาคม 2026 หรือ 19:47–21:21 น. เวลาไทย แล้วรันบนเครื่อง ผู้ที่ดาวน์โหลดก่อนวันนั้นไม่ได้รับผลกระทบ
ตรวจอย่างไรว่าเครื่องโดนมัลแวร์จาก OVHcloud CLI?
หลังเหตุ OVHcloud CLI ถูกแฮก บริษัทแนะนำให้เทียบค่า MD5 ของไฟล์ที่มีกับค่าของไฟล์อันตรายในภาคผนวกของ advisory โดยห้ามรันไฟล์นั้น และดูว่าในโฟลเดอร์ temp มีโฟลเดอร์ชื่อ envchecker ตามด้วยตัวเลขหรือไม่ เพราะมัลแวร์สร้างไว้ทุกครั้งที่รันและไม่ลบทิ้ง
ถ้าเครื่องโดนผลกระทบจาก OVHcloud CLI ถูกแฮก ต้องทำอะไร?
OVHcloud ให้ถือว่าเครื่องที่โดนผลกระทบจาก OVHcloud CLI ถูกแฮกทำ secret ทุกตัวบนเครื่องรั่วแล้ว ให้เปลี่ยนหรือปิดใช้ข้อมูลรับรองของทุกบริการที่มัลแวร์เก็บไปโดยเร็ว เช่น AWS, Google Cloud, Azure, Kubernetes, Docker, npm, Terraform และ SSH key จากนั้นลบไฟล์อันตรายแล้วติดตั้ง OVHcloud CLI v0.16.0
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- OVHcloud2GitHub26AWS37Google Cloud30
- ผลิตภัณฑ์และเทคโนโลยี
- Microsoft Azure28Kubernetes20Docker5MacBook4Linux30Windows38OpenCode4Claude23
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ