
PwnEscape CVE-2026-99999: Akamai แพตช์ hypervisor แล้ว ลูกค้า Linode ต้องแพตช์ VM เอง
PwnEscape CVE-2026-99999 ช่องโหว่ Linux kernel จาก guest สู่โฮสต์ Akamai ปิดเหตุ 30 ต.ค. หลังแพตช์ hypervisor แต่ลูกค้า Linode ต้องแพตช์ kernel ใน VM เอง
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
- PwnEscape CVE-2026-99999 เป็นบั๊กใน IPv4 stack ของ Linux kernel เผยแพร่ 15 ตุลาคม 2026 CVE record ให้ CVSS 3.1 9.3 ระดับ Critical และระบุว่ากระทบตั้งแต่รุ่น 2.6.27
- Akamai แจ้งว่าแพตช์ hypervisor ของ Compute เสร็จเมื่อ 17 ตุลาคม 2026 ไม่พบการโจมตีบนแพลตฟอร์ม และปิดเหตุเมื่อ 30 ตุลาคม 2026 พร้อมคู่มือสำหรับลูกค้า
- คู่มือของ Akamai ระบุว่า kernel ใน VM ยังอาจมีช่องโหว่และเป็นหน้าที่ของลูกค้า kernel ของ Linode รุ่น 7.2.11 มีแพตช์แล้ว แต่รุ่นเก่าอย่าง 6.15.7-x86_64-linode169 ยังมีช่องโหว่
- บั๊กนี้ไม่ได้จำกัดอยู่ที่ Akamai Red Hat, Debian, AlmaLinux, Amazon Linux และ Proxmox VE มีแพตช์แล้ว ส่วน Ubuntu ยังขึ้นสถานะ Vulnerable ณ 31 ตุลาคม 2026
- Akamai ระบุว่าช่องโหว่นี้ถูกใช้โจมตีจากระยะไกลด้วยตัวเองไม่ได้ ผู้โจมตีต้องมีสิทธิ์ระดับ privileged ใน VM หรือคอนเทนเนอร์ก่อน และ CVE นี้ไม่อยู่ในแคตตาล็อก KEV ฉบับ 30 ตุลาคม 2026
Akamai ปิดเหตุ PwnEscape CVE-2026-99999 บนหน้าสถานะ Linode เมื่อ 30 ตุลาคม 2026 พร้อมคู่มือให้ลูกค้า หลังแจ้งว่าแพตช์ hypervisor ของ Compute เสร็จตั้งแต่ 17 ตุลาคม บริษัทระบุว่าไม่พบการโจมตีบนแพลตฟอร์ม แต่ kernel ใน VM ของลูกค้ายังอาจมีช่องโหว่ และเป็นงานที่ลูกค้าต้องแพตช์เอง
PwnEscape CVE-2026-99999 ไม่ได้จำกัดอยู่ที่ Akamai เพราะบั๊กอยู่ใน Linux kernel องค์กรที่รัน KVM เองหรือเช่า VPS และคลาวด์จึงต้องตรวจเช่นกัน ณ 31 ตุลาคม Red Hat, Debian และ AlmaLinux มีแพตช์แล้ว ส่วน Ubuntu ยังขึ้นสถานะ Vulnerable
PwnEscape CVE-2026-99999 คืออะไร
CVE record อธิบายว่าเมื่อแพ็กเกตที่มี checksum metadata ผิดรูปเข้าสู่ IPv4 stack การคำนวณ checksum ของเคอร์เนลอาจเขียนทับ network header ได้ PWN.AI ผู้รายงานบั๊กระบุว่าปัญหาอยู่ใน networking stack ของโฮสต์ ไม่ใช่ใน KVM หรือตัว hypervisor แม้ชื่อเหตุจะมีคำว่า KVM
CVE record บันทึกว่ามีการสาธิตจากฝั่ง guest แล้วว่าอ่านหน่วยความจำของโฮสต์ ทำให้โฮสต์ล่ม และรันคำสั่งระดับผู้ดูแลบนโฮสต์ได้ เราไม่ลงขั้นตอนการโจมตีในบทความนี้
- ผู้ค้นพบ: Paulos Yibelo จาก PWN.AI ส่วนแพตช์ที่ upstream รับเข้าเขียนโดย Michael S. Tsirkin จาก Red Hat ตามที่ PWN.AI ระบุ
- ที่มา: Vercel ระบุเมื่อ 14 ตุลาคมว่าเขารายงานข้อบกพร่องด้านเครือข่ายของ Linux kernel ในวันที่สามของการแข่งขัน Sandbox โดยโพสต์นั้นยังไม่ได้เอ่ยหมายเลข CVE
- รุ่นที่กระทบ: Linux ตั้งแต่ 2.6.27 ส่วน Akamai เขียนว่าเชื่อว่ากระทบดิสโทรทั่วไปที่ออกตั้งแต่ปี 2008
- รุ่นที่แก้แล้ว: 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.57, 7.2.11 และ 7.3
- ข้อจำกัดของแพตช์: CVE record ระบุว่าการตรวจขาเข้าที่ครบกว่านี้ยังต้องทำเพิ่ม PWN.AI เรียกแพตช์นี้ว่า defense in depth
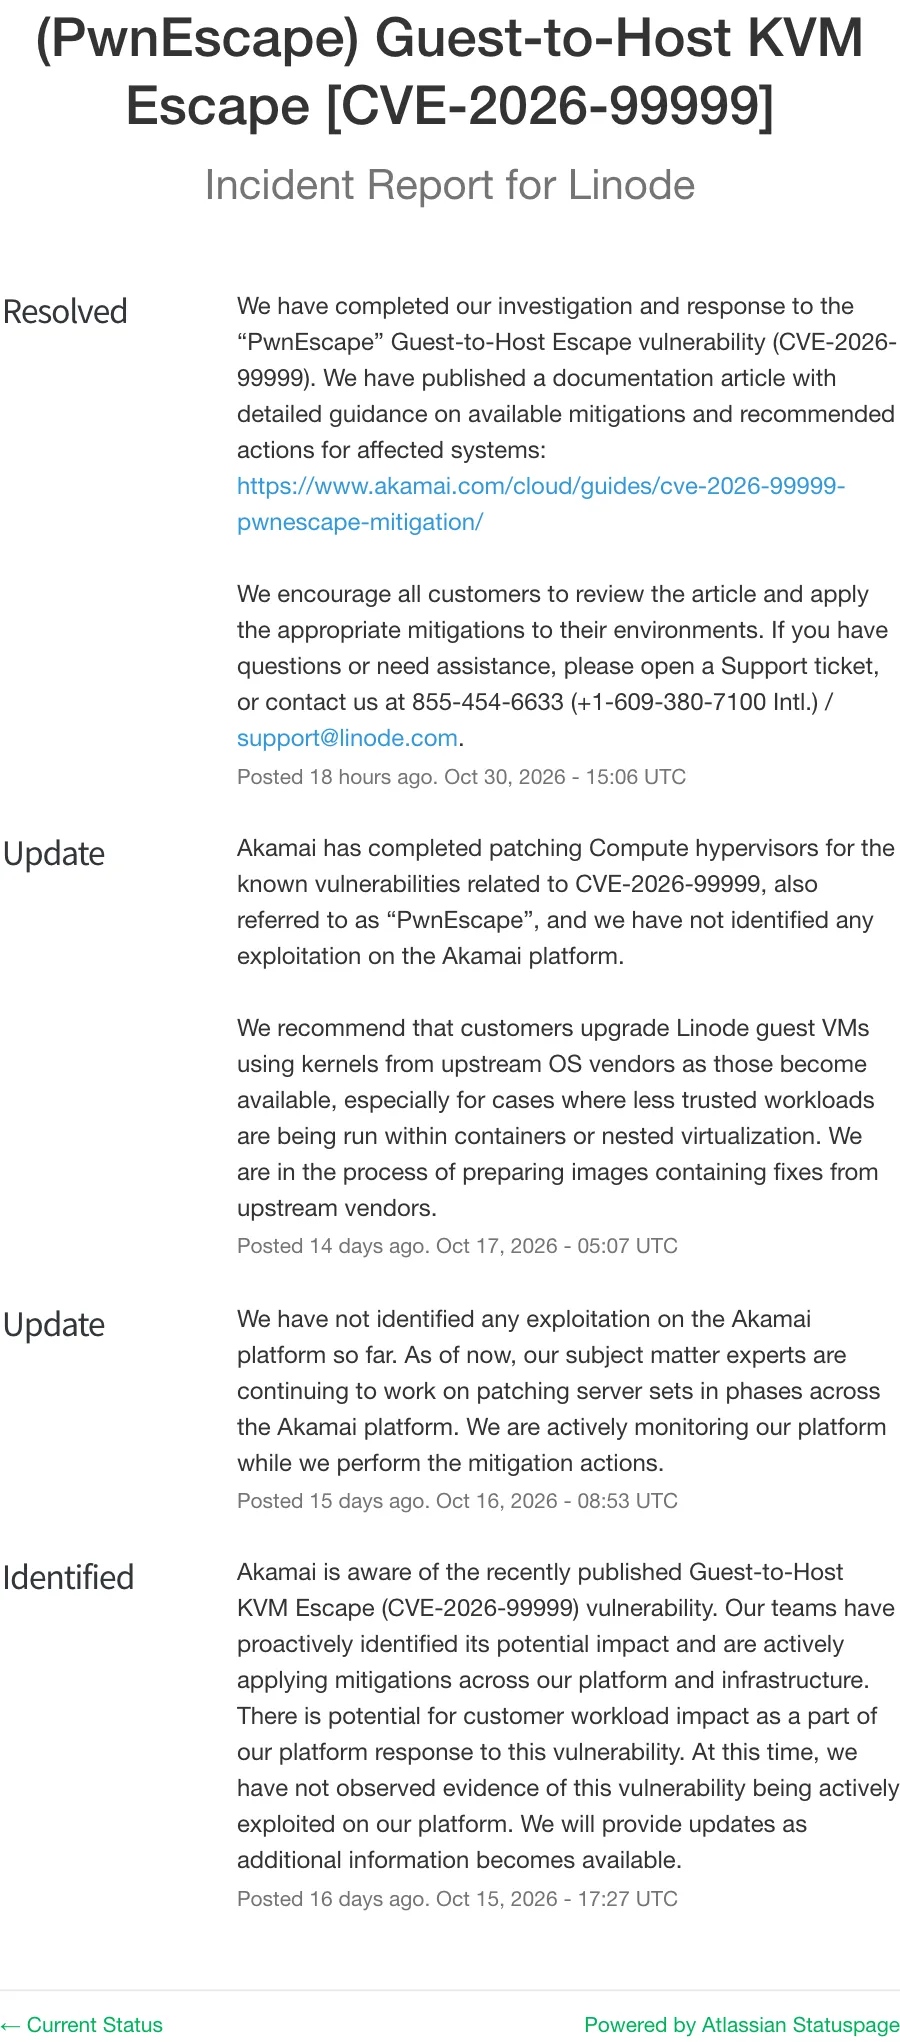
สิ่งที่ Akamai ประกาศเรื่อง PwnEscape CVE-2026-99999 บน Linode
หน้าสถานะ Linode มี 4 ข้อความ ดังนี้
| เวลา UTC | เวลาไทย | สถานะ | สาระสำคัญ |
|---|---|---|---|
| 15 ต.ค. 17:27 | 16 ต.ค. 00:27 น. | Identified | รับทราบช่องโหว่ กำลังวางมาตรการ และแจ้งว่า workload ของลูกค้าอาจได้รับผลกระทบจากการตอบสนองนี้ |
| 16 ต.ค. 08:53 | 16 ต.ค. 15:53 น. | Update | ทยอยแพตช์เซิร์ฟเวอร์เป็นระยะ ยังไม่พบการโจมตี |
| 17 ต.ค. 05:07 | 17 ต.ค. 12:07 น. | Update | แพตช์ hypervisor ของ Compute เสร็จ แนะนำให้ลูกค้าอัปเกรด kernel ใน VM |
| 30 ต.ค. 15:06 | 30 ต.ค. 22:06 น. | Resolved | จบการสอบสวนและการตอบสนอง เผยแพร่คู่มือมาตรการ |
ข้อความวันที่ 17 ตุลาคมเขียนว่า "we have not identified any exploitation on the Akamai platform." ประโยคนี้พูดถึงแพลตฟอร์มของ Akamai เท่านั้น และคำว่า Resolved หมายถึงงานฝั่ง Akamai จบแล้ว ไม่ได้แปลว่า VM ของลูกค้าปลอดภัย
คู่มือของ Akamai ซึ่งเผยแพร่ 29 ตุลาคม อธิบายว่าเมื่อแพตช์ hypervisor สำหรับช่องทางโจมตีที่ทราบแล้ว workload ไม่ควรหลุดออกจาก VM ในระดับ hypervisor ได้ แต่ kernel ของ guest อาจยังมีช่องโหว่ เช่น ผ่านคอนเทนเนอร์ที่สิทธิ์ต่ำกว่าหรือ nested virtualization และตาม Shared Security Model ลูกค้าต้องแพตช์ kernel กับ OS ใน VM ของตนเอง
ลูกค้า Linode ต้องทำอะไรกับ PwnEscape CVE-2026-99999
| กรณี | ตามคู่มือของ Akamai |
|---|---|
| VM ที่บูตผ่าน GRUB 2 (ค่าเริ่มต้นตั้งแต่สิงหาคม 2018) | ใช้ kernel ใน OS disk image ให้อัปเกรดด้วยแพตช์ของผู้ผลิต OS |
| VM ที่ใช้ kernel ของ Linode | รุ่นล่าสุด 7.2.11 (ณ 29 ตุลาคม) มีแพตช์แล้ว รุ่นเก่าเช่น 6.15.7-x86_64-linode169 ยังมีช่องโหว่ ให้เปลี่ยนเป็นรุ่นล่าสุดแล้วรีบูต หรือบูต kernel ของตนเองผ่าน GRUB 2 |
| สร้างเครื่องใหม่ | image ที่แพตช์แล้วมี AlmaLinux 10, 9, 8, ArchLinux, CentOS Stream 9, Debian 13, 12, Fedora 43, openSUSE Leap 15.6, Rocky Linux 9, 8 และ Slackware 15.0 รุ่นที่เก่ากว่ายังสร้างได้แต่ต้องแก้เอง |
| LKE (อิง Debian 13) | Debian มีอัปเดตแล้ว คลัสเตอร์เดิมต้อง recycle node pool หรืออัปเกรด kernel บนโหนด |
| LKE-Enterprise (อิง Ubuntu 24) | ณ 29 ตุลาคม Canonical ยังไม่ออกอัปเดต Akamai จะนำมาใช้เมื่อมี |
| คอนเทนเนอร์ เช่น Docker | การถอด CAP_NET_RAW จาก workload ที่ไม่น่าเชื่อถือช่วยลดบางช่องทางโจมตี |
API ของ Linode ที่เราตรวจวันที่ 31 ตุลาคมแสดง Latest 64 bit เป็น 7.2.11-x86_64-linode177 ตรงกับคู่มือ
คู่มือระบุว่างานที่เร่งที่สุดคือเครื่อง multi-tenant หรือหลายผู้ใช้ เครื่องที่รันโค้ดภายนอกด้วยผู้ใช้ทั่วไปที่ถือ CAP_NET_RAW หรือ CAP_NET_ADMIN คอนเทนเนอร์ และ nested virtualization ซึ่งยังไม่ใช่ฟีเจอร์ที่เปิดทั่วไป
PwnEscape CVE-2026-99999 โจมตีจากระยะไกลได้หรือไม่
Akamai ระบุว่าช่องโหว่นี้ถูกใช้โจมตีจากระยะไกลด้วยตัวเองไม่ได้ ผู้โจมตีต้องมีสิทธิ์ระดับ privileged ใน VM หรือคอนเทนเนอร์บนระบบที่มีช่องโหว่ก่อน แต่บริษัทยังแนะนำให้แพตช์ทุกที่ เพราะอาจถูกนำไปใช้ต่อกับช่องโหว่ที่โจมตีจากระยะไกลได้ โดยยกตัวอย่าง php2shell และ Brotli CVE-2026-111497
AlmaLinux เตือนด้วยว่าเรื่องนี้ไม่ได้จำกัดอยู่ที่โฮสต์ virtualization เพราะผู้โจมตีในเครื่องก็กระตุ้นบั๊กนี้ได้ตามการประเมินของ Red Hat และโค้ดที่มีช่องโหว่อยู่ในเคอร์เนลของ AlmaLinux ทุกเครื่อง ไม่ว่าจะรัน VM หรือไม่
PwnEscape CVE-2026-99999 กระทบใครอีกนอกจาก Akamai
ตารางนี้ตรวจจากหน้าของแต่ละรายเมื่อ 31 ตุลาคม 2026 และสถานะเปลี่ยนได้เร็ว
| ผู้ดูแล | คะแนนหรือระดับ | สถานะ |
|---|---|---|
| Red Hat | Important, CVSS 3.1 8.8 | มี RHSA สำหรับ RHEL 8.10, 9 และ 10 แล้ว เหลือ OpenShift 5 ที่ยัง Affected |
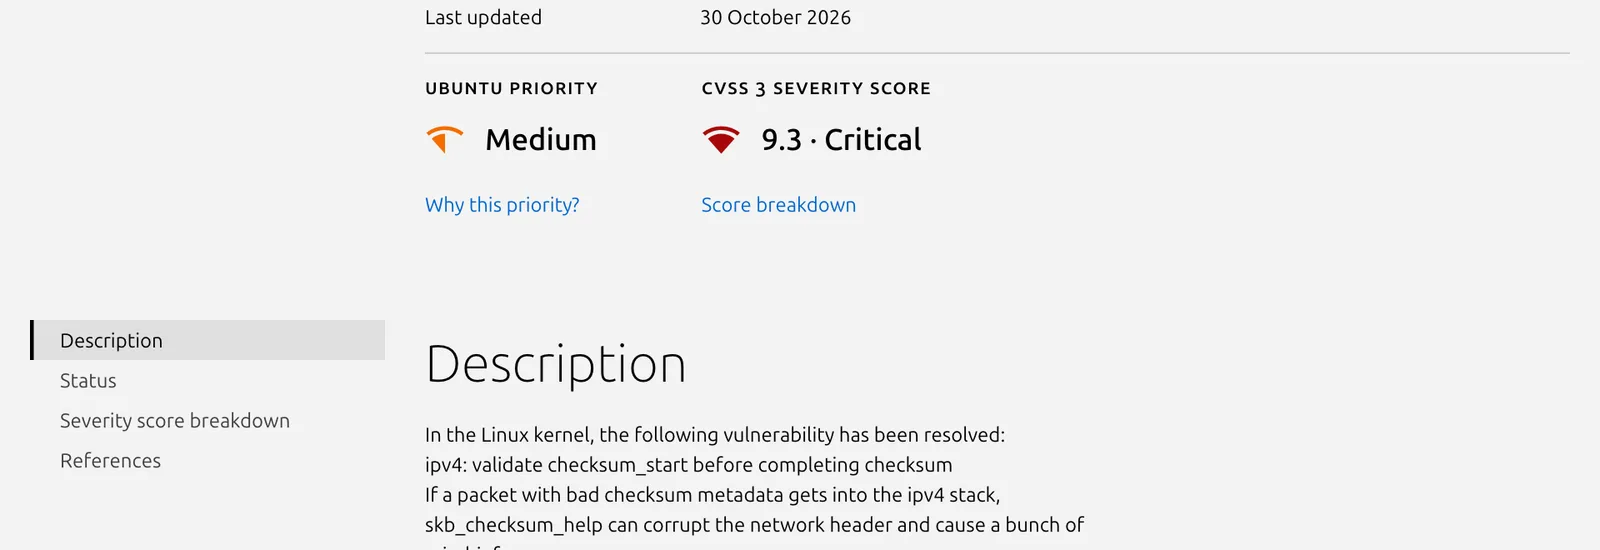
| Ubuntu | Priority Medium, CVSS 3 9.3 | 26.10, 26.04, 24.04 และ 22.04 LTS สถานะ Vulnerable กำลังดำเนินการ ส่วน 20.04, 18.04 และ 16.04 สถานะ Vulnerable |
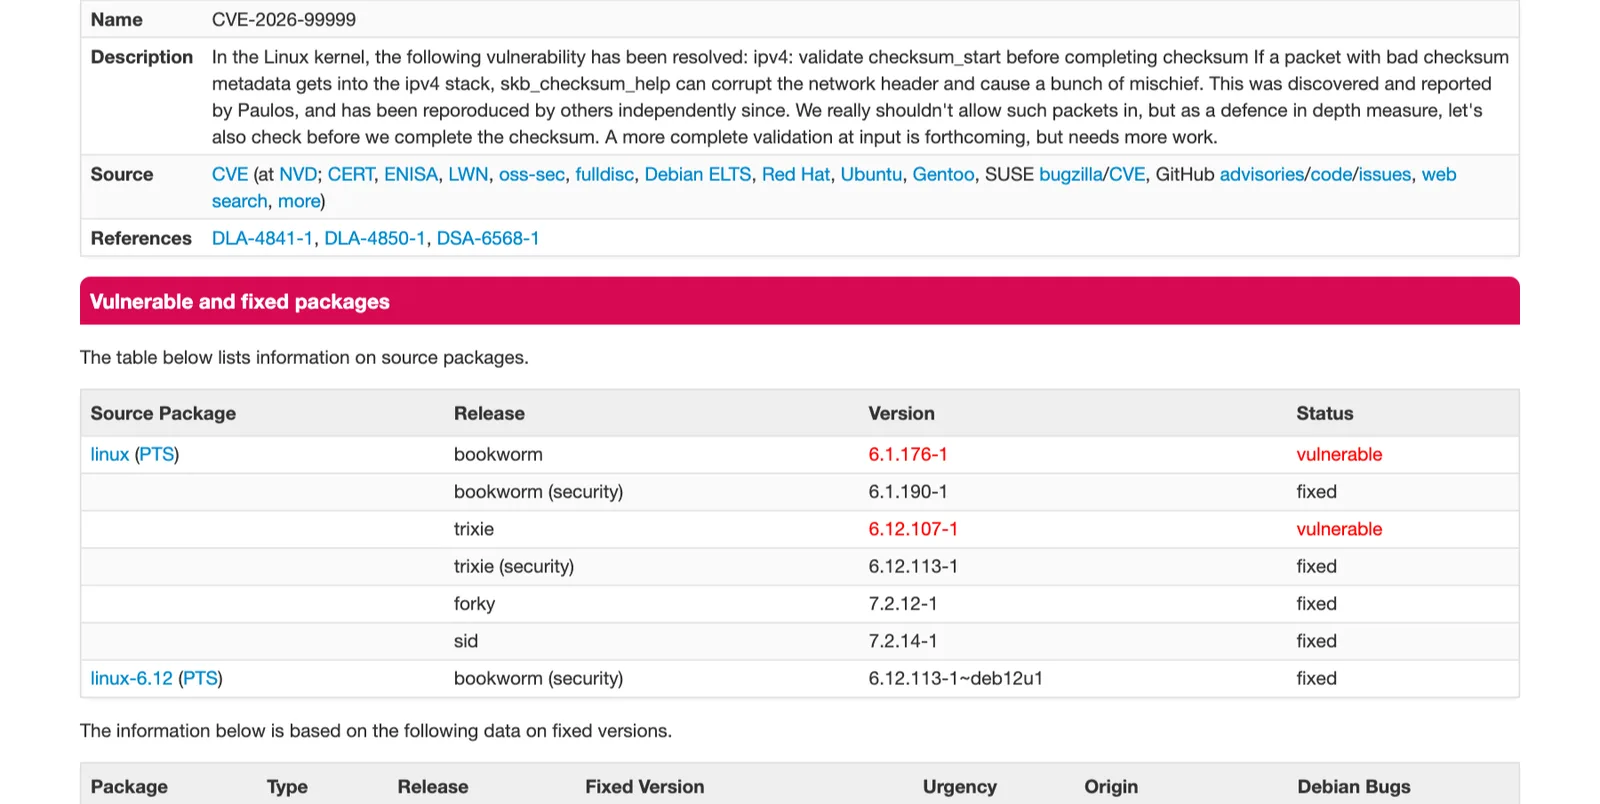
| Debian | ไม่ระบุ | bookworm security 6.1.190-1 และ trixie security 6.12.113-1 แก้แล้ว |
| AlmaLinux | ไม่ระบุ | 8, 9 และ 10 มีเคอร์เนลที่แก้แล้วใน production repository ตั้งแต่ 23 ตุลาคม |
| SUSE | Important, CVSS 3.1 8.8 | SLES 15 SP7 และ 16.0 แก้แล้ว รวมถึงสาย LTSS บางรุ่น |
| Amazon Linux | Important, CVSS 3.1 8.8 | Amazon Linux 2 และ 2023 สถานะ Fixed |
| Proxmox VE | ไม่ระบุ | เจ้าหน้าที่ Proxmox ระบุว่าแก้ใน proxmox-kernel-7.0.14-24-pve ส่วนสาย 5.4, 5.15 และ 6.8 หมดอายุแล้วและไม่ได้รับอัปเดต |
คะแนนและมาตรการชั่วคราวของ PwnEscape CVE-2026-99999
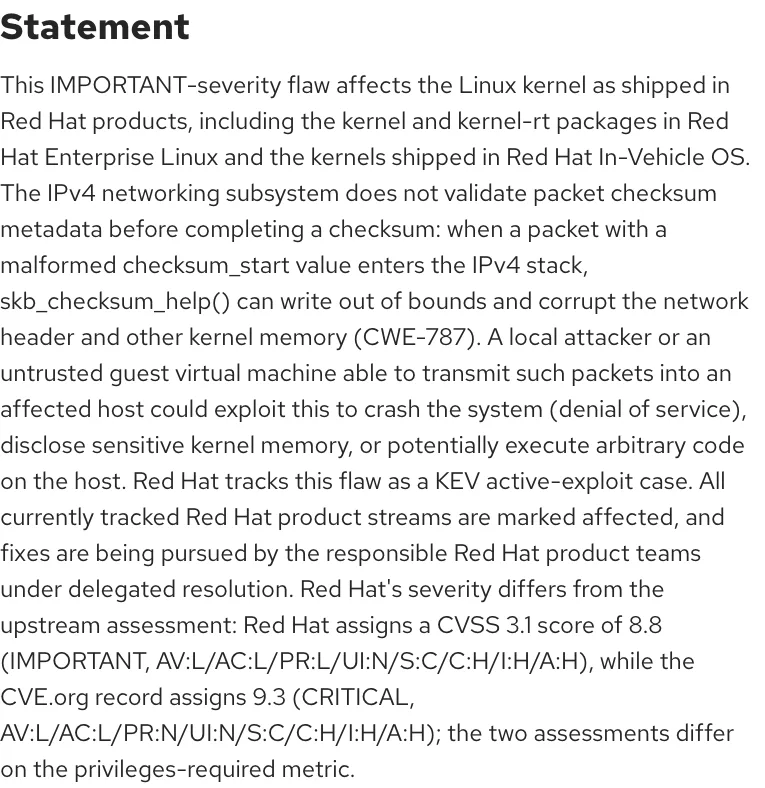
Red Hat ให้ PwnEscape CVE-2026-99999 ระดับ Important และอธิบายว่าคะแนน 8.8 ต่างจาก 9.3 ใน CVE record ที่ค่า Privileges Required และระบุวิธีบรรเทาชั่วคราวบน QEMU ด้วยการเพิ่ม virtio-net กลับเข้าไปแบบ csum=off ขณะที่ AlmaLinux เขียนเมื่อ 16 ตุลาคมว่ายังไม่มีผู้ใดเผยแพร่ workaround องค์กรจึงไม่ควรถือมาตรการนี้แทนแพตช์

ผู้ให้บริการคลาวด์รายอื่นว่าอย่างไรเรื่อง PwnEscape CVE-2026-99999
PWN.AI ระบุว่าแจ้งผู้ให้บริการ hypervisor และ sandbox รายอื่นแล้ว แต่ไม่เปิดเผยชื่อ และ Vercel ระบุว่าทำงานร่วมกับ AWS และพันธมิตรอื่นในเรื่องนี้
เมื่อตรวจวันที่ 31 ตุลาคม เราไม่พบ CVE-2026-99999 ในรายการประกาศความปลอดภัยของ AWS และหน้า Security Bulletins ของ Google Cloud การไม่พบไม่ได้แปลว่าไม่กระทบ ผู้เช่าควรถามผู้ให้บริการของตนโดยตรง
PwnEscape CVE-2026-99999 ถูกโจมตีจริงแล้วหรือยัง
แหล่งข้อมูลยังไม่ตรงกันในจุดนี้ เราจึงแสดงทั้งหมด
- Akamai: ไม่พบการโจมตีบนแพลตฟอร์มของตน ตามข้อความวันที่ 17 ตุลาคม
- CISA: CVE นี้ไม่อยู่ในแคตตาล็อก KEV ฉบับ 30 ตุลาคม 2026 และบันทึกของ CISA ใน CVE record ลงวันที่ 16 ตุลาคมระบุ Exploitation เป็น none
- Red Hat: ข้อความบนหน้า CVE เขียนว่า "Red Hat tracks this flaw as a KEV active-exploit case." โดยไม่ได้ให้รายละเอียด
เราไม่พบ CVE นี้ในแคตตาล็อก KEV ของ CISA และ Red Hat ไม่ได้อธิบายข้อความนี้เพิ่ม ส่วนแหล่งอื่นที่เราเปิดอ่านยังไม่มีรายงานการโจมตีจริง เรื่องนี้จึงยังไม่ได้รับการยืนยัน
ทำไมเรื่องนี้สำคัญ
PwnEscape CVE-2026-99999 แตะขอบเขตที่คลาวด์สาธารณะพึ่งพามากที่สุด คือการแยก VM ของลูกค้าออกจากโฮสต์ CVE record ระบุว่าการสาธิตทำให้โฮสต์จริงล่ม และ sandbox ทั้งหมดบนเครื่องนั้นล่มตามไปด้วย
กรณีนี้ยังแสดงช่องว่างของคำว่า "แพตช์แล้ว" ผู้ให้บริการปิดชั้น hypervisor ได้ แต่ kernel ใน VM เป็นงานของลูกค้า และเหตุที่ขึ้น Resolved ไม่ได้ปิดงานฝั่งลูกค้า ล่าสุด Akamai ยังมีประกาศ Linode CVE-2026-98432 ตามมาเมื่อ 30 ตุลาคม ทีมที่ดูแลเครื่องบน Linode จึงมีงาน kernel สองเรื่องซ้อนกัน โดยรุ่นที่แก้ PwnEscape CVE-2026-99999 ในสาย 6.18 และ 7.2 คือ 6.18.57 และ 7.2.11
สิ่งที่องค์กรไทยควรทำ
- แยกงานเป็นสองชั้น โฮสต์ KVM ที่ดูแลเอง เช่น Proxmox VE หรือเซิร์ฟเวอร์ Linux ที่รัน VM ต้องอัปเดตเคอร์เนลของโฮสต์ก่อน ส่วน VM บนคลาวด์ต้องอัปเดต kernel ใน guest
- ตรวจรุ่นที่ทำงานจริง ด้วย
uname -rหลังรีบูต และบนโฮสต์ virtualization ให้ย้ายหรือปิด guest ก่อนรีบูตตามคำแนะนำของ AlmaLinux - เริ่มจากเครื่องที่เสี่ยงที่สุด คือเครื่องที่หลายผู้ใช้ร่วมกัน รันโค้ดจากภายนอก หรือรันคอนเทนเนอร์ที่ไม่น่าเชื่อถือ
- ลดสิทธิ์คอนเทนเนอร์ ถอด
CAP_NET_RAWจาก workload ที่ไม่น่าเชื่อถือ โดยเฉพาะบน Ubuntu ที่ยังรอแพตช์ และติดตามหน้าสถานะของ Ubuntu ทุกวัน - ถามผู้ให้บริการ VPS และคลาวด์ ว่าแพตช์โฮสต์สำหรับ PwnEscape CVE-2026-99999 แล้วหรือยัง และลูกค้าต้องทำอะไรเพิ่ม
ติดตามข่าวคลาวด์อื่นได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
PwnEscape CVE-2026-99999 คืออะไร?
PwnEscape CVE-2026-99999 คือบั๊กใน IPv4 stack ของ Linux kernel ที่ทำงานบนโฮสต์ แพ็กเกตที่มี checksum metadata ผิดรูปทำให้เคอร์เนลเขียนทับข้อมูลได้ CVE record บันทึกว่ามีการสาธิตจาก guest แล้วอ่านหน่วยความจำโฮสต์ ทำให้โฮสต์ล่ม และรันคำสั่งระดับผู้ดูแลบนโฮสต์ได้ คะแนน CVSS 3.1 คือ 9.3
ลูกค้า Linode ต้องทำอะไรกับ PwnEscape CVE-2026-99999?
Akamai แพตช์ hypervisor แล้ว แต่ลูกค้าต้องแพตช์ kernel ใน VM เอง เครื่องที่บูตผ่าน GRUB 2 ให้อัปเกรด OS ตามผู้ผลิต เครื่องที่ใช้ kernel ของ Linode ให้เปลี่ยนเป็นรุ่นล่าสุด 7.2.11 แล้วรีบูต ส่วน LKE ต้อง recycle node pool หรืออัปเกรด kernel บนโหนด
PwnEscape CVE-2026-99999 โจมตีจากอินเทอร์เน็ตได้หรือไม่?
คู่มือของ Akamai ระบุว่าโจมตีจากระยะไกลด้วยช่องโหว่นี้ตัวเดียวไม่ได้ ผู้โจมตีต้องมีสิทธิ์ระดับ privileged ใน VM หรือคอนเทนเนอร์บนระบบที่มีช่องโหว่ก่อน แต่ยังควรแพตช์ เพราะอาจถูกนำไปใช้ต่อกับช่องโหว่ที่โจมตีจากระยะไกลได้ เช่น php2shell หรือ Brotli
PwnEscape CVE-2026-99999 กระทบใครอีกนอกจาก Akamai?
ใครที่ใช้ Linux kernel รุ่นที่มีช่องโหว่ต้องตรวจ ณ 31 ตุลาคม 2026 Red Hat, Debian, AlmaLinux, Amazon Linux และ Proxmox VE มีแพตช์แล้ว SUSE แก้แล้วในบางรุ่น ส่วน Ubuntu ยังขึ้น Vulnerable ผู้ค้นพบระบุว่าแจ้งผู้ให้บริการ hypervisor และ sandbox รายอื่นแล้วแต่ไม่เปิดเผยชื่อ
PwnEscape CVE-2026-99999 ถูกโจมตีจริงแล้วหรือยัง?
ยังไม่มีหลักฐานที่เรายืนยันได้ Akamai ระบุว่าไม่พบการโจมตีบนแพลตฟอร์มของตน และ CVE นี้ไม่อยู่ในแคตตาล็อก KEV ของ CISA ฉบับ 30 ตุลาคม 2026 แม้ข้อความของ Red Hat จะเขียนว่าติดตามกรณีนี้แบบ KEV active-exploit โดยไม่ได้ให้รายละเอียดเพิ่ม
แหล่งอ้างอิง
- (PwnEscape) Guest-to-Host KVM Escape [CVE-2026-99999] — Linode Status
- CVE-2026-99999: "PwnEscape" Mitigation — Akamai
- CVE-2026-99999: ipv4: validate checksum_start before completing checksum — CVE Program (Linux kernel CNA)
- PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999) — PWN.AI
- CVE-2026-99999 — Red Hat
- CVE-2026-99999 — Ubuntu
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Linode3Linux72Debian15AlmaLinux3Proxmox VE4Ubuntu23Brotli3Fedora Linux9Rocky Linux4Docker16Red Hat Enterprise Linux16QEMU5
- เหตุการณ์และงาน
- PHP2Shell17
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ