
CVE-2026-118539 ใน Drupal Commerce Core ถูกโจมตีจริง ร้านค้าต้องอัปเดตและตรวจออเดอร์
CVE-2026-118539 ช่องโหว่ Drupal Commerce Core คะแนน 21/25 ถูกโจมตีจริง ประกาศ 28 ต.ค. 2026 ให้อัปเดตเป็น 3.3.13 หรือ 8.x-2.41 และตรวจคำสั่งซื้อย้อนหลัง
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
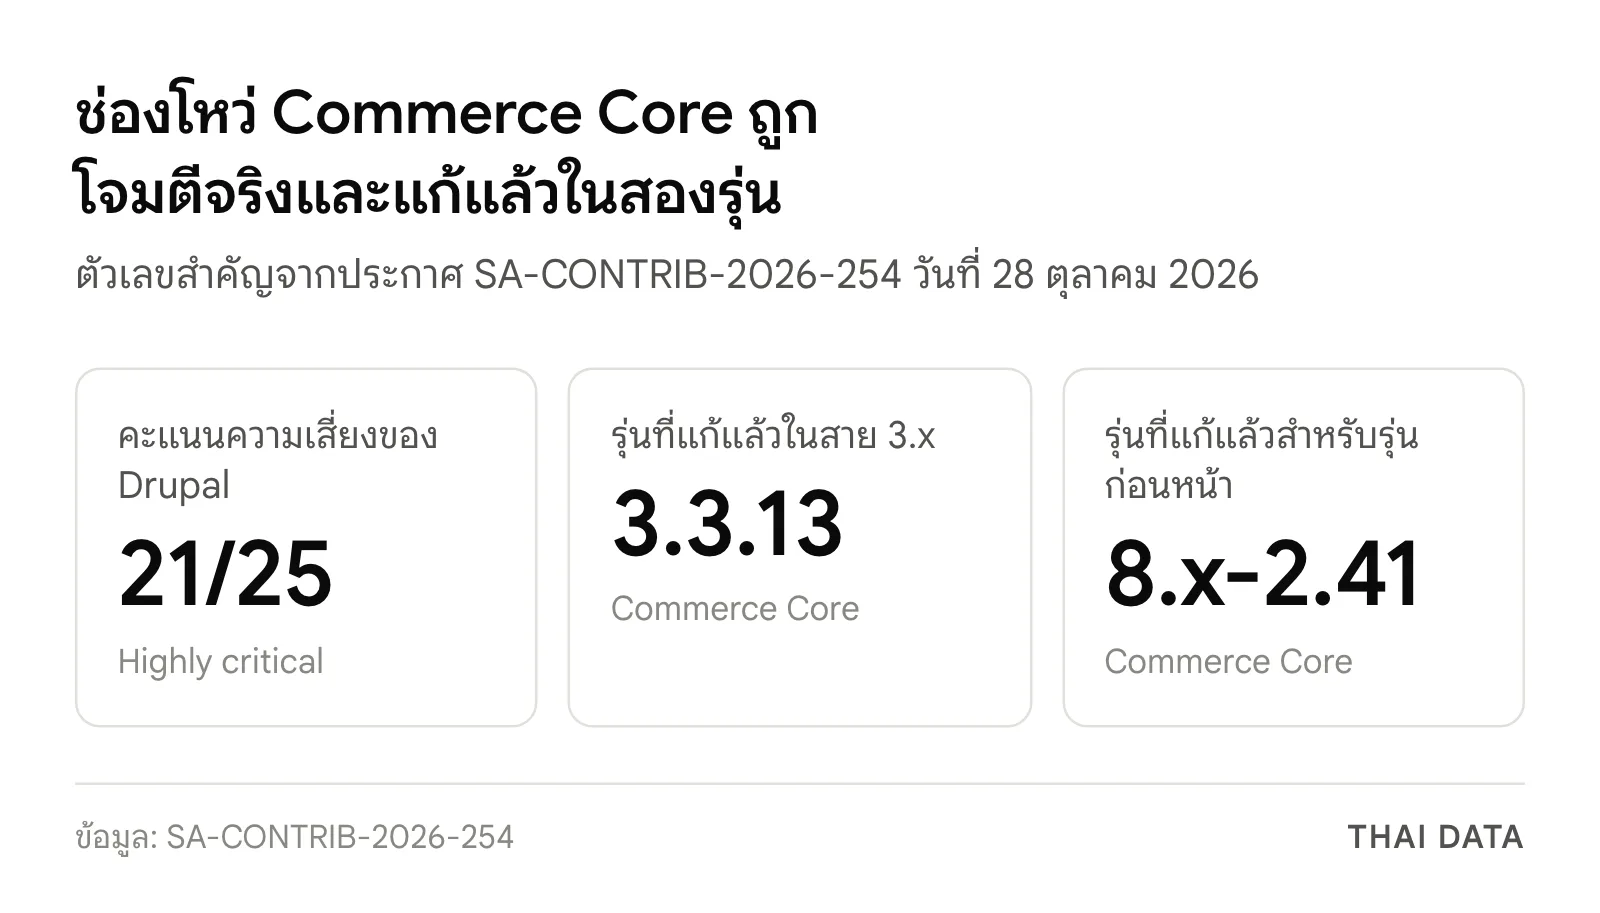
- Drupal เผยแพร่ SA-CONTRIB-2026-254 เมื่อ 28 ตุลาคม 2026 จัด CVE-2026-118539 เป็น Highly critical คะแนน 21 จาก 25 และระบุว่าถูกโจมตีจริงแล้ว
- รุ่นที่แก้คือ Commerce Core 3.3.13 สำหรับสาย 3.x และ 8.x-2.41 สำหรับรุ่นก่อนหน้า ส่วนรุ่นต่ำกว่านี้ได้รับผลกระทบ
- ประกาศเตือนว่าช่องโหว่นี้อาจกระทบการเงินของร้านค้า และให้ตรวจคำสั่งซื้อหาความไม่สอดคล้อง การอัปเดตอย่างเดียวจึงยังไม่จบงาน
- SecurityWeek และ BleepingComputer ระบุว่าโมดูลนี้ถูกใช้บนเว็บไซต์มากกว่า 42,000 แห่ง แต่ Drupal ยังไม่เปิดเผยวิธีโจมตี ผู้โจมตี หรือจำนวนเว็บที่ถูกโจมตี
Drupal เผยแพร่ประกาศ SA-CONTRIB-2026-254 เมื่อ 28 ตุลาคม 2026 เตือนว่า CVE-2026-118539 ช่องโหว่ข้ามการตรวจสิทธิ์ใน Commerce Core ระดับ Highly critical คะแนน 21 จาก 25 ถูกโจมตีจริงแล้ว ร้านค้าต้องอัปเดตเป็น 3.3.13 หรือ 8.x-2.41 และตรวจคำสั่งซื้อย้อนหลัง
ช่องโหว่นี้เป็นคนละเรื่องกับ CVE-2026-108097 ใน Drupal core ที่ออกเมื่อกลางเดือนตุลาคม Commerce Core เป็นโมดูลเสริมที่เพิ่มตะกร้าสินค้าและขั้นตอนชำระเงิน เว็บ Drupal ที่ไม่ได้ขายของและไม่ได้ติดตั้งโมดูลนี้จึงไม่ได้รับผลกระทบจากประกาศฉบับนี้
CVE-2026-118539 กระทบใครบ้าง
ประกาศของ Drupal ระบุว่าโมดูลป้องกันเส้นทางและฟิลด์ข้อมูลบางส่วนไม่เพียงพอ จนเกิดการข้ามการตรวจสิทธิ์ที่อาจกระทบการเงินของร้านค้า SecurityWeek อ่านคะแนนความเสี่ยงว่าผู้โจมตีไม่ต้องยืนยันตัวตน และโจมตีได้โดยไม่ขึ้นกับการตั้งค่าของโมดูล
| รายการ | รายละเอียด |
|---|---|
| ประกาศ | SA-CONTRIB-2026-254 วันที่ 28 ตุลาคม 2026 |
| ระดับ | Highly critical 21 จาก 25 |
| ประเภท | Access bypass |
| รุ่นที่ได้รับผลกระทบ | ต่ำกว่า 2.41 และตั้งแต่ 3.0.0 แต่ต่ำกว่า 3.3.13 |
| รุ่นที่แก้แล้ว | 3.3.13 สำหรับสาย 3.x และ 8.x-2.41 สำหรับรุ่นก่อนหน้า |
| สถานะ | Drupal ระบุว่าถูกโจมตีจริง |
| ขนาดการใช้งาน | มากกว่า 42,000 เว็บไซต์ ตาม BleepingComputer และ SecurityWeek |
ข้อความใน NVD เขียนช่วงรุ่นว่า "to 2.41" และ "to 3.3.13" ซึ่งอ่านเหมือนรุ่นที่แก้แล้วยังได้รับผลกระทบ ควรยึดเงื่อนไขในประกาศของ Drupal ที่ระบุว่ารุ่น 2.41 และ 3.3.13 คือรุ่นที่แก้แล้ว
สิ่งที่ยังไม่รู้เกี่ยวกับ CVE-2026-118539
Drupal ยืนยันการโจมตี แต่ SecurityWeek รายงานว่าทีมความปลอดภัยยังไม่ได้บอกว่าโจมตีด้วยวิธีใด ใครอยู่เบื้องหลัง มีเว็บถูกโจมตีกี่แห่ง และถูกใช้ก่อนมีแพตช์หรือไม่ ผู้ดูแลจึงยังไม่มีตัวชี้วัดการถูกโจมตีให้ค้นหาโดยตรง
คำแนะนำเดียวที่เป็นรูปธรรมคือ "Sites should audit their orders for inconsistencies" หรือให้เว็บไซต์ตรวจคำสั่งซื้อหาความไม่สอดคล้อง ข้อความนี้บอกเป็นนัยว่าผลกระทบอยู่ที่ข้อมูลคำสั่งซื้อ แต่ประกาศไม่ได้ระบุรายละเอียด เราจึงไม่สรุปไปไกลกว่านี้
ประกาศฉบับนี้ออกพร้อมประกาศอื่นอีก 38 ฉบับในวันเดียวกัน ซึ่ง SecurityWeek ระบุว่าครอบคลุมโมดูลเสริม 21 โครงการ ผู้ดูแลเว็บ Drupal จึงควรตรวจโมดูลอื่นในรอบเดียวกันด้วย
ทำไม CVE-2026-118539 จึงสำคัญ
ช่องโหว่ในร้านค้าออนไลน์ต่างจากช่องโหว่เว็บทั่วไป เพราะกระทบตัวเงินและบัญชีได้โดยตรง Drupal เองเลือกใช้ถ้อยคำว่า "may financially impact the vendor" และ Centarro ทีมผู้สร้าง Drupal Commerce ระบุบนเว็บไซต์ว่ามีผู้ค้ามากกว่า 30,000 รายใช้แพลตฟอร์มนี้ ตั้งแต่บริษัทใน Fortune 500 ถึงมหาวิทยาลัยวิจัย
ช่วงเวลาก็น่ากังวล เดือนนี้ Drupal มีประกาศสำคัญต่อเนื่อง และ BleepingComputer ระบุว่า CISA เคยจัดช่องโหว่ Drupal ที่ถูกโจมตีจริงไว้ 5 รายการในช่วงหลายปีที่ผ่านมา ส่วน CVE-2026-118539 ยังไม่อยู่ในแคตตาล็อก KEV ฉบับ 30 ตุลาคม การไม่มีชื่อใน KEV จึงไม่ได้แปลว่าไม่เร่งด่วน
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-118539
ร้านค้าออนไลน์ มหาวิทยาลัย และหน่วยงานไทยที่รับชำระเงินผ่าน Drupal Commerce ควรทำดังนี้ทันที
- ตรวจว่าเว็บใช้ Commerce Core หรือไม่ ดูจากรายการโมดูลหรือ
composer.lockรวมถึงเว็บย่อยและเว็บทดสอบที่เปิดสู่อินเทอร์เน็ต - อัปเดตเป็น 3.3.13 หรือ 8.x-2.41 แล้วล้างแคชและทดสอบขั้นตอนชำระเงิน
- เทียบคำสั่งซื้อกับยอดเงินจริง จากผู้ให้บริการชำระเงิน ดูราคา ส่วนลด สถานะคำสั่งซื้อ และรายการที่จัดส่งโดยไม่มียอดรับ
- เก็บ log ของเว็บและฐานข้อมูลไว้ก่อน ไม่หมุนทิ้ง เพราะอาจต้องใช้เมื่อ Drupal เปิดเผยรายละเอียดเพิ่ม
- ถ้าพบความผิดปกติที่เกี่ยวกับข้อมูลลูกค้า ให้ประเมินหน้าที่แจ้งเหตุตาม คู่มือ PDPA 72 ชั่วโมง
ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-118539 คืออะไร?
CVE-2026-118539 คือช่องโหว่ข้ามการตรวจสิทธิ์ใน Commerce Core โมดูลร้านค้าออนไลน์ของ Drupal โมดูลป้องกันเส้นทางและฟิลด์ข้อมูลบางส่วนไม่เพียงพอ Drupal จัดเป็น Highly critical คะแนน 21 จาก 25 และยืนยันว่าถูกโจมตีจริงแล้ว
ต้องอัปเดตรุ่นใดเพื่อแก้ CVE-2026-118539?
ผู้ใช้สาย 3.x ให้อัปเดตเป็น Commerce Core 3.3.13 ส่วนผู้ใช้รุ่นก่อนหน้าให้อัปเดตเป็น 8.x-2.41 ตามประกาศ SA-CONTRIB-2026-254 รุ่นที่ได้รับผลกระทบคือต่ำกว่า 2.41 และตั้งแต่ 3.0.0 แต่ต่ำกว่า 3.3.13
อัปเดตแล้วต้องทำอะไรต่อจาก CVE-2026-118539?
Drupal ให้ตรวจคำสั่งซื้อหาความไม่สอดคล้อง เพราะช่องโหว่นี้ถูกโจมตีอยู่และอาจกระทบการเงินของร้านค้า ควรเทียบคำสั่งซื้อในระบบกับยอดเงินจริงจากผู้ให้บริการชำระเงิน โดยย้อนไปก่อนวันที่ติดตั้งแพตช์ แล้วตรวจรายการที่ไม่ตรงกัน
CVE-2026-118539 อยู่ใน KEV ของ CISA หรือไม่?
ยังไม่อยู่ในแคตตาล็อก KEV ฉบับวันที่ 30 ตุลาคม 2026 ที่เราตรวจ แต่ Drupal ยืนยันการโจมตีในประกาศของตนเองแล้ว องค์กรจึงไม่ควรรอรายการจาก CISA ก่อนลงมืออัปเดต
แหล่งอ้างอิง
- Commerce Core - Highly critical - Access bypass - SA-CONTRIB-2026-254 — Drupal
- CVE-2026-118539 — NVD
- Drupal warns of critical Commerce Core flaw exploited in attacks — BleepingComputer
- Drupal Commerce Core Vulnerability Exploited Against Online Stores — SecurityWeek
- Drupal Commerce Development and Support — Centarro
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA46เนอวานา ดีเวลลอปเม้นท์16
- ผลิตภัณฑ์และเทคโนโลยี
- Drupal5
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ