
Akamai แนะลูกค้า Linode CVE-2026-98432 ลงอัปเดต OS ทันทีที่มี ขณะวางมาตรการบรรเทา
Linode CVE-2026-98432 Akamai แจ้ง 31 ต.ค. 2026 ว่ากำลังวางมาตรการบรรเทา ยังไม่พบการโจมตีบน Akamai Compute และให้ลูกค้าลงอัปเดต OS ทันทีที่มี ไม่มีวันเส้นตาย
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
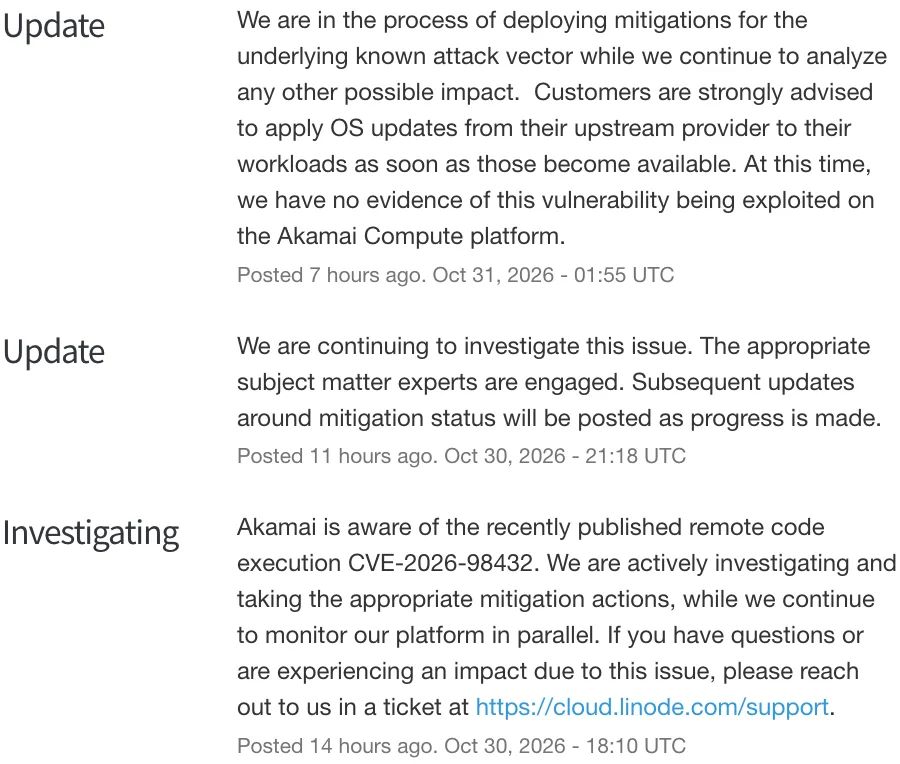
- Linode CVE-2026-98432 เริ่มจากประกาศบนหน้าสถานะเมื่อ 30 ตุลาคม 2026 เวลา 18:10 UTC และอัปเดตล่าสุดเมื่อ 31 ตุลาคม 2026 เวลา 01:55 UTC (08:55 น. เวลาไทย) สถานะยังเป็น Investigating
- Akamai ระบุว่ากำลังวางมาตรการบรรเทาสำหรับช่องทางโจมตีที่ทราบ และยังวิเคราะห์ผลกระทบอื่น โดยยังไม่มีหลักฐานว่าช่องโหว่ถูกใช้โจมตีบนแพลตฟอร์ม Akamai Compute
- ลูกค้าต้องลงอัปเดต OS จาก upstream ให้ workload ของตนทันทีที่มี ประกาศไม่ได้กำหนดวันเส้นตาย และไม่ได้ระบุบริการ ภูมิภาค หรือเวอร์ชันที่ได้รับผลกระทบ
- CVE record ให้คะแนน CVSS 3.1 9.8 ระบุว่ากระทบ Linux kernel ตั้งแต่ 4.4 และแก้แล้วในรุ่นอย่าง 6.12.113, 6.18.56 และ 7.2.10 ณ 31 ตุลาคม Debian มีแพตช์แล้ว ส่วน Ubuntu ยัง work in progress และ RHEL ยังไม่มี errata
- API ของ Linode แสดง kernel Latest 64 bit เป็น 7.2.11 สูงกว่ารุ่น 7.2.10 ที่ CVE record ระบุว่าแก้แล้ว แต่ประกาศของ Akamai ยังไม่ได้ยืนยันเรื่องนี้
Akamai แจ้งบนหน้าสถานะ Linode เมื่อ 31 ตุลาคม 2026 เวลา 08:55 น. ตามเวลาไทย ว่ากำลังวางมาตรการบรรเทา Linode CVE-2026-98432 ช่องโหว่รันโค้ดจากระยะไกลใน Linux kernel และแนะนำอย่างยิ่งให้ลูกค้าลงอัปเดต OS จากผู้ให้บริการ upstream ทันทีที่มี บริษัทระบุว่ายังไม่มีหลักฐานว่าช่องโหว่ถูกใช้โจมตีบนแพลตฟอร์ม Akamai Compute
ประกาศฉบับนี้ไม่ได้บอกว่าบริการ ภูมิภาค หรือเวอร์ชันใดได้รับผลกระทบ และไม่ได้กำหนดวันเส้นตาย เมื่อเราตรวจวันที่ 31 ตุลาคม เวลา 15:30 น. สถานะยังเป็น Investigating และยังไม่มีข้อความใหม่หลัง 01:55 UTC
สิ่งที่ Akamai ประกาศเรื่อง Linode CVE-2026-98432
หน้าสถานะมี 3 ข้อความในเวลาไม่ถึง 8 ชั่วโมง ดังนี้
| เวลา UTC | เวลาไทย | สถานะ | สาระสำคัญ |
|---|---|---|---|
| 30 ต.ค. 18:10 | 31 ต.ค. 01:10 น. | Investigating | รับทราบ CVE รันโค้ดจากระยะไกลที่เพิ่งเผยแพร่ กำลังสอบสวนและดำเนินการบรรเทา พร้อมเฝ้าดูแพลตฟอร์ม |
| 30 ต.ค. 21:18 | 31 ต.ค. 04:18 น. | Update | ยังสอบสวนต่อ ผู้เชี่ยวชาญเข้ามาดูแล และจะแจ้งความคืบหน้าของมาตรการบรรเทา |
| 31 ต.ค. 01:55 | 31 ต.ค. 08:55 น. | Update | กำลังวางมาตรการบรรเทาสำหรับช่องทางโจมตีที่ทราบ ยังวิเคราะห์ผลกระทบอื่น และแนะนำให้ลูกค้าอัปเดต OS |
ข้อความล่าสุดเขียนว่า "Customers are strongly advised to apply OS updates from their upstream provider to their workloads as soon as those become available." งานฝั่งลูกค้าจึงขึ้นกับผู้ดูแล OS ที่แต่ละองค์กรใช้ ไม่ได้ขึ้นกับตารางงานของ Akamai
ประกาศ Linode CVE-2026-98432 ให้ลูกค้าทำอะไร และภายในเมื่อไร
ตารางนี้แยกสิ่งที่ประกาศเขียนไว้ออกจากสิ่งที่ยังไม่เปิดเผย
| คำถาม | ตามประกาศของ Akamai |
|---|---|
| อะไรได้รับผลกระทบ | ไม่ได้ระบุบริการ ภูมิภาค หรือเวอร์ชัน พูดถึงเพียงแพลตฟอร์ม Akamai Compute และ workload ของลูกค้า |
| ลูกค้าต้องทำอะไร | ลงอัปเดต OS จากผู้ให้บริการ upstream ให้ workload ของตน |
| ภายในเมื่อไร | ทันทีที่อัปเดตออก ไม่มีวันเส้นตายเป็นตัวเลข |
| Akamai ทำอะไรอยู่ | กำลังวางมาตรการบรรเทาสำหรับช่องทางโจมตีที่ทราบ ไม่ได้บอกว่ามาตรการคืออะไรหรือจะเสร็จเมื่อไร |
| ถูกโจมตีแล้วหรือยัง | ยังไม่มีหลักฐานบนแพลตฟอร์ม Akamai Compute |
| ติดต่อที่ไหน | เปิด ticket ที่ cloud.linode.com/support |
ประโยคเรื่องการโจมตีจำกัดอยู่ที่แพลตฟอร์ม Akamai Compute ณ เวลาที่โพสต์ และบริษัทบอกด้วยว่ายังวิเคราะห์ผลกระทบอื่นอยู่ จึงไม่ควรอ่านว่าเรื่องจบแล้ว
สถานะแพตช์ OS ที่ลูกค้า Linode CVE-2026-98432 ต้องติดตาม
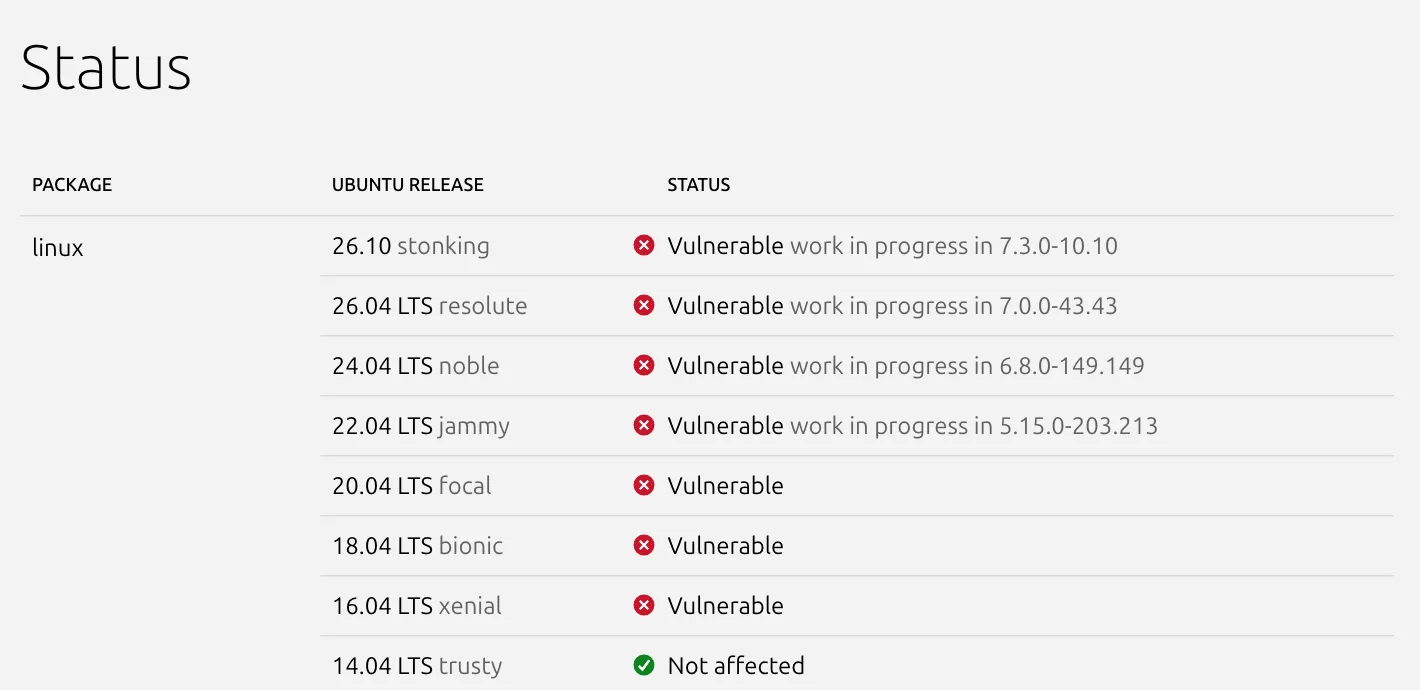
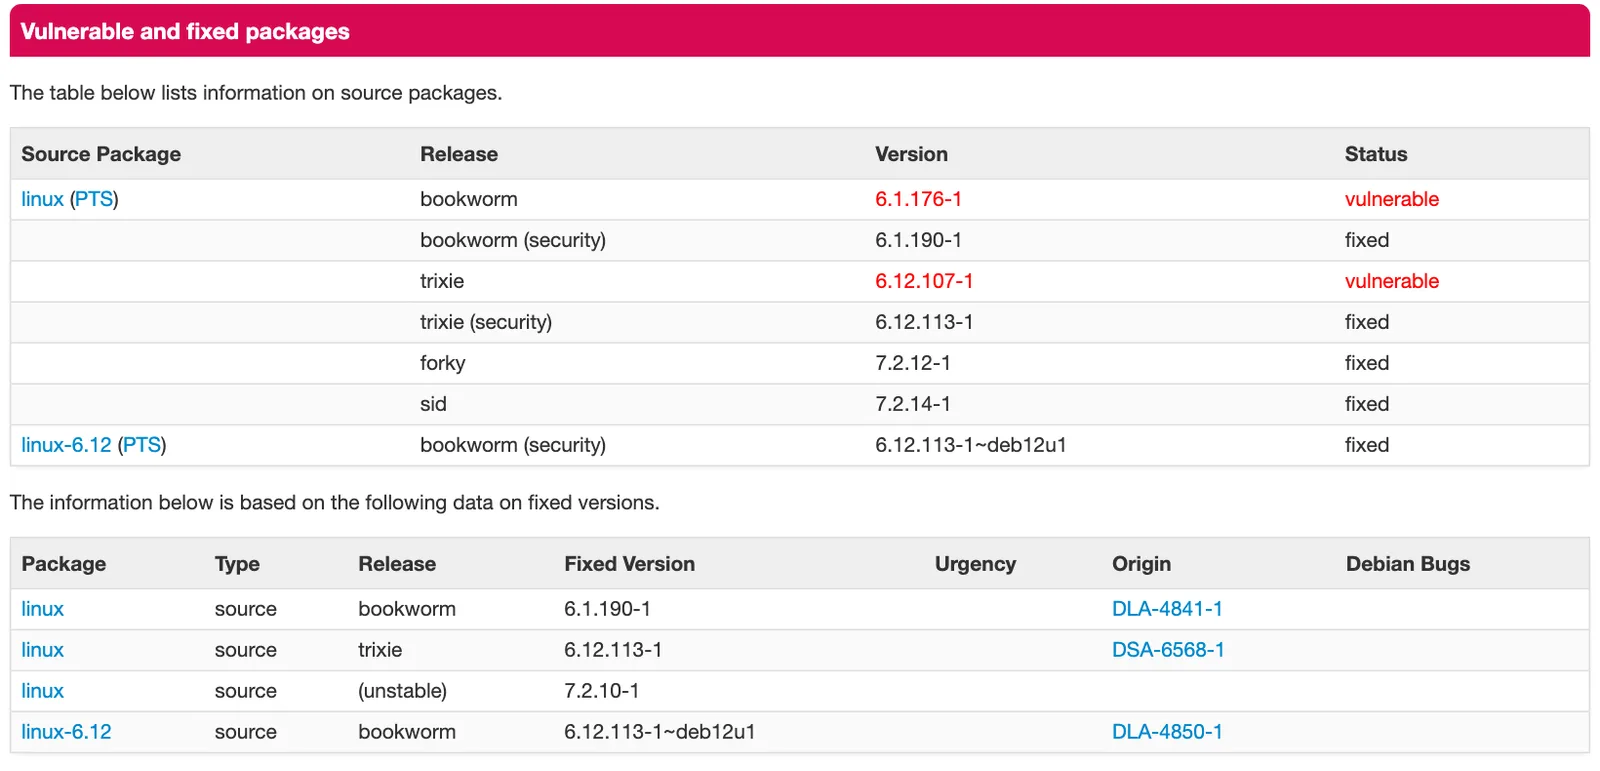
คำแนะนำของ Akamai ผูกกับ upstream จึงต้องดูผู้ดูแลแต่ละราย ตารางนี้ตรวจจากหน้าของแต่ละรายเมื่อ 31 ตุลาคม 2026 และเปลี่ยนได้เร็ว
| ระบบ | สถานะ | รุ่นที่เกี่ยวข้อง |
|---|---|---|
| Debian bookworm | แก้แล้วใน security | 6.1.190-1 และ linux-6.12 6.12.113-1~deb12u1 |
| Debian trixie | แก้แล้วใน security | 6.12.113-1 |
| Ubuntu 26.10 | Vulnerable, work in progress | 7.3.0-10.10 |
| Ubuntu 26.04 LTS | Vulnerable, work in progress | 7.0.0-43.43 |
| Ubuntu 24.04 LTS | Vulnerable, work in progress | 6.8.0-149.149 |
| Ubuntu 22.04 LTS | Vulnerable, work in progress | 5.15.0-203.213 |
| Ubuntu 20.04, 18.04, 16.04 LTS | Vulnerable | ยังไม่แสดงรุ่นที่กำลังทำ |
| RHEL 8, 9, 10 | Affected | ยังไม่มี errata ในตาราง Red Hat |
| RHEL 7 | Not affected | โค้ดที่มีช่องโหว่ไม่อยู่ในรุ่นนี้ |
ดิสโทรอื่นที่ใช้บน Linode เช่น AlmaLinux และ Rocky Linux ไม่ได้อยู่ในตารางนี้ ต้องดูประกาศของผู้ดูแลโดยตรง
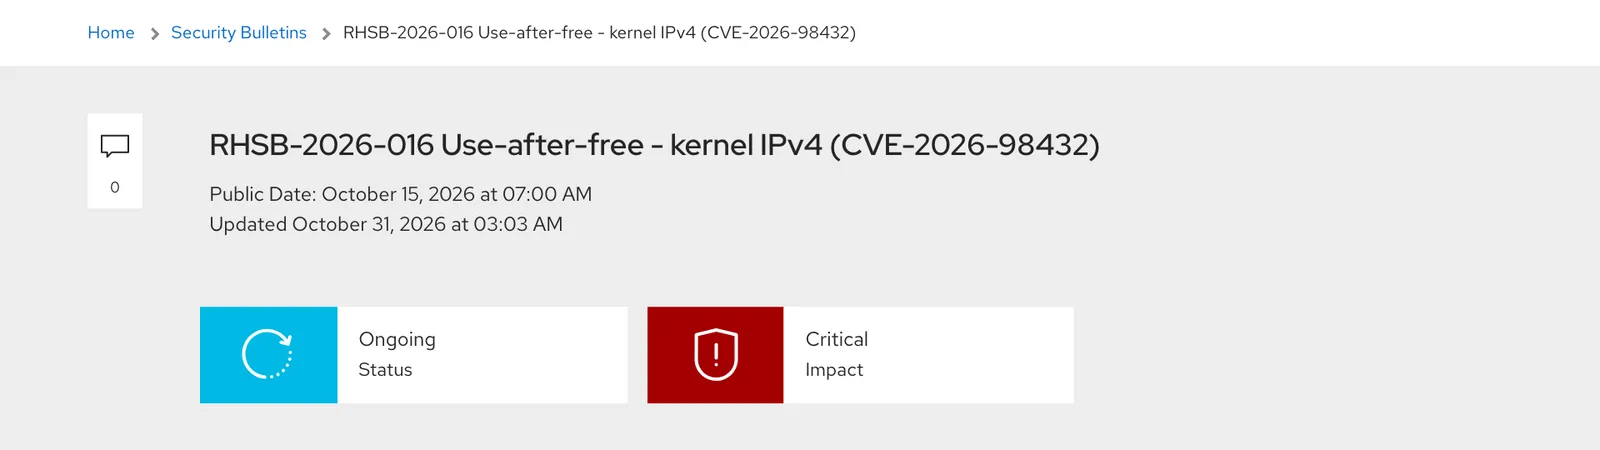
ระหว่างรอแพตช์ Red Hat แนะนำกฎ nftables ที่ทิ้งแพ็กเกต IPv4 TCP ซึ่งมี IP options พร้อมระบุว่าลดความเสี่ยงได้แต่กันไม่ได้ทั้งหมด และต้องทดสอบนอกระบบจริงก่อน Red Hat เขียนชัดว่าการอัปเดตเคอร์เนลเป็นทางแก้ที่สมบูรณ์ทางเดียว ส่วน Akamai ไม่ได้แนะนำกฎนี้ในประกาศ
ลูกค้าที่ใช้ kernel ของ Linode ต้องดูอะไร
คู่มือ PwnEscape ของ Akamai ซึ่งเป็นคนละ CVE อธิบายไว้ว่า GRUB 2 เป็นค่าเริ่มต้นตั้งแต่สิงหาคม 2018 และเครื่องจะบูตด้วย kernel ใน OS disk image เครื่องกลุ่มนี้จึงได้แพตช์จากแพ็กเกจของดิสโทร ซึ่งโดยทั่วไปต้องรีบูตจึงจะมีผล
เครื่องที่เลือกใช้ kernel ที่ Linode จัดให้ต้องดูอีกจุด API สาธารณะของ Linode แสดงว่า Latest 64 bit คือ 7.2.11-x86_64-linode177 สร้างเมื่อ 19 ตุลาคม 2026 เลขรุ่นนี้สูงกว่า 7.2.10 ที่ CVE record ระบุว่าแก้แล้วในสาย 7.2 แต่ประกาศ Linode CVE-2026-98432 ไม่ได้ยืนยันเรื่องนี้ ลูกค้ากลุ่มนี้จึงควรถามผ่าน ticket ก่อนสรุปว่าปลอดภัย
บริการ Kubernetes ไม่ได้ถูกกล่าวถึงในประกาศเช่นกัน คู่มือ PwnEscape ระบุว่าโหนด LKE ใช้ kernel ที่อิง Debian 13 และ LKE-Enterprise อิง Ubuntu 24 ในกรณีนั้นคลัสเตอร์ที่มีอยู่ต้องแพตช์ด้วยการ recycle node pool หรืออัปเกรด kernel บนโหนดเอง ยังไม่มีการยืนยันว่า CVE นี้จะใช้วิธีเดียวกัน
รายละเอียด CVE-2026-98432 จากผู้ดูแลเคอร์เนล
Akamai เรียกเรื่องนี้เพียงว่า remote code execution และไม่ได้ให้คะแนนหรือรายละเอียดทางเทคนิค ข้อมูลด้านล่างจึงมาจากแหล่งอื่น
- ชนิดช่องโหว่: use-after-free ในส่วนจัดการการเชื่อมต่อ TCP แบบ IPv4 ของ Linux kernel เผยแพร่เมื่อ 15 ตุลาคม 2026
- คะแนน: kernel.org ให้ CVSS 3.1 ที่ 9.8 ระดับ Critical NVD ยังไม่ให้คะแนนของตัวเอง ส่วน Red Hat แสดงระดับ Critical 9.8 เป็นค่าเบื้องต้น และ Ubuntu จัด Priority เป็น High
- รุ่นที่กระทบ: CVE record ระบุ Linux kernel ตั้งแต่ 4.4
- รุ่นที่แก้แล้ว: 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 และ 7.3
- เงื่อนไขการโจมตี: Red Hat ระบุว่าไม่ต้องมีสิทธิ์หรือการโต้ตอบจากผู้ใช้ แต่ต้องจับเวลาแม่นยำ และระบบที่รับการเชื่อมต่อ TCP ขาเข้าเสี่ยงโดยตรงที่สุด
เราไม่ลงขั้นตอนการโจมตีในบทความนี้ รายละเอียดการสาธิตของ Anthropic เงื่อนไข MPTCP และคำแนะนำสำหรับโปรแกรม Go อยู่ในบทความCVE-2026-98432 ช่องโหว่ TCP ใน Linux kernel
ทำไมเรื่องนี้สำคัญ
ประกาศ Linode CVE-2026-98432 แบ่งงานเป็นสองชั้น Akamai ดูแลแพลตฟอร์ม ส่วน OS ใน workload เป็นงานของลูกค้า คู่มือ PwnEscape ระบุตาม Shared Security Model ว่าลูกค้ามีหน้าที่ดูแลให้แอปพลิเคชันและโค้ดที่ติดตั้งบนบริการของตนตั้งค่าอย่างปลอดภัยและได้รับแพตช์ มาตรการที่ Akamai วางอยู่จึงไม่ควรถูกนับแทนแพตช์ในเครื่องของลูกค้า
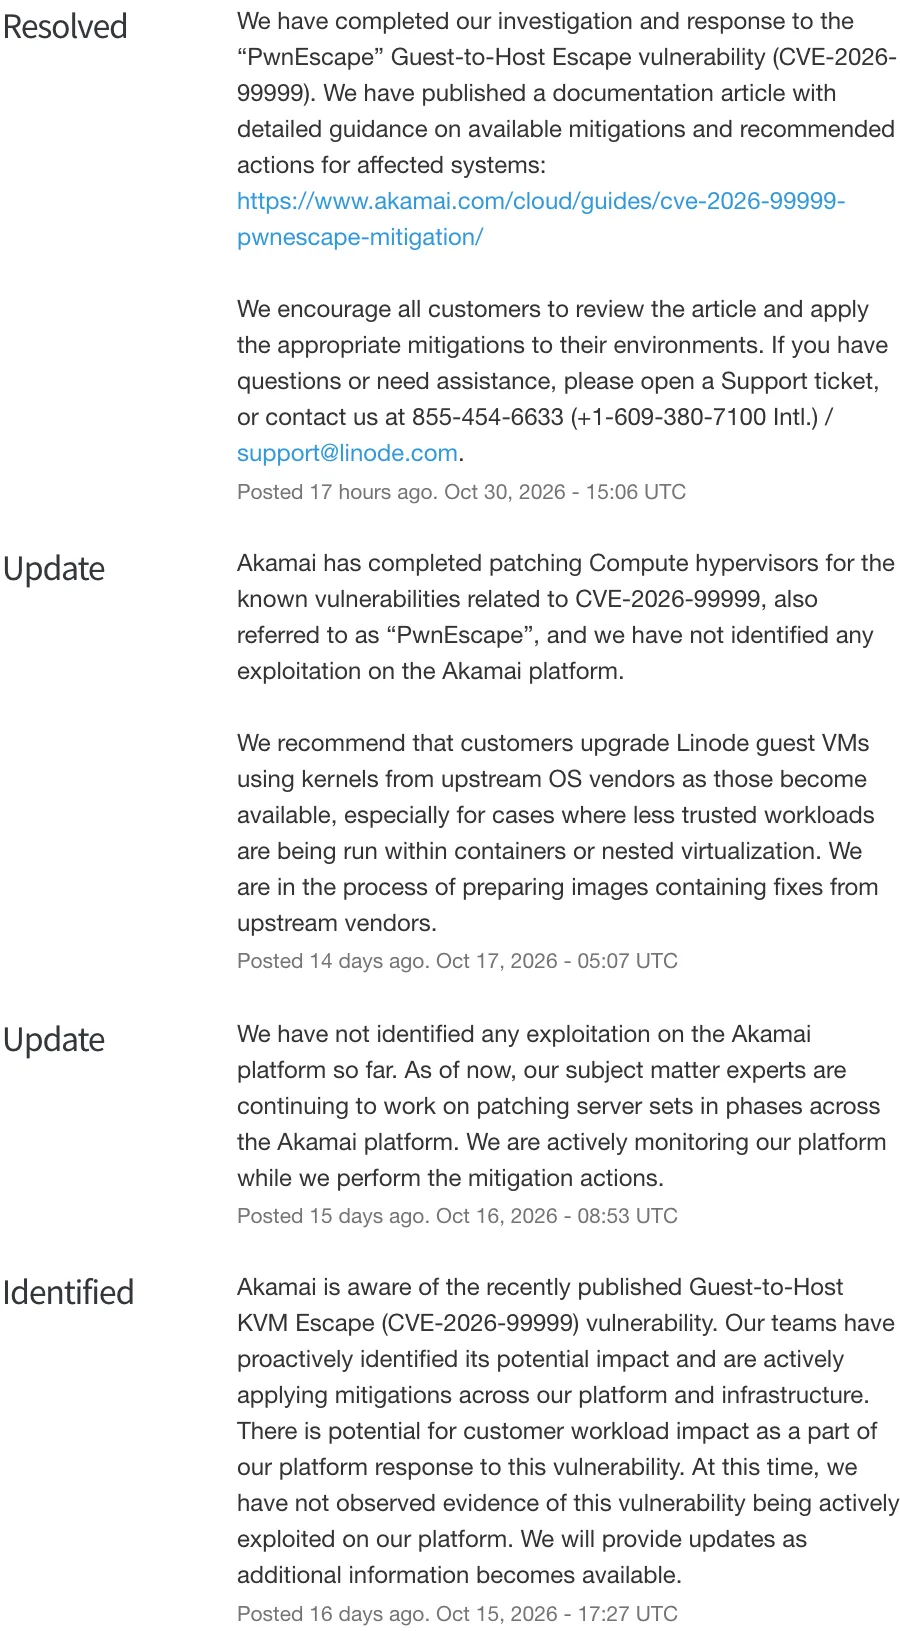
เหตุ PwnEscape หรือ CVE-2026-99999 บนหน้าสถานะเดียวกันเป็นตัวอย่างล่าสุด Akamai โพสต์ครั้งแรกวันที่ 15 ตุลาคม แจ้งว่าแพตช์ hypervisor เสร็จวันที่ 17 ตุลาคม และปิดเรื่องวันที่ 30 ตุลาคมพร้อมคู่มือ ซึ่งยังเตือนว่า kernel ของ guest อาจมีความเสี่ยงอยู่ ส่วนประกาศช่องโหว่ F5/NGINX ของวันที่ 22 ตุลาคมยังคงสถานะ Investigating ณ 31 ตุลาคม
สิ่งที่องค์กรไทยควรทำ
ประกาศ Linode CVE-2026-98432 ไม่ได้พูดถึงลูกค้าในไทยเป็นการเฉพาะ องค์กรที่มี workload บน Linode ควรทำดังนี้
- แยกเครื่องตาม kernel ดูในการตั้งค่าเครื่องว่าบูตด้วย GRUB 2 หรือ kernel ของ Linode แล้วบันทึกดิสโทรและรุ่นของทุกเครื่อง
- ลงแพตช์เครื่องที่มีอัปเดตแล้วก่อน เช่น Debian แล้วรีบูตและตรวจรุ่น kernel ที่ทำงานจริงด้วย
uname -r - ลดการเปิดรับ TCP จากภายนอกในเครื่องที่ยังรอแพตช์ เช่น Ubuntu และ RHEL จำกัดพอร์ตด้วยไฟร์วอลล์ และพิจารณากฎของ Red Hat หลังทดสอบแล้วเท่านั้น
- ถาม Akamai ผ่าน ticket ถ้าใช้ kernel ของ Linode หรือ LKE ว่ามาตรการที่วางอยู่ครอบคลุมอะไร และต้องทำอะไรเพิ่ม
- สมัครรับอัปเดตจากหน้าสถานะ แล้วตรวจหน้าของผู้ดูแล OS ทุกวันจนกว่าจะแพตช์ครบ
ติดตามข่าวคลาวด์อื่นได้ที่หมวดคลาวด์
คำถามที่พบบ่อย
Linode CVE-2026-98432 คืออะไร?
Linode CVE-2026-98432 คือประกาศ Customer Security Advisory ของ Akamai บนหน้าสถานะ Linode เกี่ยวกับ CVE-2026-98432 ซึ่ง Akamai เรียกว่าช่องโหว่ remote code execution ตัวช่องโหว่เป็น use-after-free ใน Linux kernel และ kernel.org ให้คะแนน CVSS 3.1 ที่ 9.8
ประกาศ Linode CVE-2026-98432 ให้ลูกค้าทำอะไร และภายในเมื่อไร?
Akamai แนะนำอย่างยิ่งให้ลูกค้าลงอัปเดต OS จากผู้ให้บริการ upstream ให้ workload ของตนทันทีที่อัปเดตออก ประกาศ Linode CVE-2026-98432 ไม่ได้กำหนดวันเส้นตาย ลูกค้าที่มีคำถามหรือได้รับผลกระทบให้เปิด ticket ที่ cloud.linode.com/support
Linode CVE-2026-98432 ถูกโจมตีแล้วหรือยัง?
อัปเดตวันที่ 31 ตุลาคม 2026 เวลา 01:55 UTC ของประกาศ Linode CVE-2026-98432 ระบุว่า Akamai ยังไม่มีหลักฐานว่าช่องโหว่นี้ถูกใช้โจมตีบนแพลตฟอร์ม Akamai Compute ข้อความนี้พูดถึงแพลตฟอร์มของ Akamai เท่านั้น และบริษัทยังวิเคราะห์ผลกระทบอื่นอยู่
Linode CVE-2026-98432 กระทบ LKE หรือบริการอื่นหรือไม่?
ประกาศ Linode CVE-2026-98432 ไม่ได้ระบุบริการ ภูมิภาค หรือเวอร์ชันที่ได้รับผลกระทบ จึงยังสรุปไม่ได้ว่าบริการใดเกี่ยวข้อง คู่มือ PwnEscape ของ Akamai ระบุว่าโหนด LKE อิง Debian 13 และ LKE-Enterprise อิง Ubuntu 24 ผู้ดูแลคลัสเตอร์จึงควรตรวจสถานะแพตช์ของสองดิสโทรนี้และถาม Akamai ผ่าน ticket
แหล่งอ้างอิง
- Customer Security Advisory: CVE-2026-98432 — Linode Status
- CVE-2026-98432 — NVD
- RHSB-2026-016 Use-after-free - kernel IPv4 (CVE-2026-98432) — Red Hat
- CVE-2026-98432 — Ubuntu
- CVE-2026-98432 — Debian
- CVE-2026-99999: "PwnEscape" Mitigation — Akamai
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Akamai5Red Hat16เนอวานา ดีเวลลอปเม้นท์17Anthropic52
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ