
Elastic ออกแพตช์ Elasticsearch และ Kibana แก้ช่องโหว่ 14 รายการ ระดับสูง 3 รายการ
Elastic ออก Elasticsearch, Kibana และ Elastic Agent รุ่น 8.19.23, 9.4.8 และ 9.5.5 แก้ช่องโหว่ 14 รายการที่ประกาศเมื่อ 6 ต.ค. 2026 ในจำนวนนี้มีระดับสูง 3 รายการ
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Elastic เผยแพร่ประกาศความปลอดภัย 14 ฉบับเมื่อ 6 ตุลาคม 2026 ครอบคลุม Elasticsearch 10 รายการ Kibana 3 รายการ และ Elastic Agent/Endpoint 1 รายการ
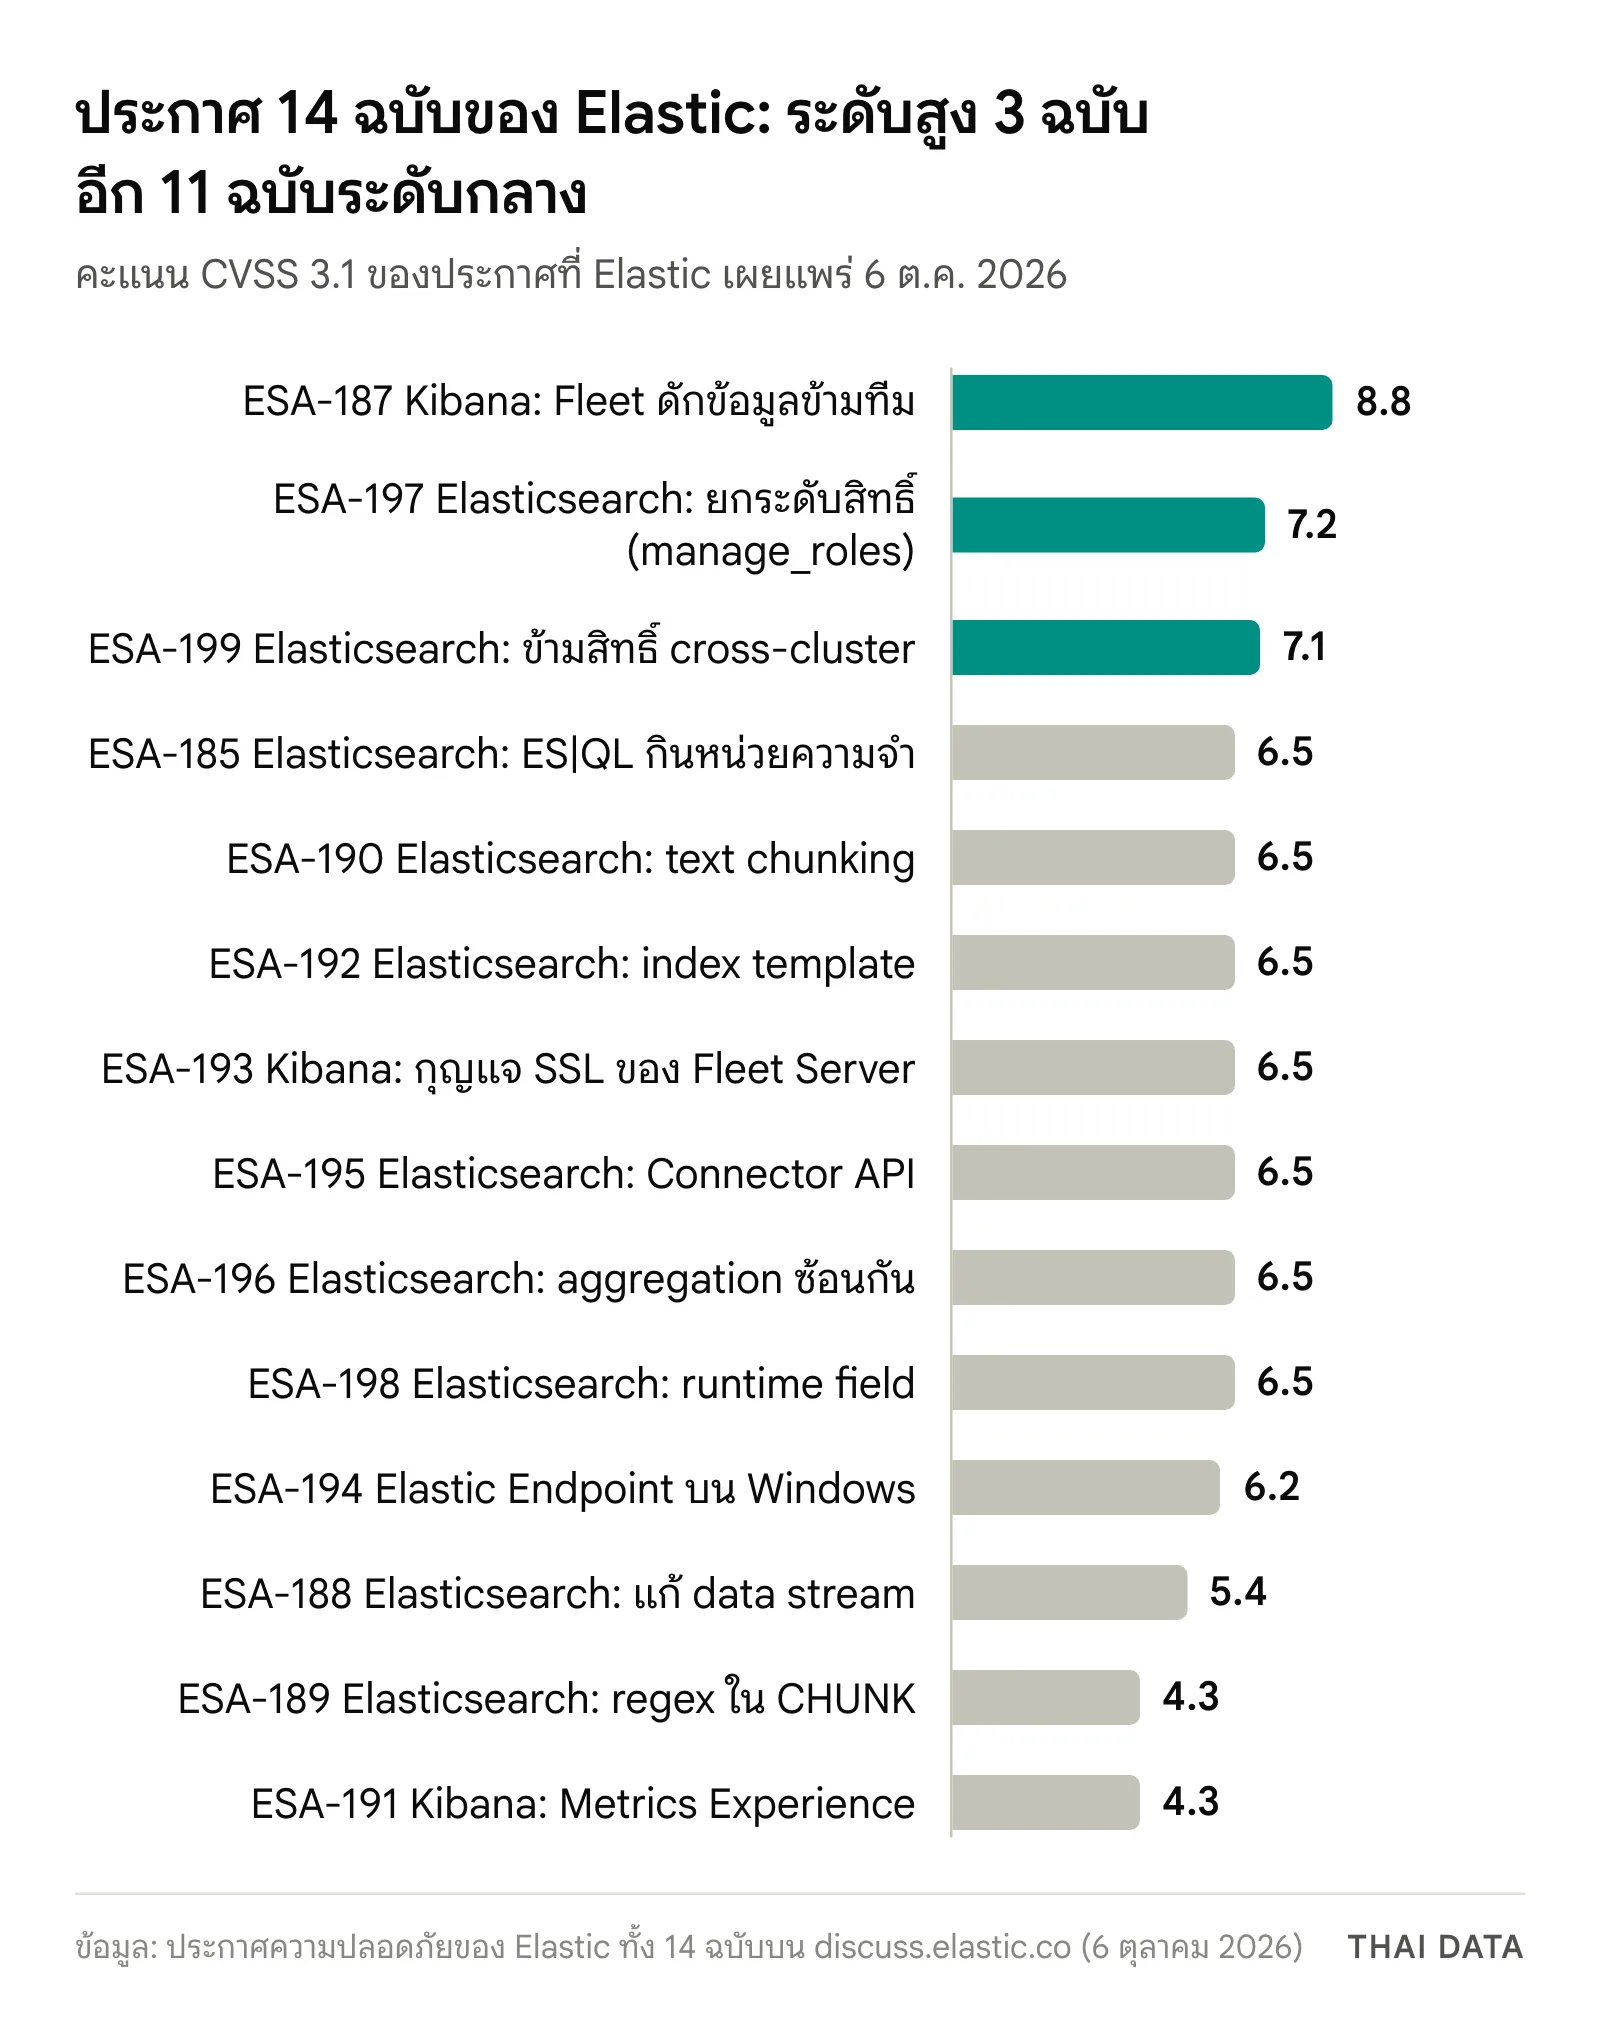
- ระดับสูงมี 3 รายการ คือ ESA-2026-187 ใน Kibana Fleet (CVSS 8.8) ESA-2026-197 ยกระดับสิทธิ์ผ่าน manage_roles (7.2) และ ESA-2026-199 ข้ามสิทธิ์ใน cross-cluster search (7.1)
- ช่องโหว่ระดับกลาง 8 จาก 11 รายการเป็นแบบ denial of service ที่ทำให้โหนดล่มหรือช้าลง หลายรายการใช้เพียงบัญชีสิทธิ์ต่ำที่อ่าน index ได้
- รุ่นล่าสุดของแต่ละสายคือ 8.19.23, 9.4.8 และ 9.5.5 มีการแก้ไขครบ ส่วนสาย 7.17.x และ 9.1.x–9.3.x ไม่มีแพตช์สำหรับบางรายการ ต้องย้ายไปสายที่ยังได้รับการดูแล
- Elastic ระบุว่าสาย 8.x จะสิ้นสุดการดูแล (maintenance) 15 มกราคม 2027 และสิ้นสุดการสนับสนุน 15 กรกฎาคม 2027
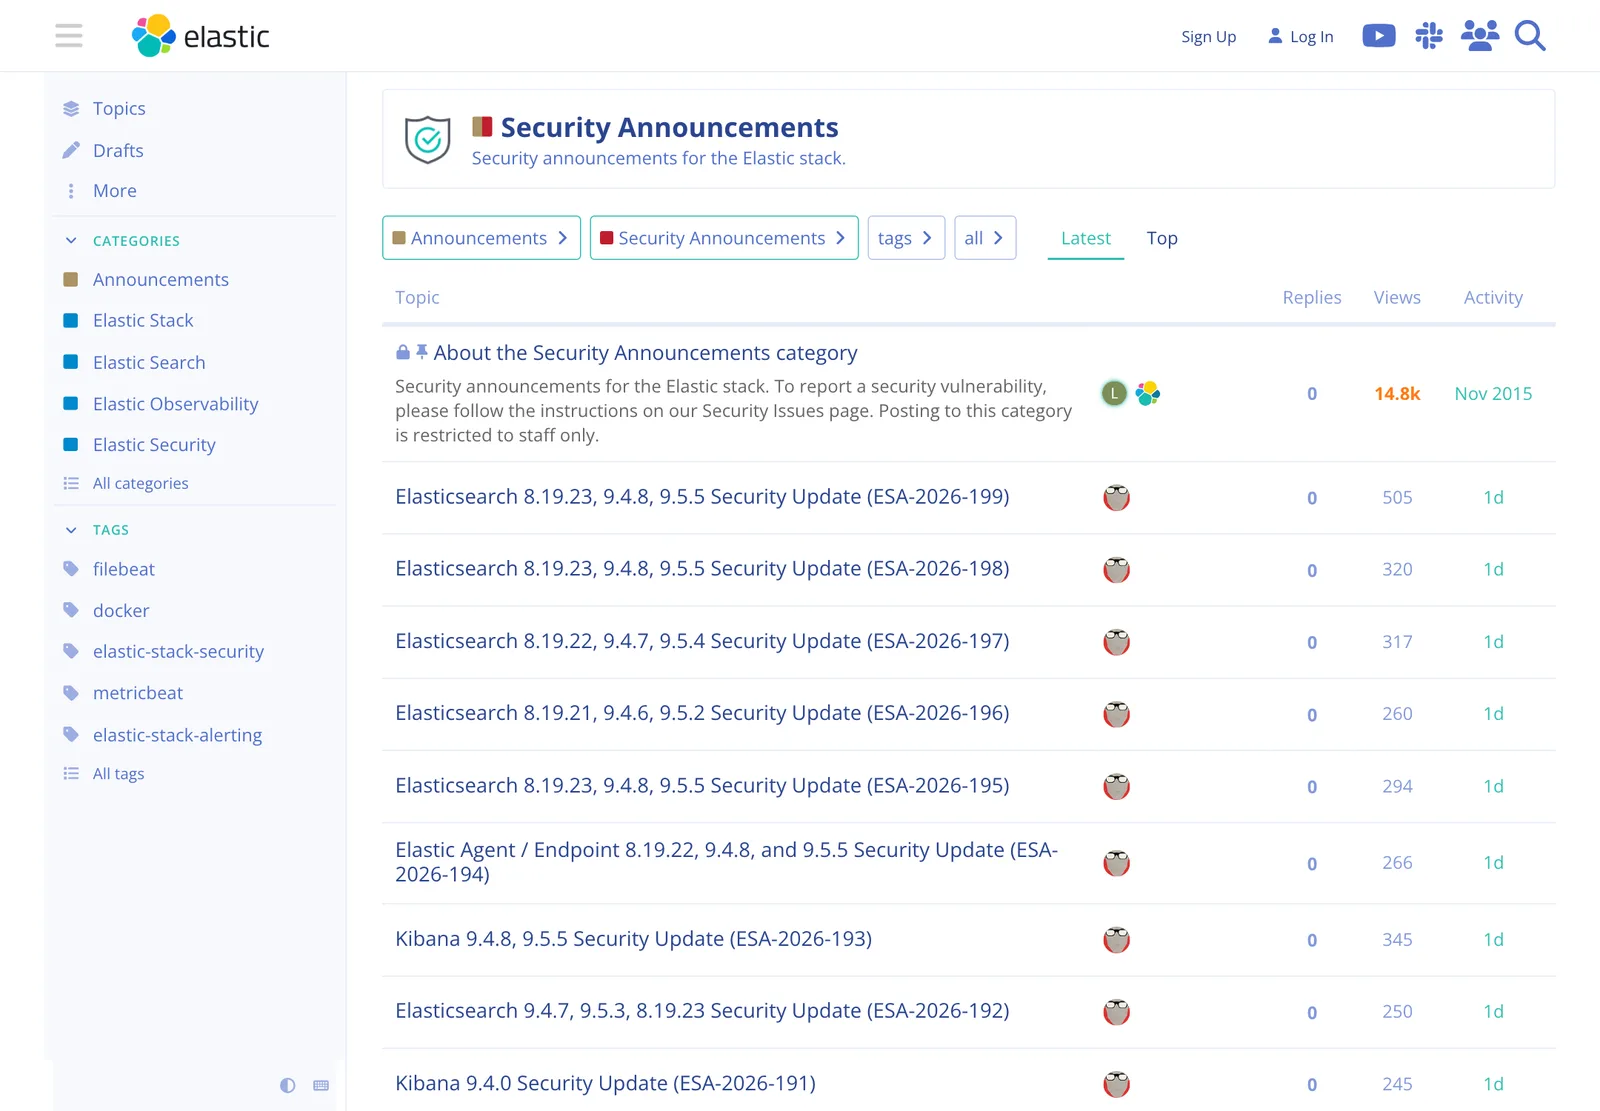
Elastic ผู้พัฒนา Elasticsearch เผยแพร่ประกาศความปลอดภัย 14 ฉบับเมื่อวันที่ 6 ตุลาคม 2026 (ตรงกับเช้ามืดวันที่ 7 ตุลาคมตามเวลาไทย) แจ้งช่องโหว่ 14 รายการใน Elasticsearch, Kibana และ Elastic Agent/Endpoint ในจำนวนนี้ 3 รายการอยู่ในระดับสูง พร้อมออก Elastic Stack 8.19.23, 9.4.8 และ 9.5.5 ซึ่งรวมการแก้ไขทั้งหมด
ช่องโหว่เกือบทั้งชุดต้องอาศัยผู้ใช้ที่ล็อกอินแล้ว มีเพียง ESA-2026-194 ที่เกิดจากชื่อไฟล์บนเครื่อง Windows ประกาศ 12 ฉบับระบุว่ายังไม่พบตัวบ่งชี้การบุกรุก (indicator of compromise) ที่เฉพาะเจาะจง ส่วน ESA-2026-187 และ ESA-2026-197 ให้แนวทางตรวจย้อนหลังไว้ Elastic Cloud Serverless ได้รับการแก้ไขก่อนการเปิดเผยข้อมูลหรือไม่ได้รับผลกระทบ ส่วนผู้ที่ติดตั้งเองและผู้ใช้ Elastic Cloud Hosted ต้องอัปเกรดเอง โดยบล็อกประกาศรุ่น 9.5.5 แนะนำให้ผู้ใช้อัปเกรดเป็นรุ่นนี้แทน 9.5.4
ช่องโหว่ระดับสูง 3 รายการใน Kibana และ Elasticsearch
| ประกาศ | ผลิตภัณฑ์ | CVSS 3.1 | ผลกระทบ | แก้แล้วใน |
|---|---|---|---|---|
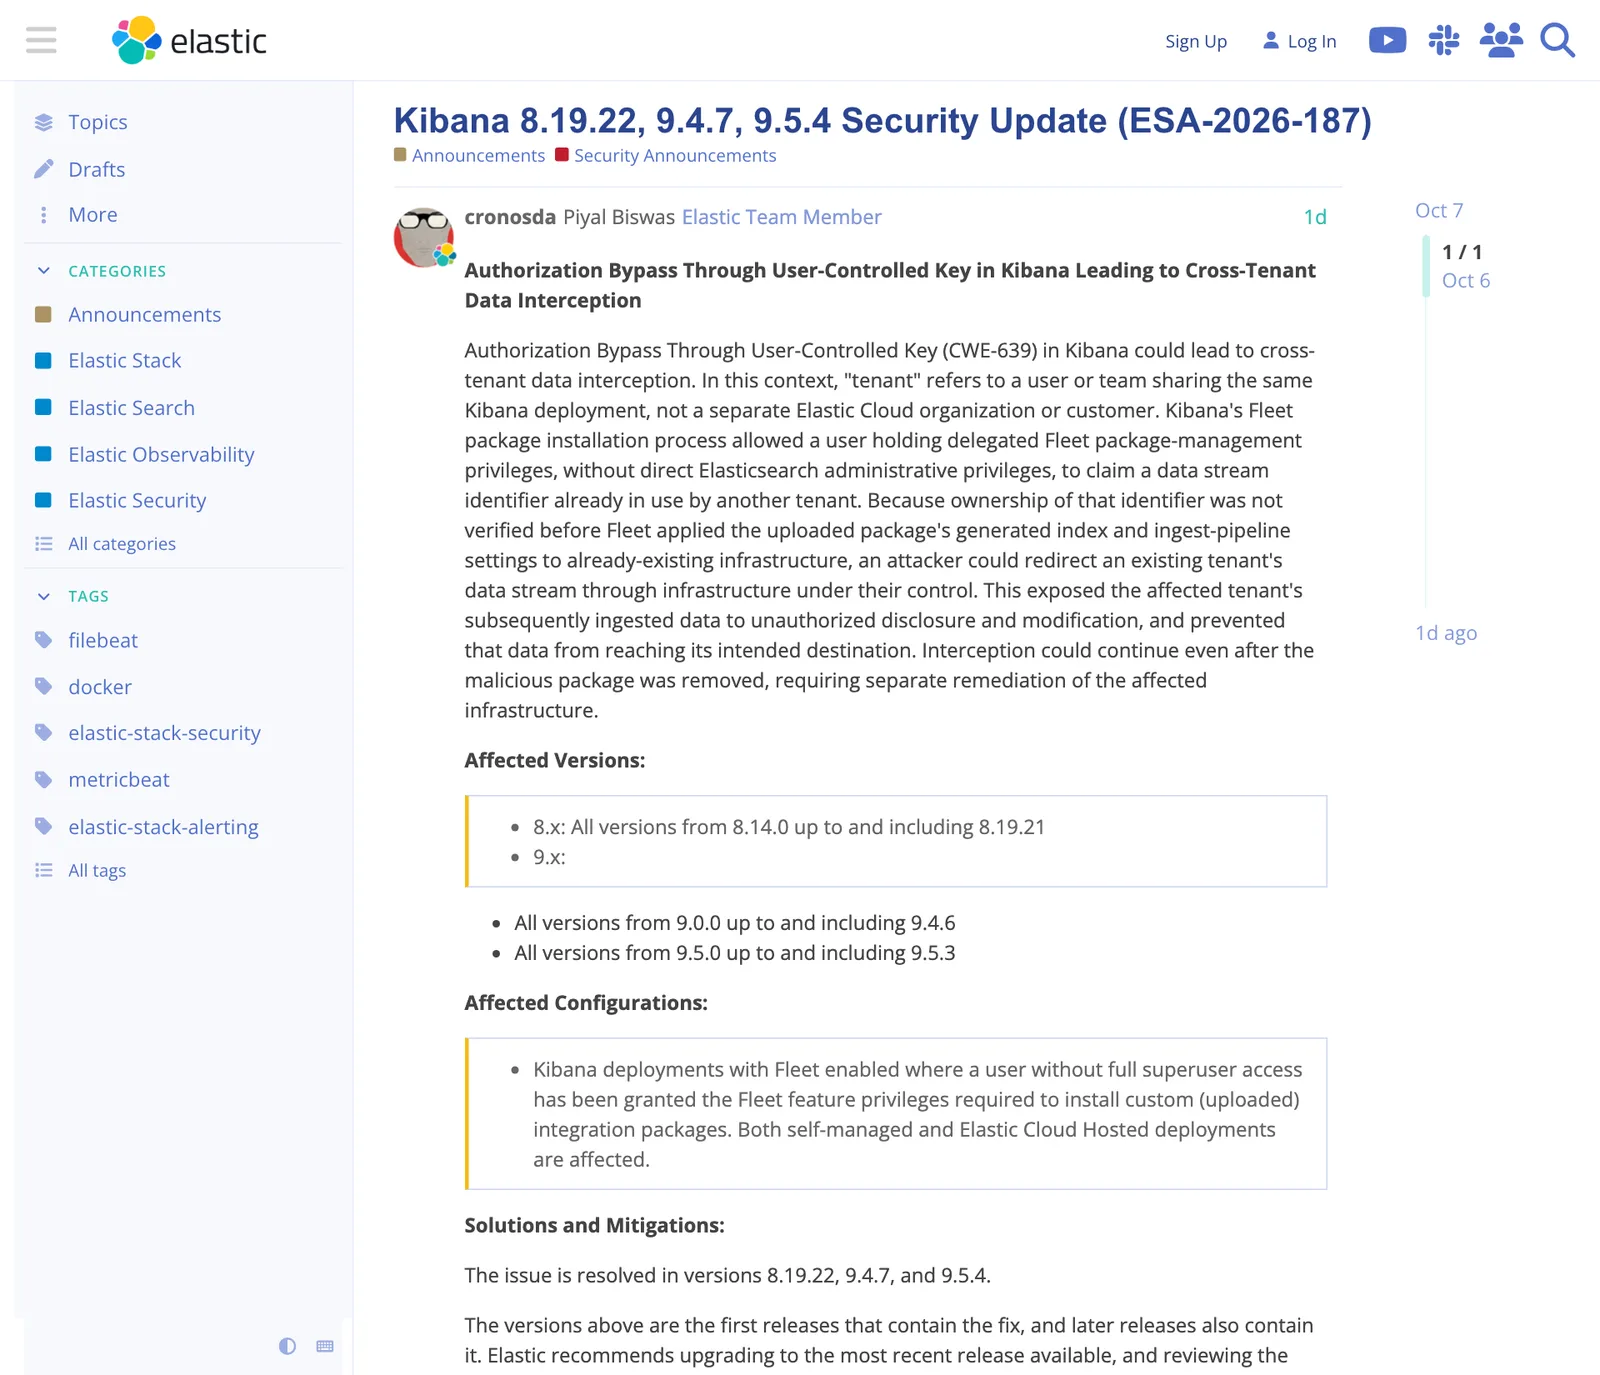
| ESA-2026-187 (CVE-2026-102406) | Kibana (Fleet) | 8.8 | ดักและแก้ไขข้อมูลของทีมอื่นที่ใช้ Kibana ร่วมกัน | 8.19.22, 9.4.7, 9.5.4 |
| ESA-2026-197 (CVE-2026-103007) | Elasticsearch | 7.2 | ยกระดับสิทธิ์จนถึงผู้ดูแลคลัสเตอร์ | 8.19.22, 9.4.7, 9.5.4 |
| ESA-2026-199 (CVE-2026-103009) | Elasticsearch | 7.1 | อ่านข้อมูลใน index ที่ไม่มีสิทธิ์ผ่าน cross-cluster search | 8.19.23, 9.4.8, 9.5.5 |
- ESA-2026-187 ผู้ใช้ที่ได้รับสิทธิ์ติดตั้ง integration package แบบอัปโหลดเองใน Fleet โดยไม่ต้องเป็นผู้ดูแล Elasticsearch สามารถอ้างชื่อ data stream ที่ทีมอื่นใช้อยู่ แล้วเบี่ยงข้อมูลที่ส่งเข้ามาภายหลังไปยังโครงสร้างที่ตนควบคุม Elastic ระบุว่าการดักข้อมูลยังเกิดต่อได้แม้ลบ package ออกแล้ว ต้องแก้โครงสร้างที่ถูกเปลี่ยนแยกต่างหาก
- ESA-2026-197 เกิดกับคลัสเตอร์ที่มอบสิทธิ์จัดการ role แบบจำกัดขอบเขต (manage_roles) โดยกำหนดชื่อ index เป็น wildcard หรือ regular expression ผู้ใช้ที่ได้สิทธิ์นี้แก้ role ของตัวเองให้เข้าถึง index ภายในรวมถึงข้อมูลความปลอดภัยได้
- ESA-2026-199 กระทบคลัสเตอร์ที่เปิดให้คลัสเตอร์อื่นค้นข้ามมาด้วยโมเดล Remote Cluster Security (RCS) 2.0 ผู้ถือ cross-cluster API key ของ index หนึ่งสามารถอ่านเอกสารและ mapping ของ index อื่นได้ แต่ใช้ผ่าน REST API ไม่ได้
ช่องโหว่ระดับกลาง 11 รายการ ส่วนใหญ่ทำให้โหนดล่ม
แปดรายการเป็นการทำให้ระบบหยุดให้บริการ (denial of service) ผู้ใช้สิทธิ์ต่ำที่อ่าน index ได้ก็ส่งคำขอที่ทำให้โหนด Elasticsearch ใช้หน่วยความจำจนหมดหรือเรียกตัวเองซ้ำจนทรัพยากรไม่พอได้ ทั้งผ่าน ES|QL (ESA-2026-185), aggregation ที่ซ้อนกันลึก (ESA-2026-196) และ runtime field ที่สร้าง geometry จากสคริปต์ (ESA-2026-198) ทั้งสามรายการได้ CVSS 6.5 และประกาศ ESA-2026-196 ระบุว่าโหนดจะไม่ฟื้นเองและต้องให้ผู้ดูแลเข้าไปกู้
รายการอื่นในกลุ่มนี้คือ ESA-2026-190 (ฟังก์ชัน text chunking ที่มีตั้งแต่ 9.2.0), ESA-2026-192 (index template), ESA-2026-195 (Connector API) ซึ่งได้ 6.5 เท่ากัน ESA-2026-189 (regular expression ในฟังก์ชัน CHUNK ของ ES|QL กิน CPU จนคิวรีอื่นช้าลง แต่คลัสเตอร์ไม่ล่ม) ได้ 4.3 และ ESA-2026-194 ที่ทำให้ Elastic Endpoint บน Windows ที่ตั้ง locale ภาษาจีน ญี่ปุ่น หรือเกาหลีล่มและเริ่มใหม่วนไป จนการป้องกันมัลแวร์ของ Elastic Defend ลดลงหรือหยุดทำงาน ได้ 6.2
อีกสามรายการเกี่ยวกับการตรวจสิทธิ์ ได้แก่ ESA-2026-193 ที่ผู้ใช้ Fleet สิทธิ์จำกัดเข้าถึงกุญแจ SSL ส่วนตัวของ Fleet Server ได้ (6.5) ESA-2026-188 ที่แก้ data stream ซึ่งตนไม่มีสิทธิ์ผ่าน Modify Data Streams API ได้ (5.4) และ ESA-2026-191 ใน Metrics Experience ของ Kibana 9.2.0–9.3.8 (4.3)
Elasticsearch รุ่นไหนต้องอัปเดต และสายใดไม่มีแพตช์แล้ว
- สายที่ยังได้รับการดูแล อัปเกรดเป็น 8.19.23, 9.4.8 หรือ 9.5.5 ซึ่งเป็นรุ่นล่าสุดของแต่ละสายและรวมการแก้ไขทั้ง 14 รายการ
- สาย 9.1.x, 9.2.x และ 9.3.x ไม่มีแพตช์สำหรับบางรายการ เช่น ESA-2026-189, 190, 193, 194 และ 195 Elastic ระบุว่าสาย 9.2.x และ 9.3.x ไม่มีรุ่นใหม่ออกแล้ว และแนะนำให้ย้ายไปสายที่ยังได้รับการดูแล
- สาย 7.17.x ได้รับผลกระทบจาก ESA-2026-188 ตั้งแต่ 7.17.5 ถึง 7.17.29 โดยไม่มีแพตช์ หน้านโยบายอายุผลิตภัณฑ์ของ Elastic ระบุว่าสายนี้สิ้นสุดการสนับสนุนแล้วตั้งแต่ 15 มกราคม 2026
- สาย 8.x ยังได้รับแพตช์ แต่จะสิ้นสุดการดูแลวันที่ 15 มกราคม 2027 และสิ้นสุดการสนับสนุนวันที่ 15 กรกฎาคม 2027 ส่วนสาย 9.x ได้รับการดูแลอย่างน้อยถึง 15 ตุลาคม 2027
ทำไมเรื่องนี้สำคัญ
Elasticsearch ไม่ได้ถูกใช้เป็นเพียงเครื่องมือค้นหา หลายองค์กรใช้เป็นที่เก็บ log กลาง เป็นฐานของระบบ SIEM อย่าง Elastic Security และใช้ Kibana ร่วมกันหลายทีมบนคลัสเตอร์เดียว ช่องโหว่ชุดนี้กระทบทั้งสองด้าน ด้านแรกคือความพร้อมใช้งาน เมื่อผู้ใช้สิทธิ์ต่ำทำให้โหนดล่มได้ ระบบที่รับ log ด้านความปลอดภัยก็อาจหยุดรับข้อมูลในช่วงที่สำคัญที่สุด ด้านที่สองคือการแยกข้อมูลระหว่างทีม ซึ่ง ESA-2026-187 และ ESA-2026-197 ทำให้ขอบเขตสิทธิ์ที่ผู้ดูแลตั้งใจไว้ไม่ได้ผลจริง
ช่องโหว่หลายรายการยังอยู่ในฟีเจอร์ที่เพิ่มเข้ามาในรุ่นหลัง ๆ ประกาศระบุว่าฟังก์ชัน CHUNK มีตั้งแต่ 8.19.0 และ 9.1.0 ฟังก์ชัน text chunking มีตั้งแต่ 9.2.0 และ Connector API มีตั้งแต่ 8.12.0 องค์กรที่เปิดฟีเจอร์ใหม่ให้ผู้ใช้จำนวนมากเข้าถึงจึงควรนับรวมฟีเจอร์เหล่านี้ในการประเมินความเสี่ยงด้วย
สิ่งที่องค์กรไทยควรทำ
- สำรวจรุ่นที่ใช้อยู่ทั้งหมด รวม Elasticsearch, Kibana และ Elastic Agent ที่ติดมากับระบบอื่น เช่น ระบบเก็บ log หรือเครื่องมือค้นหาในแอปพลิเคชัน แล้วจัดลำดับคลัสเตอร์ที่มีผู้ใช้หลายทีมหรือเปิด Fleet ก่อน
- อัปเกรดเป็น 8.19.23, 9.4.8 หรือ 9.5.5 ตามสายที่ใช้ และอ่าน known issues ของรุ่นปลายทางก่อนตามที่ Elastic แนะนำ ทดสอบบนคลัสเตอร์ทดสอบก่อนทำ rolling upgrade บนระบบจริง
- ใช้ทางเลี่ยงระหว่างรออัปเกรด ถอดสิทธิ์ Fleet ที่ไม่จำเป็น ตรวจ role ที่มอบ manage_roles ด้วย wildcard และปิด remote cluster หากไม่ได้ใช้ cross-cluster search แบบ RCS 2.0 พร้อมจำกัดบัญชีที่รัน ES|QL ได้ให้เหลือเท่าที่จำเป็น
- ตรวจย้อนหลังตามที่ Elastic แนะนำ ดูประวัติการติดตั้ง Fleet package แบบอัปโหลดเองว่ามี package ใดประกาศ dataset ซ้ำกับ data stream ที่ทีมอื่นสร้างหรือไม่ และดู audit log ว่าบัญชีที่ถือสิทธิ์ manage_roles แก้ role หรือผู้ใช้จนเข้าถึง index ระบบได้หรือไม่ พร้อมตั้งการแจ้งเตือนเมื่อโหนดหลุดหรือเกิด out-of-memory
- วางแผนย้ายออกจาก 7.17 และ 8.x สาย 7.17 ไม่มีแพตช์แล้ว และสาย 8.x เหลือเวลาการดูแลถึง 15 มกราคม 2027 หากคลัสเตอร์เก็บข้อมูลส่วนบุคคล ช่องโหว่ที่ทำให้อ่านข้อมูลข้ามสิทธิ์ได้ยังเกี่ยวกับหน้าที่จัดมาตรการรักษาความปลอดภัยตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ด้วย ติดตามข่าวฐานข้อมูลและแพลตฟอร์มข้อมูลเพิ่มเติมได้ที่หมวด Data
คำถามที่พบบ่อย
Elasticsearch รุ่นไหนที่แก้ช่องโหว่ 14 รายการของเดือนตุลาคม 2026 ครบแล้ว?
Elasticsearch, Kibana และ Elastic Agent รุ่น 8.19.23, 9.4.8 และ 9.5.5 ที่ออกเมื่อ 6 ตุลาคม 2026 เป็นรุ่นล่าสุดของแต่ละสายและรวมการแก้ช่องโหว่ 14 รายการไว้ทั้งหมด Elastic ระบุในทุกประกาศว่ารุ่นที่ออกหลังรุ่นแก้ไขจะมีการแก้ไขนั้นด้วย และแนะนำให้อ่าน known issues ของรุ่นปลายทางก่อนอัปเกรด
ช่องโหว่ Kibana ESA-2026-187 ร้ายแรงแค่ไหน?
เป็นช่องโหว่ที่คะแนนสูงสุดในชุดนี้ คือ CVSS 8.8 ผู้ใช้ที่ได้รับสิทธิ์ติดตั้ง integration package แบบอัปโหลดเองใน Fleet สามารถยึดชื่อ data stream ของทีมอื่นแล้วเบี่ยงข้อมูลที่ส่งเข้ามาไปยังโครงสร้างที่ตนควบคุมได้ กระทบ Kibana 8.14.0–8.19.21, 9.0.0–9.4.6 และ 9.5.0–9.5.3 ทั้งแบบติดตั้งเองและ Elastic Cloud Hosted แก้แล้วใน 8.19.22, 9.4.7 และ 9.5.4
ถ้ายังอัปเกรด Elasticsearch ไม่ได้ทันที มีทางลดความเสี่ยงหรือไม่?
บางรายการมีทางเลี่ยงที่ Elastic ระบุไว้ เช่น ถอดสิทธิ์ Fleet ที่ใช้ติดตั้ง package แบบอัปโหลดเองออกจากผู้ใช้ที่ไม่ควรจัดการข้อมูลของทีมอื่น ตรวจ role ที่มอบสิทธิ์ manage_roles ไม่ให้ใช้ wildcard และปิด remote cluster หากไม่ได้ใช้ cross-cluster search แบบ RCS 2.0 แต่ช่องโหว่กลุ่มที่ทำให้โหนด Elasticsearch ล่มส่วนใหญ่ไม่มีทางเลี่ยง ต้องอัปเกรดเท่านั้น
Elastic Cloud ต้องทำอะไรกับช่องโหว่ชุดนี้หรือไม่?
Elastic ระบุว่า Elastic Cloud Serverless ได้รับการแก้ไขก่อนเปิดเผยข้อมูลแล้ว หรือไม่ได้รับผลกระทบเพราะไม่มีฟีเจอร์ที่เป็นปัญหา แต่ประกาศบางฉบับ เช่น ESA-2026-187 และ ESA-2026-195 ระบุชัดว่า Elastic Cloud Hosted ได้รับผลกระทบด้วย ผู้ใช้ Elastic Cloud Hosted จึงควรอัปเกรด deployment เป็นรุ่นที่แก้ช่องโหว่ 14 รายการแล้ว
Elasticsearch 7.17 และ 8.x ยังได้รับแพตช์อยู่หรือไม่?
Elasticsearch สาย 7.17.x สิ้นสุดการสนับสนุนไปแล้วเมื่อ 15 มกราคม 2026 และประกาศ ESA-2026-188 ระบุว่าไม่มีแพตช์ให้สายนี้ ส่วนสาย 8.x ยังได้รับแพตช์ แต่ Elastic กำหนดสิ้นสุดการดูแล 15 มกราคม 2027 และสิ้นสุดการสนับสนุน 15 กรกฎาคม 2027
แหล่งอ้างอิง
- Kibana 8.19.22, 9.4.7, 9.5.4 Security Update (ESA-2026-187) — Elastic
- Elasticsearch 8.19.22, 9.4.7, 9.5.4 Security Update (ESA-2026-197) — Elastic
- Elasticsearch 8.19.23, 9.4.8, 9.5.5 Security Update (ESA-2026-199) — Elastic
- Security Announcements — Elastic
- Elastic Stack 9.5.5 released — Elastic
- Elastic Product End of Life Dates — Elastic
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ