
Cisco Nexus, APIC และ Meraki มีช่องโหว่ Critical: Cisco ออกแพตช์ 14 ประกาศ
Cisco ออก 14 ประกาศความปลอดภัยเมื่อ 7 ต.ค. 2026 ระดับ Critical 8 ฉบับ รวมช่องโหว่รันโค้ดสิทธิ์ root บน Cisco Nexus โดยไม่ต้องล็อกอิน ยังไม่พบการโจมตีจริง
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
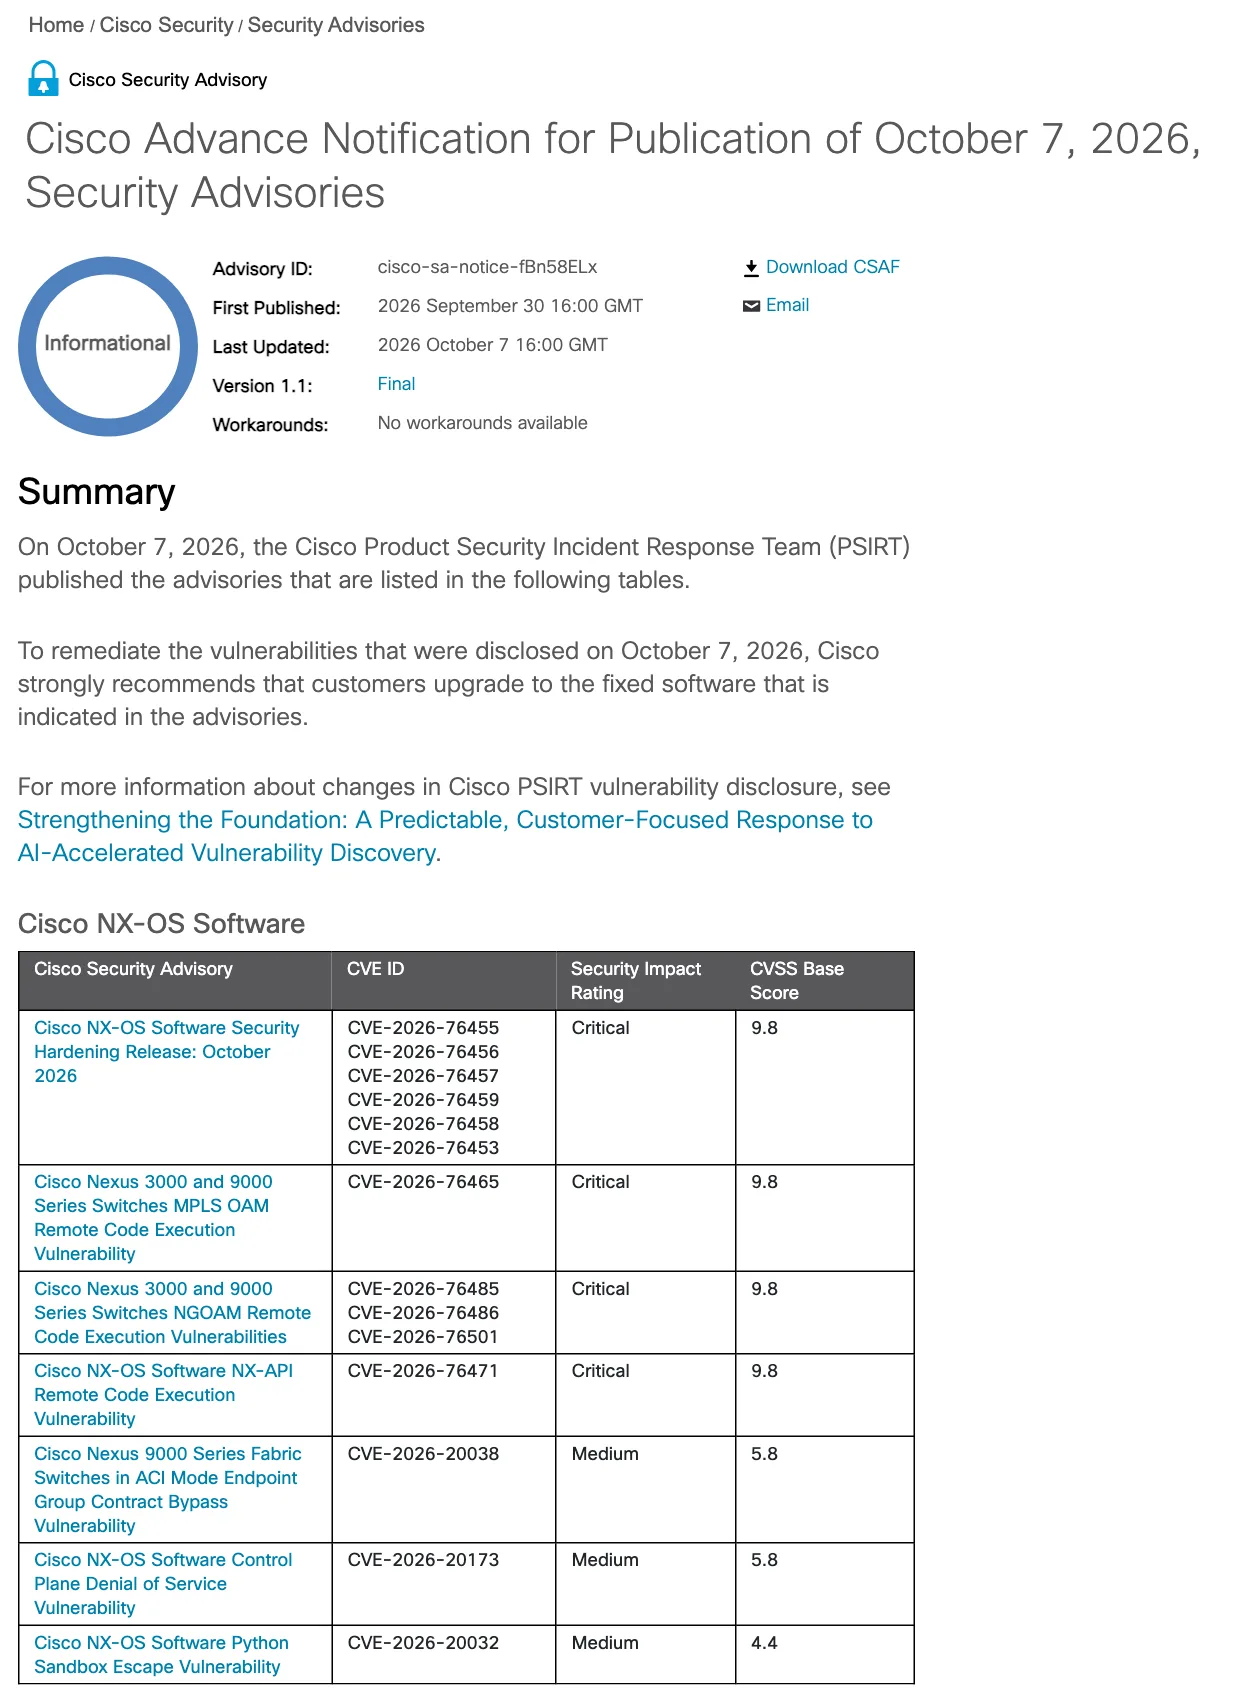
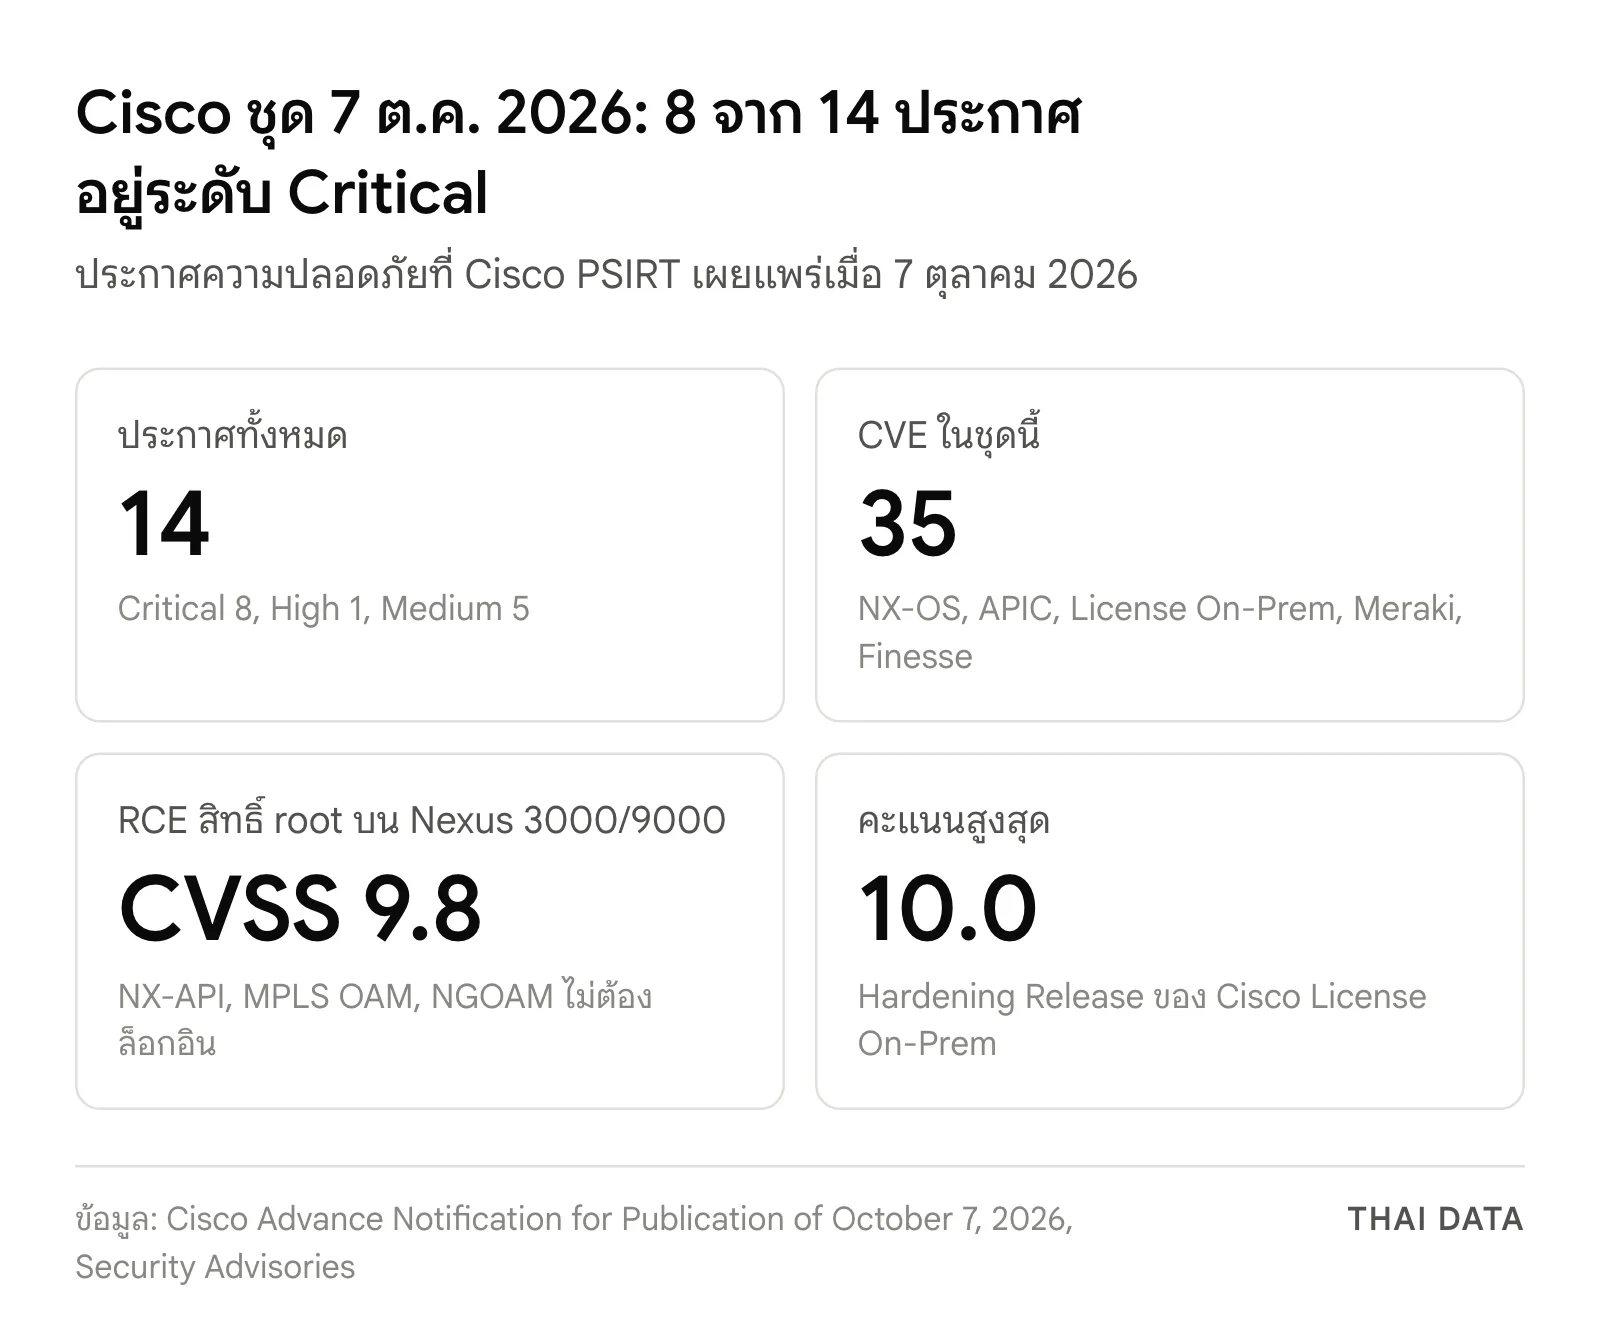
- Cisco PSIRT เผยแพร่ 14 ประกาศ รวม 35 CVE เมื่อ 7 ตุลาคม 2026 ระดับ Critical 8 ฉบับ High 1 ฉบับ และ Medium 5 ฉบับ ครอบคลุม NX-OS, APIC, Cisco License On-Prem, Meraki และ Finesse
- สามประกาศเป็นช่องโหว่รันโค้ดด้วยสิทธิ์ root บนสวิตช์ Cisco Nexus 3000 และ 9000 โดยไม่ต้องยืนยันตัวตน คะแนน CVSS 9.8 ผ่านฟีเจอร์ NX-API, MPLS OAM และ NGOAM
- Cisco ระบุว่า ยังไม่พบการนำไปใช้โจมตีจริงของช่องโหว่ทั้ง 14 ประกาศ มีเพียง Finesse ที่มีข้อมูลเผยแพร่สาธารณะแล้ว และรายการ KEV ของ CISA ฉบับล่าสุด (4 ตุลาคม 2026) ยังไม่มีช่องโหว่ชุดนี้
- Hardening Release ของ NX-OS แก้ได้ที่ 10.3(10), 10.4(8), 10.5(6) และ 10.6(4) สำหรับ Cisco Nexus 3000/9000 ส่วน Cisco License On-Prem ต้องเป็น 10-202609 ขึ้นไป
- ThaiCERT ออกประกาศเมื่อ 8 ตุลาคม 2026 เตือนช่องโหว่ Zero-Day CVE-2026-76504 ใน Catalyst SD-WAN Manager ที่ Cisco ยืนยันว่าถูกโจมตีจริงตั้งแต่เดือนกันยายน
Cisco Product Security Incident Response Team (PSIRT) เผยแพร่ประกาศความปลอดภัย 14 ฉบับเมื่อวันที่ 7 ตุลาคม 2026 รวม 35 CVE โดย 8 ฉบับอยู่ระดับ Critical ที่หนักที่สุดคือช่องโหว่บนสวิตช์ Cisco Nexus 3000 และ 9000 ที่เปิดให้ผู้โจมตีรันโค้ดด้วยสิทธิ์ root ได้โดยไม่ต้องล็อกอิน คะแนน CVSS 9.8 Cisco ยังไม่พบการโจมตีจริง แต่ไม่มีวิธีแก้ชั่วคราวที่ครอบคลุมทุกกรณี
ชุดนี้กระทบอุปกรณ์หลักในดาต้าเซ็นเตอร์และเครือข่ายองค์กร ทั้งสวิตช์ NX-OS ตัวควบคุม ACI (APIC) เซิร์ฟเวอร์ไลเซนส์ Cisco License On-Prem และอุปกรณ์ Meraki ผู้ดูแลระบบในไทยจึงควรเริ่มจากตรวจว่าเปิดฟีเจอร์ที่มีช่องโหว่อยู่หรือไม่
สามช่องโหว่รันโค้ดบน Cisco Nexus ที่ไม่ต้องยืนยันตัวตน
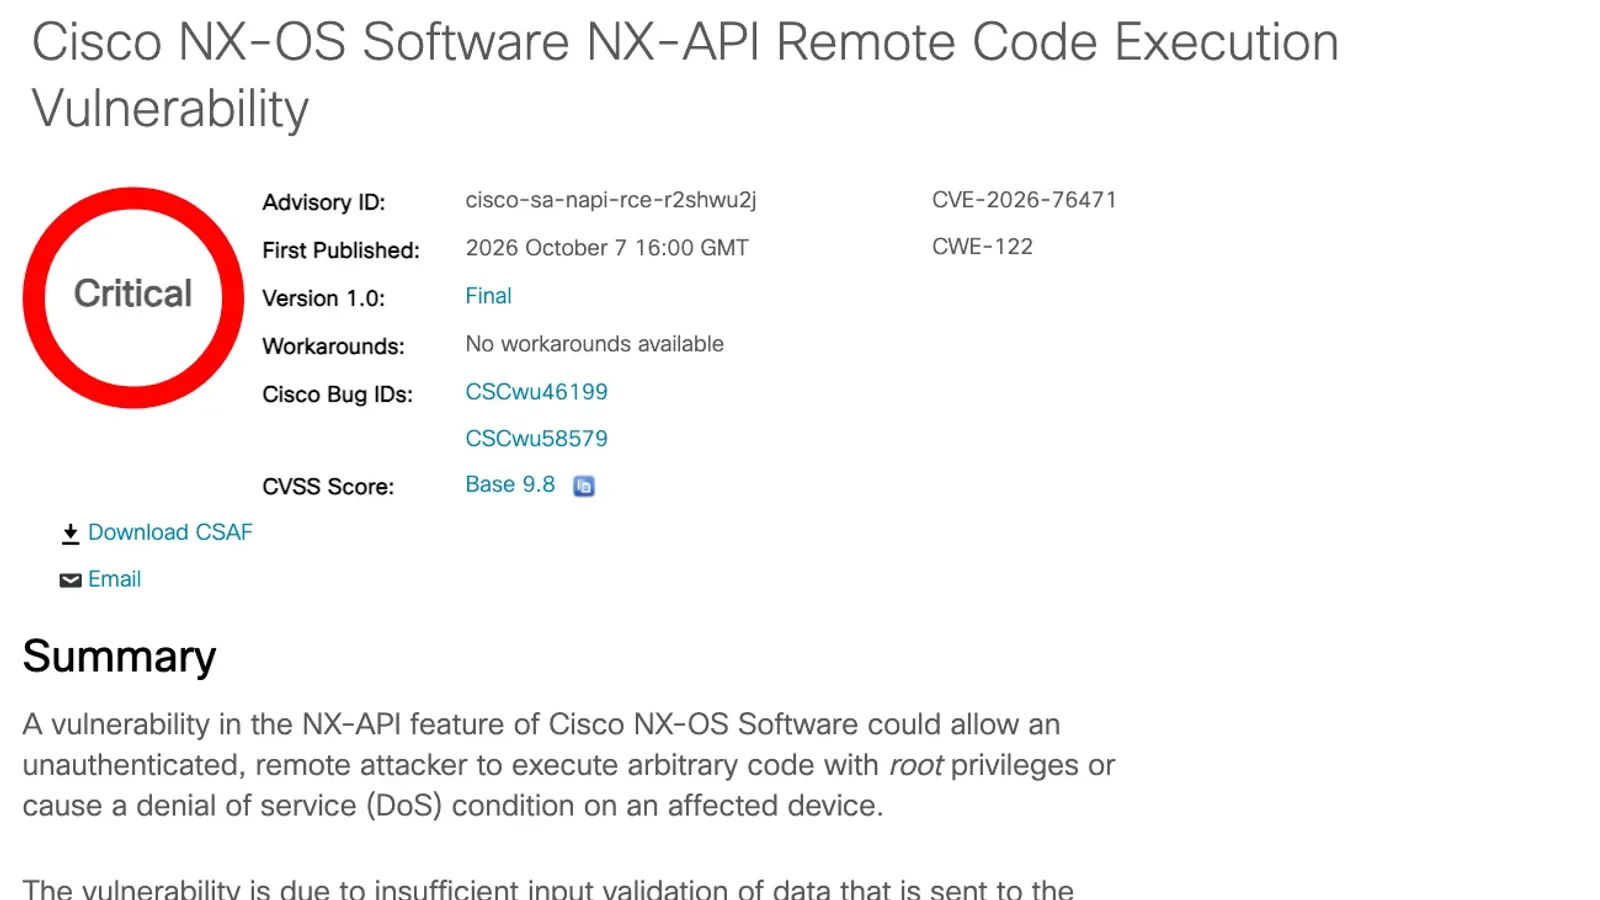
สามประกาศที่ควรดูก่อนคือช่องโหว่ที่ผู้โจมตีจากเครือข่ายไม่ต้องมีบัญชีใด ๆ ก็รันโค้ดสิทธิ์ root หรือทำให้สวิตช์รีบูตได้ ทั้งหมดได้คะแนน CVSS 9.8 และกระทบ Cisco Nexus 3000 กับ Nexus 9000 ในโหมด standalone NX-OS เมื่อเปิดฟีเจอร์ที่เกี่ยวข้องเท่านั้น
| ประกาศ | CVE | เงื่อนไขที่ทำให้เสี่ยง | ทางลดความเสี่ยงชั่วคราว |
|---|---|---|---|
| NX-API Remote Code Execution | CVE-2026-76471 | เปิด NX-API (ปิดไว้เป็นค่าเริ่มต้น) ผู้โจมตีส่งคำขอ HTTP ที่สร้างขึ้นเฉพาะ | ไม่มี workaround มี Live Protect shield |
| MPLS OAM Remote Code Execution | CVE-2026-76465 | เปิด MPLS OAM (ปิดไว้เป็นค่าเริ่มต้น) ผู้โจมตีส่ง MPLS echo-request | no feature mpls oam และมี Live Protect shield |
| NGOAM Remote Code Execution | CVE-2026-76485, CVE-2026-76486, CVE-2026-76501 | เปิด NGOAM บางตัวต้องเปิด SRv6 หรือ NV Overlay ร่วมด้วย | no feature ngoam และมี Live Protect shield |
ตรวจสถานะได้ด้วยคำสั่ง show feature | include nxapi, show feature | include mpls_oam และ show feature | include ngoam บน CLI ของสวิตช์ Cisco ระบุว่าสวิตช์ Nexus 9000 ที่ใช้ชิป Silicon One ไม่รองรับ MPLS OAM จึงไม่ได้รับผลกระทบจากช่องโหว่นั้น ส่วน NX-API ยังกระทบ UCS 6300 Series Fabric Interconnect ผ่าน XML API ของ UCS Manager ซึ่งต้องใช้บัญชีสิทธิ์ต่ำ Cisco จึงลดระดับเป็น High สำหรับอุปกรณ์กลุ่มนี้ และให้อัปเกรดเป็น 4.3(6j)
สำหรับ NX-OS ทั้งสามประกาศไม่ได้แสดงตารางเวอร์ชันแก้ไข แต่ให้ใช้ Cisco Software Checker หาเวอร์ชันที่แก้แล้วของรุ่นที่ใช้อยู่
Hardening Release: NX-OS, APIC, License On-Prem และ Meraki
อีกสี่ประกาศ Critical เป็นรูปแบบ "Security Hardening Release" ที่ Cisco รวมช่องโหว่ซึ่งทีมภายในพบเอง แล้วจัดกลุ่มตามประเภทจุดอ่อน (CWE) กลุ่มละหนึ่ง CVE คะแนนที่แสดงจึงเป็นคะแนนของช่องโหว่ที่หนักที่สุดในกลุ่ม และกระทบโดยไม่ขึ้นกับการตั้งค่า ต่างจากสามประกาศข้างต้น
| ผลิตภัณฑ์ | CVE / คะแนนสูงสุด | เวอร์ชันแรกที่แก้ |
|---|---|---|
| Cisco Nexus 3000 และ 9000 (standalone) | 6 CVE / 9.8 | 10.3(10), 10.4(8), 10.5(6), 10.6(4) |
| Cisco Nexus 9000 โหมด ACI | (ชุดเดียวกัน) | 16.0(9h), 16.1(6g), 16.2(3g) |
| Cisco Nexus 7000 / MDS 9000 | (ชุดเดียวกัน) | 8.4(14) / 9.4(5a) |
| UCS Fabric Interconnect 6300–6600 | (ชุดเดียวกัน) | 4.3(6j) หรือ 6.0(2e) ในโหมด UCS Manager |
| APIC | 3 CVE / 9.8 | 6.0(9h), 6.1(6g), 6.2(3g) |
| Cisco License On-Prem | 4 CVE / 10.0 | 10-202609 |
| Meraki MR, MS, MX, MG, MV และ Campus Gateway | 7 CVE / 9.6 | แยกตามสาย บางสายยังไม่ออก |
สายเก่าบางสาย เช่น NX-OS 8.3 ลงไปบน Cisco Nexus 7000, APIC 5.3 ลงไป และ License On-Prem 9-202601 ลงไป ไม่มีเวอร์ชันแก้ในสายเดิม Cisco ให้ย้ายไปสายที่แก้แล้ว ฝั่ง Meraki มีเวอร์ชันแก้ที่ยังไม่ออก เช่น MR และ Campus Gateway 32.2.5 (ปลายตุลาคม 2026), Campus Gateway 33.1.4 (กลางพฤศจิกายน 2026) และ MS 18.1.9 (กลางตุลาคม 2026)
Cisco License On-Prem มีอีกประกาศแยกต่างหาก ซึ่งรวมช่องโหว่รีเซ็ตรหัสผ่านบัญชีใดก็ได้ รวมถึงบัญชีผู้ดูแล โดยไม่ต้องล็อกอิน (CVE-2026-20328, CVSS 9.1) และช่องโหว่ API ที่ไม่ตรวจสิทธิ์จนเขียนไฟล์ลงระบบได้ (CVE-2026-76454, CVSS 9.1) แก้ที่รุ่น 10-202608
สถานะการโจมตี และ Zero-Day ของ SD-WAN ที่ ThaiCERT เตือน
ทั้ง 14 ประกาศระบุตรงกันว่า Cisco PSIRT ไม่พบการนำไปใช้โจมตี และรายการ Known Exploited Vulnerabilities (KEV) ของ CISA ฉบับล่าสุด ณ เย็นวันที่ 8 ตุลาคม 2026 ซึ่งเป็นฉบับวันที่ 4 ตุลาคม ยังไม่มีช่องโหว่จากชุดนี้ ข้อยกเว้นที่ควรรู้คือช่องโหว่ SSRF ใน Cisco Finesse (CVE-2026-20362, High 7.2) ซึ่งโจมตีได้โดยไม่ต้องล็อกอินและมีข้อมูลเผยแพร่สาธารณะแล้ว แต่เวอร์ชันแก้ไขของ Finesse, Unified CCE และ Unified CCX มีกำหนดออกช่วงมกราคมถึงกุมภาพันธ์ 2027
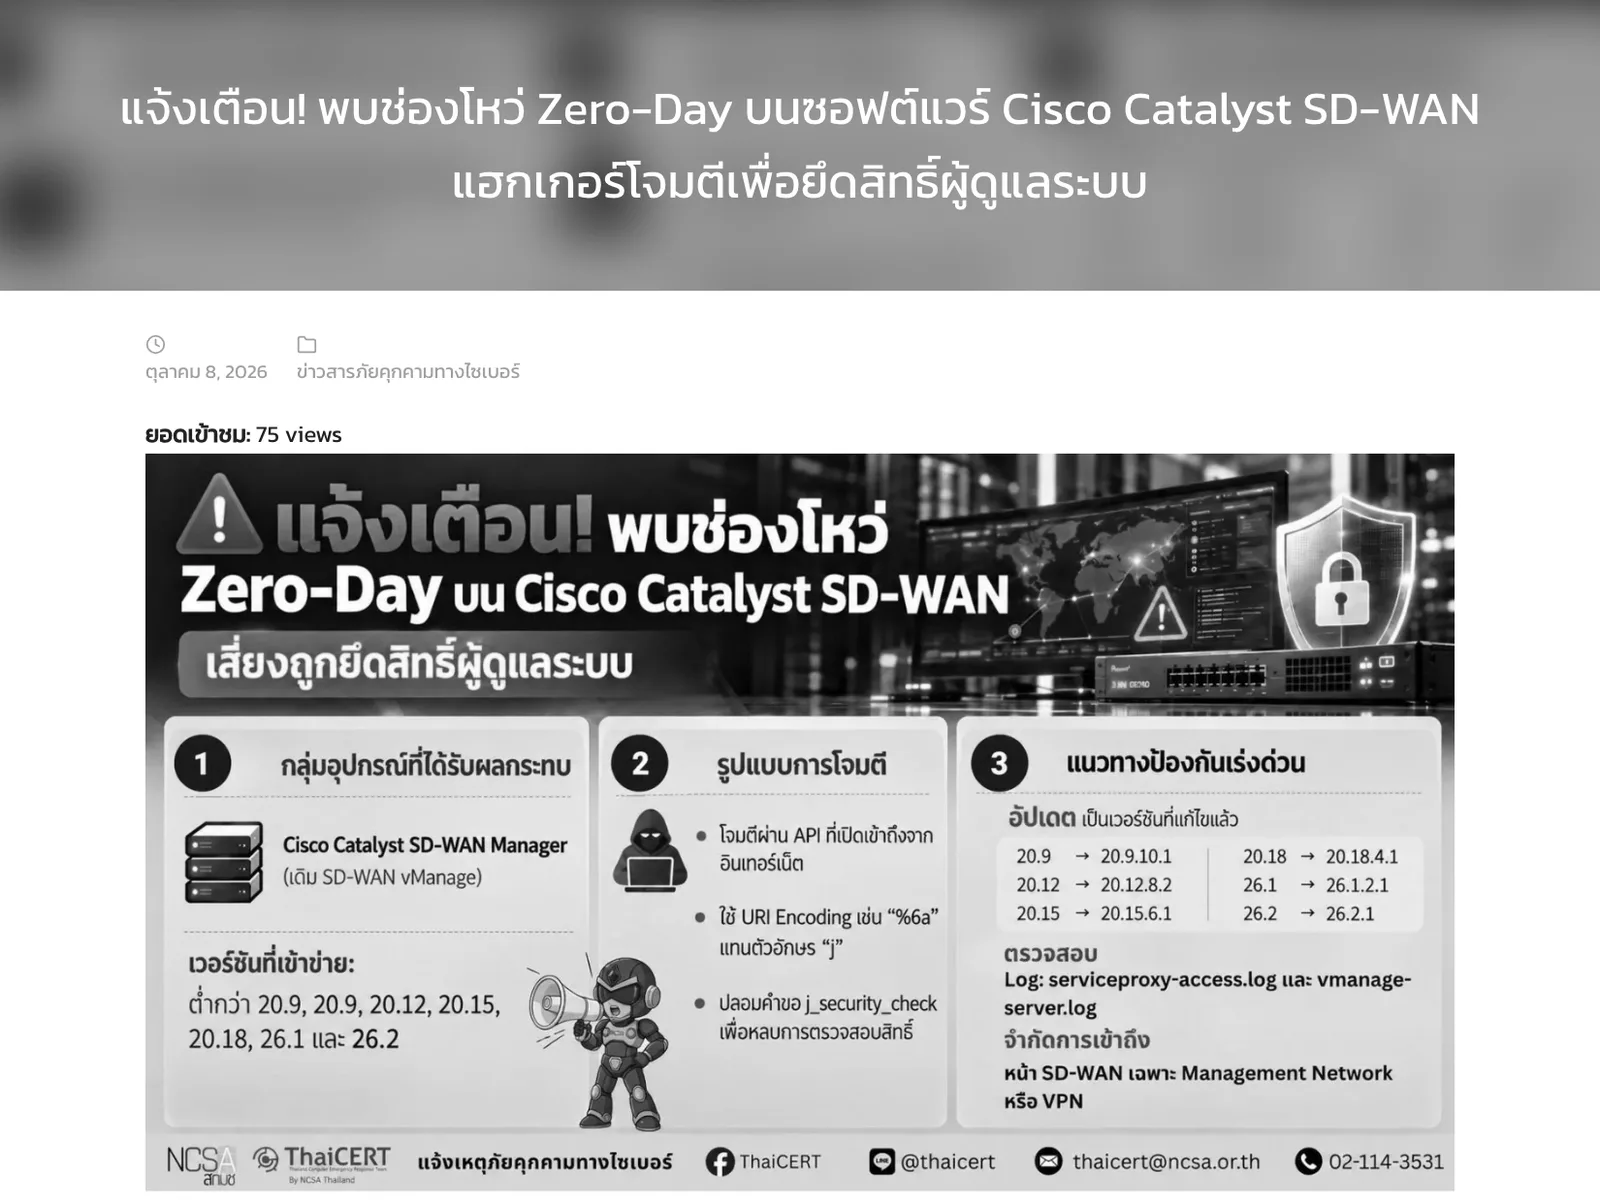
เรื่องที่เร่งกว่าคือช่องโหว่ CVE-2026-76504 ใน Cisco Catalyst SD-WAN Manager (ชื่อเดิม vManage) ซึ่ง Cisco เผยแพร่เมื่อ 30 กันยายน 2026 และระบุว่าพบการโจมตีจริงตั้งแต่เดือนกันยายน ผู้โจมตีใช้การเข้ารหัส URI ในคำขอ HTTP เลี่ยงกฎยืนยันตัวตนของ API แล้วได้สิทธิ์ admin CISA เพิ่มเข้า KEV ในวันเดียวกันและให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 3 ตุลาคม
ThaiCERT ภายใต้สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ออกประกาศเตือนเรื่องนี้เมื่อ 8 ตุลาคม 2026 พร้อมเวอร์ชันที่ต้องอัปเดต ได้แก่ 20.9.10.1, 20.12.8.2, 20.15.6.1, 20.18.4.1, 26.1.2.1 และ 26.2.1 ส่วนรุ่นก่อน 20.9 ต้องย้ายไปรุ่นที่แก้แล้ว และให้ตรวจไฟล์ serviceproxy-access.log กับ vmanage-server.log หาคำขอ j_security_check จาก IP ที่ไม่รู้จัก
ทำไมเรื่องนี้สำคัญ
สวิตช์ Cisco Nexus เป็นแกนของเครือข่ายดาต้าเซ็นเตอร์ ผู้โจมตีที่ได้สิทธิ์ root บนสวิตช์อาจดักหรือเปลี่ยนเส้นทางทราฟฟิกได้ และอยู่นอกสายตาของเครื่องมือป้องกันที่ติดตั้งบนเครื่องปลายทาง ช่องโหว่ที่ไม่ต้องล็อกอินจึงอันตรายแม้ยังไม่มีรายงานการโจมตี และตั้งแต่ 25 กันยายน 2026 CISA เพิ่มช่องโหว่ของอุปกรณ์เครือข่ายเข้า KEV แล้วหลายรายการ ทั้ง MikroTik RouterOS, Citrix NetScaler และ Catalyst SD-WAN Manager
ประกาศ Hardening Release ของ NX-OS, APIC, License On-Prem และ Meraki ระบุว่าช่องโหว่ถูกพบจากการทดสอบภายใน "โดยใช้กระบวนการทดสอบเดิมร่วมกับ frontier AI model" และประกาศล่วงหน้าของ Cisco อ้างถึงแนวทางรับมือ "AI-Accelerated Vulnerability Discovery" ปัจจุบัน Cisco กำหนดเผยแพร่ Hardening Release และประกาศอื่นในวันพุธแรกและวันพุธที่สามของทุกเดือน พร้อมแจ้งล่วงหน้า 7 วัน ทีมไอทีจึงวางรอบแพตช์อุปกรณ์ Cisco ให้ตรงกับจังหวะนี้ได้
สิ่งที่องค์กรไทยควรทำ
- ทำรายการอุปกรณ์ Cisco ที่อยู่ในขอบเขต ทั้ง Cisco Nexus 3000/7000/9000, MDS 9000, UCS Fabric Interconnect, APIC, Cisco License On-Prem, Meraki และ Finesse แล้วนำเวอร์ชันไปตรวจใน Cisco Software Checker
- ปิดฟีเจอร์ที่ไม่ได้ใช้ก่อน รัน
show featureบนสวิตช์ Cisco Nexus ทุกตัว ถ้าไม่ได้ใช้ MPLS OAM หรือ NGOAM ให้ปิดตามคำแนะนำของ Cisco และจำกัดการเข้าถึง NX-API ให้เฉพาะเครือข่ายจัดการ - อัปเกรด License On-Prem และ APIC เป็นลำดับต้น เพราะกระทบทุกการตั้งค่า เซิร์ฟเวอร์ไลเซนส์ควรขึ้นรุ่น 10-202609 และ APIC ขึ้น 6.0(9h), 6.1(6g) หรือ 6.2(3g)
- ปิดงาน SD-WAN ให้จบ องค์กรที่ใช้ Catalyst SD-WAN Manager แบบติดตั้งเองต้องอัปเดตตามประกาศของ Cisco และ ThaiCERT ตรวจ log ย้อนหลัง และเปิดเคส Cisco TAC หากพบร่องรอย
- ใช้ Live Protect เป็นทางชั่วคราวเท่านั้น Cisco ระบุว่า shield เป็นเพียงการลดความเสี่ยงระหว่างรอช่วงปิดปรับปรุง การแก้จริงคือการอัปเกรดซอฟต์แวร์ ดูข่าวช่องโหว่อื่นในเดือนนี้ได้ที่หมวดความปลอดภัยและข่าวช่องโหว่ FortiMail ที่ถูกโจมตีจริง
คำถามที่พบบ่อย
Cisco Nexus รุ่นไหนได้รับผลกระทบจากแพตช์ชุด 7 ตุลาคม 2026?
ช่องโหว่รันโค้ดสิทธิ์ root ทั้งสามประกาศกระทบสวิตช์ Cisco Nexus 3000 และ Nexus 9000 ในโหมด standalone NX-OS เมื่อเปิดฟีเจอร์ NX-API, MPLS OAM หรือ NGOAM ส่วน Hardening Release ของ NX-OS กระทบ Cisco Nexus 3000, 7000, 9000 ทั้งโหมด standalone และ ACI รวมถึง MDS 9000 และ UCS Fabric Interconnect โดยไม่ขึ้นกับการตั้งค่า
ช่องโหว่ Cisco ชุด 7 ตุลาคม 2026 ถูกโจมตีจริงแล้วหรือยัง?
ยังไม่มี Cisco PSIRT ระบุในทุกประกาศของชุดนี้ว่าไม่พบการนำไปใช้โจมตี มีเพียงช่องโหว่ Finesse ที่มีข้อมูลเผยแพร่สาธารณะแล้ว และรายการ KEV ของ CISA ฉบับวันที่ 4 ตุลาคม 2026 ยังไม่มีช่องโหว่ชุดนี้ ช่องโหว่ Cisco ที่ถูกโจมตีจริงในช่วงนี้คือ CVE-2026-76504 ใน Catalyst SD-WAN Manager ซึ่งประกาศตั้งแต่ 30 กันยายน
ถ้ายังอัปเกรด NX-OS ไม่ได้ ควรทำอย่างไร?
ตรวจด้วยคำสั่ง show feature บนสวิตช์ Cisco Nexus ว่าเปิด nxapi, mpls_oam หรือ ngoam อยู่หรือไม่ ถ้าไม่ได้ใช้ MPLS OAM หรือ NGOAM ให้ปิดด้วย no feature mpls oam หรือ no feature ngoam ซึ่ง Cisco ระบุว่าตัดช่องทางโจมตีได้ ส่วน NX-API ไม่มีวิธีแก้ชั่วคราว แต่ Cisco ออก Live Protect shield ไว้ใช้ชั่วคราวระหว่างรออัปเกรด
Cisco License On-Prem ต้องอัปเดตเป็นเวอร์ชันใด?
ต้องเป็นรุ่น 10-202609 ขึ้นไปจึงจะพ้นทั้งสองประกาศ ประกาศ Hardening Release แก้ที่ 10-202609 และประกาศช่องโหว่รายตัวแก้ที่ 10-202608 ซึ่งรวมช่องโหว่รีเซ็ตรหัสผ่านบัญชีใดก็ได้โดยไม่ต้องล็อกอิน (CVE-2026-20328) ส่วนรุ่น 9-202601 ลงไปซึ่งใช้ชื่อเดิม SSM On-Prem ต้องย้ายไปรุ่นที่แก้แล้ว
แหล่งอ้างอิง
- Cisco Advance Notification for Publication of October 7, 2026, Security Advisories — Cisco
- Cisco NX-OS Software NX-API Remote Code Execution Vulnerability — Cisco
- Cisco NX-OS Software Security Hardening Release: October 2026 — Cisco
- Cisco License (Smart Software Manager) On-Prem Vulnerabilities — Cisco
- Cisco Catalyst SD-WAN Manager API Authentication Bypass Vulnerability — Cisco
- แจ้งเตือน! พบช่องโหว่ Zero-Day บนซอฟต์แวร์ Cisco Catalyst SD-WAN แฮกเกอร์โจมตีเพื่อยึดสิทธิ์ผู้ดูแลระบบ — ThaiCERT (สกมช.)
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ