
Broadcom เปิดตัว VMware HyperArmor ป้องกัน ESX ด้วย virtual patching และ MFA สำหรับ SSH
Broadcom เปิดตัว VMware HyperArmor เมื่อ 13 ต.ค. 2026 ชั้นป้องกัน ESX ที่บล็อกการโจมตีก่อนมีแพตช์ด้วย virtual patching และเพิ่ม MFA ให้ SSH ยังไม่เปิดขาย
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Broadcom เปิดตัว VMware HyperArmor เมื่อ 13 ตุลาคม 2026 เป็นชั้นป้องกันเชิงรุกสำหรับ hypervisor ESX ใน VMware Cloud Foundation (VCF) และ VMware vSphere Foundation (VVF)
- ความสามารถหลักมี 3 ส่วน คือ virtual patching ที่บล็อกการรันโปรแกรมและการเขียนไฟล์ที่ไม่ได้รับอนุญาตก่อนมีแพตช์ การอนุญาตเฉพาะโปรเซสที่รู้จัก และ MFA แบบ TOTP สำหรับ SSH
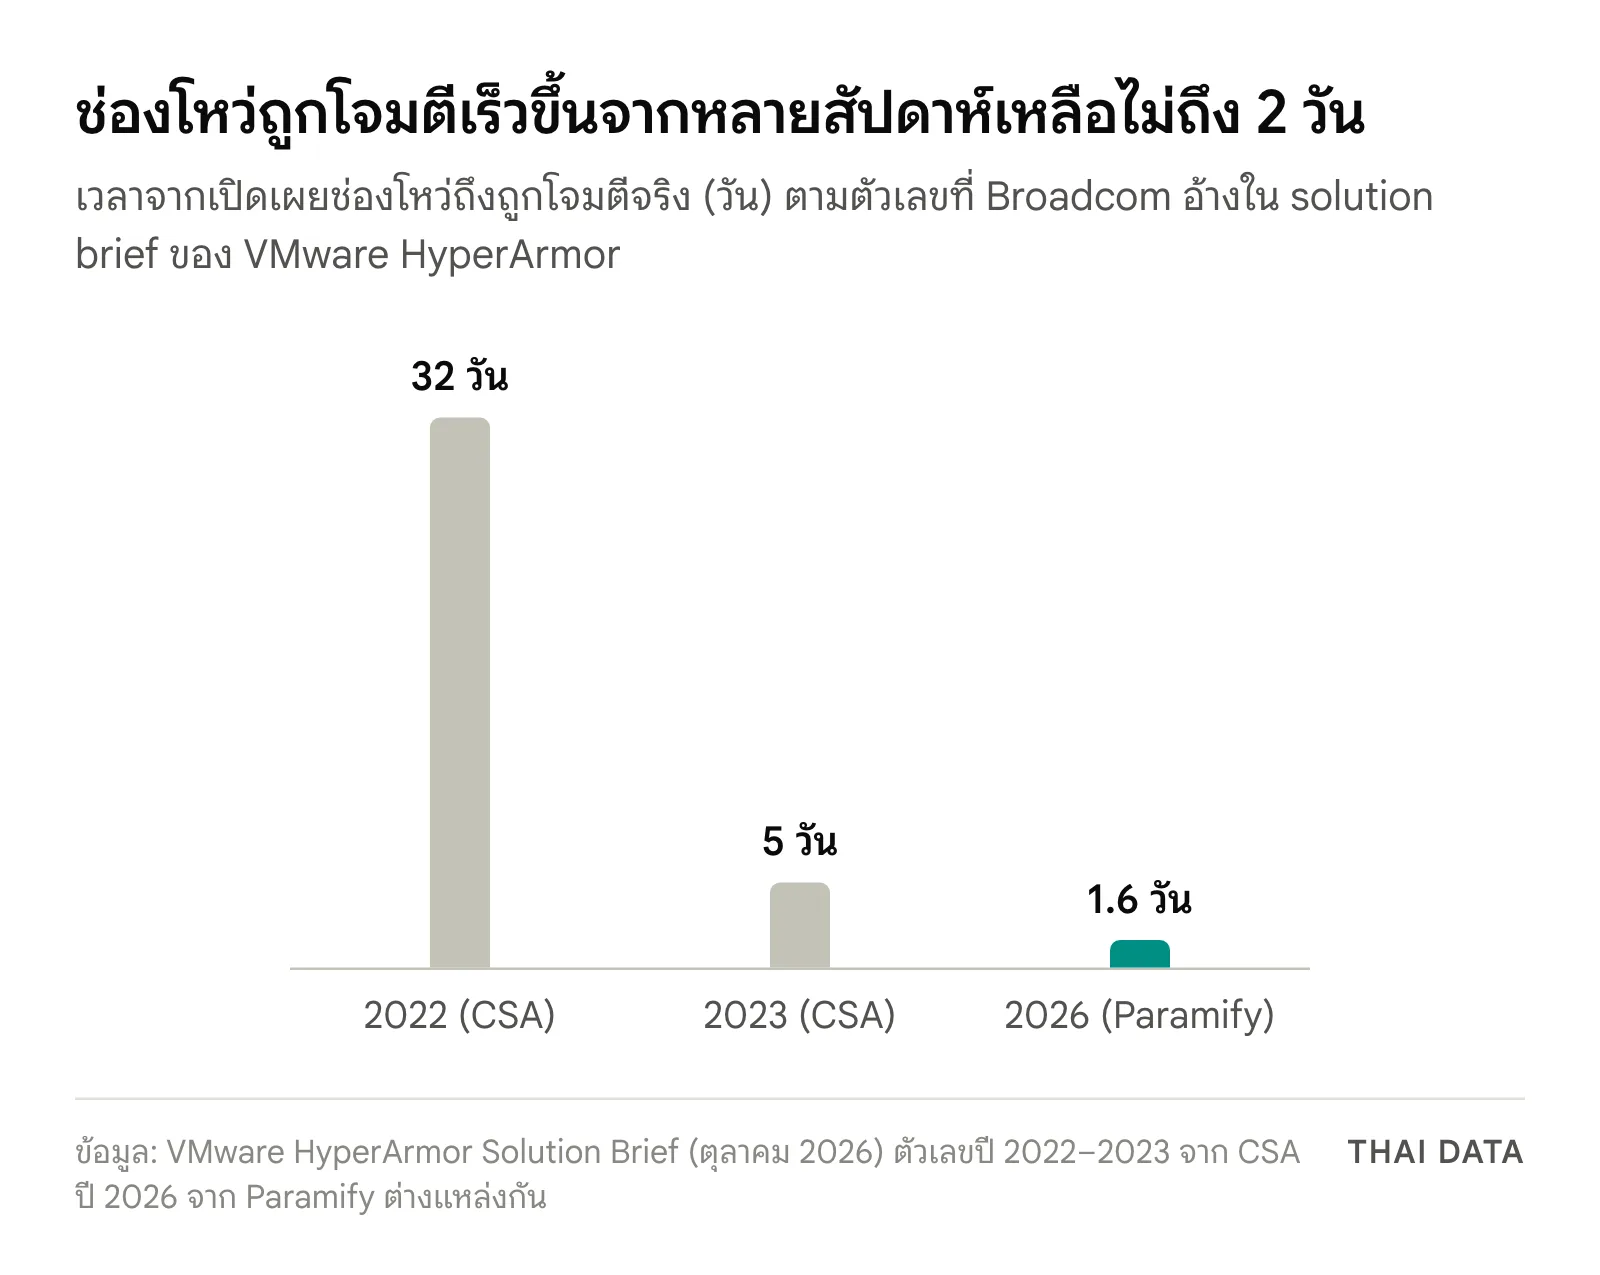
- Broadcom อ้างข้อมูล Cloud Security Alliance ว่าเวลาจากเปิดเผยช่องโหว่ถึงถูกโจมตีจริงลดจาก 32 วันในปี 2022 เหลือ 5 วันในปี 2023 และอ้าง Paramify ว่าเฉลี่ย 1.6 วันในปี 2026
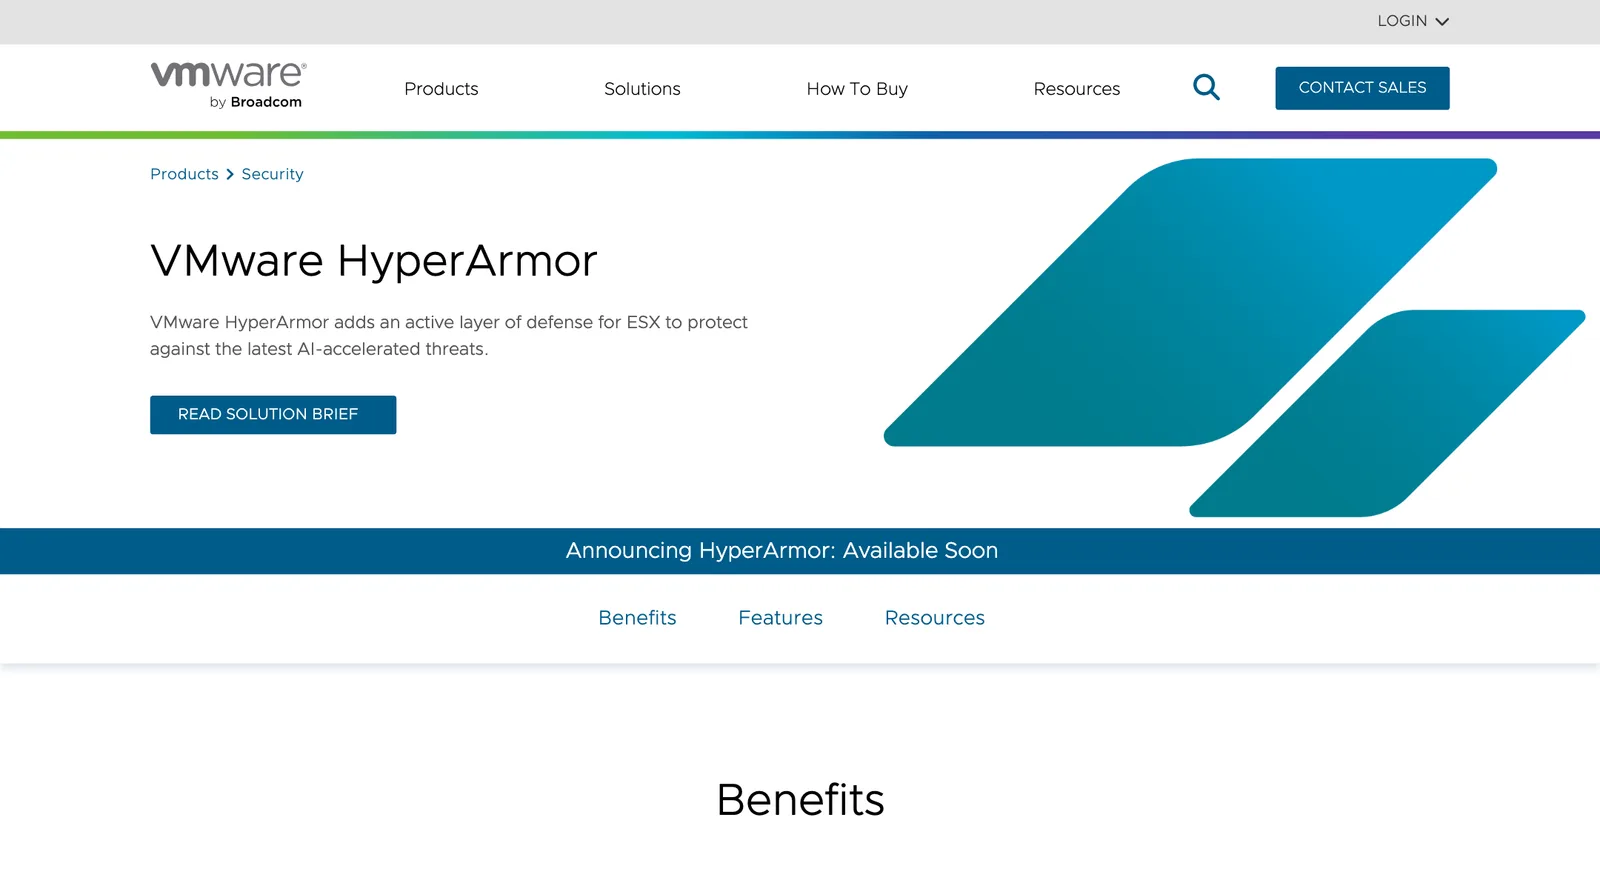
- หน้าผลิตภัณฑ์ระบุว่า Available Soon ยังไม่มีวันวางขายและราคา ส่วนเอกสาร solution brief ระบุว่าอาจต้องซื้อไลเซนส์เพิ่ม
Broadcom เปิดตัว VMware HyperArmor เมื่อวันที่ 13 ตุลาคม 2026 เป็นชั้นป้องกันเชิงรุกสำหรับ hypervisor ESX ใน VMware Cloud Foundation (VCF) และ VMware vSphere Foundation (VVF) ที่บล็อกการโจมตีช่องโหว่ได้ก่อนมีแพตช์ทางการ และเพิ่มการยืนยันตัวตนหลายปัจจัยให้การเข้า ESX ผ่าน SSH แต่ยังไม่มีวันวางขายและราคา
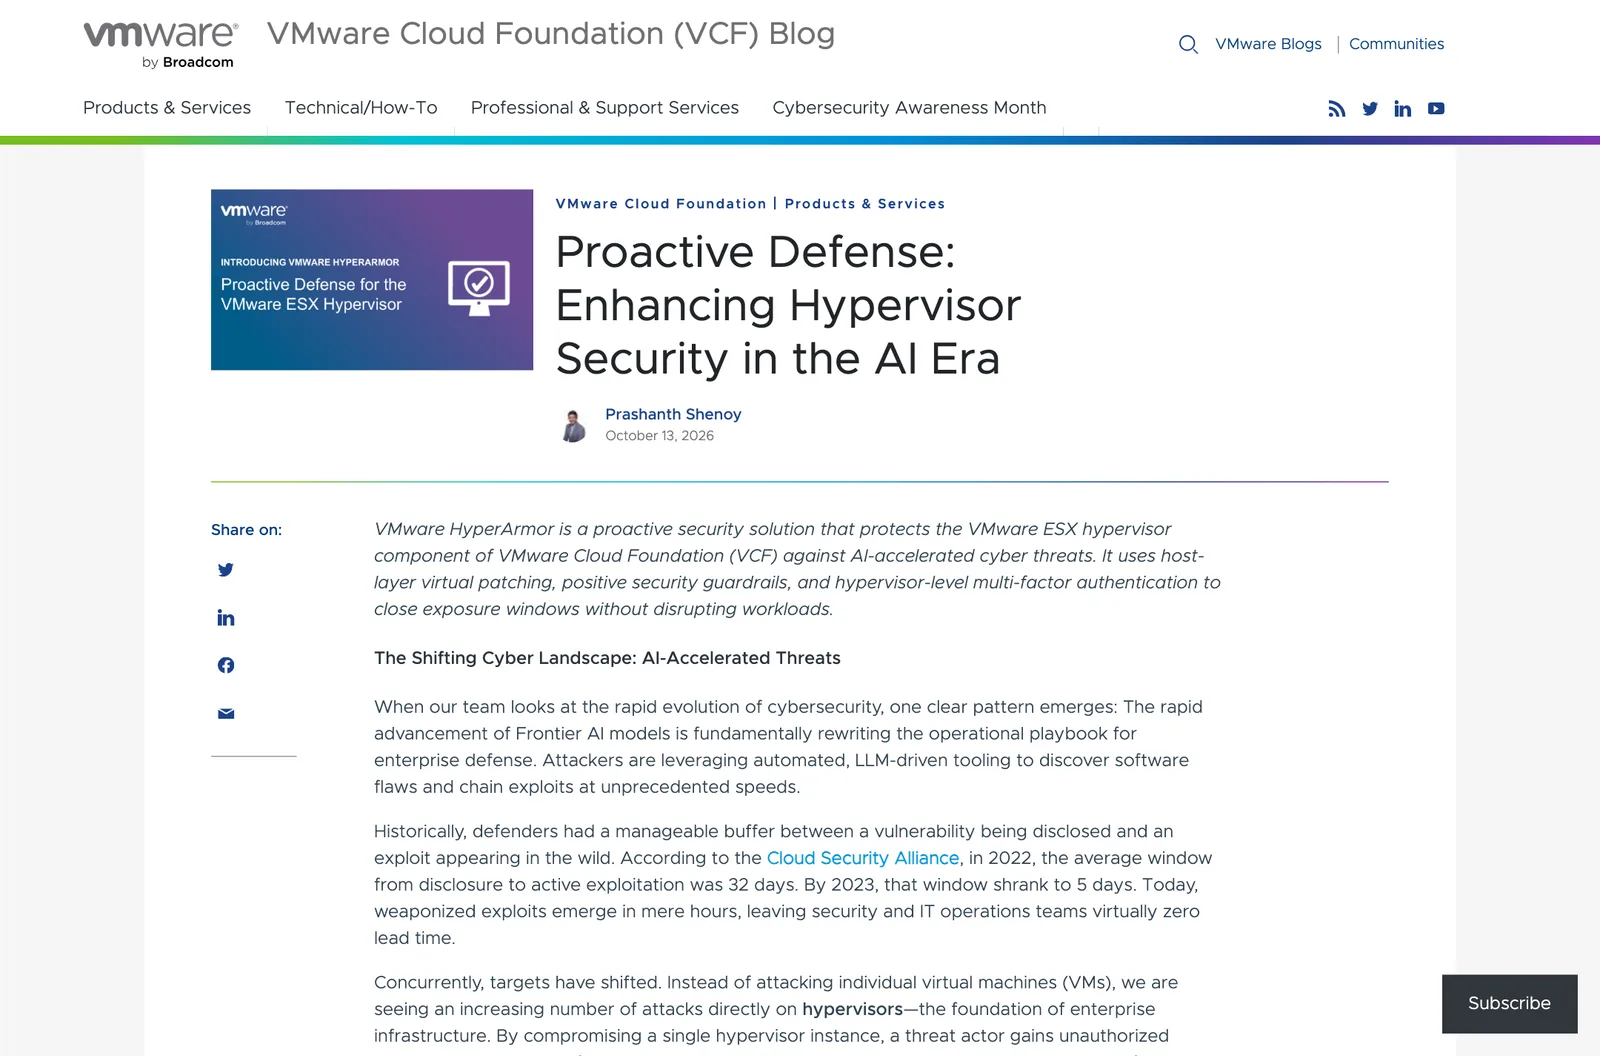
Prashanth Shenoy รองประธานฝ่ายการตลาดผลิตภัณฑ์ของหน่วยธุรกิจ VCF ใน Broadcom เขียนในบล็อกเปิดตัวว่า แม้ VCF จะมี live patching และการตั้งค่าความปลอดภัยพื้นฐานแล้ว ยังเหลือ "ช่องโหว่ด้านเวลา" สองช่อง คือช่วงระหว่างที่ช่องโหว่ถูกเปิดเผยจนถึงวันที่แพตช์ออก และการโจมตีด้วยรหัสผ่านผู้ดูแลที่ถูกขโมย
VMware HyperArmor ทำอะไรได้บ้าง
หน้าผลิตภัณฑ์ บล็อกเปิดตัว และเอกสาร solution brief ของ Broadcom อธิบายความสามารถของ VMware HyperArmor เป็น 3 ส่วน
| ความสามารถ | ทำงานอย่างไร | ปิดความเสี่ยงแบบไหน |
|---|---|---|
| Virtual patching ระดับ hypervisor | ดักการกระทำอันตรายที่ชั้นการทำงานของ ESX บล็อกการรันโปรแกรมและการเขียนไฟล์ที่ไม่ได้รับอนุญาต โดยไม่ต้องรีบูตโฮสต์ | ช่วงที่ช่องโหว่ถูกเปิดเผยแล้วแต่ยังไม่มีแพตช์ หรือยังติดตั้งไม่ได้ |
| Active defense และการบล็อกตามพฤติกรรม | ตั้งรายการซอฟต์แวร์ที่รู้จัก (known-good) แล้วอนุญาตให้รันเฉพาะโปรเซสและบริการเหล่านั้น ทำงานที่โฮสต์ ไม่ต้องติดตั้งเอเจนต์ใน VM | โปรแกรม สคริปต์ หรือการแก้คอนฟิกที่ไม่ได้รับอนุญาตบนโฮสต์ |
| MFA สำหรับ SSH | เพิ่มรหัส TOTP เป็นปัจจัยที่สองในเส้นทางล็อกอิน SSH ของ ESX ผูกกับตัวตนที่กำหนดแยกไว้ | ผู้โจมตีที่ได้รหัสผ่านผู้ดูแลไปแล้ว |
หน้าผลิตภัณฑ์เขียนว่า virtual patching ทำงาน "อัตโนมัติ ไม่รบกวนระบบ และภายในไม่กี่ชั่วโมง ไม่ใช่หลายสัปดาห์" ส่วนบล็อกเปิดตัวย้ำว่าการขโมยรหัสผ่านผู้ดูแลยังเป็นช่องทางเริ่มต้นที่พบบ่อยที่สุดช่องทางหนึ่งของการเจาะ hypervisor ซึ่งเป็นเหตุผลที่ต้องมี MFA ที่ระดับ SSH
ทำไม Broadcom บอกว่า ESX ต้องป้องกันเพิ่ม
เอกสาร solution brief ของ VMware HyperArmor ยกตัวเลขจากแหล่งภายนอกมาประกอบ ดังนี้
- Cloud Security Alliance (CSA) ระบุว่าเวลาตั้งแต่เปิดเผยช่องโหว่จนถูกโจมตีจริงลดจาก 32 วันในปี 2022 เหลือ 5 วันในปี 2023
- Paramify ระบุว่าเวลาเฉลี่ยก่อนถูกโจมตี (time to exploit) ในปี 2026 อยู่ที่ 1.6 วัน
- CSA AI Safety Initiative (เมษายน 2026) ระบุว่าในปี 2025 ช่องโหว่ CVE ที่ถูกโจมตีจริงสูงสุด 32% ถูกนำไปใช้โจมตีตั้งแต่ก่อนหรือในวันเปิดเผย
Broadcom ให้เหตุผลว่าผู้โจมตีย้ายเป้าจากการเจาะ VM ทีละเครื่องมาที่ตัว hypervisor เพราะโฮสต์ ESX หนึ่งเครื่องคุม VM ได้หลายร้อยเครื่อง ตัวอย่างที่เราเคยรายงานคือเหตุแรนซัมแวร์ IDCF Cloud ในญี่ปุ่น ซึ่งผู้ที่อ้างตัวเป็นผู้โจมตีอ้างว่าเจาะ hypervisor ได้ 239 เครื่อง
VMware HyperArmor อยู่ตรงไหนในชุดความปลอดภัยของ VCF
Broadcom วาง VMware HyperArmor เป็นหนึ่งในหลายชั้นของ VCF เอกสาร solution brief แบ่งไว้ดังนี้
- ชั้นโครงสร้างพื้นฐาน (VCF) มีการจัดการตัวตนแบบรวมศูนย์ การเข้ารหัสข้อมูลทั้งขณะจัดเก็บและส่ง live patching และความทนทานของระบบมาให้ตั้งแต่ต้น
- ชั้นโฮสต์ (HyperArmor) ป้องกัน ESX จากการโจมตีที่รันโปรเซส การแก้คอนฟิกโดยไม่ได้รับอนุญาต และการขโมยรหัสผ่าน
- ชั้นเครือข่าย (vDefend) ทำ micro-segmentation ตรวจจับและป้องกันภัย และทำ virtual patching ระดับเครือข่าย
- ชั้นกู้คืน (VMware Live Recovery) กู้ระบบจากการโจมตีไปยังพื้นที่สะอาดที่แยกไว้
เอกสารติดเครื่องหมายไว้ที่ HyperArmor, vDefend และ VMware Live Recovery ว่า "อาจต้องใช้ไลเซนส์เพิ่มเติม" ขณะที่ทั้งบล็อกและหน้าผลิตภัณฑ์ไม่ได้ระบุราคาหรือวันวางขาย ให้ติดต่อฝ่ายขายเพื่อนัดสาธิตเท่านั้น
ทำไมเรื่องนี้สำคัญ
องค์กรจำนวนมากยังรันระบบหลักบน ESX แม้ Gartner จะคาดว่าองค์กร 55% จะทดลองแพลตฟอร์มทางเลือกแทน VMware ภายในปี 2029 การที่ Broadcom ออกผลิตภัณฑ์ป้องกันระดับ hypervisor แยกออกมาจึงเป็นทั้งคำตอบต่อภัยที่เพิ่มขึ้น และเป็นรายการที่ลูกค้าอาจต้องจ่ายเพิ่มจากสัญญา VCF เดิม ประเด็นที่ต้องรอดูคือราคา เงื่อนไขไลเซนส์ และรุ่น ESX ที่รองรับจริงเมื่อวางขาย
ผลต่อองค์กรไทย
- อย่ารอ HyperArmor ระหว่างที่ยังไม่วางขาย ให้ติดตั้งแพตช์ ESX ตามประกาศความปลอดภัยของ VMware ต่อไป และวัดว่าทีมใช้เวลาจากวันประกาศถึงวันติดตั้งกี่วัน เทียบกับตัวเลข 1.6–5 วันข้างต้น
- ปิดหรือจำกัด SSH บนโฮสต์ ESX เปิดเฉพาะตอนต้องใช้ จำกัดเครือข่ายที่เข้าถึงได้ และแยกบัญชีผู้ดูแล hypervisor ออกจากบัญชีโดเมนทั่วไป ซึ่งทำได้ทันทีโดยไม่ต้องซื้อเพิ่ม
- ขอใบเสนอราคาและเงื่อนไขไลเซนส์ล่วงหน้า องค์กรที่กำลังต่อสัญญา VCF หรือ VVF ควรถามฝ่ายขายว่า HyperArmor รวมอยู่หรือคิดแยก และรองรับ ESX รุ่นที่ใช้อยู่หรือไม่
- ทบทวนแผนกู้คืนระดับ hypervisor สมมติว่าโฮสต์ ESX ถูกยึด แบ็กอัปของ VM ยังอยู่นอกการควบคุมของโฮสต์นั้นหรือไม่ และทดสอบกู้ระบบจริง ติดตามข่าวดาต้าเซ็นเตอร์และ virtualization ได้ที่หมวดดาต้าเซ็นเตอร์
คำถามที่พบบ่อย
VMware HyperArmor คืออะไร?
VMware HyperArmor คือชั้นป้องกันเชิงรุกสำหรับ hypervisor ESX ที่ Broadcom เปิดตัวเมื่อ 13 ตุลาคม 2026 ใช้กับ VMware Cloud Foundation และ VMware vSphere Foundation ทำงานที่ระดับโฮสต์ ไม่ต้องติดตั้งเอเจนต์ในแต่ละ VM มีทั้ง virtual patching การบล็อกโปรแกรมที่ไม่ได้รับอนุญาต และ MFA สำหรับ SSH
virtual patching ของ VMware HyperArmor ทำงานอย่างไร?
VMware HyperArmor ดักการกระทำอันตรายที่ชั้นการทำงานของ hypervisor โดยอนุญาตเฉพาะโปรแกรมและโปรเซสที่รู้จัก แล้วบล็อกการรันไฟล์ สคริปต์ และการเขียนไฟล์ที่ไม่ได้รับอนุญาต จึงลดความเสี่ยงในช่วงที่ช่องโหว่ถูกเปิดเผยแล้วแต่ยังไม่ได้ติดตั้งแพตช์ โดยไม่ต้องรีบูตโฮสต์
VMware HyperArmor ราคาเท่าไรและซื้อได้เมื่อไร?
Broadcom ยังไม่เปิดเผยราคาและวันวางขาย VMware HyperArmor หน้าผลิตภัณฑ์ระบุเพียงว่า Available Soon ให้ติดต่อฝ่ายขายเพื่อนัดสาธิต และเอกสาร solution brief ระบุว่าอาจต้องมีไลเซนส์เพิ่มเติมนอกเหนือจาก VCF
องค์กรที่ใช้ VMware ควรรอ HyperArmor แทนการติดตั้งแพตช์หรือไม่?
ไม่ควร Broadcom เองวางตำแหน่ง VMware HyperArmor เป็นการซื้อเวลาให้ทีมทดสอบและติดตั้งแพตช์ทางการ ไม่ใช่สิ่งที่มาแทนแพตช์ องค์กรยังต้องติดตามประกาศช่องโหว่ของ VMware ปิด SSH เมื่อไม่ใช้ และติดตั้งแพตช์ตามรอบเหมือนเดิม
แหล่งอ้างอิง
- Proactive Defense: Enhancing Hypervisor Security in the AI Era — VMware by Broadcom
- VMware HyperArmor — VMware by Broadcom
- VMware HyperArmor Solution Brief — Broadcom
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ