
Windows Server 2028 เปิดพรีวิวสาธารณะ 17 พ.ย. 2026 Server Core ล็อกค่าความปลอดภัยหลายร้อยรายการตั้งแต่บูตแรก เพิ่ม NVMe over TCP และเตรียมรัน AI ในองค์กร
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- Microsoft เปิด Windows Server 2028 ให้ทดลองแบบ public preview เมื่อ 17 พ.ย. 2026 ผ่าน Windows Server Insider Program ยังไม่ประกาศวันวางจำหน่ายจริง
- ตั้งแต่ Insider Preview build 29706 การติดตั้งแบบ Server Core เปิดค่าความปลอดภัย หลายร้อยรายการ ตั้งแต่บูตแรก อิงมาตรฐาน CIS และ DISA STIG และเตือนว่าบางอย่างที่ใช้ได้บน Windows Server 2025 อาจใช้ไม่ได้
- ด้านสตอเรจ เปิด native NVMe เป็นค่าเริ่มต้น รองรับ NVMe over TCP และ RDMA และบูตจาก ReFS ได้ ส่วน Windows Admin Center Virtualization Mode เปิดใช้ทั่วไปแล้ว
- ด้าน AI การ์ด AMD Instinct MI350P จะเข้าสู่พรีวิว ครึ่งแรกปี 2027 สำหรับเซิร์ฟเวอร์ที่รองรับ และความสามารถ hybrid intelligence เปิดให้ลูกค้าจำนวนจำกัดผ่านโครงการทดลองก่อน
- รุ่นที่ใช้อยู่ตอนนี้ Windows Server 2016 หมดซัพพอร์ตขยาย 12 ม.ค. 2027 ส่วน Windows Server 2022 หมดซัพพอร์ตหลักไปแล้วเมื่อ 13 ต.ค. 2026 ตามหน้า Lifecycle ของ Microsoft
Windows Server 2028 เปิดให้ทดลองแบบ public preview แล้ว Microsoft ประกาศเมื่อ 17 พฤศจิกายน 2026 (ตรงกับคืนวันที่ 18 พ.ย. เวลาไทย) ว่ารุ่นใหญ่ถัดจาก Windows Server 2025 จะติดตั้งในสภาพที่ล็อกค่าความปลอดภัยไว้ตั้งแต่บูตแรก เร่งสตอเรจด้วย NVMe และเริ่มวางฐานให้องค์กรรันโมเดล AI บนเซิร์ฟเวอร์ของตัวเอง โดยยังไม่บอกวันวางจำหน่ายจริง
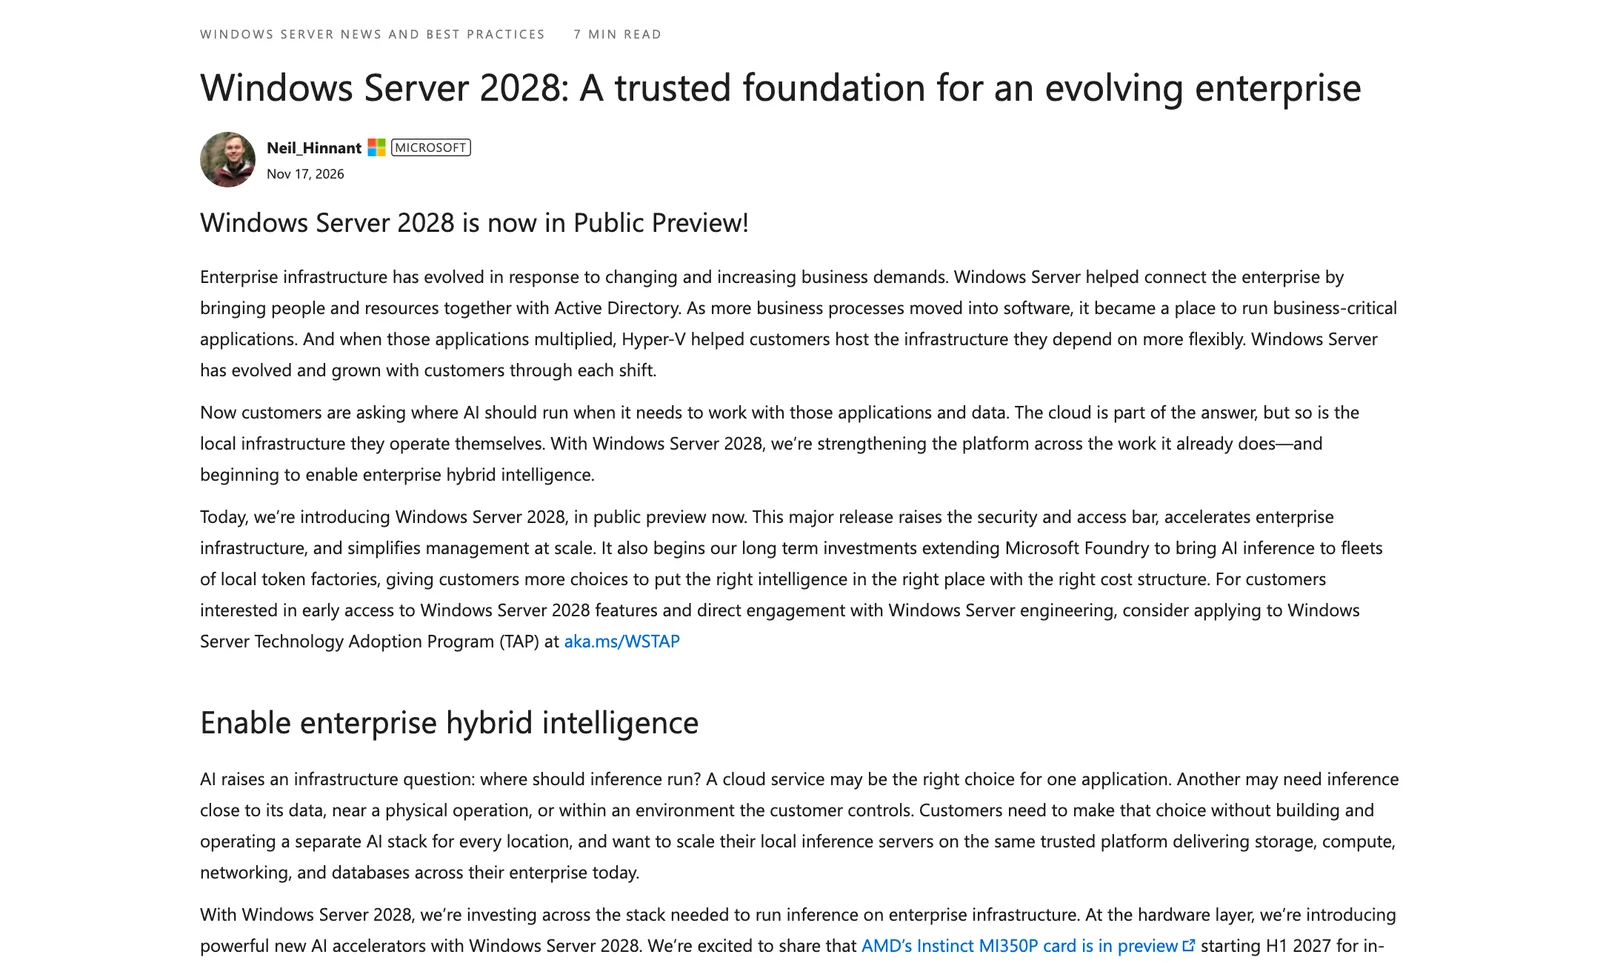
Microsoft ระบุว่าความสามารถด้านความปลอดภัย ประสิทธิภาพ และการจัดการเปิดให้ลองผ่าน Windows Server Insider Program ส่วนความสามารถ hybrid intelligence สำหรับรัน AI เปิดให้ลูกค้าจำนวนจำกัดผ่านโครงการทดลองก่อนและมีข้อกำหนดฮาร์ดแวร์ องค์กรที่อยากคุยกับทีมวิศวกรโดยตรงสมัคร Windows Server Technology Adoption Program (TAP) ได้ที่ aka.ms/WSTAP
Windows Server 2028 ล็อกความปลอดภัยตั้งแต่ติดตั้ง
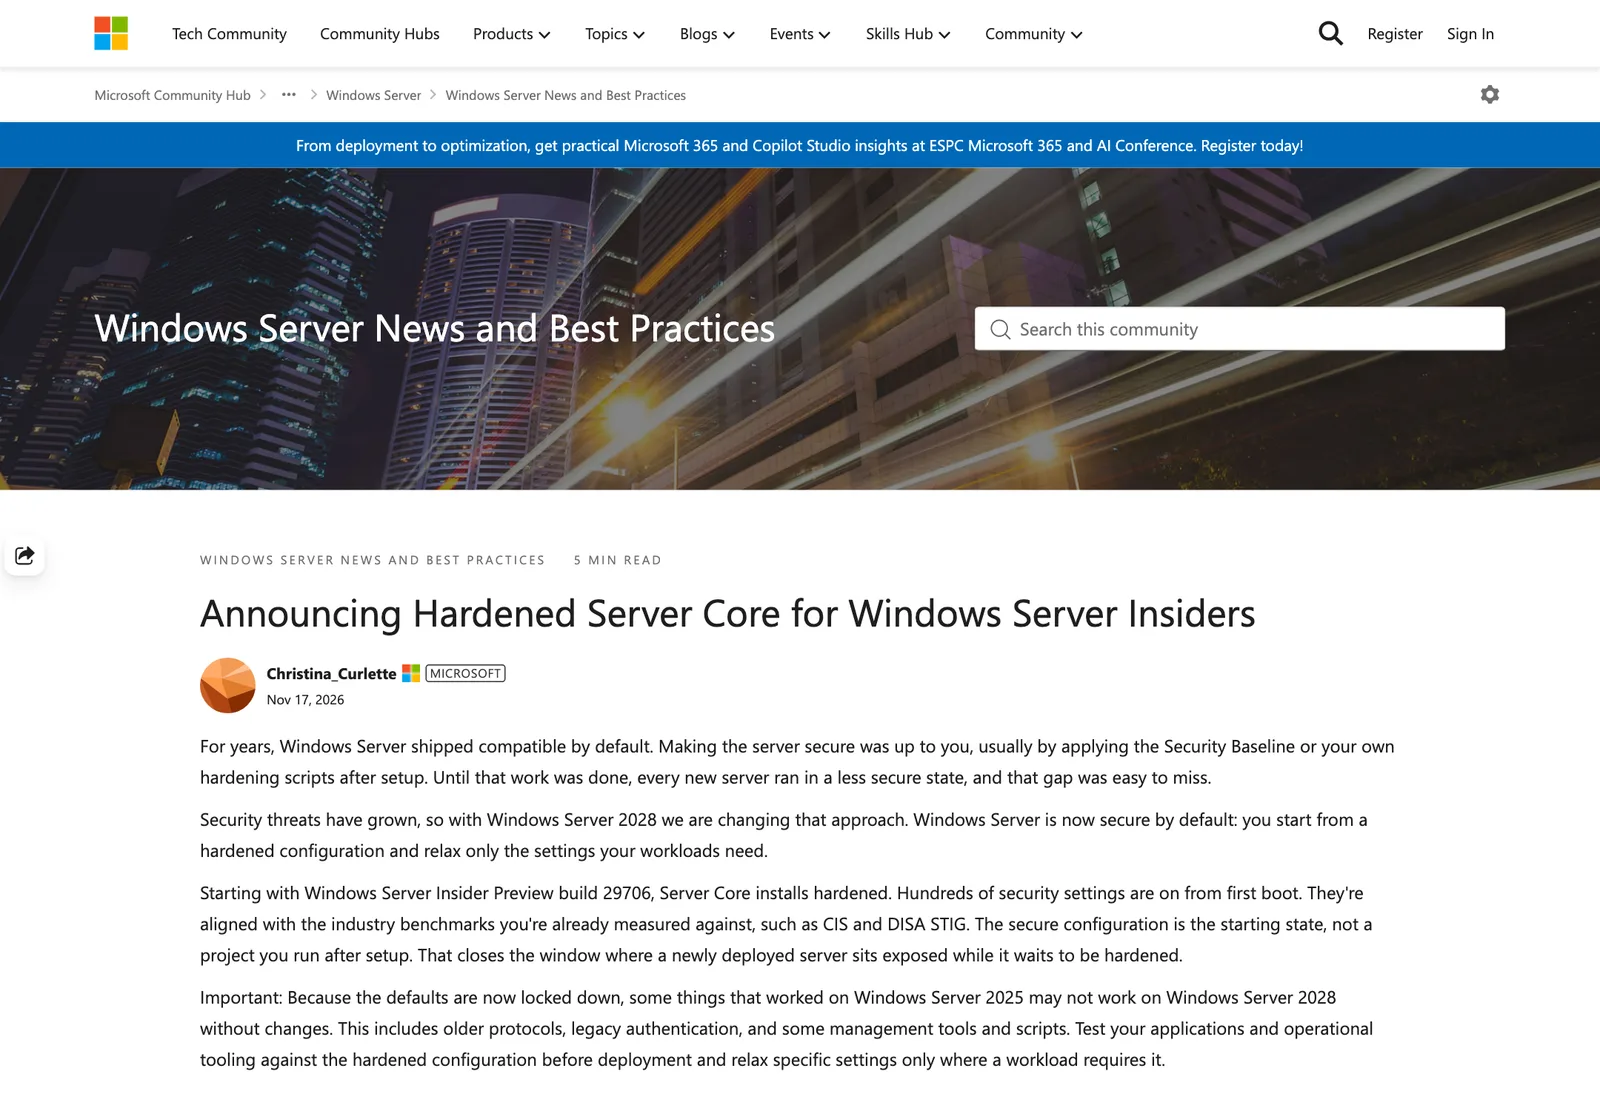
ของใหม่ที่ผู้ดูแลระบบจะเจอก่อนคือ Hardened Server Core ทีม Windows Server เขียนว่าที่ผ่านมา Windows Server "ส่งมาแบบเข้ากันได้เป็นค่าเริ่มต้น" แล้วให้ผู้ดูแลไปใส่ Security Baseline หรือสคริปต์ของตัวเองภายหลัง ช่วงก่อนทำเสร็จเครื่องจึงอยู่ในสภาพที่ปลอดภัยน้อยกว่า ใน Windows Server 2028 ลำดับนี้กลับกัน คือเริ่มจากค่าที่ล็อกไว้ แล้วผ่อนเฉพาะค่าที่งานต้องใช้
ตั้งแต่ Windows Server Insider Preview build 29706 การติดตั้งแบบ Server Core เปิดค่าความปลอดภัยหลายร้อยรายการตั้งแต่บูตแรก อิงมาตรฐาน CIS และ DISA STIG ที่องค์กรถูกตรวจอยู่แล้ว ตัวอย่างในแต่ละชั้นมีดังนี้
- ตัวตนและการยืนยันตัวตน: ให้ Kerberos มาก่อน NTLM ป้องกัน LSASS บังคับรหัสผ่านที่แข็งแรงและล็อกบัญชีเมื่อใส่ผิด ไม่รับบัญชี Microsoft แบบผู้ใช้ทั่วไป
- เครือข่าย: บังคับ SMB signing และเข้ารหัส เปิดไฟร์วอลล์ทุกโปรไฟล์ ปิดการค้นชื่อแบบเก่าและ RPC ที่ไม่ยืนยันตัวตน
- การเข้ารหัส: TLS ใช้เฉพาะ cipher suite รุ่นใหม่ และแลกกุญแจแบบผสม post-quantum (ML-KEM)
- สิทธิ์ผู้ดูแล: ผู้ดูแลต้องอนุมัติการยกระดับสิทธิ์ บัญชี Guest เข้าระบบไม่ได้ ตัวติดตั้งโปรแกรมยกสิทธิ์เองไม่ได้
- การเข้าถึงระยะไกลและการตรวจสอบ: RDP ต้องใช้ NLA และ TLS ส่วน WinRM ปิด Basic, Digest และทราฟฟิกที่ไม่เข้ารหัส เปิด PowerShell script block logging และขยาย event log
ค่าเหล่านี้ถูกเขียนลงตำแหน่ง policy ของ registry ซึ่งชนะค่าที่ตั้งในเครื่อง สคริปต์หรือตัวติดตั้งจึงลดความปลอดภัยลงเงียบ ๆ ไม่ได้ Microsoft ยกตัวอย่างว่าถ้าลองเปิด Basic authentication ของ WinRM ระบบจะปฏิเสธพร้อมข้อความว่าค่านี้ถูกควบคุมด้วย policy
เครื่องมือ MSHardenedPolicyEval และสิ่งที่ยังไม่ล็อก
Windows Server 2028 มีโมดูล PowerShell ชื่อ MSHardenedPolicyEval มาในเครื่อง ใช้ 3 คำสั่งหลัก
| คำสั่ง | ใช้ทำอะไร |
|---|---|
| Get-MSHardenedPolicyScore | ให้คะแนนเครื่องรายหมวดและภาพรวมเทียบกับสภาพที่ล็อกไว้ |
| Restore-MSHardenedPolicy | ถอดค่าที่ล็อกออกรายหมวดหรือทั้งเครื่อง เมื่องานจำเป็นต้องใช้ค่าเดิม |
| Set-MSHardenedPolicy | ใส่ค่าที่ล็อกกลับเข้าไปใหม่ |
ตัวอย่างในประกาศของ Microsoft ได้คะแนนภาพรวม 80.59% (ผ่าน 191 จาก 237 policy) และ Microsoft บอกให้คาดว่าคะแนนจะต่ำกว่า 100% ใน build นี้ เพราะบางค่ายังวัดไม่ได้ ชื่อเครื่องมือก็อาจเปลี่ยนในพรีวิวรอบหลัง อีกเรื่องที่ทำให้ผู้ดูแลงงคือ gpresult และ RSOP จะรายงานค่าเหล่านี้ว่า Not Configured เพราะค่าฝังอยู่ในอิมเมจ ไม่ได้มาจากไฟล์ .pol
สิ่งที่ Microsoft ระบุว่ายังไม่ล็อกในพรีวิวนี้และจะตามมาในรอบหลัง ได้แก่ การบล็อก NTLM ข้อกำหนด Secure Boot และ DMA protection, kernel shadow stacks, การล็อกงานพิมพ์และ RPC รวม Windows Protected Print และค่าอื่นอย่างข้อความก่อนล็อกอิน
สตอเรจ การจัดการ และ AI ใน Windows Server 2028
นอกจากความปลอดภัย Windows Server 2028 ยังเปลี่ยนอีกหลายส่วน ตามประกาศหลักของ Microsoft
- สตอเรจ: เปิด native NVMe เป็นค่าเริ่มต้น รองรับ NVMe over TCP และ RDMA และบูตจากระบบไฟล์ ReFS ได้
- ความปลอดภัยของ VM: Trusted Launch ปกป้องการบูตของเครื่องเสมือน และเริ่มรองรับ Confidential VM บนฮาร์ดแวร์ที่รองรับ พร้อมงานด้านจัดการใบรับรองอัตโนมัติและการเข้ารหัสแบบ post-quantum
- การจัดการ: Microsoft Intune จัดการ Windows Server ได้ในสถานะพรีวิว สำหรับเซิร์ฟเวอร์ที่เข้าเงื่อนไข ส่วน Windows Admin Center Virtualization Mode (WAC vMode) เปิดใช้ทั่วไปแล้ว และ Azure Arc ยังเป็นทางจัดการเซิร์ฟเวอร์ระบบหลักจากคลาวด์
- AI ในองค์กร: การ์ด AMD Instinct MI350P จะเข้าสู่พรีวิวตั้งแต่ครึ่งแรกปี 2027 บน Windows Server ที่ยังมีซัพพอร์ตและ Windows Server 2028 ฝั่งซอฟต์แวร์ Microsoft กำลังพัฒนาให้รันโมเดล open-weight และโมเดลขององค์กรผ่าน Foundry Local, Windows ML, vLLM และ Llama.cpp
ประกาศมีความเห็นจากผู้ผลิตฮาร์ดแวร์ 5 ราย ได้แก่ AMD, Dell, HPE, Intel และ Lenovo Dell และ Intel พูดถึงการเปลี่ยนไปสู่การเข้ารหัสแบบ post-quantum เป็นพิเศษ ส่วน HPE พูดถึงเซิร์ฟเวอร์ ProLiant และ Lenovo พูดถึงเซิร์ฟเวอร์ ThinkSystem และ ThinkEdge
ทำไม Windows Server 2028 จึงสำคัญกับองค์กรไทย
องค์กรไทยจำนวนมากยังรัน Active Directory, ไฟล์เซิร์ฟเวอร์, SQL Server และระบบบัญชีบน Windows Server ในห้องเซิร์ฟเวอร์ของตัวเอง การที่รุ่นใหม่เปลี่ยนค่าเริ่มต้นเป็นแบบล็อกแน่นจึงหมายถึงงานทดสอบก่อนอัปเกรด โดยเฉพาะระบบเก่าที่ยังพึ่ง NTLM, SMB ที่ไม่ลงลายเซ็น หรือสคริปต์ WinRM แบบ Basic
ขณะเดียวกัน รุ่นที่ใช้อยู่ตอนนี้ก็ใกล้เส้นตาย หน้า Lifecycle ของ Microsoft ระบุวันสิ้นสุดซัพพอร์ตดังนี้
| รุ่น | ซัพพอร์ตหลักสิ้นสุด | ซัพพอร์ตขยายสิ้นสุด |
|---|---|---|
| Windows Server 2016 | 11 ม.ค. 2022 | 12 ม.ค. 2027 |
| Windows Server 2019 | 9 ม.ค. 2024 | 9 ม.ค. 2029 |
| Windows Server 2022 | 13 ต.ค. 2026 | 14 ต.ค. 2031 |
| Windows Server 2025 | 13 พ.ย. 2029 | 14 พ.ย. 2034 |
| Windows Server 2028 | พรีวิว ยังไม่ประกาศ | ยังไม่ประกาศ |
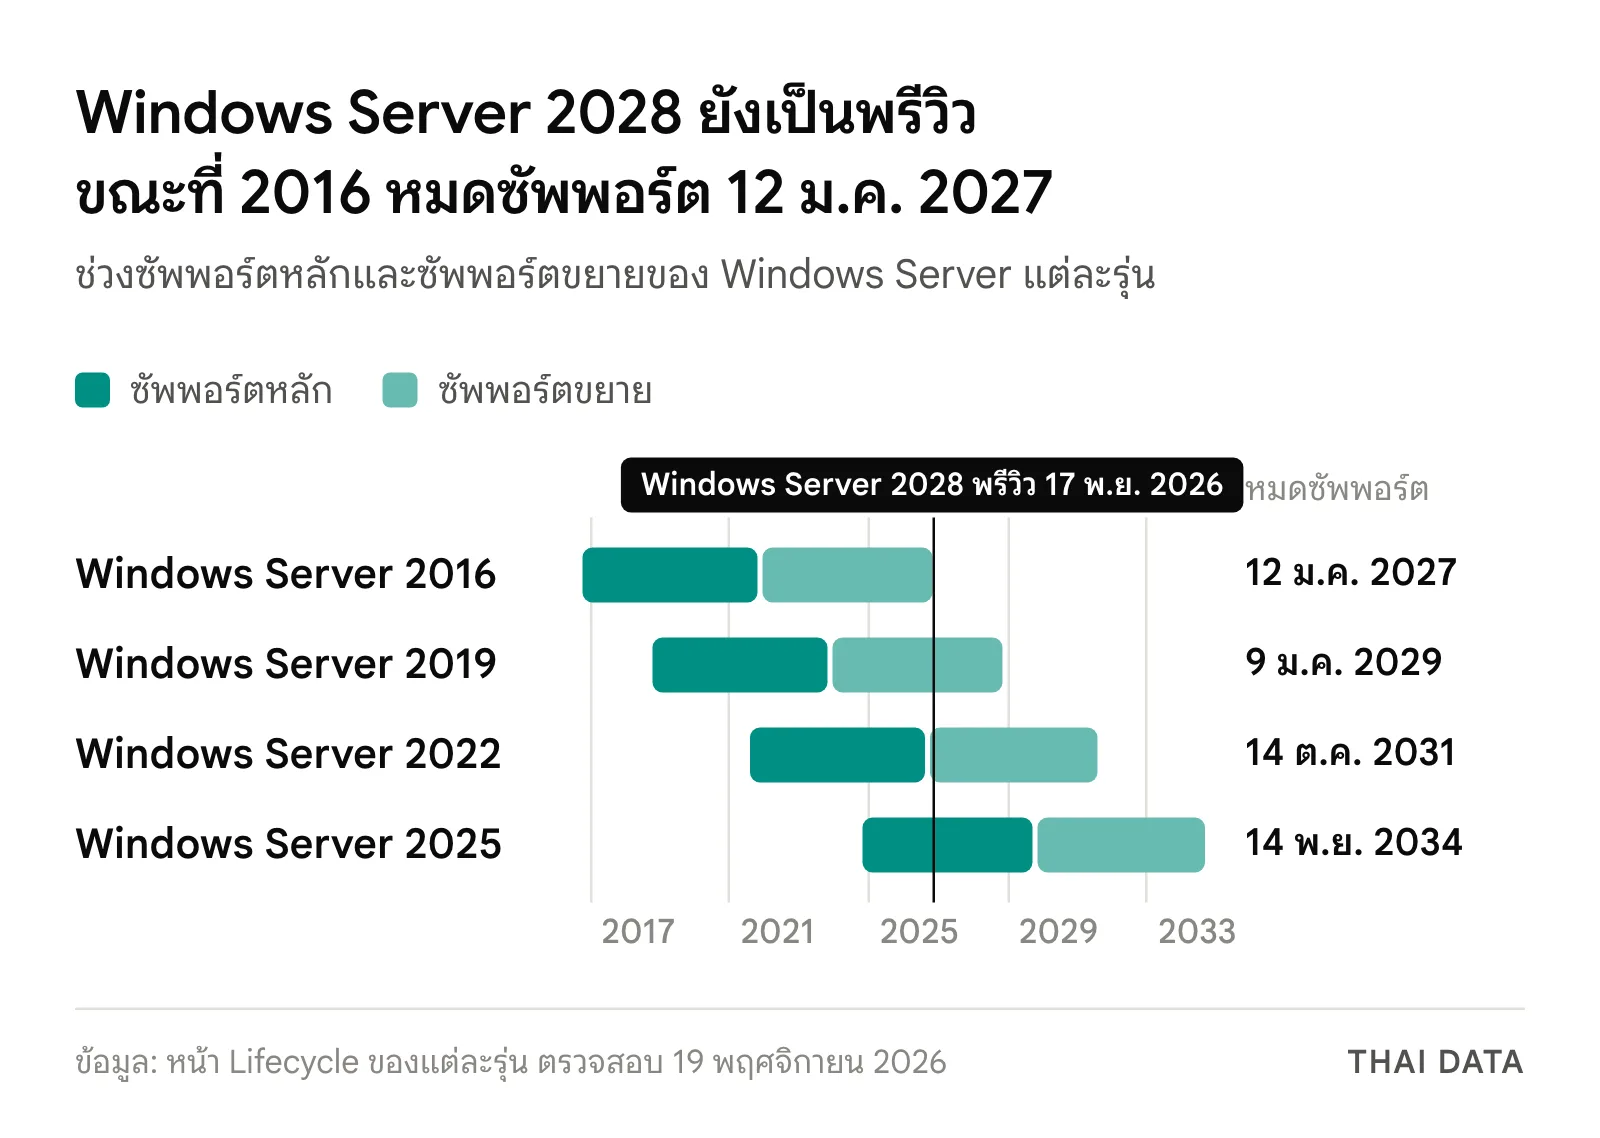
Windows Server 2016 เหลือเวลาไม่ถึงสองเดือน และ Windows Server 2028 ยังไม่มีวันวางจำหน่าย องค์กรที่ยังอยู่บน 2016 จึงรอรุ่นใหม่ไม่ได้ อ่านทางเลือกได้ที่ย้าย Windows Server 2016 ก่อนหมดซัพพอร์ต และบทเรียนจากรุ่นที่หมดไปแล้วในWindows Server 2012 ESU สิ้นสุด ส่วนภาพรวมงานที่ Microsoft ประกาศสัปดาห์นี้อยู่ในMicrosoft Ignite 2026 keynote
สิ่งที่องค์กรควรทำ
- ทดลองในเครื่องแยก: ติดตั้ง Insider Preview build 29706 ขึ้นไปบน VM ทดสอบ ไม่ใช้กับระบบจริง เพราะยังเป็นพรีวิว
- ไล่ดูสิ่งที่พึ่ง NTLM และโปรโตคอลเก่า: ทำรายการแอป อุปกรณ์ และสคริปต์ที่ยังใช้ NTLM, SMB ไม่ลงลายเซ็น หรือ WinRM แบบ Basic เพราะจะชนค่าที่ล็อกไว้
- วัดคะแนนก่อนผ่อนค่า: ใช้ Get-MSHardenedPolicyScore ดูสภาพเครื่อง และผ่อนเฉพาะหมวดที่งานต้องใช้จริงด้วย Restore-MSHardenedPolicy
- อย่ารอรุ่นใหม่ถ้ายังใช้ 2016: วางแผนย้ายไปรุ่นที่ยังมีซัพพอร์ตให้เสร็จก่อน 12 ม.ค. 2027
- ส่งความเห็นถึง Microsoft: Microsoft ขอให้รายงานค่าที่ขวางงานจริงผ่าน Windows Server Insiders Forum ก่อนรุ่นวางจำหน่าย
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระหว่างที่ Windows Server 2028 ยังเป็นพรีวิว ระบบที่ต้องทำงานจริงยังต้องอยู่บนรุ่นที่มีซัพพอร์ตและมีลิขสิทธิ์ถูกต้อง Cloud Windows Server ของ THAI DATA CLOUD ให้เครื่อง Windows Server ถูกลิขสิทธิ์ที่พร้อมใช้ใน 1 นาที รัน ASP.NET และ MSSQL เข้าใช้งานผ่าน RDP พร้อม Anti DDoS และ WAF บน Data Center ในไทยและสิงคโปร์ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวดาต้าเซ็นเตอร์และเซิร์ฟเวอร์เพิ่มเติมได้ที่หมวดดาต้าเซ็นเตอร์
คำถามที่พบบ่อย
Windows Server 2028 ออกเมื่อไร ใช้งานจริงได้หรือยัง?
Windows Server 2028 เปิดเป็น public preview เมื่อ 17 พ.ย. 2026 ผ่าน Windows Server Insider Program ใช้ทดลองและให้ความเห็นได้ แต่ Microsoft ยังไม่ประกาศวันวางจำหน่ายจริง (general availability) ระบบที่ใช้งานจริงจึงควรอยู่บนรุ่นที่ยังมีซัพพอร์ตไปก่อน
Hardened Server Core ใน Windows Server 2028 คืออะไร?
คือการติดตั้งแบบ Server Core ที่เปิดค่าความปลอดภัยหลายร้อยรายการตั้งแต่บูตแรก อิงมาตรฐาน CIS และ DISA STIG เช่น ให้ Kerberos มาก่อน NTLM เปิดไฟร์วอลล์ทุกโปรไฟล์ บังคับ SMB signing และปิด Basic authentication ของ WinRM เริ่มตั้งแต่ Insider Preview build 29706
ย้ายจาก Windows Server 2025 ไป 2028 ต้องระวังอะไร?
Microsoft เตือนว่าเมื่อค่าเริ่มต้นถูกล็อกแน่นขึ้น โปรโตคอลรุ่นเก่า การยืนยันตัวตนแบบเดิม เครื่องมือจัดการและสคริปต์บางตัวที่ใช้ได้บน Windows Server 2025 อาจใช้ไม่ได้ ควรทดสอบแอปและเครื่องมือกับค่าที่ล็อกไว้ก่อน แล้วผ่อนเฉพาะค่าที่งานนั้นต้องใช้จริง
ตอนนี้ยังใช้ Windows Server 2016 อยู่ ควรรอ Windows Server 2028 ไหม?
ไม่ควรรอ เพราะ Windows Server 2016 หมดซัพพอร์ตขยายวันที่ 12 ม.ค. 2027 ตามหน้า Lifecycle ของ Microsoft ขณะที่ Windows Server 2028 ยังเป็นพรีวิวและไม่มีวันวางจำหน่าย ทางที่ปลอดภัยกว่าคือย้ายไปรุ่นที่ยังมีซัพพอร์ตก่อน เช่น Windows Server 2025 ซึ่งมีซัพพอร์ตขยายถึง 14 พ.ย. 2034
แหล่งอ้างอิง
- Windows Server 2028: A trusted foundation for an evolving enterprise — Microsoft Tech Community
- Announcing Hardened Server Core for Windows Server Insiders — Microsoft Tech Community
- Windows Server 2016 - Microsoft Lifecycle — Microsoft Learn
- Windows Server 2019 - Microsoft Lifecycle — Microsoft Learn
- Windows Server 2022 - Microsoft Lifecycle — Microsoft Learn
- Windows Server 2025 - Microsoft Lifecycle — Microsoft Learn
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สิงคโปร์308
- ผลิตภัณฑ์และเทคโนโลยี
- Windows Server45Windows151Microsoft Intune8Azure Arc6vLLM18SQL Server32.NET32
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ