
นโยบาย Defender for Office 365 จะรวมเงื่อนไขผู้รับแบบ OR แทน AND ตั้งแต่ต้น ธ.ค. 2026 นโยบายเดิมไม่ถูกแปลงเอง แต่แก้เมื่อไรขอบเขตอาจกว้างขึ้นทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
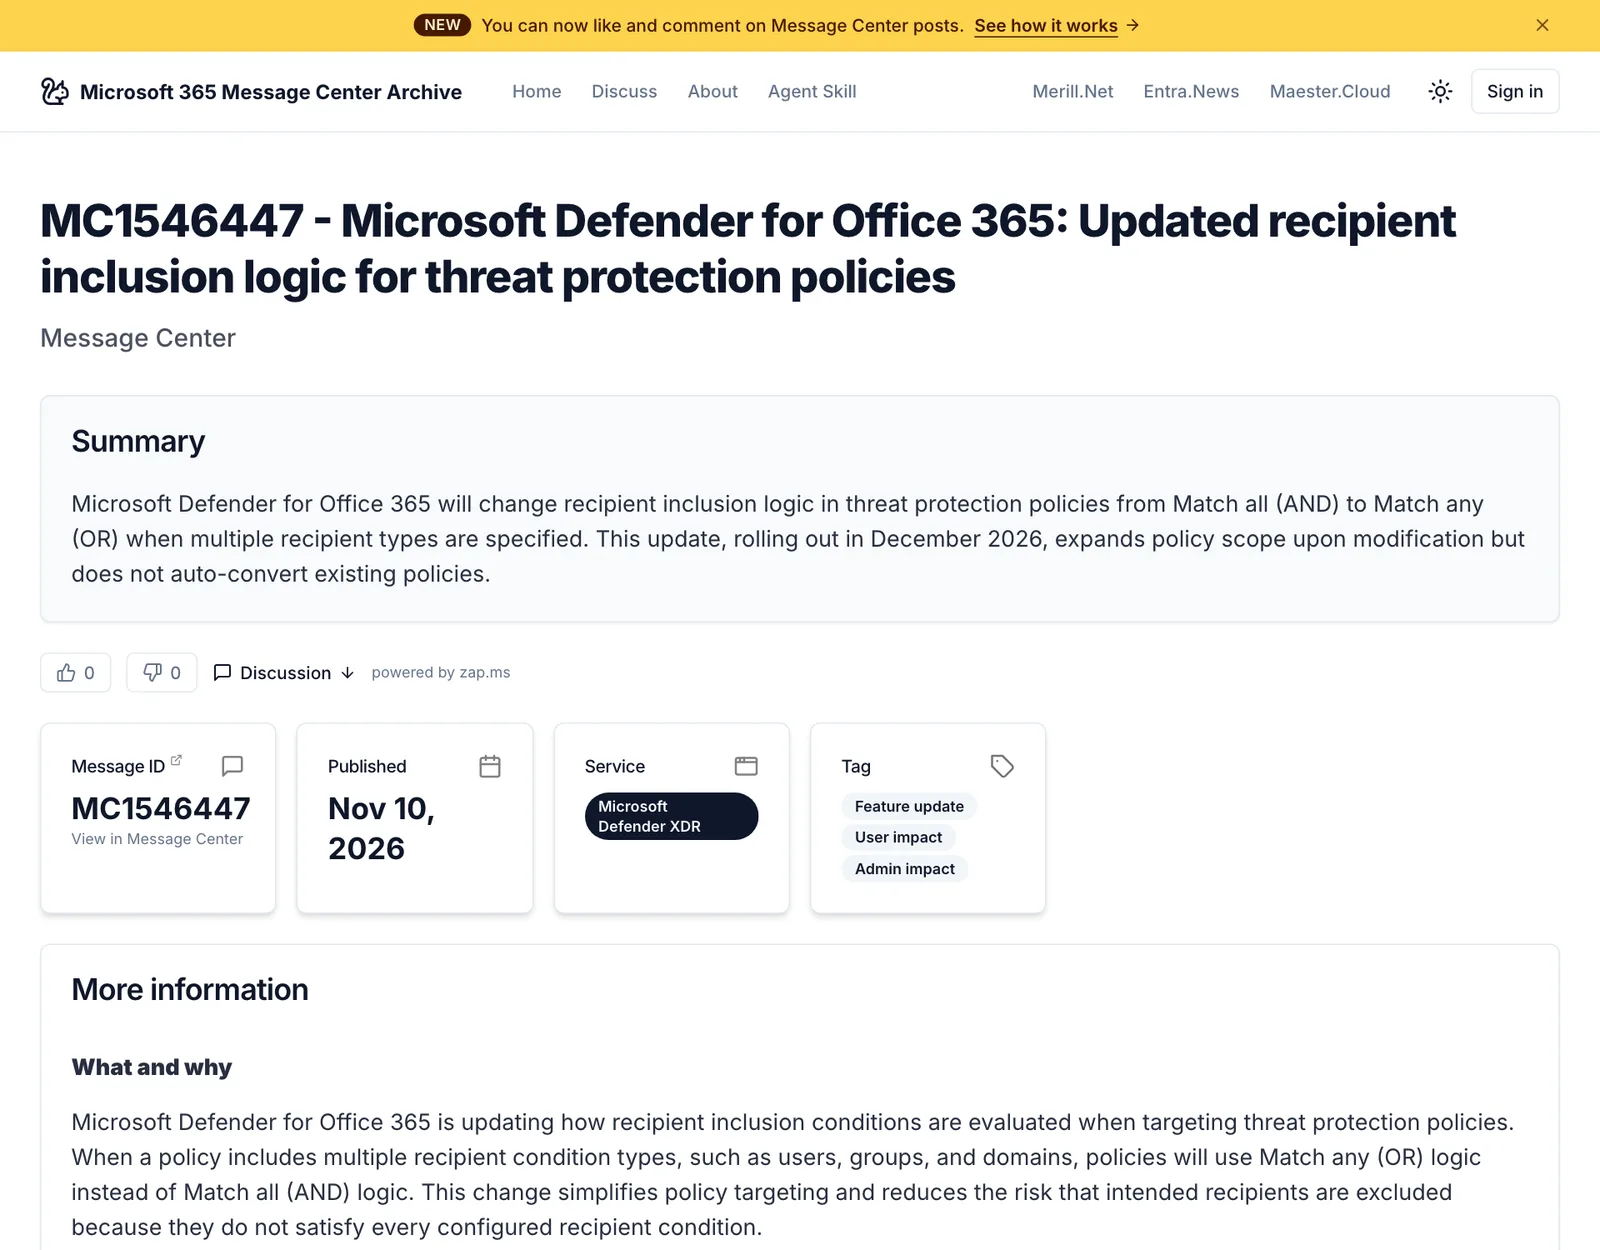
- Microsoft ประกาศใน Message Center รหัส MC1546447 เมื่อ 10 พฤศจิกายน 2026 ว่านโยบาย threat protection ของ Defender for Office 365 จะเปลี่ยนจาก Match all (AND) เป็น Match any (OR) เมื่อมีเงื่อนไขผู้รับหลายชนิด
- เริ่มทยอยเปิดและคาดว่าเสร็จภายในต้นเดือนธันวาคม 2026 นโยบาย Defender for Office 365 ที่สร้างใหม่หลังจากนั้นจะใช้ OR เป็นค่าเริ่มต้น
- นโยบาย Defender for Office 365 ที่มีอยู่เดิมไม่ถูกแปลงอัตโนมัติ แต่เมื่อผู้ดูแลแก้ไขนโยบายใด นโยบายนั้นจะย้ายไปใช้ OR ทันที และอาจครอบคลุมผู้รับมากขึ้น
- ตัวอย่างใน Microsoft Learn: นโยบายที่ใส่ผู้ใช้ 1 คนกับกลุ่ม Executives วันนี้มีผลเฉพาะเมื่อผู้ใช้คนนั้นอยู่ในกลุ่มด้วย แต่ภายใต้ OR จะมีผลกับผู้ใช้คนนั้นและสมาชิกทุกคนในกลุ่ม
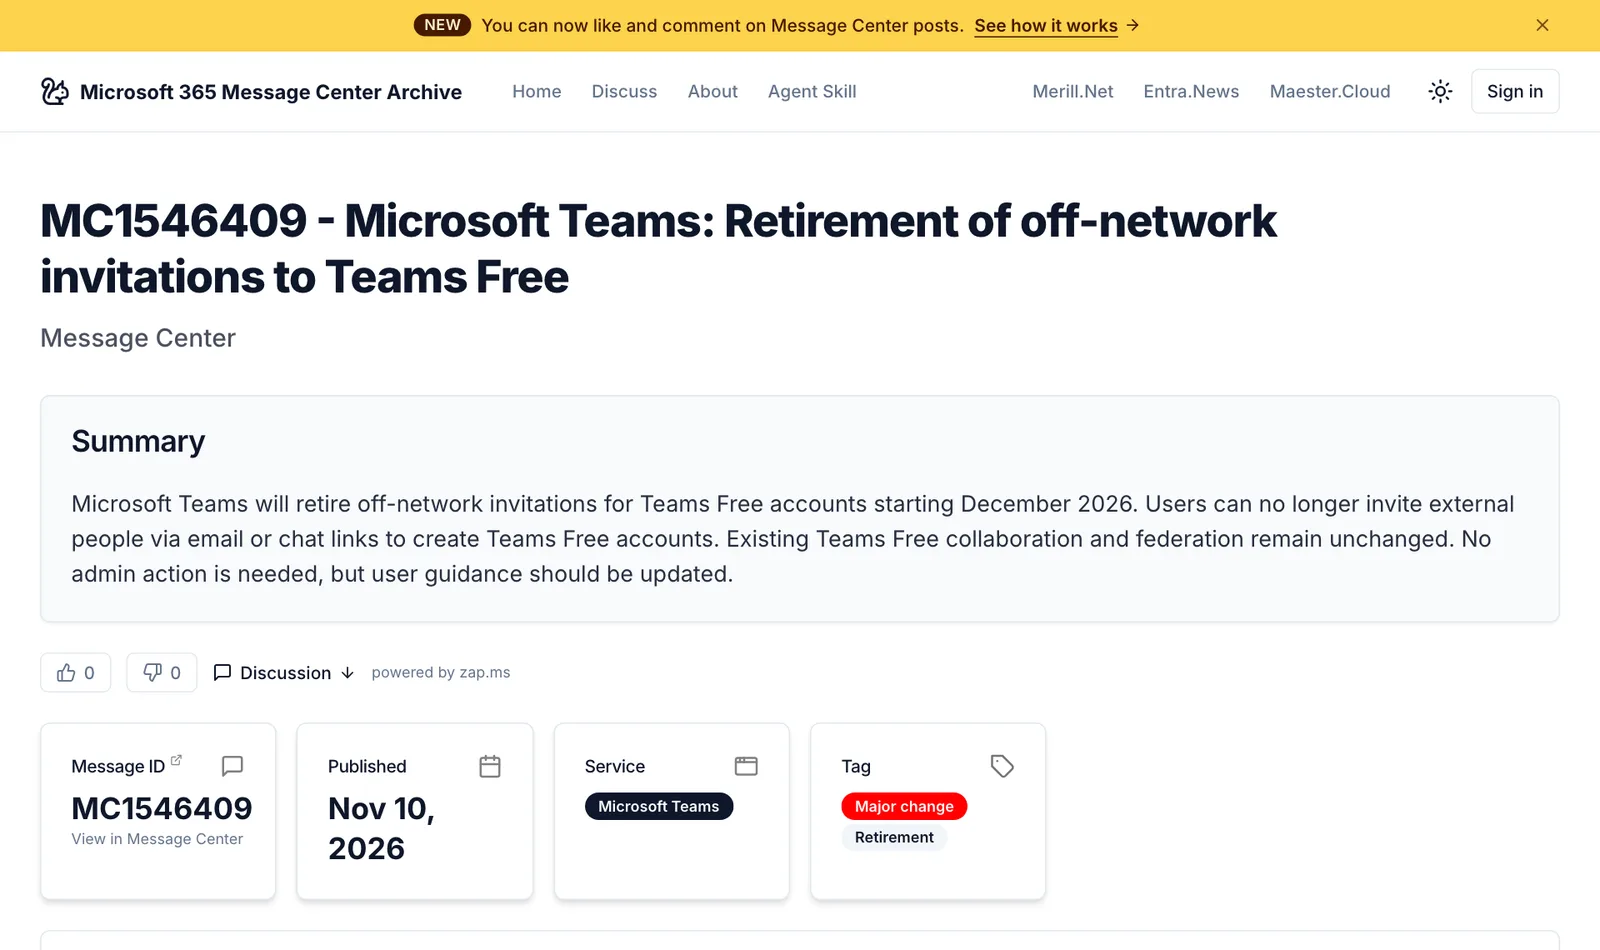
- อีกประกาศหนึ่ง MC1546409 ให้ปรับคู่มือผู้ใช้ก่อน 6 ธันวาคม 2026 เพราะ Teams จะเลิกส่งคำเชิญให้คนนอกสร้างบัญชี Teams Free ทางอีเมลหรือลิงก์แชต
Microsoft แจ้งผู้ดูแลระบบผ่าน Message Center รหัส MC1546447 เมื่อ 10 พฤศจิกายน 2026 ว่านโยบาย Defender for Office 365 กลุ่ม threat protection จะรวมเงื่อนไขผู้รับหลายชนิดแบบ Match any (OR) แทน Match all (AND) เริ่มต้นเดือนธันวาคม 2026 นโยบายเดิมไม่ถูกแปลงเอง แต่เมื่อแก้ไขเมื่อไร ขอบเขตผู้รับอาจกว้างขึ้นทันที
การเปลี่ยนนี้ไม่มีวันบังคับให้ลงมือ แต่มีวันที่ผู้ดูแลต้องรู้ คือหลัง rollout ต้นเดือนธันวาคม การแก้นโยบายเดิมเพียงเล็กน้อย เช่น เพิ่มผู้ใช้ 1 คน จะเปลี่ยนตรรกะของทั้งนโยบายไปด้วย
นโยบาย Defender for Office 365 วันนี้ใช้ AND อย่างไร
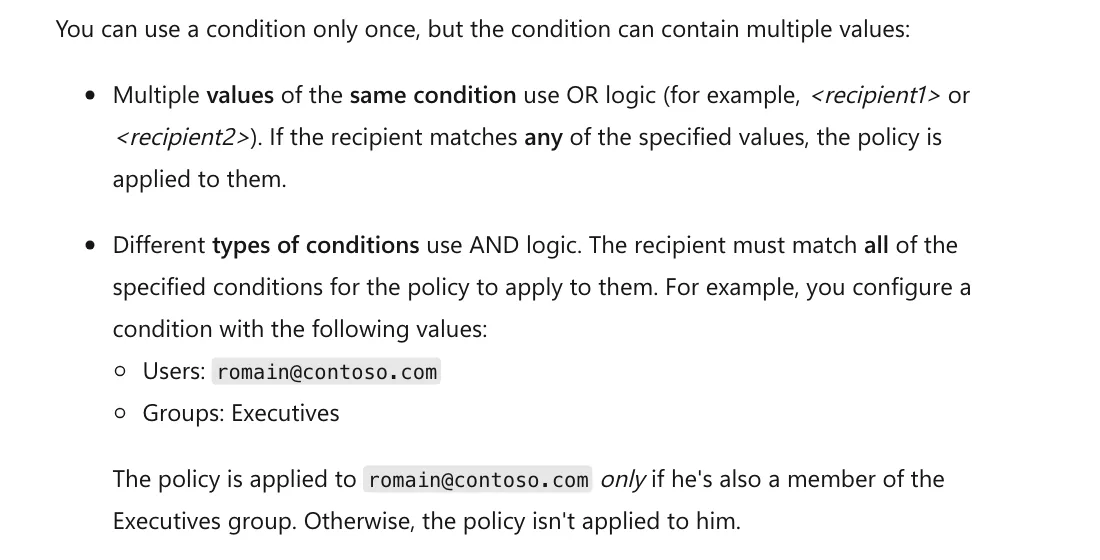
เอกสาร Microsoft Learn เรื่องการตั้งค่านโยบาย anti-phishing อธิบายกติกาปัจจุบันของเงื่อนไขผู้รับไว้สองชั้น
- ค่าหลายค่าในเงื่อนไขเดียวกัน ใช้ OR อยู่แล้ว เช่น ใส่ผู้ใช้ 2 คนในช่องผู้ใช้ ใครคนใดคนหนึ่งก็ได้นโยบาย
- เงื่อนไขต่างชนิดกัน (ผู้ใช้ กลุ่ม โดเมน) ใช้ AND ผู้รับต้องตรงทุกเงื่อนไข
ตัวอย่างในเอกสาร: นโยบายที่ใส่ผู้ใช้ [email protected] และกลุ่ม Executives จะมีผลกับผู้ใช้คนนี้เฉพาะเมื่อเขาอยู่ในกลุ่ม Executives ด้วย ส่วนข้อยกเว้น (exceptions) ใช้ OR ทุกชั้นอยู่แล้ว และประกาศนี้ไม่ได้พูดถึงการเปลี่ยนข้อยกเว้น
ฝั่ง PowerShell เงื่อนไขทั้งสามชนิดคือพารามิเตอร์ -SentTo, -SentToMemberOf และ -RecipientDomainIs ของคำสั่งกลุ่ม rule เช่น New-AntiPhishRule
หลัง rollout ธันวาคม 2026 นโยบาย Defender for Office 365 จะเปลี่ยนอะไร
| สถานการณ์ | ผลตามประกาศ MC1546447 |
|---|---|
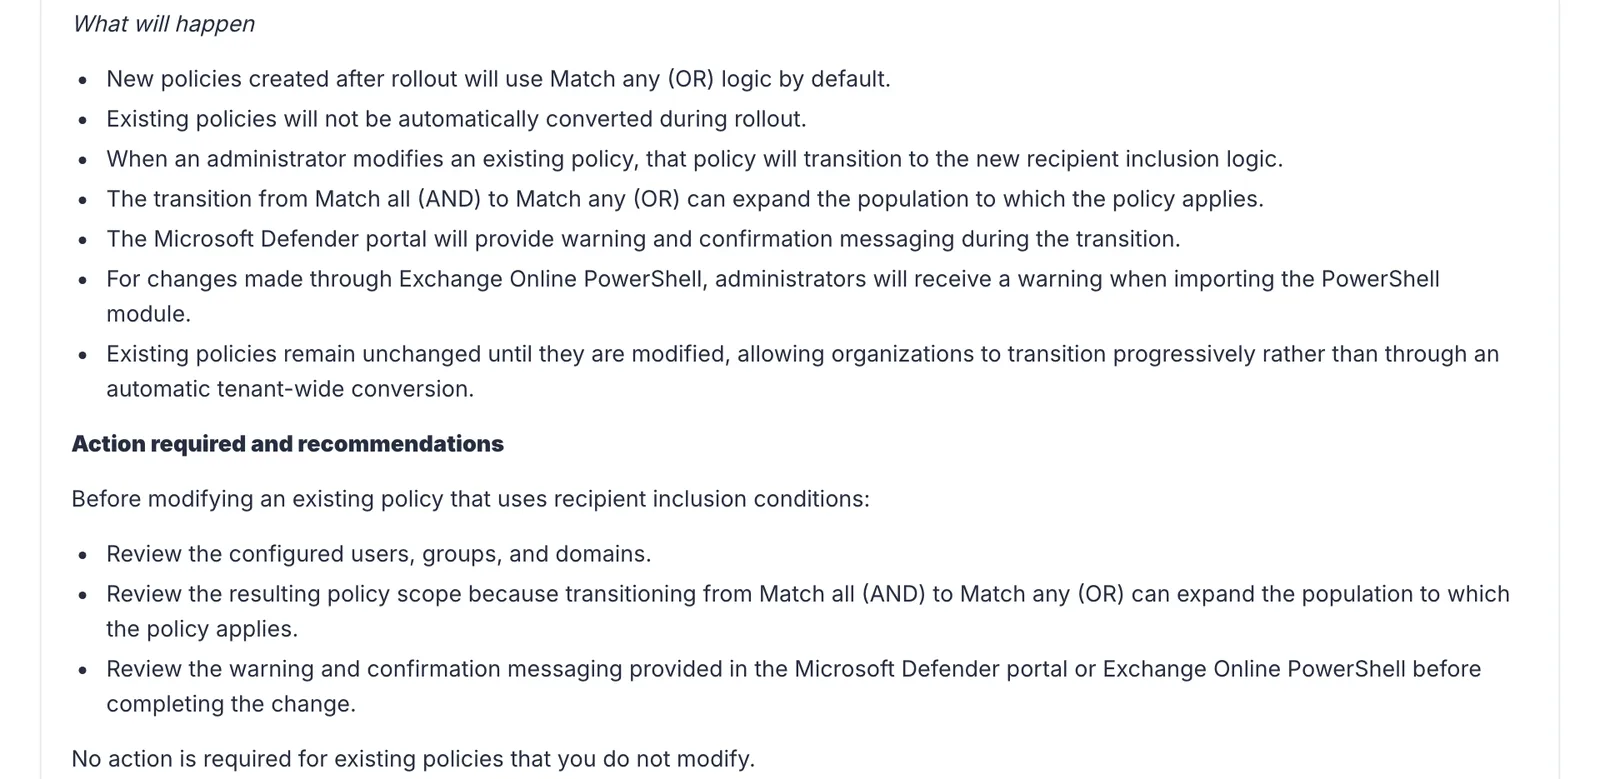
| สร้างนโยบายใหม่หลัง rollout | ใช้ Match any (OR) เป็นค่าเริ่มต้น |
| นโยบายเดิมที่ไม่มีใครแตะ | คงเป็น AND ไม่ถูกแปลงอัตโนมัติ |
| ผู้ดูแลแก้ไขนโยบายเดิม | ย้ายไปใช้ OR และขอบเขตอาจกว้างขึ้น |
| แก้ผ่าน Microsoft Defender portal | มีคำเตือนและข้อความให้ยืนยันระหว่างเปลี่ยน |
| แก้ผ่าน Exchange Online PowerShell | มีคำเตือนตอน import โมดูล PowerShell |
Microsoft ให้เหตุผลว่า OR ทำให้กำหนดเป้าหมายง่ายขึ้น และลดความเสี่ยงที่ผู้รับซึ่งตั้งใจให้ได้รับการป้องกันจะหลุดออกไป เพราะไม่ตรงทุกเงื่อนไข ส่วนกำหนดการคือเริ่มทยอยเปิดต้นเดือนธันวาคม 2026 และคาดว่าเสร็จภายในต้นเดือนเดียวกัน ทุกพื้นที่ (Worldwide)
ตัวอย่างที่นโยบายกว้างขึ้นโดยไม่ตั้งใจ
สมมุติองค์กรตั้งนโยบาย Defender for Office 365 ที่เข้มเป็นพิเศษ โดยใส่กลุ่ม "ฝ่ายการเงิน" คู่กับโดเมนของบริษัทลูกแห่งหนึ่ง เจตนาคือให้มีผลเฉพาะพนักงานฝ่ายการเงินที่อยู่ในโดเมนนั้น ภายใต้ AND นโยบายทำงานตามเจตนา แต่ถ้าวันหนึ่งผู้ดูแลเข้าไปเพิ่มผู้ใช้ในนโยบายหลังเดือนธันวาคม นโยบายจะเปลี่ยนเป็น OR และมีผลกับทุกคนในโดเมนบริษัทลูก รวมถึงทุกคนในฝ่ายการเงินจากทุกโดเมน
ผลจะออกมาได้สองทาง ถ้าเป็นนโยบายที่เข้มขึ้น อีเมลของคนกลุ่มใหม่อาจถูกกักหรือเตือนบ่อยขึ้น ถ้าเป็นนโยบายที่ผ่อนลง คนกลุ่มใหม่อาจได้การป้องกันน้อยลงกว่าที่ควร ทั้งสองกรณีเกิดจากการแก้เล็กน้อยครั้งเดียว ซึ่งเป็นเหตุผลที่ Microsoft ให้ตรวจขอบเขตก่อนบันทึก
ประกาศคู่กัน: Teams เลิกเชิญคนนอกสร้างบัญชี Teams Free
ในวันเดียวกัน Microsoft ออกประกาศ MC1546409 ว่า Teams จะเลิกขั้นตอนเชิญคนที่หาไม่เจอใน Teams ให้สร้างบัญชี Teams Free ผ่านอีเมลหรือการแชร์ลิงก์แชต เริ่มต้นเดือนธันวาคม 2026 และคาดว่าเสร็จปลายเดือนเดียวกัน ระบบเปลี่ยนเองโดยผู้ดูแลไม่ต้องตั้งค่า
- การแชตกับผู้ใช้ Teams Free ที่มีบัญชีอยู่แล้วยังทำได้ตามนโยบาย external access ขององค์กร
- การทำงานใน team และ channel รวมถึงการประชุม ไม่เปลี่ยน
- คนนอกที่ต้องการบัญชีต้องสมัคร Teams Free เอง หรือถูกเชิญเป็น guest ใน team ที่มีอยู่
Microsoft แนะนำให้ปรับคู่มือผู้ใช้และเอกสารของ helpdesk ก่อน 6 ธันวาคม 2026 องค์กรไทยที่ฝ่ายขายหรือฝ่ายจัดซื้อเคยเชิญคู่ค้ารายเล็กเข้าแชตด้วยวิธีนี้ควรแจ้งทางเลือกใหม่ก่อนถึงวันนั้น
ทำไมเรื่องนี้สำคัญ
นโยบาย Defender for Office 365 และนโยบายป้องกันอีเมลอื่น ๆ มักถูกตั้งครั้งเดียวแล้วไม่มีใครเปิดดูอีกนาน ผู้ที่แก้ไขครั้งถัดไปอาจไม่รู้ว่านโยบายเคยอาศัย AND เพื่อจำกัดกลุ่มเป้าหมาย การที่ Microsoft ไม่แปลงทั้ง tenant พร้อมกันช่วยให้ไม่มีอะไรเปลี่ยนในวันเดียว แต่ก็ทำให้ความเสี่ยงกระจายไปอยู่ที่ "การแก้ครั้งถัดไป" ของแต่ละนโยบาย ซึ่งอาจเกิดในวันที่ทีมกำลังรีบแก้ปัญหาอื่น
ช่วงปลายปีนี้ผู้ดูแล Microsoft 365 ยังมีงานที่มีกำหนดวันอีกหลายเรื่อง เช่น Teams MeetingAI ที่มาแทน Copilot meeting policy และการเลิกใช้ SMS MFA ใน Entra จึงควรรวมไว้ในแผนเดียว
สิ่งที่องค์กรไทยควรทำก่อนเดือนธันวาคม
- ทำรายการนโยบาย Defender for Office 365 ทุกตัวที่มีเงื่อนไขผู้รับมากกว่าหนึ่งชนิด เช่น มีทั้งกลุ่มและโดเมน แล้วบันทึกว่าแต่ละนโยบายตั้งใจครอบคลุมใคร
- ส่งออกค่าปัจจุบันเก็บไว้ ผ่าน Exchange Online PowerShell หรือหน้าจอ Defender portal เพื่อใช้เทียบหลังแก้ไข
- แยกนโยบายที่อาศัย AND ออกเป็นนโยบายใหม่ที่ชัดเจน เช่น ใช้กลุ่มเดียวที่มีสมาชิกตรงเป้าหมาย แทนการซ้อนกลุ่มกับโดเมน
- เขียนขั้นตอนแก้นโยบาย ให้ทีมอ่านคำเตือนและข้อความยืนยันก่อนกดบันทึกทุกครั้ง และตรวจสคริปต์อัตโนมัติที่แก้นโยบายเหล่านี้ตามรอบ
- ปรับคู่มือ Teams ก่อน 6 ธันวาคม 2026 ให้ผู้ใช้รู้ว่าคนนอกต้องสมัคร Teams Free เอง หรือเชิญเป็น guest แทน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การเปลี่ยนตรรกะของนโยบาย Defender for Office 365 ทำให้การแก้นโยบายครั้งเดียวกระทบผู้รับได้มากกว่าที่ตั้งใจ องค์กรที่ทีมไอทีมีคนน้อยจึงควรมีขั้นตอนตรวจก่อนแก้ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ดูข่าวการเปลี่ยนแปลงของ Microsoft 365 และ Google Workspace เพิ่มเติมได้ที่หมวดแอปองค์กร
คำถามที่พบบ่อย
นโยบาย Defender for Office 365 เปลี่ยนอะไรในเดือนธันวาคม 2026?
ตามประกาศ MC1546447 เมื่อนโยบาย Defender for Office 365 มีเงื่อนไขผู้รับหลายชนิด เช่น ผู้ใช้ กลุ่ม และโดเมน ระบบจะรวมเงื่อนไขแบบ Match any (OR) แทน Match all (AND) ผู้รับที่ตรงเงื่อนไขใดเงื่อนไขหนึ่งจะได้นโยบายนั้น เริ่มทยอยเปิดต้นเดือนธันวาคม 2026
นโยบาย Defender for Office 365 ที่มีอยู่เดิมจะถูกเปลี่ยนเป็น OR เองหรือไม่?
ไม่ Microsoft ระบุว่าจะไม่แปลงนโยบายเดิมอัตโนมัติระหว่าง rollout นโยบายเดิมทำงานแบบ AND ต่อไปจนกว่าผู้ดูแลจะแก้ไข เมื่อแก้ไขนโยบายใดผ่าน Microsoft Defender portal หรือ Exchange Online PowerShell นโยบายนั้นจะย้ายไปใช้ OR
ทำไมเปลี่ยนเป็น OR แล้วนโยบายจึงครอบคลุมคนมากขึ้น?
แบบ AND ผู้รับต้องตรงทุกเงื่อนไข เช่น เป็นผู้ใช้ที่ระบุและอยู่ในกลุ่มที่ระบุพร้อมกัน แบบ OR ผู้รับตรงเงื่อนไขใดก็พอ นโยบาย Defender for Office 365 ที่เคยตั้งให้แคบด้วยเงื่อนไขซ้อนกันจึงอาจมีผลกับสมาชิกทั้งกลุ่มหรือทั้งโดเมนหลังแก้ไข
ผู้ดูแลต้องทำอะไรก่อนแก้นโยบายหลังเดือนธันวาคม?
Microsoft แนะนำให้ตรวจผู้ใช้ กลุ่ม และโดเมนที่ตั้งไว้ ตรวจขอบเขตผู้รับของนโยบาย Defender for Office 365 ที่จะเกิดขึ้นหลังเปลี่ยนเป็น OR และอ่านคำเตือนกับข้อความยืนยันใน Defender portal หรือ PowerShell ก่อนบันทึก นโยบายที่ไม่แก้ไขไม่ต้องทำอะไร
แหล่งอ้างอิง
- MC1546447 - Microsoft Defender for Office 365: Updated recipient inclusion logic for threat protection policies — Microsoft 365 Message Center Archive
- Configure anti-phishing policies in Microsoft Defender for Office 365 — Microsoft Learn
- New-AntiPhishRule (ExchangePowerShell) — Microsoft Learn
- MC1546409 - Microsoft Teams: Retirement of off-network invitations to Teams Free — Microsoft 365 Message Center Archive
- Microsoft Defender for Office 365 — Microsoft
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft225
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ