
Google Drive sharing boundaries รวม DLP กับ trust rules กันไฟล์อ่อนไหวรั่วในกฎเดียว
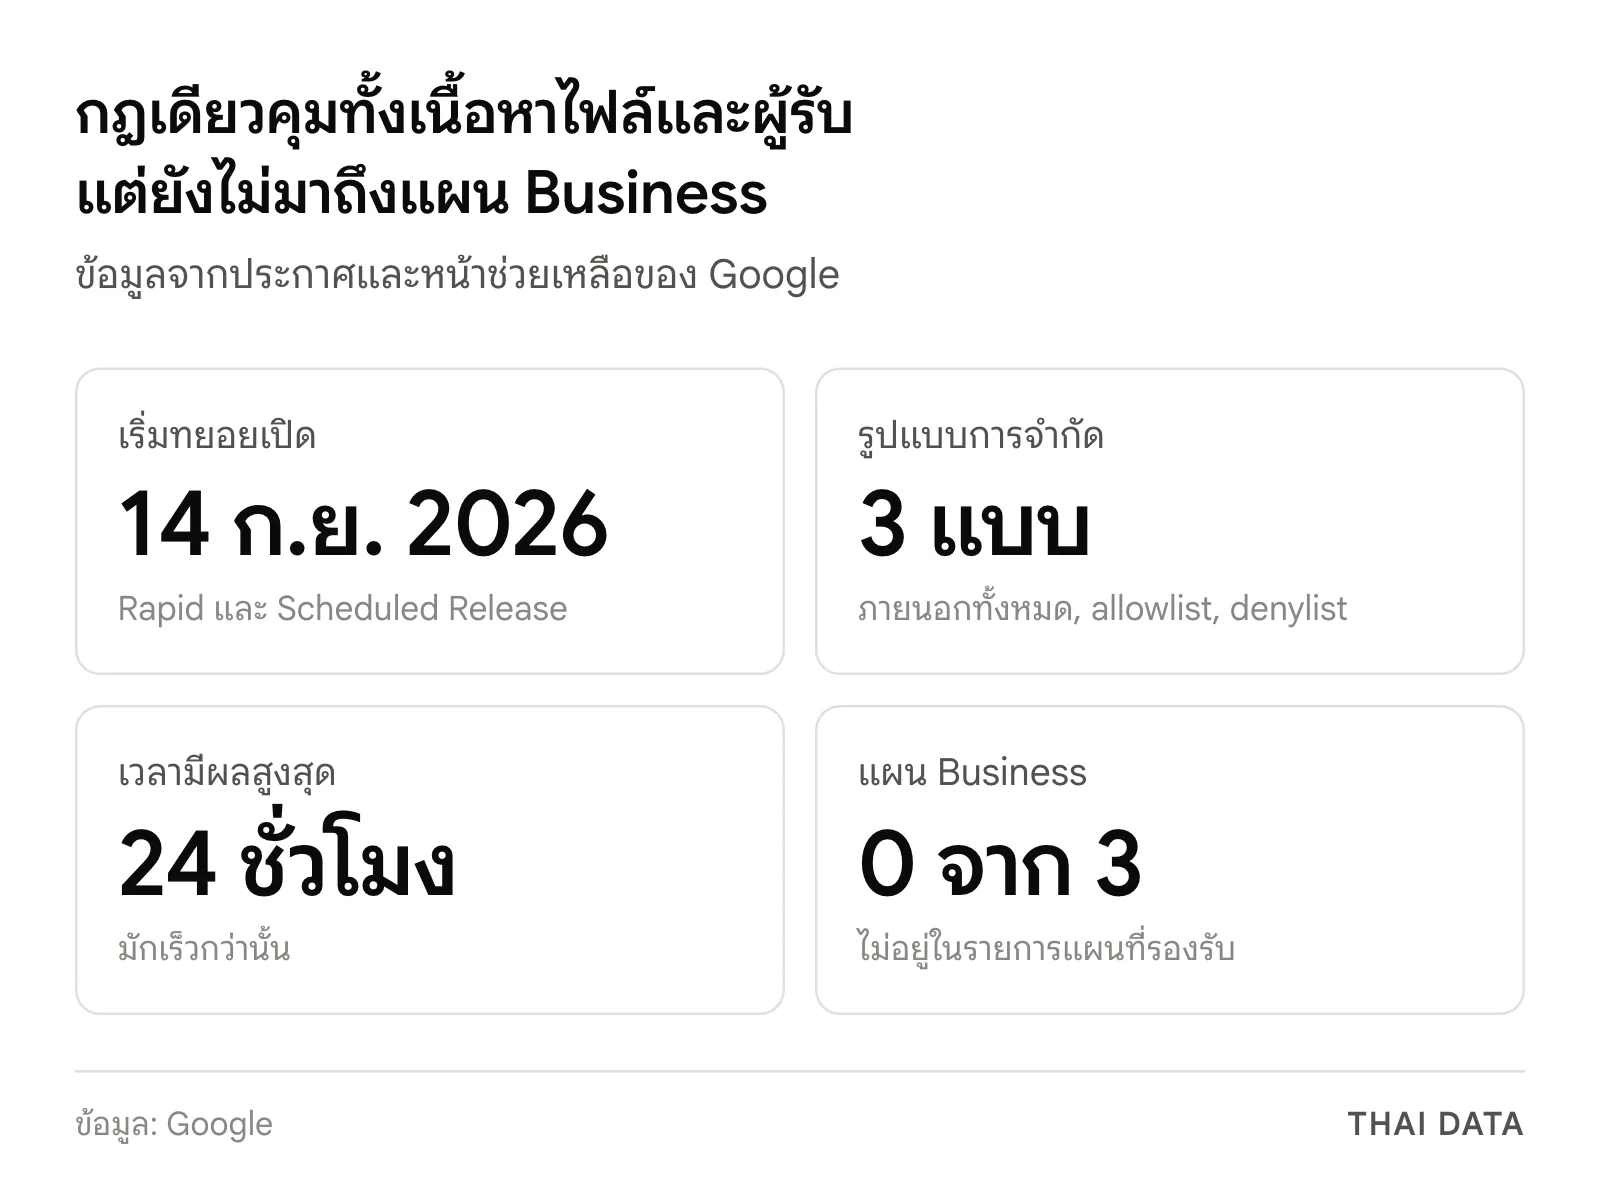
Google Drive sharing boundaries รวมเงื่อนไขเนื้อหาไฟล์กับกลุ่มผู้รับในกฎเดียว เริ่มทยอยเปิด 14 ก.ย. 2026 สำหรับแผน Enterprise และ Education ไม่รวมแผน Business
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Google เปิดความสามารถ Google Drive sharing boundaries ตั้งแต่ 14 กันยายน 2026 รวมเงื่อนไขความอ่อนไหวของไฟล์กับกลุ่มผู้รับไว้ในกฎเดียว
- กฎใหม่มี 3 แบบ คือบล็อกการแชร์ภายนอกทั้งหมด บล็อกทุกการแชร์ยกเว้นรายชื่อที่อนุญาต และบล็อกเฉพาะรายชื่อที่กำหนด
- ความสามารถนี้ใช้ได้กับ Enterprise Standard และ Plus, Education Standard และ Plus, Frontline Plus และ Enterprise Essentials Plus ตามหน้าช่วยเหลือ ส่วนแผน Business ทั้ง 3 แผนไม่อยู่ในรายการ
- เงื่อนไขการแชร์ใช้ได้กับการกระทำแบบ Block sharing เท่านั้น และการเปลี่ยนแปลงอาจใช้เวลาถึง 24 ชั่วโมง
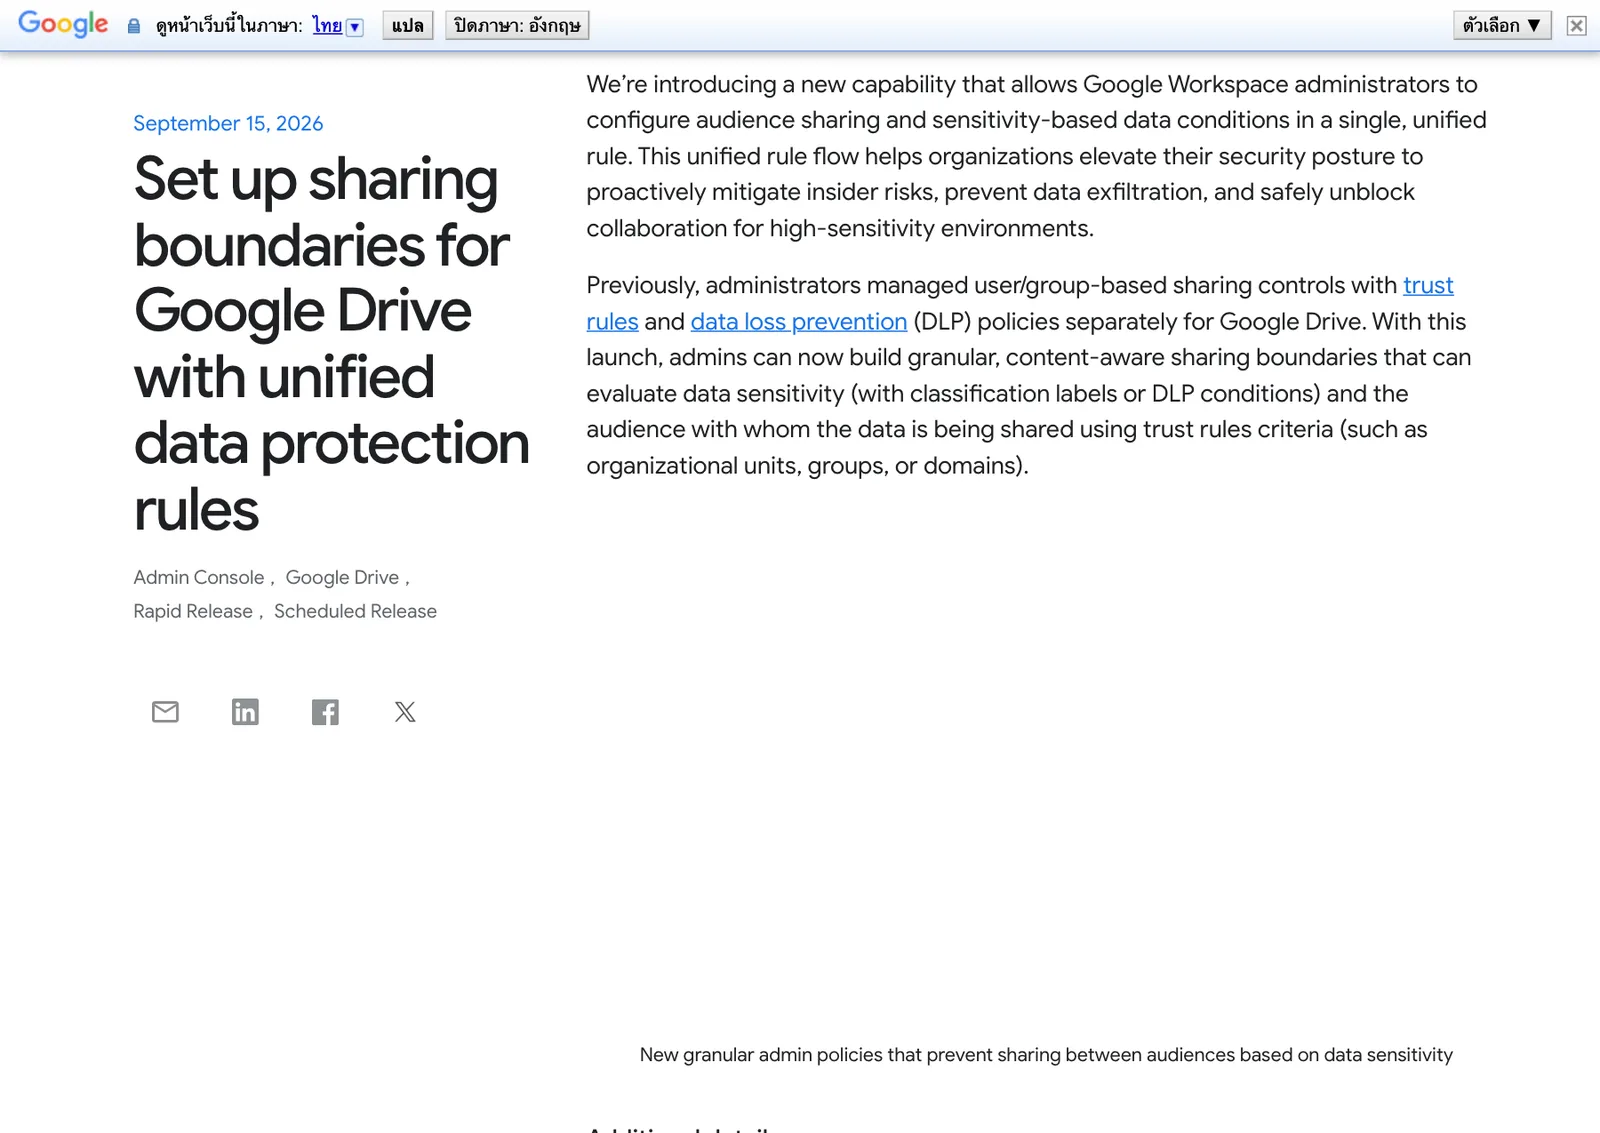
Google เปิดความสามารถ Google Drive sharing boundaries ตั้งแต่ 14 กันยายน 2026 ให้แอดมินรวมการตรวจความอ่อนไหวของไฟล์กับการกำหนดกลุ่มผู้รับไว้ในกฎเดียว ลดความเสี่ยงไฟล์สำคัญรั่วออกนอกองค์กรหรือไปถึงคนในที่ไม่ควรเห็น สำหรับแผน Enterprise และ Education แต่แผน Business ยังใช้ไม่ได้
ก่อนหน้านี้แอดมินต้องคุมการแชร์ด้วย trust rules ซึ่งดูว่าใครแชร์ให้ใคร และคุมเนื้อหาด้วย DLP แยกกัน จึงตั้งกฎแบบ "ไฟล์เงินเดือนห้ามออกนอกฝ่ายบุคคล" ได้ไม่ตรงนัก เรื่องนี้สำคัญกับองค์กรไทยที่ต้องคุมข้อมูลส่วนบุคคลตาม PDPA เพราะแยกระดับการคุมตามเนื้อหาได้ โดยไม่ต้องปิดการแชร์ทั้งองค์กร
Google Drive sharing boundaries ทำอะไรได้บ้าง
กฎ Google Drive sharing boundaries หนึ่งข้อประกอบด้วยสองส่วน คือเงื่อนไขเนื้อหา เช่น ป้ายจัดประเภทหรือเงื่อนไข DLP และเงื่อนไขผู้รับตามหน่วยองค์กร กลุ่ม หรือโดเมน โดยเลือกรูปแบบการจำกัดได้ 3 แบบ
| รูปแบบ | ผลของกฎ | ตัวอย่างการใช้งาน |
|---|---|---|
| บล็อกการแชร์ภายนอกทั้งหมด | ไฟล์ที่เข้าเงื่อนไขแชร์ออกนอกองค์กรไม่ได้ | เอกสารที่มีข้อมูลส่วนบุคคลของลูกค้า |
| Allowlist | บล็อกทุกการแชร์ทั้งภายในและภายนอก ยกเว้นหน่วยองค์กร กลุ่ม หรือโดเมนที่กำหนด | ไฟล์เงินเดือนแชร์ได้เฉพาะฝ่ายบุคคล |
| Denylist | บล็อกเฉพาะหน่วยงานหรือคู่ค้าที่ระบุ ส่วนคนอื่นแชร์ได้ | กันผู้รับเหมาหรือผู้ขายบางรายออกจากเอกสารโครงการ |
ตัวอย่างในคอลัมน์ขวาเป็นการยกตัวอย่างของเรา ไม่ใช่กรณีจาก Google ส่วนข้อความในประกาศยกตัวอย่างผู้ขายและผู้รับเหมาเป็นบุคคลภายนอกที่บล็อกได้แบบ denylist
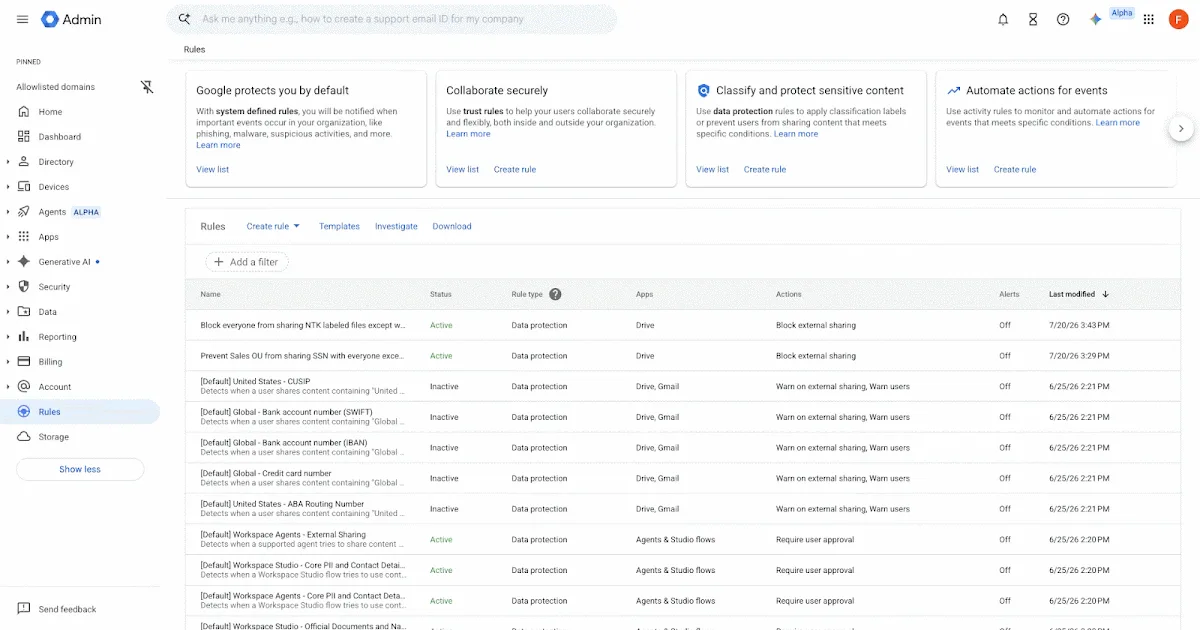
วิธีตั้ง Google Drive sharing boundaries ใน Admin console
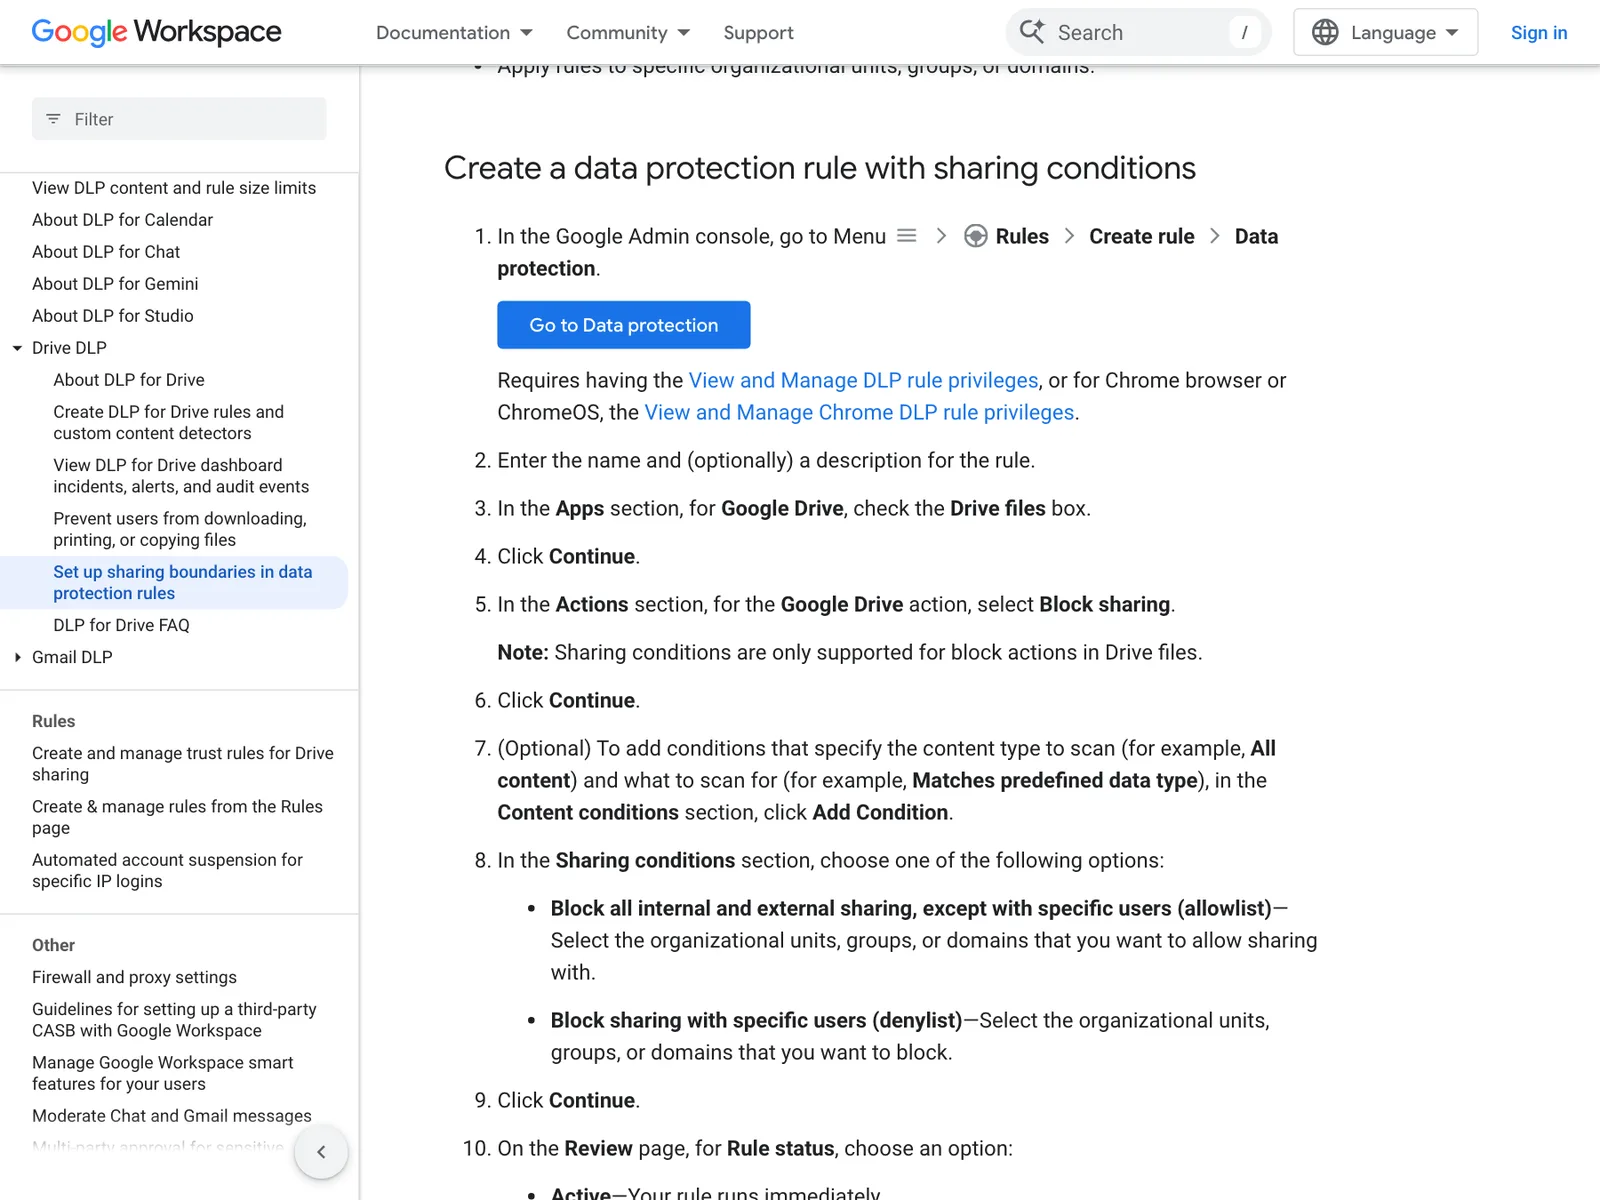
ผู้ตั้งกฎต้องมีสิทธิ์ View and Manage DLP rule ขั้นตอนตามหน้าช่วยเหลือของ Google มีดังนี้
- ใน Google Admin console ไปที่ Rules > Create rule > Data protection
- ตั้งชื่อกฎ แล้วในส่วน Apps เลือก Drive files ใต้ Google Drive
- ในส่วน Actions ของ Google Drive เลือก Block sharing เพราะเงื่อนไขการแชร์ใช้ได้กับการบล็อกเท่านั้น
- เพิ่มเงื่อนไขเนื้อหาถ้าต้องการ เช่น All content หรือ Matches predefined data type
- ในส่วน Sharing conditions เลือก allowlist หรือ denylist แล้วระบุหน่วยองค์กร กลุ่ม หรือโดเมน
- เลือกสถานะ Active หรือ Inactive แล้วกด Create
การเปลี่ยนแปลงอาจใช้เวลาถึง 24 ชั่วโมงแม้มักเร็วกว่านั้น ควรเริ่มจากสถานะ Inactive เพื่อตรวจกฎกับทีมเจ้าของข้อมูลก่อน
ทำไมเรื่องนี้สำคัญ
ไฟล์รั่วไม่จำเป็นต้องเกิดจากการเจาะระบบ การแชร์ผิดคนหรือแชร์กว้างเกินจำเป็นก็ทำให้ข้อมูลออกนอกวงได้ เมื่อคุมตามเนื้อหาไม่ได้ องค์กรจะเหลือสองทางคือปิดการแชร์ภายนอกทั้งองค์กรจนงานกับคู่ค้าสะดุด หรือเปิดไว้แล้วหวังว่าผู้ใช้จะระวังเอง กฎที่อ่านเนื้อหาไฟล์ได้จึงเปิดทางสายกลาง คือไฟล์ทั่วไปยังแชร์ได้ตามปกติ ส่วนไฟล์ที่เข้าเงื่อนไขถูกบล็อก
Google Drive sharing boundaries เปลี่ยนคำถามจาก "ใครแชร์กับใครได้" เป็น "ไฟล์ชนิดนี้แชร์กับใครได้" ซึ่งใกล้กับวิธีคิดของนโยบายข้อมูลจริง trust rules ยังใช้ได้ตามเดิมสำหรับกรณีทั่วไป เช่น ให้ทีมการตลาดแชร์กับคู่ค้าเฉพาะราย หรือให้ไฟล์ของฝ่ายการเงินแชร์ได้เฉพาะฝ่ายการเงินกับผู้บริหาร ส่วนกฎใหม่เหมาะกับกรณีที่ต้องดูเนื้อหาไฟล์ร่วมด้วย
ข้อจำกัดสำคัญอยู่ที่แผนบริการ Google Drive sharing boundaries ไม่อยู่ในแผน Business ซึ่งเป็นแผนที่องค์กรขนาดเล็กและกลางจำนวนมากใช้ และประกาศกับหน้าช่วยเหลือยังระบุรายการแผนไม่ตรงกัน คือประกาศเขียน Enterprise Essentials และ Frontline Standard แต่หน้าช่วยเหลือเขียน Enterprise Essentials Plus และ Frontline Plus เท่านั้น ควรตรวจในหน้าเทียบแผนก่อนวางแผนซื้อ ความต่างระหว่างแผนอ่านเพิ่มได้ในการเทียบ Microsoft 365 กับ Google Workspace
สิ่งที่องค์กรไทยควรทำ
- เริ่มจากข้อมูลที่เสี่ยงที่สุด: เลือก 2 ถึง 3 ชนิดข้อมูล เช่น เงินเดือน สัญญา และข้อมูลลูกค้า แทนการตั้งกฎกว้างทั้งองค์กร
- ทดสอบกับข้อมูลภาษาไทย: ตรวจว่าเงื่อนไขจับเลขบัตรประชาชน ชื่อ และรูปแบบเอกสารไทยได้จริงด้วยไฟล์ตัวอย่างที่ไม่ใช่ข้อมูลจริง
- ใช้ป้ายจัดประเภทร่วมด้วย: ถ้าการตรวจเนื้อหาจับไม่ครบ ป้ายที่เจ้าของข้อมูลกำหนดเองช่วยระบุไฟล์ได้ตรงกว่า
- เปิดทีละหน่วยงาน: เริ่มจากกลุ่มเล็กเพื่อดูว่ากระทบงานร่วมกับคู่ค้าหรือไม่ และแจ้งผู้ใช้ล่วงหน้าว่าทำไมแชร์ไม่ได้
- จดเหตุผลของแต่ละกฎ: ใช้เป็นหลักฐานมาตรการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคลตาม PDPA
งานคุมข้อมูลอื่นใน Workspace อ่านต่อได้ในข่าว Google Workspace secondary calendar และหมวดแอปองค์กร
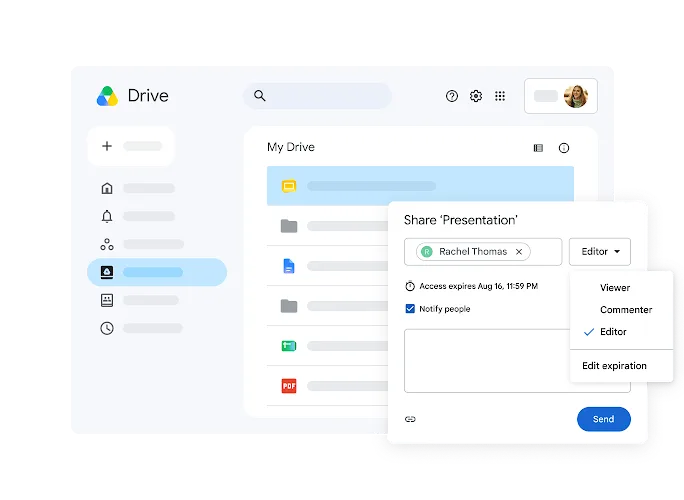
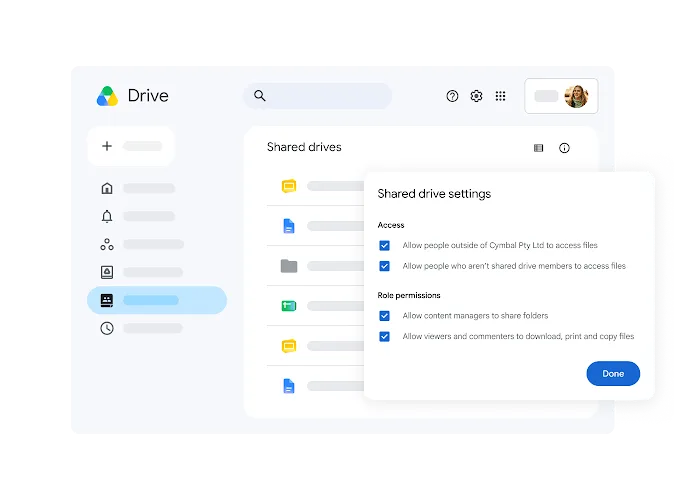
ภาพบันทึก
คำถามที่พบบ่อย
Google Drive sharing boundaries คืออะไร?
Google Drive sharing boundaries คือการตั้งกฎใน Data protection ของ Google Admin console ที่ตรวจทั้งความอ่อนไหวของไฟล์และกลุ่มผู้รับพร้อมกัน เดิมแอดมินต้องตั้ง trust rules กับ DLP แยกกัน ตอนนี้รวมในกฎเดียวเพื่อบล็อกการแชร์ไฟล์ที่เข้าเงื่อนไขได้
แผนไหนของ Google Workspace ใช้ Google Drive sharing boundaries ได้?
หน้าช่วยเหลือของ Google ระบุ Frontline Plus, Enterprise Standard, Enterprise Plus, Education Standard, Education Plus และ Enterprise Essentials Plus ส่วนประกาศเดือนกันยายน 2026 ระบุ Enterprise Essentials และ Frontline Standard ด้วย จึงควรตรวจกับหน้าเทียบแผนอีกครั้ง แผน Business Starter, Standard และ Plus ไม่อยู่ในรายการ
ตั้งกฎกันแชร์ไฟล์ที่มีเลขบัตรประชาชนออกนอกบริษัทได้ไหม?
ทำได้ในเชิงหลักการ เพราะกฎรองรับการตรวจเนื้อหาด้วยชนิดข้อมูลที่กำหนดไว้หรือป้ายจัดประเภท แล้วเลือกบล็อกการแชร์ภายนอกทั้งหมด แต่ต้องทดสอบว่าเงื่อนไขจับข้อมูลรูปแบบไทยได้จริงด้วยไฟล์ตัวอย่างก่อนเปิดใช้กับทั้งองค์กร
ตั้ง Google Drive sharing boundaries แล้วมีผลเมื่อไร?
กฎที่ตั้งสถานะ Active จะเริ่มทำงานทันที แต่ Google ระบุว่าการเปลี่ยนแปลงอาจใช้เวลาถึง 24 ชั่วโมง แม้มักเร็วกว่านั้น ถ้ายังไม่พร้อมให้ตั้งเป็น Inactive ก่อน กฎจะยังไม่ถูกใช้จนกว่าจะเปิด
แหล่งอ้างอิง
- Set up sharing boundaries for Google Drive with unified data protection rules — Google Workspace Updates
- Set up sharing boundaries in data protection rules — Google Workspace Admin Help
- Create and manage trust rules for Drive sharing — Google Workspace Admin Help
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google161
- ผลิตภัณฑ์และเทคโนโลยี
- Google Drive8Google Workspace34
- กฎหมายและมาตรฐาน
- PDPA165
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ