
Google Workspace CSE Policy-Based Enforcement เปิดเบต้า 5 พ.ย. 2026 ให้แอดมินตั้งกฎเข้ารหัสไฟล์ลับในที่เดิม เฉพาะลูกค้า Assured Controls ที่ลงทะเบียน
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 2
สรุปประเด็นสำคัญ
- Google ประกาศเมื่อ 5 พฤศจิกายน 2026 ว่า Policy-Based Enforcement ของ client-side encryption (CSE) เปิดเบต้า ให้แอดมินตั้งกฎให้ Workspace เข้ารหัสไฟล์ที่ตรงเงื่อนไขโดยอัตโนมัติ
- นับจาก 5 พฤศจิกายน 2026 ผู้ใช้ไม่ต้อง สร้างสำเนาที่เข้ารหัสเอง แล้วจำให้ลบต้นฉบับที่ไม่เข้ารหัส แต่ตอนนี้เข้ารหัส ในที่เดิม และคง URL ของไฟล์ไว้
- ครอบคลุมไฟล์ใน My Drive และ shared drives ทั้ง Docs, Sheets, Slides ไฟล์ Office 3 ชนิด (.docx, .xlsx, .pptx) รวมถึง PDF และรูปภาพ
- ใช้ได้เฉพาะลูกค้าที่มีส่วนเสริม Assured Controls หรือ Assured Controls Plus บน Enterprise Plus และต้องสมัครเข้าโปรแกรมเบต้า ฟีเจอร์ ปิดเป็นค่าเริ่มต้น
Google ประกาศเมื่อวันที่ 5 พฤศจิกายน 2026 ว่า Google Workspace CSE Policy-Based Enforcement เปิดเบต้าแล้ว ผู้ดูแลระบบตั้งกฎให้ Workspace เข้ารหัสแบบ client-side (CSE) กับไฟล์ลับที่ตรงเงื่อนไขได้เอง โดยไม่ต้องรอให้ผู้ใช้สร้างสำเนาเข้ารหัส ฟีเจอร์นี้เปิดให้ลูกค้า Assured Controls ที่ลงทะเบียนเท่านั้นในตอนนี้
Google Workspace CSE Policy-Based Enforcement เปลี่ยนวิธีเข้ารหัสไฟล์อย่างไร
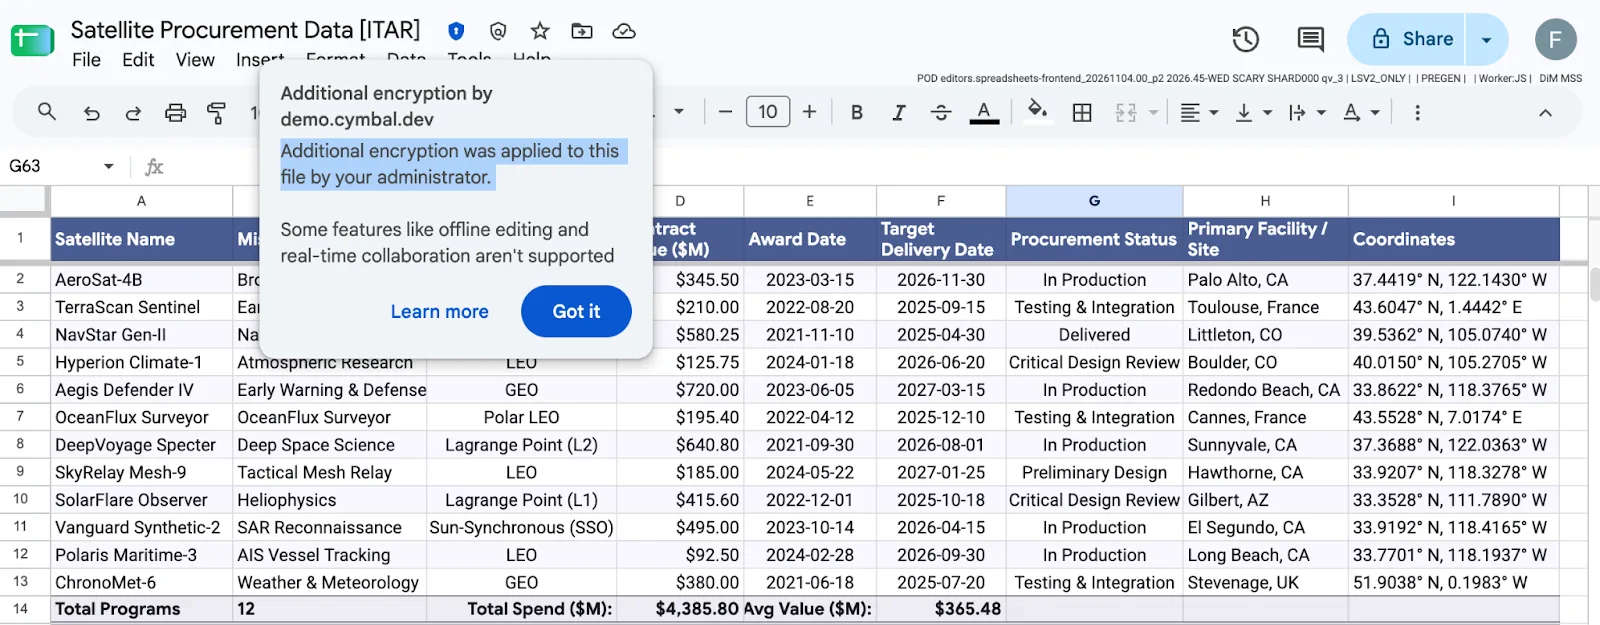
Google อธิบายว่าเดิมผู้ใช้ต้องสร้างสำเนาที่เข้ารหัสของไฟล์เดิมด้วยตนเอง แล้วจำให้ลบต้นฉบับที่ไม่เข้ารหัส Policy-Based Enforcement เชื่อม CSE เข้ากับ Google Workspace Rules Engine ทำให้แอดมินตั้งกฎที่วางทับนโยบายกำกับข้อมูลเดิมได้ และใช้ CSE กับข้อมูลที่ลับที่สุด การเข้ารหัสทำ "ในที่เดิม" (in place) จึงคง URL เดิมของไฟล์ไว้
Google ระบุว่าแนวทางนี้ช่วยให้องค์กรมีกลไกควบคุมที่ขยายได้ และตอบข้อกำหนดด้านการปฏิบัติตามกฎระเบียบ เช่น ITAR, EAR และ HIPAA
| ความสามารถในเบต้า | สิ่งที่ Google ระบุ |
|---|---|
| ไฟล์ที่ครอบคลุม | Docs, Sheets, Slides ไฟล์ Office (.docx, .xlsx, .pptx) PDF และรูปภาพ |
| ที่เก็บไฟล์ | My Drive และ shared drives |
| แจ้งผู้ใช้ | ผู้ใช้เห็นข้อความในผลิตภัณฑ์เมื่อเปิดไฟล์ที่แอดมินเข้ารหัสให้ |
| บันทึกและแจ้งเตือน | ดูกิจกรรมใน security investigation tool และได้รับ alert ถ้า KACLS ภายนอกเข้าถึงไม่ได้ |
| ค่าเริ่มต้น | ปิด เปิดผ่าน Admin console หลังได้รับสิทธิ์ |
ใครใช้ Google Workspace CSE Policy-Based Enforcement ได้
เบต้านี้ไม่ได้เปิดให้ทุกโดเมน ผู้ดูแลต้องกรอกใบสมัครโปรแกรมเบต้าพร้อมข้อมูลโดเมน และลูกค้าต้องมี Google Workspace Assured Controls หรือ Assured Controls Plus บน Enterprise Plus เมื่อได้รับสิทธิ์ โดเมนจะได้รับเอกสารการเริ่มต้นและตั้งค่า Google ระบุว่าทั้ง Rapid Release และ Scheduled Release ใช้ได้ทันทีสำหรับโดเมนที่อยู่ในรายชื่อ
ผู้ใช้ปลายทางไม่มีการตั้งค่าของตนเอง เมื่อเปิดไฟล์ที่ถูกกฎเข้ารหัส จะเห็นแบนเนอร์บอกว่าผู้ดูแลเพิ่มการเข้ารหัสให้
CSE คืออะไร ต่างจากการเข้ารหัสปกติอย่างไร
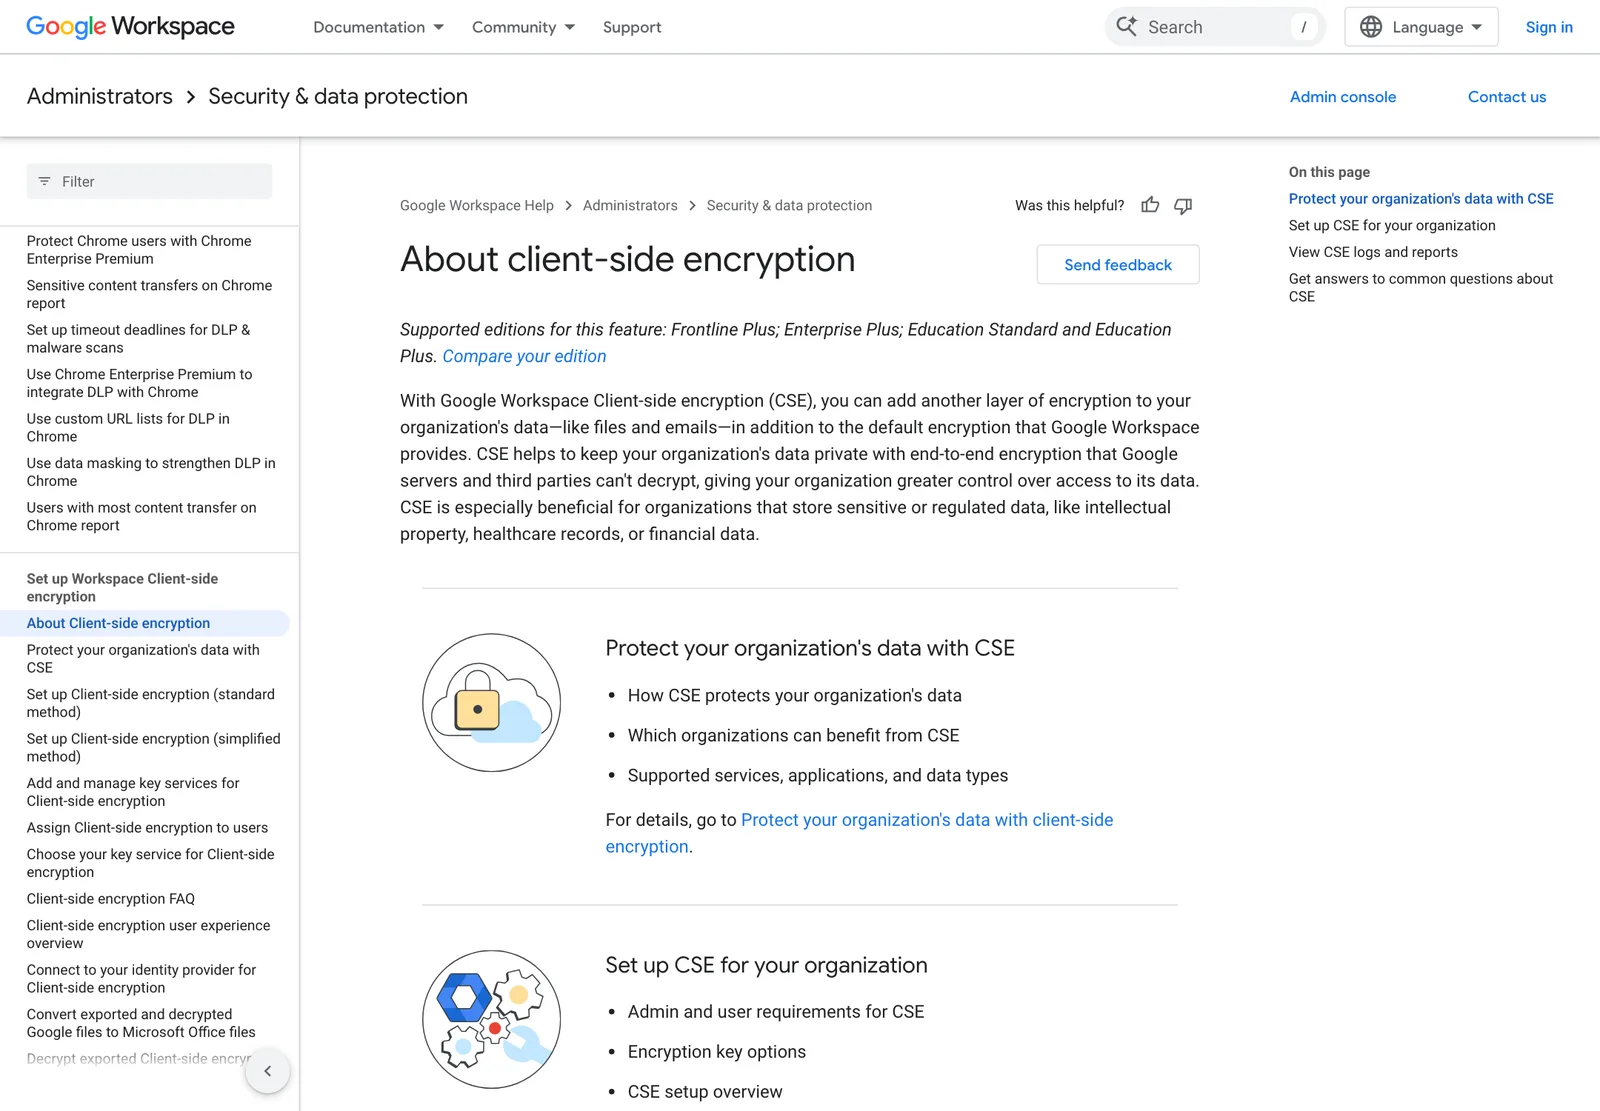
หน้า Admin Help ของ Google อธิบายว่า CSE เพิ่มชั้นการเข้ารหัสให้ข้อมูลขององค์กร เช่น ไฟล์และอีเมล เพิ่มจากการเข้ารหัสปกติของ Google Workspace เป็นแบบ end-to-end ที่เซิร์ฟเวอร์ของ Google และบุคคลที่สามถอดรหัสไม่ได้ ทำให้องค์กรควบคุมการเข้าถึงข้อมูลได้มากขึ้น Google ระบุว่า CSE เหมาะกับองค์กรที่เก็บข้อมูลอ่อนไหวหรือข้อมูลที่มีกฎระเบียบ เช่น ทรัพย์สินทางปัญญา ข้อมูลสุขภาพ และข้อมูลการเงิน
หน้าเดียวกันระบุว่า CSE รองรับรุ่น Frontline Plus, Enterprise Plus และ Education Standard กับ Education Plus และมีขั้นตอนตั้งค่าที่ต้องมี key service และผู้ให้บริการยืนยันตัวตน (identity provider)
ทำไม Google Workspace CSE Policy-Based Enforcement สำคัญ
ปัญหาที่ Google Workspace CSE Policy-Based Enforcement แก้คือการเข้ารหัสที่ให้ผู้ใช้ทำเอง ซึ่งไฟล์หลุดรอดได้ เพราะลืมสร้างสำเนาเข้ารหัส หรือลืมลบต้นฉบับ การย้ายภาระไปไว้ที่นโยบายของแอดมินทำให้ฝ่ายความปลอดภัยกำหนดได้ว่าไฟล์แบบไหนต้องเข้ารหัส สอดคล้องกับที่ สรุปการอัปเดต Google Workspace เดือนตุลาคม 2026 ให้องค์กรตรวจรายการสำหรับแอดมินเป็นประจำ ส่วนองค์กรไทยที่ต้องดูแลข้อมูลส่วนบุคคลตาม PDPA ก็ใช้แนวคิดเดียวกันจำแนกไฟล์ลับได้
สิ่งที่องค์กรไทยควรทำกับ Google Workspace CSE Policy-Based Enforcement
- ตรวจรุ่นที่ใช้อยู่ ฟีเจอร์นี้ต้องมี Enterprise Plus พร้อม Assured Controls หรือ Assured Controls Plus ถ้าไม่มีให้ถามผู้ขายเรื่องส่วนเสริมก่อนวางแผน
- ระบุไฟล์ที่ต้องเข้ารหัสจริง เขียนเงื่อนไขให้แคบพอดี แล้วตรวจเรื่องการแชร์ไฟล์ให้บุคคลภายนอกก่อน เพราะหน้าช่วยเหลือของ Google ระบุว่าไฟล์ที่เข้ารหัสมีข้อจำกัดบางอย่างต่างจากไฟล์ปกติ
- เตรียมบริการกุญแจให้พร้อม CSE ต้องมี key service และ identity provider Google แจ้งว่าจะมี alert ถ้า KACLS ภายนอกเข้าถึงไม่ได้ ทีมไอทีต้องมีคนรับเรื่อง
- ทดสอบกับกลุ่มเล็ก เบต้ายังไม่ใช่ GA และฟีเจอร์ปิดเป็นค่าเริ่มต้น เริ่มจากโฟลเดอร์หรือโดเมนทดสอบก่อน
- สื่อสารกับผู้ใช้ บอกพนักงานว่าจะเห็นแบนเนอร์เมื่อไฟล์ถูกเข้ารหัสโดยนโยบาย และไฟล์ยังอยู่ที่ URL เดิม
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การบังคับเข้ารหัสไฟล์ด้วยนโยบายทำให้ทีมไอทีองค์กรไทยต้องดูแลทั้งการตั้งค่า Google Workspace สิทธิ์ผู้ใช้ และการสื่อสารกับพนักงานอย่างต่อเนื่อง IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าว Microsoft 365, ERP และ CRM เพิ่มเติมได้ที่หมวดแอปองค์กร
คำถามที่พบบ่อย
Google Workspace CSE Policy-Based Enforcement คืออะไร?
Google Workspace CSE Policy-Based Enforcement คือความสามารถที่ให้ผู้ดูแลระบบตั้งกฎใน Google Workspace Rules Engine เพื่อบังคับเข้ารหัสแบบ client-side (CSE) กับไฟล์ที่ตรงเงื่อนไขโดยอัตโนมัติ ต่างจากเดิมที่ผู้ใช้ต้องสร้างสำเนาเข้ารหัสเอง Google เปิดให้ทดลองแบบเบต้าเมื่อ 5 พฤศจิกายน 2026
ใครใช้ Google Workspace CSE Policy-Based Enforcement ได้บ้าง?
Google ระบุว่าต้องเป็นลูกค้า Google Workspace ที่มีส่วนเสริม Assured Controls หรือ Assured Controls Plus บน Enterprise Plus และต้องลงทะเบียนเข้าโปรแกรมเบต้า ฟีเจอร์ปิดไว้เป็นค่าเริ่มต้นและเปิดผ่าน Admin console หลังได้รับสิทธิ์
Google Workspace CSE Policy-Based Enforcement เข้ารหัสไฟล์ชนิดไหนได้บ้าง?
รองรับไฟล์ที่ Workspace Rules ตรวจได้ ได้แก่ Google Docs, Sheets, Slides ไฟล์ Microsoft Office (.docx, .xlsx, .pptx) และไฟล์อื่น เช่น PDF และรูปภาพ ทั้งใน My Drive และ shared drives โดยเข้ารหัสในที่เดิมและคง URL เดิมของไฟล์ไว้
CSE ต่างจากการเข้ารหัสปกติของ Google Workspace อย่างไร?
ตามหน้า Admin Help ของ Google CSE เพิ่มชั้นการเข้ารหัสเหนือการเข้ารหัสปกติ เป็นแบบ end-to-end ที่เซิร์ฟเวอร์ของ Google และบุคคลที่สามถอดรหัสไม่ได้ องค์กรจึงควบคุมการเข้าถึงข้อมูลได้มากขึ้น โดยกุญแจอยู่กับบริการกุญแจภายนอกขององค์กร
แหล่งอ้างอิง
- Now available in beta: Automatically apply client-side encryption (CSE) to confidential Docs, Sheets, Slides, and Drive files — Google Workspace Updates
- About client-side encryption - Google Workspace Admin Help — Google Workspace Admin Help
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google197Microsoft218
- ผลิตภัณฑ์และเทคโนโลยี
- Google Workspace49Microsoft 36574Google Drive10
- กฎหมายและมาตรฐาน
- PDPA291
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ