
ช่องโหว่เราเตอร์ ASUS 3 รายการระดับ High ในเฟิร์มแวร์ 3.0.0.6_102 แพตช์รอบที่ 5 ของเดือน
ช่องโหว่เราเตอร์ ASUS 3 รายการในเฟิร์มแวร์ 3.0.0.6_102 ได้รับแพตช์เมื่อ 23 ต.ค. 2026 หนักสุดคนในวง Wi-Fi ปลอมสิทธิ์ผู้ดูแลได้ ASUS ให้อัปเดตเฟิร์มแวร์ทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
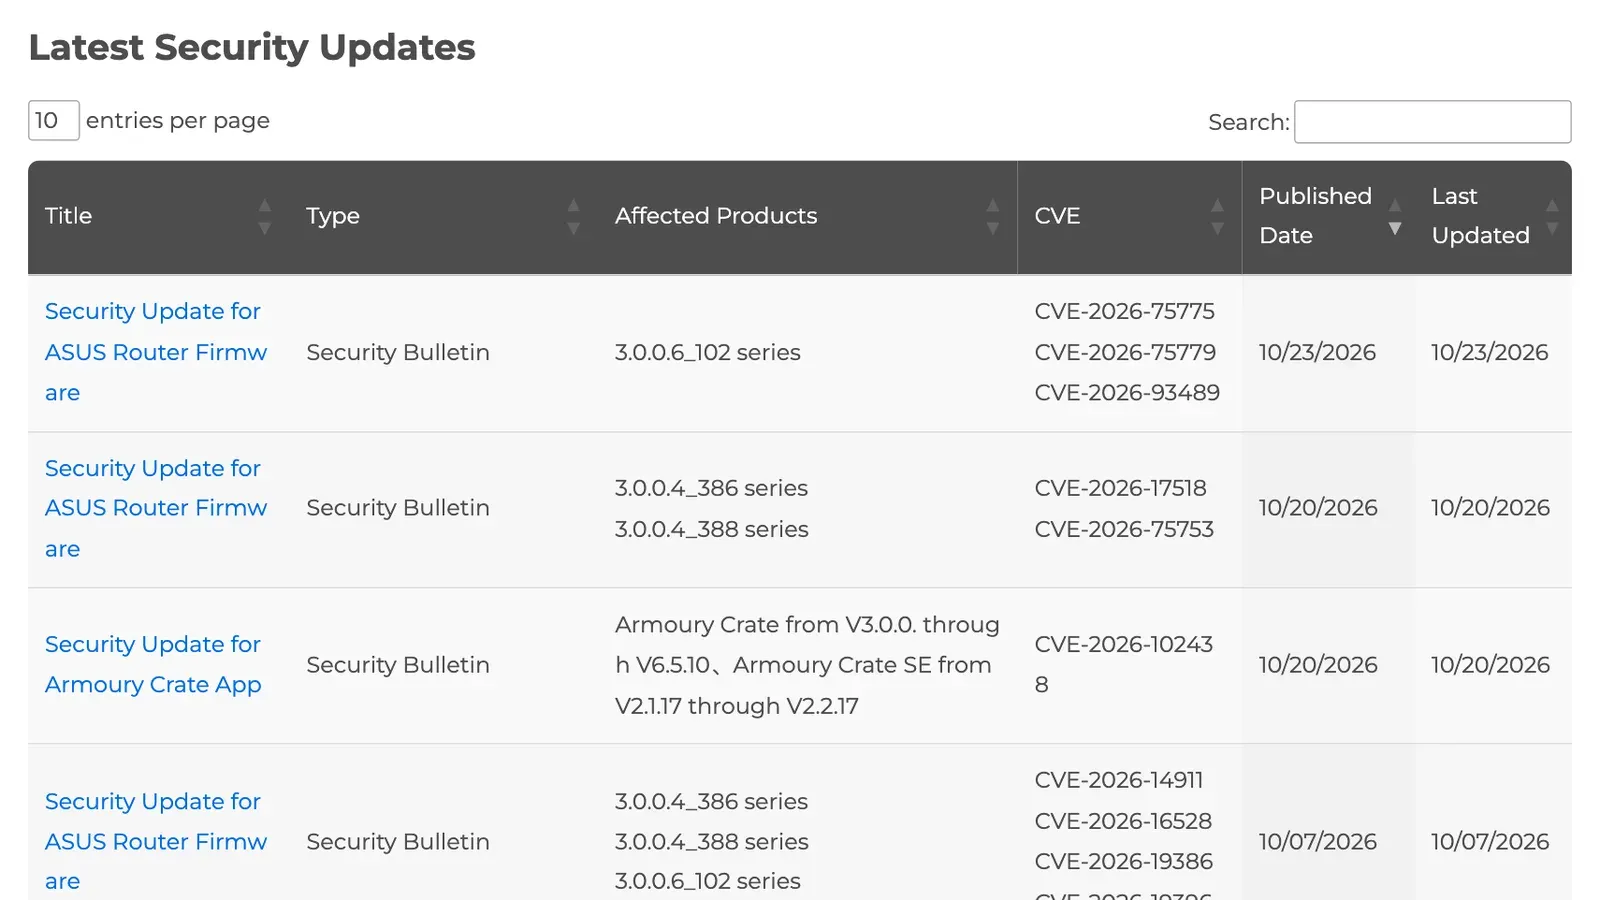
- ASUS ประกาศเมื่อ 23 ตุลาคม 2026 เวลา 12:52 น. ตามเวลาไทย แก้ช่องโหว่เราเตอร์ ASUS 3 รายการ ในเฟิร์มแวร์ตระกูล 3.0.0.6_102 ทั้งสามรายการอยู่ระดับ High คะแนน CVSS 4.0 ที่ 7.7, 8.6 และ 8.7
- ช่องโหว่เราเตอร์ ASUS รายการที่หนักที่สุด CVE-2026-93489 (8.7) เปิดให้คนที่อยู่ในเครือข่ายเดียวกันโดยไม่ต้องล็อกอินปลอมตั๋วเข้าใช้งานแล้วสั่งงานแบบผู้ดูแลได้ ส่วน CVE-2026-75779 (8.6) ใช้เว็บฟิชชิงหลอกผู้ดูแลที่ล็อกอินค้างอยู่ให้เราเตอร์รันคำสั่งด้วยสิทธิ์ root
- นี่คือประกาศแก้เฟิร์มแวร์เราเตอร์ฉบับที่ 5 ของ ASUS ในเดือนตุลาคม 2026 (1, 1, 7, 20 และ 23 ต.ค.) รวม 11 CVE และครอบคลุมเฟิร์มแวร์ 3 ตระกูล คือ 3.0.0.4_386, 3.0.0.4_388 และ 3.0.0.6_102
- ASUS ให้อัปเดตเฟิร์มแวร์เป็นทางแก้หลัก ถ้ายังทำไม่ได้ให้ตั้งรหัสผ่านหน้าแอดมินและ Wi-Fi อย่างน้อย 10 ตัวอักษร ปิดการเข้าหน้าจัดการจาก WAN และรีบูตเราเตอร์หลังอัปเดต ส่วนรุ่นที่หมดอายุซัพพอร์ตมีอยู่ในรายชื่อ EOL ของ ASUS ซึ่งมีเราเตอร์ไร้สาย 216 รุ่น
ช่องโหว่เราเตอร์ ASUS 3 รายการในเฟิร์มแวร์ตระกูล 3.0.0.6_102 ได้รับแพตช์แล้ว ตามประกาศความปลอดภัยของ ASUS เมื่อ 23 ตุลาคม 2026 เวลา 12:52 น. ตามเวลาไทย ทั้งสามรายการอยู่ระดับ High คะแนน 7.7–8.7 และรายการที่หนักที่สุดเปิดให้คนในเครือข่ายเดียวกันปลอมสิทธิ์ผู้ดูแลเราเตอร์ได้ ASUS ขอให้ผู้ใช้อัปเดตเฟิร์มแวร์ทันที
ประกาศนี้เป็นฉบับที่ 5 ในเดือนตุลาคมที่ ASUS ออกแก้ช่องโหว่เราเตอร์ เจ้าของบ้านที่ใช้เราเตอร์หรือชุด Mesh ของ ASUS จึงควรเช็กเลขเฟิร์มแวร์ของเครื่องตัวเอง
ช่องโหว่เราเตอร์ ASUS ทั้ง 3 รายการ ทำอะไรได้บ้าง
ASUS ระบุในประกาศว่าช่องโหว่เราเตอร์ ASUS รอบนี้เป็นปัญหาการยืนยันตัวตนที่ไม่รัดกุม (improper authentication) ในเราเตอร์บางรุ่น ภายใต้เงื่อนไขบางอย่าง ผู้โจมตีที่อยู่ในเครือข่ายใกล้เคียงโดยไม่ต้องล็อกอินอาจได้สิทธิ์ผู้ดูแลเราเตอร์ ส่วนรายละเอียดของแต่ละรายการมาจากระเบียน CVE ที่ ASUS ในฐานะผู้ออกหมายเลข CVE (CNA) เผยแพร่ในเช้าวันเดียวกันตามเวลา UTC
| CVE | คะแนน CVSS 4.0 | ผู้โจมตีต้องอยู่ที่ไหน | ผลถ้าถูกโจมตี |
|---|---|---|---|
| CVE-2026-93489 | 8.7 (High) | เครือข่ายเดียวกัน ไม่ต้องล็อกอิน | ส่งคำขอ HTTP ปลอมตั๋วเข้าใช้งาน แล้วสั่งงานแบบผู้ดูแลได้ |
| CVE-2026-75779 | 8.6 (High) | อินเทอร์เน็ต แต่ต้องหลอกผู้ดูแลที่ล็อกอินอยู่ให้เปิดเว็บฟิชชิง | เราเตอร์รันคำสั่งด้วยสิทธิ์ root (OS command injection ร่วมกับ CSRF) |
| CVE-2026-75775 | 7.7 (High) | เครือข่ายเดียวกัน ขณะเราเตอร์อยู่ในสถานะค่าโรงงาน | รันคำสั่งด้วยสิทธิ์ root ผ่านพารามิเตอร์ที่ปั้นขึ้น |
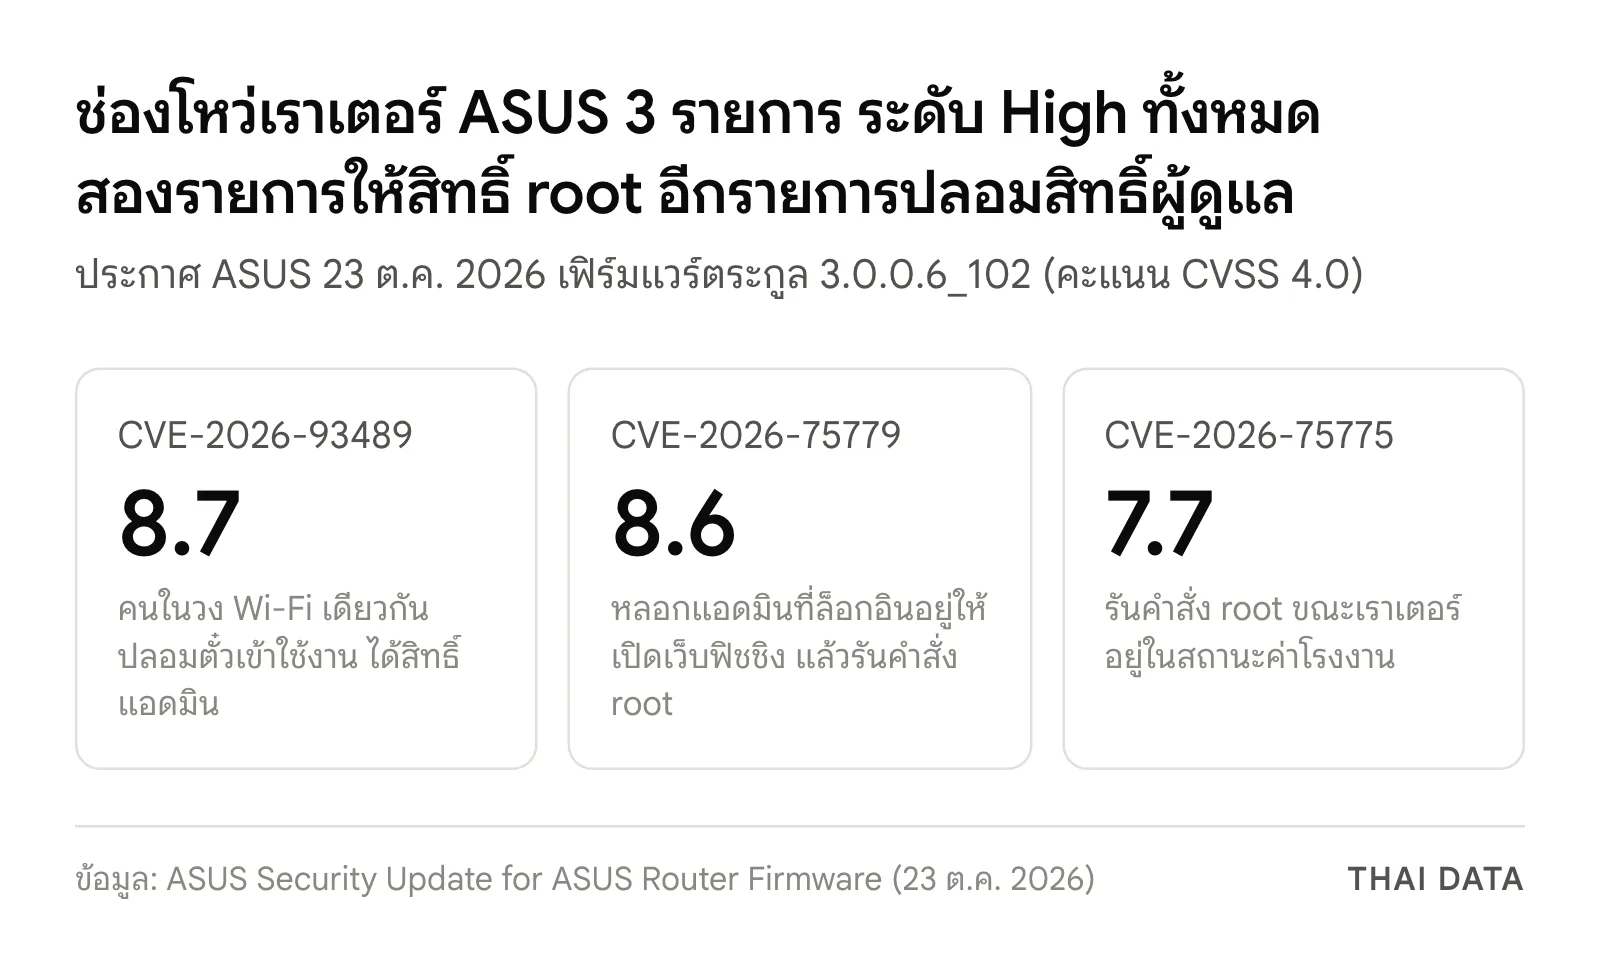
ข้อมูลรุ่นที่โดนช่องโหว่เราเตอร์ ASUS ในประกาศมีเพียงบรรทัดเดียว คือ "3.0.0.6_102 series" บริษัทไม่ได้ระบุชื่อรุ่นเราเตอร์ไว้ในประกาศหรือในระเบียน CVE ทั้งสาม และไม่ได้บอกว่าพบการโจมตีจริงแล้วหรือไม่
แปลเป็นภาษาบ้านคือ สองรายการต้องให้ผู้โจมตีเข้ามาอยู่ในวงเครือข่ายก่อน เช่น รู้รหัส Wi-Fi หรือเสียบสาย LAN ได้ โดย CVE-2026-75775 เกิดได้ช่วงที่เราเตอร์ยังเป็นค่าโรงงาน เช่น ตอนแกะกล่องหรือหลังรีเซ็ต ส่วน CVE-2026-75779 ต้องอาศัยจังหวะที่ผู้ดูแลล็อกอินค้างไว้แล้วกดลิงก์ของผู้โจมตี
ช่องโหว่เราเตอร์ ASUS เดือนตุลาคม แพตช์ไปแล้ว 5 รอบ
หน้า Product Security Advisory ของ ASUS แสดงประกาศแก้ช่องโหว่เราเตอร์ ASUS 5 ฉบับในเดือนตุลาคม 2026 รวม 11 CVE และครอบคลุมเฟิร์มแวร์สามตระกูลที่ ASUS ใช้กับเราเตอร์ในบ้านอยู่ตอนนี้
| วันที่ประกาศ (เวลาไทย) | เฟิร์มแวร์ที่ได้รับผลกระทบ | CVE | ผลถ้าถูกโจมตี ตามประกาศ |
|---|---|---|---|
| 1 ต.ค. 2026 09:59 น. | 3.0.0.4_386, 3.0.0.4_388, 3.0.0.6_102 | CVE-2026-13313 (8.9 High) | ผู้โจมตีที่ล็อกอินได้แล้วรันคำสั่งด้วยสิทธิ์สูง |
| 1 ต.ค. 2026 10:04 น. | 3.0.0.6_102 | CVE-2026-14157 (9.4 Critical) | อัปโหลดไฟล์ตั้งค่า VPN client ที่ปั้นขึ้นแล้วรันคำสั่งบนเครื่อง |
| 7 ต.ค. 2026 13:43 น. | 3.0.0.4_386, 3.0.0.4_388, 3.0.0.6_102 | 4 รายการ | สคริปต์ผ่านลิงก์ ใช้โทเคนจับคู่ IFTTT ผิดวิธี ข้อมูลรั่ว และรันโค้ดผ่านไฟล์ตั้งค่า |
| 20 ต.ค. 2026 12:44 น. | 3.0.0.4_386, 3.0.0.4_388 | CVE-2026-17518 (8.2), CVE-2026-75753 (5.3) | ทำให้เครื่องล่ม หรืออ่านข้อมูลบางส่วนและเปลี่ยนสถานะเครื่อง |
| 23 ต.ค. 2026 12:52 น. | 3.0.0.6_102 | 3 รายการ (7.7–8.7 High) | ปลอมสิทธิ์ผู้ดูแล และรันคำสั่งด้วยสิทธิ์ root |
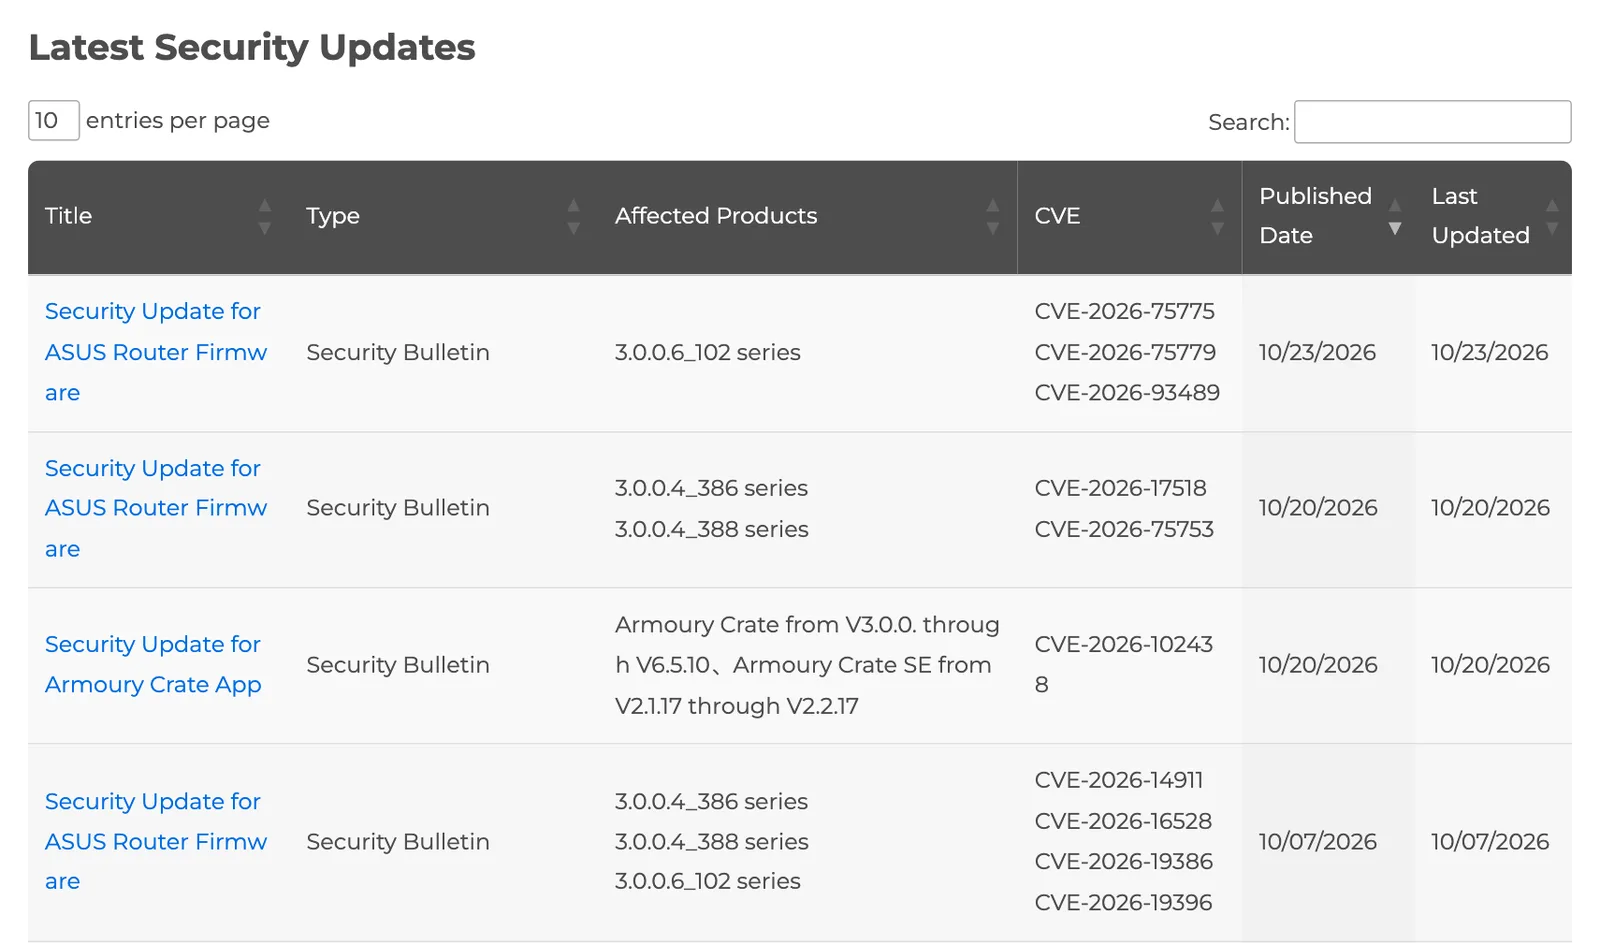
ตัวเลขนี้ไม่ได้แปลว่าเราเตอร์ ASUS อันตรายกว่ายี่ห้ออื่น ผู้ผลิตที่เปิดเผยช่องโหว่อย่างเป็นระบบย่อมมีประกาศถี่กว่า แต่คนใช้งานไม่ควรทิ้งเฟิร์มแวร์ไว้นานหลายเดือน
วิธีปิดช่องโหว่เราเตอร์ ASUS: อัปเดตเฟิร์มแวร์และลดความเสี่ยง
ASUS ให้การอัปเดตเฟิร์มแวร์เป็นทางแก้หลักของช่องโหว่เราเตอร์ ASUS ทุกรอบ หน้าช่วยเหลือของบริษัทแนะนำให้อัปเดตผ่านแอป ASUS Router และบอกทางเลือกในหน้าจัดการเราเตอร์ (WebGUI) ไว้ 3 วิธี
- อัปเกรดอัตโนมัติ (Auto Firmware Upgrade) ให้เราเตอร์ดึงเวอร์ชันใหม่เอง
- กดอัปเดตจากหน้า WebGUI เมื่อเราเตอร์เชื่อมเซิร์ฟเวอร์ของ ASUS ได้
- อัปเดตด้วยมือ ดาวน์โหลดไฟล์เฟิร์มแวร์ของรุ่นตัวเองจาก ASUS Download Center แล้วอัปโหลดผ่าน WebGUI ซึ่ง ASUS แนะนำสำหรับเครื่องที่ไม่ได้อัปเดตมานาน หรือขึ้นข้อความว่าเชื่อมเซิร์ฟเวอร์ไม่ได้
ระหว่างที่ยังอัปเดตไม่ได้ ประกาศวันที่ 23 ตุลาคมให้ทำ 4 ข้อ
- ตั้งรหัสผ่านหน้าแอดมินและรหัส Wi-Fi ที่ไม่ซ้ำกับที่อื่น ยาวอย่างน้อย 10 ตัวอักษร ผสมตัวพิมพ์ใหญ่ ตัวเลข และสัญลักษณ์
- เปิดหน้าจัดการเราเตอร์ได้เฉพาะจากเครือข่ายในบ้าน และปิดการเข้าจากภายนอก (remote access from WAN)
- ไม่ให้อุปกรณ์ที่ไม่ไว้ใจเข้ามาต่อเครือข่าย
- ตรวจรายการอุปกรณ์ที่ผูกไว้และเซสชันของแอปคู่หูในหน้าตั้งค่า ลบตัวที่ไม่รู้จัก แล้วรีบูตเราเตอร์หลังอัปเดตเฟิร์มแวร์
ประกาศวันที่ 20 ตุลาคมของตระกูล 3.0.0.4 ยังแนะนำเพิ่มให้ปิด FTP server ในเมนู AiDisk / USB Application ถ้าไม่ได้ใช้ และเปิดเครือข่ายแขก (guest network) หรือ client isolation ให้อุปกรณ์ของแขก เพื่อไม่ให้เข้าถึงหน้าจัดการเราเตอร์ได้
เราเตอร์รุ่นเก่าที่หมดซัพพอร์ตแล้ว ทำอย่างไร
เราเตอร์ที่ ASUS เลิกออกเฟิร์มแวร์แล้วจะไม่ได้รับแพตช์ช่องโหว่เราเตอร์ ASUS รอบนี้หรือรอบไหนอีก หน้า End-of-Life Product List ของ ASUS ระบุว่ามีเราเตอร์ไร้สายที่หมดอายุแล้ว 216 รุ่น ไม่รวมเราเตอร์ 4G โมเด็ม xDSL และอุปกรณ์เครือข่ายประเภทอื่น ให้ค้นชื่อรุ่นและเวอร์ชันฮาร์ดแวร์ของตัวเองจากหน้านั้น
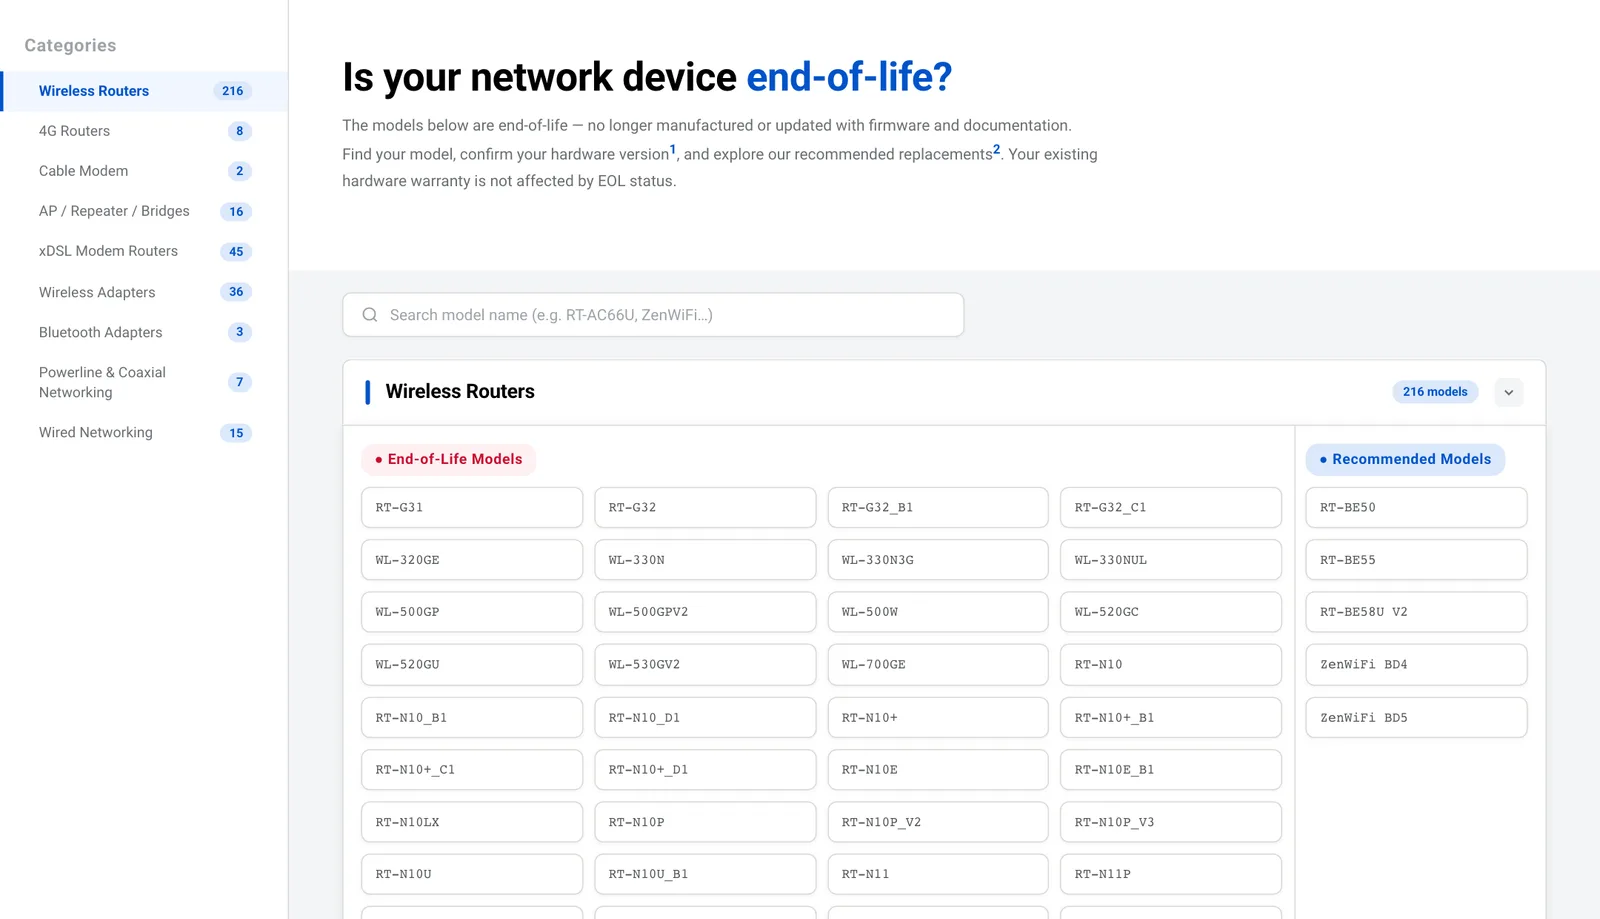
สำหรับรุ่น EOL ประกาศของ ASUS แนะนำให้เปลี่ยนเป็นรุ่นที่ยังได้รับการซัพพอร์ต ถ้าจำเป็นต้องใช้ต่อ ให้ตั้งรหัสผ่านที่แข็งแรง เปิดหน้าจัดการได้เฉพาะในบ้าน และปิดบริการที่เปิดออกอินเทอร์เน็ตทั้งหมด ได้แก่ AiCloud, remote access from WAN, port forwarding, DDNS, VPN server, DMZ, port triggering และ FTP
ทำไมเรื่องนี้สำคัญ
เราเตอร์คือประตูหน้าบ้านของทุกอุปกรณ์ในบ้าน ทั้งโทรศัพท์ โน้ตบุ๊ก กล้องวงจรปิด และอุปกรณ์ smart home ผู้ที่ได้สิทธิ์ผู้ดูแลเราเตอร์เปลี่ยน DNS ให้พาไปเว็บปลอม ดักดูทราฟฟิก หรือใช้เราเตอร์เป็นฐานโจมตีเครื่องอื่นต่อได้ ช่องโหว่เราเตอร์ ASUS ที่ต้องอยู่ "ในเครือข่ายเดียวกัน" จึงไม่ได้ปลอดภัยอย่างที่ฟัง โดยเฉพาะบ้านที่แชร์รหัส Wi-Fi ให้แขก ช่าง หรือเพื่อนบ้าน หรือหอพักและคอนโดที่หลายคนใช้วงเดียวกัน
ช่วงเดียวกันยังมีข่าวช่องโหว่ Wi-Fi ฝั่งชิปเซ็ต คือ Broadcom WPSplinter ที่เจาะเราเตอร์ได้โดยไม่ต้องรู้รหัส Wi-Fi ถ้าเปิด WPS ไว้ สองเรื่องนี้ชี้ไปทางเดียวกันว่าการตั้งค่าเราเตอร์ครั้งเดียวตอนติดตั้งแล้วปล่อยไว้หลายปีไม่พออีกต่อไป
สิ่งที่เจ้าของบ้านควรทำ
- เช็กเลขเฟิร์มแวร์วันนี้ ช่องโหว่เราเตอร์ ASUS รอบนี้ปิดได้ด้วยเฟิร์มแวร์ใหม่เท่านั้น เปิดแอป ASUS Router หรือหน้าจัดการเราเตอร์ ดูว่าเครื่องใช้เฟิร์มแวร์ตระกูลไหน แล้วอัปเดตเป็นเวอร์ชันล่าสุดของรุ่นตัวเอง ถ้าใช้ชุด Mesh ให้ตรวจทุกตัวในวง
- เปิดอัปเกรดอัตโนมัติ ถ้ารุ่นของคุณรองรับ เพื่อไม่ต้องคอยตามประกาศเอง
- เปลี่ยนรหัสผ่านหน้าแอดมิน ให้ต่างจากรหัส Wi-Fi และยาวอย่างน้อย 10 ตัวอักษรตามที่ ASUS แนะนำ
- ให้แขกใช้ guest network แทนการแชร์รหัส Wi-Fi หลัก และปิดฟีเจอร์ที่เปิดออกอินเทอร์เน็ตโดยไม่ได้ใช้
- รุ่นที่อยู่ในรายชื่อ EOL ให้วางแผนเปลี่ยน ก่อนเลือกรุ่นใหม่ ดูคู่มือเลือกเราเตอร์ Wi-Fi บ้าน และขั้นตอนในวิธีตั้งค่าเราเตอร์ให้ปลอดภัย
ติดตามข่าวช่องโหว่อุปกรณ์ กล้องวงจรปิด และความปลอดภัยในบ้านได้ที่หมวดความปลอดภัยในบ้าน
คำถามที่พบบ่อย
ช่องโหว่เราเตอร์ ASUS รอบ 23 ต.ค. 2026 กระทบเฟิร์มแวร์รุ่นไหน?
ช่องโหว่เราเตอร์ ASUS 3 รายการที่ประกาศเมื่อ 23 ตุลาคม 2026 กระทบเฟิร์มแวร์ตระกูล 3.0.0.6_102 ตามประกาศของ ASUS ซึ่งไม่ได้ระบุชื่อรุ่นเราเตอร์ไว้ ผู้ใช้จึงควรเปิดหน้าจัดการเราเตอร์หรือแอป ASUS Router ดูเลขเฟิร์มแวร์ปัจจุบัน แล้วอัปเดตเป็นเวอร์ชันล่าสุดของรุ่นตัวเอง
ช่องโหว่เราเตอร์ ASUS ร้ายแรงแค่ไหน คนนอกบ้านเจาะได้ไหม?
ช่องโหว่เราเตอร์ ASUS ทั้งสามรายการอยู่ระดับ High คะแนน CVSS 4.0 ที่ 7.7–8.7 สองรายการต้องให้ผู้โจมตีอยู่ในเครือข่ายเดียวกันก่อน เช่น ต่อ Wi-Fi บ้านได้ อีกรายการโจมตีจากอินเทอร์เน็ตได้แต่ต้องหลอกให้ผู้ดูแลที่ล็อกอินหน้าจัดการค้างไว้กดเข้าเว็บฟิชชิง ผลคือผู้โจมตีอาจได้สิทธิ์ผู้ดูแลหรือรันคำสั่งระดับ root บนเราเตอร์
อัปเดตเฟิร์มแวร์เราเตอร์ ASUS ทำอย่างไร?
วิธีปิดช่องโหว่เราเตอร์ ASUS คืออัปเดตเฟิร์มแวร์ หน้าช่วยเหลือของ ASUS แนะนำให้ทำผ่านแอป ASUS Router เป็นหลัก หรือเข้าหน้าจัดการเราเตอร์ (WebGUI) แล้วเลือกได้ 3 วิธี คือเปิดอัปเกรดอัตโนมัติ กดอัปเดตจากหน้า WebGUI หรือดาวน์โหลดไฟล์จาก ASUS Download Center มาอัปโหลดเอง ซึ่ง ASUS แนะนำสำหรับเครื่องที่ไม่ได้อัปเดตมานาน
ถ้ายังอัปเดตไม่ได้ ควรตั้งค่าเราเตอร์ ASUS อย่างไร?
ระหว่างรอปิดช่องโหว่เราเตอร์ ASUS บริษัทแนะนำให้ตั้งรหัสผ่านหน้าแอดมินและ Wi-Fi ที่ไม่ซ้ำกับที่อื่น ยาวอย่างน้อย 10 ตัวอักษร ผสมตัวพิมพ์ใหญ่ ตัวเลข และสัญลักษณ์ เปิดหน้าจัดการได้เฉพาะจากเครือข่ายในบ้าน ปิด remote access จาก WAN ไม่ให้อุปกรณ์ที่ไม่ไว้ใจต่อเครือข่าย และลบอุปกรณ์หรือเซสชันแอปที่ไม่รู้จักออก แล้วรีบูตหลังอัปเดต
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- ASUS16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ