
Broadcom WPSplinter: ช่องโหว่ Wi-Fi อายุ 16 ปี เจาะเราเตอร์ได้โดยไม่ต้องรู้รหัสผ่าน
Broadcom WPSplinter ช่องโหว่ WPS ในซอฟต์แวร์ Wi-Fi ของ Broadcom ตั้งแต่ปี 2010 ให้คนในระยะสัญญาณรันโค้ดบนเราเตอร์โดยไม่รู้รหัส ไม่มี CVE และบางรุ่นไม่มีทางแพตช์
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
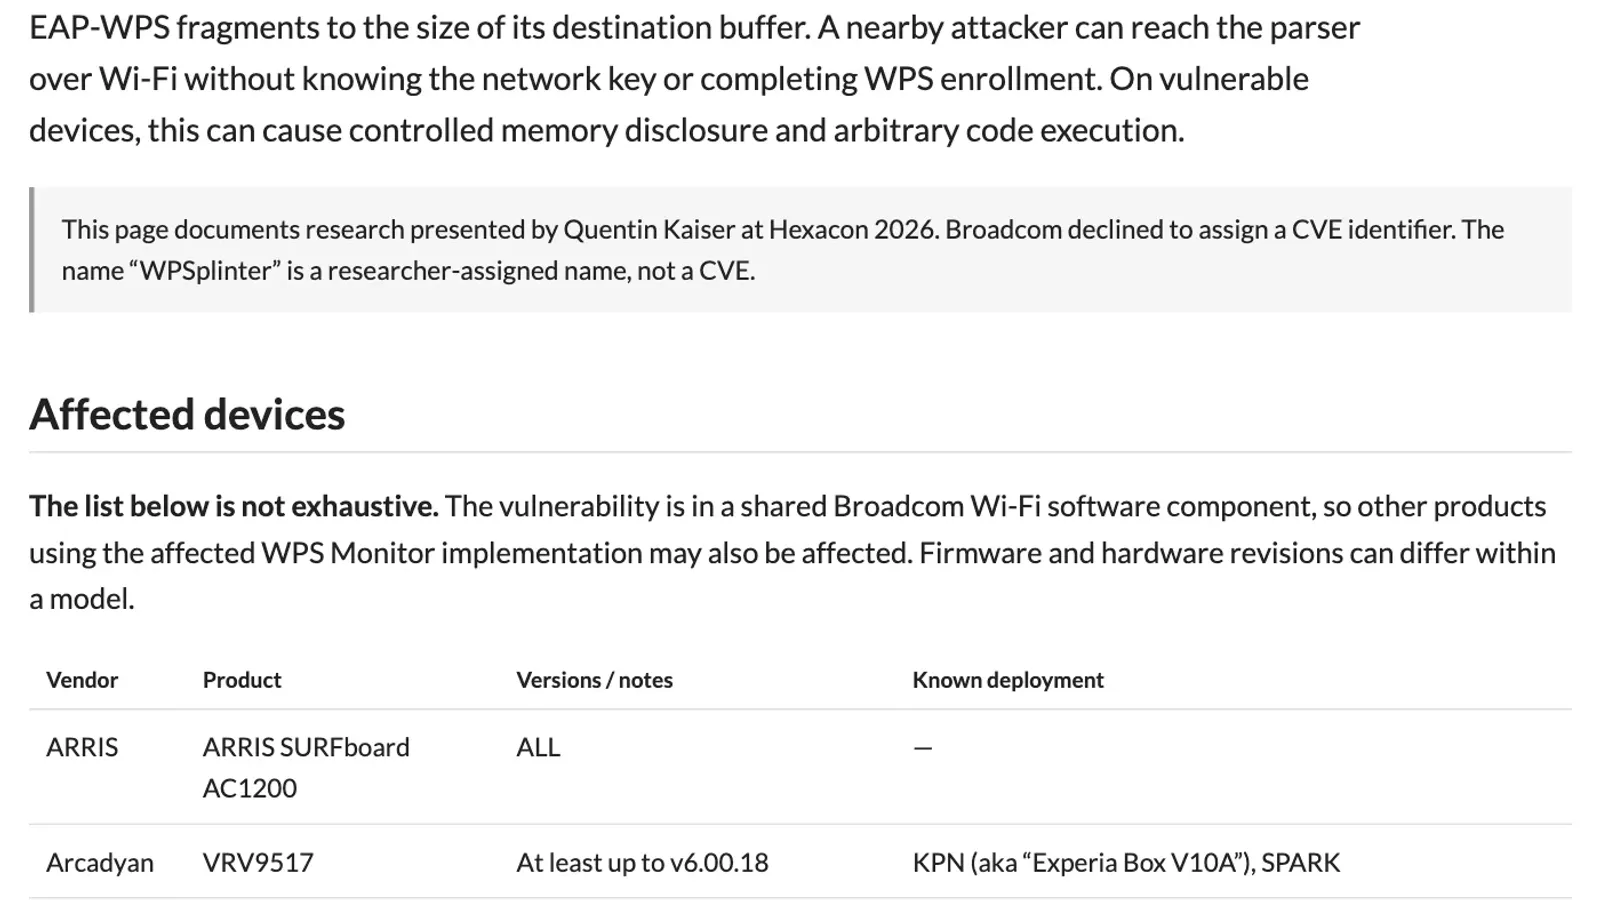
- Quentin Kaiser เปิดเผย Broadcom WPSplinter ที่งาน Hexacon 2026 ในปารีสเมื่อ 16 ตุลาคม 2026 เป็นช่องโหว่ในส่วนรวมชิ้นข้อความ EAP-WPS ของ WPS Monitor ที่อยู่ใน SDK ของ Broadcom มาตั้งแต่อย่างน้อยปี 2010
- ผู้โจมตีที่อยู่ในระยะสัญญาณ Wi-Fi ไม่ต้องรู้รหัสผ่านและไม่ต้องลงทะเบียน WPS ก็อ่านหน่วยความจำและรันโค้ดบนอุปกรณ์ได้ ผู้วิจัยสาธิตบนเกตเวย์ของผู้ให้บริการ 3 ใน 4 ราย ในเบลเยียม
- Broadcom ปฏิเสธการออก CVE โดยระบุว่าซอฟต์แวร์นี้ล้าสมัยและพ้นช่วงการสนับสนุน บริษัทเปลี่ยนไปใช้ hostapd ตั้งแต่ปี 2018 แต่แพลตฟอร์ม eCos อย่าง BCM3380, BCM3383 และ BCM33834 อาจไม่มีทางย้ายไปรุ่นใหม่
- รายชื่ออุปกรณ์ในคลัง GitHub ของผู้วิจัย ณ 22 ตุลาคม 2026 ระบุ ZTE F680 v4 ว่ายืนยันแล้ว โดยมี ThailandToT และ Ais อยู่ในรายชื่อผู้ให้บริการที่ใช้งาน และระบุ True Internet ในแถวของ Nokia G-240W
นักวิจัยความปลอดภัย Quentin Kaiser เปิดเผยช่องโหว่ Broadcom WPSplinter ที่งาน Hexacon 2026 ในปารีสเมื่อวันที่ 16 ตุลาคม 2026 เป็นช่องโหว่ในระบบ WPS ของซอฟต์แวร์ Wi-Fi จาก Broadcom ที่มีมาตั้งแต่อย่างน้อยปี 2010 ผู้โจมตีที่อยู่ในระยะสัญญาณรันโค้ดบนเราเตอร์และ access point ได้โดยไม่ต้องรู้รหัสผ่าน Wi-Fi
Broadcom ปฏิเสธการออกหมายเลข CVE ให้ช่องโหว่นี้ และแพลตฟอร์มรุ่นเก่าบางกลุ่มอาจไม่มีทางแพตช์ ผู้วิจัยระบุว่า ณ 15 ตุลาคม อุปกรณ์ที่เขาสาธิตยังไม่มีเครื่องใดได้รับแพตช์ ก่อนที่อัปเดตวันที่ 20 ตุลาคมจะรายงานว่า Proximus ในเบลเยียมปิด WPS บนเกตเวย์ทุกเครื่องแล้ว ส่วนรายชื่ออุปกรณ์ของผู้วิจัยมีชื่อผู้ให้บริการในไทยรวมอยู่ด้วย
Broadcom WPSplinter คือช่องโหว่อะไร
หน้าเอกสารของผู้วิจัยอธิบายว่า WPS Monitor ซึ่งเป็นส่วนจัดการ WPS แบบเก่าของ Broadcom รวมชิ้นข้อความ EAP-WPS ที่ส่งมาเป็นหลายส่วนกลับเข้าด้วยกัน โดยไม่จำกัดขนาดให้พอดีกับบัฟเฟอร์ปลายทาง ผู้โจมตีที่อยู่ใกล้ส่งข้อมูลถึงตัวแยกวิเคราะห์นี้ผ่าน Wi-Fi ได้ก่อนการลงทะเบียน WPS ปกติจะเสร็จ จึงไม่ต้องรู้รหัสผ่านเครือข่าย ผลที่ผู้วิจัยสาธิตได้คือการอ่านหน่วยความจำแบบควบคุมได้และการรันโค้ดใดก็ได้บนอุปกรณ์ ส่วนสิทธิ์ที่ได้จริงขึ้นกับรุ่นและเฟิร์มแวร์
บล็อกของ Kaiser บรรยายการสาธิตบนเกตเวย์ ASKEY TCG3000 ของ Orange Belgium ว่าโค้ดที่รันได้ดึงรหัสผ่าน Wi-Fi (PSK) จากหน่วยความจำ NVRAM ส่งกลับผ่านคลื่น 802.11 แล้วใช้รหัสนั้นเข้าเครือข่ายได้ เขาเขียนว่า "คุณได้ root shell จากอีกฝั่งถนน" บนเราเตอร์จำนวนมากในเบลเยียม และย้ำว่าการโจมตีทำได้จากระยะไกลกว่าที่เห็นในวิดีโอ แหล่งข้อมูลของผู้วิจัยไม่ได้ระบุว่าพบการโจมตีจริงนอกเหนือจากการสาธิต
ชิปและอุปกรณ์ที่ได้รับผลกระทบจาก Broadcom WPSplinter
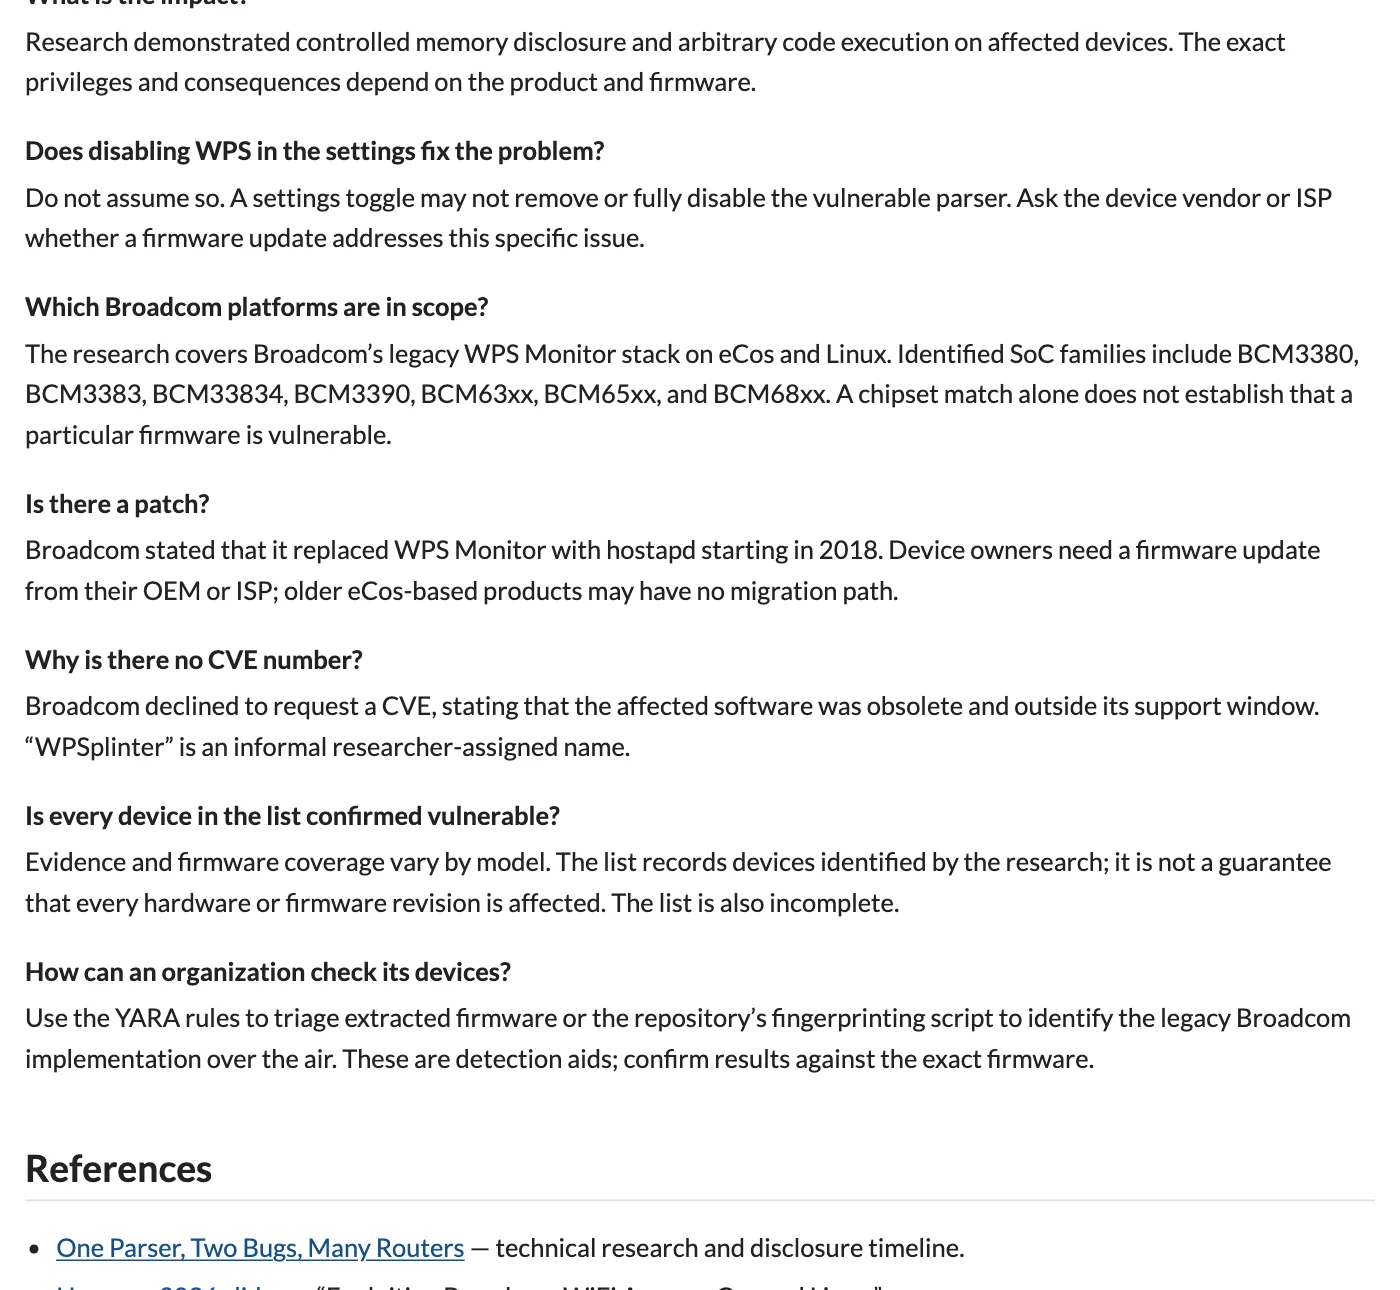
งานวิจัยครอบคลุม WPS Monitor บนระบบปฏิบัติการ eCos และ Linux ผู้วิจัยแบ่งความรุนแรงของปัญหาตามแพลตฟอร์มดังนี้
| แพลตฟอร์ม | ตระกูลชิป (SoC) | สถานะตามผู้วิจัย |
|---|---|---|
| eCos | BCM3380, BCM3383, BCM33834 | ผู้วิจัยจัดเป็น forever day แน่นอน ผลิตภัณฑ์ eCos รุ่นเก่าอาจไม่มีทางย้ายไป SDK ใหม่ |
| Linux | BCM3390, BCM63xx, BCM65xx, BCM68xx | อาจเป็น forever day ถ้าผู้ผลิตอุปกรณ์ไม่ยอมย้ายไป SDK ใหม่ |
Kaiser ประเมินว่า Broadcom WPSplinter กระทบผู้ผลิตหลายสิบราย ผลิตภัณฑ์หลายร้อยรุ่น และ access point ที่ใช้ชิป Broadcom หลายล้านเครื่องทั่วโลก รายชื่อที่เผยแพร่มีทั้งเกตเวย์ที่ระบุผู้ให้บริการอินเทอร์เน็ตที่ใช้งาน และเราเตอร์กับ access point ที่ไม่ได้ระบุผู้ให้บริการ เช่น
- Cisco RV110W, RV130W, RV215W, RV340W และรุ่น WAP เช่น WAP125, WAP150, WAP361 และ WAP571
- TP-Link Archer C3150, Archer C5400, Archer VR2800, Archer VR600, Archer VR900, TD-VG5612 และ VR1600
- Huawei B310, B315, B593 และ WS880
- Netgear CG3100 และ CG3700B, Askey TCG3000, Arcadyan VRV9517, Sagemcom F@st หลายรุ่น และ Zyxel VMG3312-B10A/B10B
ผู้วิจัยย้ำว่ารายชื่อนี้ยังไม่ครบ คลัง GitHub คาดว่ารายการสมบูรณ์จะมีอุปกรณ์หลายพันรุ่น อุปกรณ์ที่ไม่มีชื่อจึงไม่ได้แปลว่าปลอดภัย และในทางกลับกัน ชิปที่ตรงกันอย่างเดียวก็ไม่ได้ยืนยันว่าเฟิร์มแวร์นั้นมีช่องโหว่ เพราะฮาร์ดแวร์และเฟิร์มแวร์แต่ละรุ่นย่อยต่างกันได้
ชื่อผู้ให้บริการในไทยในรายชื่อ Broadcom WPSplinter
ตารางอุปกรณ์ที่ได้รับผลกระทบจาก Broadcom WPSplinter ในคลัง GitHub ของผู้วิจัย (ตรวจเมื่อ 22 ตุลาคม 2026) มีคอลัมน์ผู้ให้บริการอินเทอร์เน็ตที่ใช้อุปกรณ์แต่ละรุ่น และมีชื่อที่เกี่ยวกับไทยดังนี้
| อุปกรณ์ | รุ่นเฟิร์มแวร์ในรายชื่อ | ยืนยันแล้ว | ชื่อในคอลัมน์ผู้ให้บริการที่น่าจะเกี่ยวกับไทย |
|---|---|---|---|
| ZTE F680 v4 | ALL | Y | ThailandToT, Ais |
| Nokia G-140W-H, G-240W-A/B/C/F/G/J | ? | Y | True Internet |
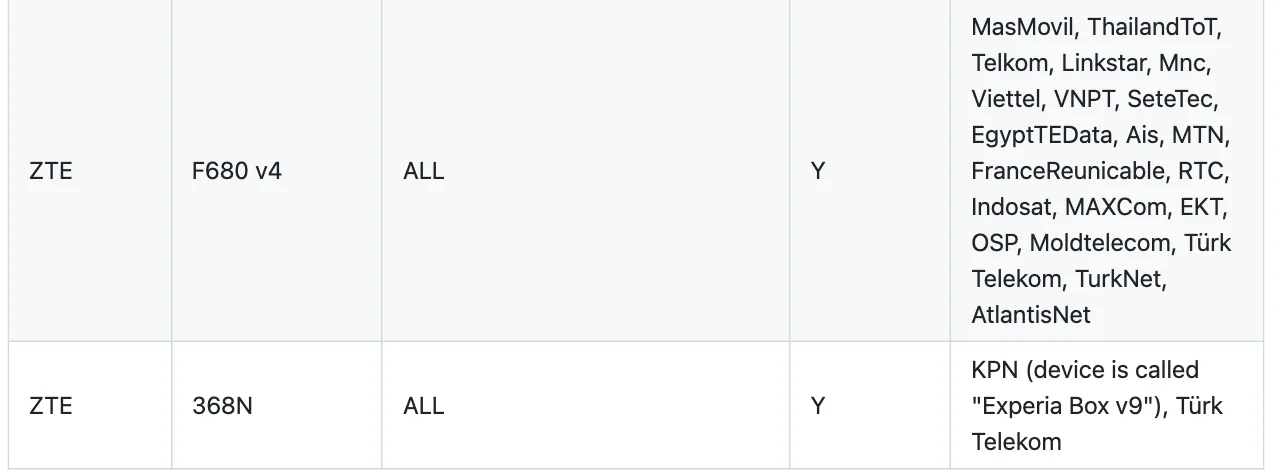
ชื่อผู้ให้บริการในตารางสะกดตามต้นฉบับ ผู้วิจัยไม่ได้ระบุชื่อเต็มหรือประเทศของแต่ละราย และข้อมูลนี้เป็นรายชื่อที่ผู้วิจัยและผู้ร่วมรายงานรวบรวมไว้ ไม่ใช่ประกาศของผู้ให้บริการ หน้าเอกสารของผู้วิจัยระบุว่ารายการนี้ไม่ได้รับประกันว่าฮาร์ดแวร์หรือเฟิร์มแวร์ทุกรุ่นย่อยมีช่องโหว่ และแถวของ Nokia ไม่ได้ระบุรุ่นเฟิร์มแวร์ ณ วันที่เขียน เรายังไม่พบประกาศจากผู้ให้บริการในไทยเกี่ยวกับ Broadcom WPSplinter ลูกค้าที่ใช้อุปกรณ์รุ่นเหล่านี้ควรสอบถามผู้ให้บริการของตนโดยตรง
ทำไม Broadcom WPSplinter ไม่มี CVE และไม่มีแพตช์ที่ใช้ได้ทุกเครื่อง
ตามบล็อกของ Kaiser ทาง Broadcom ออกแพตช์แบบเงียบในปี 2018 แต่แก้ไม่ครบ จากนั้นออก SDK รุ่นใหม่ที่เปลี่ยนส่วนประกอบที่มีช่องโหว่ไปใช้ hostapd และแนะนำให้ผู้ผลิตย้ายไปรุ่นนี้ Broadcom ยอมรับกับผู้วิจัยว่ารู้เรื่องบั๊กนี้มาตั้งแต่ปี 2018 และเคยได้รับรายงานจากภายนอกมาก่อน แต่ปฏิเสธการออก CVE โดยระบุว่าซอฟต์แวร์ล้าสมัยและพ้นช่วงการสนับสนุน Kaiser มองว่าการไม่สื่อสารต่อสาธารณะน่าจะเป็นเหตุผลที่ผู้ผลิตจำนวนมากไม่ได้แพตช์
| วันที่ (ปี 2026) | เหตุการณ์ตามบล็อกของผู้วิจัย |
|---|---|
| 18 กรกฎาคม | ส่งรายงานช่องโหว่บน BCM3380, BCM3383 และ BCM33834 ให้ Broadcom PSIRT เริ่มนับ 90 วัน |
| 27 กรกฎาคม | ส่งรายงานช่องโหว่บน BCM3390, BCM65xx และ BCM68xx |
| 28 กรกฎาคม | Broadcom ตอบว่ามีแพตช์แล้ว และให้ผู้วิจัยแจ้งผู้ผลิตที่พบให้ติดต่อ Broadcom |
| 29 กรกฎาคม | Broadcom ปฏิเสธการออก CVE ผู้วิจัยแจ้ง Proximus, พยายามติดต่อ Orange Belgium และ VOO และส่งรายงานให้ Cyber Security Center Belgium |
| 4 สิงหาคม | เปิดเคสที่ CERT/CC ผ่าน VINCE แต่ถูกปิดวันเดียวกัน เพราะ Broadcom เป็นผู้ออก CVE เองและไม่ยอมลงทะเบียน |
| 16 ตุลาคม | นำเสนอที่ Hexacon ในปารีส |
| 20 ตุลาคม | อัปเดตสถานะของผู้ให้บริการในเบลเยียม |
Kaiser ระบุด้วยว่าใช้ AI รุ่นแนวหน้า (frontier model) ช่วยวิจัย ซึ่งทำให้งานที่เขาคาดว่าต้องใช้หลายเดือนเสร็จในเวลาไม่ถึงสัปดาห์
ผู้ให้บริการในเบลเยียมรับมือ Broadcom WPSplinter ด้วยการปิด WPS
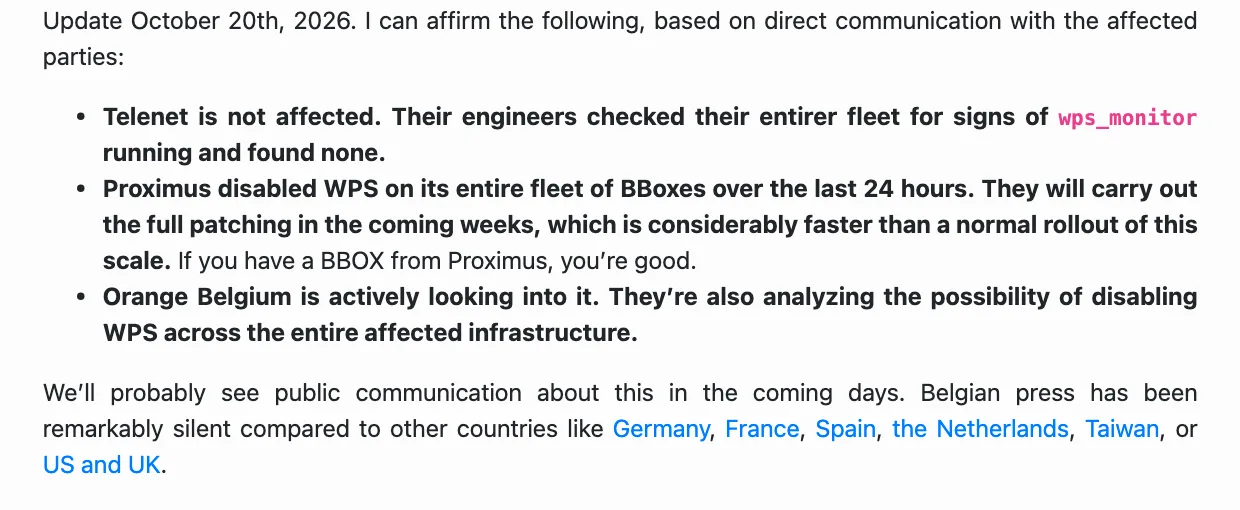
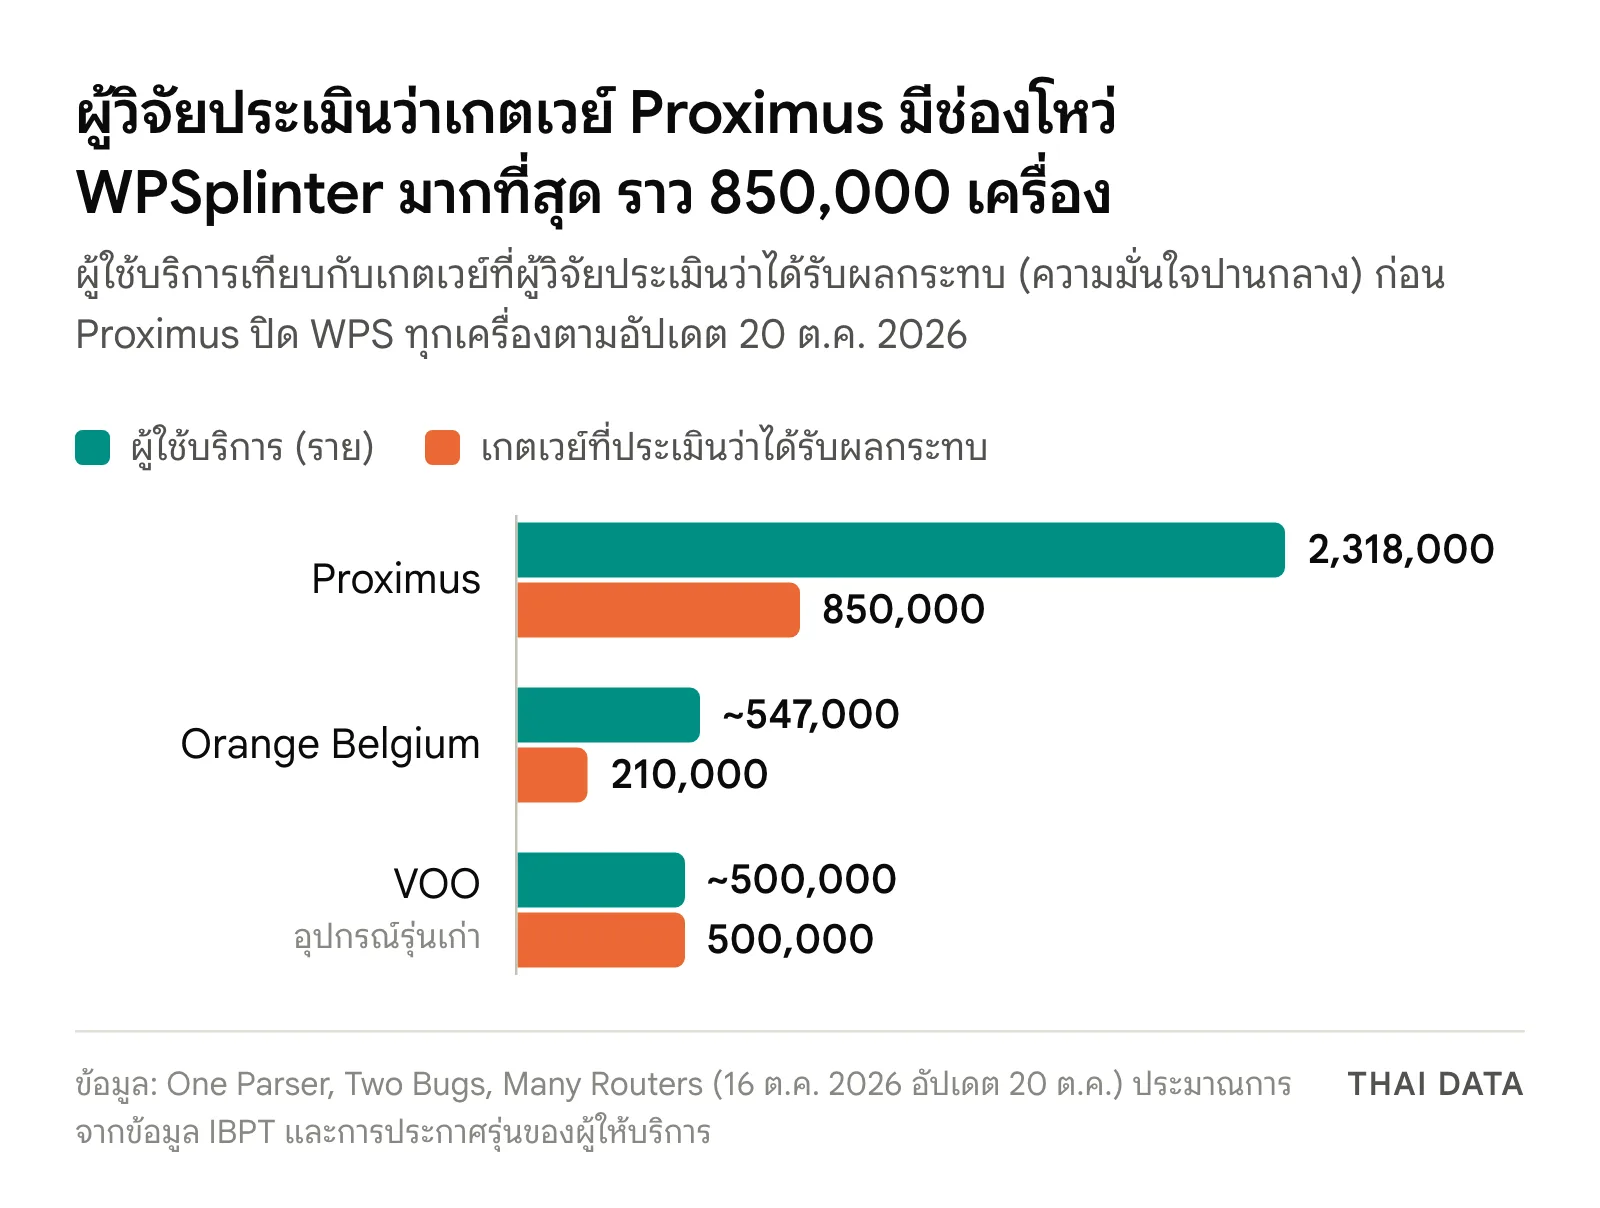
ผู้วิจัยสาธิตว่าช่องโหว่มีอยู่และโจมตีได้จริงบนเกตเวย์ของผู้ให้บริการ 3 ใน 4 รายในเบลเยียม ได้แก่ Proximus (BBOX 3V+), VOO (Netgear CG3100, Netgear CG3700, Technicolor 7210 และ CGA4233) และ Orange Belgium (ASKEY TCG3000) อัปเดตวันที่ 20 ตุลาคมในบล็อกระบุจากการติดต่อโดยตรงกับผู้ให้บริการว่า
- Telenet ไม่ได้รับผลกระทบ วิศวกรตรวจอุปกรณ์ทั้งหมดแล้วไม่พบ wps_monitor ทำงานอยู่
- Proximus ปิด WPS บน BBox ทุกเครื่องภายใน 24 ชั่วโมงก่อนหน้า และจะแพตช์เต็มรูปแบบในอีกไม่กี่สัปดาห์
- Orange Belgium กำลังตรวจสอบ และพิจารณาปิด WPS ทั้งโครงข่ายที่ได้รับผลกระทบ
Kaiser และเพื่อนประเมินจำนวนเกตเวย์ที่ได้รับผลกระทบจาก Broadcom WPSplinter ในเบลเยียมจากข้อมูลที่ IBPT เผยแพร่และการประกาศรุ่นอุปกรณ์ของผู้ให้บริการ โดยบอกว่ามั่นใจในตัวเลขระดับปานกลาง ได้แก่ Proximus ราว 850,000 เครื่องจากผู้ใช้บริการ 2,318,000 ราย, VOO (อุปกรณ์รุ่นเก่า) 500,000 เครื่องจากผู้ใช้บริการราว 500,000 ราย และ Orange Belgium 210,000 เครื่องจากผู้ใช้บริการราว 547,000 ราย
ทำไมเรื่องนี้สำคัญ
Broadcom WPSplinter อยู่ในชิ้นส่วนซอฟต์แวร์ที่ผู้ผลิตหลายสิบรายนำไปใช้ร่วมกัน Kaiser สรุปว่าบั๊กที่เกิดในปี 2010 และมีแพตช์ในปี 2018 ยังอยู่ในอุปกรณ์ที่ผู้ผลิตขายและผู้ให้บริการใช้งานจริงในปี 2026 ช่องว่างระหว่างช่วงการสนับสนุนของผู้ผลิตชิปกับอายุใช้งานของอุปกรณ์จึงกลายเป็นโอกาสของผู้โจมตี เขาชี้ด้วยว่าช่องโหว่แบบนี้เหมาะกับการโจมตีจากเครือข่ายใกล้เคียง (nearest-neighbour attack) และการเจาะเครือข่ายโรงแรม ซึ่งเป็นการโจมตีแบบเจาะจงเป้าหมายผ่านคลื่นบนอุปกรณ์ที่ฝ่ายป้องกันมองเห็นได้น้อยมาก
เรื่องนี้ต่างจากช่องโหว่ในอุปกรณ์ขอบเครือข่ายองค์กรอย่าง CVE-2026-0257 ใน GlobalProtect ของ PAN-OS ตรงที่ผู้โจมตีต้องอยู่ในระยะสัญญาณ แต่ก็ไม่ต้องผ่านอินเทอร์เน็ตหรือไฟร์วอลล์เลย สำนักงานสาขา ร้านค้า และพนักงานที่ทำงานจากบ้านด้วยเราเตอร์ของผู้ให้บริการจึงเป็นจุดที่ต้องดู
สิ่งที่องค์กรไทยควรทำ
- ทำรายการเราเตอร์และ access point ทุกเครื่อง รวมเกตเวย์ที่ผู้ให้บริการติดตั้งให้ที่สาขาและบ้านพนักงาน แล้วเทียบกับรายชื่อในหน้า WPSplinter และคลัง GitHub ของผู้วิจัย โดยจำไว้ว่ารายชื่อยังไม่ครบ
- ถามผู้ผลิตหรือผู้ให้บริการอินเทอร์เน็ตโดยตรง ว่าเฟิร์มแวร์ของรุ่นที่ใช้แก้ Broadcom WPSplinter แล้วหรือยัง เพราะผู้วิจัยระบุว่าทางแก้คือเฟิร์มแวร์ใหม่จากผู้ผลิตหรือผู้ให้บริการเท่านั้น ผู้ที่ใช้ ZTE F680 v4 หรือ Nokia G-240W ของผู้ให้บริการในไทยควรถามเป็นลำดับแรก
- ปิด WPS ได้ แต่อย่าถือว่าจบ ผู้วิจัยเตือนว่าสวิตช์ในหน้าตั้งค่าอาจไม่ได้ปิดตัวแยกวิเคราะห์ที่มีช่องโหว่ทั้งหมด การปิดระดับเครือข่ายแบบที่ Proximus ทำเป็นเรื่องที่ผู้ให้บริการต้องยืนยันเอง
- ทีมที่มีความเชี่ยวชาญตรวจเองได้ ด้วยกฎ YARA สำหรับไฟล์เฟิร์มแวร์ หรือสคริปต์ตรวจลายพิมพ์ (fingerprinting) ผ่านคลื่นที่ผู้วิจัยเผยแพร่ ใช้เฉพาะกับอุปกรณ์ขององค์กรเอง และผู้วิจัยย้ำว่าผลเป็นเพียงตัวช่วยคัดกรองที่ต้องยืนยันกับเฟิร์มแวร์จริง
- วางแผนเปลี่ยนอุปกรณ์ที่ไม่มีทางแพตช์ โดยเฉพาะอุปกรณ์บนแพลตฟอร์ม eCos ที่ผู้วิจัยระบุว่าอาจไม่มีทางย้ายไป SDK ใหม่ ติดตามข่าวเครือข่ายอื่นได้ที่หมวด Network
คำถามที่พบบ่อย
Broadcom WPSplinter คืออะไร?
Broadcom WPSplinter คือชื่อที่ผู้วิจัย Quentin Kaiser ตั้งให้ช่องโหว่ใน WPS Monitor ของ Broadcom ซึ่งรวมชิ้นข้อความ EAP-WPS โดยไม่จำกัดขนาดให้พอดีกับหน่วยความจำปลายทาง ผู้โจมตีในระยะสัญญาณ Wi-Fi จึงอ่านหน่วยความจำและรันโค้ดบนอุปกรณ์ได้โดยไม่ต้องรู้รหัสผ่าน เปิดเผยที่งาน Hexacon เมื่อ 16 ตุลาคม 2026
Broadcom WPSplinter มีหมายเลข CVE หรือไม่?
Broadcom WPSplinter ไม่มีหมายเลข CVE เพราะ Broadcom ปฏิเสธการขอ CVE โดยระบุว่าซอฟต์แวร์ที่มีช่องโหว่ล้าสมัยและพ้นช่วงการสนับสนุนแล้ว ชื่อ WPSplinter จึงเป็นชื่อที่ผู้วิจัยตั้งเองอย่างไม่เป็นทางการ ส่วน CERT/CC ปิดเคสที่ผู้วิจัยเปิดไว้ในวันเดียวกันเพราะ Broadcom เป็นผู้ออก CVE เองและไม่ยอมลงทะเบียน
ปิด WPS ในหน้าตั้งค่าเราเตอร์แล้วป้องกัน Broadcom WPSplinter ได้หรือไม่?
หน้าเอกสาร Broadcom WPSplinter ของผู้วิจัยแนะนำว่าอย่าเพิ่งมั่นใจ เพราะสวิตช์ในหน้าตั้งค่าอาจไม่ได้ถอดหรือปิดตัวแยกวิเคราะห์ที่มีช่องโหว่ได้ทั้งหมด ควรถามผู้ผลิตหรือผู้ให้บริการอินเทอร์เน็ตว่ามีเฟิร์มแวร์ที่แก้ปัญหานี้หรือไม่
อุปกรณ์ยี่ห้อใดได้รับผลกระทบจาก Broadcom WPSplinter?
รายชื่ออุปกรณ์ที่ได้รับผลกระทบจาก Broadcom WPSplinter ของผู้วิจัยมีจากหลายผู้ผลิต เช่น Cisco RV110W, RV130W และ WAP571, TP-Link Archer C3150 และ C5400, Huawei B310 และ B315, Netgear CG3100, Askey TCG3000 และ ZTE F680 v4 แต่รายชื่อยังไม่ครบ และชิปที่ตรงกันอย่างเดียวไม่ได้ยืนยันว่าเฟิร์มแวร์นั้นมีช่องโหว่
แหล่งอ้างอิง
- WPSplinter: Broadcom WPS EAP fragment reassembly vulnerability — Quentin Kaiser
- One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux — Quentin Kaiser
- Broadcom 802.11 SDK Detection Toolkit (qkaiser/broadcom-wps) — GitHub / Quentin Kaiser
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- Quentin Kaiser2
- ผลิตภัณฑ์และเทคโนโลยี
- Linux45
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ