
Cloud WAN Flow Logs ให้เจ้าของ core network ดูทราฟฟิกระหว่าง VPC, Region และเครือข่ายองค์กรจากบัญชีเดียว ส่งไป CloudWatch Logs, S3 หรือ Firehose ไม่คิดค่า
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- AWS ประกาศเมื่อ 11 พฤศจิกายน 2026 ว่า AWS Cloud WAN รองรับ Flow Logs ให้เห็นทราฟฟิก IP ทั้งเครือข่ายโลกขององค์กรจากบัญชีเจ้าของ core network โดยไม่ต้องรวม VPC Flow Logs จากหลายบัญชีและหลาย Region
- ครอบคลุมทราฟฟิกระหว่าง VPC, Region และเครือข่ายในองค์กรที่ต่อผ่าน Direct Connect, Site-to-Site VPN หรือ SD-WAN บันทึก IP พอร์ต โปรโตคอล ปริมาณข้อมูล และตัวนับแพ็กเก็ตหาย
- เปิดได้ 3 ระดับ: ทั้ง core network, core network edge เดียว หรือแต่ละ attachment แล้วส่งไป CloudWatch Logs, Amazon S3 หรือ Amazon Data Firehose
- Cloud WAN ไม่คิดค่า Flow Logs แต่ปลายทางคิดตามราคาปกติ และใช้ได้ในทุก AWS Region ที่มี Cloud WAN
- คู่มือระบุว่าสร้างได้สูงสุด 250 subscription ต่อทรัพยากรต่อบัญชี ไม่รองรับ attachment แบบ Tunnel-less Connect กับ Route Table และสร้างได้เฉพาะใน home Region
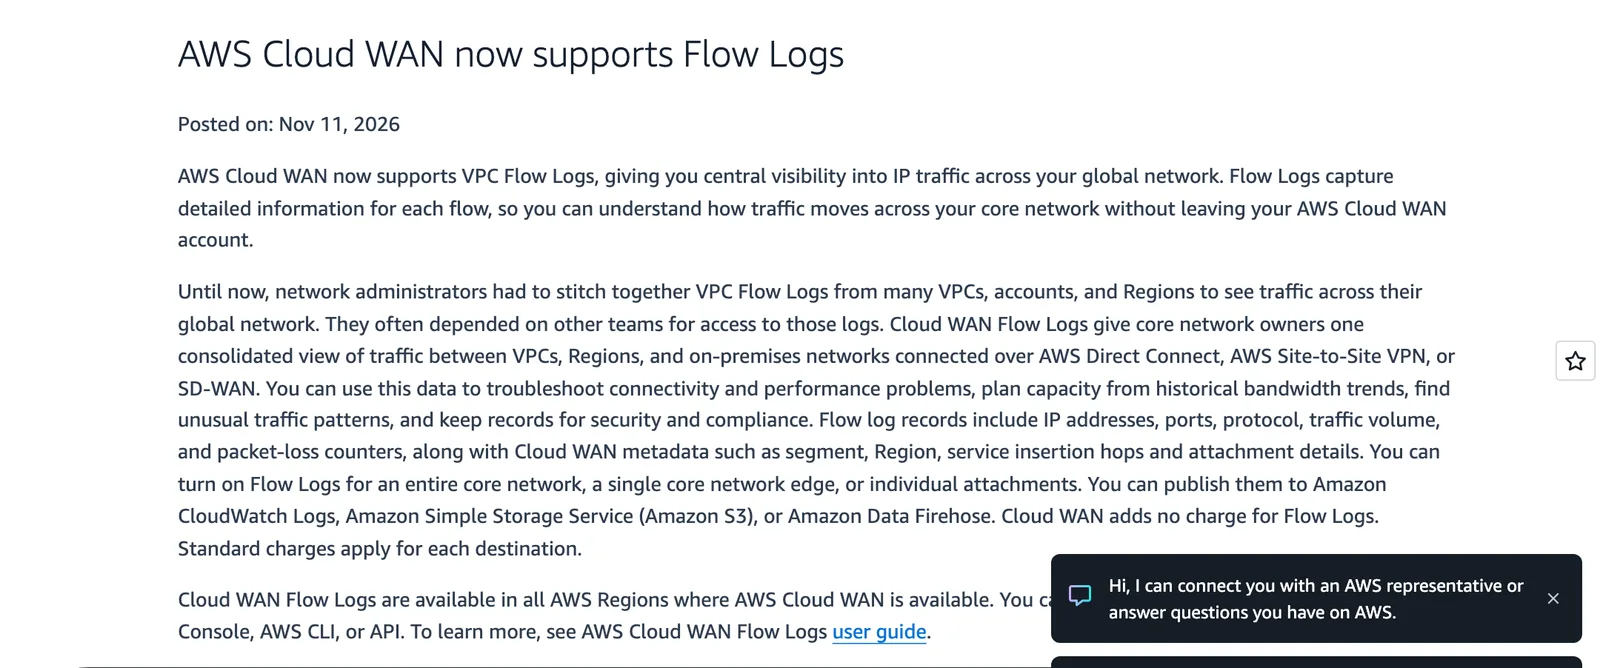
Amazon Web Services ประกาศเมื่อ 11 พฤศจิกายน 2026 ว่า AWS Cloud WAN รองรับ Cloud WAN Flow Logs ให้เจ้าของ core network เห็นทราฟฟิก IP ที่วิ่งผ่านเครือข่ายโลกขององค์กรจากบัญชี Cloud WAN เองได้ ไม่ต้องไปรวบรวม VPC Flow Logs จากหลายบัญชีและหลาย Region เหมือนเดิม และ Cloud WAN ไม่คิดค่า Flow Logs เพิ่ม
Cloud WAN Flow Logs แก้ปัญหาอะไร
AWS อธิบายว่าก่อนหน้านี้ ผู้ดูแลเครือข่ายต้องเย็บ VPC Flow Logs จากหลาย VPC หลายบัญชี และหลาย Region เข้าด้วยกัน เพื่อดูว่าทราฟฟิกไหลผ่านเครือข่ายหลักอย่างไร และมักต้องพึ่งทีมอื่นเพื่อขอเข้าถึง log เหล่านั้น
Cloud WAN Flow Logs ให้ภาพรวมเดียวของทราฟฟิกระหว่าง VPC, Region และเครือข่ายในองค์กรที่เชื่อมผ่าน AWS Direct Connect, AWS Site-to-Site VPN หรือ SD-WAN AWS ระบุการใช้งานหลักไว้ 4 อย่าง
- แก้ปัญหาการเชื่อมต่อและประสิทธิภาพ
- วางแผนความจุจากแนวโน้มแบนด์วิดท์ย้อนหลัง
- หาทราฟฟิกที่ผิดปกติ
- เก็บบันทึกไว้สำหรับความมั่นคงปลอดภัยและการปฏิบัติตามกฎระเบียบ
ข้อมูลที่ Cloud WAN Flow Logs บันทึก
บันทึกแต่ละรายการมี IP ต้นทางและปลายทาง พอร์ต โปรโตคอล ปริมาณทราฟฟิก และตัวนับแพ็กเก็ตหาย พร้อมข้อมูลเฉพาะของ Cloud WAN เช่น segment, Region, จุดแวะของ service insertion และรายละเอียด attachment
คู่มือผู้ใช้ Cloud WAN อธิบายเพิ่มว่า Cloud WAN Flow Logs บันทึกทราฟฟิกแบบ attachment ถึง attachment ตลอดเส้นทางบน core network และเขียน 1 รายการที่ attachment ทุกจุดที่ทราฟฟิกเข้าหรือออกจากเครือข่าย บางครั้งเส้นทางเดียวกันอาจเชื่อมกันไม่ครบเพราะข้อผิดพลาดภายในหรือความล่าช้าในการส่ง log ซึ่งเห็นได้จากค่า INCOMPLETEDATA ในฟิลด์ log-status
- รูปแบบมาตรฐาน: มีฟิลด์เวอร์ชัน 2 ถึง 13 ทั้งหมด ยกเว้นฟิลด์ 1:1 NAT คือ src-nat-addr และ dst-nat-addr และแก้ไม่ได้
- รูปแบบกำหนดเอง: เลือกฟิลด์และลำดับเอง อย่างน้อย 1 ฟิลด์ ใช้เมื่ออยากได้ฟิลด์ 1:1 NAT หรือตัดฟิลด์ที่ไม่ต้องใช้ออก
- ฟิลด์เสริมเป็นค่าประมาณ: คู่มือระบุว่าฟิลด์เมทาดาทาที่ไม่ได้มาจากส่วนหัวแพ็กเก็ตเป็นค่าประมาณเท่าที่ทำได้ ค่าอาจหายหรือคลาดเคลื่อน
เปิด Cloud WAN Flow Logs ได้ที่ไหนและค่าใช้จ่าย
ผู้ใช้เปิด Cloud WAN Flow Logs ได้กับ core network ทั้งก้อน core network edge เดียว หรือ attachment รายตัว แล้วส่งไปยัง Amazon CloudWatch Logs, Amazon S3 หรือ Amazon Data Firehose เริ่มได้จาก AWS Management Console, AWS CLI หรือ API
เรื่องค่าใช้จ่าย AWS ระบุว่า Cloud WAN ไม่คิดค่า Flow Logs ส่วนค่าบริการมาตรฐานของแต่ละปลายทางยังคิดตามปกติ ทั้งการเก็บ log ใน CloudWatch Logs, การเก็บไฟล์ใน S3 หรือการส่งผ่าน Firehose ฟีเจอร์ใช้ได้ในทุก AWS Region ที่มี Cloud WAN
ข้อจำกัดของ Cloud WAN Flow Logs ตามคู่มือ
AWS เขียนข้อจำกัดไว้ในคู่มือผู้ใช้ ก่อนวางแผนเปิดใช้ควรอ่านให้ครบ
- ต้องเป็นเจ้าของ core network: และมีสิทธิ์ networkmanager:GetCoreNetwork บน core network ของทรัพยากรที่สมัครรับ
- สูงสุด 250 subscription: ต่อทรัพยากรต่อบัญชี ถ้าจะเพิ่มต้องลบรายการเดิมก่อน
- attachment บางชนิดไม่รองรับ: Tunnel-less Connect กับ Route Table ถ้าทราฟฟิกผ่าน Tunnel-less Connect จะไปปรากฏที่ transport attachment แบบ VPC ที่อยู่ข้างใต้ จึงต้องสร้าง flow log ที่ attachment นั้นแทน
- สร้างได้เฉพาะ home Region: ของ Cloud WAN
- ไม่ใช่สตรีมเรียลไทม์: หลังสร้าง flow log อาจใช้เวลาหลายนาทีกว่าจะเริ่มเก็บและส่งข้อมูล และ subscription จะอยู่ในสถานะ PROVISIONING ก่อนเป็น ACTIVE ตอนสร้างตัวแรก core network จะเข้าสถานะ UPDATING ชั่วคราว
- segment ID อาจเก่าชั่วคราว: ช่วงที่ข้อมูลกำลังกระจายครั้งแรก
ข้อดีตามคู่มือคือข้อมูลถูกเก็บนอกเส้นทางของทราฟฟิกจริง จึงไม่กระทบ throughput หรือ latency และสร้างหรือลบ flow log ได้โดยไม่เสี่ยงต่อประสิทธิภาพเครือข่าย การลบหยุดเก็บ log ใหม่ แต่ไม่ลบ log เดิมที่เก็บไว้แล้ว ต้องไปลบที่ CloudWatch Logs หรือ S3 เอง
ผลต่อองค์กรไทย
เรื่อง Cloud WAN Flow Logs เกี่ยวกับองค์กรที่ใช้ AWS Cloud WAN เชื่อมสาขา ศูนย์ข้อมูล และ VPC หลายบัญชีเข้าด้วยกัน เมื่อระบบช้าหรือขาดหาย ทีมเครือข่ายมักถูกถามก่อนว่าทราฟฟิกไปไหน
- ตรวจก่อนว่าบัญชีที่เป็นเจ้าของ core network คือบัญชีใด และใครมีสิทธิ์ networkmanager:GetCoreNetwork
- เลือกปลายทางตามงาน เช่น CloudWatch Logs สำหรับค้นเร็ว S3 สำหรับเก็บยาวและวิเคราะห์ย้อนหลัง
- คิดค่าเก็บ log ของปลายทางล่วงหน้า เพราะ Cloud WAN Flow Logs ไม่คิดค่า แต่ปลายทางคิด
- กำหนดอายุเก็บ log ให้ตรงกับนโยบายความมั่นคงปลอดภัยและกฎระเบียบขององค์กร
- เริ่มจาก attachment ที่สำคัญก่อน แล้วค่อยขยายทั้ง core network
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เครือข่ายที่เชื่อมหลายสาขาและหลายคลาวด์ต้องมีคนดูแลทั้งโครงสร้างและบันทึกทราฟฟิกต่อเนื่อง ไม่ใช่เปิดฟีเจอร์ครั้งเดียวแล้วจบ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวเครือข่ายเพิ่มเติมได้ที่หมวดเครือข่าย
คำถามที่พบบ่อย
Cloud WAN Flow Logs คืออะไร?
Cloud WAN Flow Logs เป็นฟีเจอร์ของ AWS Cloud WAN ที่บันทึกข้อมูลทราฟฟิก IP ของ core network ตามประกาศของ AWS เมื่อ 11 พฤศจิกายน 2026 ให้เจ้าของเครือข่ายเห็นทราฟฟิกระหว่าง VPC, Region และเครือข่ายองค์กรที่ต่อผ่าน Direct Connect, Site-to-Site VPN หรือ SD-WAN จากบัญชีเดียว
Cloud WAN Flow Logs ส่งข้อมูลไปที่ไหนได้บ้าง?
Cloud WAN Flow Logs ส่งไปได้ 3 ปลายทางคือ Amazon CloudWatch Logs, Amazon S3 และ Amazon Data Firehose Cloud WAN ไม่คิดค่า Flow Logs แต่ปลายทางแต่ละแห่งคิดตามราคามาตรฐานของบริการนั้น
Cloud WAN Flow Logs กระทบความเร็วเครือข่ายหรือไม่?
คู่มือ AWS ระบุว่าข้อมูล Cloud WAN Flow Logs เก็บนอกเส้นทางของทราฟฟิกจริง จึงไม่กระทบ throughput หรือ latency และสร้างหรือลบได้โดยไม่เสี่ยงต่อประสิทธิภาพเครือข่าย แต่ไม่ใช่สตรีมเรียลไทม์ หลังสร้างอาจใช้เวลาหลายนาทีกว่าข้อมูลจะเริ่มมา
ใครสร้าง Cloud WAN Flow Logs ได้?
ต้องเป็นเจ้าของ core network และมีสิทธิ์ networkmanager:GetCoreNetwork บน core network ของทรัพยากรที่สมัครรับ และสร้างได้เฉพาะใน home Region ของ Cloud WAN ตามคู่มือผู้ใช้ AWS Cloud WAN
แหล่งอ้างอิง
- AWS Cloud WAN now supports Flow Logs — Amazon Web Services
- AWS Cloud WAN Flow Logs - AWS Cloud WAN User Guide — Amazon Web Services
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Amazon CloudWatch16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ