
CVE-2026-0257: ช่องโหว่ GlobalProtect ใน PAN-OS ถูกแรนซัมแวร์ Qilin และ Inc ใช้เจาะองค์กร
CVE-2026-0257 ช่องโหว่ข้ามการยืนยันตัวตนใน GlobalProtect ของ PAN-OS ที่แพตช์ตั้งแต่ พ.ค. ถูก Qilin และ Inc ใช้เข้า VPN ข้าม MFA แล้วขโมยรหัสผ่านจากดิสก์ VMware
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
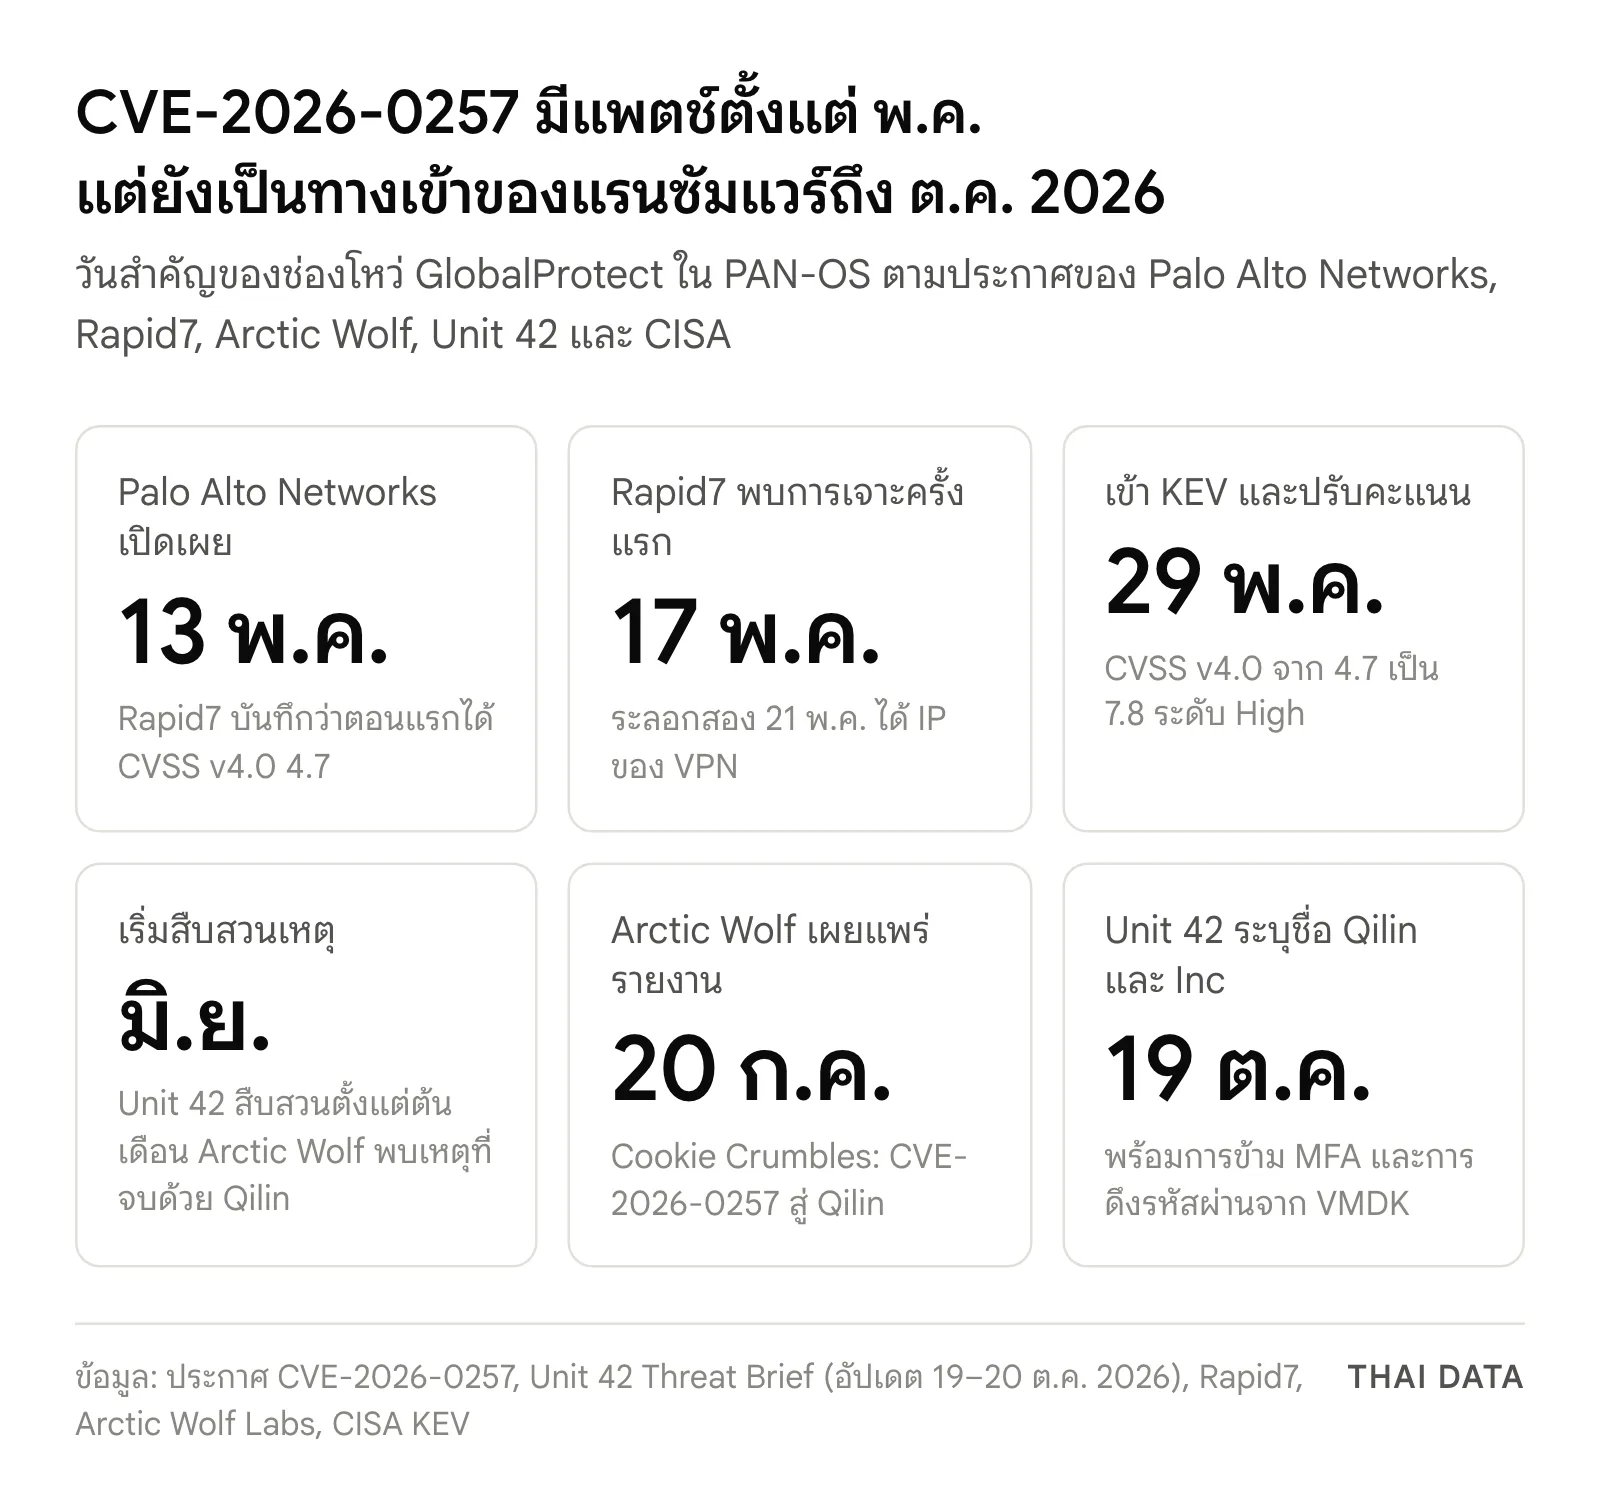
- Unit 42 ของ Palo Alto Networks อัปเดตรายงานเมื่อ 19–20 ตุลาคม 2026 ระบุว่ากลุ่มแรนซัมแวร์ Qilin และ Inc ใช้ CVE-2026-0257 เข้าเครือข่ายองค์กร โดยทีมตอบสนองเหตุของ Unit 42 สืบสวนเหตุที่เกี่ยวข้องมาตั้งแต่ต้นเดือน มิถุนายน 2026
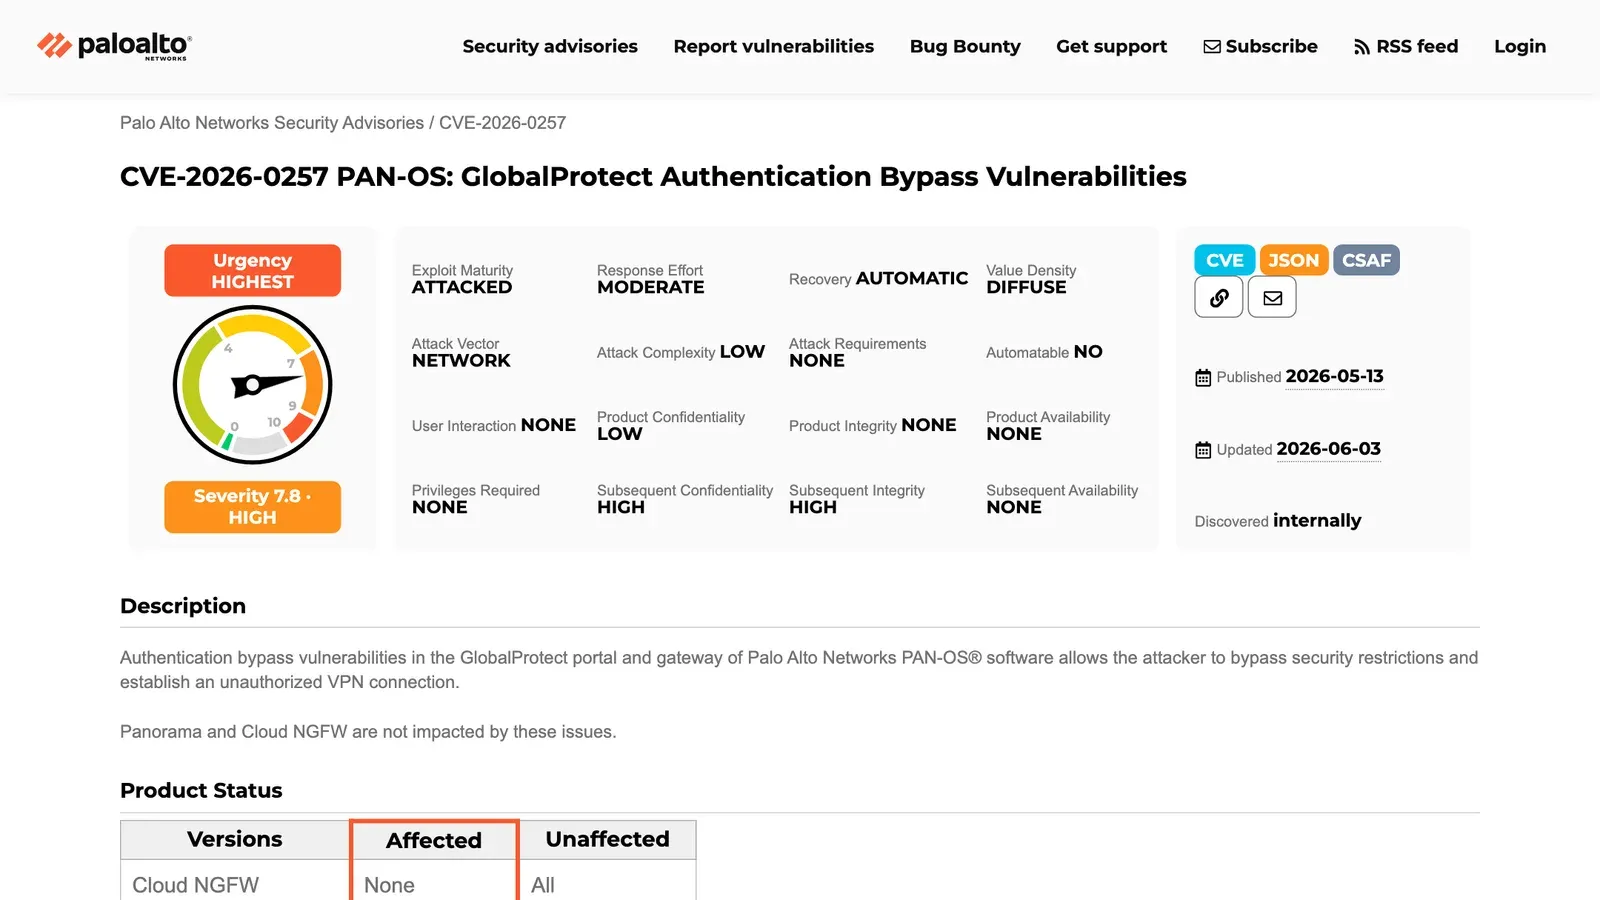
- CVE-2026-0257 เป็นช่องโหว่ข้ามการยืนยันตัวตนใน GlobalProtect portal และ gateway ได้คะแนน CVSS v4.0 7.8 ระดับ High ความเร่งด่วนสูงสุด เปิดเผยเมื่อ 13 พฤษภาคม 2026 และกระทบเฉพาะเครื่องที่เปิด authentication override cookie
- ผู้โจมตีใช้ช่องโหว่ตั้งหลักแล้วข้าม MFA เพื่อเปิดเซสชัน VPN ในกรณีหนึ่งเข้าถึง vCenter ปิดการป้องกันบน ESXi แล้วดึงรหัสผ่านจากดิสก์เสมือน (VMDK) ของ domain controller แบบออฟไลน์
- CISA เพิ่มช่องโหว่เข้า KEV เมื่อ 29 พฤษภาคม 2026 และระบุว่ามีการใช้ในแคมเปญแรนซัมแวร์ ช่องโหว่นี้เป็นคนละตัวกับ CVE-2026-0322 ในหน้าจัดการ PAN-OS ที่เข้า KEV เมื่อ 14 ต.ค.
Unit 42 หน่วยข่าวกรองภัยคุกคามของ Palo Alto Networks อัปเดตรายงานเมื่อวันที่ 19–20 ตุลาคม 2026 ว่ากลุ่มแรนซัมแวร์ Qilin และ Inc ใช้ช่องโหว่ CVE-2026-0257 ใน GlobalProtect ของ PAN-OS เข้าเครือข่ายองค์กร ข้าม MFA เปิดเซสชัน VPN แล้วไล่ขโมยรหัสผ่านจนถึงชั้น VMware โดยทีมตอบสนองเหตุของ Unit 42 สืบสวนเหตุที่เกี่ยวข้องมาตั้งแต่ต้นเดือนมิถุนายน
Palo Alto Networks เปิดเผยช่องโหว่นี้ตั้งแต่ 13 พฤษภาคม 2026 และทยอยออกรุ่นแก้ไขของแต่ละสายตามมา ปัจจุบันประกาศระบุรุ่นที่แก้แล้วของทุกสายไว้ครบ ส่วน CISA เพิ่มเข้าแค็ตตาล็อก KEV ตั้งแต่ 29 พฤษภาคม แต่การโจมตียังเกิดต่อเนื่องกับไฟร์วอลล์ที่ยังไม่อัปเดต องค์กรที่ใช้ GlobalProtect เป็น VPN ให้พนักงานจึงควรตรวจทั้งรุ่นของ PAN-OS และ log การเชื่อมต่อย้อนหลัง
CVE-2026-0257 คือช่องโหว่อะไร
ประกาศของ Palo Alto Networks ระบุว่า CVE-2026-0257 เป็นช่องโหว่ข้ามการยืนยันตัวตนใน GlobalProtect portal และ gateway ของ PAN-OS ผู้โจมตีจากระยะไกลจึงข้ามข้อจำกัดด้านความปลอดภัยและเปิดการเชื่อมต่อ VPN ได้โดยไม่ได้รับอนุญาต ต้นเหตุจัดอยู่ในกลุ่ม CWE-565 คือการเชื่อถือคุกกี้โดยไม่ตรวจความถูกต้องและความสมบูรณ์ของข้อมูล
ไฟร์วอลล์ที่เสี่ยงต้องตั้ง GlobalProtect portal หรือ gateway ไว้ และเปิดตัวเลือก authentication override cookie พร้อมการตั้งค่าใบรับรองแบบเฉพาะ Rapid7 อธิบายเงื่อนไขนี้ว่าเป็นการใช้ใบรับรองที่เข้ารหัสและถอดรหัสคุกกี้ร่วมกับฟีเจอร์อื่น Panorama และ Cloud NGFW ไม่ได้รับผลกระทบ
| ประเด็น | รายละเอียดของ CVE-2026-0257 |
|---|---|
| ผลิตภัณฑ์ | GlobalProtect portal และ gateway บน PAN-OS 10.2, 11.1, 11.2, 12.1 และ Prisma Access |
| คะแนน | CVSS v4.0 7.8 ระดับ High ความเร่งด่วน (Urgency) สูงสุด |
| วันเปิดเผย | 13 พฤษภาคม 2026 (อัปเดตประกาศล่าสุด 3 มิถุนายน 2026) |
| สถานะ | Exploit Maturity: ATTACKED |
| CISA KEV | เพิ่มเมื่อ 29 พฤษภาคม 2026 กำหนดแก้ 1 มิถุนายน 2026 ระบุว่ามีการใช้ในแคมเปญแรนซัมแวร์ |
| ผู้ค้นพบ | ทีมวิจัยความปลอดภัยภายในของ Palo Alto Networks |
Rapid7 บันทึกว่าตอนเปิดเผย ช่องโหว่นี้ได้คะแนน CVSS v4.0 เพียง 4.7 ระดับ Medium ก่อนที่ Palo Alto Networks จะปรับเป็น 7.8 เมื่อ 29 พฤษภาคม หลังพบการโจมตีจริง ผู้ผลิตอธิบายในประกาศว่าระดับความรุนแรงผูกกับ Threat Score ซึ่งเพิ่มขึ้นเมื่อมีโค้ดสาธิตเผยแพร่หรือพบการโจมตีจริง
CVE-2026-0257 กับ CVE-2026-0322 ไม่ใช่ช่องโหว่เดียวกัน
เดือนนี้ PAN-OS มีช่องโหว่ที่ถูกโจมตีจริงเป็นข่าวสองตัว ตัวแรกคือ CVE-2026-0322 ที่เราเคยรายงานในข่าว CISA เพิ่ม Ivanti Connect Secure และ PAN-OS เข้า KEV เป็นช่องโหว่รันโค้ดผ่านหน้าจัดการไฟร์วอลล์ที่ผู้โจมตีต้องล็อกอินด้วยสิทธิ์สูงก่อน CISA เพิ่มเข้า KEV เมื่อ 14 ตุลาคม ส่วน CVE-2026-0257 ในข่าวนี้อยู่ที่ GlobalProtect ซึ่งเป็นบริการ VPN ที่เปิดรับการเชื่อมต่อจากอินเทอร์เน็ต ไม่ต้องล็อกอินก่อน และมีแพตช์มาตั้งแต่เดือนพฤษภาคม
Qilin และ Inc ใช้ CVE-2026-0257 อย่างไร
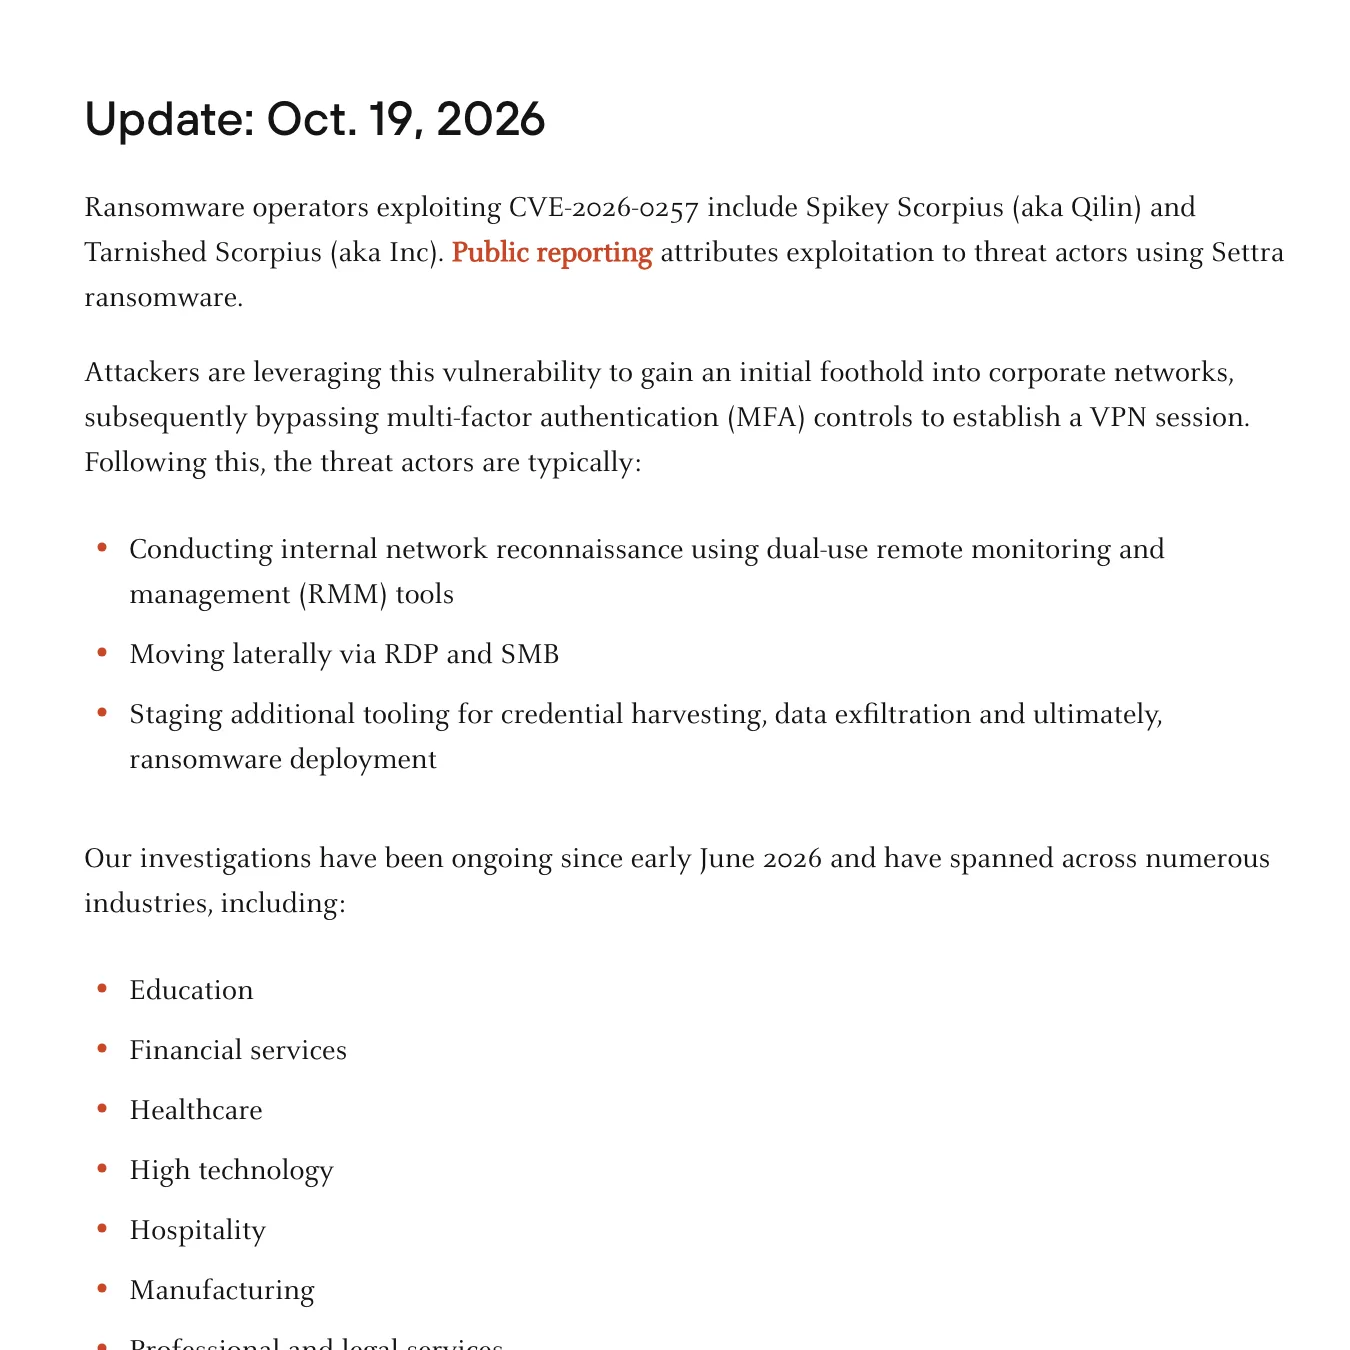
ส่วนอัปเดตวันที่ 19 ตุลาคมของ Unit 42 ระบุชื่อกลุ่มที่ใช้ช่องโหว่นี้ ได้แก่ Spikey Scorpius (หรือ Qilin) และ Tarnished Scorpius (หรือ Inc) และอ้างรายงานสาธารณะว่าผู้ใช้แรนซัมแวร์ Settra ก็ใช้ช่องโหว่นี้ด้วย Andy Piazza ผู้เขียนรายงานสรุปขั้นตอนที่พบบ่อยหลังเจาะสำเร็จไว้ดังนี้
- ใช้ CVE-2026-0257 ตั้งหลักในเครือข่ายองค์กร แล้วข้ามการยืนยันตัวตนหลายปัจจัย (MFA) เพื่อเปิดเซสชัน VPN
- สำรวจเครือข่ายภายในด้วยเครื่องมือดูแลระบบระยะไกล (RMM) ที่ใช้ได้ทั้งงานปกติและงานโจมตี
- เคลื่อนย้ายไปเครื่องอื่นผ่าน RDP และ SMB
- วางเครื่องมือขโมยรหัสผ่าน ส่งข้อมูลออก และสุดท้ายปล่อยแรนซัมแวร์
Unit 42 ระบุว่าการสืบสวนครอบคลุมหลายกลุ่มอุตสาหกรรม เช่น การศึกษา บริการการเงิน สาธารณสุข การผลิต หน่วยงานรัฐ ขนส่งและโลจิสติกส์ สาธารณูปโภคและพลังงาน และค้าส่งค้าปลีก
จาก VPN ถึงดิสก์ VMware ของ domain controller
Unit 42 เรียกการเปลี่ยนแปลงที่สำคัญที่สุดหลังเจาะ CVE-2026-0257 ได้ว่าเป็นการพุ่งตรงไปที่ชั้น virtualization ในกรณีหนึ่ง ผู้โจมตีเดินจาก VPN gateway ที่ถูกเจาะไปยัง vCenter แล้วปิดการป้องกันบน ESXi (execInstalledOnly) จากนั้นใช้เครื่องมือที่สร้างเองดึงรหัสผ่านจากไฟล์ดิสก์เสมือน (VMDK) ของ domain controller แบบออฟไลน์
Unit 42 ระบุว่าวิธีนี้ข้าม EDR และการป้องกันที่ติดตั้งอยู่ในเครื่องเสมือน (in-guest) ไปได้ และเป็นวิธีที่ซับซ้อนมากในการได้รหัสผ่านของทั้งโดเมน และยังพบผู้โจมตีใช้ช่องทางนี้ร่วมกับเครื่องมือโจมตีระบบสำรองข้อมูล Veeam ผ่านช่องโหว่ CVE-2023-27532 เพื่อขยายความเสียหาย
สิ่งที่ Rapid7 และ Arctic Wolf พบก่อนหน้า
Rapid7 พบการเจาะสำเร็จในลูกค้าบริการ MDR หลายราย ครั้งแรกสุดวันที่ 17 พฤษภาคม 2026 ผู้โจมตีใช้คุกกี้ปลอมล็อกอินเป็นบัญชีผู้ดูแลแบบ local จากผู้ให้บริการโฮสติ้ง Vultr ส่วนระลอกที่สองเมื่อ 21 พฤษภาคมมาจาก Dromatics Systems และได้ IP ของ VPN ซึ่งหมายถึงการเข้าถึงเครือข่ายภายใน ใน 8 จาก 10 รายที่ได้รับผลกระทบ ไฟร์วอลล์รับคุกกี้ปลอมแต่ไม่เกิดเซสชัน VPN เต็มรูปแบบ
Arctic Wolf Labs เผยแพร่รายงานเมื่อ 20 กรกฎาคม 2026 ว่าตรวจสอบการบุกรุกหลายครั้งในเดือนมิถุนายนที่เริ่มจาก CVE-2026-0257 และจบด้วยการเข้ารหัสไฟล์ทั้งโดเมนด้วย Qilin บางรายถูกเข้ารหัสอย่างรวดเร็วโดยไม่มีการขโมยข้อมูล บางรายถูกขโมยข้อมูลก่อนแบบกรรโชกสองชั้น ซึ่ง Arctic Wolf มองว่าอาจเป็นผู้ร่วมเครือข่าย (affiliate) หลายรายภายใต้ Qilin
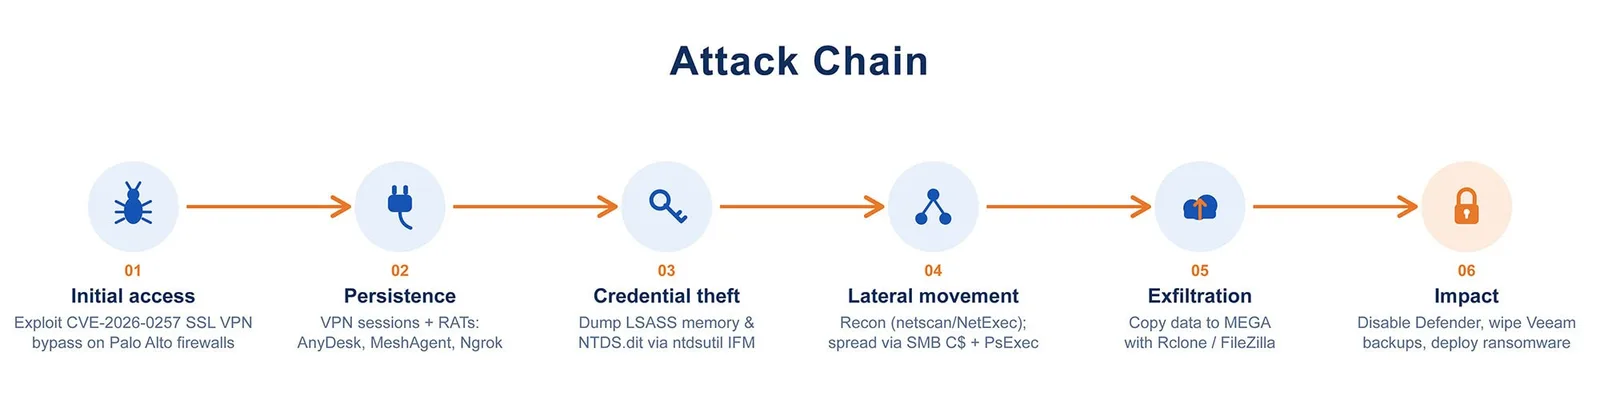
สิ่งที่ Arctic Wolf พบซ้ำ ๆ ได้แก่ เซสชัน VPN จากเครื่องที่ตั้งชื่อว่า kali การติดตั้ง AnyDesk, MeshAgent, Ngrok และ LogMeIn ไว้เป็นทางเข้าสำรอง การดึงรหัสผ่านจากหน่วยความจำ LSASS และฐานข้อมูล Active Directory (NTDS.dit) การกระจายตัวด้วย PsExec ผ่าน administrative share การล้าง event log ทั้งเครื่อง การปิด Microsoft Defender การส่งข้อมูลออกไป MEGA ด้วย Rclone และการโจมตีระบบสำรองข้อมูล Veeam ก่อนปล่อยแรนซัมแวร์ที่วางไว้ใน C:\PerfLogs Arctic Wolf เผยแพร่รายการค่าบ่งชี้ไว้ในคลัง GitHub ของบริษัท
รุ่น PAN-OS ที่แก้ CVE-2026-0257 แล้ว
| สายเวอร์ชัน | รุ่นที่แก้แล้ว (ขึ้นกับรุ่นย่อยที่ใช้อยู่) |
|---|---|
| PAN-OS 12.1 | 12.1.4-h6 หรือ 12.1.7 ขึ้นไป |
| PAN-OS 11.2 | 11.2.4-h17, 11.2.7-h14, 11.2.10-h7 หรือ 11.2.12 ขึ้นไป |
| PAN-OS 11.1 | 11.1.4-h33, 11.1.6-h32, 11.1.7-h6, 11.1.10-h25, 11.1.13-h5 หรือ 11.1.15 ขึ้นไป |
| PAN-OS 10.2 | 10.2.7-h34, 10.2.10-h36, 10.2.13-h21, 10.2.16-h7 หรือ 10.2.18-h6 ขึ้นไป |
| Prisma Access 11.2 / 10.2 | 11.2.7-h13 / 10.2.10-h36 ขึ้นไป (Palo Alto Networks ทยอยอัปเกรดให้ลูกค้าตามตาราง) |
| Cloud NGFW และ Panorama | ไม่ได้รับผลกระทบ |
PAN-OS รุ่นเก่าที่หมดการสนับสนุนแล้วต้องอัปเกรดเป็นรุ่นที่ยังรองรับและแก้แล้ว หลังอัปเดต ผู้ใช้ GlobalProtect ต้องล็อกอินใหม่หนึ่งครั้ง เพราะไฟร์วอลล์จะสร้างคุกกี้ด้วยวิธีที่ปลอดภัยกว่าเดิม Palo Alto Networks ย้ำว่าองค์กรที่ใช้ authentication override cookie ต้องอัปเดต portal และ gateway ทุกตัวทั้งภายในและภายนอกพร้อมกัน และองค์กรที่ใช้ Prisma Access แบบผสมต้องอัปเดตไฟร์วอลล์ในสำนักงานด้วย
ทำไมเรื่องนี้สำคัญ
CVE-2026-0257 แสดงว่าช่องโหว่ที่ได้คะแนนไม่สูงตอนเปิดเผยกลายเป็นทางเข้าของแรนซัมแวร์ได้ ถ้าอยู่บนอุปกรณ์ขอบเครือข่ายที่ทุกคนเข้าถึงจากอินเทอร์เน็ต การข้าม MFA ที่ VPN ทำให้ด่านที่หลายองค์กรพึ่งพาใช้ไม่ได้ และการดึงรหัสผ่านจากดิสก์เสมือนที่ชั้น ESXi ข้าม EDR ในเครื่องเสมือนไปได้ ผู้ดูแลจึงต้องเฝ้าระวังชั้น virtualization แยกจากเครื่องลูกด้วย ดูแนวทางของ Broadcom เรื่องการป้องกัน ESX ใน VMware HyperArmor
สิ่งที่องค์กรไทยควรทำ
- ตรวจรุ่น PAN-OS ของไฟร์วอลล์ทุกตัวที่เปิด GlobalProtect แล้วอัปเดตตามตารางข้างต้น ถ้ายังอัปเดตไม่ได้ ให้สร้างใบรับรองใหม่สำหรับ authentication override cookie โดยเฉพาะ หรือปิด Authentication Override ตามประกาศของผู้ผลิต
- ค้น log ของ GlobalProtect ย้อนหลังถึงเดือนพฤษภาคม หาเหตุการณ์ gateway-connected ที่สำเร็จจาก IP ในรายงานของ Unit 42 เช่น 104.207.144[.]154 และ 146.19.216[.]125 หรือจากเครื่องที่ใช้ host ID หรือชื่อเครื่องน่าสงสัยตามรายการของ Unit 42 ได้แก่ aa:bb:cc:dd:ee:ff, 00:11:22:33:44:55, WINDOWS-LAPTOP-001, DESKTOP-GP01 และ GP-CLIENT รวมถึงเครื่องชื่อ kali ที่ Arctic Wolf พบ
- มองหาการล็อกอินด้วยคุกกี้เข้าบัญชีผู้ดูแลแบบ local และค่าที่ฝังมาในโค้ดสาธิต ได้แก่ endpoint_os_version เป็น Microsoft Windows 10 Pro 64-bit คู่กับ source_user_info.domain ว่างเปล่า ถ้าพบ ให้เริ่มกระบวนการตอบสนองเหตุทันที เพราะการแพตช์ไม่ได้ปิดทางที่ผู้โจมตีวางไว้แล้ว
- ตรวจว่าหน้าจัดการไฟร์วอลล์เปิดออกอินเทอร์เน็ตโดยไม่รู้ตัวหรือไม่ Unit 42 แนะนำให้ลองเชื่อมต่อ HTTPS ไปยัง IP หน้าจัดการพอร์ต 4443 และ 3879 จากเครือข่ายภายนอก แล้วจำกัดด้วย Interface Management profile
- ป้องกันชั้น virtualization แยกบัญชีผู้ดูแล vCenter ออกจากโดเมนหลัก เปิด execInstalledOnly และแจ้งเตือนเมื่อมีการปิด ตรวจว่า Veeam แพตช์ CVE-2023-27532 แล้ว และเก็บสำเนาสำรองแบบแยกขาด ติดตามข่าวช่องโหว่อื่นได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-0257 คืออะไร?
CVE-2026-0257 คือช่องโหว่ข้ามการยืนยันตัวตนใน GlobalProtect portal และ gateway ของ PAN-OS ที่ทำให้ผู้โจมตีจากระยะไกลเปิดการเชื่อมต่อ VPN ได้โดยไม่ได้รับอนุญาต Palo Alto Networks เปิดเผยเมื่อ 13 พฤษภาคม 2026 ให้คะแนน CVSS v4.0 7.8 ระดับ High และความเร่งด่วนสูงสุด
ไฟร์วอลล์แบบไหนเสี่ยงต่อ CVE-2026-0257?
CVE-2026-0257 กระทบไฟร์วอลล์ PAN-OS 10.2, 11.1, 11.2 และ 12.1 รุ่นที่ยังไม่แพตช์ ซึ่งตั้ง GlobalProtect portal หรือ gateway ไว้และเปิด authentication override cookie พร้อมการตั้งค่าใบรับรองแบบเฉพาะ Rapid7 อธิบายว่าคือการใช้ใบรับรองเข้ารหัสคุกกี้ร่วมกับฟีเจอร์อื่น ส่วน Panorama และ Cloud NGFW ไม่ได้รับผลกระทบ
กลุ่มใดใช้ CVE-2026-0257 โจมตี?
Unit 42 ระบุเมื่อ 19 ตุลาคม 2026 ว่าผู้ใช้ CVE-2026-0257 รวมถึง Spikey Scorpius (Qilin) และ Tarnished Scorpius (Inc) และมีรายงานสาธารณะว่าผู้ใช้แรนซัมแวร์ Settra ก็ใช้ช่องโหว่นี้ ส่วน Arctic Wolf พบการบุกรุกหลายครั้งในเดือนมิถุนายนที่จบด้วยการเข้ารหัสไฟล์ด้วย Qilin
ถ้ายังอัปเดต PAN-OS ไม่ได้ ลดความเสี่ยงจาก CVE-2026-0257 อย่างไร?
Palo Alto Networks ให้ทางเลือกสองทาง คือสร้างใบรับรองใหม่ไว้ใช้กับ authentication override cookie อย่างเดียว ไม่ใช้ซ้ำกับใบรับรองของ portal หรือ gateway หรือปิด Authentication Override ทั้งฝั่งสร้างและรับคุกกี้ แต่ทางที่ปิดช่องโหว่ได้จริงคือการอัปเดตเป็นรุ่นที่แก้แล้ว
CVE-2026-0257 เป็นช่องโหว่เดียวกับ CVE-2026-0322 หรือไม่?
ไม่ใช่ CVE-2026-0257 เป็นช่องโหว่ข้ามการยืนยันตัวตนใน GlobalProtect ที่เปิดเผยเดือนพฤษภาคม 2026 ส่วน CVE-2026-0322 เป็นช่องโหว่รันโค้ดผ่านหน้าจัดการ PAN-OS ที่ต้องล็อกอินด้วยสิทธิ์สูงก่อน และ CISA เพิ่มเข้า KEV เมื่อ 14 ตุลาคม 2026
แหล่งอ้างอิง
- Threat Brief: Active Exploitation of PAN-OS CVE-2026-0257 (Updated October 20) — Palo Alto Networks Unit 42
- CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities — Palo Alto Networks
- Rapid7 Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability (CVE-2026-0257) — Rapid7
- Cookie Crumbles: How Exploitation of CVE-2026-0257 Leads to Qilin Ransomware — Arctic Wolf
- Known Exploited Vulnerabilities Catalog — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- PAN-OS2CISA KEV14Windows 1012
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ