
Cyber Resilience Act ผู้ส่งออกไทยต้องรู้: รายงาน 24 ชั่วโมงเริ่มแล้ว กฎเต็มปี 2027
Cyber Resilience Act ผู้ส่งออกไทยควรเตรียมตัว: EU บังคับรายงานช่องโหว่ใน 24 ชั่วโมงตั้งแต่ 11 ก.ย. 2026 และใช้กฎเต็ม 11 ธ.ค. 2027 คู่มือนี้บอกว่าใครต้องทำอะไร
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- Cyber Resilience Act ผู้ส่งออกไทยควรรู้คือ Regulation (EU) 2024/2847 ใช้กับฮาร์ดแวร์และซอฟต์แวร์ที่วางขายใน EU มีผลเต็มวันที่ 11 ธันวาคม 2027 แต่หน้าที่รายงานเริ่มแล้วตั้งแต่ 11 กันยายน 2026
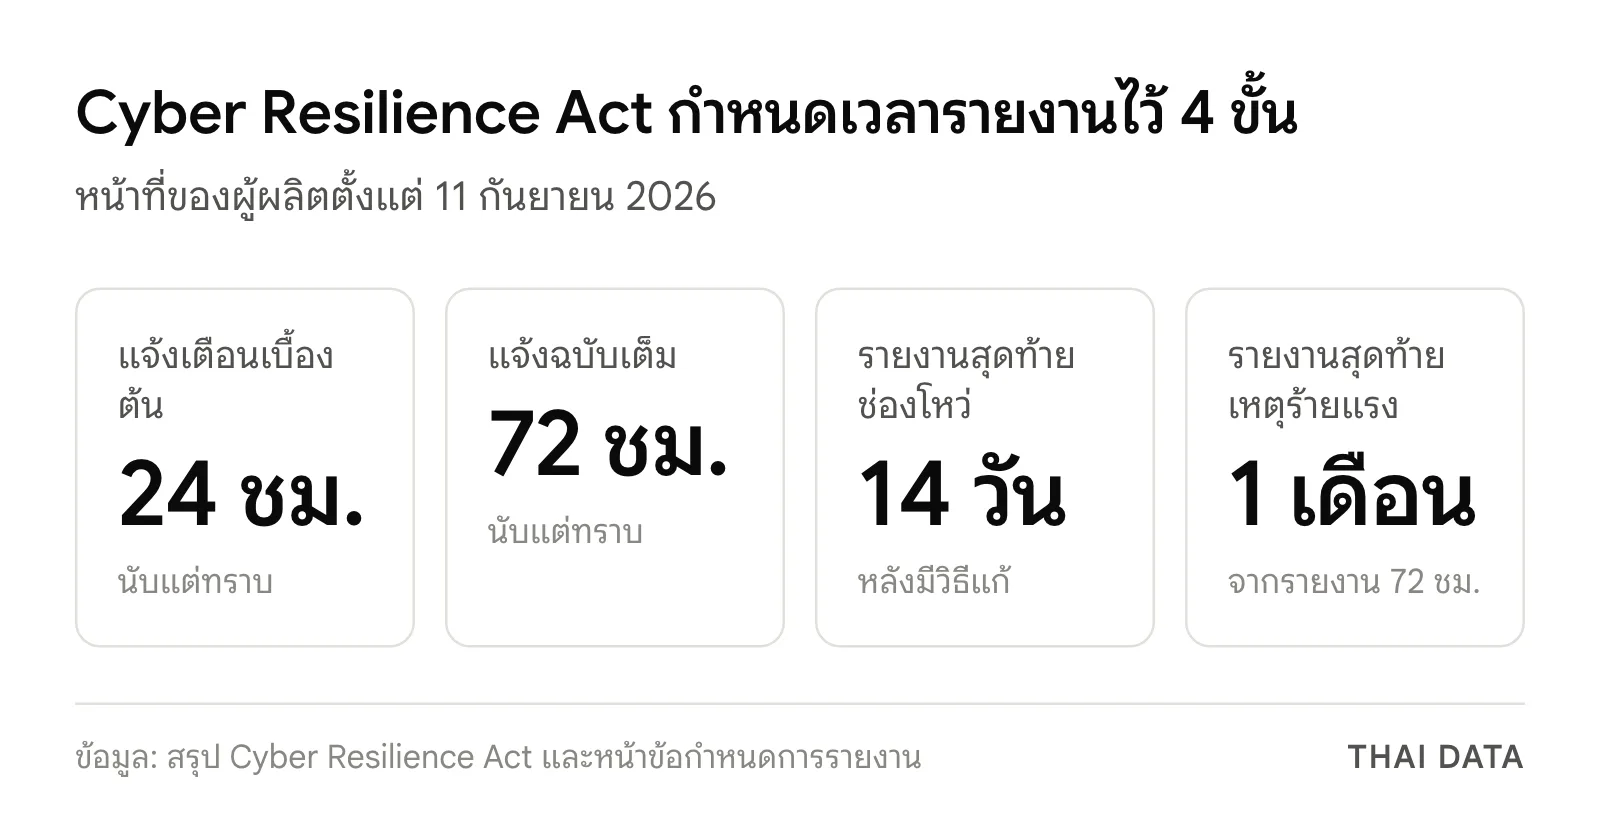
- ผู้ผลิตต้องแจ้งเตือนเบื้องต้นภายใน 24 ชั่วโมง แจ้งเต็มภายใน 72 ชั่วโมง และส่งรายงานสุดท้ายภายใน 14 วันหลังมีวิธีแก้สำหรับช่องโหว่ที่ถูกโจมตี หรือ 1 เดือนสำหรับเหตุร้ายแรง
- หน้าที่รายงานครอบคลุมสินค้าที่วางตลาด EU แล้วด้วย รวมถึงสินค้าที่วางขายก่อน 11 ธันวาคม 2027 ตาม Cyber Resilience Act ผู้ส่งออกไทยที่ขายในชื่อตนเองจึงเริ่มมีภาระทันที
- ผู้นำเข้าใน EU ต้องตรวจว่าผู้ผลิตนอก EU ทำตามข้อกำหนด ซัพพลายเออร์ไทยที่ขายชิ้นส่วนหรือรับจ้างผลิตจึงอาจถูกขอหลักฐานด้านความปลอดภัยแม้ไม่ใช่ผู้ผลิตตามกฎหมาย
Cyber Resilience Act ผู้ส่งออกไทยต้องสนใจเพราะกฎหมาย EU ฉบับนี้บังคับให้ฮาร์ดแวร์และซอฟต์แวร์ที่ขายใน EU ปลอดภัยตลอดอายุการใช้งาน หน้าที่รายงานช่องโหว่ภายใน 24 ชั่วโมงเริ่มแล้วตั้งแต่ 11 กันยายน 2026 ส่วนข้อกำหนดเต็มมีผล 11 ธันวาคม 2027 เหลือเวลาเตรียมตัวราว 13 เดือน
คู่มือนี้สรุปจากเอกสารของคณะกรรมาธิการยุโรปและ ENISA สำหรับบริษัทไทยที่ขายอุปกรณ์ เครื่องใช้ไฟฟ้าเชื่อมต่อได้ ชิ้นส่วนอิเล็กทรอนิกส์ หรือซอฟต์แวร์ให้ลูกค้าใน EU เอกสารสรุปของคณะกรรมาธิการระบุเองว่าไม่ใช่จุดยืนทางการ การตัดสินใจจริงจึงต้องอ้างตัวบทกฎหมาย
Cyber Resilience Act ผู้ส่งออกไทยกลุ่มใดเข้าข่าย
กฎหมายใช้กับ "ผลิตภัณฑ์ที่มีองค์ประกอบดิจิทัล" ที่วางขายในตลาด EU ทั้งสินค้าสำเร็จรูปและชิ้นส่วนที่ขายแยก รวมถึงการประมวลผลระยะไกลที่สินค้าขาดไม่ได้ คณะกรรมาธิการยกตัวอย่างตั้งแต่เครื่องดูแลทารก นาฬิกาอัจฉริยะ แอป ไปจนถึงชิปและระบบปฏิบัติการ สินค้าที่อยู่ใต้กฎหมาย EU ฉบับอื่นบางประเภทได้รับการยกเว้น จึงต้องตรวจเป็นรายสินค้า
| บทบาท | นิยามย่อ | สำหรับบริษัทไทย |
|---|---|---|
| ผู้ผลิต (manufacturer) | ผลิตหรือจ้างผลิต แล้วทำตลาดในชื่อหรือเครื่องหมายการค้าของตนเอง | ส่งออกแบรนด์ตัวเองเข้า EU มีหน้าที่หลักเต็มรูปแบบ |
| ผู้นำเข้า (importer) | นิติบุคคลใน EU ที่นำสินค้าจากนอก EU เข้าตลาด | คู่ค้าใน EU ต้องตรวจว่าผู้ผลิตทำตามกฎ |
| ผู้จัดจำหน่าย (distributor) | อยู่ในห่วงโซ่อุปทาน ไม่ได้เปลี่ยนคุณสมบัติสินค้า | ตรวจ CE และข้อมูลของผู้ผลิต |
| ตัวแทนที่ได้รับมอบหมาย (authorised representative) | ตั้งอยู่ใน EU และรับมอบหมายเป็นหนังสือจากผู้ผลิต | ทางเลือกของผู้ผลิตไทยในการมอบงานบางส่วน |
| ผู้รับจ้างผลิตหรือซัพพลายเออร์ชิ้นส่วน | ไม่ได้ขายในชื่อตนเอง | ผู้ผลิตต้องตรวจสอบชิ้นส่วนของบุคคลที่สาม จึงอาจถูกขอหลักฐาน |
กำหนดเวลา Cyber Resilience Act ผู้ส่งออกไทยต้องจำ
| วันที่ | สิ่งที่มีผล |
|---|---|
| 10 ธันวาคม 2024 | กฎหมายมีผลใช้บังคับ |
| 11 มิถุนายน 2026 | ส่วนการแต่งตั้งหน่วยรับรองความสอดคล้องเริ่มใช้ |
| 27 กรกฎาคม 2026 | คณะกรรมาธิการเผยแพร่แนวทางปฏิบัติ |
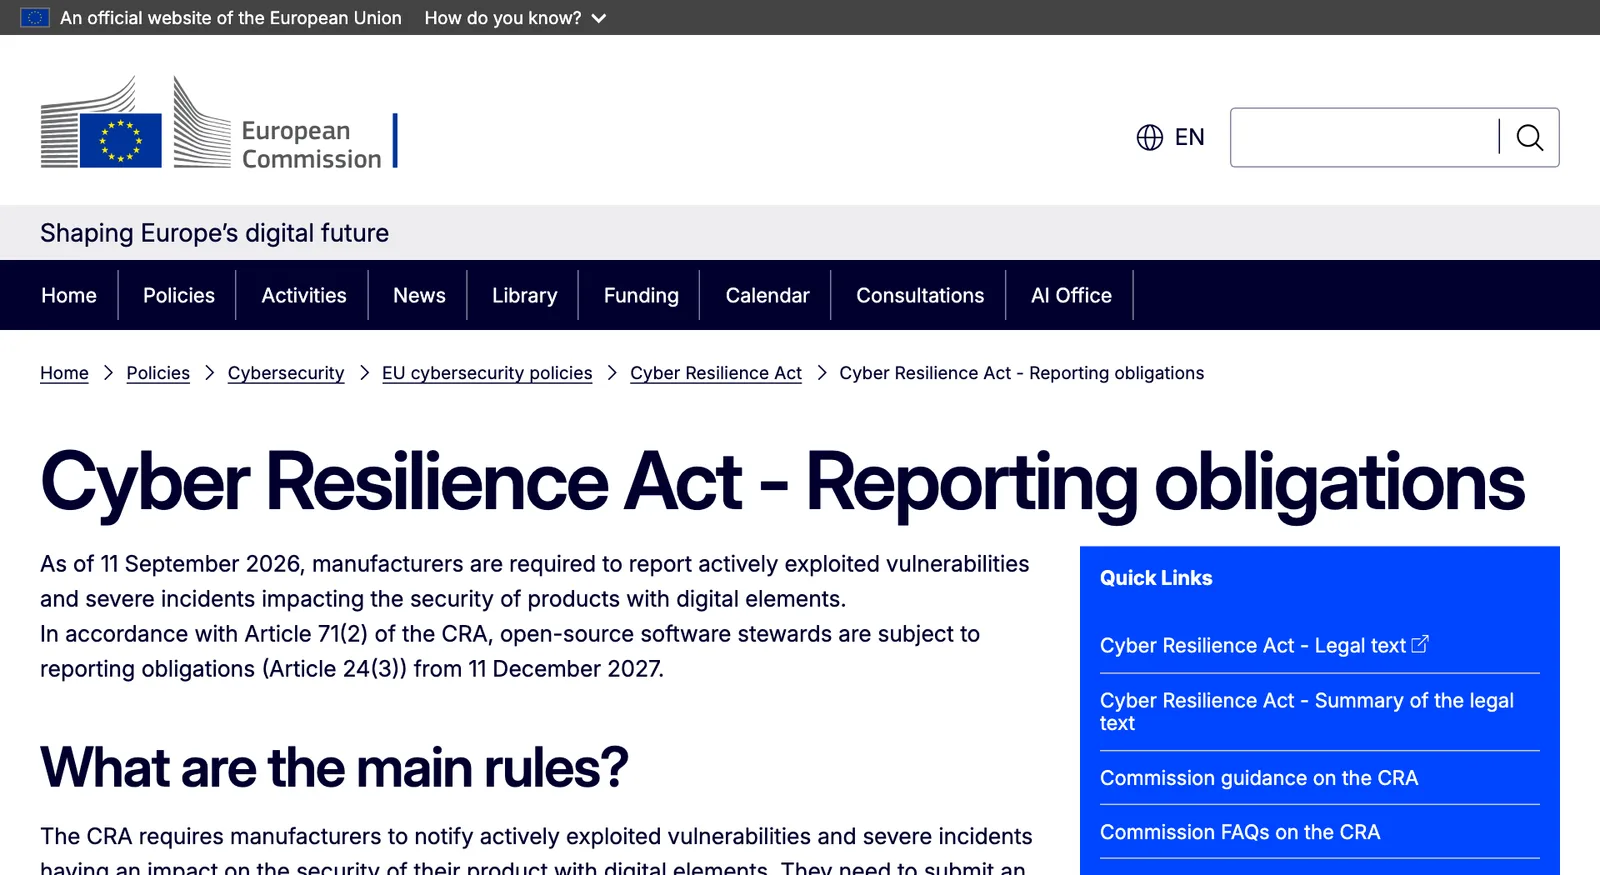
| 11 กันยายน 2026 | หน้าที่รายงานตามมาตรา 14 เริ่มใช้ และ Single Reporting Platform เปิดให้บริการ |
| 11 ธันวาคม 2027 | ข้อกำหนดหลักมีผลเต็ม และผู้ดูแลโอเพนซอร์สเริ่มมีหน้าที่รายงาน |
จุดที่ Cyber Resilience Act ผู้ส่งออกไทยพลาดง่ายคือ หน้าที่รายงานใช้กับสินค้าทุกชิ้นที่วางตลาด EU แล้ว รวมถึงสินค้าที่ขายก่อนวันมีผลเต็ม ไม่ได้ใช้เฉพาะสินค้ารุ่นใหม่
Cyber Resilience Act ผู้ส่งออกไทยต้องรายงานอะไรและเร็วแค่ไหน
ตาม Cyber Resilience Act ผู้ส่งออกไทยที่เป็นผู้ผลิตต้องแจ้งสองเรื่อง คือช่องโหว่ที่ถูกโจมตีจริง และเหตุร้ายแรงที่กระทบความปลอดภัยของสินค้า โดยส่งครั้งเดียวผ่าน Single Reporting Platform ที่ ENISA ดูแล ระบบจะส่งถึง CSIRT ของประเทศที่บริษัทมีสำนักงานหลัก แล้ว CSIRT กระจายต่อไปยังประเทศที่มีการขายสินค้า
| ขั้นตอน | กำหนด |
|---|---|
| แจ้งเตือนเบื้องต้น | ภายใน 24 ชั่วโมงนับแต่ทราบ |
| แจ้งฉบับเต็ม | ภายใน 72 ชั่วโมงนับแต่ทราบ |
| รายงานสุดท้าย กรณีช่องโหว่ที่ถูกโจมตี | ภายใน 14 วันหลังมีมาตรการแก้ไขหรือบรรเทา |
| รายงานสุดท้าย กรณีเหตุร้ายแรง | ภายใน 1 เดือนนับจากรายงาน 72 ชั่วโมง |
เอกสารที่เราเปิดอ่านอธิบายกรณีบริษัทที่มีสำนักงานหลักใน EU บริษัทที่ไม่มีสำนักงานใน EU ควรตรวจหน้า FAQ ของ ENISA และแนวทางของคณะกรรมาธิการว่าต้องส่งถึงหน่วยใด
ข้อกำหนดด้านการออกแบบตาม Cyber Resilience Act ผู้ส่งออกไทยมีอะไรบ้าง
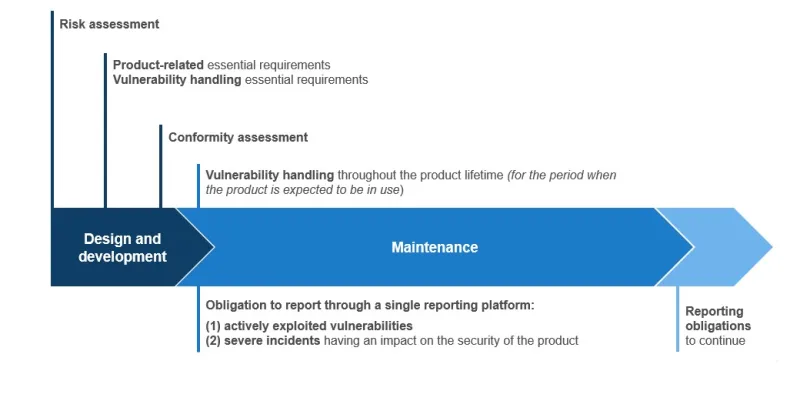
หน้าสำหรับผู้ผลิต ของคณะกรรมาธิการยกตัวอย่างข้อกำหนดพื้นฐานไว้ชัดเจน สินค้าต้องปลอดภัยตั้งแต่ค่าเริ่มต้น เช่น ไม่ใช้คำว่า password เป็นรหัสผ่านตั้งต้น มีการควบคุมการเข้าถึง ใช้การเข้ารหัส และรองรับการอัปเดตอัตโนมัติ ผู้ผลิตยังต้องดูแลสินค้าตลอดช่วงที่คาดว่าจะมีการใช้งาน
เส้นทางของผู้ผลิตเรียงเป็นลำดับดังนี้
| ลำดับ | สิ่งที่ต้องทำ |
|---|---|
| 1 | ประเมินความเสี่ยง แล้วกำหนดว่าจะใช้ข้อกำหนดด้านความปลอดภัยอย่างไร |
| 2 | จัดทำเอกสารทางเทคนิคที่อธิบายการปฏิบัติตาม |
| 3 | ทำการประเมินความสอดคล้องตามประเภทสินค้า |
| 4 | ออกคำประกาศความสอดคล้อง ติดเครื่องหมาย CE |
| 5 | ระบุระยะเวลาสนับสนุน พร้อมข้อมูลและคำแนะนำการใช้งาน |
| 6 | จัดการช่องโหว่และรายงานเหตุตลอดระยะเวลาสนับสนุน |
การประเมินความสอดคล้องขึ้นกับประเภทสินค้า สินค้าทั่วไปเลือกประเมินตนเองได้ สินค้า important class I ประเมินตนเองได้เมื่อใช้มาตรฐานที่ EU รับรอง ข้อกำหนดร่วม หรือโครงการรับรองของ EU ถ้าไม่ใช้ต้องผ่านหน่วยรับรอง ส่วน class II และ critical ต้องผ่านบุคคลที่สามหรือโครงการรับรองของ EU
แนวทางของคณะกรรมาธิการเมื่อ 27 กรกฎาคม 2026 ตอบคำถามที่พบบ่อยหลายเรื่อง เช่น เมื่อใดสินค้าเข้าข่ายกฎหมาย การประมวลผลระยะไกล ซอฟต์แวร์โอเพนซอร์ส การแก้ไขสินค้าแบบใดถือว่าเปลี่ยนแปลงสาระสำคัญ การตีความระยะเวลาสนับสนุน และการประเมินความเสี่ยง ผู้ส่งออกที่สงสัยเรื่องเหล่านี้ควรอ่านเอกสารฉบับนี้ก่อนจ้างที่ปรึกษา
โทษและข้อยกเว้นของ Cyber Resilience Act ผู้ส่งออกไทยควรรู้
สรุปของคณะกรรมาธิการ ระบุว่าบทลงโทษกำหนดในระดับประเทศสมาชิก และผู้ผลิตที่เป็นวิสาหกิจรายย่อยหรือขนาดเล็กจะไม่ถูกปรับเพราะพลาดกำหนด 24 ชั่วโมง ส่วนผู้ดูแลโอเพนซอร์สไม่ถูกปรับตามกฎหมายนี้ ข้อยกเว้นนี้ไม่ได้ยกเว้นหน้าที่รายงาน และไม่ครอบคลุมกำหนด 72 ชั่วโมง
เจ้าหน้าที่กำกับตลาดในแต่ละประเทศยังสั่งแก้ไขหรือจำกัดสินค้าที่มีความเสี่ยงได้ สำหรับผู้ส่งออก ความเสี่ยงทางการค้าจึงอาจมากกว่าค่าปรับ เพราะผู้นำเข้าต้องไม่วางสินค้าที่ไม่สอดคล้องกับกฎหมายลงตลาด
Cyber Resilience Act ผู้ส่งออกไทยควรเตรียมตัวอย่างไร
ขั้นตอนที่ 1: ระบุบทบาทต่อสินค้าแต่ละรุ่น
แยกว่าสินค้าใดขายในชื่อตนเอง สินค้าใดรับจ้างผลิต และสินค้าใดได้รับการยกเว้น แล้วถามคู่ค้าใน EU เป็นหนังสือว่าใครรับบทผู้ผลิต ถ้าบริษัทไทยรับจ้างผลิตแต่ลูกค้าติดแบรนด์ของตนเอง ลูกค้ามักเป็นผู้ผลิตตามนิยาม แต่ถ้าบริษัทไทยทำตลาดด้วยชื่อของตนเอง ภาระทั้งหมดจะอยู่ที่บริษัท การระบุบทบาทผิดตั้งแต่ต้นจะทำให้เตรียมเอกสารผิดฝ่าย
ขั้นตอนที่ 2: เปิดช่องทางรับรายงานช่องโหว่และเวรรับเหตุ
กำหนด 24 ชั่วโมงนับรวมวันหยุด บริษัทต้องมีผู้รับเรื่องที่ตัดสินใจได้ มีข้อมูลติดต่อที่ผู้ใช้ส่งรายงานถึงได้ และลงทะเบียนใช้ Single Reporting Platform ก่อนเกิดเหตุ
ขั้นตอนที่ 3: กำหนดระยะเวลาสนับสนุนสินค้า
ผู้ผลิตต้องกำหนดระยะเวลาสนับสนุนและระบุวันสิ้นสุดเป็นเดือนและปีให้ผู้ใช้เห็นชัด ควรคำนวณต้นทุนการออกแพตช์ตลอดช่วงนี้ไว้ในราคาสินค้า
ขั้นตอนที่ 4: จัดทำการประเมินความเสี่ยงและเอกสารทางเทคนิค
ต้องประเมินความเสี่ยงตั้งแต่ขั้นออกแบบ เก็บเอกสารให้หน่วยงานกำกับขอดูได้ และตรวจชิ้นส่วนของบุคคลที่สามด้วยความระมัดระวัง สินค้าทั่วไปประเมินตนเองได้ แต่สินค้ากลุ่ม important class II และ critical ต้องผ่านบุคคลที่สามหรือโครงการรับรองของ EU ก่อนติด CE
ขั้นตอนที่ 5: เชื่อมกับแผนรับเหตุในไทย
ภายใต้ Cyber Resilience Act ผู้ส่งออกไทยอาจต้องแจ้งทั้ง EU และไทยจากเหตุเดียวกัน จึงควรเขียนขั้นตอนคู่กับการแจ้งเหตุตาม PDPA ภายใน 72 ชั่วโมง และซ้อมอย่างน้อยหนึ่งครั้งก่อนสิ้นปี
ติดตามเรื่องกฎหมายดิจิทัลอื่น ๆ ได้ที่หมวด Policy และอ่านประเด็นมาตรฐานของ EU ได้ที่ร่าง Standardisation Regulation
คำถามที่พบบ่อย
Cyber Resilience Act ผู้ส่งออกไทยกลุ่มใดต้องทำตาม?
Cyber Resilience Act ใช้กับผู้ที่นำสินค้าดิจิทัลเข้าสู่ตลาด EU ทั้งฮาร์ดแวร์และซอฟต์แวร์ ผู้ส่งออกไทยที่ขายในชื่อหรือเครื่องหมายการค้าของตนเองถือเป็นผู้ผลิต ส่วนผู้รับจ้างผลิตให้แบรนด์อื่นมักไม่ใช่ผู้ผลิตตามนิยาม แต่อาจถูกลูกค้าขอหลักฐาน
Cyber Resilience Act ผู้ส่งออกไทยต้องรายงานอะไรบ้าง?
ตาม Cyber Resilience Act ผู้ส่งออกไทยที่เป็นผู้ผลิตต้องรายงานช่องโหว่ที่ถูกโจมตีจริงและเหตุร้ายแรงที่กระทบความปลอดภัยของสินค้า ผ่าน Single Reporting Platform ของ ENISA โดยแจ้งเตือนภายใน 24 ชั่วโมง แจ้งเต็มภายใน 72 ชั่วโมง และส่งรายงานสุดท้ายตามกำหนด
Cyber Resilience Act ผู้ส่งออกไทยรายเล็กจะโดนปรับถ้ารายงานไม่ทัน 24 ชั่วโมงหรือไม่?
สรุปของคณะกรรมาธิการยุโรปเรื่อง Cyber Resilience Act ผู้ส่งออกไทยควรอ่านระบุว่าผู้ผลิตที่เป็นวิสาหกิจรายย่อยหรือขนาดเล็กจะไม่ถูกปรับเพราะพลาดกำหนด 24 ชั่วโมง แต่ยังต้องทำตามหน้าที่อื่น ส่วนบทลงโทษกำหนดในระดับประเทศสมาชิก ควรตรวจกับที่ปรึกษากฎหมายในประเทศที่ขาย
Cyber Resilience Act ผู้ส่งออกไทยต่างจาก PDPA 72 ชั่วโมงอย่างไร?
PDPA ดูแลการละเมิดข้อมูลส่วนบุคคลและแจ้ง สคส. ส่วน Cyber Resilience Act ดูแลความปลอดภัยของสินค้าดิจิทัลที่ขายใน EU และแจ้ง CSIRT กับ ENISA เหตุเดียวกันจึงอาจต้องแจ้งทั้งสองทาง องค์กรควรเขียนขั้นตอนแยกกันไว้ล่วงหน้า
แหล่งอ้างอิง
- Cyber Resilience Act — European Commission
- Cyber Resilience Act - Reporting obligations — European Commission
- The Cyber Resilience Act - Summary of the legislative text — European Commission
- Cyber Resilience Act - Manufacturers — European Commission
- Commission publishes new guidance to support timely Cyber Resilience Act implementation — European Commission
- Single Reporting Platform (SRP) — ENISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- สหภาพยุโรป81ENISA3European Commission22สคส.22
- กฎหมายและมาตรฐาน
- Cyber Resilience Act3PDPA165
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ