
วิธีแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ภายใน 72 ชั่วโมงตาม PDPA ทีละขั้น
คู่มือแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ตาม PDPA มาตรา 37 (4) ตั้งแต่ประเมินความเสี่ยง กรอกแบบ ตข. 001 ส่งใน 72 ชั่วโมง ถึงแจ้งเจ้าของข้อมูลเมื่อเสี่ยงสูง
โดย กองบรรณาธิการ THAI DATA อ่าน 12 นาที
สรุปประเด็นสำคัญ
- PDPA มาตรา 37 (4) ให้ผู้ควบคุมข้อมูลแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล ถ้าเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาด้วย
- ประกาศคณะกรรมการฯ เรื่องการแจ้งเหตุ พ.ศ. 2565 กำหนดสาระที่ต้องแจ้ง 4 ข้อ ปัจจัยประเมินความเสี่ยง 8 ข้อ และให้ขอยกเว้นความผิดเมื่อแจ้งช้า โดยชี้แจงไม่เกิน 15 วันนับแต่ทราบเหตุ
- ณ ตุลาคม 2026 หน้าเว็บ สคส. ให้แจ้งเหตุละเมิดข้อมูลส่วนบุคคลด้วย แบบ ตข. 001 (Word หรือ PDF ลงวันที่ 25 ก.พ. 2569) ส่งทางอีเมล [email protected] โดยไม่มีค่าธรรมเนียม
- ผู้ประมวลผลข้อมูลต้องแจ้งเหตุละเมิดข้อมูลส่วนบุคคลแก่ผู้ควบคุมข้อมูลภายใน 72 ชั่วโมงนับแต่ตนทราบเหตุตามที่สัญญาต้องระบุ ส่วนผู้ควบคุมข้อมูลที่ไม่ปฏิบัติตามมาตรา 37 มีโทษปรับทางปกครองไม่เกิน 3 ล้านบาท
การแจ้งเหตุละเมิดข้อมูลส่วนบุคคลตาม PDPA คือหน้าที่ของผู้ควบคุมข้อมูลส่วนบุคคลที่ต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุ เว้นแต่เหตุนั้นไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล ถ้าเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาด้วย ช่องทางที่ สคส. ระบุตอนนี้คือกรอกแบบ ตข. 001 แล้วส่งทางอีเมล
คู่มือนี้เขียนสำหรับ DPO ฝ่ายไอที และฝ่ายกฎหมาย ขั้นตอนแจ้งเหตุละเมิดข้อมูลส่วนบุคคลทั้งหมดตรวจกับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ประกาศคณะกรรมการฯ เรื่องการแจ้งเหตุ พ.ศ. 2565 และหน้าแบบฟอร์มของ สคส. ณ ตุลาคม 2026 ไม่ใช่คำปรึกษาทางกฎหมาย กรณีจริงควรให้ DPO หรือที่ปรึกษากฎหมายประเมิน
เหตุแบบไหนต้องแจ้งเหตุละเมิดข้อมูลส่วนบุคคล
ประกาศคณะกรรมการฯ ข้อ 3 นิยามการละเมิดข้อมูลส่วนบุคคลว่าเป็นการละเมิดมาตรการรักษาความมั่นคงปลอดภัยที่ทำให้ข้อมูลส่วนบุคคลสูญหาย ถูกเข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยโดยมิชอบ ไม่ว่าจะเกิดจากเจตนา ความประมาทเลินเล่อ ภัยคุกคามทางไซเบอร์ ข้อผิดพลาด หรืออุบัติเหตุ ข้อ 4 ระบุว่าผู้ก่อเหตุอาจเป็นตัวผู้ควบคุมข้อมูลเอง ผู้ประมวลผลข้อมูล พนักงาน ผู้รับจ้าง หรือบุคคลอื่น และแบ่งการละเมิดเป็น 3 ประเภท ซึ่งเหตุหนึ่งอาจเข้าหลายประเภท
| ประเภทตามประกาศข้อ 4 | ความหมาย | ตัวอย่างที่เข้าข่าย |
|---|---|---|
| Confidentiality Breach (ความลับ) | ข้อมูลถูกเข้าถึงหรือเปิดเผยโดยมิชอบ หรือจากข้อผิดพลาด | ส่งไฟล์รายชื่อลูกค้าถึงผู้รับผิดคน |
| Integrity Breach (ความถูกต้องครบถ้วน) | ข้อมูลถูกแก้จนไม่ถูกต้องหรือไม่ครบถ้วน | ข้อมูลบัญชีรับเงินของลูกค้าถูกแก้โดยผู้ไม่มีสิทธิ์ |
| Availability Breach (ความพร้อมใช้งาน) | เข้าถึงข้อมูลไม่ได้ หรือข้อมูลถูกทำลาย | ไฟล์ถูกเข้ารหัสโดยแรนซัมแวร์ |
ประเภทที่สามคือจุดที่มักถูกมองข้าม เหตุที่ข้อมูลไม่ได้หลุดออกไป แต่ระบบใช้งานไม่ได้ ก็เข้านิยามและต้องประเมินว่าต้องแจ้งเหตุละเมิดข้อมูลส่วนบุคคลหรือไม่เช่นกัน
แจ้งเหตุละเมิดข้อมูลส่วนบุคคลภายใน 72 ชั่วโมง เริ่มนับเมื่อไร
มาตรา 37 (4) ให้แจ้ง "โดยไม่ชักช้าภายในเจ็ดสิบสองชั่วโมงนับแต่ทราบเหตุเท่าที่จะสามารถกระทำได้" ประกาศข้อ 5 อธิบายว่าเมื่อผู้ควบคุมข้อมูลได้รับแจ้งเบื้องต้นจากผู้ใด ไม่ว่าทางวาจา หนังสือ หรือทางอิเล็กทรอนิกส์ หรือทราบเอง ว่ามีหรือน่าจะมีเหตุละเมิด ต้องตรวจข้อเท็จจริงเบื้องต้นโดยไม่ชักช้า และเมื่อมีเหตุอันควรเชื่อว่าละเมิดจริง ให้แจ้ง สคส. ภายใน 72 ชั่วโมงนับแต่ทราบเหตุ
ประกาศไม่ได้เขียนให้เริ่มนับหลังตรวจสอบเสร็จ ทางที่ปลอดภัยคือบันทึกวันเวลาที่ได้รับแจ้งครั้งแรก แล้ววางแผนให้การแจ้งเหตุละเมิดข้อมูลส่วนบุคคลเสร็จภายใน 72 ชั่วโมงจากเวลานั้น ประกาศข้อ 6 ให้ระบุสาระ "เท่าที่จะสามารถกระทำได้" จึงไม่ต้องรอสืบสวนครบทุกรายละเอียด ข้อยกเว้นมีข้อเดียวคือเหตุนั้นไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล และข้อ 9 ให้ผู้ควบคุมข้อมูลเป็นฝ่ายพิสูจน์
ก่อนเริ่ม: เตรียมอะไรไว้ก่อนเกิดเหตุ
รายการนี้ไล่ตามช่องที่แบบ ตข. 001 และประกาศถาม เตรียมไว้ก่อนจะทำให้แจ้งเหตุละเมิดข้อมูลส่วนบุคคลทันเวลาได้ง่ายขึ้น
- ชื่อ ที่อยู่ อีเมล และเบอร์โทรของเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) หรือผู้ประสานงาน พร้อมสำเนาหนังสือแต่งตั้ง DPO หรือหนังสือมอบอำนาจที่แบบฟอร์มให้แนบ
- บันทึกรายการกิจกรรมการประมวลผลข้อมูล (RoPA) ตามมาตรา 39 เพราะแบบฟอร์มมีช่องให้กรอก
- คำอธิบายมาตรการรักษาความมั่นคงปลอดภัย 3 ด้าน คือ เชิงองค์กร เชิงเทคนิค และทางกายภาพ
- สัญญากับผู้ประมวลผลข้อมูลทุกรายที่ระบุหน้าที่แจ้งเหตุภายใน 72 ชั่วโมง (ข้อ 8)
- ช่องทางติดต่อเจ้าของข้อมูล และช่องทางประกาศทั่วไปเผื่อติดต่อรายคนไม่ได้ (ข้อ 11)
- แนวทางเก็บหลักฐานทางคอมพิวเตอร์ เพราะกรณีแรนซัมแวร์ หมายเหตุท้ายแบบ ตข. 001 ขอผลการตรวจสอบการจราจรทางคอมพิวเตอร์
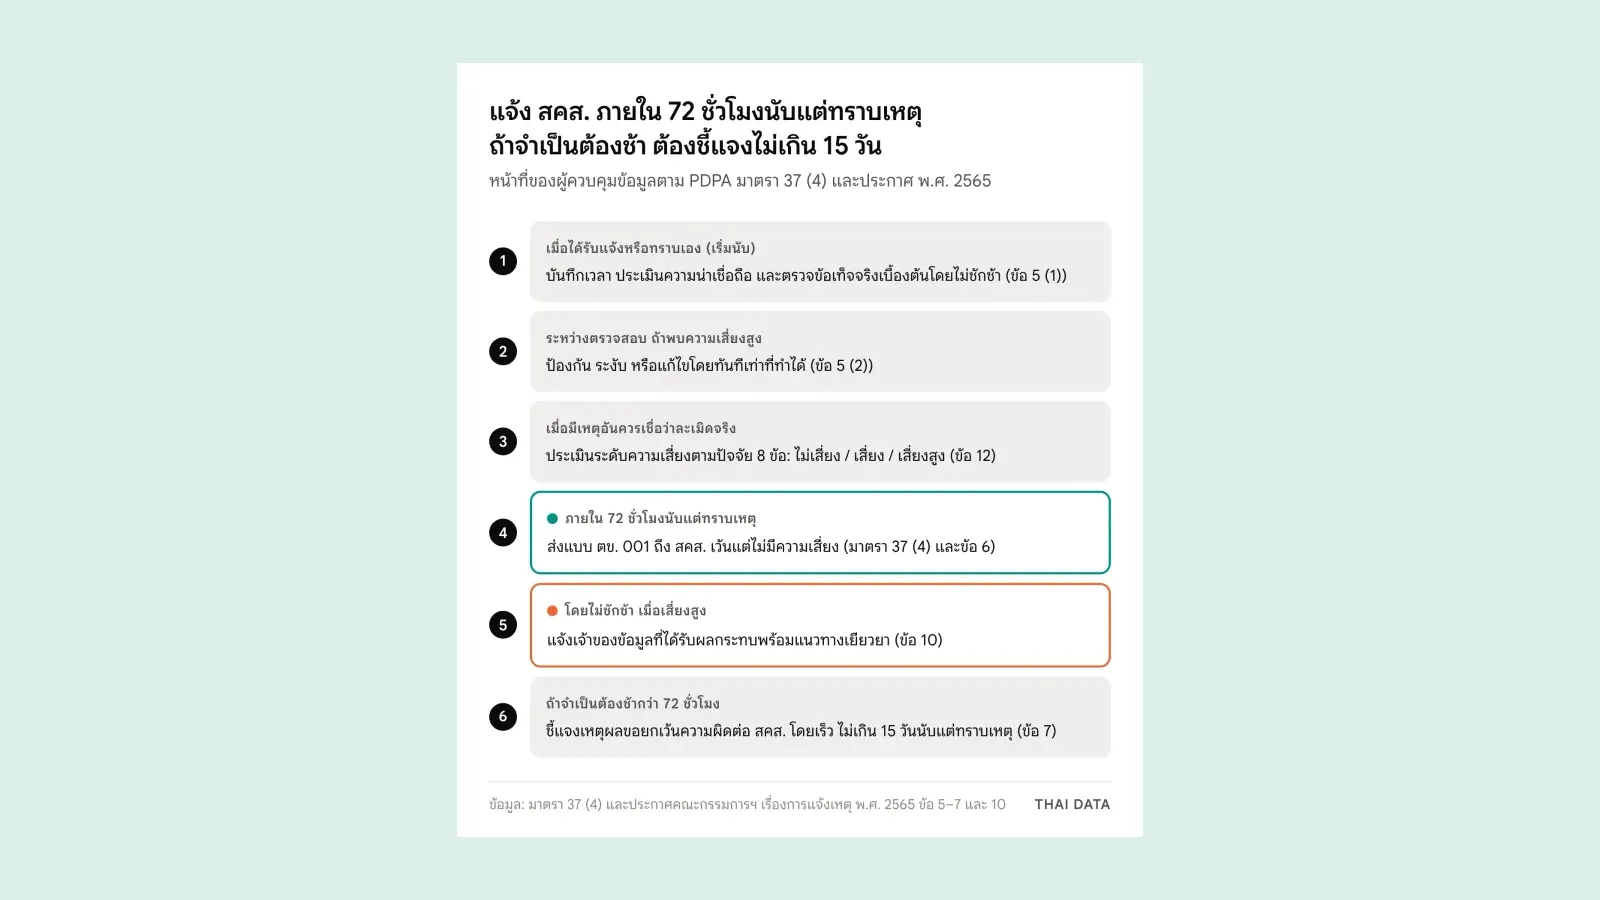
ไทม์ไลน์แจ้งเหตุละเมิดข้อมูลส่วนบุคคล ตั้งแต่ทราบเหตุถึงชั่วโมงที่ 72
ตารางนี้เรียงจากถ้อยคำของพระราชบัญญัติและประกาศเท่านั้น คำว่า "โดยไม่ชักช้า" และ "โดยทันที" ไม่มีตัวเลขกำกับ ตัวเลขที่กำหนดไว้ชัดในเรื่องนี้มีสองตัว คือ 72 ชั่วโมงและ 15 วัน
| ช่วงเวลา | สิ่งที่ต้องทำ | ที่มา |
|---|---|---|
| เมื่อได้รับแจ้งหรือทราบเอง (เริ่มนับ) | บันทึกเวลา ประเมินความน่าเชื่อถือ ตรวจข้อเท็จจริงเบื้องต้นโดยไม่ชักช้า | ประกาศข้อ 5 (1) |
| ระหว่างตรวจ ถ้าพบความเสี่ยงสูง | ป้องกัน ระงับ หรือแก้ไขโดยทันทีเท่าที่ทำได้ | ประกาศข้อ 5 (2) |
| เมื่อมีเหตุอันควรเชื่อว่าละเมิดจริง | ประเมินระดับความเสี่ยงตามปัจจัย 8 ข้อ | ประกาศข้อ 5 (3) และข้อ 12 |
| ภายใน 72 ชั่วโมงนับแต่ทราบเหตุ | ส่งแบบ ตข. 001 ถึง สคส. เว้นแต่ไม่มีความเสี่ยง | มาตรา 37 (4) ประกาศข้อ 6 |
| โดยไม่ชักช้า เมื่อเสี่ยงสูง | แจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยา | มาตรา 37 (4) ประกาศข้อ 10 |
| ถ้าจำเป็นต้องช้ากว่า 72 ชั่วโมง | ชี้แจงเหตุผลขอยกเว้นความผิด ไม่เกิน 15 วันนับแต่ทราบเหตุ | ประกาศข้อ 7 |
| หลังจากนั้น | ฟื้นฟู ทบทวนมาตรการ และให้ข้อมูลหาก สคส. เชิญ | ประกาศข้อ 5 (5) คู่มือการให้บริการ |
ตรวจสอบเหตุและประเมินความเสี่ยงก่อนแจ้งเหตุละเมิดข้อมูลส่วนบุคคล
ขั้นตอนที่ 1: ตรวจข้อเท็จจริงและระงับเหตุ
ประกาศข้อ 5 (1) ให้ตรวจมาตรการรักษาความมั่นคงปลอดภัยของข้อมูลชุดนั้น ทั้งของตัวเองและของผู้ประมวลผลข้อมูล พนักงาน และผู้รับจ้าง เพื่อยืนยันว่าละเมิดจริงหรือไม่ ถ้าพบว่าเสี่ยงสูง ข้อ 5 (2) ให้ป้องกัน ระงับ หรือแก้ไขทันทีเท่าที่ทำได้ จดวันเวลาที่ทราบเหตุ ผู้แจ้ง ระบบที่เกี่ยวข้อง และสิ่งที่ทำไปแล้ว เพราะต้องใช้กรอกแบบฟอร์ม ถ้ามีการกระทำผิดทางอาญา หมายเหตุในแบบ ตข. 001 ให้แจ้งความร้องทุกข์กับพนักงานสอบสวน
ขั้นตอนที่ 2: ประเมินความเสี่ยงตามปัจจัย 8 ข้อ
ประกาศข้อ 12 ให้พิจารณา (1) ลักษณะและประเภทของการละเมิด (2) ประเภทข้อมูลที่เกี่ยวข้อง (3) ปริมาณ ดูจากจำนวนเจ้าของข้อมูลหรือจำนวนรายการ (records) (4) สถานะของเจ้าของข้อมูล เช่น มีผู้เยาว์ ผู้พิการ หรือบุคคลเปราะบางหรือไม่ (5) ความร้ายแรงของผลกระทบและประสิทธิผลของมาตรการบรรเทา (6) ผลกระทบในวงกว้างต่อธุรกิจหรือสาธารณะ (7) ลักษณะของระบบจัดเก็บและมาตรการรักษาความมั่นคงปลอดภัย และ (8) สถานะทางกฎหมาย ขนาด และลักษณะของกิจการ แบบ ตข. 001 อ้างข้อ 12 โดยตรง และให้เลือกผลเป็น ไม่เสี่ยง เสี่ยง หรือเสี่ยงสูง พร้อมเหตุผล
ไม่เสี่ยง เสี่ยง เสี่ยงสูง ต้องแจ้งต่างกันอย่างไร
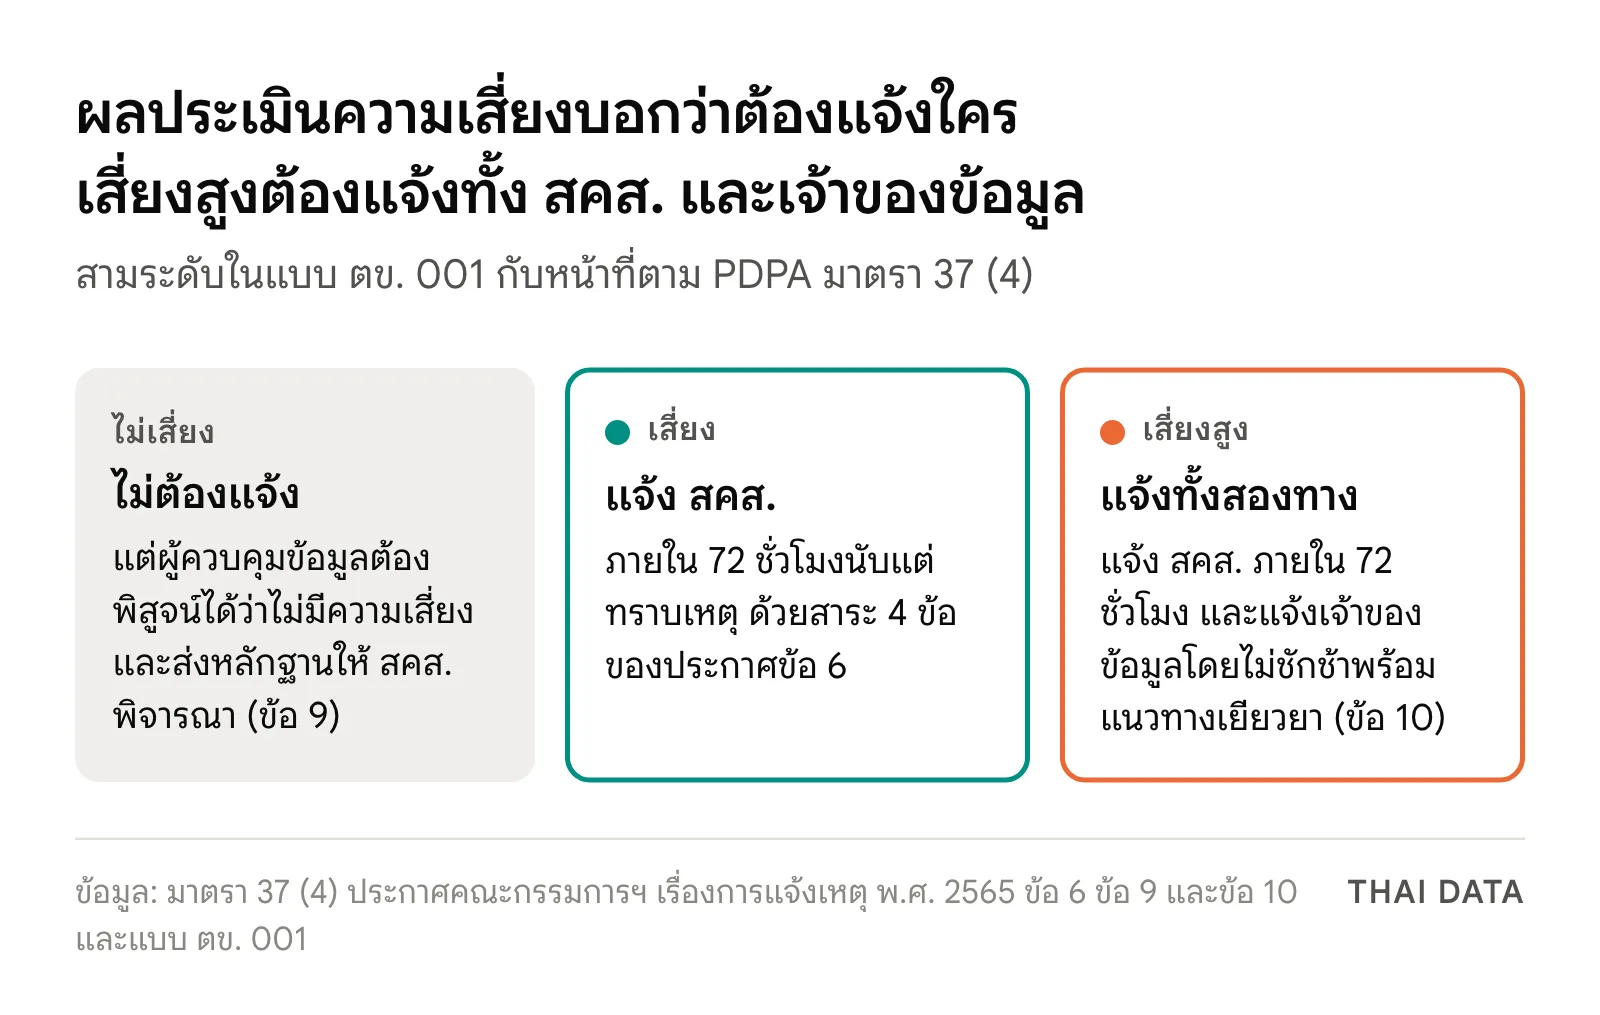
| ผลประเมิน | แจ้ง สคส. | แจ้งเจ้าของข้อมูล | สิ่งที่ต้องมีในมือ |
|---|---|---|---|
| ไม่เสี่ยง | ไม่ต้องตามมาตรา 37 (4) | ไม่ต้อง | หลักฐานว่าไม่มีความเสี่ยง เช่น ระบุตัวบุคคลไม่ได้ หรือใช้งานไม่ได้เพราะมีมาตรการทางเทคโนโลยีที่เพียงพอ (ข้อ 9) |
| เสี่ยง | ภายใน 72 ชั่วโมง | ไม่บังคับ | แบบ ตข. 001 ที่มีสาระ 4 ข้อตามประกาศข้อ 6 |
| เสี่ยงสูง | ภายใน 72 ชั่วโมง | โดยไม่ชักช้า พร้อมแนวทางเยียวยา | แบบ ตข. 001 และหนังสือหรือประกาศถึงเจ้าของข้อมูลตามข้อ 10 |
ข้อ 9 เป็นข้อยกเว้นที่ต้องยกขึ้นพร้อมหลักฐาน เช่น โน้ตบุ๊กที่หายพร้อมข้อมูลลูกค้า หลักฐานว่าดิสก์เข้ารหัสไว้คือสิ่งที่ใช้ประกอบการประเมิน (ดูคู่มือเข้ารหัสดิสก์โน้ตบุ๊ก BitLocker และ FileVault)
วิธีกรอกแบบฟอร์มแจ้งเหตุละเมิดข้อมูลส่วนบุคคล
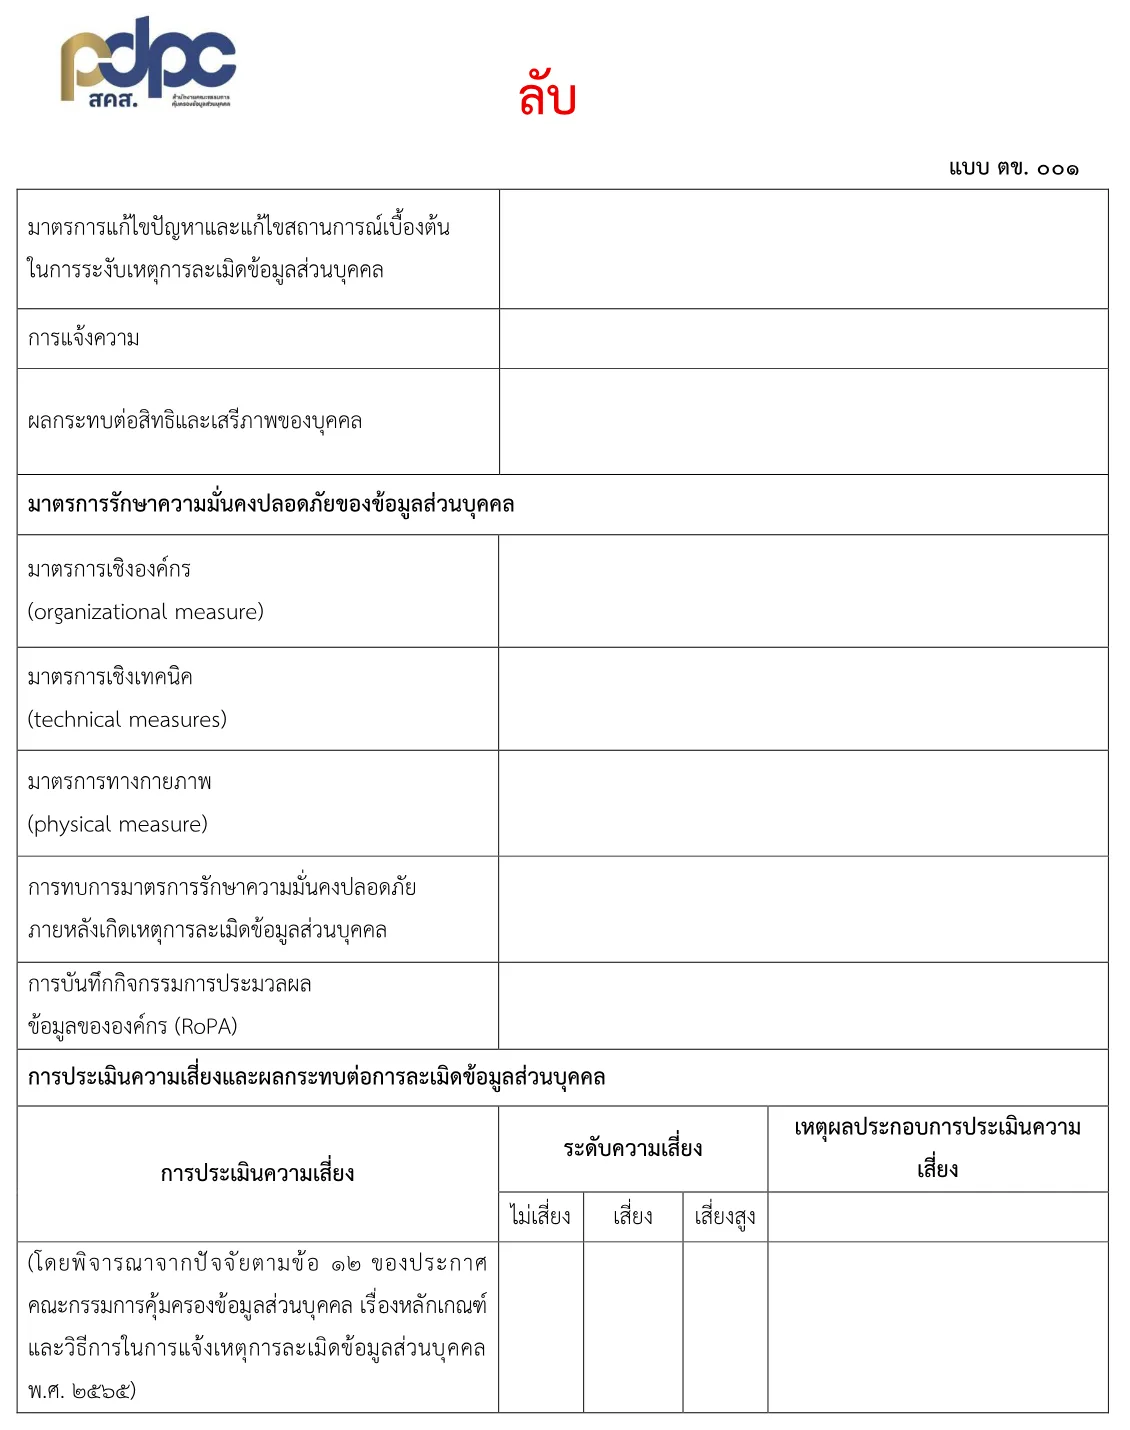
ขั้นตอนที่ 3: ดาวน์โหลดแบบ ตข. 001 สำหรับแจ้งเหตุละเมิดข้อมูลส่วนบุคคล
เปิดหน้า หน่วยงานแจ้งเหตุละเมิด บน pdpc.or.th (เมนู บริการของเรา > หน่วยงานแจ้งเหตุละเมิด) แล้วกด Download ที่ "แบบฟอร์มการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล" เลือก [Word] หรือ [PDF] ทั้งสองไฟล์ลงวันที่ 25 Feb 2569
ขั้นตอนที่ 4: กรอกสาระสำคัญเท่าที่ทำได้
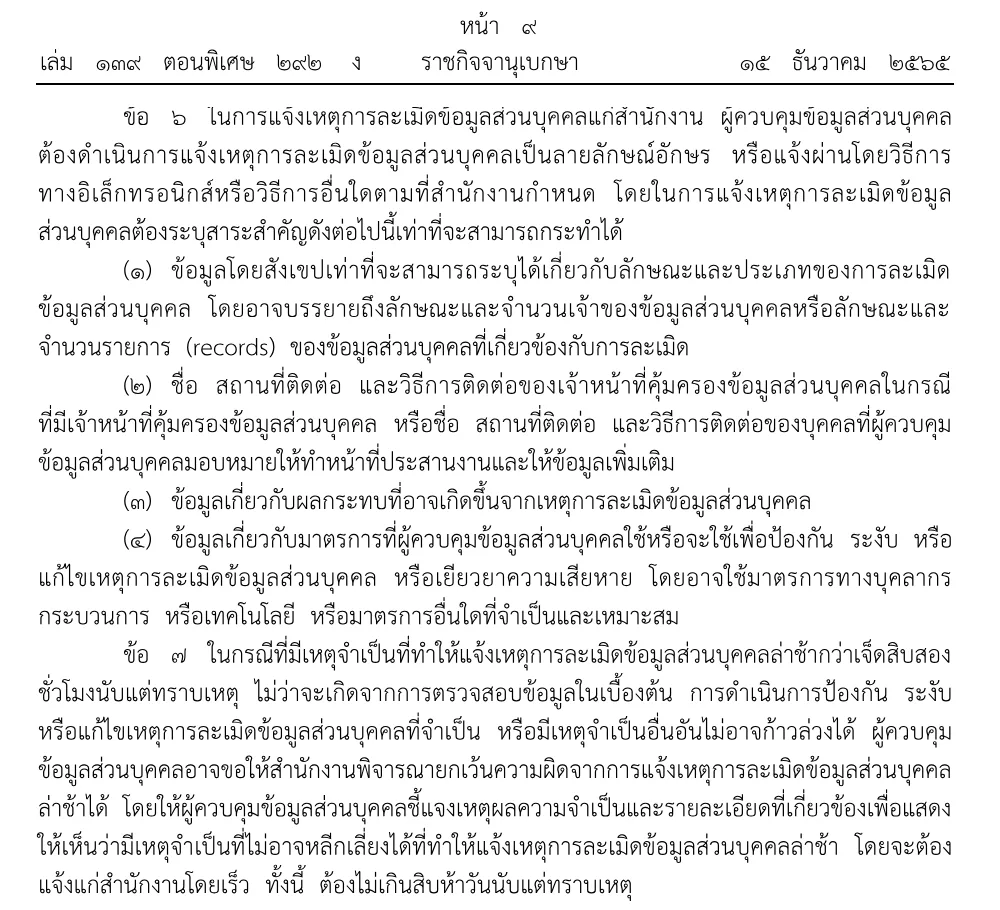
ประกาศข้อ 6 กำหนดสาระที่การแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ต้องมี 4 ข้อ คือ (1) ลักษณะและประเภทของการละเมิด รวมถึงจำนวนเจ้าของข้อมูลหรือจำนวนรายการ (2) ชื่อและช่องทางติดต่อของ DPO หรือผู้ประสานงาน (3) ผลกระทบที่อาจเกิดขึ้น และ (4) มาตรการที่ใช้หรือจะใช้เพื่อป้องกัน ระงับ แก้ไข หรือเยียวยา
แบบ ตข. 001 แตกสาระเป็นช่องย่อย เช่น กลุ่มอุตสาหกรรม (เลือก 1 จาก 11 กลุ่ม) รายละเอียดเหตุ ปริมาณและประเภทข้อมูล มาตรการแก้ไขเบื้องต้น การแจ้งความ มาตรการรักษาความมั่นคงปลอดภัย 3 ด้าน RoPA และผลประเมินความเสี่ยง ช่องที่ยังไม่มีข้อมูลให้เขียนว่าอยู่ระหว่างตรวจสอบแล้วส่งเพิ่มภายหลัง ดีกว่ารอจนเลย 72 ชั่วโมง
ส่งแบบแจ้งเหตุละเมิดข้อมูลส่วนบุคคลถึง สคส. ช่องทางไหน
ขั้นตอนที่ 5: ส่งทางอีเมลแล้วเก็บหลักฐาน
หน้าแบบฟอร์มของ สคส. ให้ส่งแบบที่กรอกแล้วทางไปรษณีย์อิเล็กทรอนิกส์ [email protected] แนบหนังสือแต่งตั้ง DPO หรือหนังสือมอบอำนาจ และเก็บอีเมลที่ส่งพร้อมเวลาไว้เป็นหลักฐานว่าแจ้งเหตุละเมิดข้อมูลส่วนบุคคลทันกรอบ 72 ชั่วโมง ประกาศข้อ 6 ยอมรับทั้งการแจ้งเป็นลายลักษณ์อักษรและทางอิเล็กทรอนิกส์ตามที่สำนักงานกำหนด
เบอร์สอบถามที่ สคส. เผยแพร่มีสองชุด หน้าแบบฟอร์มให้โทรสำนักตรวจสอบและกำกับดูแล 08 1245 4862 ส่วนหมายเหตุท้ายแบบ ตข. 001 ให้โทร 02 111 8800 ต่อ 3 หรือ 081 245 5414 คู่มือการให้บริการระบุว่าไม่มีค่าธรรมเนียม และให้บริการวันจันทร์ถึงศุกร์ (เว้นวันหยุดราชการ) 08.30–16.30 น. แต่มาตรา 37 (4) นับเป็นชั่วโมงและไม่มีข้อยกเว้นวันหยุด เหตุที่พบนอกเวลาราชการจึงควรส่งอีเมลทันที
แจ้งเจ้าของข้อมูลเมื่อไร ต้องบอกอะไร
ขั้นตอนที่ 6: แจ้งเจ้าของข้อมูลเมื่อผลประเมินคือเสี่ยงสูง
ประกาศข้อ 10 ให้แจ้งเจ้าของข้อมูลที่ได้รับผลกระทบโดยไม่ชักช้า ไม่ว่าจะแจ้ง สคส. ไปแล้วหรืออยู่ระหว่างเตรียมแจ้ง โดยมีสาระ 4 ข้อ
- ข้อมูลโดยสังเขปเกี่ยวกับลักษณะของการละเมิด
- ชื่อและช่องทางติดต่อของ DPO หรือผู้ประสานงาน
- ผลกระทบที่อาจเกิดขึ้นกับเจ้าของข้อมูล
- แนวทางเยียวยา มาตรการที่องค์กรใช้หรือจะใช้ และคำแนะนำว่าเจ้าของข้อมูลทำอะไรเพิ่มเองได้
ข้อ 11 ระบุว่าถ้าแจ้งรายบุคคลไม่ได้ เพราะไม่มีช่องทางติดต่อหรือเหตุจำเป็นอื่น จะแจ้งเป็นกลุ่มหรือประกาศผ่านสื่อสาธารณะ สื่อสังคมออนไลน์ หรือช่องทางที่ผู้ได้รับผลกระทบเข้าถึงได้ก็ได้ แต่ต้องไม่ก่อความเสียหายเพิ่มแก่เจ้าของข้อมูล
หลังแจ้งเหตุละเมิดข้อมูลส่วนบุคคลแล้วทำอะไรต่อ
ขั้นตอนที่ 7: ฟื้นฟู ทบทวนมาตรการ และเตรียมชี้แจง
ประกาศข้อ 5 (5) ให้ฟื้นฟูสภาพ ป้องกันเหตุแบบเดียวกัน และทบทวนมาตรการรักษาความมั่นคงปลอดภัย คู่มือการให้บริการระบุว่ากรณีที่มีผลกระทบในวงกว้างและเป็นที่ตื่นตระหนกของประชาชน สคส. จะมีหนังสือเชิญหน่วยงานมาให้ข้อมูล ขั้นตอนวันนั้นคือ ตรวจเอกสาร 10 นาที ให้ข้อมูลต่อพนักงานเจ้าหน้าที่ 90 นาที และบันทึกถ้อยคำ 30 นาที
ข้อ 7 วรรคท้ายย้ำว่าการแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ไม่ได้ยกเว้นหน้าที่ตามกฎหมายเฉพาะของกิจการ ธุรกิจที่มีหน่วยงานกำกับของตัวเองจึงต้องตรวจเกณฑ์รายงานเหตุของหน่วยงานนั้นแยกต่างหาก
ผู้ประมวลผลข้อมูลต้องแจ้งเหตุละเมิดข้อมูลส่วนบุคคลอย่างไร
มาตรา 40 (2) ให้ผู้ประมวลผลข้อมูลส่วนบุคคลมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม และแจ้งผู้ควบคุมข้อมูลถึงเหตุละเมิดที่เกิดขึ้น ประกาศข้อ 8 ให้ผู้ควบคุมข้อมูลระบุในสัญญาว่าผู้ประมวลผลต้องแจ้งโดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ผู้ประมวลผลทราบเหตุ ส่วนการแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ยังเป็นหน้าที่ของผู้ควบคุมข้อมูล
สองกรอบเวลานี้นับจากเวลาที่แต่ละฝ่ายทราบเหตุ จึงควรตรวจว่าสัญญากับผู้ให้บริการที่ประมวลผลข้อมูลแทนองค์กร เช่น ระบบเงินเดือน มีข้อนี้ครบ มาตรา 40 วรรคสองระบุว่าผู้ประมวลผลที่ทำนอกคำสั่ง ให้ถือเป็นผู้ควบคุมข้อมูลสำหรับการประมวลผลนั้น และมาตรา 86 มีโทษปรับทางปกครองไม่เกิน 3 ล้านบาทแก่ผู้ประมวลผลที่ไม่ปฏิบัติตามมาตรา 40 โดยไม่มีเหตุอันควร
แจ้งช้าหรือไม่แจ้งเหตุละเมิดข้อมูลส่วนบุคคล มีโทษอย่างไร
ถ้ามีเหตุจำเป็นที่ทำให้แจ้งเหตุละเมิดข้อมูลส่วนบุคคลช้า เช่น การตรวจสอบเบื้องต้นหรือการระงับเหตุที่จำเป็น ประกาศข้อ 7 ให้ขอให้ สคส. พิจารณายกเว้นความผิดได้ โดยชี้แจงเหตุผลโดยเร็วและไม่เกิน 15 วันนับแต่ทราบเหตุ ถ้า สคส. เห็นควรยกเว้น ให้ถือว่าได้รับยกเว้นกำหนดเวลาตามมาตรา 37 (4)
| บทบัญญัติ | ใคร | ผลทางกฎหมาย |
|---|---|---|
| มาตรา 83 | ผู้ควบคุมข้อมูลที่ไม่ปฏิบัติตามมาตรา 37 | ปรับทางปกครองไม่เกิน 3,000,000 บาท |
| มาตรา 86 | ผู้ประมวลผลที่ไม่ปฏิบัติตามมาตรา 40 โดยไม่มีเหตุอันควร | ปรับทางปกครองไม่เกิน 3,000,000 บาท |
| มาตรา 77 | ผู้ที่ฝ่าฝืนจนเจ้าของข้อมูลเสียหาย | ชดใช้ค่าสินไหมทดแทน รวมค่าใช้จ่ายเพื่อป้องกันหรือระงับความเสียหาย |
| มาตรา 78 | กรณีเดียวกับมาตรา 77 | ศาลสั่งค่าสินไหมทดแทนเพื่อการลงโทษเพิ่มได้ไม่เกิน 2 เท่าของค่าเสียหายจริง |
มาตรา 90 ให้คณะกรรมการผู้เชี่ยวชาญสั่งให้แก้ไขหรือตักเตือนก่อนลงโทษปรับได้ โดยคำนึงถึงความร้ายแรงของพฤติกรรมและขนาดกิจการ
ข้อผิดพลาดที่พบบ่อยเมื่อแจ้งเหตุละเมิดข้อมูลส่วนบุคคล
| อาการ | วิธีแก้ตามกฎหมายและประกาศ |
|---|---|
| รอสืบสวนให้ครบก่อนแจ้งเหตุละเมิดข้อมูลส่วนบุคคล จนเลย 72 ชั่วโมง | ข้อ 6 ให้ระบุสาระเท่าที่ทำได้ ส่งข้อมูลที่มีก่อนแล้วเติมภายหลัง |
| ตัดสินว่าไม่เสี่ยงแต่ไม่มีบันทึก | ข้อ 9 ให้ผู้ควบคุมข้อมูลพิสูจน์ เก็บผลประเมินตามปัจจัยข้อ 12 ทุกครั้ง |
| คิดว่าแรนซัมแวร์ที่ไม่มีข้อมูลหลุดไม่ต้องแจ้ง | ข้อ 4 (3) นับการเข้าถึงข้อมูลไม่ได้เป็น Availability Breach |
| สัญญากับผู้ให้บริการไม่มีเรื่องแจ้งเหตุ | ข้อ 8 ให้ระบุหน้าที่แจ้งภายใน 72 ชั่วโมงในสัญญา |
| ติดต่อเจ้าของข้อมูลรายคนไม่ได้ | ข้อ 11 ให้แจ้งเป็นกลุ่มหรือประกาศทั่วไปได้ |
สิ่งที่องค์กรไทยควรทำตั้งแต่วันนี้
- เขียนขั้นตอนแจ้งเหตุละเมิดข้อมูลส่วนบุคคลภายในองค์กร ระบุผู้รับแจ้ง ผู้ประเมิน และผู้มีอำนาจส่งเรื่องถึง สคส. ภายใน 72 ชั่วโมง
- ดาวน์โหลดแบบ ตข. 001 ฉบับล่าสุด แล้วกรอกส่วนที่รู้ล่วงหน้าไว้ เช่น ชื่อหน่วยงาน กลุ่มอุตสาหกรรม ข้อมูล DPO และมาตรการรักษาความมั่นคงปลอดภัย
- ปรับ RoPA ให้เป็นปัจจุบัน และตรวจสัญญาผู้ประมวลผลข้อมูลทุกฉบับเรื่องหน้าที่แจ้งเหตุภายใน 72 ชั่วโมง
- ซ้อมแจ้งเหตุละเมิดข้อมูลส่วนบุคคลอย่างน้อยหนึ่งกรณี เช่น โน้ตบุ๊กหายหรือแรนซัมแวร์ แล้ววัดว่ากรอกแบบเสร็จทันกรอบเวลาหรือไม่
- ติดตามแนวทางใหม่ของ สคส. เช่น แนวทาง PDPA สำหรับการพัฒนาและใช้งาน AI และข่าวกฎหมายดิจิทัลอื่นในหมวดกฎหมายและนโยบาย
คำถามที่พบบ่อย
แจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. ต้องทำภายในกี่ชั่วโมง?
PDPA มาตรา 37 (4) ให้ผู้ควบคุมข้อมูลแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่จะทำได้ เว้นแต่การละเมิดนั้นไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล ถ้ามีเหตุจำเป็นที่ทำให้แจ้งช้ากว่านั้น ต้องชี้แจงเหตุผลต่อ สคส. โดยเร็วและไม่เกิน 15 วันนับแต่ทราบเหตุ
แจ้งเหตุละเมิดข้อมูลส่วนบุคคลกับ สคส. ผ่านช่องทางไหน?
หน้า 'หน่วยงานแจ้งเหตุละเมิด' บน pdpc.or.th ให้ดาวน์โหลดแบบ ตข. 001 เป็นไฟล์ Word หรือ PDF กรอกแล้วส่งแจ้งเหตุละเมิดข้อมูลส่วนบุคคลทางอีเมล [email protected] ถ้ามีข้อสงสัย หน้าเดียวกันให้ติดต่อสำนักตรวจสอบและกำกับดูแล โทร 08 1245 4862
ข้อมูลรั่วไหลทุกครั้งต้องแจ้งเจ้าของข้อมูลด้วยหรือไม่?
ไม่ทุกครั้ง กฎหมายบังคับให้แจ้งเหตุละเมิดข้อมูลส่วนบุคคลถึงเจ้าของข้อมูลเมื่อการละเมิดมีความเสี่ยงสูงต่อสิทธิและเสรีภาพของบุคคล โดยแจ้งโดยไม่ชักช้า บอกลักษณะของเหตุ ช่องทางติดต่อ DPO ผลกระทบที่อาจเกิดขึ้น และแนวทางเยียวยา ถ้าติดต่อรายคนไม่ได้ แจ้งเป็นกลุ่มหรือประกาศผ่านสื่อสาธารณะได้ แต่ต้องไม่ก่อความเสียหายเพิ่ม
ข้อมูลที่หลุดไปถูกเข้ารหัสไว้ ยังต้องแจ้งเหตุละเมิดข้อมูลส่วนบุคคลไหม?
ประกาศคณะกรรมการฯ ข้อ 9 ให้ผู้ควบคุมข้อมูลยกข้อยกเว้นได้ถ้าพิสูจน์ได้ว่าเหตุนั้นไม่มีความเสี่ยง ซึ่งรวมถึงกรณีที่ข้อมูลไม่อยู่ในสภาพที่ใช้งานได้เพราะมีมาตรการทางเทคโนโลยีที่เพียงพอ แต่ต้องส่งข้อมูลและหลักฐานเรื่องมาตรการรักษาความมั่นคงปลอดภัยให้ สคส. พิจารณา จึงต้องประเมินและเก็บหลักฐานทุกครั้ง
ผู้รับจ้างประมวลผลข้อมูล (Data Processor) ต้องแจ้งเหตุให้ใคร?
มาตรา 40 ให้ผู้ประมวลผลข้อมูลส่วนบุคคลแจ้งผู้ควบคุมข้อมูลเมื่อเกิดเหตุละเมิด และประกาศคณะกรรมการฯ ข้อ 8 ให้ผู้ควบคุมข้อมูลระบุในสัญญาว่าผู้ประมวลผลต้องแจ้งโดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ผู้ประมวลผลทราบเหตุ ส่วนหน้าที่แจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อ สคส. เป็นของผู้ควบคุมข้อมูล
แหล่งอ้างอิง
- พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง หลักเกณฑ์และวิธีการในการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล พ.ศ. 2565 — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- หน่วยงานแจ้งเหตุละเมิด — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
- คู่มือการให้บริการการแจ้งเหตุการละเมิดข้อมูลส่วนบุคคล — สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- สคส.16ราชกิจจานุเบกษา31
- กฎหมายและมาตรฐาน
- PDPA132
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ