
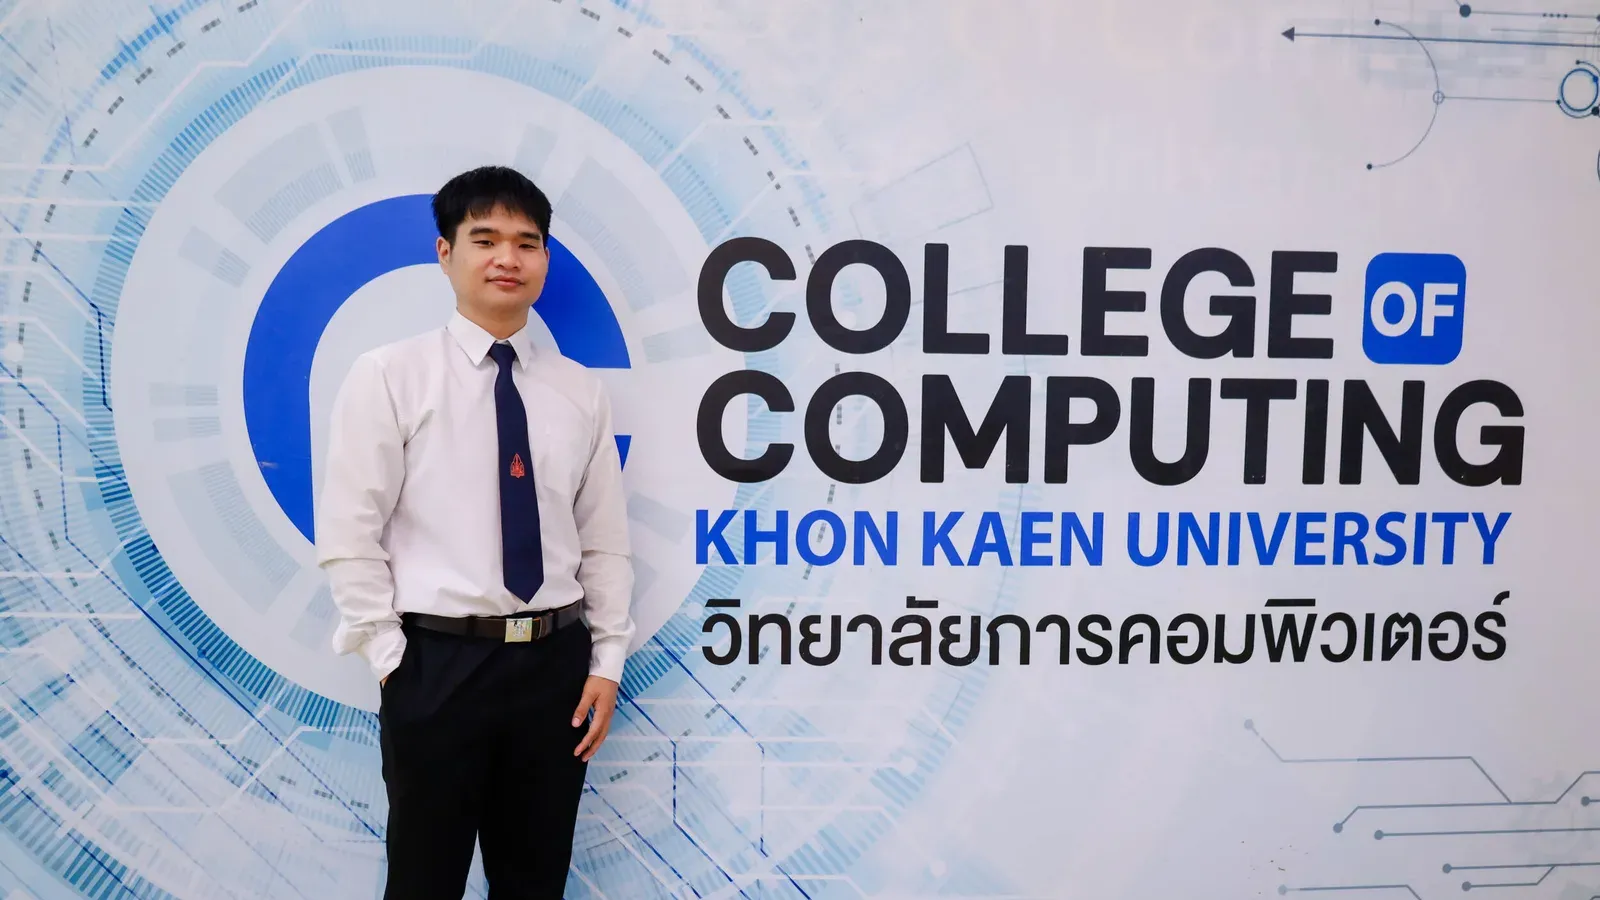
นักศึกษา มข. ช่องโหว่ NASA: ธนพนธ์ บุตรศรีชา ปี 1 แจ้งช่องโหว่ XSS ตาม VDP ได้หนังสือขอบคุณ 5 พ.ย. รัฐบาลให้ อว. เชื่อมธนาคารกับสถาบันการศึกษา
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 6
สรุปประเด็นสำคัญ
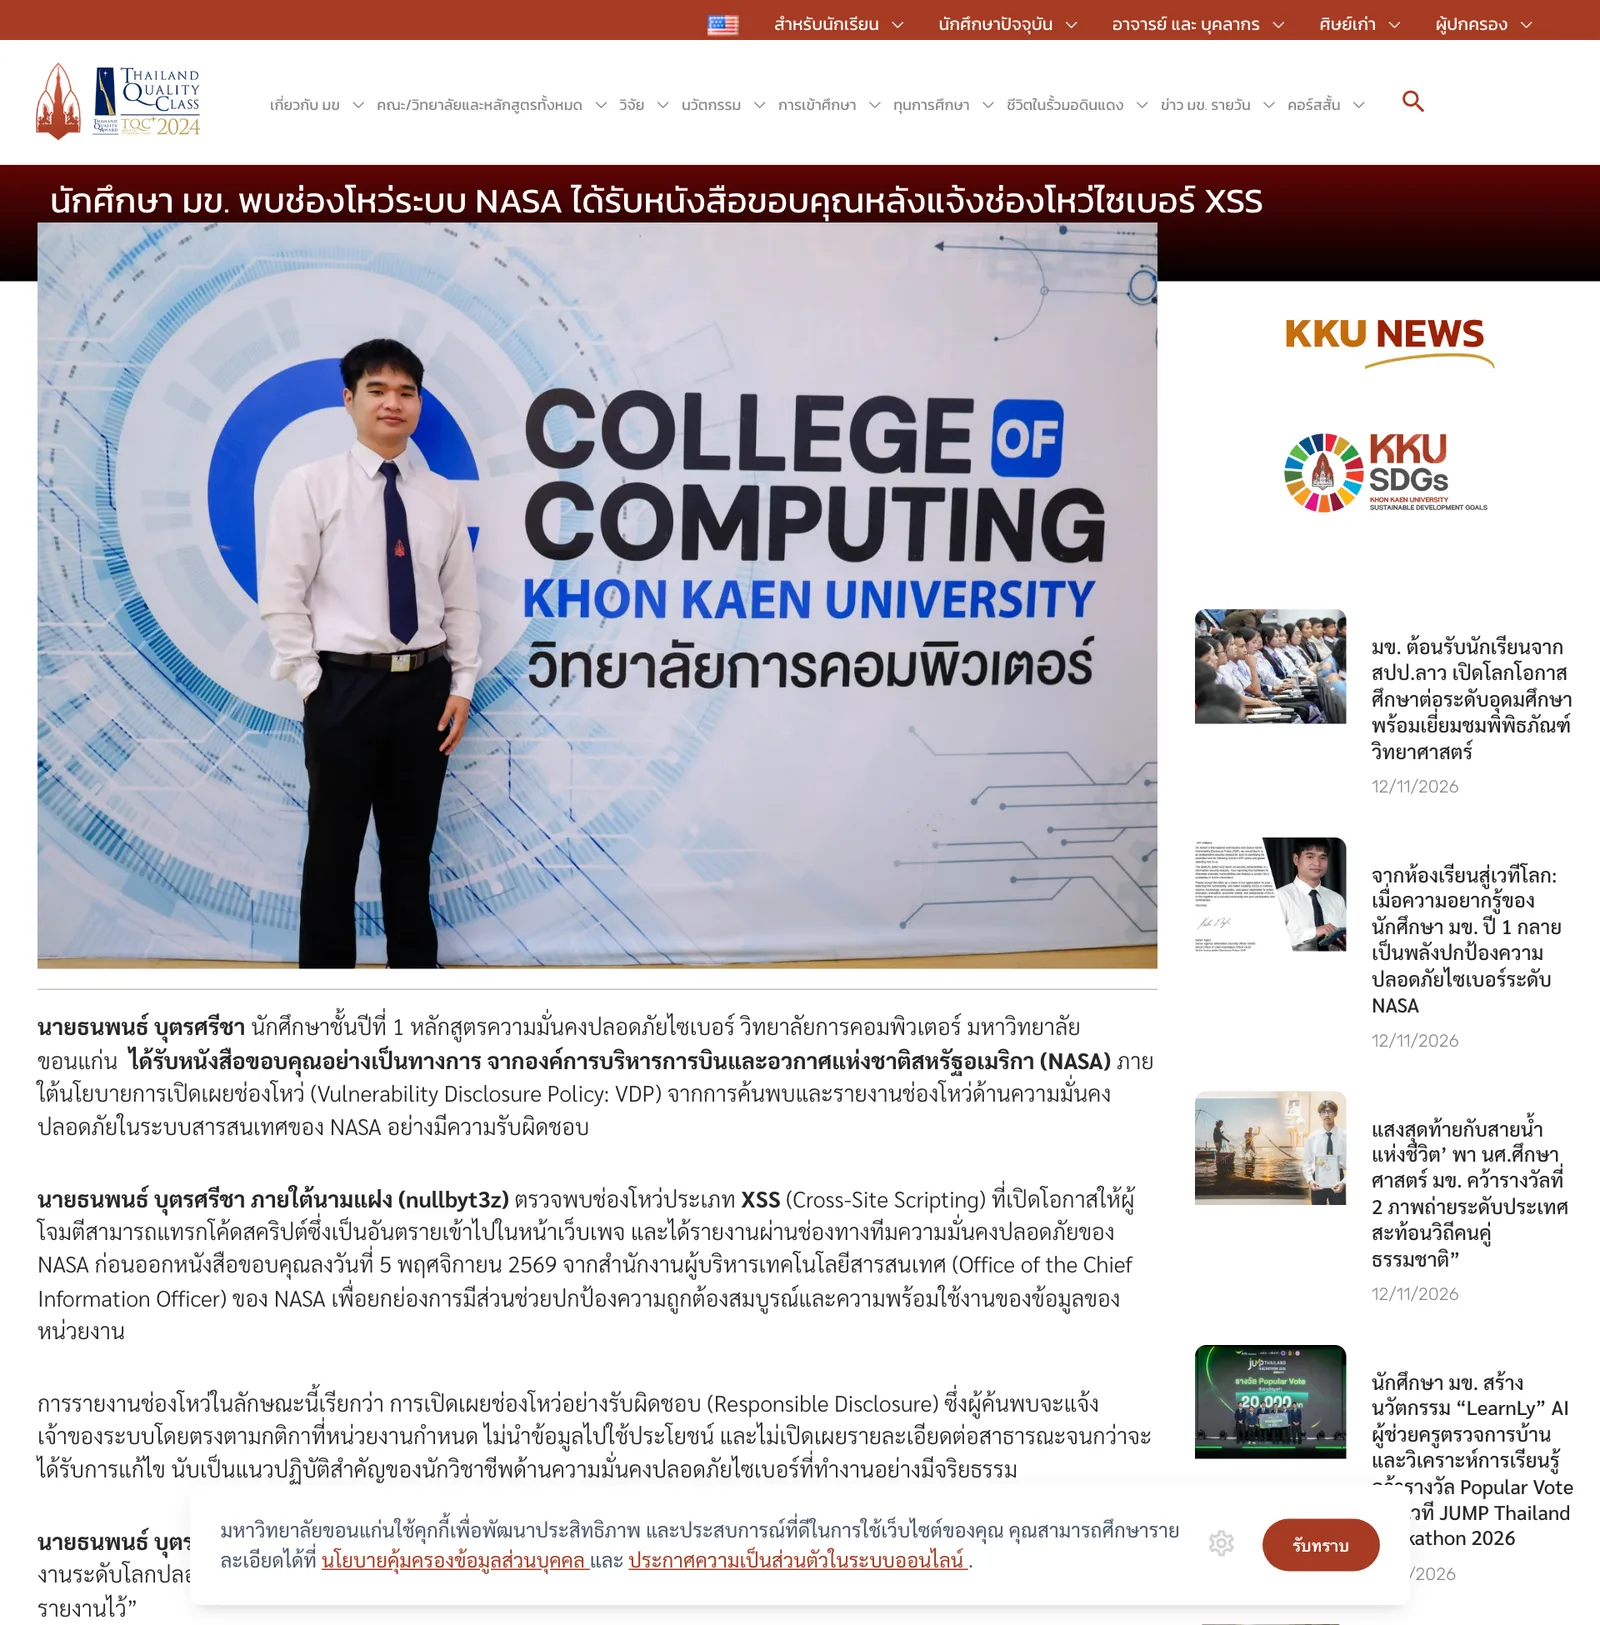
- นายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ได้รับหนังสือขอบคุณจาก NASA ลงวันที่ 5 พฤศจิกายน 2569 ภายใต้นโยบาย Vulnerability Disclosure Policy (VDP)
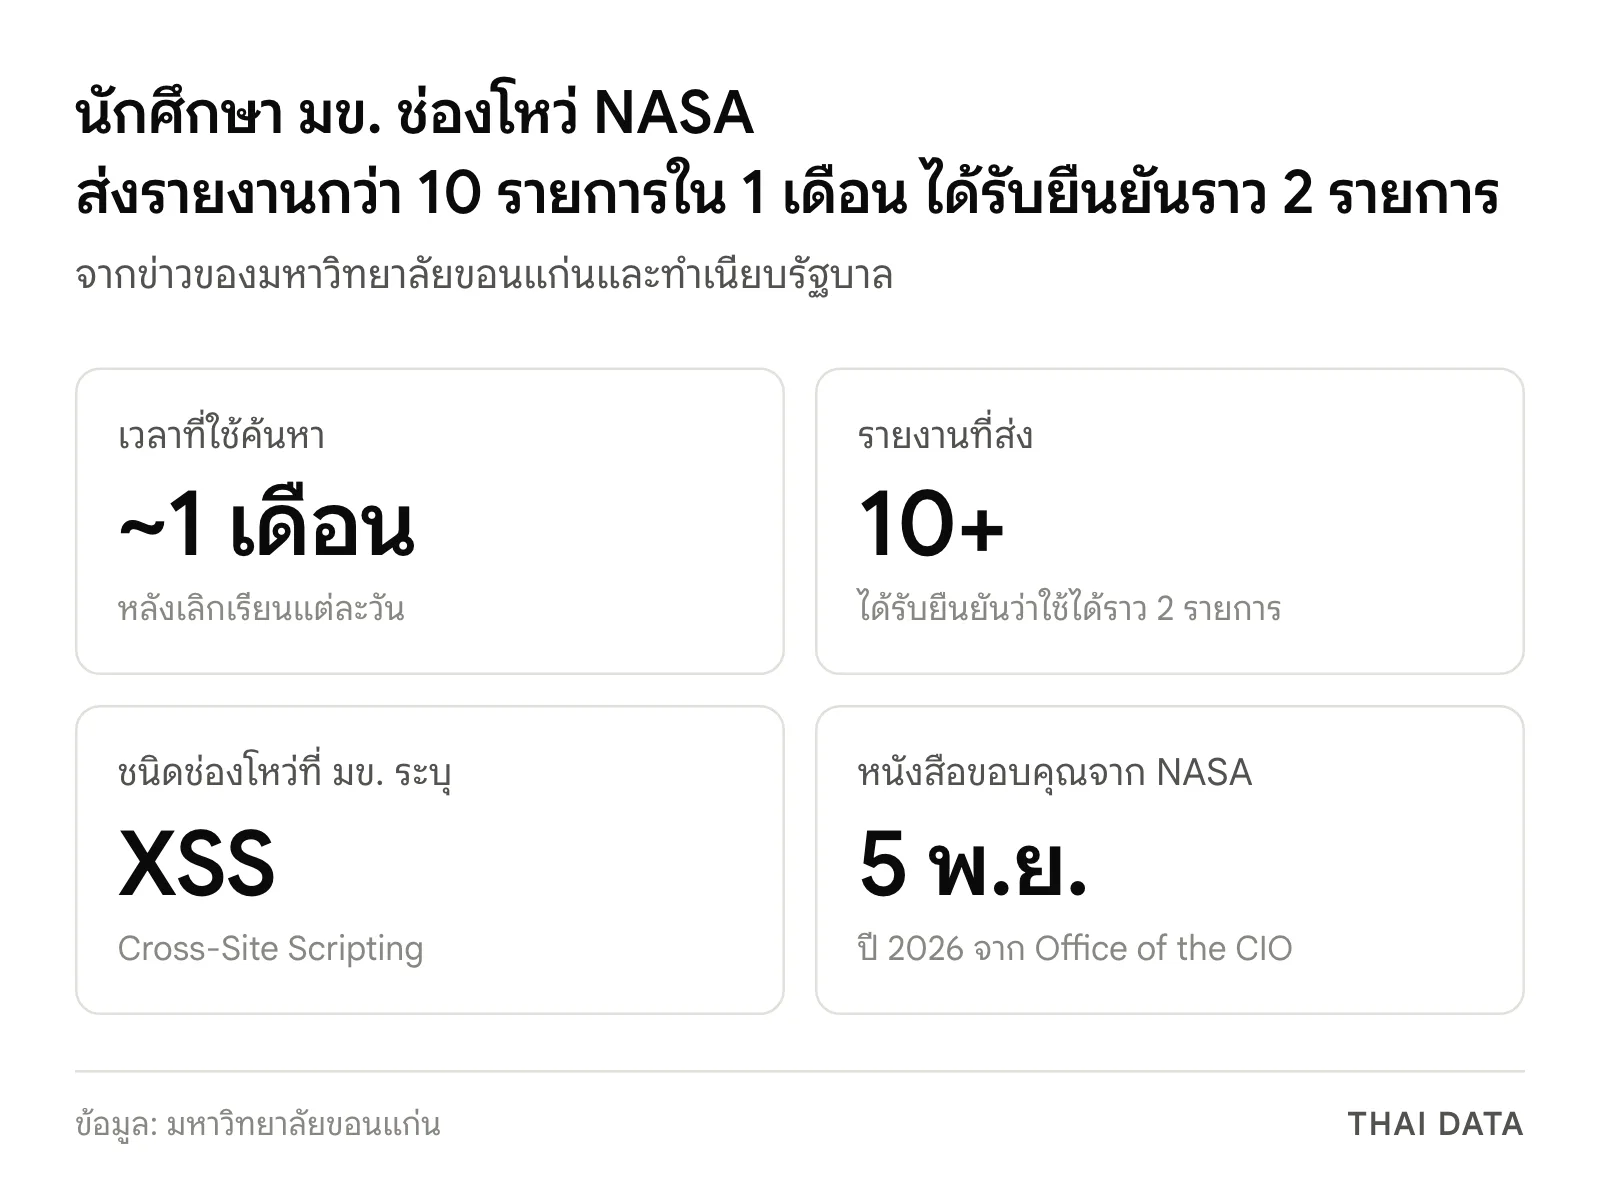
- มข. ระบุว่าช่องโหว่ที่พบเป็นชนิด XSS (Cross-Site Scripting) เขาใช้เวลาราว 1 เดือน ส่งรายงานมากกว่า 10 รายการ และได้รับการยืนยันว่าใช้ได้ราว 2 รายการ ที่เหลือส่วนหนึ่งซ้ำกับผู้อื่น
- รองโฆษกประจำสำนักนายกรัฐมนตรีแถลงเมื่อ 13 พฤศจิกายน 2569 ว่ารัฐบาลโดยกระทรวง อว. เตรียมเชื่อมกลุ่มธนาคารกับสถาบันการศึกษาด้านคอมพิวเตอร์ทั่วประเทศ ให้นักศึกษาได้ฝึกกับโจทย์และระบบจริง
- หน้า VDP ของ NASA ระบุว่าหนังสือรับรอง (LOR) ให้เฉพาะรายงานระดับ P1–P4 ที่ตรวจสอบ ยอมรับ และยืนยันว่าแก้ไขแล้ว รายงานที่ซ้ำไม่มีสิทธิ์ได้รับ
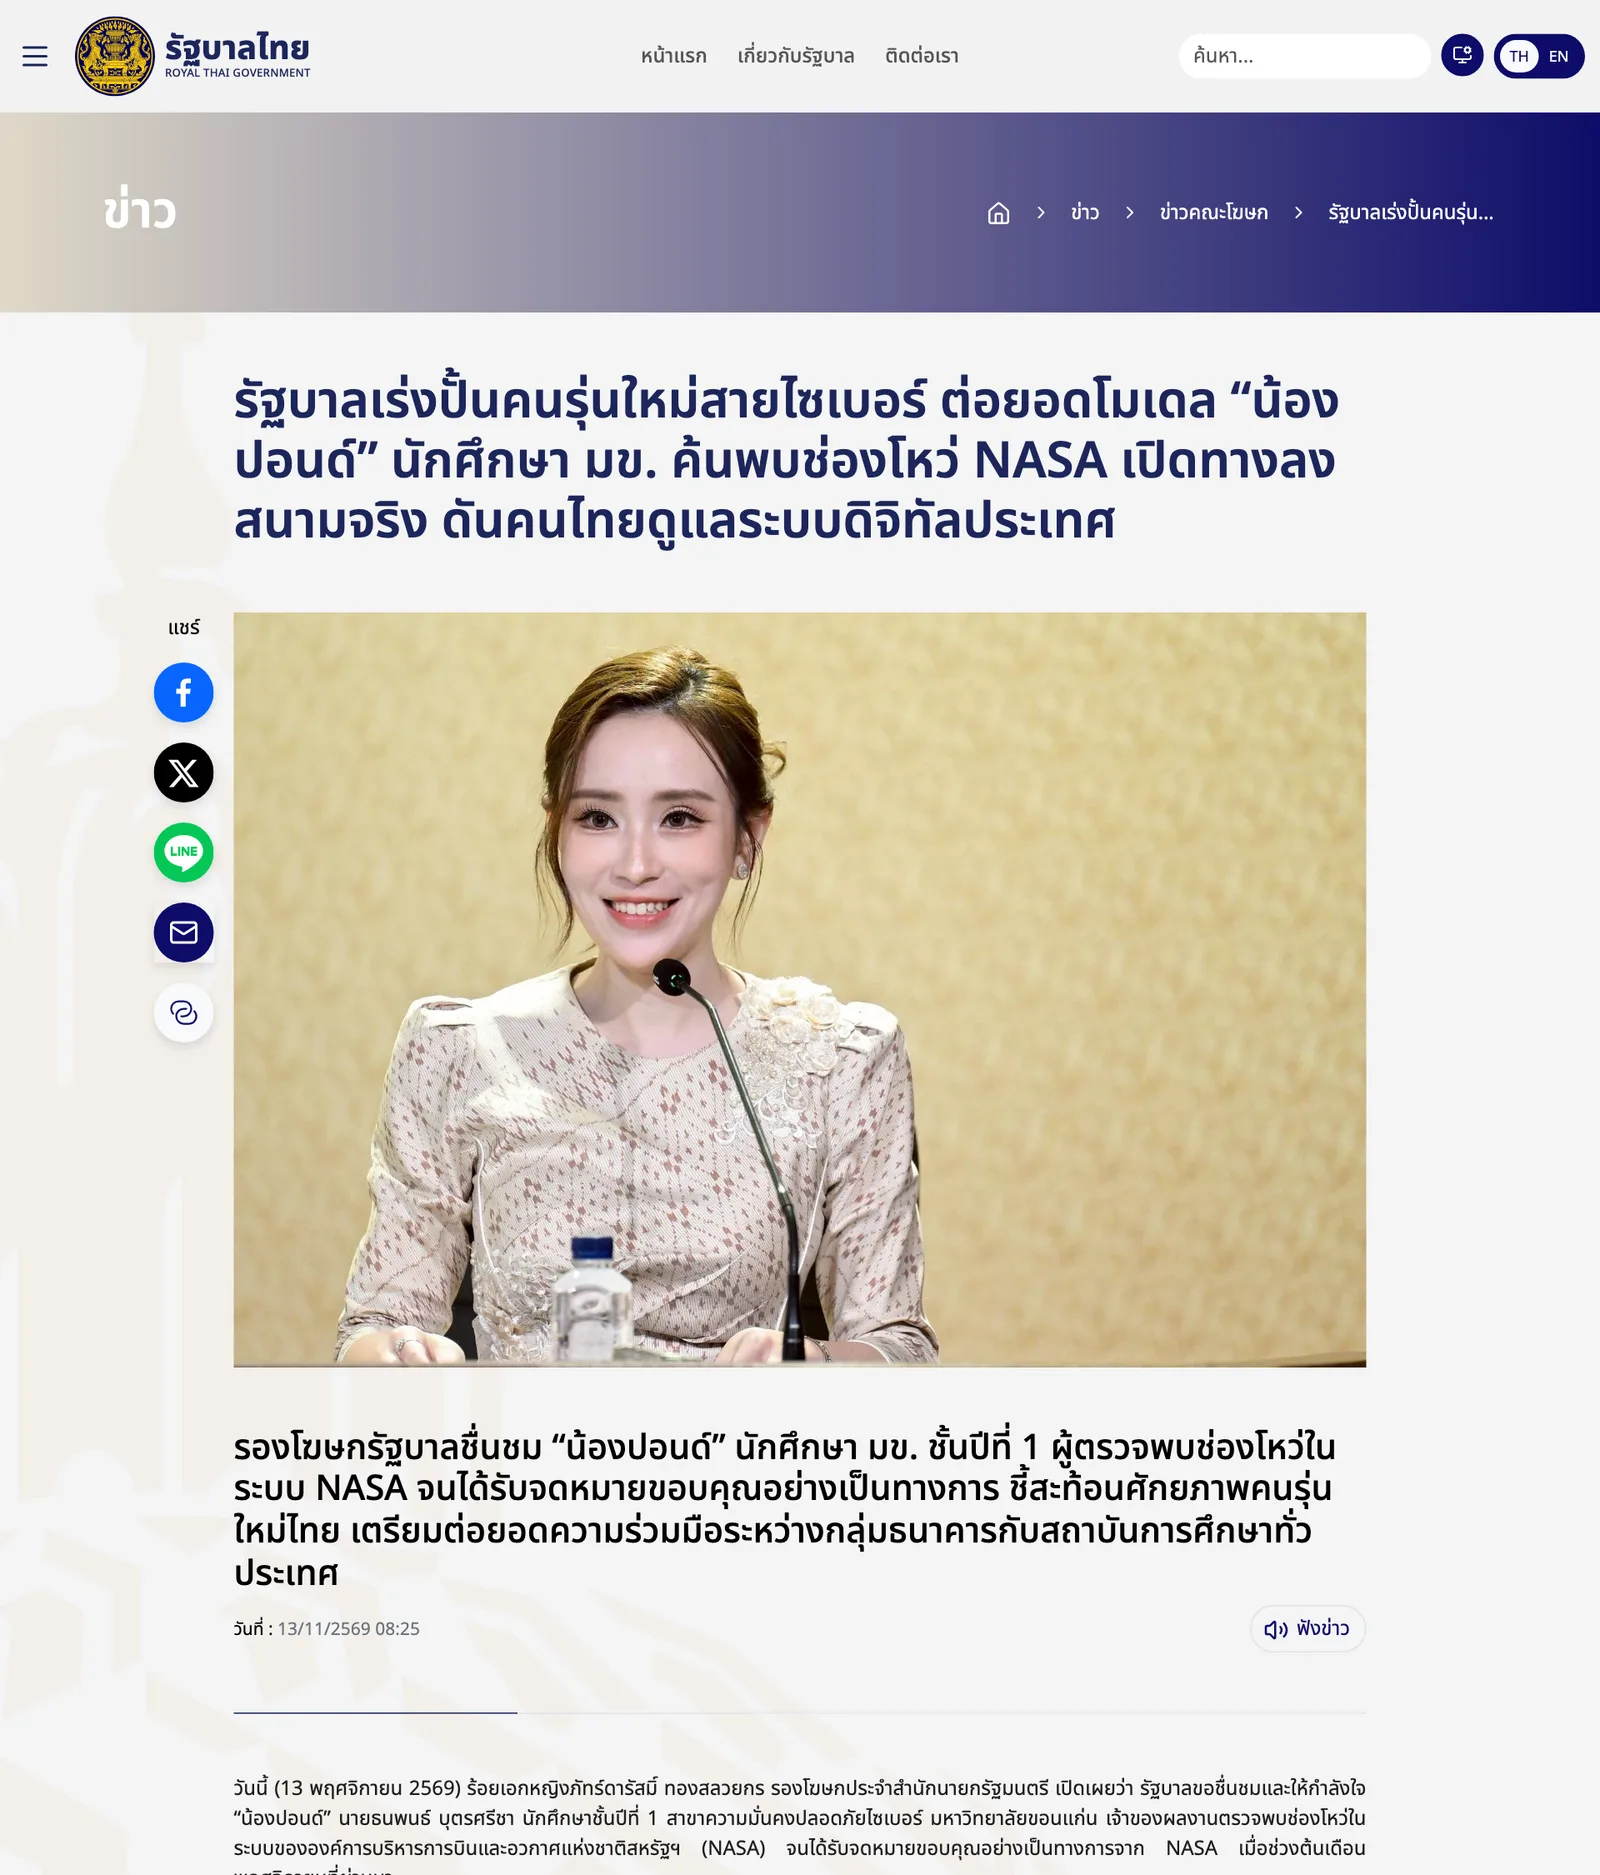
รัฐบาลแถลงเมื่อวันที่ 13 พฤศจิกายน 2569 ชื่นชมกรณีนักศึกษา มข. ช่องโหว่ NASA คือนายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 มหาวิทยาลัยขอนแก่น ที่แจ้งช่องโหว่ในระบบของ NASA จนได้รับหนังสือขอบคุณลงวันที่ 5 พฤศจิกายน 2569 และระบุว่ากระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม (อว.) เตรียมเชื่อมกลุ่มธนาคารกับสถาบันการศึกษาด้านคอมพิวเตอร์ทั่วประเทศ เพื่อให้นักศึกษาฝึกกับระบบจริง
ร้อยเอกหญิงภัทร์ดารัสมิ์ ทองสลวยกร รองโฆษกประจำสำนักนายกรัฐมนตรี กล่าวว่าสิ่งที่รัฐบาลให้ความสำคัญไม่ใช่เพียงความสำเร็จของบุคคล แต่คือการนำกระบวนการทำงานของนายธนพนธ์มาเป็นแนวทางพัฒนาบุคลากร เธอระบุว่าเขาวิเคราะห์จุดเสี่ยงของระบบได้อย่างเป็นขั้นตอนโดยไม่พึ่งเทคโนโลยี AI
นักศึกษา มข. ช่องโหว่ NASA พบอะไรและรายงานอย่างไร
ข่าวของมหาวิทยาลัยขอนแก่นเรื่องนักศึกษา มข. ช่องโหว่ NASA ระบุว่านายธนพนธ์ศึกษาในหลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ ใช้นามแฝง nullbyt3z และพบช่องโหว่ชนิด XSS (Cross-Site Scripting) ซึ่งเปิดโอกาสให้ผู้โจมตีแทรกสคริปต์อันตรายลงในหน้าเว็บ เขารายงานผ่านช่องทางทีมความมั่นคงปลอดภัยของ NASA ก่อนที่สำนักงานผู้บริหารเทคโนโลยีสารสนเทศ (Office of the Chief Information Officer) ของ NASA จะออกหนังสือขอบคุณลงวันที่ 5 พฤศจิกายน 2569
| รายการ | ข้อมูลจากมหาวิทยาลัยขอนแก่น |
|---|---|
| ผู้รายงาน | นายธนพนธ์ บุตรศรีชา ชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ |
| ชนิดช่องโหว่ | Cross-Site Scripting (XSS) |
| ช่องทาง | Vulnerability Disclosure Policy (VDP) ของ NASA |
| เวลาที่ใช้ | ราว 1 เดือน หลังเลิกเรียนในแต่ละวัน |
| รายงานที่ส่ง | มากกว่า 10 รายการ ได้รับยืนยันว่าใช้ได้ราว 2 รายการ |
| ผล | หนังสือขอบคุณจาก NASA ลงวันที่ 5 พฤศจิกายน 2569 |
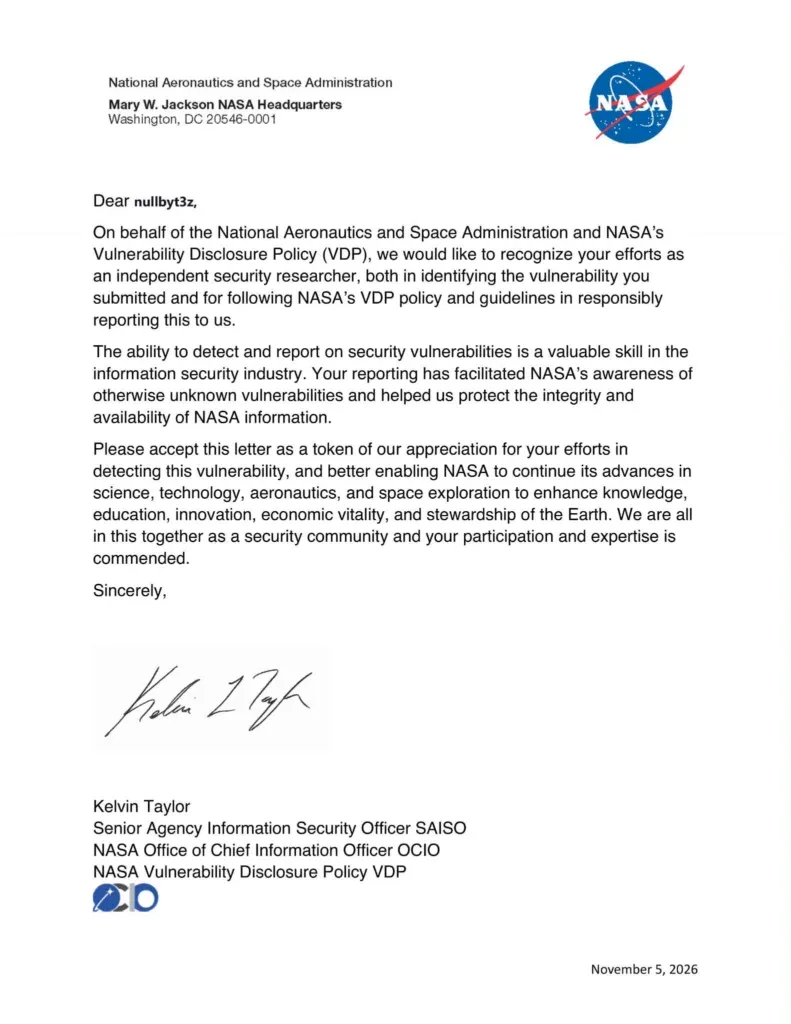
ในกรณีนักศึกษา มข. ช่องโหว่ NASA มหาวิทยาลัยย้ำว่าการค้นพบครั้งนี้เป็นการตรวจพบและรายงานตามกระบวนการที่หน่วยงานกำหนด ไม่ใช่การยืนยันว่ามีการโจมตีหรือข้อมูลรั่วไหลจริง นายธนพนธ์กล่าวว่า "ความยากคือการที่ต้องค้นหาช่องโหว่ให้เจอ และในทุกรายงานที่ส่งต้องไม่ซ้ำกับที่ผู้อื่นเคยรายงานไว้" ส่วนผศ.ดร.เพชร อิ่มทองคำ ประธานหลักสูตร กล่าวว่าผลงานนี้สะท้อนทั้งทักษะทางเทคนิคและจรรยาบรรณวิชาชีพของนักศึกษา
นักศึกษา มข. ช่องโหว่ NASA กับกติกา VDP ของ NASA
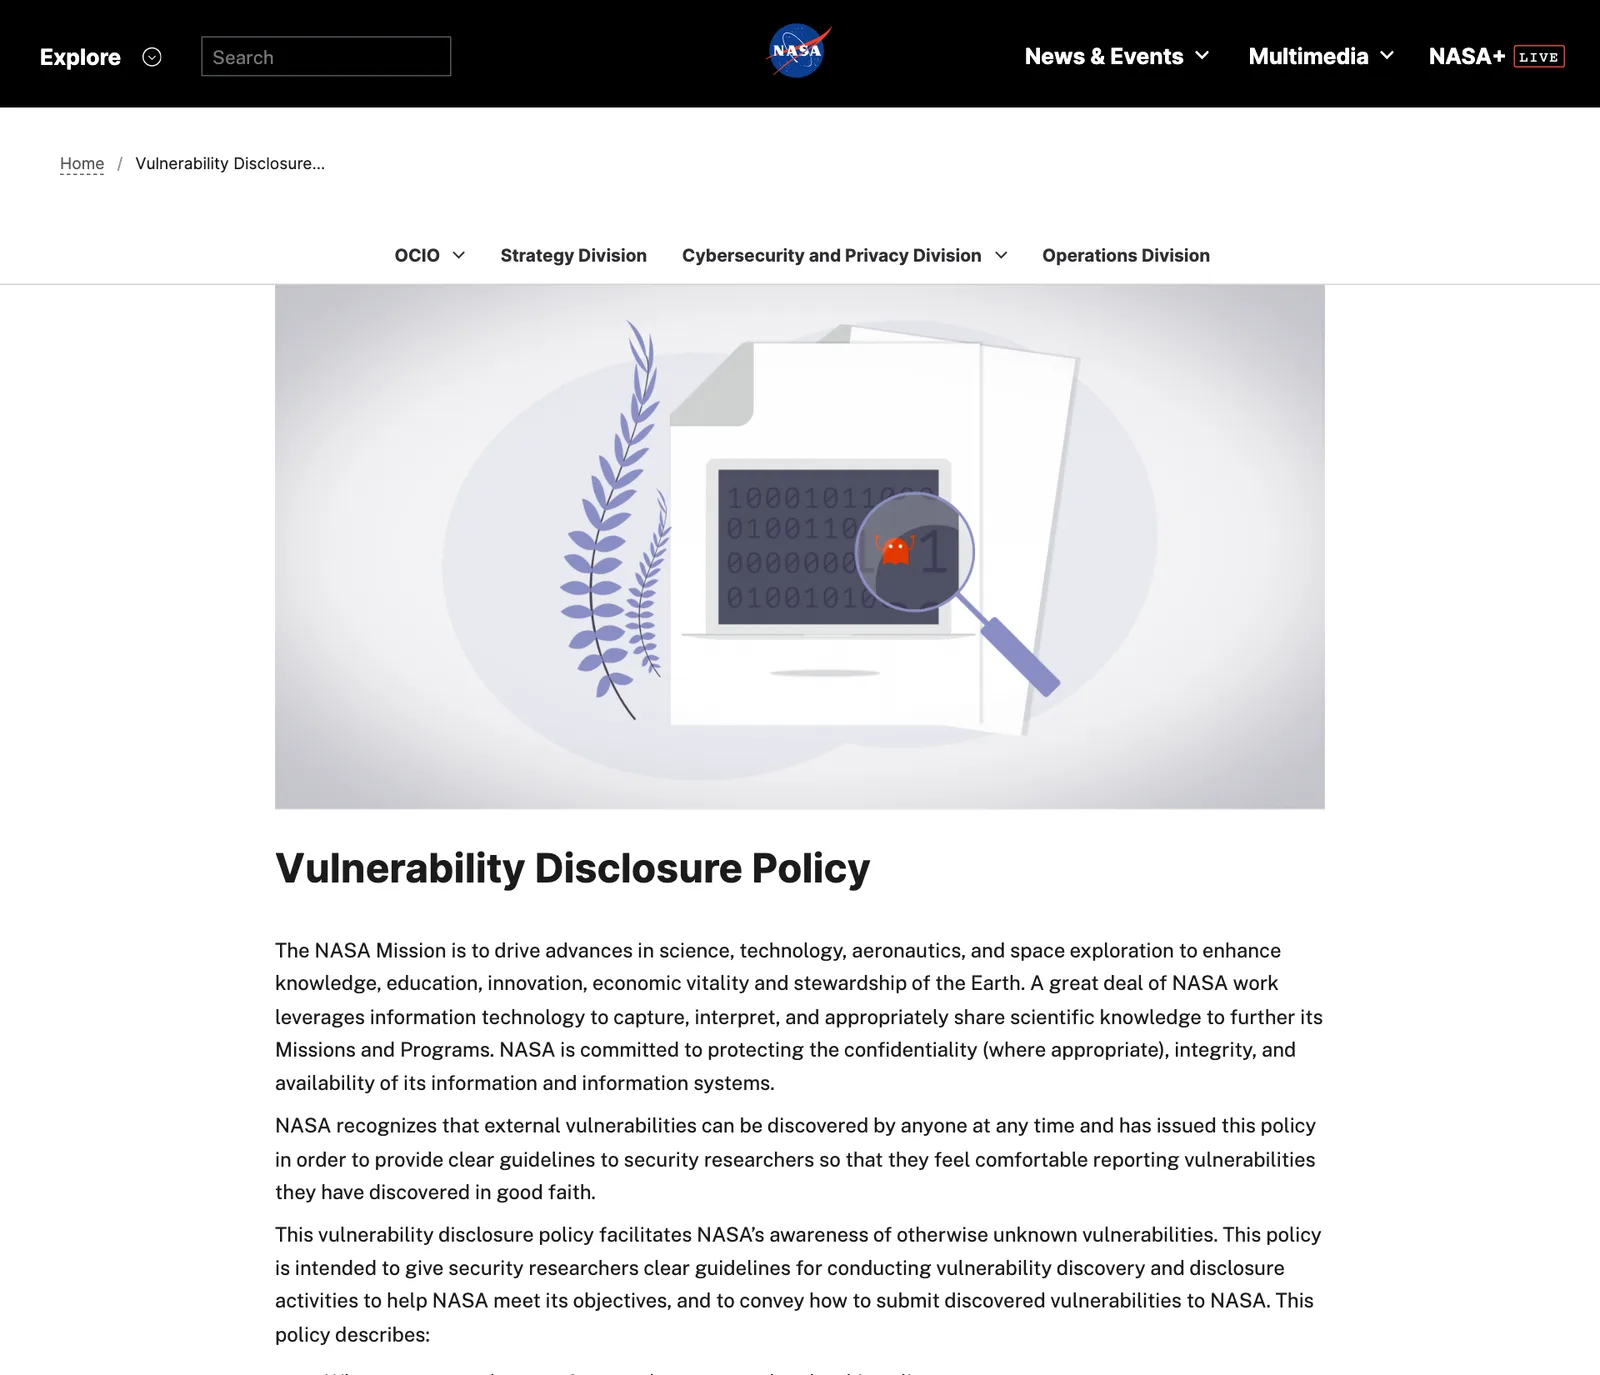
หน้า Vulnerability Disclosure Policy ของ NASA อธิบายว่านโยบายนี้มีไว้ให้นักวิจัยความปลอดภัยรายงานช่องโหว่ที่พบโดยสุจริต และอนุญาตให้ทดสอบเฉพาะเป้าหมายที่ระบุไว้ในขอบเขตเท่านั้น ระบบหรือบริการที่ไม่อยู่ในรายการถือว่าอยู่นอกขอบเขตและไม่ได้รับอนุญาตให้ทดสอบ
- หนังสือรับรอง (Letter of Recognition) ให้เฉพาะรายงานระดับ P1–P4 ที่ได้รับการตรวจสอบ ยอมรับ และยืนยันว่าแก้ไขแล้ว
- รายงานที่ซ้ำ หรือเป็นปัญหาที่ NASA รู้อยู่แล้ว ไม่มีสิทธิ์ได้รับหนังสือ
- การทดสอบ ทำได้เฉพาะระบบในขอบเขตที่ NASA ประกาศ
กติกานี้อธิบายว่าทำไมนักศึกษา มข. ช่องโหว่ NASA รายนี้ส่งรายงานมากกว่า 10 รายการแต่ได้รับการยืนยันราว 2 รายการ มข. เล่าว่าเขาเริ่มจากคำแนะนำของอาจารย์ และฝึกทักษะจากแพลตฟอร์มอย่าง TryHackMe และ Hack The Box Academy ควบคู่กับการเรียนในห้อง
รัฐบาลจะต่อยอดจากกรณีนักศึกษา มข. ช่องโหว่ NASA อย่างไร
รองโฆษกประจำสำนักนายกรัฐมนตรีระบุว่าโจทย์สำคัญของรัฐบาลคือเร่งพัฒนาบุคลากรไทยให้ดูแลระบบดิจิทัลของประเทศได้เอง และลดการพึ่งพาซอฟต์แวร์และเทคโนโลยีจากต่างประเทศ แนวทางถัดไปมีดังนี้
- อว. เชื่อมกลุ่มธนาคารกับสถาบันการศึกษาด้านคอมพิวเตอร์ทั่วประเทศ ให้นักศึกษาที่มีศักยภาพเรียนรู้จากโจทย์จริง
- ให้นักศึกษาลงมือกับระบบจริง เพื่อเก็บประสบการณ์การทำงาน
- ให้สถาบันการศึกษาผลิตบุคลากรที่มีทักษะตรงกับความต้องการของประเทศมากขึ้น
ข่าวของทำเนียบรัฐบาลเรื่องนักศึกษา มข. ช่องโหว่ NASA ยังไม่ได้ระบุชื่อธนาคาร กรอบเวลา หรือรูปแบบความร่วมมือ
สิ่งที่องค์กรไทยควรทำจากกรณีนักศึกษา มข. ช่องโหว่ NASA
- เปิดช่องทางรับแจ้งช่องโหว่ แบบที่ NASA ใช้รับรายงานจากนักศึกษา มข. ช่องโหว่ NASA รายนี้ พร้อมกำหนดขอบเขตระบบที่อนุญาตให้ทดสอบและวิธีส่งรายงานให้ชัด
- ตรวจเว็บแอปพลิเคชันหาช่องโหว่ XSS ซึ่งเป็นช่องโหว่ชนิดเดียวกับกรณีนี้ โดยเฉพาะหน้าที่รับข้อมูลจากผู้ใช้
- ตั้งเกณฑ์จัดลำดับความรุนแรง ของรายงานที่ได้รับ และยืนยันกับผู้แจ้งเมื่อแก้ไขแล้ว
- ร่วมมือกับมหาวิทยาลัย ในโครงการฝึกงานด้านไซเบอร์ ตามแนวทางที่รัฐบาลกำลังผลักดัน
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อมีผู้แจ้งช่องโหว่เข้ามา องค์กรต้องมีคนรับเรื่องและแก้ระบบได้ทันก่อนช่องโหว่ถูกนำไปใช้ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ อีเมล เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย รับแจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมงโดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
อ่านข่าวนโยบายและกฎหมายดิจิทัลอื่น ๆ ได้ในหมวด นโยบายและกฎหมาย
คำถามที่พบบ่อย
นักศึกษา มข. ช่องโหว่ NASA คือใคร?
นักศึกษา มข. ช่องโหว่ NASA คือนายธนพนธ์ บุตรศรีชา หรือปอนด์ นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น ใช้นามแฝง nullbyt3z ในการรายงาน และได้รับหนังสือขอบคุณจาก NASA ลงวันที่ 5 พฤศจิกายน 2569
นักศึกษา มข. พบช่องโหว่ NASA แบบไหน?
มหาวิทยาลัยขอนแก่นระบุว่าเป็นช่องโหว่ชนิด Cross-Site Scripting (XSS) ซึ่งเปิดโอกาสให้ผู้โจมตีแทรกสคริปต์อันตรายลงในหน้าเว็บ และรายงานผ่านช่องทางทีมความมั่นคงปลอดภัยของ NASA ตามนโยบาย VDP มข. ย้ำว่าเป็นการตรวจพบและรายงานตามกระบวนการ ไม่ใช่การยืนยันว่ามีการโจมตีหรือข้อมูลรั่วไหล
รัฐบาลจะต่อยอดกรณีนักศึกษา มข. ช่องโหว่ NASA อย่างไร?
รองโฆษกประจำสำนักนายกรัฐมนตรีแถลงเมื่อ 13 พฤศจิกายน 2569 ว่ารัฐบาลโดยกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม (อว.) เตรียมเชื่อมความร่วมมือระหว่างกลุ่มธนาคารกับสถาบันการศึกษาด้านคอมพิวเตอร์ทั่วประเทศ ให้นักศึกษาที่มีศักยภาพได้เรียนรู้จากโจทย์จริงและปฏิบัติงานกับระบบจริง
ทำไมรายงานช่องโหว่ NASA ส่วนใหญ่จึงไม่ได้หนังสือขอบคุณ?
หน้า Vulnerability Disclosure Policy ของ NASA ระบุว่าหนังสือรับรองให้เฉพาะรายงานระดับ P1–P4 ที่ตรวจสอบ ยอมรับ และยืนยันว่าแก้ไขแล้ว รายงานที่ซ้ำหรือเป็นปัญหาที่รู้อยู่แล้วไม่มีสิทธิ์ได้รับ นายธนพนธ์จึงส่งมากกว่า 10 รายการ แต่ได้รับยืนยันราว 2 รายการ
แหล่งอ้างอิง
- รัฐบาลเร่งปั้นคนรุ่นใหม่สายไซเบอร์ ต่อยอดโมเดล “น้องปอนด์” นักศึกษา มข. ค้นพบช่องโหว่ NASA เปิดทางลงสนามจริง — ทำเนียบรัฐบาล (สำนักเลขาธิการนายกรัฐมนตรี)
- นักศึกษา มข. พบช่องโหว่ระบบ NASA ได้รับหนังสือขอบคุณหลังแจ้งช่องโหว่ไซเบอร์ XSS — มหาวิทยาลัยขอนแก่น
- จากห้องเรียนสู่เวทีโลก: เมื่อความอยากรู้ของนักศึกษา มข. ปี 1 กลายเป็นพลังปกป้องความปลอดภัยไซเบอร์ระดับ NASA — มหาวิทยาลัยขอนแก่น
- Vulnerability Disclosure Policy — NASA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ