
เหตุโจมตีไซเบอร์ Chase Visa Mastercard เกิดที่ผู้ให้บริการภายนอก ชื่อและอีเมลลูกค้าบางส่วนอาจหลุด Visa และ Mastercard ยืนยันว่าเลขบัตรไม่ถูกกระทบ
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
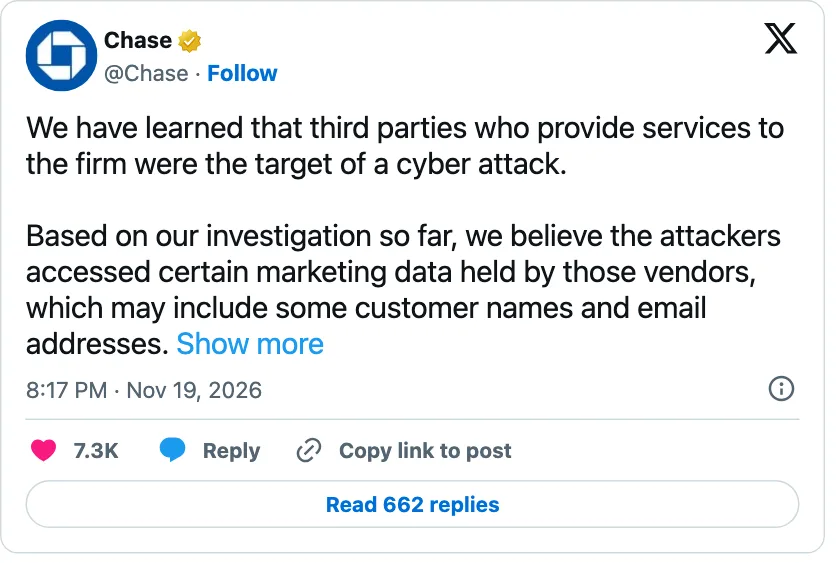
- JPMorgan Chase โพสต์บน X เมื่อ 19 พ.ย. 2026 เวลา 20:17 น. ตามเวลาไทยถึงเหตุโจมตีไซเบอร์ Chase Visa Mastercard ว่าผู้ให้บริการภายนอกของธนาคารถูกเจาะ ผู้โจมตีเข้าถึงข้อมูลการตลาดที่อาจมีชื่อและอีเมลของลูกค้าบางส่วน
- Mastercard ยืนยันกับ The Register ว่าเหตุโจมตีไซเบอร์ Chase Visa Mastercard ที่ผู้ให้บริการภายนอกทำให้อีเมลจำนวนจำกัดของผู้ถือบัตรกลุ่มเล็กใน 1 โครงการสิทธิประโยชน์ถูกเปิดเผย ไม่กระทบเครือข่ายชำระเงิน
- Visa ระบุว่าเหตุเกี่ยวกับผู้ให้บริการภายนอก 1 รายในภูมิภาคเอเชียแปซิฟิก ระบบของ Visa ไม่ถูกกระทบจากเหตุโจมตีไซเบอร์ Chase Visa Mastercard และไม่มีเลขบัตรได้รับผลกระทบ
- ทั้ง 3 บริษัทไม่เปิดเผยชื่อผู้ให้บริการ วันที่เกิดเหตุ หรือรายการข้อมูลทั้งหมด ส่วนกลุ่มรีดไถ n0n อ้างว่าเป็นผู้ลงมือตามรายงานของ The Register
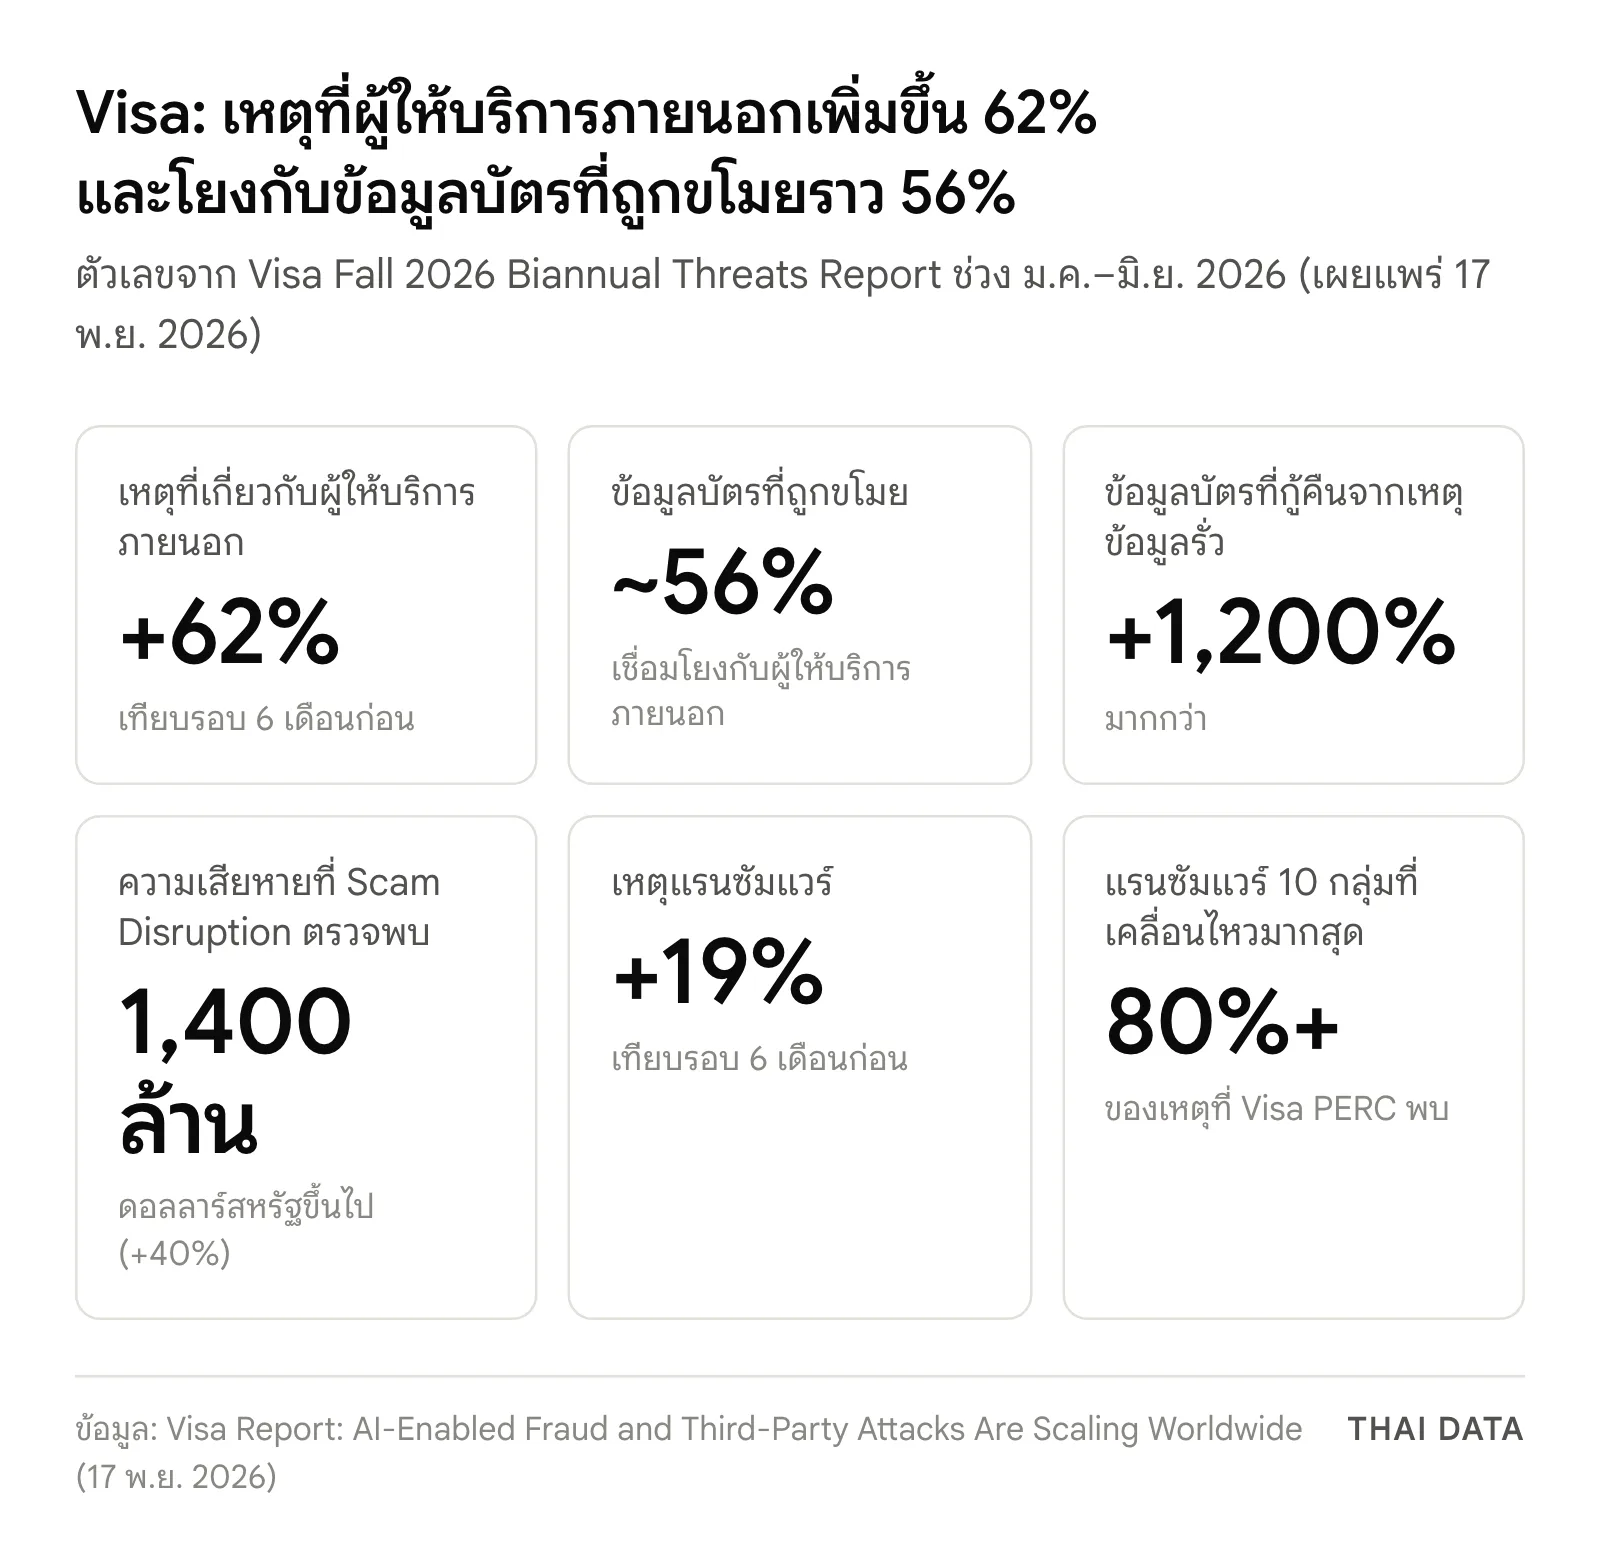
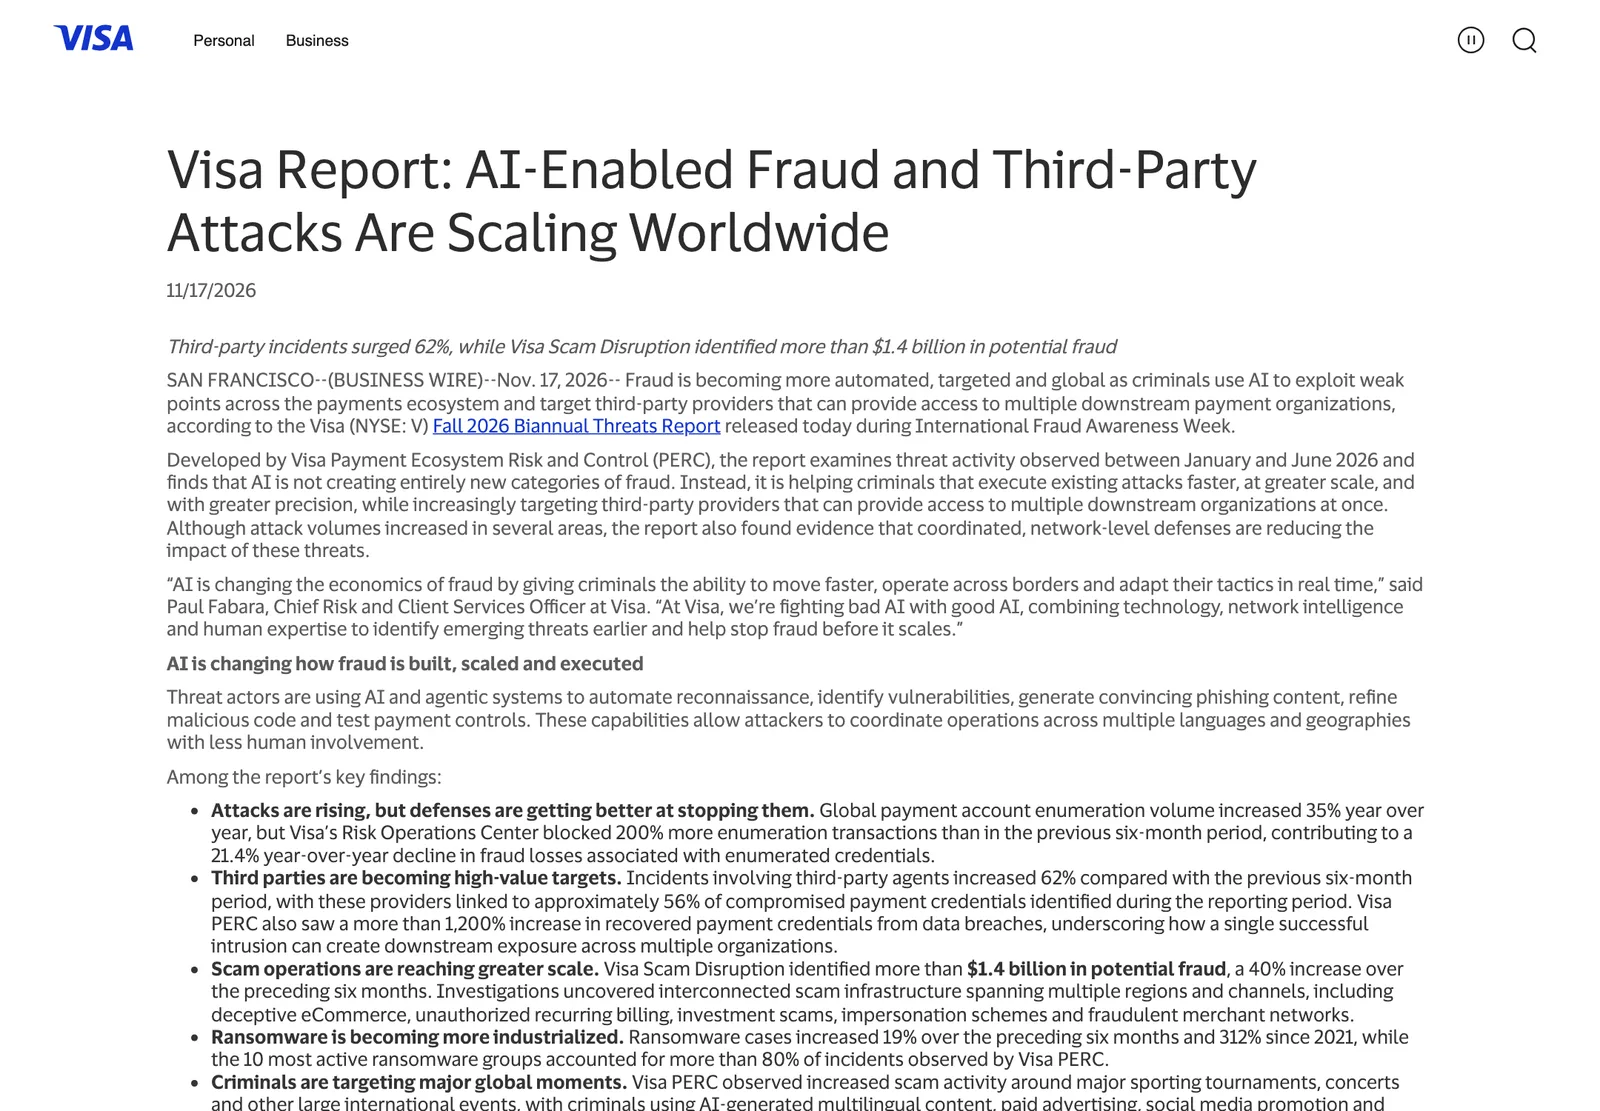
- รายงานของ Visa เมื่อ 17 พ.ย. 2026 พบเหตุที่เกี่ยวกับผู้ให้บริการภายนอกเพิ่มขึ้น 62% และผู้ให้บริการกลุ่มนี้เชื่อมโยงกับข้อมูลบัตรที่ถูกขโมยราว 56%
JPMorgan Chase, Visa และ Mastercard ยืนยันเมื่อวันที่ 19 พฤศจิกายน 2026 ว่าผู้ให้บริการภายนอกที่ทำงานให้บริษัทถูกโจมตีไซเบอร์ เหตุโจมตีไซเบอร์ Chase Visa Mastercard ครั้งนี้ทำให้ชื่อและอีเมลของลูกค้าบางส่วนอาจหลุดออกไป Visa และ Mastercard ระบุว่าข้อมูลบัตรและเครือข่ายชำระเงินไม่ถูกกระทบ ส่วน Chase ระบุว่าบริการของธนาคารไม่สะดุด
ข่าวนี้ออกมาหลังกลุ่มขโมยข้อมูลและรีดไถอ้างว่าได้ข้อมูลของสามบริษัทการเงินรายใหญ่ของสหรัฐฯ ไป บริษัททั้งสามตอบในวันเดียวกันว่าเหตุเกิดที่ผู้ให้บริการภายนอก ไม่ใช่ระบบหลักของบริษัท แต่ยังไม่มีบริษัทใดบอกว่าผู้ให้บริการรายนั้นคือใคร
แต่ละบริษัทพูดถึงเหตุโจมตีไซเบอร์ Chase Visa Mastercard ว่าอย่างไร
| บริษัท | ช่องทาง | ข้อมูลที่บริษัทยืนยัน | สิ่งที่บริษัทยืนยันว่าไม่ถูกกระทบ |
|---|---|---|---|
| JPMorgan Chase | โพสต์บน X ของ Chase 19 พ.ย. 20:17 น. (เวลาไทย) | ข้อมูลการตลาดที่ผู้ให้บริการถือไว้ อาจมีชื่อและอีเมลของลูกค้าบางส่วน | บริการของธนาคาร และไม่เกี่ยวกับเหตุบริการขัดข้องช่วงต้นสัปดาห์ |
| Mastercard | อีเมลของ Seth Eisen รองประธานอาวุโส ถึง The Register | อีเมลจำนวนจำกัดของผู้ถือบัตรกลุ่มเล็กในโครงการสิทธิประโยชน์หนึ่ง | เครือข่ายชำระเงินและการใช้บัตร |
| Visa | โฆษกของ Visa ถึง The Register | เหตุเกี่ยวกับผู้ให้บริการภายนอกในเอเชียแปซิฟิก | ระบบของ Visa และข้อมูลการชำระเงินอย่างเลขบัตร |
Chase โพสต์บนบัญชี X ของธนาคารว่า "บุคคลภายนอกที่ให้บริการแก่บริษัทตกเป็นเป้าของการโจมตีไซเบอร์" และจากการสอบสวนเท่าที่ทำได้ ธนาคารเชื่อว่าผู้โจมตีเข้าถึงข้อมูลการตลาดบางส่วนที่ผู้ให้บริการเหล่านั้นถืออยู่ ซึ่งอาจมีชื่อและอีเมลของลูกค้าบางราย The Register รายงานว่า Chase ระบุด้วยว่าเหตุนี้ไม่เกี่ยวกับปัญหาบริการขัดข้องที่ลูกค้าบางรายเจอก่อนหน้านั้นในสัปดาห์เดียวกัน
Mastercard และ Visa ยืนยันอะไรในเหตุโจมตีไซเบอร์ Chase Visa Mastercard
Mastercard ส่งคำชี้แจงถึง The Register ว่าบริษัทได้รับแจ้งเหตุที่ผู้ให้บริการภายนอก ซึ่งทำให้อีเมลจำนวนจำกัดของผู้ถือบัตรกลุ่มเล็กที่ลงทะเบียนในโครงการสิทธิประโยชน์เฉพาะโครงการหนึ่งถูกเปิดเผย เป็นข้อมูลที่ไม่ใช่ข้อมูลการชำระเงิน การเปิดเผยถูกควบคุมแล้ว และทีมของบริษัทกำลังทำงานกับผู้ให้บริการเพื่อดูแลผู้ถือบัตรที่ได้รับผลกระทบ
Visa ระบุผ่านโฆษกว่ารับทราบคำกล่าวอ้างแล้ว เหตุนี้เกี่ยวข้องกับผู้ให้บริการภายนอกรายหนึ่งในภูมิภาคเอเชียแปซิฟิก ระบบของ Visa ไม่ได้เกี่ยวข้องและไม่ถูกกระทบ ไม่มีข้อมูลการชำระเงินอย่างเลขบัตรได้รับผลกระทบ และไม่เกี่ยวกับระบบขัดข้องในหลายอุตสาหกรรมเมื่อสัปดาห์ที่ผ่านมา Visa ไม่ได้ระบุว่าผู้ให้บริการรายนั้นอยู่ในประเทศใด
สิ่งที่ยังไม่รู้จากเหตุโจมตีไซเบอร์ Chase Visa Mastercard
The Register รายงานว่าทั้งสามบริษัทไม่ตอบว่าผู้ให้บริการภายนอกคือใคร เหตุเกิดเมื่อไร และข้อมูลใดถูกขโมยไปบ้าง สิ่งที่ยังต้องรอคำตอบจากบริษัทในเหตุโจมตีไซเบอร์ Chase Visa Mastercard มีดังนี้
- ชื่อผู้ให้บริการ ยังไม่มีบริษัทใดเปิดเผย และยังไม่ชัดว่าทั้งสามบริษัทใช้ผู้ให้บริการรายเดียวกันหรือไม่
- จำนวนลูกค้าที่ได้รับผลกระทบ Chase ใช้คำว่าลูกค้า "บางส่วน" ส่วน Mastercard ใช้คำว่า "กลุ่มเล็ก" โดยไม่มีตัวเลข
- ผู้ถือบัตรนอกสหรัฐฯ Visa ระบุเพียงว่าผู้ให้บริการอยู่ในเอเชียแปซิฟิก ไม่ได้บอกว่าผู้ถือบัตรในประเทศใดได้รับผลกระทบ
- ผู้อยู่เบื้องหลัง The Register รายงานว่ากลุ่ม n0n ซึ่งเริ่มปรากฏตัวในเดือนกันยายน 2026 อ้างว่าเป็นผู้ลงมือทั้งสามเหตุ และนำชื่อบริษัทขึ้นเว็บปล่อยข้อมูลของกลุ่มเมื่อวันจันทร์ที่ 16 พฤศจิกายน ทั้งสามบริษัทไม่ได้ยืนยันคำอ้างนี้
ทำไมเหตุโจมตีไซเบอร์ Chase Visa Mastercard จึงน่าจับตา
สองวันก่อนเหตุโจมตีไซเบอร์ Chase Visa Mastercard จะเป็นข่าว Visa เพิ่งเผยแพร่รายงาน Fall 2026 Biannual Threats Report เมื่อ 17 พฤศจิกายน 2026 ซึ่งดูภัยคุกคามช่วงมกราคมถึงมิถุนายน 2026 และชี้ว่าผู้ให้บริการภายนอกกลายเป็นเป้าหมายมูลค่าสูง เพราะการเจาะผู้ให้บริการรายเดียวเปิดทางไปถึงลูกค้าปลายทางได้หลายองค์กรพร้อมกัน ลักษณะเดียวกับกรณี Optimizely ถูกโจมตี เมื่อ 16 พ.ย. ที่ผู้โจมตีไม่ต้องเจาะเว็บขององค์กรปลายทางเลย แค่เจาะบริการที่องค์กรเหล่านั้นใช้ร่วมกัน
| ตัวชี้วัดในรายงานของ Visa (ม.ค.–มิ.ย. 2026) | ตัวเลข |
|---|---|
| เหตุที่เกี่ยวกับผู้ให้บริการภายนอก เทียบรอบ 6 เดือนก่อน | เพิ่มขึ้น 62% |
| สัดส่วนข้อมูลบัตรที่ถูกขโมยซึ่งเชื่อมโยงกับผู้ให้บริการภายนอก | ราว 56% |
| ข้อมูลบัตรที่กู้คืนได้จากเหตุข้อมูลรั่ว | เพิ่มขึ้นมากกว่า 1,200% |
| ความเสียหายที่ Visa Scam Disruption ตรวจพบ | มากกว่า 1,400 ล้านดอลลาร์สหรัฐ (เพิ่ม 40%) |
| เหตุแรนซัมแวร์ เทียบรอบ 6 เดือนก่อน | เพิ่มขึ้น 19% |
| สัดส่วนเหตุแรนซัมแวร์จาก 10 กลุ่มที่เคลื่อนไหวมากที่สุด | มากกว่า 80% |
รายงานเดียวกันยังเตือนว่ามิจฉาชีพแอบอ้างเป็นแพลตฟอร์มท่องเที่ยวและจองที่พักมากขึ้น โดยใช้รายละเอียดการจองจริงทำให้ข้อความหลอกลวงดูน่าเชื่อ แล้วหลอกให้ลูกค้ายืนยันการจ่ายเงินเพิ่ม
ผลต่อผู้ถือบัตรและองค์กรไทยหลังเหตุโจมตีไซเบอร์ Chase Visa Mastercard
ชื่อกับอีเมลที่หลุดในเหตุโจมตีไซเบอร์ Chase Visa Mastercard ไม่พอให้ใครถอนเงินหรือรูดบัตรได้ แต่พอให้ส่งอีเมลหลอกลวงที่เรียกชื่อผู้รับถูกต้องและอ้างโครงการสิทธิประโยชน์ที่ผู้รับใช้อยู่จริง ข้อควรทำหลังเหตุโจมตีไซเบอร์ Chase Visa Mastercard มีดังนี้
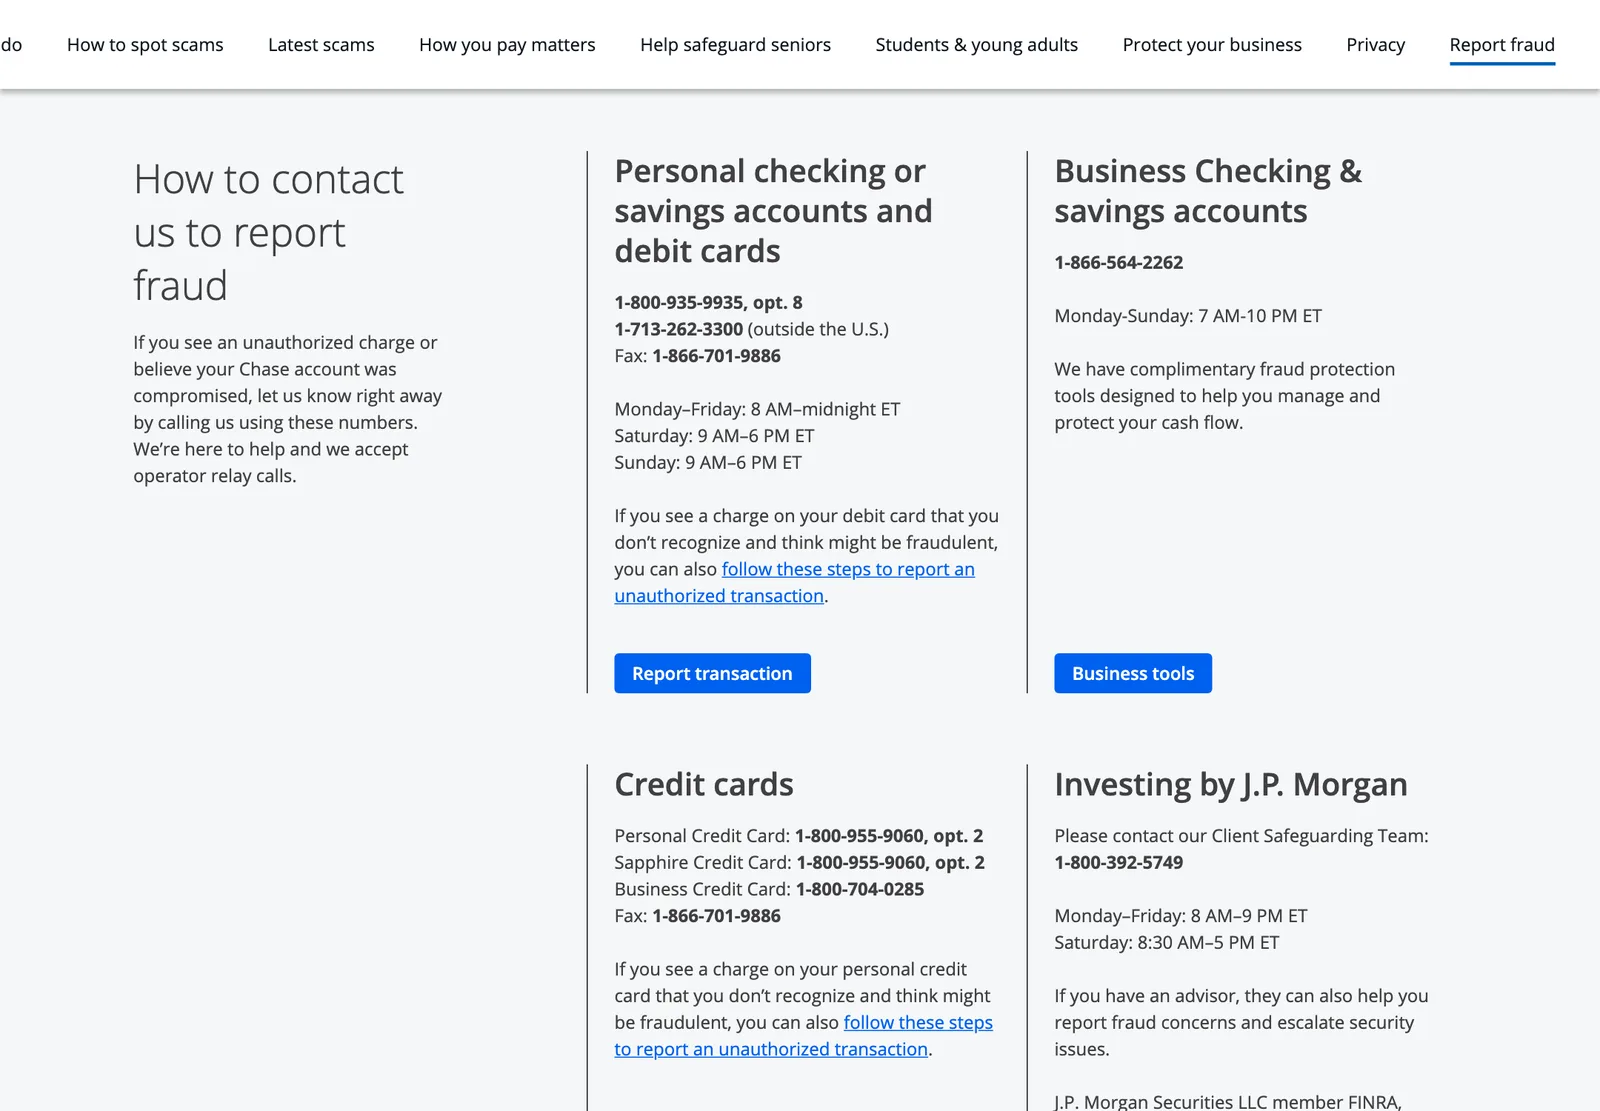
- ผู้ถือบัตรทั่วไป ระวังอีเมล SMS หรือสายโทรที่อ้างเป็นธนาคาร บริการสิทธิประโยชน์บัตร หรือการจองโรงแรมและเที่ยวบิน อย่ากดลิงก์หรือให้รหัส OTP ถ้าสงสัยให้โทรหาเบอร์หลังบัตรเอง ลูกค้า Chase แจ้งรายการที่ไม่ได้ทำผ่านหน้า How to report fraud ของธนาคาร
- ธนาคารและผู้ออกบัตรในไทย ทบทวนว่าส่งข้อมูลลูกค้าชุดใดให้ผู้ให้บริการการตลาด โครงการสิทธิประโยชน์ หรือบริการ concierge บ้าง และส่งเท่าที่จำเป็นหรือไม่
- ทุกองค์กร ใส่เงื่อนไขในสัญญากับผู้ให้บริการภายนอกให้แจ้งเหตุทันทีเมื่อถูกเจาะ และเตรียมแผนแจ้งลูกค้าล่วงหน้า เพราะลูกค้าจะมองว่าเป็นความรับผิดชอบขององค์กร แม้เหตุจะเกิดที่ผู้ให้บริการ
- ทีมไอที เตรียมรับมือฟิชชิงที่อ้างชื่อแบรนด์บัตรและธนาคารในช่วงนี้ โดยเฉพาะช่วงช้อปปิ้งปลายปีที่อีเมลโปรโมชันจริงกับปลอมปนกันมาก
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เมื่อชื่อและอีเมลลูกค้าหลุดออกไป ความเสี่ยงถัดมามักเป็นอีเมลฟิชชิงที่ปลอมเป็นแบรนด์ที่ลูกค้ารู้จัก Anti Spam Gateway ของ THAI DATA CLOUD คัดกรองอีเมลขยะ ไวรัส มัลแวร์ และฟิชชิงทั้งขาเข้าและขาออก ใช้ได้กับเซิร์ฟเวอร์อีเมลทุกประเภทที่ใช้ SMTP และเริ่มใช้ได้ด้วยการเปลี่ยน MX Record (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
เหตุโจมตีไซเบอร์ Chase Visa Mastercard ทำให้ข้อมูลอะไรหลุดบ้าง?
ในเหตุโจมตีไซเบอร์ Chase Visa Mastercard แต่ละบริษัทให้ข้อมูลต่างกัน Chase ระบุว่าผู้โจมตีเข้าถึงข้อมูลการตลาดที่ผู้ให้บริการถืออยู่ ซึ่งอาจมีชื่อและอีเมลของลูกค้าบางส่วน Mastercard ระบุว่าอีเมลจำนวนจำกัดของผู้ถือบัตรในโครงการสิทธิประโยชน์หนึ่งถูกเปิดเผย ส่วน Visa ระบุว่าไม่มีข้อมูลการชำระเงินอย่างเลขบัตรได้รับผลกระทบ
ระบบของ Visa และ Mastercard ถูกเจาะหรือไม่?
ไม่ ทั้งสองบริษัทระบุว่าเหตุโจมตีไซเบอร์ Chase Visa Mastercard เกิดที่ผู้ให้บริการภายนอก Visa ระบุว่าระบบของตนไม่ได้เกี่ยวข้องและไม่ถูกกระทบ Mastercard ระบุว่าไม่กระทบเครือข่ายชำระเงินและการใช้บัตรของลูกค้า และควบคุมการเปิดเผยข้อมูลได้แล้ว
ผู้ถือบัตร Visa หรือ Mastercard ในไทยต้องเปลี่ยนบัตรหรือไม่?
ทั้ง Visa และ Mastercard ระบุว่าเลขบัตรและข้อมูลการชำระเงินไม่ถูกกระทบในเหตุโจมตีไซเบอร์ Chase Visa Mastercard ครั้งนี้ จึงไม่มีบริษัทใดแนะนำให้เปลี่ยนบัตร สิ่งที่ควรทำคือระวังอีเมลหรือข้อความที่อ้างเป็นธนาคาร สิทธิประโยชน์บัตร หรือการจองโรงแรมและเที่ยวบิน และไม่กดลิงก์หรือให้รหัส OTP
ใครอยู่เบื้องหลังเหตุโจมตีผู้ให้บริการของ Chase Visa และ Mastercard?
ในเหตุโจมตีไซเบอร์ Chase Visa Mastercard ทั้ง 3 บริษัทยังไม่ระบุตัวผู้โจมตีและไม่เปิดเผยชื่อผู้ให้บริการที่ถูกเจาะ The Register รายงานว่ากลุ่มขโมยข้อมูลและรีดไถชื่อ n0n อ้างว่าเป็นผู้ลงมือ และนำชื่อบริษัททั้งสามขึ้นเว็บปล่อยข้อมูลของกลุ่มเมื่อวันจันทร์ที่ 16 พ.ย. 2026 ซึ่งเป็นคำอ้างของกลุ่มเอง
แหล่งอ้างอิง
- Chase on X: third parties who provide services to the firm were the target of a cyber attack — Chase (JPMorgan Chase)
- Chase, Visa, Mastercard confirm third-party cyberattacks that may have exposed customers' info — The Register
- Visa Report: AI-Enabled Fraud and Third-Party Attacks Are Scaling Worldwide — Visa
- How to report fraud (Chase Security Center) — Chase
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Visa9Mastercard11JPMorgan8
- ประเทศและสถานที่
- สหรัฐอเมริกา909นิวยอร์ก125
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ