
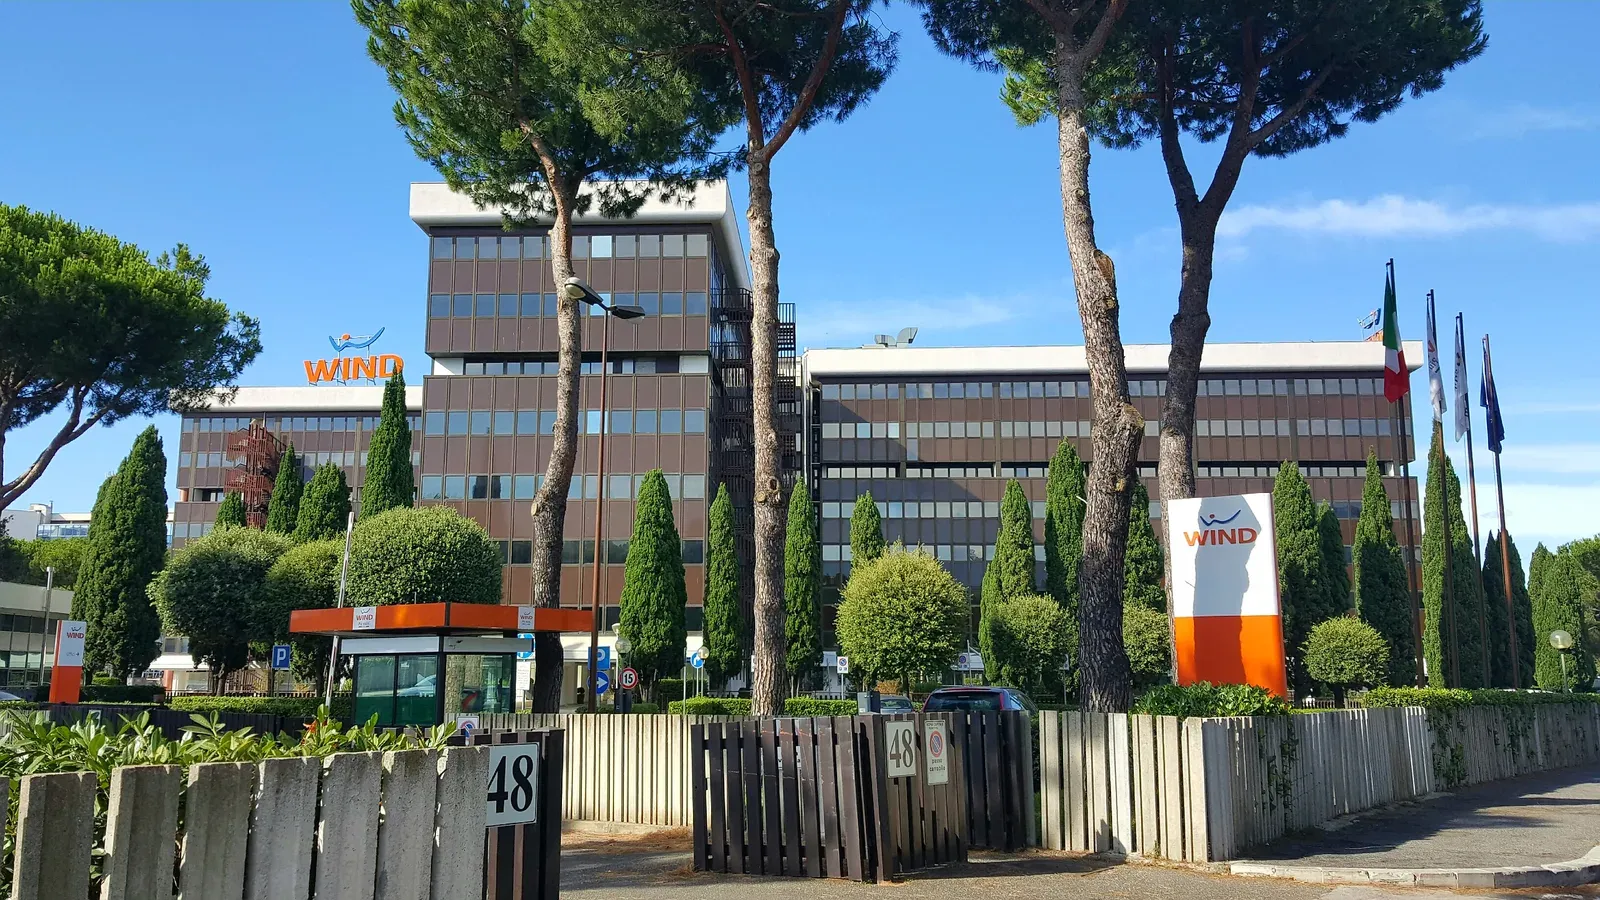
Garante ปรับ Wind Tre 1.7 ล้านยูโรตามสรุปที่ EDPB เผยแพร่ 10 พ.ย. 2026 หลังผู้โจมตีหลอกพนักงานร้านให้เปิดรีโมตจนข้อมูลลูกค้ากว่า 365,000 รายถูกเข้าถึง
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
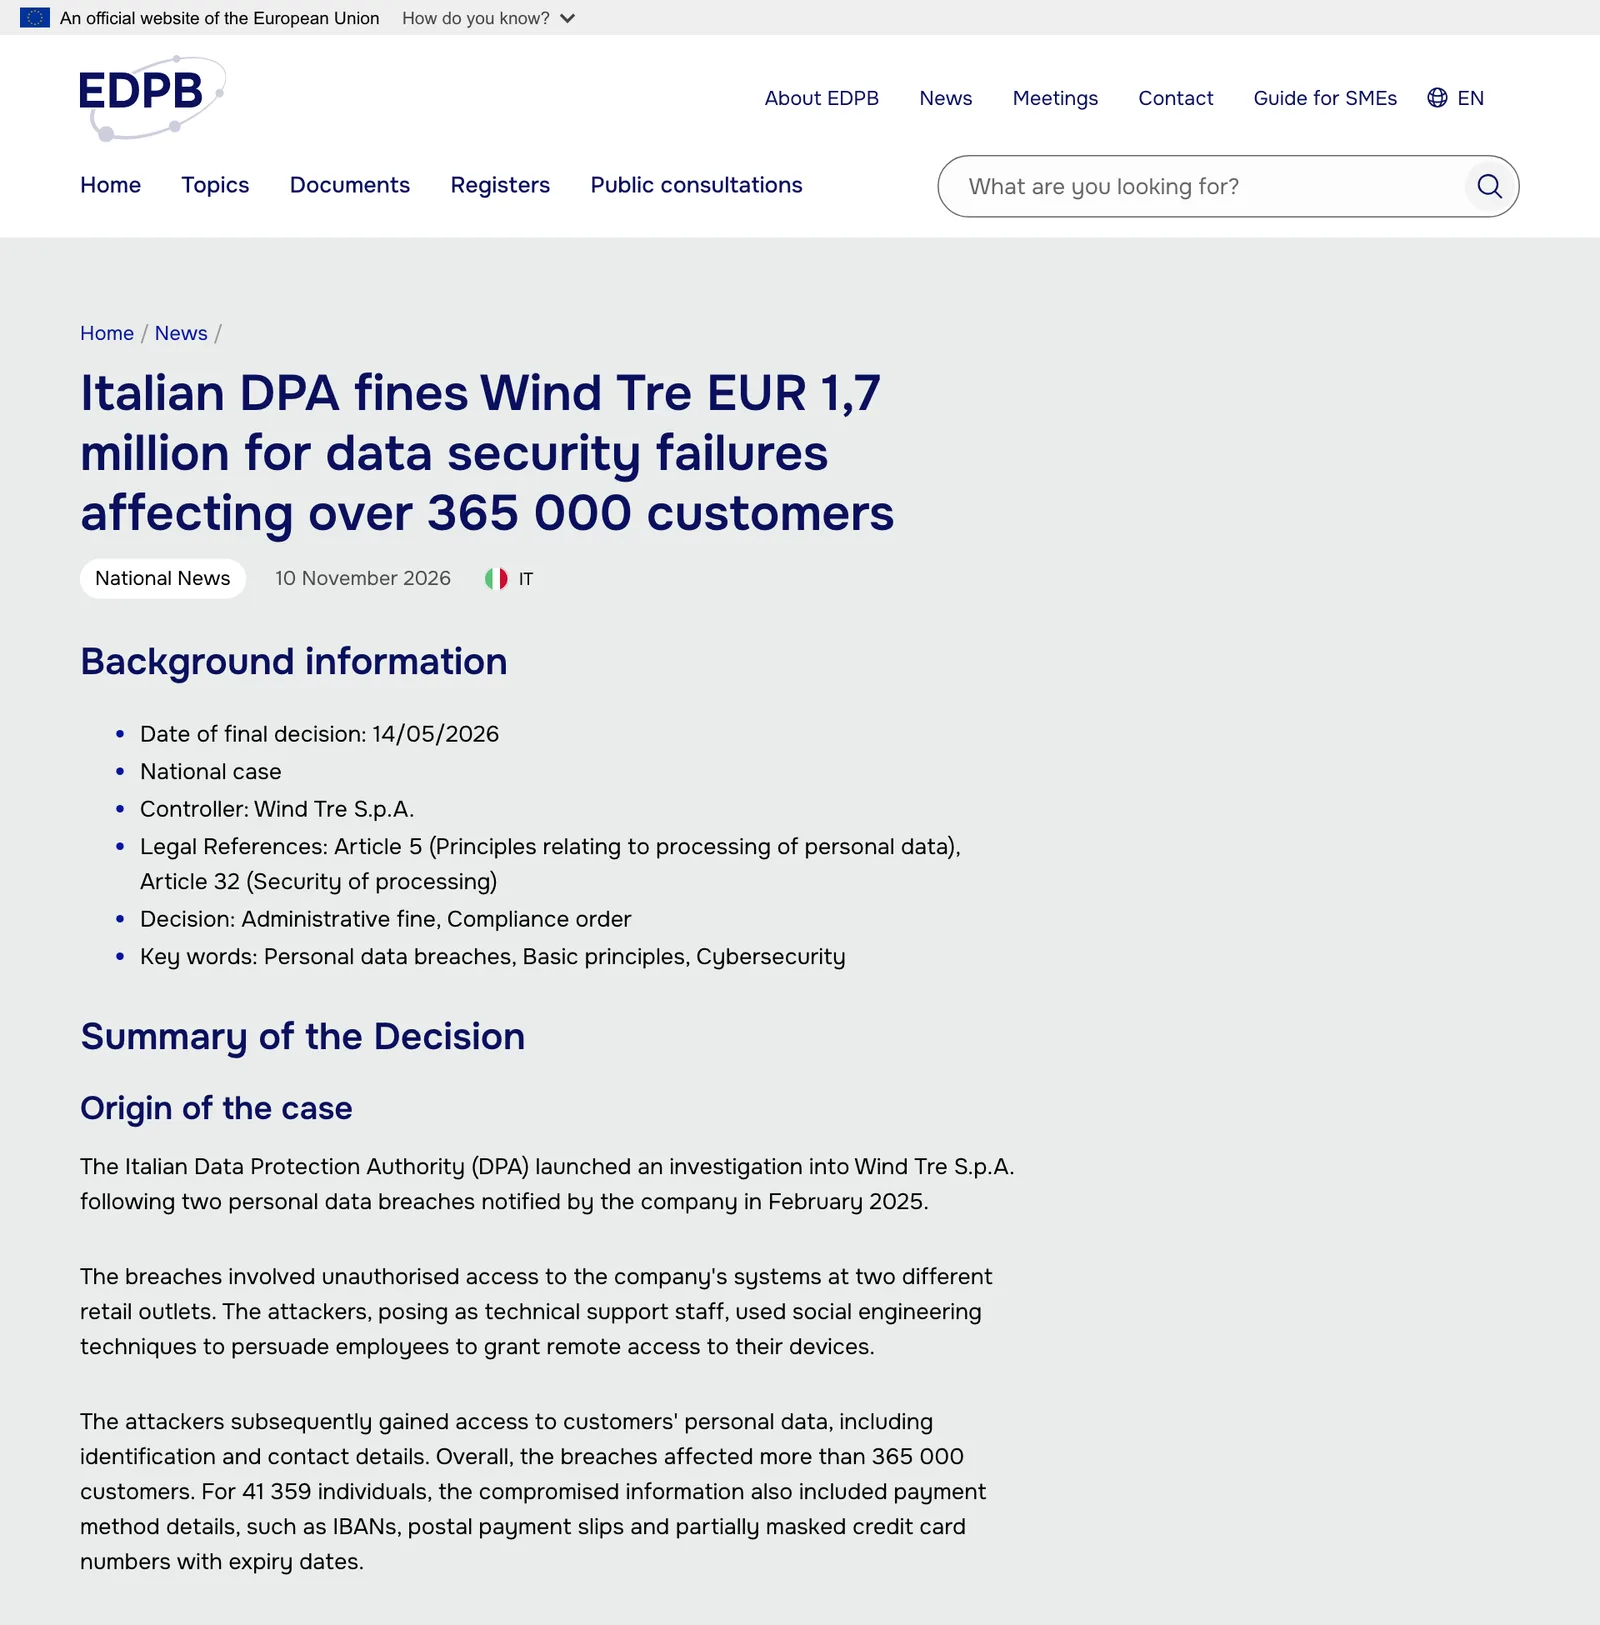
- EDPB เผยแพร่สรุปคำวินิจฉัยเมื่อ 10 พฤศจิกายน 2026 ว่าหน่วยงานคุ้มครองข้อมูลของอิตาลี (Garante) ปรับ Wind Tre S.p.A. เป็นเงิน 1,715,600 ยูโร ตามคำวินิจฉัยสุดท้ายลงวันที่ 14 พฤษภาคม 2026
- เหตุเริ่มจากการแจ้งเหตุละเมิดข้อมูล 2 ครั้งของบริษัทเมื่อ กุมภาพันธ์ 2025 ผู้โจมตีแอบอ้างเป็นเจ้าหน้าที่ซัพพอร์ตเทคนิค หลอกพนักงานร้านค้าปลีก 2 แห่งให้เปิดสิทธิ์เข้าเครื่องจากระยะไกล
- ข้อมูลลูกค้ากว่า 365,000 ราย ถูกเข้าถึง ได้แก่ข้อมูลระบุตัวตนและการติดต่อ และสำหรับ 41,359 ราย รวมข้อมูลวิธีชำระเงิน เช่น IBAN ใบแจ้งชำระทางไปรษณีย์ และเลขบัตรเครดิตที่ปิดบางส่วนพร้อมวันหมดอายุ
- Garante สั่งให้ปรับปรุงการเก็บใบรับรองดิจิทัลและกุญแจ ระบบจัดการรหัสผ่านของร้านค้า และวงจรชีวิตของใบรับรอง พร้อมแจ้งผลภายใน 30 วัน
Garante ปรับ Wind Tre 1.7 ล้านยูโร หรือ 1,715,600 ยูโร ตามสรุปคำวินิจฉัยที่ European Data Protection Board (EDPB) เผยแพร่เมื่อวันที่ 10 พฤศจิกายน 2026 โดยคำวินิจฉัยสุดท้ายของหน่วยงานคุ้มครองข้อมูลอิตาลี (Garante) ลงวันที่ 14 พฤษภาคม 2026 สรุปที่ EDPB ลงไม่ได้ระบุวันที่ Garante ประกาศต่อสาธารณะ เหตุเกิดเมื่อผู้โจมตีแอบอ้างเป็นเจ้าหน้าที่ซัพพอร์ตเทคนิคแล้วหลอกพนักงานร้านค้าปลีกของ Wind Tre ให้เปิดสิทธิ์เข้าเครื่องจากระยะไกล
Garante ปรับ Wind Tre 1.7 ล้านยูโร สรุปคดีตามข้อมูลของ EDPB
| เรื่อง | รายละเอียด |
|---|---|
| ผู้ถูกปรับ | Wind Tre S.p.A. |
| ผู้ปรับ | Garante หน่วยงานคุ้มครองข้อมูลส่วนบุคคลของอิตาลี |
| ค่าปรับ | 1,715,600 ยูโร พร้อมคำสั่งให้แก้ไข |
| วันที่คำวินิจฉัยสุดท้าย | 14 พฤษภาคม 2026 |
| วันที่ EDPB เผยแพร่สรุป | 10 พฤศจิกายน 2026 |
| มาตรา GDPR | มาตรา 5 (หลักการประมวลผล) และมาตรา 32 (ความมั่นคงปลอดภัยของการประมวลผล) |
| ผู้ได้รับผลกระทบ | ลูกค้ากว่า 365,000 ราย |
ผู้โจมตีเข้าถึงข้อมูลลูกค้าก่อนที่ Garante ปรับ Wind Tre 1.7 ล้านยูโรได้อย่างไร
Garante เริ่มสอบสวนหลัง Wind Tre แจ้งเหตุละเมิดข้อมูล 2 ครั้งเมื่อกุมภาพันธ์ 2025 ทั้งสองเหตุคือการเข้าถึงระบบของบริษัทโดยไม่ได้รับอนุญาตที่ร้านค้าปลีก 2 แห่ง ผู้โจมตีแอบอ้างเป็นเจ้าหน้าที่ซัพพอร์ตเทคนิค ใช้ social engineering หลอกพนักงานให้เปิดสิทธิ์เข้าเครื่องจากระยะไกล แล้วเข้าถึงข้อมูลลูกค้า ซึ่งรวมข้อมูลระบุตัวตนและการติดต่อ
ข้อมูลที่ถูกเข้าถึงมีผลกับลูกค้ากว่า 365,000 ราย และสำหรับ 41,359 รายมีข้อมูลวิธีชำระเงินรวมอยู่ด้วย ได้แก่ IBAN ใบแจ้งชำระทางไปรษณีย์ และเลขบัตรเครดิตที่ปิดบางส่วนพร้อมวันหมดอายุ
ข้อบกพร่องที่ Garante ปรับ Wind Tre 1.7 ล้านยูโร พบ
เหตุผลที่ Garante ปรับ Wind Tre 1.7 ล้านยูโรไม่ใช่การถูกหลอกเพียงอย่างเดียว แต่เป็นเพราะระบบไม่สามารถจำกัดความเสียหายได้เมื่อมีคนถูกหลอก
Garante พบข้อบกพร่องร้ายแรงในมาตรการทางเทคนิคและการจัดการขององค์กร 3 เรื่องตามสรุปของ EDPB
- ใบรับรองดิจิทัลและกุญแจ การจัดการและปกป้องใบรับรองดิจิทัล กุญแจส่วนตัว และข้อมูลยืนยันตัวตนที่ใช้ในเครือข่ายร้านค้าไม่เพียงพอ
- ความปลอดภัยของ API การควบคุมของ API บางตัวอ่อนจนผู้โจมตียิงคำขอจำนวนมากเพื่อดึงข้อมูลลูกค้าได้
- การประเมินความปลอดภัย การตรวจของบริษัทเองไม่พบช่องโหว่ที่น่าจะพบได้ถ้าตรวจละเอียดกว่านี้
Garante สรุปว่า Wind Tre ไม่มีมาตรการความปลอดภัยที่เหมาะสมป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต ฝ่าฝืนหลักความถูกต้องและการรักษาความลับตามมาตรา 5(1)(f) และข้อกำหนดด้านความปลอดภัยตามมาตรา 32(1)(b) ของ GDPR
คำสั่งที่ตามมาหลัง Garante ปรับ Wind Tre 1.7 ล้านยูโร
คำวินิจฉัยที่ Garante ปรับ Wind Tre 1.7 ล้านยูโรไม่ได้จบที่ค่าปรับ แต่มีคำสั่งให้แก้ไขระบบจริง
นอกจากค่าปรับ Garante สั่งให้ Wind Tre เสริมมาตรการ 3 ข้อ คือ เก็บใบรับรองดิจิทัลในที่ปลอดภัย เช่นคลังเข้ารหัสหรือระบบจัดการกุญแจโดยเฉพาะ พร้อมควบคุมสิทธิ์และป้องกันการส่งออกโดยไม่ได้รับอนุญาต ใช้ระบบจัดการรหัสผ่านสำหรับร้านค้า ให้เก็บรหัสอย่างปลอดภัย ซับซ้อนพอ และเปลี่ยนเป็นระยะ และปรับกระบวนการดูแลวงจรชีวิตของใบรับรองและข้อมูลยืนยันตัวตนตั้งแต่ออก แจก เพิกถอน จนต่ออายุ ให้เป็นขั้นตอนทางการ มีระบบรองรับ บริษัทต้องแจ้ง Garante ภายใน 30 วันหลังได้รับแจ้งคำวินิจฉัยว่าทำอะไรไปแล้ว
ในการกำหนดค่าปรับ 1.7 ล้านยูโรครั้งนี้ Garante พิจารณาจำนวนผู้ได้รับผลกระทบและข้อบกพร่องที่พบ รวมถึงการที่บริษัทแจ้งเหตุอย่างรวดเร็ว มาตรการแก้ไขหลังเกิดเหตุ และความร่วมมือระหว่างการสอบสวน
บทเรียนจากกรณี Garante ปรับ Wind Tre 1.7 ล้านยูโร สำหรับองค์กรไทย
คำวินิจฉัยนี้ใช้ GDPR ของ EU ไม่ใช่กฎหมายไทย แต่ PDPA ของไทยก็ให้ผู้ควบคุมข้อมูลต้องมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม องค์กรที่มีร้านสาขา ตัวแทน หรือศูนย์บริการ ควรตรวจสิ่งต่อไปนี้
กรณีที่ Garante ปรับ Wind Tre 1.7 ล้านยูโรเป็นตัวอย่างที่ชัดว่าช่องโหว่ใหญ่ที่สุดอาจเป็นคนหน้าร้าน ไม่ใช่เซิร์ฟเวอร์
- ซ้อมรับมือการหลอกโทรหาพนักงานหน้าร้าน สอนให้ไม่เปิดรีโมตให้ใครที่อ้างว่าเป็นซัพพอร์ต ถ้าไม่ได้ตรวจตัวตนผ่านช่องทางที่ตกลงไว้ล่วงหน้า
- จำกัดซอฟต์แวร์รีโมต ให้ติดตั้งได้เฉพาะเครื่องมือที่ฝ่ายไอทีอนุมัติ และเปิดใช้เมื่อมีคำขอที่บันทึกไว้
- เก็บใบรับรองและกุญแจในระบบจัดการกุญแจ ไม่เก็บเป็นไฟล์บนเครื่องหน้าร้าน
- จำกัดอัตราคำขอ API ตั้งเพดานและแจ้งเตือนเมื่อบัญชีร้านค้ายิงคำขอดึงข้อมูลลูกค้าจำนวนมากผิดปกติ
- ตรวจความปลอดภัยให้ลึกกว่ารายการเช็ก ทดสอบเจาะระบบและทบทวนสิทธิ์เป็นรอบ
- เตรียมการแจ้งเหตุ ซ้อมขั้นตอนแจ้งหน่วยงานกำกับและลูกค้า เพราะ Garante นับการแจ้งเหตุที่รวดเร็วเป็นข้อพิจารณาในการกำหนดค่าปรับ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เหตุนี้เริ่มจากเครื่องหน้าร้านและสิทธิ์เข้าถึงระบบกลาง ซึ่งองค์กรที่มีหลายสาขามักดูแลได้ไม่ทั่วถึง IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 ช่วยให้ทีมภายในมีผู้ช่วยดูแลเครื่องและสิทธิ์ของสาขา (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
อ่านข่าวความปลอดภัยและข้อมูลส่วนบุคคลอื่น ๆ ได้ในหมวด ความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Garante ปรับ Wind Tre 1.7 ล้านยูโรเพราะอะไร?
Garante ปรับ Wind Tre 1.7 ล้านยูโร (1,715,600 ยูโร) เพราะบริษัทมีมาตรการรักษาความปลอดภัยข้อมูลไม่เพียงพอ ผู้โจมตีใช้ social engineering หลอกพนักงานร้านค้าปลีกจนเข้าถึงข้อมูลลูกค้ากว่า 365,000 ราย Garante ชี้ว่าฝ่าฝืนหลักความถูกต้องและการรักษาความลับตามมาตรา 5(1)(f) และมาตรา 32(1)(b) ของ GDPR
ข้อบกพร่องที่ Garante ปรับ Wind Tre 1.7 ล้านยูโร พบมีอะไรบ้าง?
ตามสรุปของ EDPB Garante พบการจัดการและปกป้องใบรับรองดิจิทัล กุญแจส่วนตัว และข้อมูลยืนยันตัวตนในเครือข่ายร้านค้าไม่เพียงพอ การควบคุมความปลอดภัยของ API บางตัวที่ปล่อยให้ผู้โจมตียิงคำขอจำนวนมากเพื่อดึงข้อมูลลูกค้า และการประเมินความปลอดภัยของบริษัทที่ไม่พบช่องโหว่ที่ตรวจพบได้หากตรวจละเอียดกว่านี้
Garante ปรับ Wind Tre 1.7 ล้านยูโร แล้ว Wind Tre ต้องทำอะไรต่อ?
Garante สั่งให้เก็บใบรับรองดิจิทัลด้วยวิธีที่ปลอดภัย เช่นคลังเข้ารหัสหรือระบบจัดการกุญแจโดยเฉพาะ ใช้ระบบจัดการรหัสผ่านสำหรับร้านค้า และปรับกระบวนการออก แจก เพิกถอน และต่ออายุใบรับรองให้เป็นทางการ และต้องแจ้ง Garante ภายใน 30 วันหลังได้รับแจ้งคำวินิจฉัยว่าทำอะไรไปแล้วบ้าง
กรณี Garante ปรับ Wind Tre 1.7 ล้านยูโร เกี่ยวกับองค์กรไทยอย่างไร?
คำวินิจฉัยใช้ GDPR ของสหภาพยุโรป ไม่ผูกกับกฎหมายไทย แต่รูปแบบการโจมตีคือการหลอกพนักงานหน้าร้านให้เปิดรีโมต ซึ่งเกิดได้กับองค์กรทุกประเทศที่มีสาขาหรือตัวแทน และ PDPA ของไทยก็กำหนดให้ผู้ควบคุมข้อมูลมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม
แหล่งอ้างอิง
- Italian DPA fines Wind Tre EUR 1,7 million for data security failures affecting over 365 000 customers — European Data Protection Board (EDPB)
- News: EDPB (รายการข่าวที่ลงสรุปคำวินิจฉัย 10 พ.ย. 2026) — European Data Protection Board (EDPB)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Garante3EDPB4สหภาพยุโรป123
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ