
CVE-2026-125350 ช่องโหว่ use-after-free ใน XML ของ Chrome ถูกโจมตีจริง Google แก้ใน 157.0.8103.50 เมื่อ 9 พ.ย. CISA สั่งแก้ภายใน 24 พ.ย. ส่วน Edge ยังรอแพตช์
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที ผู้เข้าชม 7
สรุปประเด็นสำคัญ
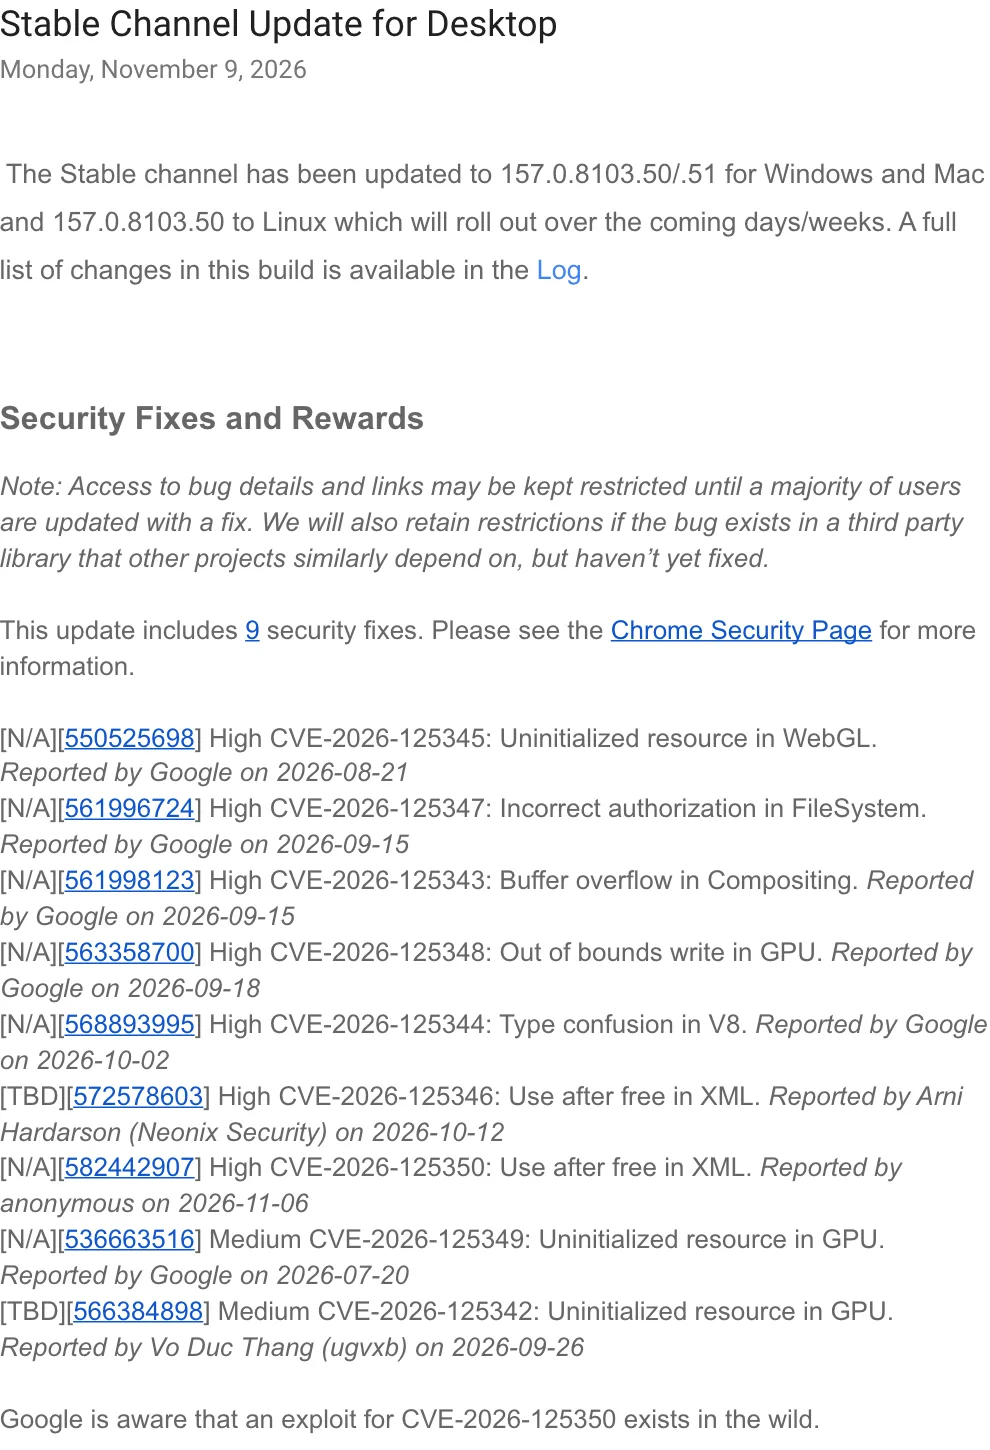
- Google ออก Chrome 157.0.8103.50/.51 สำหรับ Windows และ Mac และ 157.0.8103.50 สำหรับ Linux เมื่อ 9 พฤศจิกายน 2026 แก้ 9 ช่องโหว่ รวม CVE-2026-125350 ที่ Google ระบุว่ามีโค้ดโจมตีใช้งานอยู่จริง
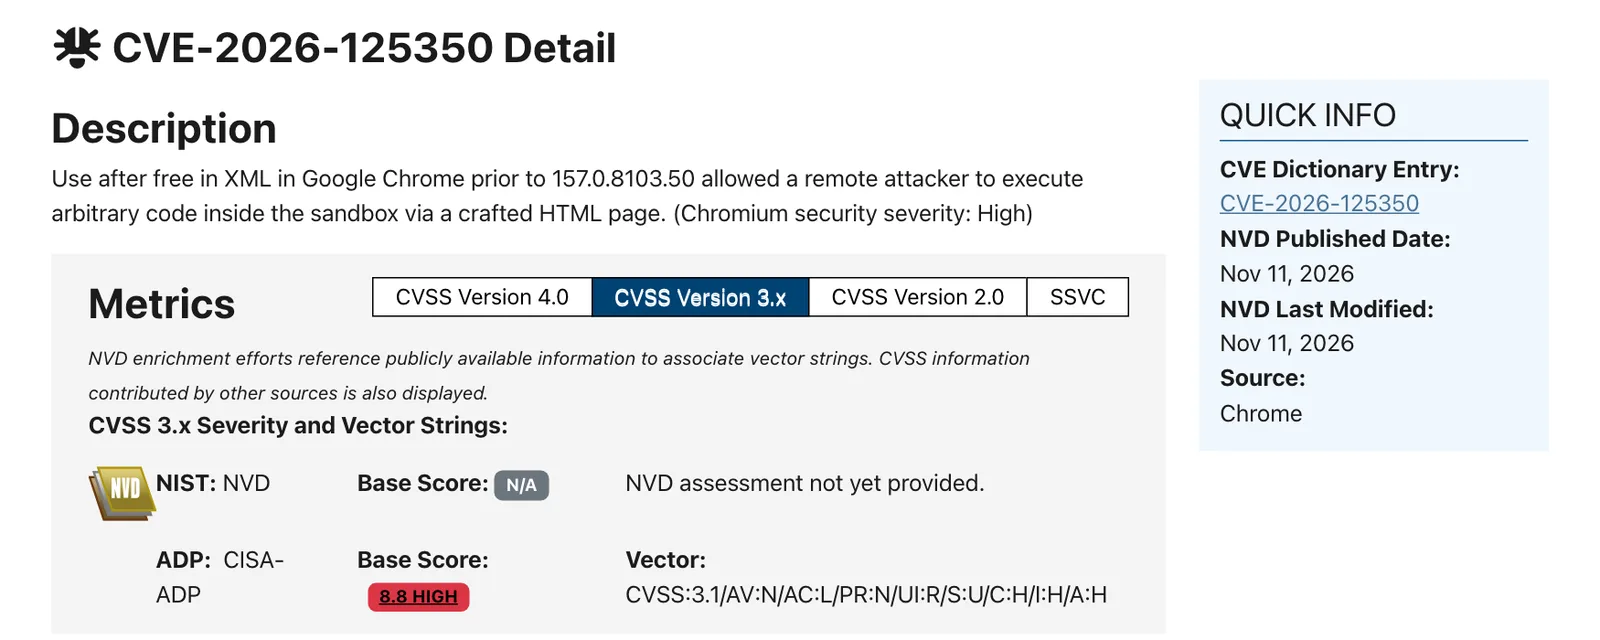
- CVE-2026-125350 เป็นช่องโหว่ use-after-free ในส่วน XML ระดับ High ตามการจัดของ Chromium คะแนน CVSS 3.1 จาก CISA-ADP 8.8 เปิดหน้าเว็บที่สร้างมาเฉพาะแล้วผู้โจมตีรันโค้ดภายใน sandbox ได้
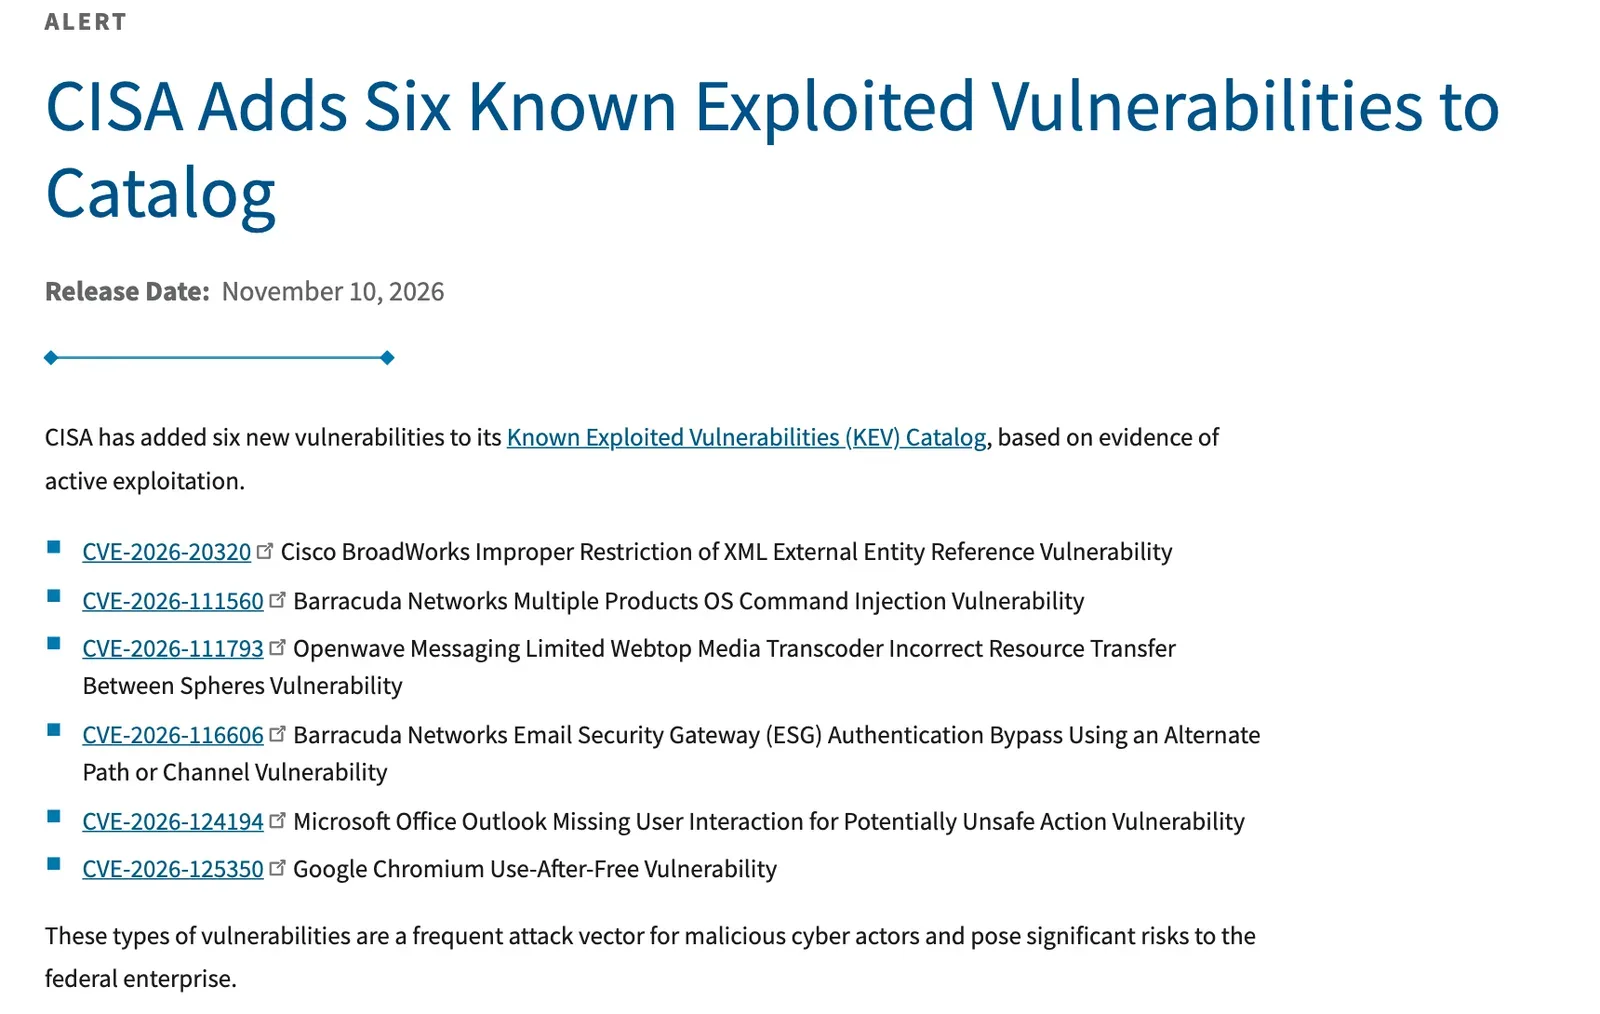
- CISA เพิ่มช่องโหว่นี้เข้า KEV เมื่อ 10 พฤศจิกายน 2026 กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 24 พฤศจิกายน และระบุว่ากระทบเบราว์เซอร์ที่ใช้ Chromium เช่น Chrome, Edge และ Opera
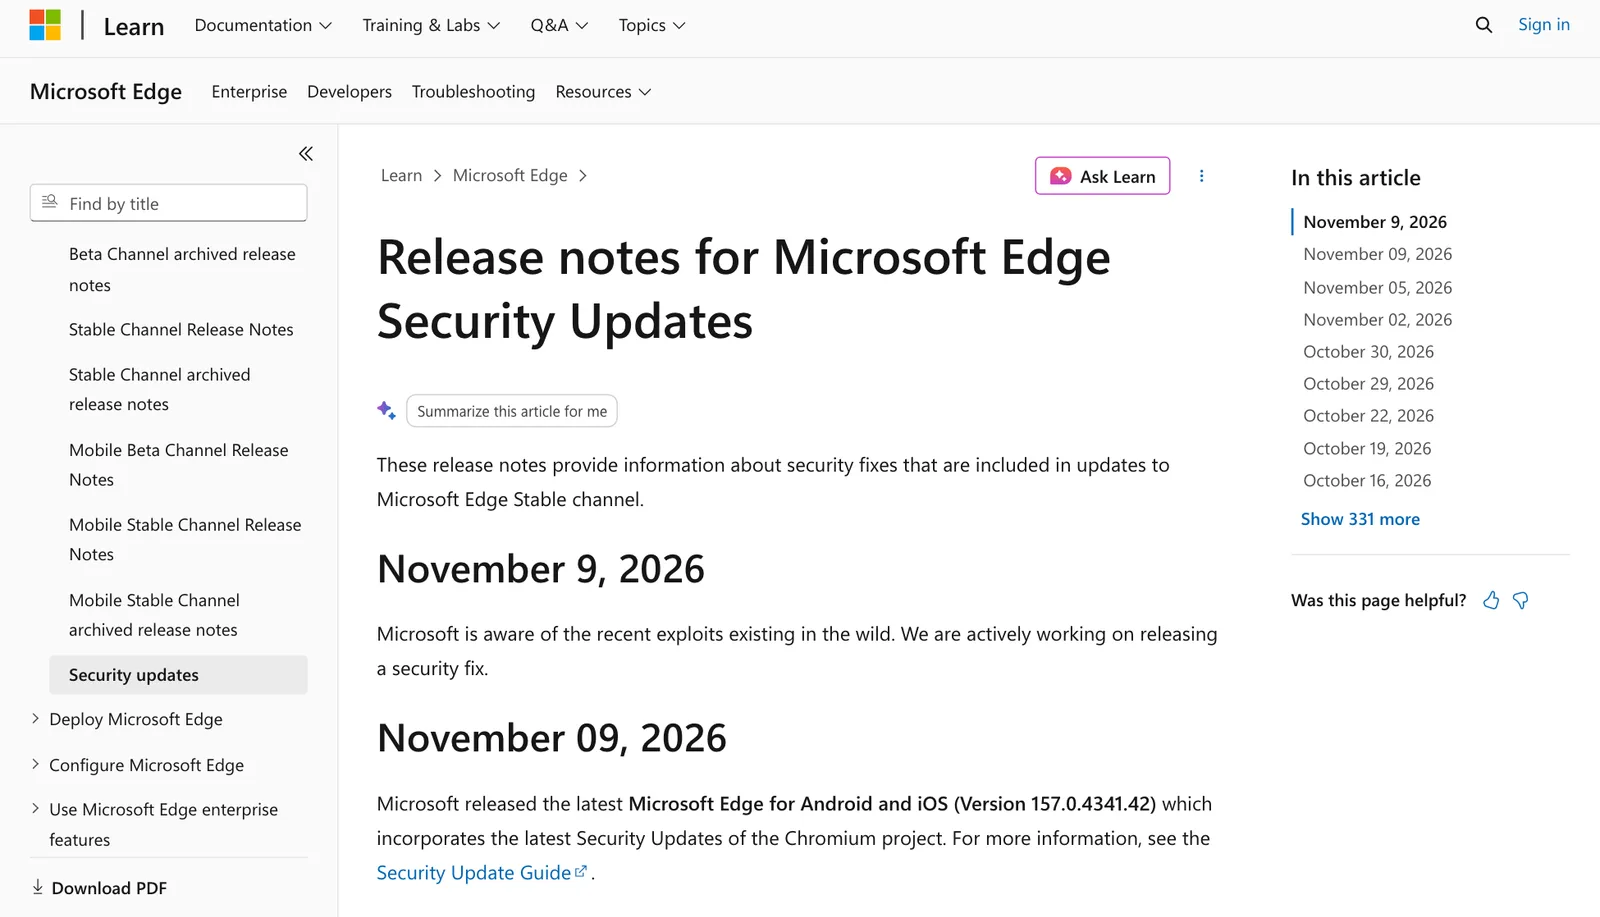
- หน้า release notes ความปลอดภัยของ Microsoft Edge ลงวันที่ 9 พ.ย. ระบุว่า Microsoft รับทราบการโจมตีและกำลังเร่งออกแพตช์ ณ 11 พ.ย. 12:22 น. เวลาไทย ยังไม่มีรุ่นแก้ไข
Google ออก Chrome 157.0.8103.50 เมื่อวันที่ 9 พฤศจิกายน 2026 (เวลาสหรัฐฯ) แก้ CVE-2026-125350 ช่องโหว่ use-after-free ในส่วน XML ที่ Google ระบุว่ามีโค้ดโจมตีใช้งานอยู่จริงแล้ว วันรุ่งขึ้น CISA เพิ่มช่องโหว่นี้เข้ารายการ Known Exploited Vulnerabilities (KEV) ขณะที่ Microsoft แจ้งว่ายังกำลังเตรียมแพตช์ให้ Edge
ช่องโหว่นี้ถูกรายงานโดยผู้ไม่ประสงค์ออกนามเมื่อ 6 พฤศจิกายน และ Google ยังไม่เปิดเผยรายละเอียดทางเทคนิค โดยแจ้งในประกาศว่าอาจจำกัดการเข้าถึงข้อมูลบั๊กไว้จนกว่าผู้ใช้ส่วนใหญ่จะได้อัปเดต
รายละเอียดช่องโหว่ CVE-2026-125350
| รายการ | ข้อมูลตามแหล่งทางการ |
|---|---|
| ประเภท | Use after free (CWE-416) ในส่วน XML |
| ระดับตาม Chromium | High |
| คะแนน CVSS 3.1 | 8.8 (CISA-ADP) ต้องให้ผู้ใช้เปิดหน้าเว็บ ไม่ต้องล็อกอิน |
| ผลกระทบ | ผู้โจมตีจากระยะไกลรันโค้ดภายใน sandbox ผ่านหน้า HTML ที่สร้างมาเฉพาะ |
| สถานะการโจมตี | Google: มีโค้ดโจมตีใช้งานอยู่จริง (exploit exists in the wild) |
| CISA KEV | เพิ่มเมื่อ 10 พ.ย. 2026 ครบกำหนดแก้ 24 พ.ย. 2026 |
คำอธิบายใน NVD ระบุว่า Google Chrome รุ่นก่อน 157.0.8103.50 เปิดช่องให้ผู้โจมตีรันโค้ดได้ภายใน sandbox ของเบราว์เซอร์ ทั้ง Google และ CISA ยังไม่ได้บอกว่าการโจมตีจริงใช้ช่องโหว่ตัวอื่นร่วมด้วยหรือไม่ และยังไม่มีข้อมูลว่าใครเป็นผู้โจมตีหรือเป้าหมายคือใคร ส่วนข้อมูล SSVC ที่ CISA ใส่ไว้ใน NVD ระบุการโจมตีว่า active และผลกระทบทางเทคนิคว่า total
รอบอัปเดตเดียวกันยังแก้ CVE-2026-125346 ซึ่งเป็น use-after-free ใน XML อีกตัว รายงานโดย Arni Hardarson จาก Neonix Security เมื่อ 12 ตุลาคม แต่ Google ไม่ได้ระบุว่าตัวนี้ถูกโจมตี
Chrome รุ่นไหนแก้ CVE-2026-125350 แล้ว
| ช่องทาง | รุ่นที่แก้แล้ว | วันที่ Google ประกาศ |
|---|---|---|
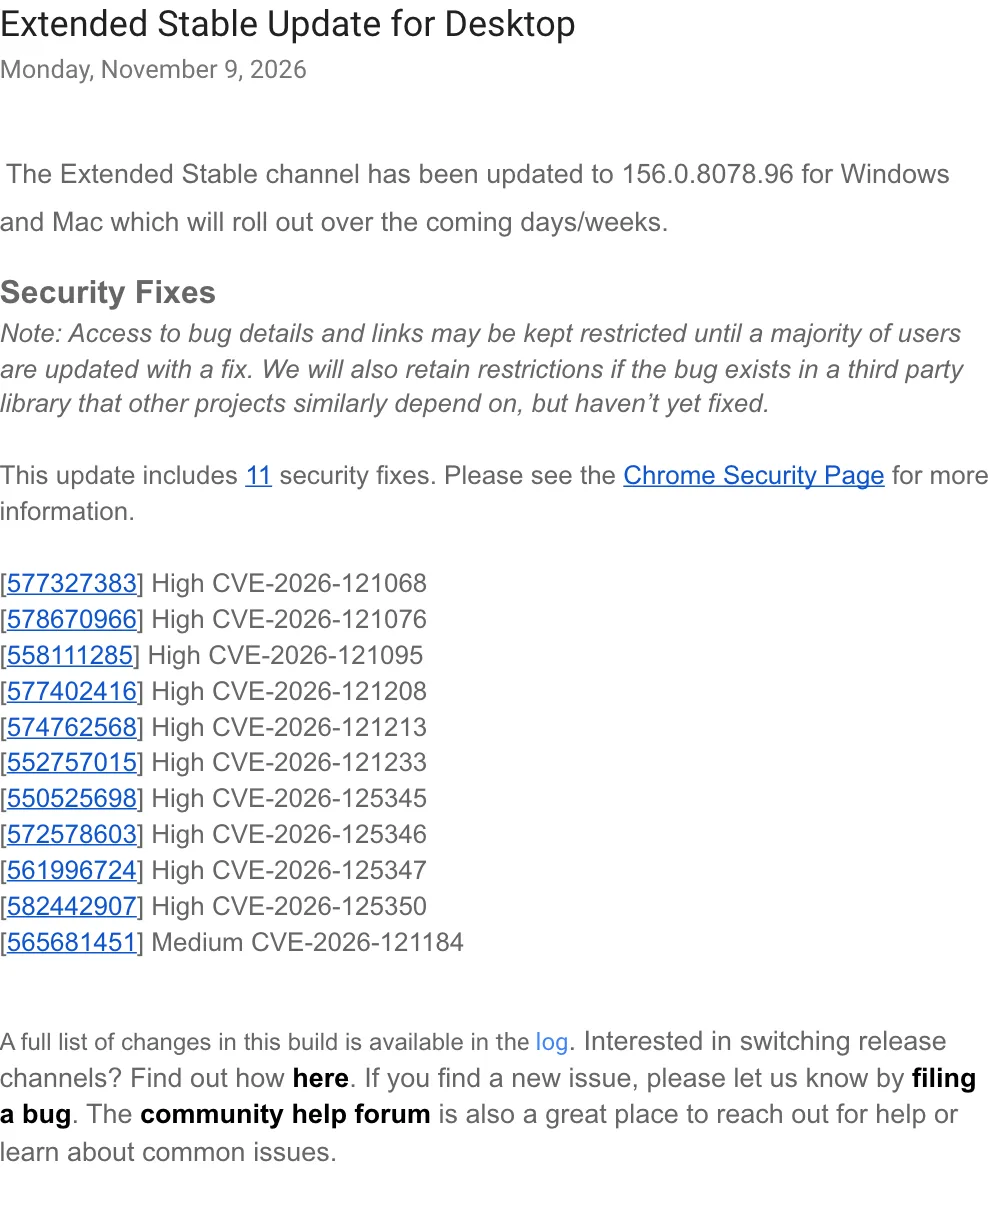
| Stable บน Windows และ Mac | 157.0.8103.50/.51 | 9 พ.ย. 2026 |
| Stable บน Linux | 157.0.8103.50 | 9 พ.ย. 2026 |
| Extended Stable บน Windows และ Mac | 156.0.8078.96 | 9 พ.ย. 2026 |
| Chrome for Android | 157.0.8103.50 | 9 พ.ย. 2026 |
ประกาศรุ่น Stable แก้ช่องโหว่ 9 รายการ เป็นระดับ High 7 รายการและ Medium 2 รายการ ส่วนรุ่น Extended Stable สำหรับองค์กรที่อัปเดตรุ่นหลักช้ากว่าแก้ 11 รายการ รวม CVE-2026-125350 ด้วย Google ระบุว่าทั้งสองรุ่น "will roll out over the coming days/weeks" คือทยอยส่งถึงผู้ใช้ภายในไม่กี่วันถึงไม่กี่สัปดาห์ เครื่องที่รออัปเดตอัตโนมัติจึงอาจยังไม่ได้รุ่นใหม่
อ่านเรื่อง Chrome 157 รอบก่อนหน้าที่แก้ 213 ช่องโหว่ได้ในข่าว Chrome 157
CISA เพิ่ม CVE-2026-125350 เข้า KEV
CISA เพิ่ม CVE-2026-125350 เข้า KEV เมื่อ 10 พฤศจิกายน 2026 พร้อมช่องโหว่อีก 5 รายการ รวมถึง zero-day ของ Outlook และ Barracuda โดยระบุว่าเพิ่มจากหลักฐานว่ามีการโจมตีอยู่จริง คำสั่ง BOD 26-04 บังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แต่ CISA ขอให้ทุกองค์กรจัดลำดับการแก้ช่องโหว่ในรายการ KEV ก่อน
Microsoft Edge และเบราว์เซอร์ Chromium อื่น
CISA ระบุในรายการ KEV ว่า CVE-2026-125350 อาจกระทบเบราว์เซอร์หลายตัวที่ใช้ Chromium รวมทั้ง Google Chrome, Microsoft Edge และ Opera ฝั่ง Microsoft หน้า release notes ความปลอดภัยของ Edge มีหัวข้อวันที่ 9 พฤศจิกายน 2026 ที่ระบุว่า "Microsoft is aware of the recent exploits existing in the wild. We are actively working on releasing a security fix." คือรับทราบการโจมตีและกำลังเร่งออกแพตช์
ณ เวลาที่ THAI DATA ตรวจหน้านั้น (11 พฤศจิกายน 2026 เวลา 12:22 น. ตามเวลาไทย) Edge รุ่น Stable ล่าสุดที่หน้าดังกล่าวระบุคือ 157.0.4341.42 ซึ่งออกตั้งแต่ 5 พฤศจิกายน ก่อน Chrome จะแก้ช่องโหว่นี้ และยังไม่มีรุ่นที่ระบุว่าแก้ CVE-2026-125350
ทำไมเรื่องนี้สำคัญ
เบราว์เซอร์เป็นซอฟต์แวร์ที่พนักงานเปิดใช้ทั้งวัน และ CVE-2026-125350 ถูกโจมตีได้เพียงให้ผู้ใช้เปิดหน้าเว็บที่สร้างมาเฉพาะ ไม่ต้องล็อกอินหรือติดตั้งอะไรเพิ่ม ในเครื่องที่มีทั้ง Chrome และ Edge การอัปเดต Chrome อย่างเดียวจึงยังไม่ปิดความเสี่ยงทั้งหมดจนกว่า Edge จะออกแพตช์
ช่องโหว่นี้อยู่ในชุด KEV วันเดียวกับ zero-day ของ Outlook ในPatch Tuesday พฤศจิกายน 2026 ทีมไอทีจึงควรวางรอบอัปเดตเครื่องผู้ใช้ให้ครอบคลุมทั้ง Office และเบราว์เซอร์ในรอบเดียวกัน
สิ่งที่องค์กรไทยควรทำ
- ตรวจรุ่น Chrome บนเครื่องพนักงาน ให้เป็น 157.0.8103.50 ขึ้นไป (Windows และ Mac รุ่น .50 หรือ .51) หรือ 156.0.8078.96 ขึ้นไปสำหรับเครื่องที่ใช้ช่อง Extended Stable อย่ารอการทยอยส่งอัปเดตอัตโนมัติ
- ตรวจว่าเบราว์เซอร์เปิดใหม่แล้ว หน้าช่วยเหลือของ Google ระบุว่าอัปเดตจะมีผลเมื่อปิดและเปิด Chrome ใหม่ เครื่องที่ไม่ได้ปิดเบราว์เซอร์มานานจะเห็นปุ่ม Relaunch ในเมนู Help > About Google Chrome
- อัปเดต Chrome บนมือถือ Android ขององค์กรเป็น 157.0.8103.50 ผ่าน Google Play หรือระบบจัดการอุปกรณ์
- ติดตามหน้า release notes ความปลอดภัยของ Edge และติดตั้งทันทีที่ Microsoft ออกรุ่นแก้ไข สำหรับเบราว์เซอร์ Chromium อื่นอย่าง Opera ให้ตรวจประกาศของผู้พัฒนาแต่ละราย
- ใช้วันที่ 24 พฤศจิกายน 2026 ของ CISA เป็นเส้นตายสูงสุด ไม่ใช่เป้าหมาย ติดตามช่องโหว่ที่ถูกโจมตีจริงอื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
CVE-2026-125350 แสดงให้เห็นว่าการอัปเดตเบราว์เซอร์ต้องตามให้ครบทุกเครื่องและทุกเบราว์เซอร์ ไม่ใช่รอให้อัปเดตอัตโนมัติทำงานเอง ทีม IT Support ของ THAI DATA CLOUD ช่วยดูแลเครื่องพนักงานและติดตามงานผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทยตลอด 24 ชั่วโมงทุกวัน (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
CVE-2026-125350 คืออะไร?
CVE-2026-125350 คือช่องโหว่ use-after-free ในส่วนประมวลผล XML ของ Google Chrome รุ่นก่อน 157.0.8103.50 ผู้โจมตีใช้หน้า HTML ที่สร้างมาเฉพาะเพื่อรันโค้ดภายใน sandbox ของเบราว์เซอร์ Google ระบุว่ามีโค้ดโจมตีใช้งานอยู่จริงแล้ว
Chrome รุ่นไหนแก้ CVE-2026-125350 แล้ว?
Chrome ที่แก้ CVE-2026-125350 แล้วคือ 157.0.8103.50/.51 บน Windows และ Mac และ 157.0.8103.50 บน Linux ส่วนช่อง Extended Stable คือ 156.0.8078.96 และ Chrome for Android 157.0.8103.50 ซึ่ง Google ระบุว่ามีชุดแก้ความปลอดภัยเดียวกับรุ่นเดสก์ท็อป
Microsoft Edge โดน CVE-2026-125350 ด้วยไหม?
CISA ระบุว่า CVE-2026-125350 อาจกระทบเบราว์เซอร์หลายตัวที่ใช้ Chromium รวม Microsoft Edge และหน้า release notes ความปลอดภัยของ Edge วันที่ 9 พฤศจิกายน 2026 ระบุว่า Microsoft รับทราบการโจมตีและกำลังออกแพตช์ ผู้ดูแลจึงควรติดตามหน้านั้นและติดตั้งทันทีที่ออก
ต้องแก้ CVE-2026-125350 ภายในเมื่อไร?
CISA เพิ่ม CVE-2026-125350 เข้ารายการ Known Exploited Vulnerabilities เมื่อ 10 พฤศจิกายน 2026 และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 24 พฤศจิกายน 2026 องค์กรไทยใช้วันนี้เป็นเส้นตายอ้างอิงได้ แต่ช่องโหว่ที่ถูกโจมตีแล้วควรอัปเดตเร็วที่สุด
แหล่งอ้างอิง
- Stable Channel Update for Desktop (9 November 2026) — Google Chrome Releases
- Extended Stable Update for Desktop (9 November 2026) — Google Chrome Releases
- Release notes for Microsoft Edge Security Updates — Microsoft Learn
- CISA Adds Six Known Exploited Vulnerabilities to Catalog — CISA
- CVE-2026-125350 Detail — NIST National Vulnerability Database
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google218CISA78Microsoft233เนอวานา ดีเวลลอปเม้นท์27
- ประเทศและสถานที่
- สหรัฐอเมริกา719
- ผลิตภัณฑ์และเทคโนโลยี
- Google Chrome24Windows125Linux144Chromium13Microsoft Edge11Android85CISA KEV36Outlook30Google Play23
- กฎหมายและมาตรฐาน
- BOD 26-0428
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ