
CVE-2026-76418: Cisco ASA/FTD ถูกโจมตีจริงผ่าน SSL VPN ทำไฟร์วอลล์รีโหลด ไม่ต้องล็อกอิน
CVE-2026-76418 ช่องโหว่ CVSS 8.6 ใน SSL VPN ของ Cisco ASA/FTD ถูกโจมตีจริง ทำไฟร์วอลล์รีโหลดได้ไม่ต้องล็อกอิน CISA เพิ่มเข้า KEV 29 ต.ค. 2026 กำหนดแก้ 1 พ.ย.
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
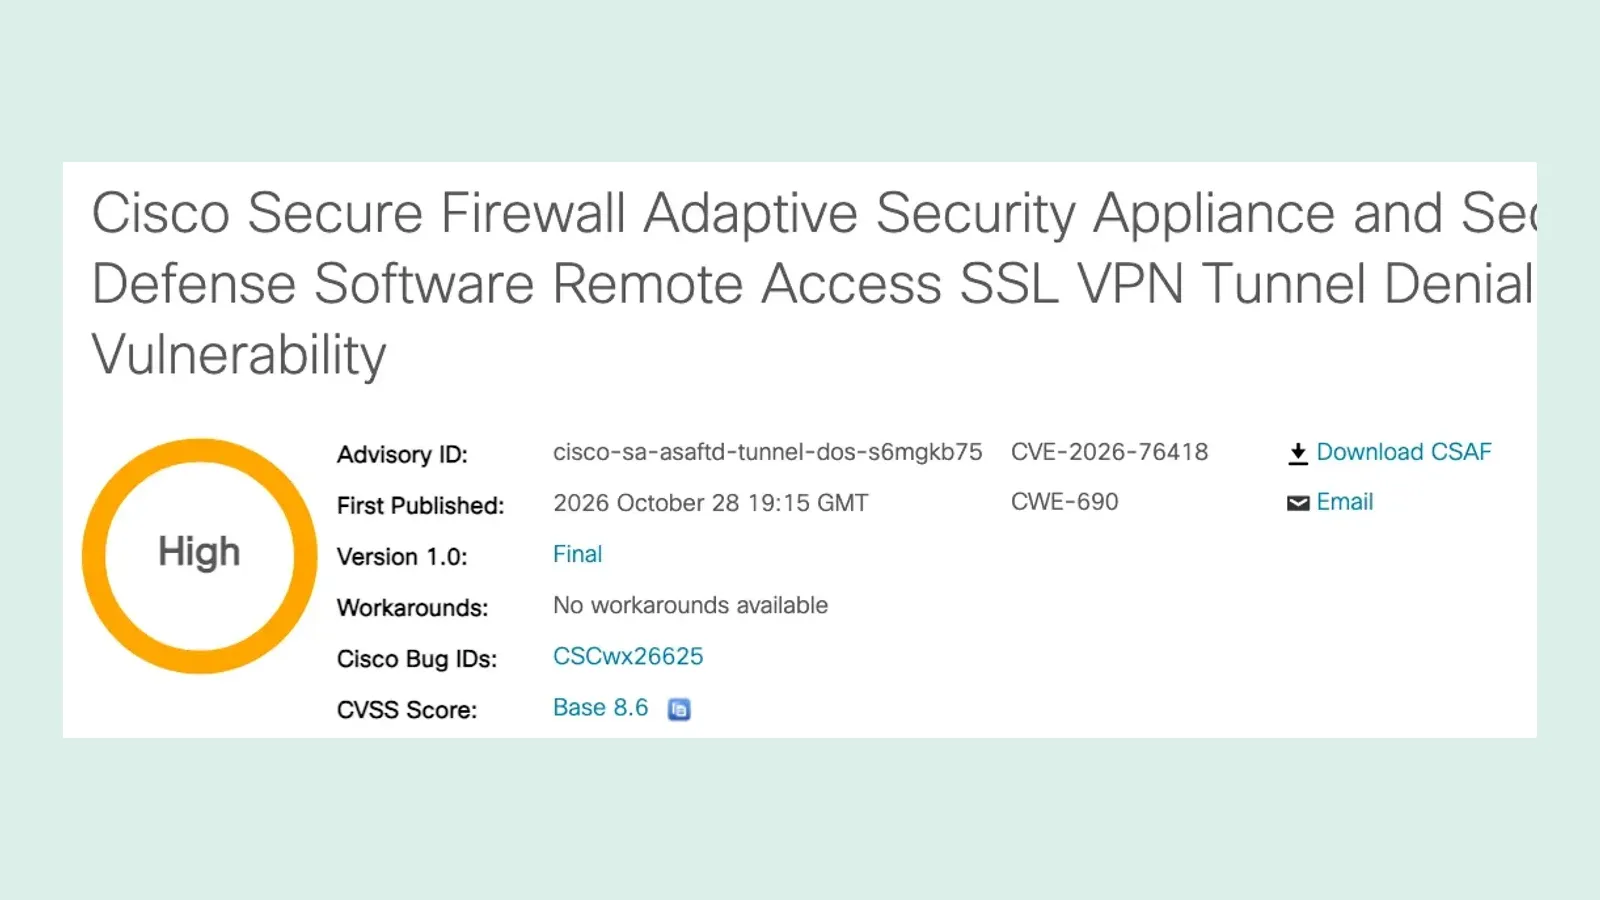
- Cisco เผยแพร่ประกาศ CVE-2026-76418 เมื่อ 28 ตุลาคม 2026 เวลา 19:15 GMT ระบุว่าทีม PSIRT ทราบการโจมตีจริงในเดือนตุลาคม ช่องโหว่อยู่ในบริการ Remote Access SSL VPN ของ Cisco Secure Firewall ASA และ Secure FTD
- คะแนน CVSS 3.1 ที่ 8.6 ระดับ High ผู้โจมตีไม่ต้องล็อกอินก็ทำให้เครื่องรีโหลดจนหยุดให้บริการได้ เวกเตอร์คะแนนระบุผลกระทบต่อ availability อย่างเดียว ไม่กระทบ confidentiality และ integrity
- เครื่องจะเข้าข่ายเมื่อรันเวอร์ชันที่ยังไม่แก้ เข้าถึงบริการล็อกอิน SSL VPN ได้ และตั้ง secondary authentication ไว้ใน tunnel group เวอร์ชันที่แก้แล้ว เช่น ASA 9.22.3.200 และ FTD 7.4.9
- CISA เพิ่มเข้า KEV เมื่อ 29 ตุลาคม 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 1 พฤศจิกายน 2026 ตามคำสั่ง BOD 26-04
- ทุกสายรุ่นมีเลขเวอร์ชันแก้ไขสูงกว่ารอบ CVE-2026-20349 เดือนสิงหาคม เครื่องที่หยุดอยู่ที่เวอร์ชันแก้ของรอบนั้นจึงต้องอัปเดตอีกครั้ง
Cisco เผยแพร่ประกาศเมื่อวันที่ 28 ตุลาคม 2026 เวลา 19:15 GMT (02:15 น. ของวันที่ 29 ตุลาคมตามเวลาไทย) ว่าช่องโหว่ CVE-2026-76418 ใน Remote Access SSL VPN ของ Cisco Secure Firewall ASA และ Secure FTD ถูกโจมตีจริงแล้ว ผู้โจมตีไม่ต้องล็อกอินก็ทำให้ไฟร์วอลล์รีโหลดเองได้ คะแนน CVSS 3.1 อยู่ที่ 8.6 และ CISA เพิ่มเข้าแค็ตตาล็อก KEV ในวันที่ 29 ตุลาคม
เรื่องการโจมตี ประกาศของ Cisco มีเพียงว่าทีม PSIRT ทราบการโจมตีจริงในเดือนตุลาคม 2026 ไม่บอกจำนวนผู้เสียหาย ผู้อยู่เบื้องหลัง หรือตัวบ่งชี้การถูกโจมตี Cisco ออกเวอร์ชันแก้ไขให้ทุกสายรุ่นในตารางของประกาศ และระบุว่าไม่มี workaround ส่วน SecurityWeek เรียกกรณีนี้ว่า zero-day ตัวที่สองของ ASA และ FTD ที่ถูกใช้โจมตีแบบหยุดการให้บริการในช่วงไม่กี่เดือน คำว่า zero-day ไม่ปรากฏในประกาศของ Cisco เอง
CVE-2026-76418 เกิดจากอะไร และกระทบเครื่องแบบไหน
Cisco อธิบายว่าต้นเหตุคือข้อผิดพลาดเชิงตรรกะเมื่อตั้งค่า secondary authentication (การยืนยันตัวตนชั้นที่สอง) ไว้ใน tunnel group ผู้โจมตีส่งคำขอที่สร้างมาเฉพาะระหว่างเชื่อมต่อ SSL VPN แล้วเครื่องจะรีโหลดโดยไม่คาดคิด หมายเลขบั๊กของ Cisco คือ CSCwx26625 และจัดอยู่ใน CWE-690 ซึ่ง CISA เรียกว่า Unchecked Return Value to NULL Pointer Dereference
เวกเตอร์ CVSS 3.1 ที่ Cisco ประเมินระบุผลกระทบต่อ availability ระดับสูง แต่ไม่กระทบ confidentiality และ integrity ผลของช่องโหว่นี้ตามการประเมินจึงเป็นบริการล่ม ไม่ใช่การอ่านข้อมูลหรือแก้ไขระบบ
เครื่องจะเข้าข่ายเมื่อครบทั้ง 3 เงื่อนไข
- รัน Cisco Secure Firewall ASA หรือ Secure FTD เวอร์ชันที่ยังไม่แก้
- เข้าถึงบริการล็อกอิน SSL remote access VPN ได้ โดยคอนฟิกมี
webvpnและเปิด SSL VPN บนอย่างน้อย 1 อินเทอร์เฟซ - ตั้ง secondary authentication ในระดับ tunnel group ด้วย
secondary-authentication-server-group
จุดที่ผู้ดูแลพลาดได้ง่ายคือขอบเขตการตรวจ ถ้าเปิด tunnel-group-list enable ต้องตรวจทุก tunnel group รวมถึง DefaultWEBVPNGroup ไม่ใช่เฉพาะโปรไฟล์ที่แสดงบนหน้าล็อกอิน ถ้าไม่ได้เปิดคำสั่งนี้ก็ยังต้องตรวจ DefaultWEBVPNGroup เพราะการปิดรายการกลุ่มไม่ได้ปิดความเสี่ยงเมื่อกลุ่มเริ่มต้นใช้ secondary authentication ฝั่ง FTD ให้ดูนโยบาย VPN ที่ deploy แล้วและ running configuration ผ่าน Secure FMC หรือ Secure FDM
Cisco ย้ำด้วยว่าไม่จำเป็นต้องล็อกอิน VPN สำเร็จก็ไปถึงส่วนที่มีปัญหาได้ ส่วนผลิตภัณฑ์ที่ยืนยันว่าไม่ได้รับผลกระทบ ได้แก่ Cloud-delivered Firewall (CDFW), Cloud-delivered Firewall Management Center (cdFMC), Secure Access และ Secure FMC Software
เวอร์ชัน Cisco ASA และ FTD ที่ปิด CVE-2026-76418
ตารางนี้เทียบ First Fixed Release ของ CVE-2026-76418 กับ CVE-2026-20349 ช่องโหว่ SSL VPN อีกตัวที่ถูกโจมตีเมื่อเดือนสิงหาคม โดยใช้ตารางล่าสุดของประกาศแต่ละฉบับ ทุกสายรุ่นของรอบตุลาคมมีเลขสูงกว่า เครื่องที่หยุดอยู่ที่เวอร์ชันแก้ของรอบสิงหาคมจึงยังไม่พ้น CVE-2026-76418
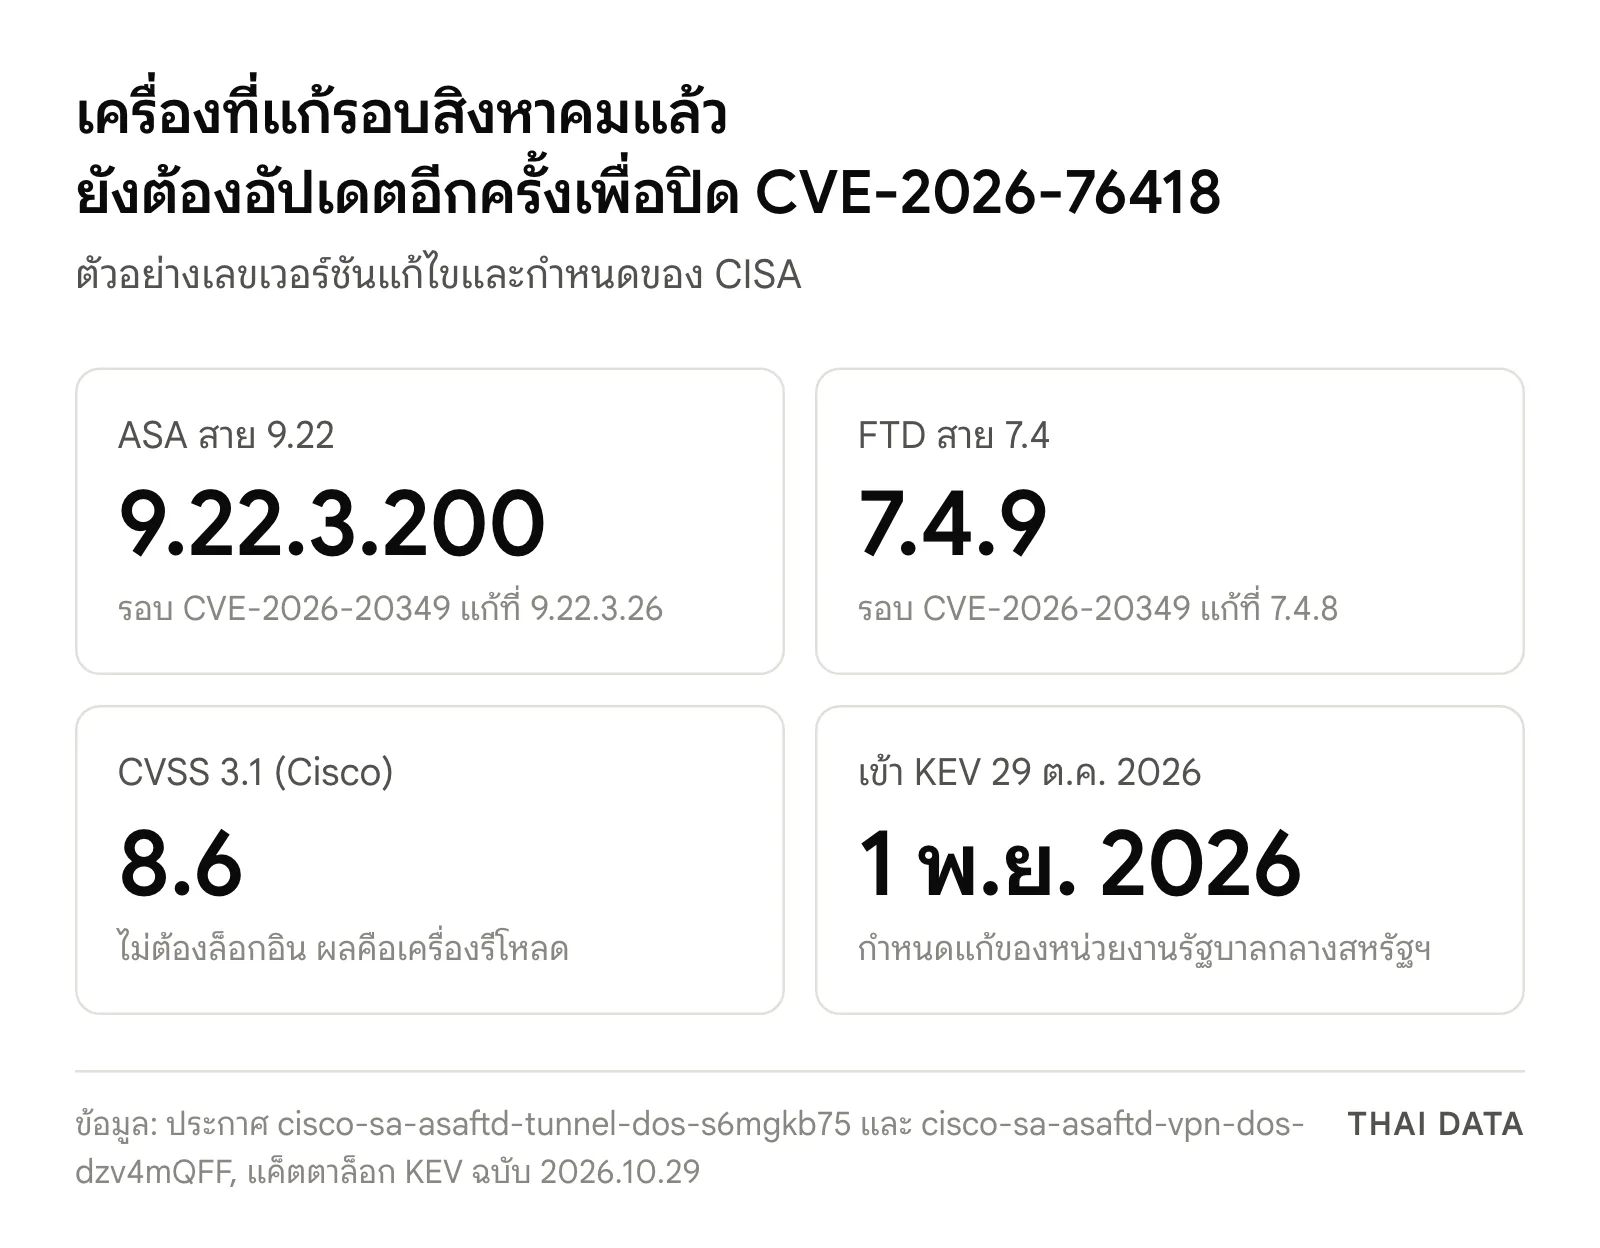
| ซอฟต์แวร์และสายรุ่น | แก้ CVE-2026-20349 (รอบสิงหาคม) | แก้ CVE-2026-76418 (รอบตุลาคม) |
|---|---|---|
| ASA 9.16 และเก่ากว่า | 9.16.4.103 | 9.16.4.104 |
| ASA 9.18 | 9.18.4.94 | 9.18.4.96 |
| ASA 9.20 | 9.20.4.49 | 9.20.4.50 |
| ASA 9.22 | 9.22.3.26 | 9.22.3.200 |
| ASA 9.23 | 9.23.1.47 | 9.23.1.48 |
| ASA 9.24 | 9.24.1.26 | 9.24.1.27, 9.24.10.1 |
| FTD 7.0 และเก่ากว่า | 7.0.10 | 7.0.11 |
| FTD 7.2 | 7.2.12 | 7.2.13 |
| FTD 7.4 | 7.4.8 | 7.4.9 |
| FTD 7.6 | 7.6.6 | 7.6.7 |
| FTD 7.7 | 7.7.13 | 7.7.14 |
| FTD 10.0 | 10.0.2 | 10.0.3 |
| FTD 10.1 | 10.1.0 | 10.1.1 |
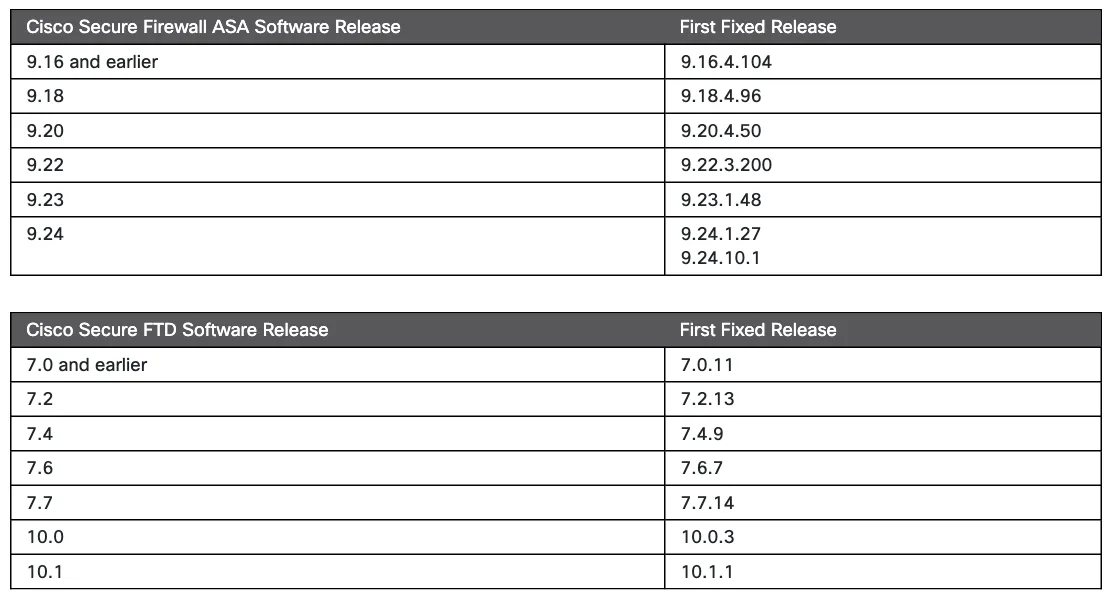
ผู้ดูแลตรวจเวอร์ชันของตัวเองได้ด้วย Cisco Software Checker ซึ่งบอกทั้งเวอร์ชันแก้ไขของแต่ละประกาศและเวอร์ชันที่แก้ครบทุกประกาศ (Combined First Fixed)
ทางบรรเทาชั่วคราวลดความปลอดภัยของ VPN
Cisco ระบุว่าไม่มี workaround แต่มี mitigation คือเลิกใช้ secondary authentication ใน tunnel group ที่เกี่ยวข้อง โดยแยกเป็น 2 กรณี
DefaultWEBVPNGroupไม่ได้ใช้ secondary authentication: ปิดรายการกลุ่มด้วยno tunnel-group-list enableในโหมด WebVPN ผู้ใช้จะเลือกโปรไฟล์จากรายการไม่ได้อีก และต้องรู้ชื่อโปรไฟล์ที่ถูกต้องเองDefaultWEBVPNGroupใช้ secondary authentication: ลบด้วยno secondary-authentication-server-groupซึ่ง Cisco เตือนว่าทำให้ระดับความปลอดภัยของ remote access VPN ลดลง
Cisco ทดสอบ mitigation นี้ในสภาพแวดล้อมทดสอบแล้วได้ผล แต่ให้ลูกค้าประเมินกับระบบของตัวเองก่อนใช้ และถือเป็นทางแก้ชั่วคราวจนกว่าจะอัปเกรดเป็นเวอร์ชันที่แก้แล้ว
CISA กำหนดแก้ CVE-2026-76418 ภายใน 3 วัน
CISA ประกาศเพิ่ม CVE-2026-76418 เข้า KEV เมื่อวันที่ 29 ตุลาคม 2026 พร้อมช่องโหว่ GitLab CVE-2026-97229 จากหลักฐานการโจมตีจริง และกำหนดให้แก้ภายใน 1 พฤศจิกายน 2026 ในแค็ตตาล็อกฉบับ 2026.10.29 ช่องการใช้ในแรนซัมแวร์ของรายการนี้เป็น Unknown และไม่ได้กำหนดให้ทำ forensic triage ซึ่งต่างจากรายการของ GitLab ที่กำหนดไว้
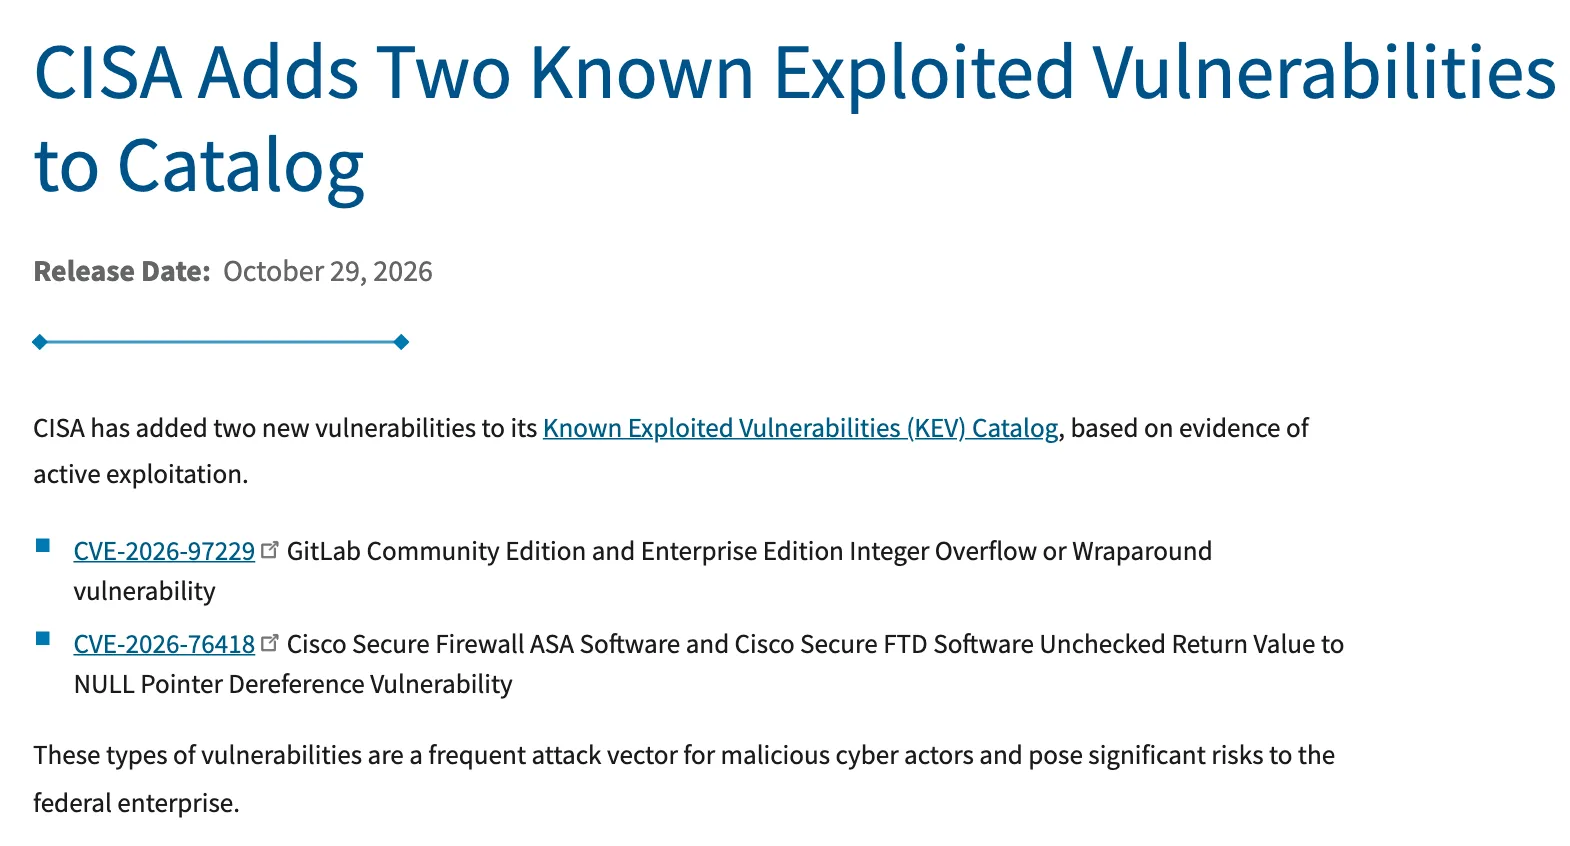
เส้นตายนี้มาจากคำสั่ง Binding Operational Directive (BOD) 26-04 ที่ CISA ออกเมื่อวันที่ 10 มิถุนายน 2026 แทน BOD 19-02 และ BOD 22-01 คำสั่งนี้บังคับเฉพาะหน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลางสหรัฐฯ แต่ CISA สนับสนุนให้ทุกองค์กรจัดการช่องโหว่ตามความเสี่ยงและให้ความสำคัญกับรายการใน KEV ก่อน
ทำไมเรื่องนี้สำคัญ
ก่อนหน้านี้ไม่ถึงสามเดือน CVE-2026-20349 ซึ่งได้ CVSS 8.6 เท่ากัน ก็ทำให้ ASA และ FTD รีโหลดผ่านบริการ SSL VPN เดียวกัน Cisco เผยแพร่ประกาศฉบับนั้นเมื่อ 11 สิงหาคม 2026 และระบุว่าทราบการโจมตีจริงในเดือนเดียวกัน SecurityWeek รายงานว่ายังไม่ชัดเจนว่าการโจมตีทั้งสองครั้งมาจากกลุ่มเดียวกันหรือไม่
จากการนับของเราในแค็ตตาล็อก KEV ฉบับ 2026.10.29 ผลิตภัณฑ์ตระกูล Cisco Secure Firewall ถูกเพิ่มเข้า KEV แล้ว 5 รายการในปี 2026 และ 2 รายการของ Secure FMC มีสถานะ Known ในช่องการใช้กับแรนซัมแวร์
| เข้า KEV (2026) | CVE | ผลิตภัณฑ์ | กำหนดแก้ | การใช้ในแรนซัมแวร์ |
|---|---|---|---|---|
| 19 มี.ค. | CVE-2026-20131 | Secure FMC | 22 มี.ค. | Known |
| 29 ก.ค. | CVE-2026-20316 | Secure FMC | 1 ส.ค. | Known |
| 11 ส.ค. | CVE-2026-20349 | ASA และ FTD | 14 ส.ค. | Unknown |
| 9 ก.ย. | CVE-2026-20079 | Secure FMC และ Security Cloud Control | 12 ก.ย. | Unknown |
| 29 ต.ค. | CVE-2026-76418 | ASA และ FTD | 1 พ.ย. | Unknown |
ไฟร์วอลล์ที่เปิด VPN ต้องรับการเชื่อมต่อจากภายนอกอยู่แล้ว เมื่อเครื่องรีโหลด การเชื่อมต่อของคนทำงานนอกสำนักงานและทราฟฟิกที่ผ่านเครื่องนั้นย่อมสะดุด เรื่องนี้ตามมาหลังกรณี Ivanti Connect Secure zero-day เมื่อกลางเดือนตุลาคม จึงตอกย้ำว่าอุปกรณ์ VPN ต้องอยู่ในรอบแพตช์ที่เร็วกว่าเซิร์ฟเวอร์ทั่วไป
สิ่งที่องค์กรไทยควรทำ
- ตรวจคอนฟิกวันนี้ ไล่ดูทุกเครื่องที่เปิด SSL VPN ว่ามี
secondary-authentication-server-groupใน tunnel group ใดบ้าง รวมDefaultWEBVPNGroupอย่าดูเฉพาะโปรไฟล์ที่ผู้ใช้เห็นบนหน้าล็อกอิน - อัปเกรดตามตาราง ใช้ Cisco Software Checker หาเวอร์ชันที่เหมาะกับสายรุ่นของตัวเอง และนับรวมเครื่องที่เพิ่งอัปเดตรอบ CVE-2026-20349 ด้วย
- วางช่วงหยุดระบบให้ชัด การอัปเกรดไฟร์วอลล์ก็ทำให้บริการสะดุดเช่นกัน แจ้งผู้ใช้ VPN ล่วงหน้า และเตรียมช่องทางสำรองสำหรับงานที่หยุดไม่ได้
- ตรวจประวัติการรีโหลด ประกาศของ Cisco ไม่มีตัวบ่งชี้การถูกโจมตี ควรไล่ log ว่าเครื่องรีโหลดเองโดยไม่มีสาเหตุในเดือนตุลาคมหรือไม่ ถ้าพบให้เปิดเคสกับ Cisco TAC ซึ่ง Cisco ระบุว่าช่องโหว่นี้ถูกพบระหว่างการแก้เคสของ TAC
- ใช้ mitigation เมื่อจำเป็นเท่านั้น ถ้าต้องลบ secondary authentication ให้บันทึกผู้อนุมัติและกำหนดวันนำกลับมาใช้หลังอัปเกรด ติดตามข่าวช่องโหว่อื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
CVE-2026-76418 คืออะไร?
CVE-2026-76418 คือช่องโหว่ในบริการ Remote Access SSL VPN ของ Cisco Secure Firewall ASA และ Secure FTD ผู้โจมตีจากระยะไกลที่ไม่ต้องล็อกอินทำให้อุปกรณ์รีโหลดเองจนหยุดให้บริการได้ Cisco ให้คะแนน CVSS 3.1 ที่ 8.6 และเผยแพร่เวอร์ชันแก้ไขเมื่อ 28 ตุลาคม 2026
ไฟร์วอลล์ Cisco แบบไหนได้รับผลกระทบจาก CVE-2026-76418?
เครื่องที่ได้รับผลกระทบจาก CVE-2026-76418 ต้องรัน ASA หรือ FTD เวอร์ชันที่ยังไม่แก้ เข้าถึงบริการล็อกอิน SSL VPN ได้ และตั้ง secondary authentication ไว้ใน tunnel group ส่วน Cloud-delivered Firewall, cdFMC, Secure Access และ Secure FMC Software ไม่ได้รับผลกระทบ
ต้องอัปเดต Cisco ASA และ FTD เป็นเวอร์ชันใดเพื่อปิด CVE-2026-76418?
ASA ต้องเป็น 9.16.4.104, 9.18.4.96, 9.20.4.50, 9.22.3.200, 9.23.1.48, 9.24.1.27 หรือ 9.24.10.1 ตามสายรุ่น ส่วน FTD ต้องเป็น 7.0.11, 7.2.13, 7.4.9, 7.6.7, 7.7.14, 10.0.3 หรือ 10.1.1 ตามสายรุ่น
CVE-2026-76418 ถูกโจมตีจริงแล้วหรือยัง?
ถูกโจมตีจริงแล้ว Cisco ระบุว่าทีม PSIRT ทราบการโจมตีในเดือนตุลาคม 2026 และ CISA เพิ่ม CVE-2026-76418 เข้า KEV เมื่อ 29 ตุลาคม 2026 จากหลักฐานการโจมตีจริง แต่ประกาศของ Cisco ไม่ได้บอกจำนวนผู้เสียหายหรือผู้อยู่เบื้องหลัง
มีวิธีลดความเสี่ยงจาก CVE-2026-76418 ระหว่างรออัปเดตไหม?
Cisco ระบุว่าไม่มี workaround แต่มี mitigation ชั่วคราว คือปิดรายการ tunnel group หรือลบ secondary authentication ตามคอนฟิกของ DefaultWEBVPNGroup วิธีหลังทำให้ความปลอดภัยของ VPN ลดลง Cisco จึงยังแนะนำให้อัปเกรดเป็นเวอร์ชันที่แก้แล้ว
แหล่งอ้างอิง
- Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability — Cisco
- CISA Adds Two Known Exploited Vulnerabilities to Catalog — CISA
- Known Exploited Vulnerabilities Catalog — CISA
- BOD 26-04: Prioritizing Security Updates Based on Risk — CISA
- Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Denial of Service Vulnerability — Cisco
- Attackers Exploit Second Cisco Firewall VPN Zero-Day Since August — SecurityWeek
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา528
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV20
- กฎหมายและมาตรฐาน
- BOD 26-0414
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ