
CVE-2026-102764: BeyondTrust Remote Support ถูกกลุ่มจารกรรมใช้เป็น zero-day ตั้งแต่ ส.ค.
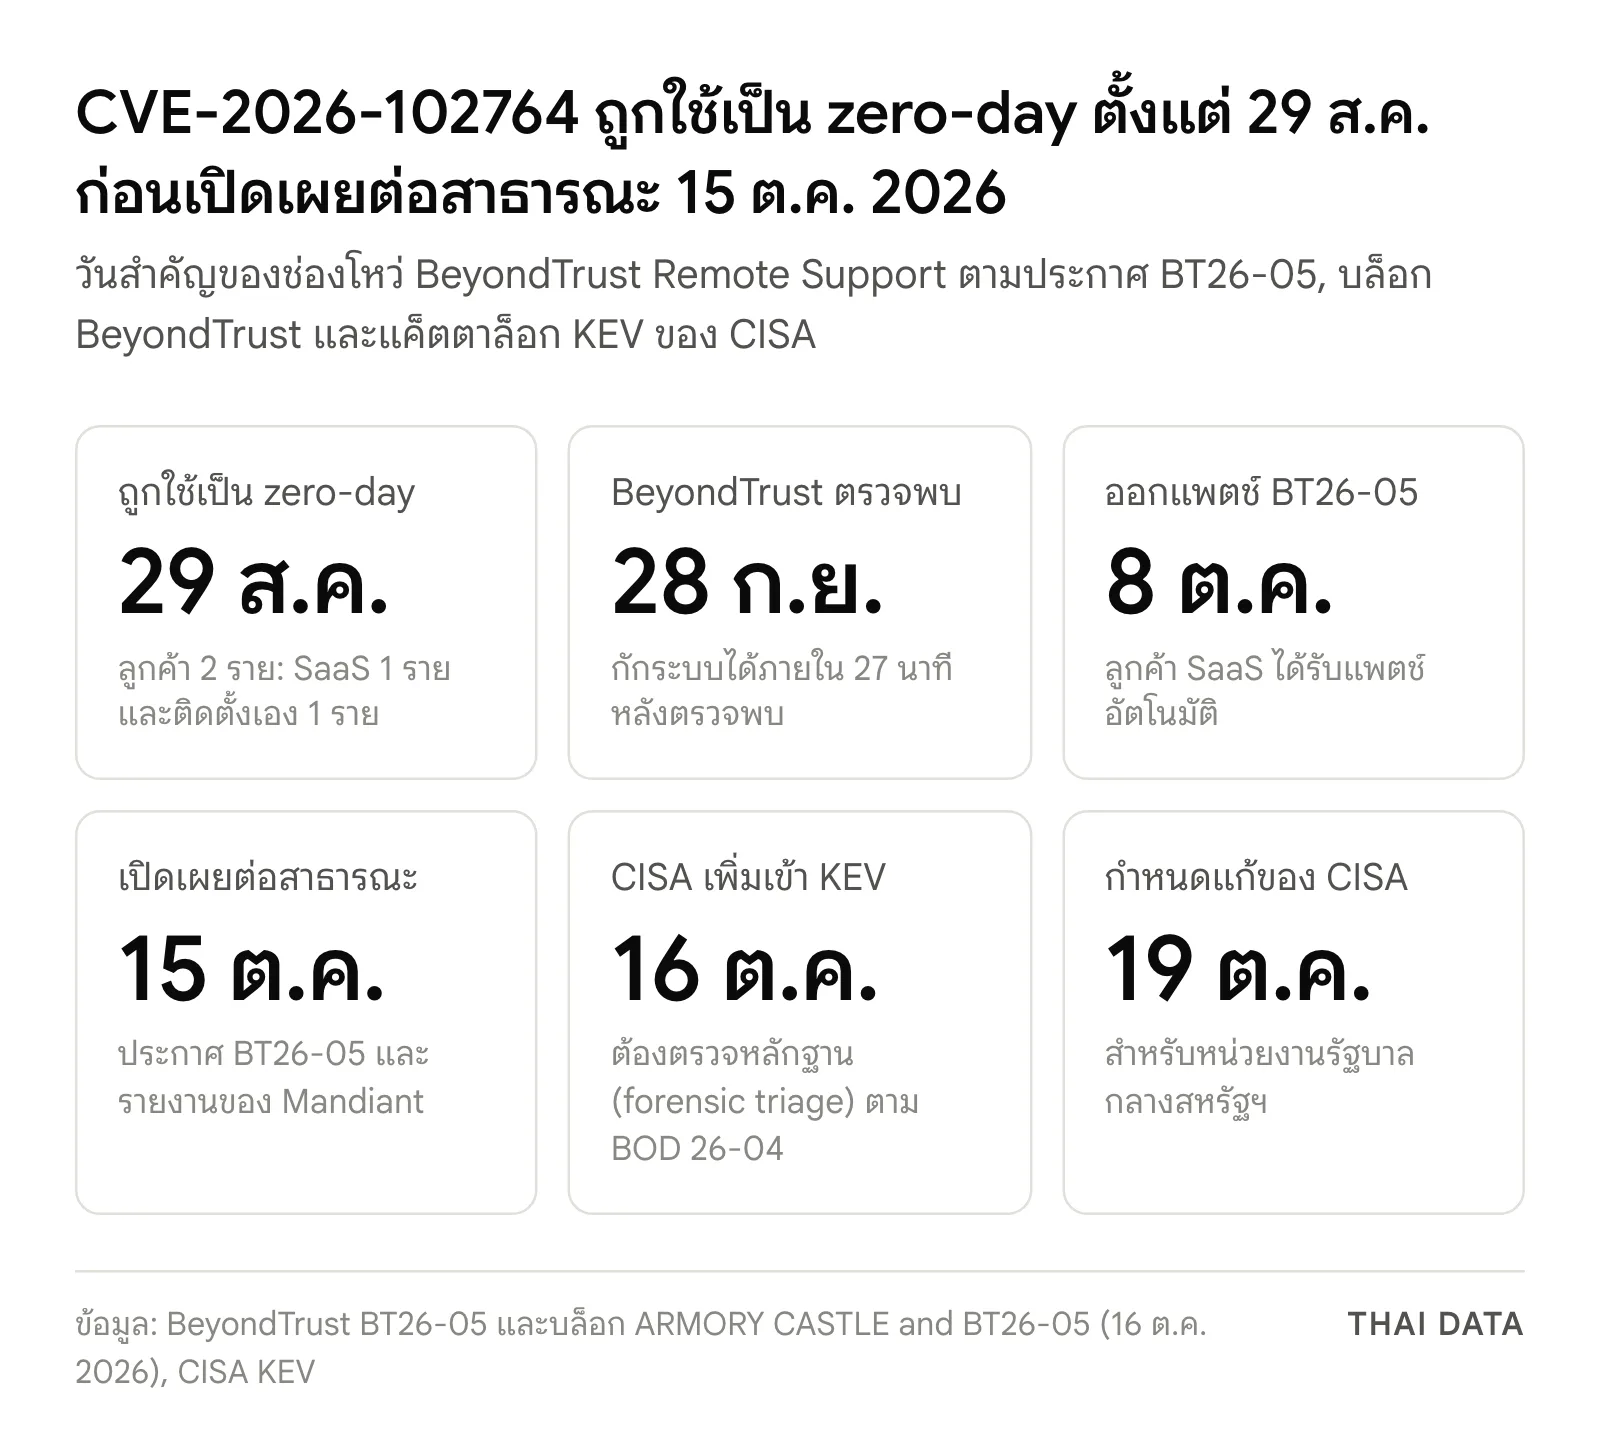
CVE-2026-102764 ช่องโหว่ Critical ใน BeyondTrust Remote Support ถูก ARMORY CASTLE ใช้เป็น zero-day ตั้งแต่ 29 ส.ค. 2026 แพตช์ออกแล้ว CISA ให้แก้ภายใน 19 ต.ค.
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
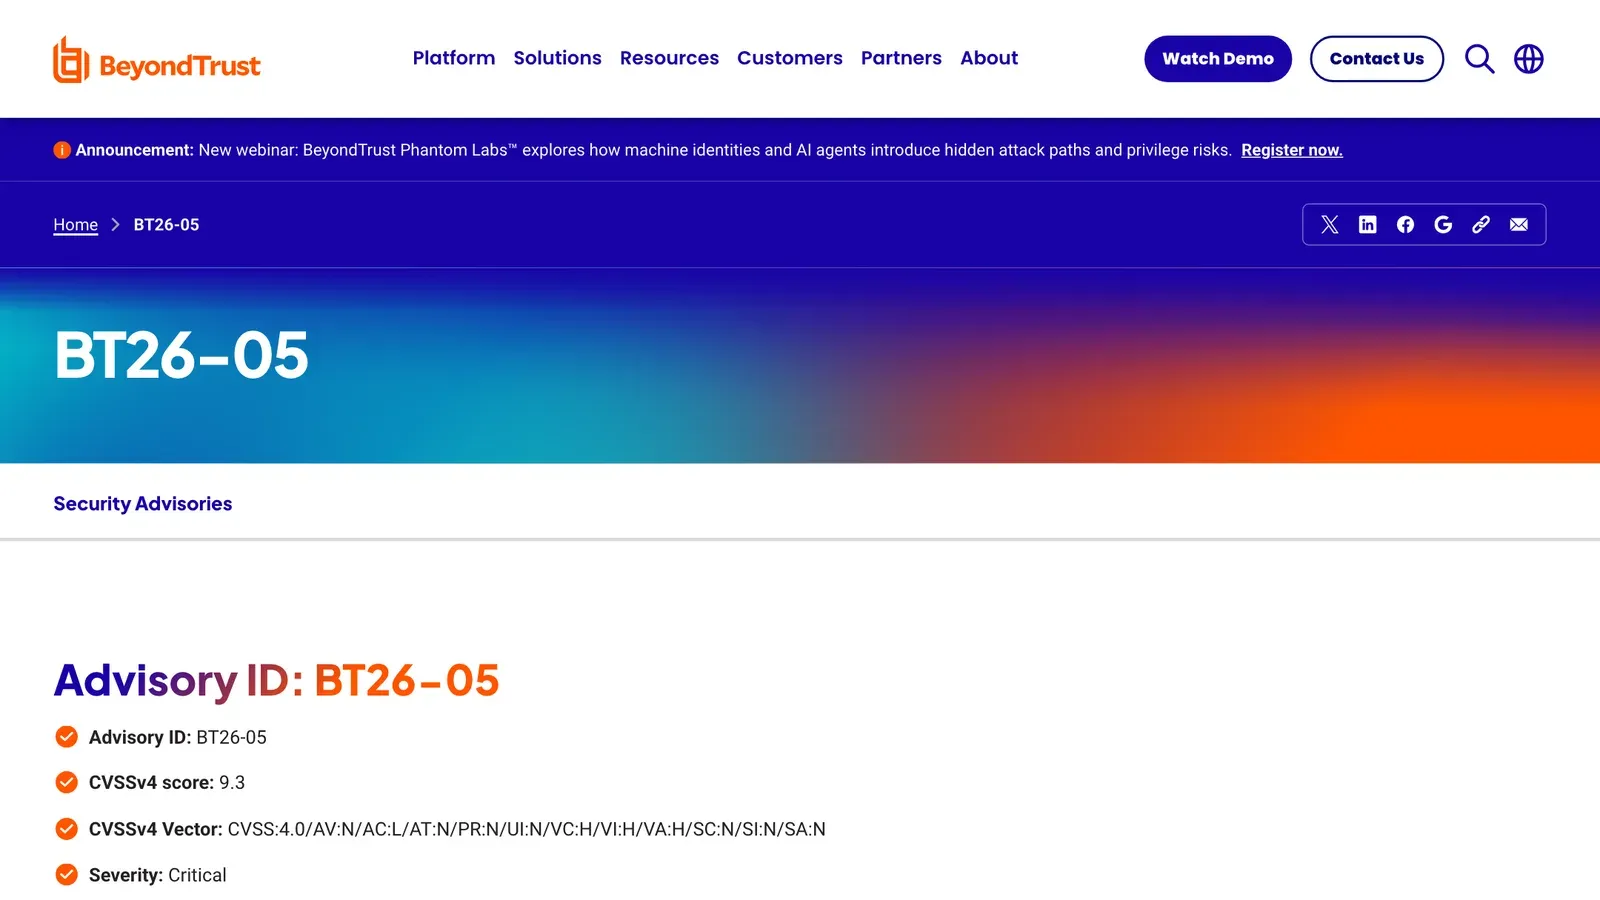
- BeyondTrust ประกาศ BT26-05 เมื่อ 15 ตุลาคม 2026 ยืนยันว่า CVE-2026-102764 ใน Remote Support ทุกรุ่นถึง 26.2.3 เปิดทางให้ผู้โจมตีจัดการไฟล์บนอุปกรณ์ได้ คะแนน CVSS v4.0 9.3 ส่วน NVD ให้ CVSS 3.1 9.8
- ช่องโหว่ถูกใช้เป็น zero-day ตั้งแต่ 29 สิงหาคม 2026 กับลูกค้า 2 ราย (Remote Support แบบ SaaS 1 ราย และแบบติดตั้งเอง 1 ราย) Mandiant ระบุผู้โจมตีคือ ARMORY CASTLE (ชื่อเดิม UNC5221) กลุ่มจารกรรมที่ต้องสงสัยว่าเชื่อมโยงกับจีน
- แพตช์ออกเมื่อ 8 ตุลาคม ลูกค้า SaaS ได้รับอัตโนมัติ ส่วนเครื่องที่ติดตั้งเองต้องลงแพตช์ BT26-05-RS (รุ่น 24.3.1–26.2.3) และรุ่นเก่ากว่า 24.3.1 ต้องอัปเกรดก่อน
- CISA เพิ่ม CVE-2026-102764 เข้า KEV เมื่อ 16 ตุลาคม ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 19 ตุลาคม 2026 และ Mandiant เตือนให้เตรียมรับการโจมตีวงกว้างหลังการเปิดเผย
BeyondTrust ประกาศแพตช์ช่องโหว่ CVE-2026-102764 ระดับ Critical ใน Remote Support เมื่อวันที่ 15 ตุลาคม 2026 พร้อมยืนยันว่ากลุ่มจารกรรมที่ Mandiant สงสัยว่าเชื่อมโยงกับจีนใช้ช่องโหว่นี้เป็น zero-day เจาะระบบลูกค้า 2 รายมาตั้งแต่ 29 สิงหาคม วันถัดมา CISA เพิ่มช่องโหว่เข้าแค็ตตาล็อก KEV และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 19 ตุลาคม
Remote Support (ชื่อเดิม Bomgar) คือระบบที่ฝ่ายไอทีใช้รีโมตเข้าไปช่วยแก้ปัญหาเครื่องของผู้ใช้และลูกค้า อุปกรณ์จึงเก็บรหัสผ่านและสิทธิ์เข้าถึงเครื่องปลายทางจำนวนมาก Mandiant เตือนว่าเมื่อช่องโหว่ถูกเปิดเผยแล้ว กลุ่มนี้และผู้โจมตีรายอื่นมักไล่เจาะเครื่องที่ยังไม่แพตช์เป็นวงกว้าง องค์กรที่ติดตั้ง Remote Support เองจึงควรลงแพตช์ทันที
CVE-2026-102764 คือช่องโหว่อะไร
ประกาศ BT26-05 ของ BeyondTrust ระบุว่าช่องโหว่อยู่ในส่วนรับส่งข้อความภายในของ Remote Support ซึ่งไม่ตรวจที่มาของข้อความที่รับเข้ามาให้ดีพอ ในบางเงื่อนไขผู้โจมตีจึงสั่งจัดการไฟล์บนอุปกรณ์ได้ จัดอยู่ในกลุ่ม CWE-290 (การข้ามการยืนยันตัวตนด้วยการปลอมแปลง) ส่วนรายงานของ Mandiant อธิบายว่าผู้โจมตีที่ไม่ต้องล็อกอินใช้ช่องโหว่นี้อัปโหลดไฟล์ใดก็ได้ขึ้นเครื่อง ซึ่งนำไปสู่การคุมเครื่องระดับระบบปฏิบัติการและเข้าถึงรหัสผ่านทุกชุดที่อุปกรณ์เก็บหรือส่งต่อ
| ประเด็น | รายละเอียดของ CVE-2026-102764 |
|---|---|
| ประกาศของผู้ผลิต | BT26-05 ออกวันที่ 15 ตุลาคม 2026 |
| ผลิตภัณฑ์ที่ได้รับผลกระทบ | BeyondTrust Remote Support ทุกรุ่นถึง 26.2.3 |
| คะแนน | CVSS v4.0 9.3 (BeyondTrust), CVSS 3.1 9.8 (NVD) |
| วิธีแก้สำหรับเครื่องที่ติดตั้งเอง | แพตช์ BT26-05-RS สำหรับรุ่น 24.3.1 ถึง 26.2.3 รุ่นเก่ากว่านั้นต้องอัปเกรดก่อน |
| ลูกค้า SaaS | BeyondTrust ลงแพตช์ให้ครบแล้ว ณ 9 ตุลาคม 2026 |
| CISA KEV | เพิ่มเมื่อ 16 ตุลาคม 2026 กำหนดแก้ภายใน 19 ตุลาคม 2026 และต้องตรวจหลักฐาน (forensic triage) ตาม BOD 26-04 |
BeyondTrust ยังไม่เปิดเผยรายละเอียดทางเทคนิคของ CVE-2026-102764 เพราะเครื่องที่ลูกค้าติดตั้งเองจำนวนมากยังลงแพตช์ไม่เสร็จ บริษัทระบุด้วยว่าผลิตภัณฑ์ Privileged Remote Access (PRA) ใช้โค้ดส่วนเดียวกัน แม้การทดสอบภายในจะยังไม่พบวิธีโจมตี PRA ได้ แต่ก็ออกแพตช์ให้ PRA ด้วยและแนะนำให้ลูกค้า PRA ที่ติดตั้งเองลงแพตช์ทันที
ลำดับเหตุการณ์ของ CVE-2026-102764 ก่อนถึงวันเปิดเผย
บล็อกของ BeyondTrust ซึ่งอัปเดตล่าสุดวันที่ 16 ตุลาคม เล่าลำดับเหตุการณ์ไว้ดังนี้
| วันที่ (ปี 2026) | เกิดอะไรขึ้น |
|---|---|
| 29 สิงหาคม | ผู้โจมตีใช้ zero-day เจาะ Remote Support ที่ BeyondTrust ดูแลให้ 1 ราย และเครื่องที่ลูกค้าติดตั้งเอง 1 เครื่อง |
| 27 กันยายน | การโจมตีอุปกรณ์ของผู้ผลิตความปลอดภัยอีกรายเป็นข่าว BeyondTrust จึงเริ่มล่าหาร่องรอยแบบเดียวกัน |
| 28 กันยายน | ทีม Cyber Defense พบร่องรอยในระบบ SaaS ของลูกค้ารายนั้นและกักระบบได้ภายใน 27 นาทีหลังตรวจพบ |
| 30 กันยายน | Mandiant ส่งผลการสืบสวนเครื่องของลูกค้าที่ติดตั้งเอง ซึ่งตรงกับสิ่งที่ BeyondTrust พบ |
| 8 ตุลาคม | ออกแพตช์ BT26-05 ลูกค้า SaaS ทั้ง Remote Support และ PRA ได้รับแพตช์อัตโนมัติ |
| 15 ตุลาคม | เปิดเผย CVE ประกาศ BT26-05 และรายงานของ Mandiant พร้อมกัน |
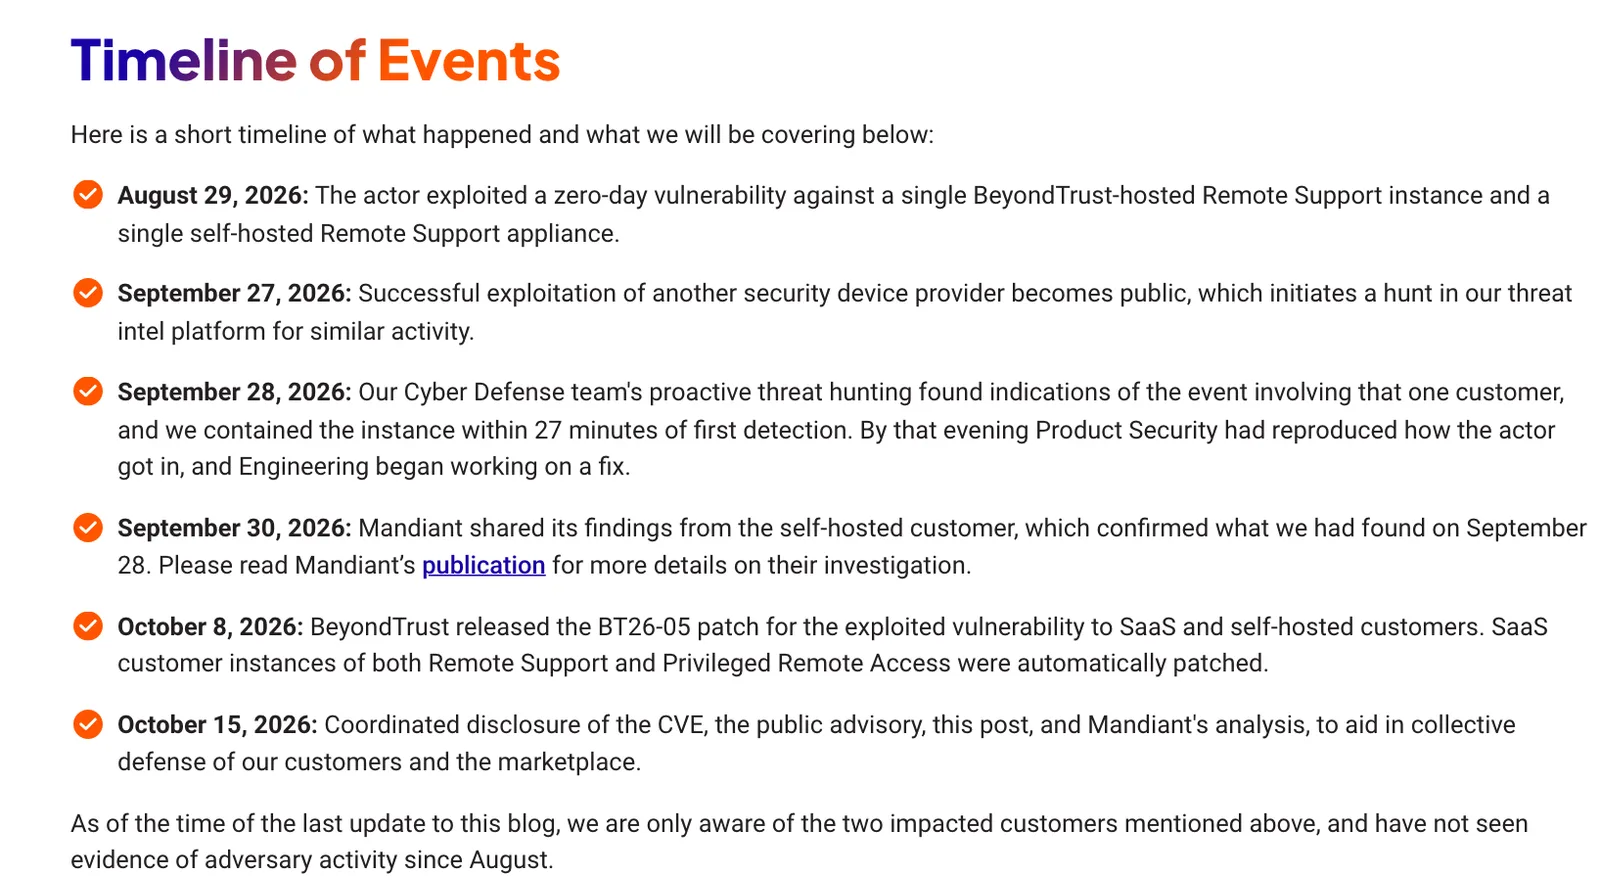
ณ วันที่อัปเดตบล็อก BeyondTrust ระบุว่ารู้เพียงลูกค้า 2 รายนี้ที่ได้รับผลกระทบ และไม่พบความเคลื่อนไหวของผู้โจมตีอีกหลังเดือนสิงหาคม บริษัทยอมรับด้วยว่าเซนเซอร์ของตนแจ้งเตือนทันทีตอนผู้โจมตียกระดับสิทธิ์ แต่เครื่องมือคัดกรองอัตโนมัติในแพลตฟอร์มตรวจจับของผู้ให้บริการภายนอกปิดการแจ้งเตือนนั้นว่าเป็น false positive สิ่งที่พบผู้โจมตีจริงคือการล่าภัย (threat hunting) ที่ทีมทำเองตามข่าวกรองภัยคุกคาม
ใครอยู่เบื้องหลังการโจมตีด้วย CVE-2026-102764
Google Threat Intelligence Group (GTIG) และ Mandiant ระบุว่าผู้โจมตีคือ ARMORY CASTLE ซึ่งเดิมติดตามในชื่อ UNC5221 ส่วน CrowdStrike เรียกกลุ่มเดียวกันว่า WARP PANDA กลุ่มนี้เคลื่อนไหวมาตั้งแต่อย่างน้อยเดือนตุลาคม 2023 และเคยใช้ zero-day ในอุปกรณ์ขอบเครือข่ายอย่าง Citrix NetScaler (CVE-2023-4966) และ Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887 และ CVE-2025-0282) เป้าหมายที่มีการบันทึกไว้ได้แก่สำนักงานกฎหมาย ผู้ให้บริการ SaaS บริษัทรับจ้างทำงานเอกสาร (BPO) บริษัทเทคโนโลยี และหน่วยงานรัฐ
BeyondTrust ระบุว่าผู้โจมตีเชื่อมต่อผ่าน VPN เชิงพาณิชย์และเราเตอร์บ้านหรือสำนักงานขนาดเล็กที่ถูกยึด และเปลี่ยนโครงสร้างพื้นฐานกับเครื่องมือทุกครั้งที่เปลี่ยนเหยื่อ ค่าบ่งชี้จากเหยื่อรายหนึ่งจึงมักใช้กับรายถัดไปไม่ได้ การระบุตัวผู้โจมตีจึงอาศัยพฤติกรรมเป็นหลัก
ARMORY CASTLE ทำอะไรหลังเจาะ CVE-2026-102764 ได้
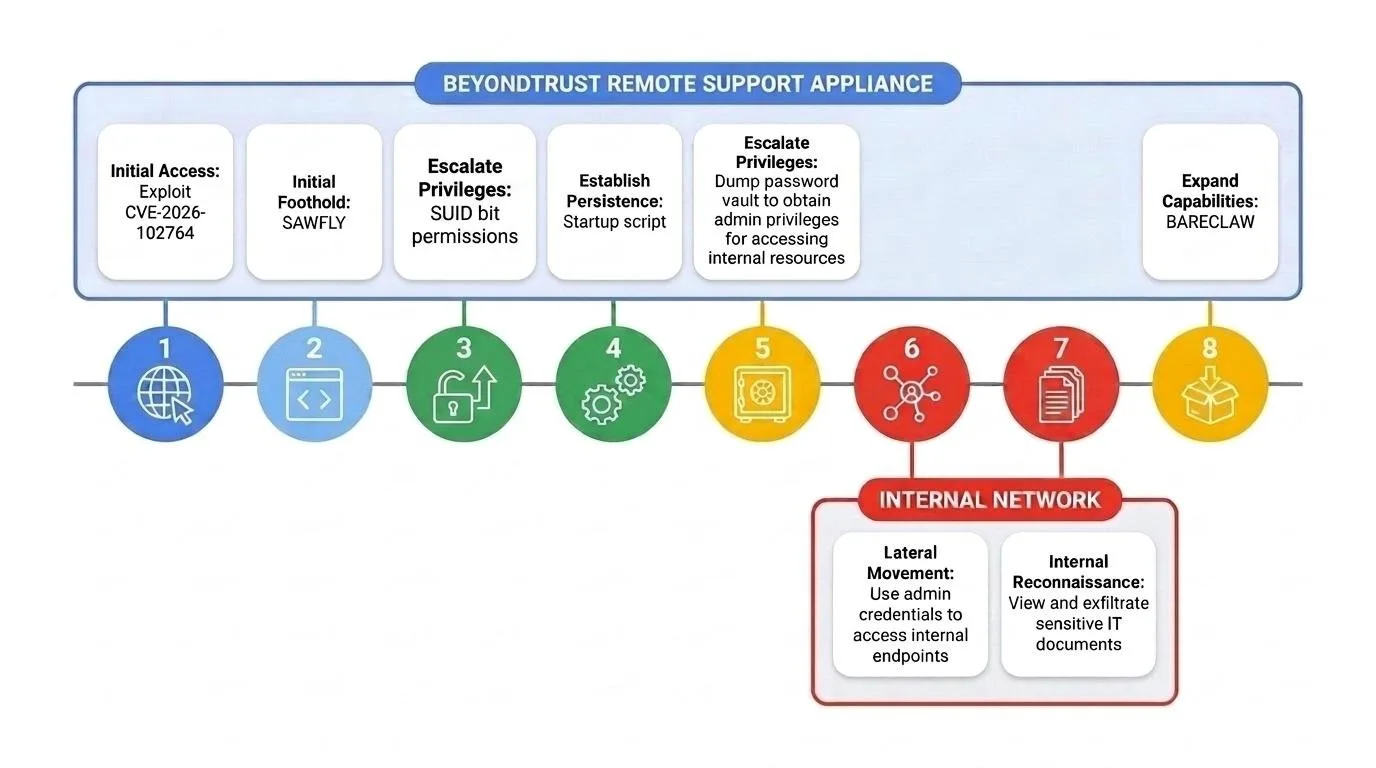
จากการสืบสวนของ Mandiant หลังเจาะ CVE-2026-102764 ได้ ผู้โจมตีทำงานเป็นขั้นตอนดังนี้
- วาง webshell ราว 11 นาทีหลังส่งคำขอแรก ไฟล์ SAWFLY (mangoapi.php) ปรากฏในโฟลเดอร์เว็บ ทำหน้าที่รับคำสั่งที่เข้ารหัสด้วย RC4 และตอบ 404 กับคำขอที่ไม่มีพารามิเตอร์ลับเพื่อหลบเครื่องสแกน
- ยกระดับเป็น root คัดลอก /bin/sh ไปเป็น /usr/bin/dbus-authd แล้วตั้งสิทธิ์ SUID ให้รันด้วยสิทธิ์ root
- ดึงรหัสผ่านจากคลังของอุปกรณ์ ใช้เครื่องมือ bt-secrets ของ BeyondTrust เองพยายามดึงคลังรหัสผ่าน แล้วลบ log ของเครื่องมือนั้น
- ฝังตัวให้รอดการรีบูต วางสคริปต์ zz-root-persist ในโฟลเดอร์ที่รันตอนเปิดเครื่อง เพื่อเพิ่มสิทธิ์ sudo แบบไม่ต้องใส่รหัสผ่านลงในแม่แบบคอนฟิก ซึ่งจะไม่หายแม้รีเซ็ตการตั้งค่า
- ลบร่องรอย ลบ log ของระบบ เว็บเซิร์ฟเวอร์ และแอปพลิเคชันซ้ำหลายครั้ง
- ใช้บัญชีผู้ดูแลเข้าระบบปลายทาง ล็อกอินหน้าเว็บผู้ดูแลด้วยบัญชี Administrator ที่ได้มา เปลี่ยนสิทธิ์ Jump Item และ Team ของบัญชีจาก No Access เป็น Administrator แล้วเปิดเซสชันรีโมตเข้าเครื่องภายในเพื่อดาวน์โหลดเอกสาร เช่น รายการซอฟต์แวร์ขององค์กร
- เปิดอุโมงค์เข้าเครือข่าย ติดตั้ง BARECLAW ซึ่งเป็น SOCKS5 proxy ผ่าน WebSocket และแก้ไฟล์ haproxy.conf ให้เรียกเครื่องมือนี้จากอินเทอร์เน็ตได้ผ่าน path ที่ตั้งขึ้นเอง
Mandiant เผยแพร่ค่า SHA-256 ของ SAWFLY และ BARECLAW พร้อมกฎ YARA ไว้ในรายงานสำหรับทีมที่ต้องการล่าหาร่องรอย
ทำไมเรื่องนี้สำคัญ
ระบบรีโมตซัพพอร์ตเก็บทั้งรหัสผ่านสิทธิ์สูงและแผนที่ว่าใครเชื่อมต่อเครื่องไหน การยึดอุปกรณ์ได้เพียงเครื่องเดียวจึงเปิดทางไปถึงเครื่องปลายทางจำนวนมาก CVE-2026-102764 เป็นอีกกรณีในชุดของช่องโหว่อุปกรณ์ขอบเครือข่ายที่ถูกใช้ก่อนมีแพตช์ ต่อจาก Ivanti Connect Secure zero-day ที่ CISA เร่งให้แพตช์เมื่อ 13–14 ตุลาคม และช่องโหว่ Citrix NetScaler ที่ถูกโจมตีจริงต่อเนื่อง
GTIG ประเมินว่า ARMORY CASTLE ใช้ zero-day กับเป้าหมายที่เลือกไว้ก่อน แล้วเปลี่ยนเป็นการไล่เจาะทุกเครื่องที่ยังไม่แพตช์หลังช่องโหว่เป็นข่าว เหมือนที่เกิดขึ้นในปี 2024 หลังการเปิดเผยช่องโหว่ Ivanti BeyondTrust ยังประเมินว่ากลุ่มนี้อาจใช้ AI ช่วยพัฒนาชุดการโจมตี แม้จะยังไม่มีหลักฐานทางนิติวิทยาศาสตร์ยืนยัน
สิ่งที่องค์กรไทยควรทำ
- ตรวจว่ามี BeyondTrust Remote Support หรือ PRA ที่ติดตั้งเองหรือไม่ รวมถึงระบบที่ผู้ให้บริการภายนอก (MSP) หรือบริษัท outsource ใช้รีโมตเข้าเครื่องขององค์กร แล้วลงแพตช์ BT26-05 ทันที รุ่นที่เก่ากว่า 24.3.1 ต้องอัปเกรดก่อน
- ถือว่าเครื่องที่เปิดออกอินเทอร์เน็ตช่วงที่มีช่องโหว่อาจถูกเจาะแล้ว Mandiant แนะนำให้เก็บ snapshot และ log ไว้ก่อนแก้ไข และติดตั้งใหม่จากอิมเมจที่สะอาดแทนการล้างเครื่อง เพราะการฝังตัวระดับระบบรอดการรีบูตได้
- หมุนเวียนรหัสผ่านหลังลงแพตช์แล้วเท่านั้น ไล่ตั้งแต่บัญชีผู้ดูแลหน้า /appliance และ /login, API secret, บัญชีที่ใช้เชื่อมระบบยืนยันตัวตน ไปจนถึงรหัสผ่านทุกชุดในคลังของอุปกรณ์ ถ้าเปลี่ยนก่อนแพตช์ ผู้โจมตีที่ยังคุมเครื่องอยู่จะได้รหัสใหม่ไปด้วย
- จำกัดหน้า /login และ /appliance ให้เข้าได้จากเครือข่ายที่เชื่อถือเท่านั้น ส่ง syslog ออกไปเก็บที่ SIEM แบบเกือบเรียลไทม์ แล้วล่าหาการเปลี่ยนสิทธิ์ Jump Item เป็น Administrator ไฟล์ .php แปลกปลอม และช่วงที่ log ขาดหาย
- อย่าให้ระบบคัดกรองอัตโนมัติปิดการแจ้งเตือนระดับร้ายแรงเอง บทเรียนของ BeyondTrust คือการแจ้งเตือนที่ถูกปิดว่าเป็น false positive ควรยังอยู่ในขอบเขตการล่าภัย ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-102764 คืออะไร?
CVE-2026-102764 คือช่องโหว่ระดับ Critical ในส่วนรับส่งข้อความภายในของ BeyondTrust Remote Support ที่ไม่ตรวจที่มาของข้อความให้ดีพอ ผู้โจมตีจากระยะไกลจึงจัดการไฟล์บนอุปกรณ์ได้ BeyondTrust ให้คะแนน CVSS v4.0 9.3 และประกาศแพตช์ BT26-05 เมื่อ 15 ตุลาคม 2026
BeyondTrust Remote Support รุ่นใดได้รับผลกระทบจาก CVE-2026-102764 และต้องแก้อย่างไร?
CVE-2026-102764 กระทบ Remote Support ทุกรุ่นถึง 26.2.3 เครื่องที่ติดตั้งเองรุ่น 24.3.1 ถึง 26.2.3 ต้องลงแพตช์ BT26-05-RS ผ่านหน้า /appliance หากไม่ได้เปิดอัปเดตอัตโนมัติ ส่วนรุ่นเก่ากว่า 24.3.1 ต้องอัปเกรดเป็นรุ่นที่ยังรองรับก่อนแล้วจึงลงแพตช์
ใครใช้ CVE-2026-102764 โจมตี?
Mandiant และ Google Threat Intelligence Group ระบุว่าผู้ใช้ CVE-2026-102764 เป็น zero-day คือ ARMORY CASTLE (ชื่อเดิม UNC5221) กลุ่มจารกรรมที่ต้องสงสัยว่าเชื่อมโยงกับจีน ซึ่งเคยใช้ zero-day ใน Ivanti Connect Secure และ Citrix NetScaler มาก่อน
ลูกค้า BeyondTrust แบบ SaaS ต้องทำอะไรเกี่ยวกับ CVE-2026-102764 หรือไม่?
BeyondTrust ลงแพตช์ CVE-2026-102764 ให้ลูกค้า Remote Support แบบ SaaS ครบแล้ว ณ 9 ตุลาคม 2026 ลูกค้าไม่ต้องลงแพตช์เอง แต่ Mandiant แนะนำให้ยังทำขั้นตอนหมุนเวียนรหัสผ่านและตรวจการตั้งค่าในหน้า /login เพราะการปิดช่องโหว่ไม่ได้แก้ผลจากการถูกเข้าถึงก่อนหน้า
ถ้าเคยเปิด Remote Support ออกอินเทอร์เน็ตขณะยังมีช่องโหว่ CVE-2026-102764 ควรทำอย่างไร?
Mandiant แนะนำให้ถือว่าเครื่องนั้นอาจถูกเจาะแล้วจนกว่าจะตรวจเสร็จ เก็บ snapshot และ log ไว้ก่อนแก้ไข ติดตั้งใหม่จากอิมเมจที่สะอาดและแพตช์ครบแทนการล้างเครื่อง แล้วจึงหมุนเวียนรหัสผ่านทุกชุดที่อุปกรณ์เก็บหรือส่งต่อหลังลงแพตช์แล้ว
แหล่งอ้างอิง
- BT26-05 Security Advisory — BeyondTrust
- ARMORY CASTLE and BT26-05: What Security Teams Need to Know — BeyondTrust
- ARMORY CASTLE Exploits BeyondTrust — Google Threat Intelligence Group / Mandiant
- CVE-2026-102764 Detail — NIST National Vulnerability Database
- Known Exploited Vulnerabilities Catalog: CVE-2026-102764 — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- จีน157สหรัฐอเมริกา277
- ผลิตภัณฑ์และเทคโนโลยี
- NetScaler4CISA KEV7
- กฎหมายและมาตรฐาน
- BOD 26-044
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ