
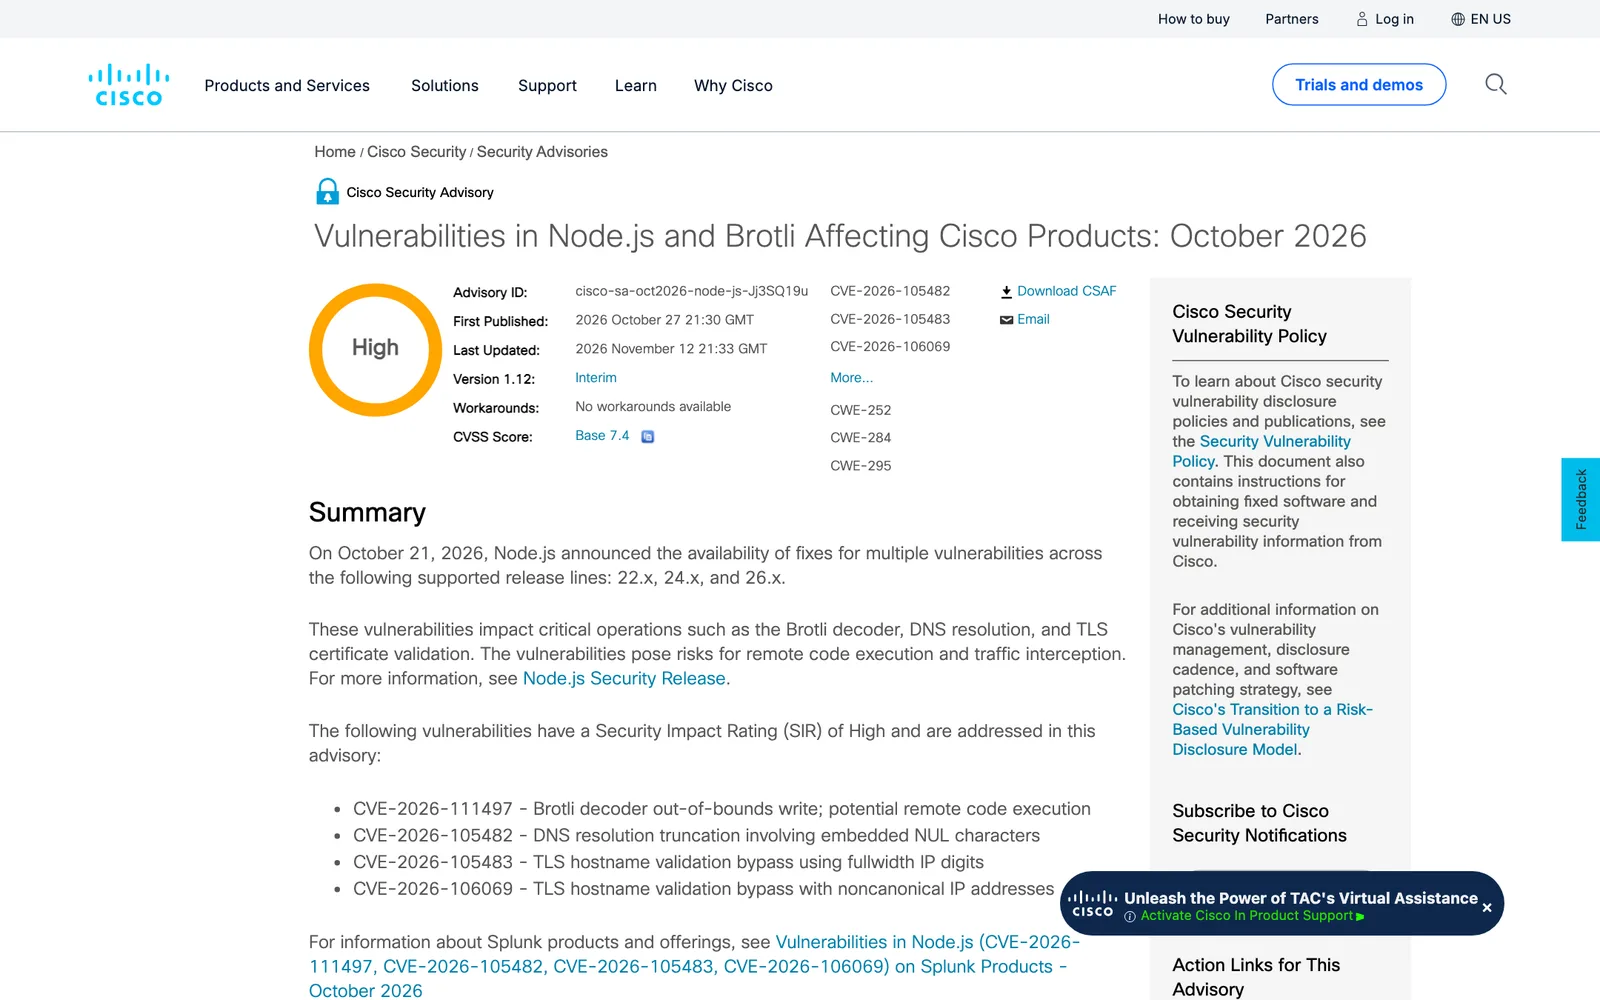
ประกาศ Cisco Node.js Brotli ฉบับ 1.12 วันที่ 12 พ.ย. 2026 กระทบ Nexus Duo Webex RoomOS ส่วน ISE ASA และ SD-WAN ไม่ได้รับผลกระทบ
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- Cisco ปรับประกาศ cisco-sa-oct2026-node-js เป็นฉบับ 1.12 เมื่อ 12 พฤศจิกายน 2026 (21:33 GMT) หลังขยายการตรวจสอบไปยัง Brotli นอก Node.js ตั้งแต่ 30 ตุลาคม 2026
- ประกาศครอบคลุม CVE-2026-111497 (Brotli decoder เขียนนอกขอบเขต อาจรันโค้ดได้) กับ CVE-2026-105482, CVE-2026-105483 และ CVE-2026-106069 ที่เป็นปัญหา DNS และการตรวจชื่อโฮสต์ TLS ของ Node.js ระดับ High ทั้งหมด
- Cisco ระบุว่า Cisco ISE, IOS XE, IOS XR, Catalyst SD-WAN, Secure Firewall ASA, FMC และ FTD ไม่ได้รับผลกระทบ ส่วน NX-OS ต้องดูตารางผลิตภัณฑ์
- ผลิตภัณฑ์ที่มีรุ่นแก้หรือกำหนดแก้แล้ว เช่น Duo Network Gateway 3.4.2, Packet Tracer 9.2.0 (ธ.ค. 2026), Nexus 3000 และ 9000 ใน Guest Shell ที่แก้ด้วย Guestshell 4.9 หรือ NX-OS ที่ออกระหว่าง ธ.ค. 2026 ถึง ก.พ. 2027
- ประกาศ Cisco Node.js Brotli ไม่มีวิธีหลบเลี่ยงชั่วคราว และบอกว่าผลิตภัณฑ์ที่ไม่อยู่ในรายการถือว่าไม่ได้รับผลกระทบ
ประกาศ Cisco Node.js Brotli (cisco-sa-oct2026-node-js) ถูกปรับเป็นฉบับ 1.12 เมื่อ 12 พฤศจิกายน 2026 รายงานผลกระทบของช่องโหว่ Node.js และ Brotli ที่ Node.js ออกแพตช์เมื่อ 21 ตุลาคม ต่อผลิตภัณฑ์ของ Cisco ช่องโหว่หลักคือ CVE-2026-111497 หรือ Node2Shell ในตัวถอดรหัส Brotli ซึ่ง Cisco จัดความรุนแรงเป็น High และระบุว่าอาจนำไปสู่การรันโค้ดจากระยะไกล
ประกาศ Cisco Node.js Brotli ฉบับล่าสุดแยกผลิตภัณฑ์ที่ได้รับผลกระทบออกจากผลิตภัณฑ์หลักที่ไม่ได้รับผลกระทบอย่างชัดเจน ไฟร์วอลล์ Secure Firewall ASA, FMC, FTD, Cisco ISE, IOS XE, IOS XR และ Catalyst SD-WAN อยู่ในกลุ่มที่ Cisco ระบุว่าไม่ได้รับผลกระทบ ขณะที่ Duo Network Gateway, Nexus 3000 และ 9000 ใน Guest Shell, Packet Tracer, RoomOS และ Webex Contact Center อยู่ในรายการที่มีรุ่นแก้หรือกำหนดแก้ ข่าวช่องโหว่ต้นทางอ่านได้ที่ช่องโหว่ Brotli ใน Node.js และผลต่อระบบควบคุมอุตสาหกรรมของ Siemens อ่านได้ที่ประกาศ Siemens ICSA-26-316
ช่องโหว่ 4 รายการในประกาศ Cisco Node.js Brotli
ประกาศ Cisco Node.js Brotli ฉบับนี้เป็นฉบับที่ 12 นับจากเผยแพร่ครั้งแรกเมื่อ 27 ตุลาคม 2026
Cisco ระบุว่า Node.js ประกาศแพตช์สำหรับสาย 22.x, 24.x และ 26.x เมื่อ 21 ตุลาคม 2026 ซึ่งกระทบการทำงานสำคัญ ได้แก่ Brotli decoder การแปลงชื่อ DNS และการตรวจใบรับรอง TLS โดย Cisco จัดทั้ง 4 รายการเป็นระดับ High
| CVE | คำอธิบายจาก Cisco |
|---|---|
| CVE-2026-111497 | Brotli decoder เขียนนอกขอบเขต อาจรันโค้ดจากระยะไกล |
| CVE-2026-105482 | การแปลง DNS ตัดข้อความเมื่อมีอักขระ NUL ฝังอยู่ |
| CVE-2026-105483 | ข้ามการตรวจชื่อโฮสต์ TLS ด้วยตัวเลข IP แบบ fullwidth |
| CVE-2026-106069 | ข้ามการตรวจชื่อโฮสต์ TLS ด้วยที่อยู่ IP ที่ไม่เป็นรูปแบบมาตรฐาน |
ประกาศ Cisco Node.js Brotli แสดงคะแนนพื้นฐาน CVSS 7.4 และ CWE-252, CWE-284 และ CWE-295 Cisco ขยายการตรวจสอบไปยัง Brotli นอก Node.js เมื่อ 30 ตุลาคม 2026 เพราะตัวถอดรหัส Brotli ของ Google ถูกรวมหรือเชื่อมเข้ากับซอฟต์แวร์อื่นจำนวนมาก ผลิตภัณฑ์ที่ไม่ใช้ Node.js จึงอาจได้รับผลด้วย
ผลิตภัณฑ์ของ Cisco ที่มีรุ่นแก้หรือกำหนดแก้
ตารางนี้คัดจากส่วน Impacted Products with Software Fixes ของประกาศ Cisco Node.js Brotli
| ผลิตภัณฑ์ | รุ่นที่แก้ ตามประกาศ Cisco |
|---|---|
| Duo Network Gateway | 3.4.2 |
| Duo Authentication Proxy Local Manager for Windows | 6.8.1 (พ.ย. 2026) |
| Packet Tracer | 9.2.0 (ธ.ค. 2026) |
| Intersight Virtual Appliance | 1.1.8-2 (พ.ย. 2026) |
| Nexus 3000 และ 9000 แบบ standalone NX-OS (Guest Shell) | Guestshell 4.9 หรือ NX-OS 10.3.11 (ธ.ค. 2026), 9.3.19 และ 10.5.7 (ม.ค. 2027), 10.4.9 และ 10.6.5 (ก.พ. 2027) |
| Collaboration Endpoints (RoomOS) | RoomOS On-premises 11.41.2.3 และ 26.7.4.3 |
| Security Cloud Control | 20261030-b3cffcb (พ.ย. 2026) |
| Webex Connect | 6.22.2 (พ.ย. 2026) |
| ThousandEyes BrowserBot | แก้ฝั่งคลาวด์แล้ว ไม่ต้องดำเนินการ |
ในประกาศ Cisco Node.js Brotli ผลิตภัณฑ์อีกหลายรายการยังไม่กำหนดรุ่นแก้ เช่น Secure Workload (ก.พ. 2027), Smart PHY (มี.ค. 2027), Secure Endpoint Private Cloud Appliance และ Virtualized Infrastructure Manager ซึ่งระบุว่า "Release no. TBD" พร้อมรหัสบั๊กของ Cisco ให้ติดตามในเครื่องมือ Bug Search Tool Cisco ยังระบุผลิตภัณฑ์ที่อยู่ระหว่างตรวจสอบ เช่น AppDynamics, Catalyst Center, Crosswork, HyperFlex HX Data Platform, Webex Meetings และ Webex Desk Camera
ผลิตภัณฑ์ที่ Cisco ยืนยันว่าไม่ได้รับผลกระทบ
ส่วน Products Confirmed Not Vulnerable ของประกาศ Cisco Node.js Brotli ระบุกลุ่มที่ทีมเครือข่ายไม่ต้องรีบแก้
กลุ่มผลิตภัณฑ์หลักที่สถานะเป็น Not impacted ตามตาราง Priority Products ได้แก่ Catalyst SD-WAN Software, Identity Services Engine, IOS XE, IOS XR, Secure Firewall ASA, Secure Firewall Management Center และ Secure Firewall Threat Defense ส่วน NX-OS ต้องดูตารางผลิตภัณฑ์เป็นรายรุ่น
รายการที่ Cisco ยืนยันว่าไม่ได้รับผลกระทบยังรวม Secure Client, Secure Email Gateway, Secure Network Analytics, Nexus Dashboard, Nexus 7000, Nexus 9000 แบบ ACI mode, Meraki MX, MS และ MR, Duo ฝั่งคลาวด์, Secure Access และ Umbrella CDaaS Cisco ย้ำว่าผลิตภัณฑ์ที่ไม่อยู่ในประกาศถือว่าไม่ได้รับผลกระทบ
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-111497 ในอุปกรณ์ Cisco
- เทียบรายการอุปกรณ์ ที่องค์กรใช้กับประกาศ Cisco Node.js Brotliกับตารางของ Cisco โดยเฉพาะ Nexus 3000 และ 9000 ที่เปิด Guest Shell, Duo Network Gateway, Packet Tracer และเครื่อง RoomOS
- อัปเกรดรายการที่มีรุ่นแก้แล้ว เช่น Duo Network Gateway เป็น 3.4.2 และวางแผนช่วงปิดระบบสำหรับ NX-OS ที่รุ่นแก้ออกเป็นช่วง ธ.ค. 2026 ถึง ก.พ. 2027
- อัปเดต Guestshell เป็น 4.9 บน Nexus ที่ใช้ Guest Shell ซึ่ง Cisco ระบุเป็นรุ่นที่แก้ได้ทันที โดยไม่ต้องรอ NX-OS รุ่นใหม่ที่ออกช่วง ธ.ค. 2026 ถึง ก.พ. 2027 เพื่อลดความเสี่ยงจาก CVE-2026-111497
- ติดตามประกาศ Cisco Node.js Brotli ฉบับถัดไปสำหรับผลิตภัณฑ์ที่ยังอยู่ระหว่างตรวจสอบหรือรุ่นแก้เป็น TBD เพราะ Cisco ระบุว่าจะปรับประกาศต่อเนื่อง
- ตรวจซอฟต์แวร์ที่ฝัง Brotli เอง นอกอุปกรณ์ Cisco เช่น แอปที่ใช้ Node.js หรือไลบรารี Brotli ที่รุ่นระหว่าง 1.0.3 ถึง 1.2.0 ให้ขึ้นเป็น 1.0.10, 1.1.1 หรือ 1.2.1 ตามที่ต้นทางแนะนำ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ประกาศอย่าง Cisco Node.js Brotli ที่ผู้ผลิตเครือข่ายปรับปรุงทุกสัปดาห์และมีรุ่นแก้ทยอยออกหลายเดือนเป็นงานที่ต้องมีคนติดตามต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ประกาศ Cisco Node.js Brotli พูดถึงอะไร?
ประกาศ Cisco Node.js Brotli พูดถึง CVE-2026-111497 ซึ่งคือช่องโหว่ Brotli decoder เขียนนอกขอบเขตใน Google Brotli C decoder ที่รวมมากับ Node.js และซอฟต์แวร์อื่น Cisco จัดความรุนแรงเป็น High และระบุว่าอาจนำไปสู่การรันโค้ดจากระยะไกล
ผลิตภัณฑ์ Cisco ใดที่ได้รับผลกระทบจากประกาศ Cisco Node.js Brotli?
ประกาศ Cisco Node.js Brotli ฉบับ 1.12 ระบุผลิตภัณฑ์ที่มีรุ่นแก้ เช่น Duo Network Gateway, Duo Authentication Proxy Local Manager for Windows, Nexus 3000 และ Nexus 9000 แบบ standalone NX-OS ในส่วน Guest Shell, Packet Tracer, Intersight Virtual Appliance, RoomOS และ Webex Contact Center พร้อมรายการที่ยังรอตรวจสอบอีกหลายรายการ
ผลิตภัณฑ์ Cisco ใดที่ไม่ได้รับผลกระทบ?
Cisco ระบุว่า Identity Services Engine, IOS XE, IOS XR, Catalyst SD-WAN Software, Secure Firewall ASA, Management Center และ Threat Defense ไม่ได้รับผลกระทบ และยังยืนยันว่า Secure Client, Meraki MX และ ThousandEyes Enterprise Agent ไม่ได้รับผลกระทบด้วย
มีวิธีหลบเลี่ยงชั่วคราวหรือไม่?
ประกาศของ Cisco ระบุว่าไม่มี workaround ผู้ใช้ต้องอัปเกรดเป็นรุ่นที่แก้ตามตารางของผลิตภัณฑ์นั้น ส่วนบริการคลาวด์บางรายการ เช่น ThousandEyes BrowserBot แก้ให้แล้วโดยไม่ต้องทำอะไร
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Node.js25Brotli6Windows135
- เหตุการณ์และงาน
- Node2Shell4
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ