
CISA ออกประกาศ ICSA-26-316 จำนวน 5 ฉบับเมื่อ 12 พ.ย. 2026 รายงานผลของ PHP2Shell และ Node2Shell ต่อ Siemens Desigo, Spectrum Power, Industrial Edge และ RUGGEDCOM
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- CISA เผยแพร่ประกาศ ICSA-26-316-01 ถึง 05 เมื่อ 12 พฤศจิกายน 2026 รวม 5 ฉบับของ Siemens ทั้งหมดเป็นรายงานผลกระทบจาก PHP2Shell (CVE-2026-109618, CVE-2026-109619) และ Node2Shell (CVE-2026-111497)
- ประกาศ -01 ครอบคลุม Siemens Building Automation and Energy Products เช่น Spectrum Power 3, 4, 7, TG, Energy Engage และ AMIS TS โดยบางรายการยังไม่มีรุ่นแก้ และ Energy Engage V2.0SP9 ไม่มีแผนแก้
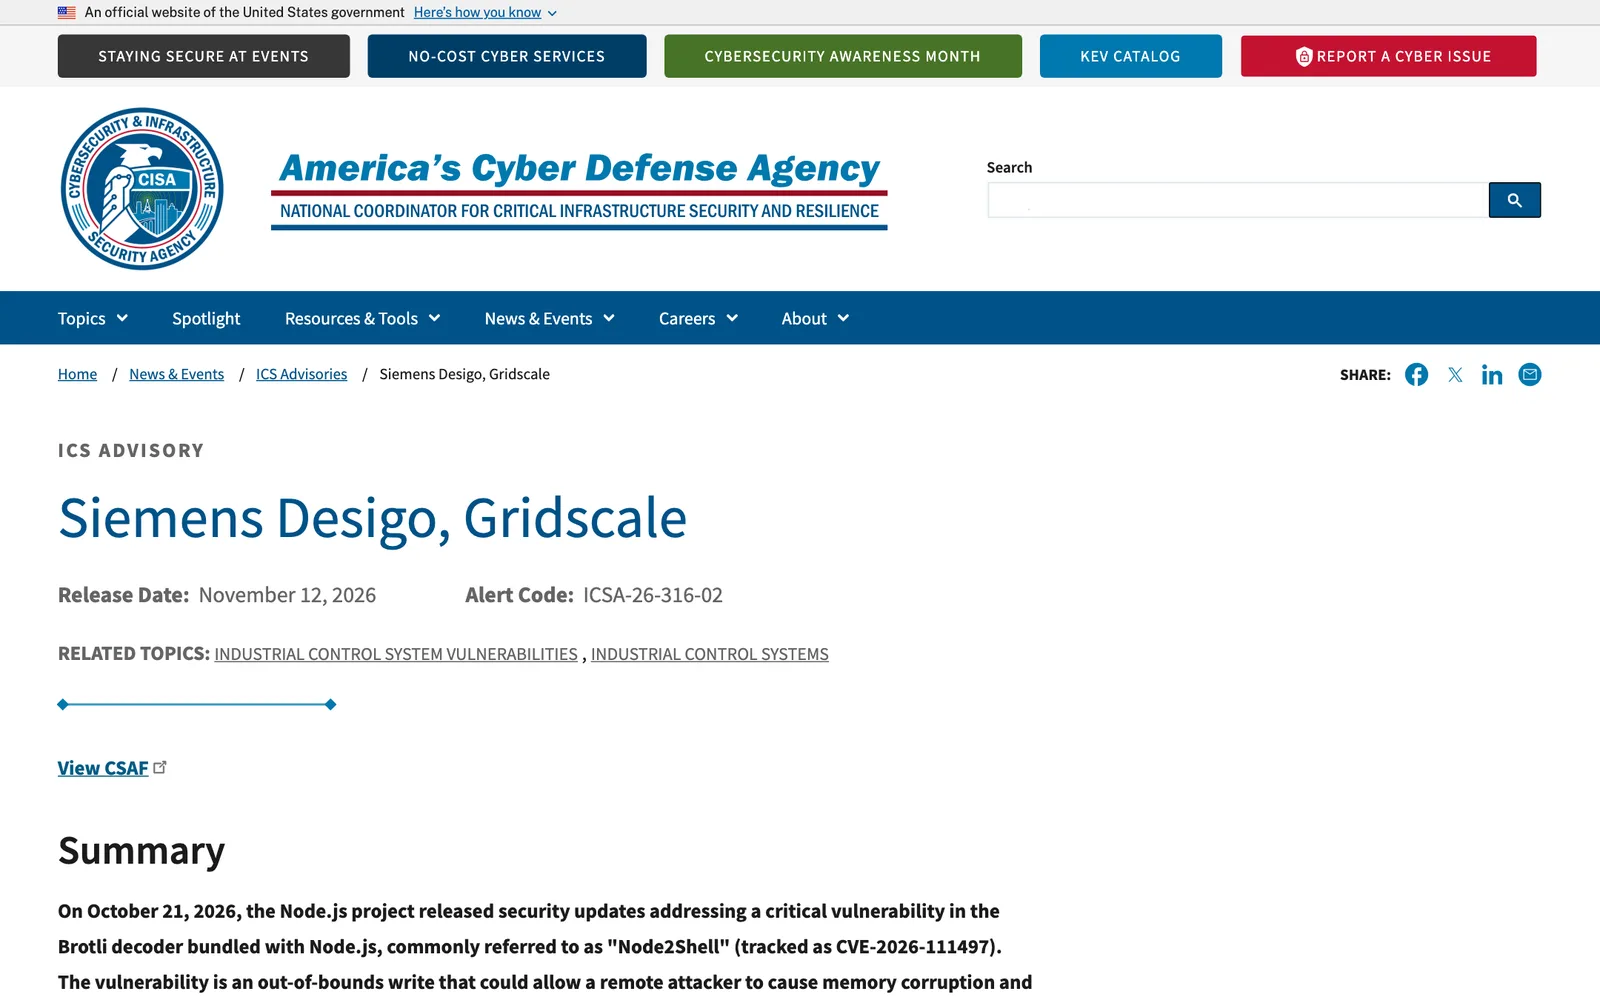
- ประกาศ -02 ระบุ Desigo CC V8 และ V9 ให้ติดตั้งอัปเดต .NET ผ่าน Windows Update ส่วน Gridscale X DSA แก้ใน V5.4 และ Gridscale X PSS®E แก้ใน V36.8.0
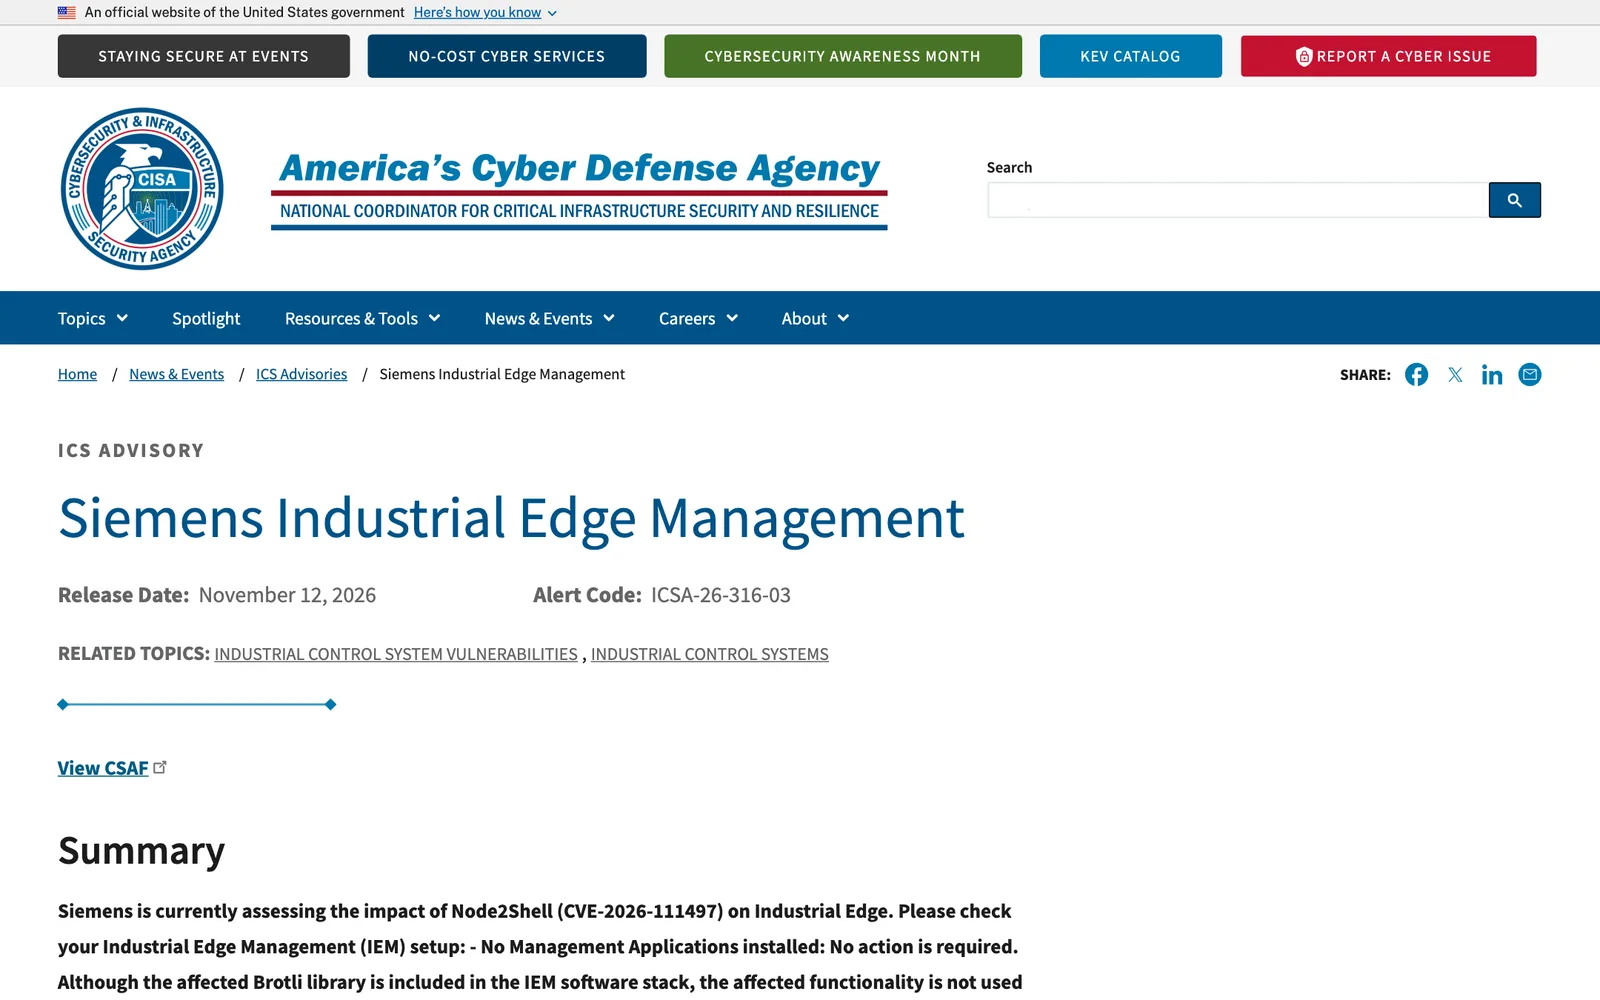
- ประกาศ -03 ว่าด้วย Industrial Edge Management โดยบริการคลาวด์ Industrial Edge Management Cloud แก้ตั้งแต่ 28 ตุลาคม 2026 ส่วน Common Configurator ยังไม่มีรุ่นแก้ ต้องใช้วิธีบรรเทาชั่วคราว
- ประกาศ -04 และ -05 ว่าด้วย RUGGEDCOM APE1808 ที่ใช้ Palo Alto Networks PAN-OS คะแนน CVSS 3.1 สูงสุด 9.8 ให้ลูกค้าอัปเกรด PAN-OS ตามคำแนะนำของ Palo Alto
CISA เผยแพร่ประกาศ ICSA-26-316 ของ Siemens รวม 5 ฉบับเมื่อ 12 พฤศจิกายน 2026 ทั้งหมดรายงานผลกระทบของช่องโหว่ที่เปิดเผยเมื่อ 21 ตุลาคม ต่อผลิตภัณฑ์ควบคุมอาคาร ระบบไฟฟ้า และอุปกรณ์อุตสาหกรรมของ Siemens ได้แก่ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) และ Node2Shell (CVE-2026-111497) ผลิตภัณฑ์บางรายการแก้แล้ว แต่บางรายการยังไม่มีรุ่นแก้ และ Siemens ระบุว่ายังประเมินผลกระทบต่อเนื่อง ข้อมูลจึงอาจเปลี่ยนได้
ช่องโหว่ต้นทางมีข่าวบนเว็บนี้อยู่แล้ว PHP2Shell อ่านได้ที่Patch the Planet ของ OpenAI ประสานแก้ PHP2Shell และ Node2Shell อ่านได้ที่ช่องโหว่ Brotli ใน Node.js ข่าวนี้สรุปส่วนที่ต่างออกไป คือผลต่อระบบที่ใช้ในโรงงานและอาคาร
ICSA-26-316 ทั้ง 5 ฉบับครอบคลุมอะไรบ้าง
| ฉบับ | ผลิตภัณฑ์ | ช่องโหว่ต้นทาง |
|---|---|---|
| ICSA-26-316-01 | Siemens Building Automation and Energy Products | PHP2Shell: CVE-2026-109618, CVE-2026-109619 |
| ICSA-26-316-02 | Siemens Desigo, Gridscale | Node2Shell: CVE-2026-111497 |
| ICSA-26-316-03 | Siemens Industrial Edge Management | Node2Shell: CVE-2026-111497 |
| ICSA-26-316-04 | Siemens RUGGEDCOM APE1808 | Node2Shell ผ่าน Palo Alto Networks PAN-OS |
| ICSA-26-316-05 | Siemens RUGGEDCOM APE1808 | PHP2Shell ผ่าน Palo Alto Networks PAN-OS |
คะแนน CVSS 3.1 สูงสุดของแต่ละฉบับคือ 9.8 และ CVE-2026-109619 ใน ICSA-26-316-05 ได้ 8.1 ภาคส่วนโครงสร้างพื้นฐานสำคัญที่ CISA ระบุคือพลังงาน การผลิตสำคัญ และเทคโนโลยีสารสนเทศ โดย Siemens มีสำนักงานใหญ่ในเยอรมนีและติดตั้งทั่วโลก
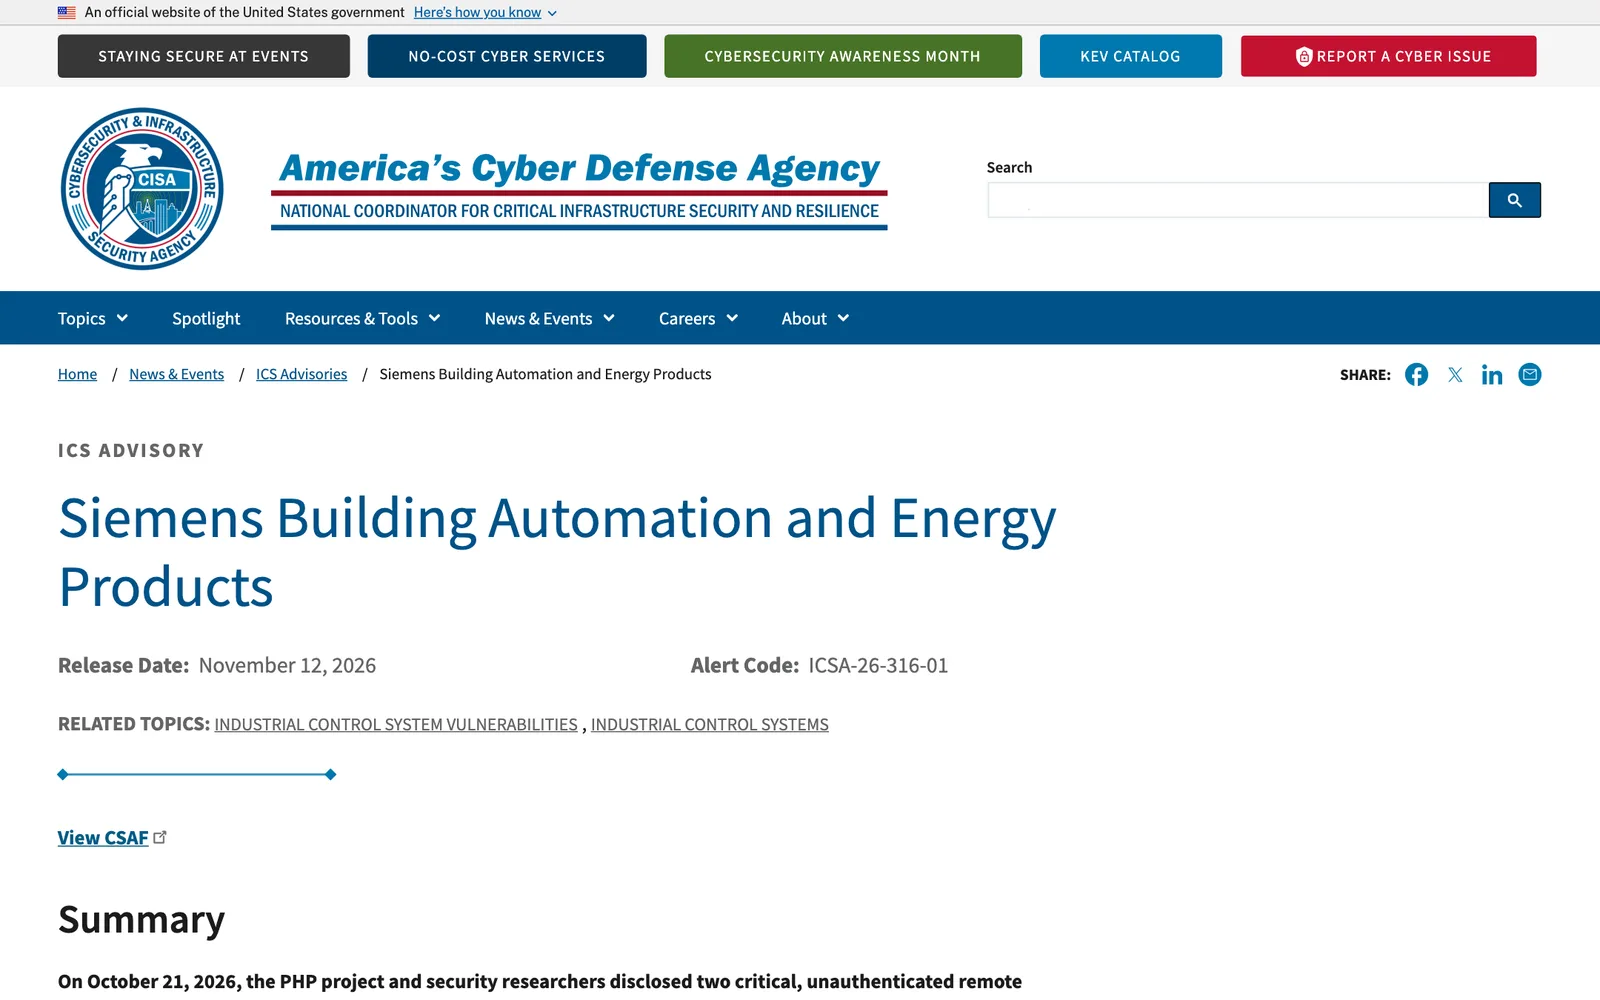
ICSA-26-316-01: ระบบอาคารและพลังงานที่ใช้ PHP
PHP2Shell ประกอบด้วยสองช่องโหว่ CVE-2026-109618 ที่เกี่ยวกับการจัดการหน่วยความจำขณะเกิด out-of-memory จนอ่านหน่วยความจำที่ยังไม่ถูกตั้งค่า และ CVE-2026-109619 ที่สถานะส่วนกลางของ PHP ยังชี้ไปยังหน่วยความจำของคำขอที่ถูกคืนไปแล้ว ทั้งสองอาจนำไปสู่ RCE ที่ผู้โจมตีไม่ต้องล็อกอิน
รายการที่ Siemens ระบุว่าได้รับผลใน ICSA-26-316-01 มีทั้ง AMIS TS, blueplanet 360 NX3 M6 WM OD IISX, Energy Engage, Spectrum Power 3, 4, 7 และ TG กับ Local Monitoring bt-monitoring-vm สถานะการแก้ต่างกันตามผลิตภัณฑ์
- Energy Engage V3.1SP1 Siemens ให้อัปเกรด PHP เป็นรุ่น 8.1.34 release 6
- Local Monitoring bt-monitoring-vm อัปเดตเป็นรุ่น V20261103 หรือใหม่กว่า
- AMIS TS และ blueplanet 360 NX3 M6 WM OD IISX ณ วันที่ประกาศ ยังไม่มีรุ่นแก้
- Energy Engage V2.0SP9 Siemens ไม่มีแผนออกรุ่นแก้
ICSA-26-316-02 และ -03: Node2Shell ใน Desigo, Gridscale และ Industrial Edge
Node2Shell คือช่องโหว่ buffer overflow ในตัวถอดรหัส Brotli รุ่น 1.0.3 ถึง 1.2.0 ผู้โจมตีที่ไม่ต้องล็อกอินส่งสตรีมที่บีบอัดด้วย Brotli แบบที่สร้างขึ้นเฉพาะ เพื่อทำให้หน่วยความจำเสียหาย อ่านข้อมูลหน่วยความจำ ทำให้บริการล่ม หรืออาจรันโค้ดได้ ต้นทางแนะนำให้อัปเดต Brotli เป็น 1.0.10, 1.1.1 หรือ 1.2.1
ใน ICSA-26-316-02 Siemens ให้ผู้ใช้ Desigo CC V8 และ V9 ติดตั้งอัปเดตความปลอดภัยของ .NET ผ่าน Windows Update ส่วน Gridscale X DSA รุ่น 5.3 ให้ขึ้นเป็น V5.4 และ Gridscale X PSS®E ก่อน V36.8.0 ให้ขึ้นเป็น V36.8.0 หรือใหม่กว่า
ใน ICSA-26-316-03 Siemens ระบุว่าถ้า Industrial Edge Management ไม่ได้ติดตั้ง Management Application ไว้ก็ไม่ต้องทำอะไร เพราะฟังก์ชันที่ได้รับผลไม่ถูกเรียกใช้ แม้ไลบรารี Brotli จะอยู่ในซอฟต์แวร์ส่วนรวมก็ตาม แต่ถ้าติดตั้ง Management Application หรือ Device Application ต้องทำตามวิธีบรรเทาจนกว่าจะมีรุ่นแก้
- Industrial Edge Management Cloud บริการคลาวด์ของ Siemens แก้ตั้งแต่ 28 ตุลาคม 2026 ผู้ใช้ไม่ต้องทำอะไร
- Cloud Connector Configurator ต้องเป็น V1.24.3 ขึ้นไป และ Data Flow Monitoring V3.0.18 ขึ้นไป
- Databus Configurator V4.0.1, DataXess Configurator V1.5.7, Edge OPC UA Server Configurator V2.3.10 และ Flow Creator Configurator V1.15.1 ขึ้นไป
- Common Configurator บน IEM ยังไม่มีรุ่นแก้ Siemens ให้ถอน Management Application ทั้งหมดและป้องกัน IEM ด้วยไฟร์วอลล์หรือ WAF
- Common Configurator บนอุปกรณ์ (CC on Edge) ให้หยุดใช้งานจนกว่าจะมีรุ่นแก้
ICSA-26-316-04 และ -05: RUGGEDCOM APE1808 ที่ใช้ PAN-OS
RUGGEDCOM APE1808 เป็นอุปกรณ์ของ Siemens ที่รัน Palo Alto Networks PAN-OS ประกาศทั้งสองฉบับระบุว่าทุกรุ่นได้รับผลจาก Node2Shell และจาก PHP2Shell ใน PAN-OS 10.2, 11.1, 11.2, 12.1 และ 12.2 ทุกรุ่นย่อย Siemens ให้ลูกค้าอัปเกรดเป็น PAN-OS รุ่นที่แก้แล้ว ติดต่อฝ่ายสนับสนุนเพื่อขอแพตช์เพิ่มเติม และทำตามวิธีบรรเทาที่ Palo Alto Networks ประกาศไว้
คำแนะนำของ Siemens และ CISA
Siemens แนะนำเป็นหลักทั่วไปให้ป้องกันการเข้าถึงเครือข่ายของอุปกรณ์ด้วยกลไกที่เหมาะสม และตั้งค่าสภาพแวดล้อมตามคู่มือ Industrial Security ของ Siemens สำหรับผู้ดูแลระบบไฟฟ้า Siemens ย้ำให้ตรวจว่ามีมาตรการป้องกันแบบหลายชั้นและซ้ำซ้อนตามที่กฎระเบียบกำหนด และให้ตรวจสอบอัปเดตก่อนติดตั้งโดยมีเจ้าหน้าที่ที่ผ่านการอบรมดูแลกระบวนการ
CISA แนะนำให้ลดการเปิดอุปกรณ์ระบบควบคุมสู่อินเทอร์เน็ต วางเครือข่ายควบคุมและอุปกรณ์ระยะไกลหลังไฟร์วอลล์แยกจากเครือข่ายธุรกิจ และใช้ VPN ที่อัปเดตแล้วเมื่อต้องเข้าถึงจากระยะไกล พร้อมเตือนว่า VPN ปลอดภัยเท่ากับอุปกรณ์ที่เชื่อมต่อ และควรวิเคราะห์ผลกระทบก่อนปรับมาตรการ
สิ่งที่องค์กรไทยควรทำกับ ICSA-26-316
- ทำรายการผลิตภัณฑ์ Siemens ในโรงงาน อาคาร และระบบพลังงาน เทียบกับตารางของ ICSA-26-316-01 ถึง -05 ว่ารุ่นที่ใช้อยู่อยู่ในรายการหรือไม่
- อัปเดตรายการที่มีรุ่นแก้ เช่น Gridscale X, Cloud Connector Configurator และ Local Monitoring โดยทดสอบก่อนติดตั้งตามที่ Siemens แนะนำ
- ใช้วิธีบรรเทากับรายการที่ยังไม่มีรุ่นแก้ เช่น ถอน Management Application ออกจาก IEM แล้ววางหลังไฟร์วอลล์หรือ WAF และหยุด CC on Edge
- ตรวจว่าอุปกรณ์เข้าถึงจากอินเทอร์เน็ตได้หรือไม่ ตามคำแนะนำของ CISA แล้วแยกเครือข่ายควบคุมออกจากเครือข่ายธุรกิจ
- ติดตามประกาศฉบับปรับปรุง เพราะ Siemens ระบุว่าจะเผยแพร่ข้อมูลเพิ่มเมื่อมีรุ่นแก้ใหม่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ระบบอาคารและโรงงานที่ต่อเข้าเครือข่ายองค์กรต้องมีคนเฝ้ารอบแพตช์เช่นเดียวกับระบบไอที Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในมีเวลาไปดูแลระบบหน้างานมากขึ้น (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ICSA-26-316 คืออะไร?
ICSA-26-316 คือรหัสชุดประกาศ ICS Advisory ของ CISA ที่เผยแพร่เมื่อ 12 พฤศจิกายน 2026 มี 5 ฉบับ ฉบับ -01 ถึง -05 ล้วนเป็นประกาศของ Siemens ที่รายงานว่าผลิตภัณฑ์ใดได้รับผลจากช่องโหว่ PHP2Shell และ Node2Shell
PHP2Shell และ Node2Shell ต่างกันอย่างไร?
PHP2Shell คือชื่อเรียกช่องโหว่ RCE ใน PHP สองรายการ CVE-2026-109618 และ CVE-2026-109619 ที่ PHP และนักวิจัยเปิดเผยเมื่อ 21 ตุลาคม 2026 ส่วน Node2Shell คือ CVE-2026-111497 ช่องโหว่เขียนนอกขอบเขตในตัวถอดรหัส Brotli ที่รวมมากับ Node.js ซึ่งแพตช์ออกวันเดียวกัน
ผลิตภัณฑ์ Siemens ใดที่ยังไม่มีรุ่นแก้?
ประกาศ ICSA-26-316-01 ระบุว่า AMIS TS และ blueplanet 360 NX3 M6 WM OD IISX ยังไม่มีรุ่นแก้ และ Energy Engage V2.0SP9 ไม่มีแผนแก้ ส่วนประกาศ ICSA-26-316-03 ระบุว่า Common Configurator ทั้งบน IEM และบนอุปกรณ์ยังไม่มีรุ่นแก้
ผู้ใช้ Siemens ในโรงงานและอาคารควรทำอะไร?
ติดตั้งอัปเดตตามที่ประกาศของแต่ละผลิตภัณฑ์ระบุ ใช้วิธีบรรเทาชั่วคราวกับรายการที่ยังไม่มีรุ่นแก้ และตามคำแนะนำของ CISA ให้ลดการเปิดอุปกรณ์ควบคุมสู่อินเทอร์เน็ต วางเครือข่ายควบคุมหลังไฟร์วอลล์แยกจากเครือข่ายธุรกิจ และใช้ VPN ที่อัปเดตแล้วเมื่อต้องเข้าถึงจากระยะไกล
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA81Siemens12AMIS2Palo Alto Networks12
- ประเทศและสถานที่
- เยอรมนี170
- เหตุการณ์และงาน
- PHP2Shell23Node2Shell4
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ