
Cisco แพตช์ ISE UCS Central CUCM: PSIRT ประกาศ 3 ช่องโหว่เมื่อ 4 พ.ย. 2026 UCS Central RCE คะแนน 7.6 ISE และ CUCM ระดับกลาง ยังไม่พบการโจมตีจริง
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
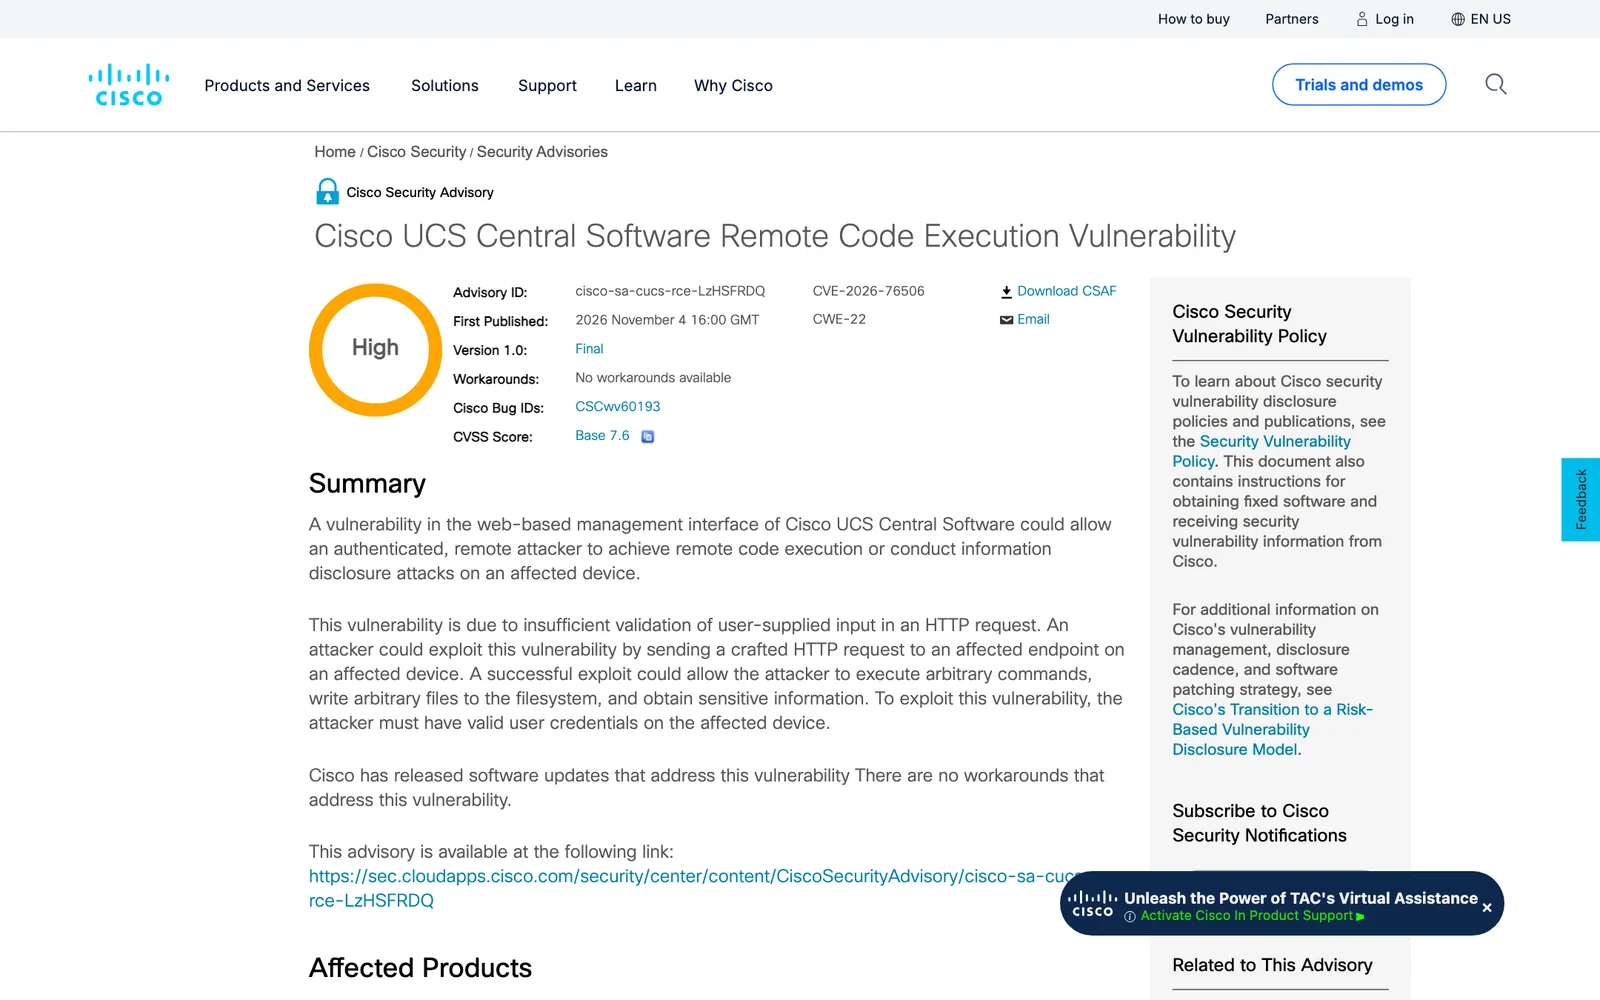
- 4 พฤศจิกายน 2026 Cisco PSIRT เผยแพร่คำแนะนำความปลอดภัย 3 ฉบับ ได้แก่ CVE-2026-76506 ใน UCS Central (High, CVSS 7.6) CVE-2026-76419 ใน Unified CM (Medium, 6.1) และ CVE-2026-20241 ใน ISE (Medium, 5.3)
- ช่องโหว่ UCS Central ให้ผู้โจมตีที่มีบัญชีผู้ใช้ที่ถูกต้องรันคำสั่ง เขียนไฟล์ และอ่านข้อมูลสำคัญผ่านหน้าจัดการเว็บ แก้ในรุ่น 2.1(2c) ส่วนรุ่น 2.0 และเก่ากว่า ต้องย้ายไปรุ่นที่แก้แล้ว
- ตาม Cisco แพตช์ ISE UCS Central CUCM ฉบับ ISE นั้น Cisco ISE และ ISE-PIC ทุกรุ่นที่ใช้งานโดนช่องโหว่ข้ามการอนุญาต ผู้โจมตีไม่ต้องล็อกอินและขอใบรับรองของ endpoint ได้ แก้ใน 3.1 Patch 12, 3.2 Patch 11, 3.3 Patch 12, 3.4 Patch 7 และ 3.5 Patch 4
- Cisco PSIRT ระบุทั้ง 3 ฉบับว่ายังไม่ทราบการประกาศต่อสาธารณะหรือการโจมตีจริง และไม่มีวิธีบรรเทาอื่น นอกจากอัปเกรดซอฟต์แวร์
Cisco แพตช์ ISE UCS Central CUCM เป็นชุดคำแนะนำ 3 ฉบับที่ Cisco PSIRT เผยแพร่เมื่อ 4 พฤศจิกายน 2026 สูงสุดคือ CVE-2026-76506 ใน UCS Central ที่เปิดทางให้ผู้ที่มีบัญชีรันคำสั่งระยะไกลได้ (CVSS 7.6) อีก 2 รายการคือ CVE-2026-76419 ใน Unified CM และ CVE-2026-20241 ใน Identity Services Engine (ISE) ระดับ Medium Cisco ยังไม่ทราบการโจมตีจริง
ทุกรายการใน Cisco แพตช์ ISE UCS Central CUCM ชุดนี้มีรุ่นที่แก้แล้ว และ Cisco ระบุว่าไม่มีวิธีบรรเทาอื่นที่ใช้แทนการอัปเกรดซอฟต์แวร์ได้
Cisco แพตช์ ISE UCS Central CUCM ครั้งนี้มีอะไรบ้าง
| ผลิตภัณฑ์ | CVE | ระดับ | CVSS | ประเภท |
|---|---|---|---|---|
| UCS Central Software | CVE-2026-76506 | High | 7.6 | รันคำสั่งระยะไกล ต้องมีบัญชีที่ถูกต้อง |
| Unified Communications Manager (CUCM) และ SME | CVE-2026-76419 | Medium | 6.1 | Cross-Site Scripting ในหน้าจัดการเว็บ |
| Identity Services Engine (ISE) และ ISE-PIC | CVE-2026-20241 | Medium | 5.3 | ข้ามการอนุญาตเพื่อขอใบรับรอง endpoint |
Cisco แพตช์ ISE UCS Central CUCM: CVE-2026-76506 ต้องใช้บัญชี แต่ผลรุนแรง
ใน Cisco แพตช์ ISE UCS Central CUCM ชุดนี้ คำแนะนำของ Cisco ระบุว่าหน้าจัดการเว็บของ UCS Central ตรวจข้อมูลใน HTTP request ไม่เพียงพอ ผู้โจมตีที่มีข้อมูลบัญชีผู้ใช้ที่ถูกต้องจึงส่งคำขอที่สร้างขึ้นเพื่อรันคำสั่ง เขียนไฟล์ลงระบบ และอ่านข้อมูลสำคัญได้ Cisco แก้ในรุ่น 2.1(2c) ส่วนรุ่น 2.0 และเก่ากว่าต้องย้ายไปรุ่นที่แก้แล้ว
UCS Central ใช้บริหารเซิร์ฟเวอร์ UCS หลายโดเมนจากจุดเดียว ช่องโหว่แบบนี้จึงมีผลมากเมื่อบัญชีผู้ดูแลหลุด แม้ต้องมีบัญชีก่อน องค์กรจึงควรจำกัดผู้มีสิทธิ์และเครือข่ายที่เข้าหน้าจัดการได้ ควบคู่กับการอัปเกรด
Cisco แพตช์ ISE UCS Central CUCM: ISE และ CUCM แก้ในรุ่นไหน
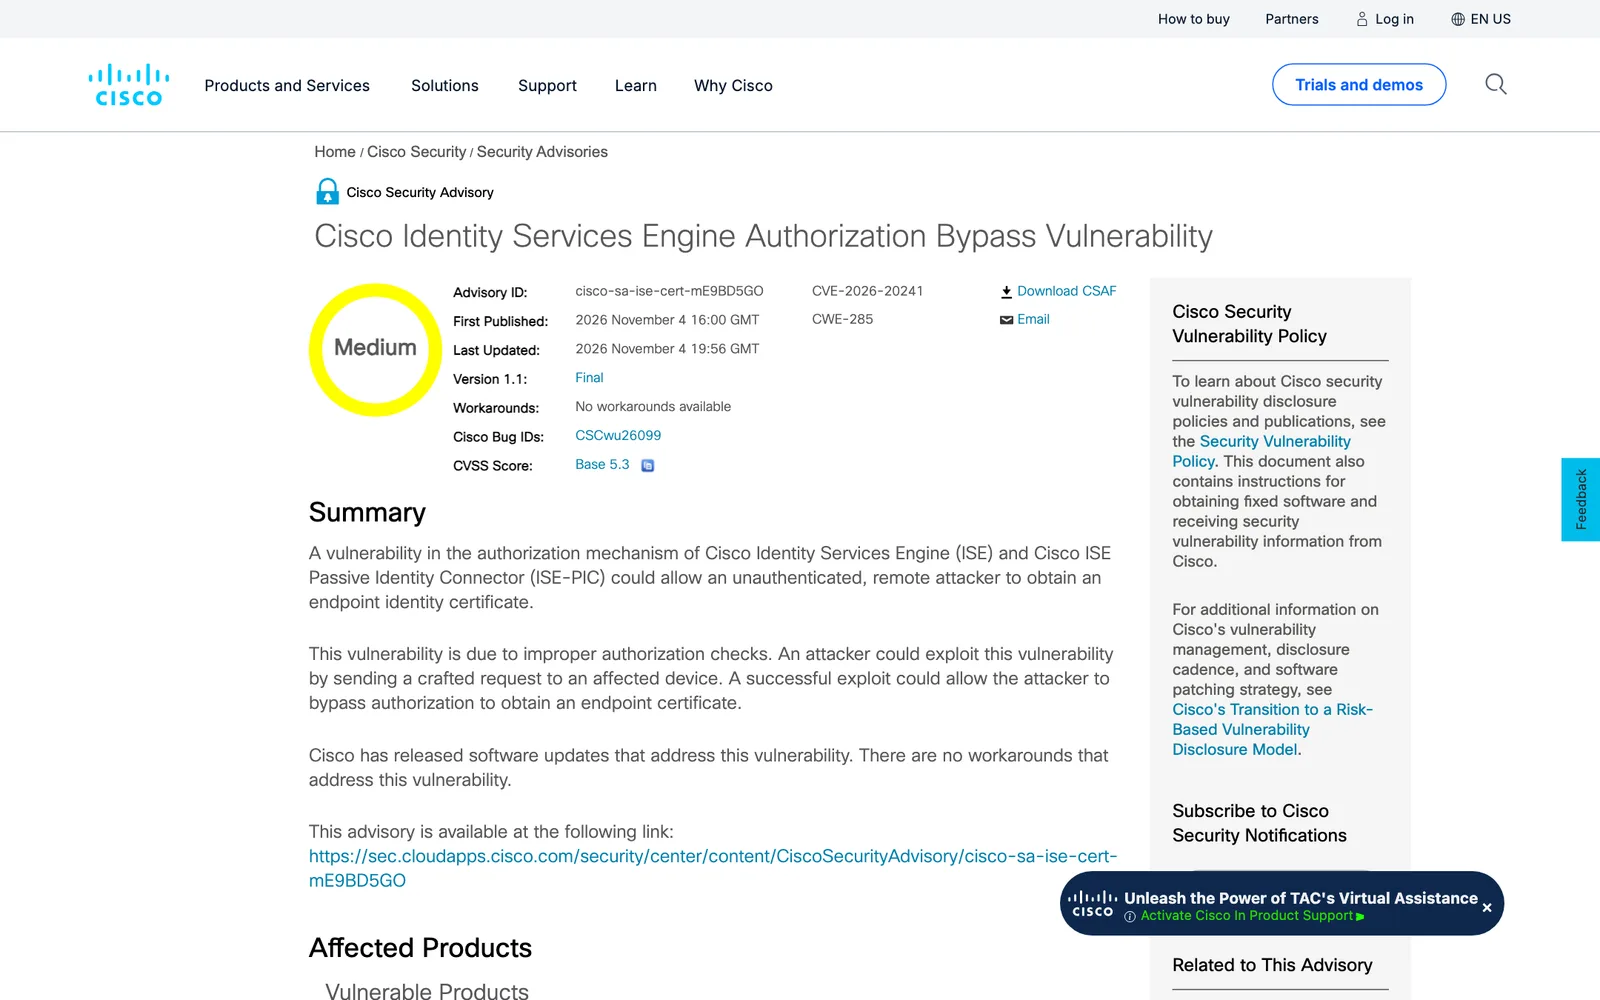
Cisco ISE และ ISE-PIC ทุกรุ่นที่ใช้งานโดนช่องโหว่ CVE-2026-20241 โดยไม่ขึ้นกับการตั้งค่า ผู้โจมตีที่ไม่ต้องล็อกอินส่งคำขอที่สร้างขึ้นเพื่อข้ามการอนุญาตและขอใบรับรอง endpoint ได้ รุ่นที่แก้มีดังนี้
| รุ่น ISE | รุ่นที่แก้ครั้งแรก |
|---|---|
| 3.1 | 3.1 Patch 12 |
| 3.2 | 3.2 Patch 11 |
| 3.3 | 3.3 Patch 12 |
| 3.4 | 3.4 Patch 7 |
| 3.5 | 3.5 Patch 4 |
Cisco ระบุว่า ISE-PIC หมดช่วงขายแล้ว รุ่น 3.4 เป็นรุ่นสุดท้ายที่ซัพพอร์ต และการแก้ไขนี้รวมอยู่ในรุ่น hardening เดือนกันยายน 2026 ด้วย
สำหรับ Unified CM และ Unified CM SME ช่องโหว่ CVE-2026-76419 เปิดให้ผู้โจมตีที่ไม่ต้องล็อกอินหลอกให้ผู้ใช้หน้าจัดการคลิกลิงก์ที่สร้างขึ้น เพื่อรันสคริปต์ในบริบทของหน้าจัดการหรืออ่านข้อมูลบนเบราว์เซอร์ แก้ในรุ่น 15SU5 ส่วนรุ่น 14 ต้องย้ายไปรุ่นที่แก้แล้ว และ Cisco ระบุว่าการแก้ไขรวมอยู่ในรุ่น Security Hardening เดือนตุลาคม 2026 ของผลิตภัณฑ์ Unified Communications
Cisco แพตช์ ISE UCS Central CUCM ผ่านรุ่น hardening อย่างไร
ทั้ง ISE และ Unified CM Cisco ระบุว่าการแก้ไขรวมอยู่ในรุ่นรวมการเสริมความปลอดภัย (hardening release) ที่ประกาศก่อนหน้า คือ Cisco Identity Services Engine Hardening Release เดือนกันยายน 2026 และ Cisco Unified Communications Products Security Hardening Release เดือนตุลาคม 2026 ผู้ดูแลที่ติดตั้งรุ่นเหล่านั้นแล้วจึงอาจได้รับการแก้ไขโดยไม่ต้องทำเพิ่ม แต่ควรเทียบหมายเลข patch กับตารางข้างต้นอีกครั้ง เพราะ Cisco แจ้งให้ดูรายละเอียดที่สมบูรณ์และล่าสุดในหมายเลข bug ID ของแต่ละคำแนะนำ
คำแนะนำ UCS Central ฉบับนี้เผยแพร่เป็นเวอร์ชัน 1.0 สถานะ Final ในวันที่ 4 พฤศจิกายน 2026 ส่วนคำแนะนำ ISE ปรับเป็นเวอร์ชัน 1.1 ในวันเดียวกันโดยเพิ่มชื่อกลางของนักวิจัยที่รายงาน ไม่ได้เปลี่ยนข้อมูลทางเทคนิค ทั้งสามฉบับของ Cisco แพตช์ ISE UCS Central CUCM ให้สิทธิ์ผู้ซื้อตรงจาก Cisco ที่ไม่มีสัญญาบริการขอรุ่นแก้ผ่าน Cisco TAC ได้ โดยแจ้งหมายเลขซีเรียลของอุปกรณ์และ URL ของคำแนะนำเป็นหลักฐาน
ผลต่อองค์กรไทย
ผลของ Cisco แพตช์ ISE UCS Central CUCM ต่อไทยคือ Cisco ISE มักเป็นระบบควบคุมการเข้าถึงเครือข่ายขององค์กรและโรงพยาบาล ส่วน CUCM เป็นระบบโทรศัพท์ในหน่วยงานจำนวนมาก ทั้งสองจึงอยู่ในรายการที่ฝ่ายไอทีต้องแพตช์ในรอบเดียวกับแพตช์ประจำเดือน แม้ระดับ Medium ผู้ดูแลควรตรวจว่าชุด Cisco แพตช์ ISE UCS Central CUCM นี้ถูกติดตั้งแล้วหรือยัง และถือเป็นงานในรอบเดียวกัน
- ตรวจรุ่นของ ISE, CUCM และ UCS Central เทียบกับตารางรุ่นที่แก้ข้างต้น โดย CUCM 14 และ UCS Central 2.0 ลงไป Cisco ให้ย้ายไปรุ่นที่แก้แล้ว จึงต้องวางแผนอัปเกรดใหญ่
- จำกัดหน้าจัดการ ให้เข้าได้จากเครือข่ายผู้ดูแลเท่านั้น เพราะทั้งสามช่องโหว่ทำงานผ่านหน้าจัดการหรือบริการของตัวระบบ
- ตรวจรายการ hardening ที่ Cisco ออกเดือนกันยายนและตุลาคม 2026 ซึ่งรวมการแก้เหล่านี้ไว้ เพื่ออัปเกรดครั้งเดียว
- จัดลำดับตามช่องโหว่ที่ถูกโจมตีจริงก่อน เช่น ช่องโหว่ Cisco Secure Email Gateway ที่ถูกโจมตีด้วยสิทธิ์ root แล้วจึงตามด้วยชุดนี้
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่มีอุปกรณ์เครือข่ายและระบบโทรศัพท์หลายยี่ห้อต้องตามประกาศแพตช์ของแต่ละผู้ผลิตให้ทัน ซึ่งเป็นงานต่อเนื่องที่ใช้เวลาของทีมไอที Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าว Cisco แพตช์ ISE UCS Central CUCM และช่องโหว่อื่นได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Cisco แพตช์ ISE UCS Central CUCM ครั้งนี้มีช่องโหว่อะไรบ้าง?
Cisco PSIRT ประกาศเมื่อ 4 พฤศจิกายน 2026 ว่า UCS Central มี CVE-2026-76506 รันคำสั่งระยะไกลได้ (CVSS 7.6) Unified CM มี CVE-2026-76419 โจมตีแบบ XSS (6.1) และ ISE มี CVE-2026-20241 ข้ามการอนุญาตเพื่อขอใบรับรอง endpoint (5.3)
ช่องโหว่ Cisco UCS Central ต้องล็อกอินก่อนโจมตีหรือไม่?
ต้องล็อกอิน คำแนะนำของ Cisco ระบุว่าผู้โจมตีต้องมีข้อมูลบัญชีผู้ใช้ที่ถูกต้องบนอุปกรณ์ จึงจะส่งคำขอ HTTP ที่สร้างขึ้นเพื่อรันคำสั่ง เขียนไฟล์ และรับข้อมูลสำคัญ ไม่มีวิธีบรรเทาอื่น ต้องอัปเกรดเป็นรุ่นที่แก้แล้ว
Cisco ISE ต้องอัปเดตเป็นรุ่นไหนเพื่อแก้ CVE-2026-20241?
Cisco ISE และ ISE-PIC ต้องอัปเดตเป็น 3.1 Patch 12, 3.2 Patch 11, 3.3 Patch 12, 3.4 Patch 7 หรือ 3.5 Patch 4 ตามรุ่นที่ใช้ และ Cisco ระบุว่าการแก้ไขนี้รวมอยู่ในรุ่น hardening ฉบับเดือนกันยายน 2026 ด้วย
ช่องโหว่ Cisco ชุดนี้ถูกโจมตีจริงแล้วหรือไม่?
ตามคำแนะนำทั้งสามฉบับ Cisco PSIRT ไม่ทราบการประกาศต่อสาธารณะหรือการใช้ช่องโหว่ในทางร้าย ณ วันที่ประกาศ 4 พฤศจิกายน 2026 และข้อมูลที่ตรวจได้ถึง 8 พฤศจิกายน 2026 ไม่มี Cisco แพตช์ ISE UCS Central CUCM ชุดนี้ในรายการ KEV ของ CISA
แหล่งอ้างอิง
- Cisco Advance Notification for Publication of November 4, 2026, Security Advisories — Cisco PSIRT
- Cisco UCS Central Software Remote Code Execution Vulnerability — Cisco PSIRT
- Cisco Identity Services Engine Authorization Bypass Vulnerability — Cisco PSIRT
- Cisco Unified Communications Manager Cross-Site Scripting Vulnerability — Cisco PSIRT
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Unified Communications Manager2
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ