
CERT/CC เผยแพร่ VU#944667 เมื่อ 12 พ.ย. 2026 เตือน ComfyUI-Easy-Use CVE-2026-123790 ผู้โจมตีเขียนทับไฟล์ส่วนเสริมแล้วรันโค้ดตอนรีสตาร์ต ผู้พัฒนาออก 1.4.2 แล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- 12 พฤศจิกายน 2026 CERT/CC เผยแพร่บันทึก VU#944667 และ CVE-2026-123790 เรื่อง save_preview() ใน ComfyUI-Easy-Use รุ่น 1.4.1 และก่อนหน้า ที่ให้ผู้โจมตีไม่ต้องล็อกอินเขียนทับไฟล์ Python ของ custom node ที่ติดตั้งอยู่
- ผู้โจมตีอัปโหลดไฟล์ Python เข้าโฟลเดอร์ input ของ ComfyUI แล้วคัดลอกไปทับ init.py ของโหนด ComfyUI จะโหลดและรันโค้ดนั้นเมื่อ รีสตาร์ต ด้วยสิทธิ์ของโปรเซส ComfyUI
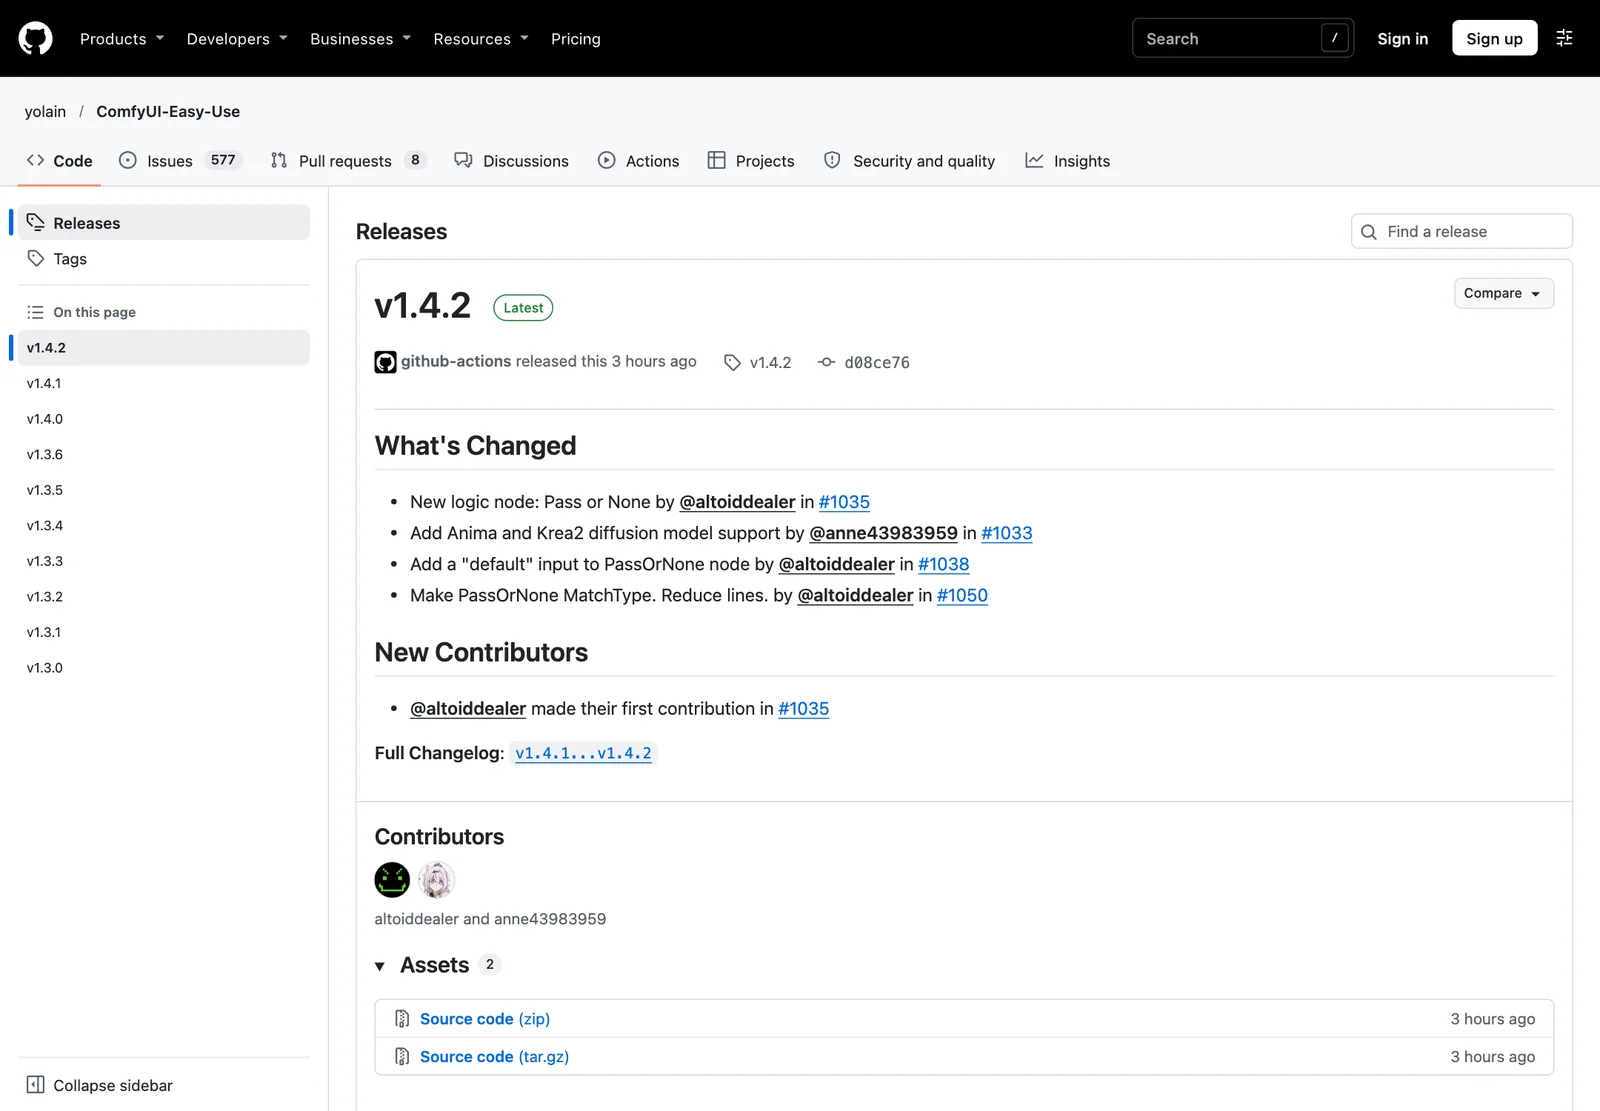
- แก้ไขอยู่ใน commit 8a0f2fc412 ที่ CERT/CC อ้าง ซึ่งอยู่หลังรุ่น 1.4.1 (8 commit) และรวมอยู่ในรุ่น 1.4.2 ที่ออกเมื่อ 14 พฤศจิกายน 2026 ตามข้อมูลของ GitHub
- ช่องโหว่ใช้ได้เมื่อ ComfyUI เปิดเส้นทางเหล่านี้ให้เข้าถึงจากเครือข่ายโดยไม่ยืนยันตัวตน ซึ่งไม่ต้องให้ผู้ใช้ทำอะไร (0 คลิก) CERT/CC แนะนำให้ลบส่วนเสริมหรือจำกัดเครือข่ายให้เฉพาะผู้ใช้ที่เชื่อถือได้
CERT/CC เผยแพร่บันทึก VU#944667 เมื่อ 12 พฤศจิกายน 2026 เตือน ComfyUI-Easy-Use CVE-2026-123790 ช่องโหว่ในส่วนเสริมของ ComfyUI ที่ให้ผู้โจมตีไม่ต้องล็อกอินเขียนทับไฟล์ของ custom node แล้วรันโค้ดเมื่อระบบรีสตาร์ต ผู้พัฒนาออกรุ่น 1.4.2 เมื่อ 14 พฤศจิกายน 2026 ซึ่งมี commit แก้ไขที่ CERT/CC อ้างถึง
ComfyUI-Easy-Use CVE-2026-123790 เกิดจากอะไร
ComfyUI เป็นอินเทอร์เฟซแบบโหนดสำหรับสร้างเวิร์กโฟลว์ปัญญาประดิษฐ์เชิงสร้างสรรค์ ส่วน ComfyUI-Easy-Use เป็นส่วนเสริมที่เพิ่มโหนดและเครื่องมือจัดการเวิร์กโฟลว์ CERT/CC อธิบายว่าช่องโหว่อยู่ในตัวจัดการ save_preview() ของส่วนเสริมนี้ ผู้โจมตีอัปโหลดไฟล์ Python ไปยังโฟลเดอร์ input ของ ComfyUI จากนั้นใช้ save_preview() คัดลอกไฟล์นั้นทับ init.py ของ custom node ที่ติดตั้งอยู่ เมื่อ ComfyUI รีสตาร์ตก็จะนำเข้าและรันโหนดที่ถูกแก้
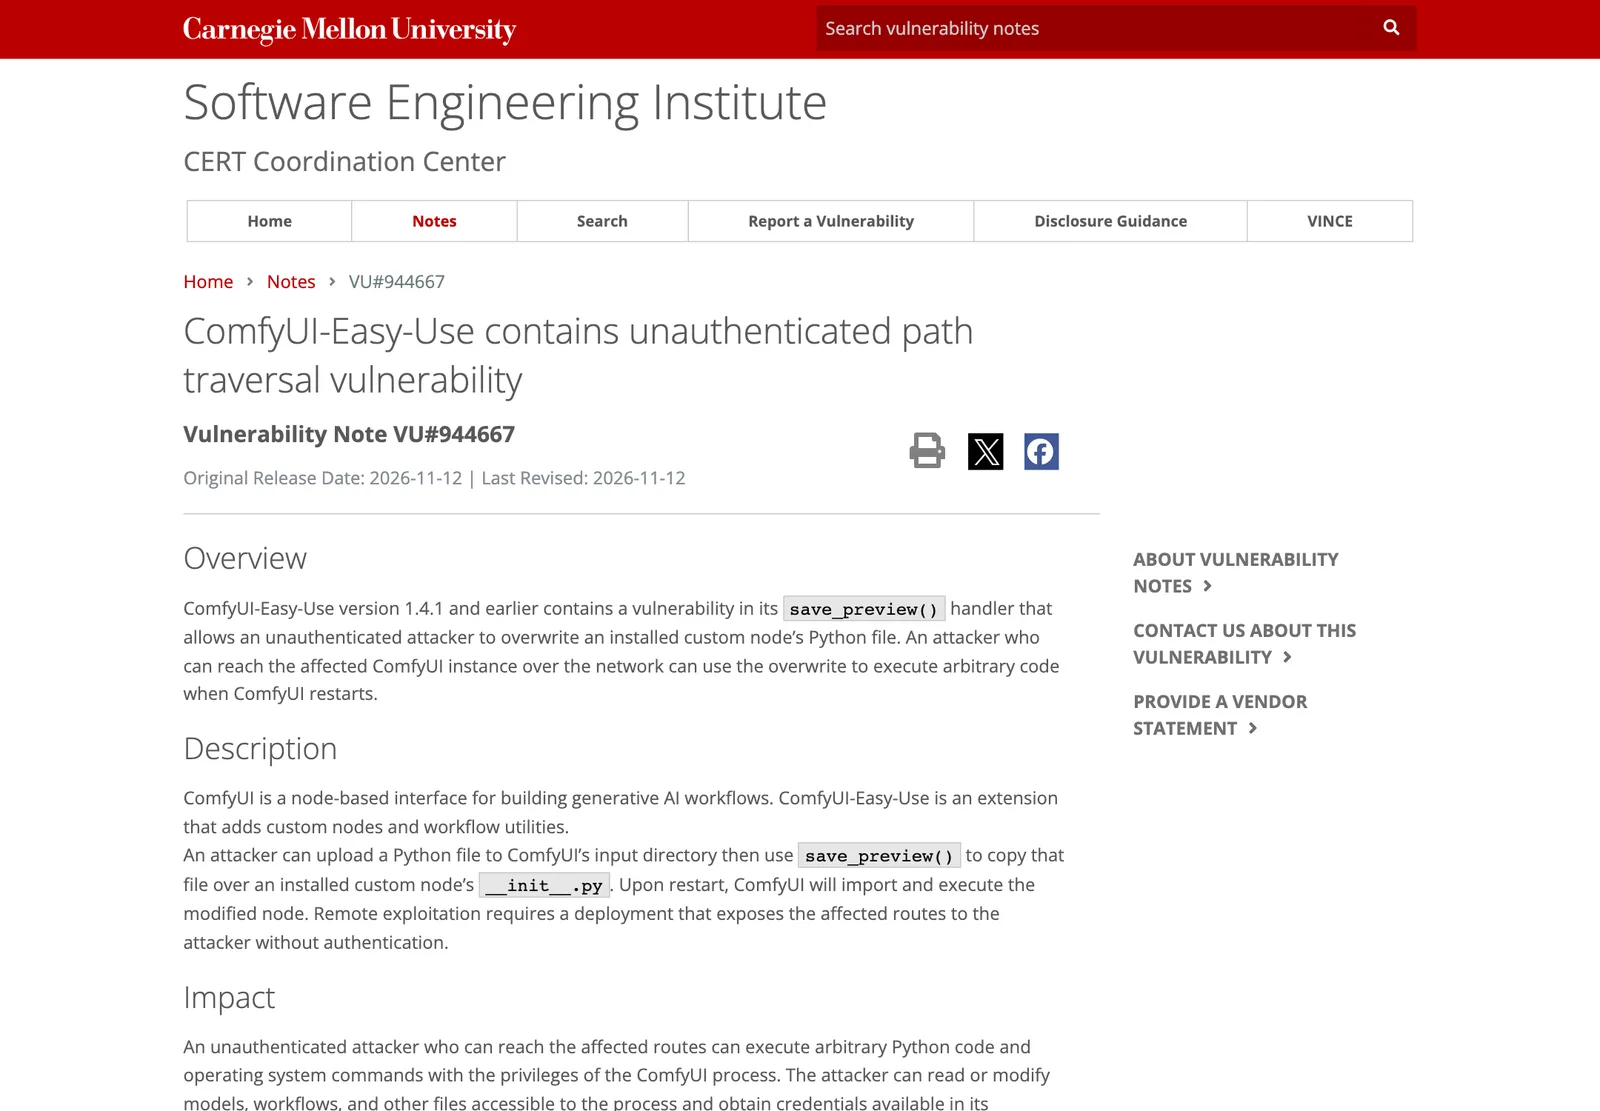
เงื่อนไขสำคัญของ ComfyUI-Easy-Use CVE-2026-123790 คือต้องมีการติดตั้งที่เปิดเส้นทางเหล่านี้ให้ผู้โจมตีเข้าถึงได้โดยไม่ยืนยันตัวตน CERT/CC ระบุว่าการโจมตีไม่ต้องให้ผู้ใช้ทำอะไรเพิ่ม และผู้รายงานคือ Nguyen Huy Hoang ซึ่งยืนยันช่องโหว่ในรุ่นถึง 1.4.1
ผลกระทบของ ComfyUI-Easy-Use CVE-2026-123790 ต่อเซิร์ฟเวอร์ AI
| หัวข้อ | ตามบันทึก CERT/CC |
|---|---|
| ผู้โจมตี | ไม่ต้องยืนยันตัวตน แต่ต้องเข้าถึงเส้นทางที่ได้รับผลกระทบผ่านเครือข่าย |
| สิ่งที่ทำได้ | รันโค้ด Python และคำสั่งระบบปฏิบัติการด้วยสิทธิ์ของโปรเซส ComfyUI |
| ข้อมูลที่เสี่ยง | อ่านหรือแก้โมเดล เวิร์กโฟลว์ และไฟล์อื่นที่โปรเซสเข้าถึงได้ รวมถึงข้อมูลรับรองในสภาพแวดล้อม |
| จังหวะที่โค้ดทำงาน | เมื่อ ComfyUI รีสตาร์ตและโหลดโหนดที่ถูกเขียนทับ |
| ผู้ใช้ต้องทำอะไร | ไม่ต้อง |
เซิร์ฟเวอร์ที่โดน ComfyUI-Easy-Use CVE-2026-123790 มักรันบนเครื่องที่มี GPU และเก็บโมเดลที่เทรนหรือดาวน์โหลดมาอย่างมีมูลค่า การที่ผู้โจมตีรันโค้ดด้วยสิทธิ์ของโปรเซสจึงเข้าถึงสิ่งเหล่านั้นได้ทั้งหมด
สถานะการแก้ไข ComfyUI-Easy-Use CVE-2026-123790
CERT/CC ระบุว่าไม่สามารถติดต่อผู้ดูแลส่วนเสริมเพื่อประสานช่องโหว่นี้ได้ แต่ผู้ดูแลได้ปล่อยการแก้ไขใน main ที่ commit 8a0f2fc412 ข้อมูลใน GitHub แสดง commit นั้นชื่อ "fix: harden model metadata and preview routes (#1045)" ลงวันที่ 29 กันยายน 2026 และแก้ไฟล์ py/routes.py พร้อมเพิ่มชุดทดสอบความปลอดภัยของเส้นทาง
เมื่อเทียบประวัติ commit บน GitHub เพื่อดูว่า ComfyUI-Easy-Use CVE-2026-123790 ถูกแก้ในรุ่นใด พบว่า tag v1.4.1 ซึ่งออกเมื่อ 4 กันยายน 2026 อยู่ก่อน commit แก้ไข 8 commit ส่วน tag v1.4.2 ที่ออกเมื่อ 14 พฤศจิกายน 2026 อยู่หลัง commit นั้น 10 commit ซึ่งหมายความว่ารุ่น 1.4.2 รวมการแก้ไขดังกล่าวไว้ หน้ารุ่นของ 1.4.2 ไม่ได้อธิบายเรื่องความปลอดภัย และไม่ได้อ้าง CVE-2026-123790 ผู้อ่านจึงควรถือรุ่น 1.4.2 เป็นรุ่นต่ำสุดที่มี commit ที่ CERT/CC อ้าง
นอกจากนี้ในวันที่ 14 พฤศจิกายน 2026 ก่อนออกรุ่น 1.4.2 ผู้ดูแลลง commit แก้เรื่องอื่นอีก เช่น การป้องกัน path traversal ของภาพพรีวิวสไตล์ (issue #1057 ที่ปิดแล้วเมื่อ 4 พฤศจิกายน) การปิดกั้นที่อยู่ IP ที่ไม่เป็นมาตรฐานในการดาวน์โหลดโมเดล และการแสดงข้อความ toast ที่ไม่น่าเชื่อถือเป็นข้อความธรรมดา ซึ่งเป็นปัญหาแยกจากบันทึก VU#944667
สิ่งที่ควรทำกับ ComfyUI-Easy-Use CVE-2026-123790
- ตรวจว่าใช้ส่วนเสริมหรือไม่ ดูโฟลเดอร์ custom_nodes ว่ามี ComfyUI-Easy-Use และเป็นรุ่นอะไร ไฟล์ pyproject.toml ของส่วนเสริมระบุรุ่น
- อัปเดตเป็น 1.4.2 หรือใหม่กว่า ถ้าอยู่รุ่น 1.4.1 หรือก่อนหน้า
- จำกัดเครือข่าย อย่าเปิด ComfyUI สู่อินเทอร์เน็ตโดยตรง ใส่ไว้หลังการยืนยันตัวตนหรือ VPN ตามที่ CERT/CC แนะนำให้จำกัดการเข้าถึงเฉพาะผู้ใช้ที่เชื่อถือได้
- ลบส่วนเสริมที่ไม่จำเป็น CERT/CC แนะนำให้ลบส่วนเสริมนี้ถ้าอัปเดตไม่ได้
- ตรวจไฟล์ init.py ของ custom node ว่าถูกแก้โดยไม่คาดคิดหรือไม่ และตรวจไฟล์แปลกในโฟลเดอร์ input ก่อนรีสตาร์ต
- ให้โปรเซสทำงานด้วยสิทธิ์ต่ำ แยกบัญชีและวอลุ่มของ ComfyUI ออกจากข้อมูลรับรองและโมเดลที่ไม่เกี่ยวข้อง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ทีมที่ทดลองเวิร์กโฟลว์ AI มักติดตั้งส่วนเสริมจากชุมชนบนเครื่องที่เปิดพอร์ตไว้และไม่มีใครติดตามรุ่น GPU Server ของ THAI DATA CLOUD ใช้ NVIDIA Tesla T4 และ V100 สำหรับงาน AI และ Deep Learning เช่าใช้ได้โดยไม่ต้องลงทุนซื้อการ์ดเอง ช่วยให้ทีมแยกเครื่องทดลองเวิร์กโฟลว์ออกจากเครื่องใช้งานทั่วไปของพนักงาน (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ComfyUI-Easy-Use CVE-2026-123790 คืออะไร?
ComfyUI-Easy-Use CVE-2026-123790 คือช่องโหว่ในตัวจัดการ save_preview() ของส่วนเสริม ComfyUI-Easy-Use ที่ให้ผู้โจมตีไม่ต้องยืนยันตัวตนเขียนทับไฟล์ Python ของโหนดที่ติดตั้งอยู่ และให้ ComfyUI รันโค้ดนั้นเมื่อรีสตาร์ต ตามบันทึก CERT/CC VU#944667
ComfyUI-Easy-Use CVE-2026-123790 กระทบรุ่นไหน?
CERT/CC ระบุว่าผู้รายงานยืนยันช่องโหว่ใน ComfyUI-Easy-Use รุ่น 1.4.1 และก่อนหน้า ข้อมูลของ GitHub แสดงว่ารุ่น 1.4.1 อยู่ก่อน commit แก้ไข 8a0f2fc412 ส่วนรุ่น 1.4.2 ซึ่งออกเมื่อ 14 พฤศจิกายน 2026 อยู่หลัง commit นั้น
ComfyUI-Easy-Use CVE-2026-123790 ต้องเปิดเครื่องให้คนนอกเข้าถึงหรือไม่ถึงจะเสี่ยง?
ใช่ CERT/CC ระบุว่าการโจมตีจากระยะไกลต้องมีการติดตั้งที่เปิดเส้นทางที่เกี่ยวข้องให้ผู้โจมตีเข้าถึงโดยไม่ยืนยันตัวตน ผู้ที่ใช้ ComfyUI เฉพาะในเครื่องหรือเครือข่ายภายในที่จำกัดสิทธิ์มีความเสี่ยงน้อยกว่า แต่ควรอัปเดตส่วนเสริมอยู่ดี
ถ้าไม่ได้ใช้ ComfyUI-Easy-Use ต้องทำอะไรหรือไม่?
ไม่ต้องแก้ช่องโหว่นี้ เพราะกระทบเฉพาะส่วนเสริม ComfyUI-Easy-Use ไม่ใช่ตัว ComfyUI เอง แต่ควรตรวจรายการ custom node ที่ติดตั้งว่ามีส่วนเสริมใดเปิดเส้นทางรับไฟล์จากเครือข่ายโดยไม่ยืนยันตัวตนหรือไม่
แหล่งอ้างอิง
- VU#944667 - ComfyUI-Easy-Use contains unauthenticated path traversal vulnerability — CERT Coordination Center (Carnegie Mellon University)
- ComfyUI-Easy-Use v1.4.2 release and commit history — GitHub (yolain/ComfyUI-Easy-Use)
- fix: harden model metadata and preview routes (#1045) — GitHub (yolain/ComfyUI-Easy-Use)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- Python53
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ