
CERT/CC เผยแพร่ VU#580079 เมื่อ 12 พ.ย. 2026 เตือน ImageTragick2 ImageMagick ที่ภาพ SVG หรือ PostScript ปลอมอ่านและเขียนไฟล์บนเซิร์ฟเวอร์ได้ ต้องคุม policy.xml
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- 12 พฤศจิกายน 2026 CERT/CC เผยแพร่บันทึกช่องโหว่ VU#580079 เรียกชุดปัญหาว่า ImageTragick2 ผู้โจมตีที่ทำให้แอปประมวลผลภาพ SVG หรือ PostScript ปลอมอ่านและเขียนไฟล์ที่ ImageMagick เข้าถึงได้
- มี 2 รูปแบบ คือการแทรก MSL ผ่านแท็ก image ใน SVG และการที่ ImageMagick ตรวจเนื้อหาแล้วเรียก Ghostscript แม้ไฟล์แจ้งว่าเป็นภาพชนิดอื่น โดยโหมด -dSAFER ยังเปิดให้เข้าถึงไฟล์ในโฟลเดอร์ /tmp
- รายการผู้ผลิตของ CERT/CC มี 2 รายที่ได้รับผลกระทบ คือ Ruby on Rails และ Kiteworks ส่วน MediaWiki ไม่ได้รับผลกระทบ และอีก 5 รายการ ได้แก่ WordPress, Redmine, Debian, Red Hat และ Ubuntu ยังเป็น Unknown
- ผู้ดูแลระบบต้องใช้ policy.xml แบบอนุญาตเฉพาะที่จำเป็น ปิด 5 รูปแบบ คือ MSL, MVG, PS, EPS และ PDF เพราะการอัปเดต ImageMagick อย่างเดียวอาจไม่พอ ผู้พบช่องโหว่คือ RyotaK จาก GMO Flatt Security
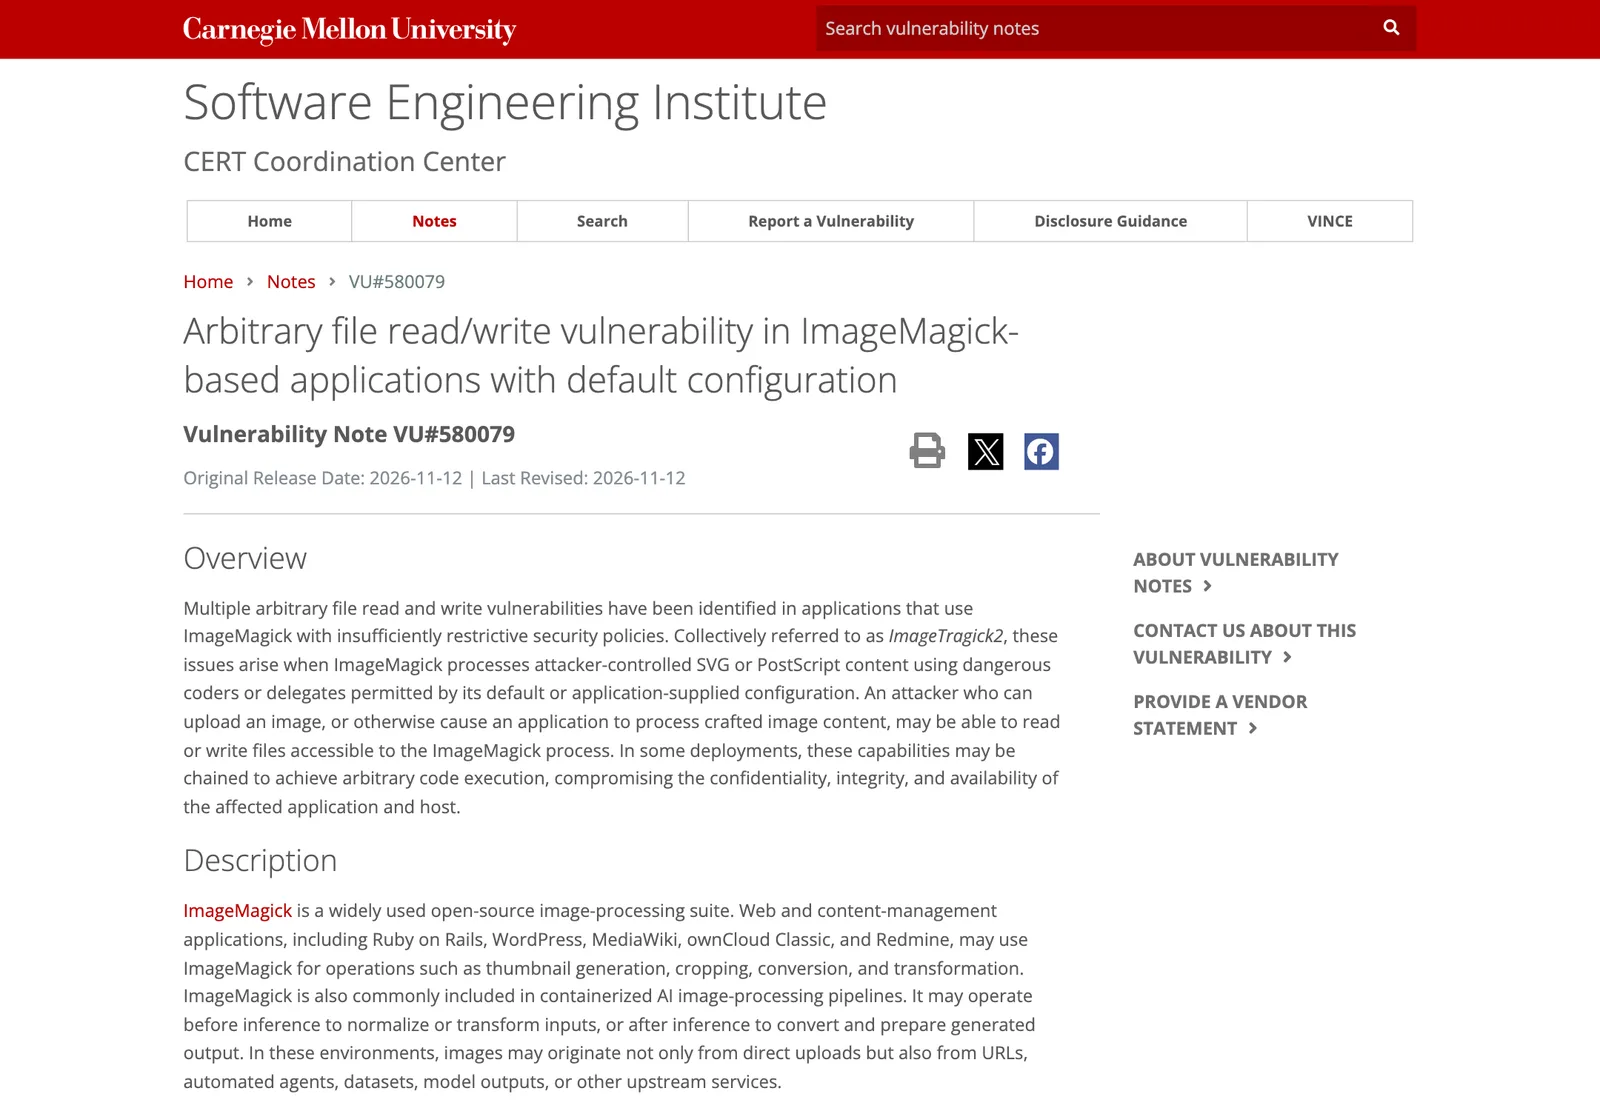
CERT/CC เผยแพร่บันทึกช่องโหว่ VU#580079 เมื่อ 12 พฤศจิกายน 2026 เตือน ImageTragick2 ImageMagick ชุดช่องโหว่อ่านและเขียนไฟล์ที่เกิดเมื่อแอปส่งภาพ SVG หรือ PostScript ที่ผู้โจมตีทำขึ้นให้ ImageMagick ประมวลผลภายใต้ security policy ที่หลวมเกินไป ผู้ดูแลระบบต้องตรวจ policy.xml ของตนก่อนรออัปเดต
ImageTragick2 ImageMagick คืออะไรและ CERT/CC เตือนอะไร
ImageMagick เป็นชุดเครื่องมือประมวลผลภาพโอเพนซอร์สที่เว็บและระบบจัดการเนื้อหาจำนวนมากใช้สร้างภาพย่อ ครอป และแปลงรูปแบบ CERT/CC ระบุในบันทึกว่า Ruby on Rails, WordPress, MediaWiki, ownCloud Classic และ Redmine อาจเรียกใช้ ImageMagick และมักพบในคอนเทนเนอร์ของไปป์ไลน์ประมวลผลภาพด้วย AI ที่ใช้ปรับภาพก่อนส่งเข้าโมเดลหรือแปลงผลลัพธ์หลังโมเดลทำงาน
ช่องทางรับภาพจึงเป็นจุดเสี่ยงหลักของ ImageTragick2 ImageMagick ภาพที่เข้ามาอาจไม่ได้มาจากการอัปโหลดโดยตรงเท่านั้น CERT/CC ระบุว่าอาจมาจาก URL เอเจนต์อัตโนมัติ ชุดข้อมูล ผลลัพธ์ของโมเดล หรือบริการต้นทางอื่น ผู้ที่ทำให้แอปประมวลผลภาพปลอมได้จึงอาจอ่านหรือเขียนไฟล์ที่กระบวนการ ImageMagick เข้าถึงได้ และบางสภาพแวดล้อมอาจต่อยอดเป็นการรันโค้ดตามใจชอบ
2 รูปแบบของ ImageTragick2 ImageMagick ที่ระบุในบันทึก
| รูปแบบ | วิธีเกิดตามบันทึก CERT/CC | ผลที่ระบุ |
|---|---|---|
| 1. แทรกผ่าน SVG (MSL injection) | แท็ก image ใน SVG ที่มีค่า xlink:href อ้างทรัพยากร MSL: ทำให้ ImageMagick ตีความเนื้อหาเป็นสคริปต์ Magick Scripting Language | สคริปต์สั่งอ่านภาพอื่นและส่งข้อมูลไปเขียนยังพาธที่เลือก เข้าถึงไฟล์โดยไม่ได้รับอนุญาต |
| 2. เรียก Ghostscript จากการตรวจเนื้อหา | ImageMagick ตรวจเนื้อหาไฟล์แล้วเห็นเป็น PostScript จึงเรียก Ghostscript แม้ชื่อไฟล์หรือชนิดที่แจ้งบอกว่าเป็นอย่างอื่น | แม้ใช้ -dSAFER แต่การตั้งค่าที่พบอนุญาตให้เข้าถึงไฟล์ในโฟลเดอร์ /tmp |
ทั้งสองรูปแบบของ ImageTragick2 ImageMagick ไม่ต้องล็อกอินเข้าระบบ แต่ต้องทำให้แอปประมวลผลภาพของผู้โจมตีได้ รูปแบบแรกขึ้นอยู่กับว่า SVG coder ภายในและ coder อันตรายที่ต้องใช้พร้อมใช้งานในกระบวนการนั้นหรือไม่ รูปแบบที่สองกระทบแอปที่ใช้โฟลเดอร์ชั่วคราวร่วมกันเก็บไฟล์อัปโหลด ไฟล์ระหว่างประมวลผล เซสชัน หรือข้อมูลที่ไวต่อความปลอดภัย
ImageTragick2 ImageMagick ทำไมต้องเป็นเรื่อง policy ไม่ใช่แค่อัปเดตรุ่น
CERT/CC ระบุว่าพฤติกรรมที่จำกัดได้ด้วย security policy ถูกมองว่าเป็นปัญหาการตั้งค่า ไม่ใช่ช่องโหว่ในตัว ImageMagick แอปและดิสทริบิวชันจึงรับผิดชอบวาง policy ที่เหมาะกับภัยของตัวเอง และหลายระบบที่ประมวลผลไฟล์ไม่น่าเชื่อถือยังไม่ได้ตั้ง policy ให้เข้มพอ CERT/CC จึงเตือนว่าการอัปเดต ImageMagick อย่างเดียวอาจไม่พอ ถ้า policy ยังอนุญาต coder หรือ delegate อันตราย
หน้า Security Policy ของ ImageMagick ยืนยันหลักการเดียวกัน โดยอธิบายว่า ImageMagick ทำงานแบบ "everything allowed unless denied" และนโยบายที่ตรงเงื่อนไขหลังสุดมีผล ทั้งยังเปิดไว้โดยตั้งใจเพื่อใช้ในสภาพแวดล้อมที่ควบคุมได้ เช่น Docker คอนเทนเนอร์ ผู้ดูแลต้องเข้ม policy ตามปริมาณข้อมูลไม่น่าเชื่อถือที่แอปรับ มีโปรไฟล์สำเร็จรูป 4 แบบตั้งแต่รุ่น 7.1.1-16 คือ open, limited, secure และ websafe โดย websafe ออกแบบให้เว็บสาธารณะรับเฉพาะ GIF, JPEG และ PNG
ผู้ได้รับผลกระทบจาก ImageTragick2 ตามรายการผู้ผลิต
| ผู้ผลิตหรือผลิตภัณฑ์ | สถานะในบันทึก CERT/CC |
|---|---|
| Ruby on Rails | Affected |
| Kiteworks | Affected |
| Wikimedia Foundation (MediaWiki) | Not Affected |
| WordPress, Redmine | Unknown |
| Debian GNU/Linux, Red Hat, Ubuntu | Unknown |
ผู้รายงานคือ RyotaK จาก GMO Flatt Security Inc. ส่วนทีม pwn.ai พบรูปแบบที่ 2 โดยอิสระและรายงานให้ WordPress เป็น CVE-2026-65640 ตามที่ CERT/CC ระบุ สำหรับ ImageTragick2 ImageMagick สถานะ Unknown หมายถึงผู้ผลิตยังไม่ได้ให้ข้อมูล ไม่ได้แปลว่าปลอดภัย
ทำอะไรได้ทันทีเมื่อเจอ ImageTragick2 ImageMagick
CERT/CC แนะนำให้ผู้ใช้ผลิตภัณฑ์ที่ฝัง ImageMagick ติดตั้งอัปเดตจากผู้ผลิตเมื่อออก และให้ทำตามนี้ทันที
- ใช้ policy.xml แบบ allowlist เปิดเฉพาะรูปแบบและการทำงานที่แอปใช้จริง ปิด MSL, MVG, PS, EPS และ PDF แม้เทมเพลตปลอดภัยที่มากับ ImageMagick ก็อาจไม่พอ ต้องตรวจนโยบายที่มีผลจริงและทดสอบว่าไฟล์ต้องห้ามถูกปฏิเสธ
- แยกการประมวลผลภาพ ให้ภาพที่ไม่น่าเชื่อถือรันในสภาพแวดล้อมสิทธิ์ต่ำ เข้าถึงระบบไฟล์น้อยที่สุด รวมถึงไปป์ไลน์ AI ก่อนและหลังโมเดล
- ตรวจเนื้อหาจริงของไฟล์ อย่าเชื่อชื่อไฟล์ นามสกุล หรือชนิดสื่อที่ผู้ใช้ส่งมา
- เฝ้าดูการทำงาน แจ้งเตือนเมื่อ policy ถูกละเมิด มีการใช้ coder หรือ delegate ผิดปกติ หรือมีไฟล์ถูกสร้างโดยไม่คาดคิด
- ระวังคอนเทนเนอร์ CERT/CC ระบุว่าโวลุ่มที่เขียนได้ ไดรฟ์ร่วม ข้อมูลรับรอง หรือไฟล์ของโมเดลในคอนเทนเนอร์ทำให้ผลกระทบรุนแรงขึ้นมาก
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เว็บที่รับภาพจากลูกค้า ผู้สมัครงาน หรือเอเจนต์อัตโนมัติ เป็นจุดที่ไลบรารีประมวลผลภาพถูกเรียกโดยไม่มีใครมองเห็น IT Support ของ THAI DATA CLOUD ดูแลเซิร์ฟเวอร์และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ และมีทีมไทยดูแล 24x7 ช่วยให้ทีมภายในรู้ว่ามีระบบใดเรียกใช้ ImageMagick และต้องตรวจ policy ใด (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ImageTragick2 ImageMagick คืออะไร?
ImageTragick2 ImageMagick คือชื่อที่ CERT/CC ใช้เรียกช่องโหว่อ่านและเขียนไฟล์ 2 รูปแบบ เกิดเมื่อแอปที่ใช้ ImageMagick ประมวลผลภาพ SVG หรือ PostScript ที่ผู้โจมตีทำขึ้น ภายใต้ policy ที่ไม่เข้มพอ ตามบันทึก VU#580079
ImageTragick2 ImageMagick กระทบเว็บของเราหรือไม่?
กระทบเมื่อเว็บหรือระบบรับภาพจากผู้ใช้ URL หรือบริการอื่นแล้วส่งให้ ImageMagick แปลงโดย policy อนุญาต SVG, MSL หรือ Ghostscript CERT/CC ยกตัวอย่าง Rails, WordPress, MediaWiki, ownCloud Classic และ Redmine ว่าอาจเรียกใช้ ImageMagick
แก้ ImageTragick2 ImageMagick อย่างไร?
ใช้ policy.xml แบบ allowlist เปิดเฉพาะรูปแบบและการทำงานที่แอปต้องใช้ ปิด MSL, MVG, PS, EPS และ PDF แยกการประมวลผลภาพไว้ในสภาพแวดล้อมสิทธิ์ต่ำ และติดตั้งอัปเดตจากผู้ผลิตแอปเมื่อออก ไม่ใช่อัปเดต ImageMagick เพียงอย่างเดียว
ช่องโหว่นี้เป็นบั๊กของ ImageMagick หรือไม่?
CERT/CC อธิบายว่าพฤติกรรมที่จำกัดได้ด้วย security policy ถือเป็นเรื่องการตั้งค่า ไม่ใช่ช่องโหว่ในตัว ImageMagick แอปและดิสทริบิวชันจึงต้องวาง policy ให้เหมาะกับภัยของตนเอง ซึ่งหลายแอปที่ประมวลผลไฟล์ไม่น่าเชื่อถือยังทำไม่พอ
แหล่งอ้างอิง
- VU#580079 - Arbitrary file read/write vulnerability in ImageMagick-based applications with default configuration — CERT Coordination Center (Carnegie Mellon University)
- ImageMagick Security Policy — ImageMagick Studio LLC
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- WordPress28Debian76Ubuntu85Docker62Linux153
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ