
CERT/CC เผยแพร่ VU#644655 เมื่อ 13 พ.ย. 2026 เตือน TightVNC UltraVNC CVE-2026-128321 ตัวดูบน Windows ล้นฮีปเมื่อต่อกับเซิร์ฟเวอร์ VNC ปลอม UltraVNC แก้แล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- 13 พฤศจิกายน 2026 CERT/CC เผยแพร่บันทึก VU#644655 และ CVE-2026-128321 เรื่องฮีปล้นในตัวถอดรหัส Tight JPEG ของ TightVNC Windows Viewer รุ่น 1.3.10 และ UltraVNC Windows Viewer บางรุ่น
- เซิร์ฟเวอร์ VNC ที่ผู้โจมตีคุมส่งสี่เหลี่ยมภาพกว้างเกิน 8,192 พิกเซล ที่บัฟเฟอร์รองรับได้ ในการทดสอบของ CERT/CC การเขียนเกินเริ่มที่ความกว้าง 8,257 พิกเซล และยืนยันได้เพียงโปรแกรมค้าง
- UltraVNC แก้ในรุ่น 1.8.2.8 และ CERT/CC แนะนำให้ใช้รุ่นปัจจุบัน เช่น 1.8.3.1 ส่วน TightVNC นั้น CERT/CC ติดต่อผู้ผลิตไม่ได้ จึงยังไม่มีรุ่นแก้สำหรับตัวดู 1.3.10 ที่ระบุในบันทึก
- การเข้ารหัสหรือการยืนยันตัวตนกับเซิร์ฟเวอร์ ไม่ช่วย หากเซิร์ฟเวอร์ที่ต่อเป็นของผู้โจมตีหรือถูกยึดไปแล้ว ทางลดเสี่ยงคือต่อเฉพาะเซิร์ฟเวอร์ VNC ที่เชื่อถือได้
CERT/CC เผยแพร่บันทึก VU#644655 เมื่อ 13 พฤศจิกายน 2026 เตือน TightVNC UltraVNC CVE-2026-128321 ช่องโหว่ฮีปล้นในตัวดู VNC บน Windows เมื่อต่อกับเซิร์ฟเวอร์ VNC ที่ผู้โจมตีคุม UltraVNC แก้แล้วในรุ่น 1.8.2.8 แต่ CERT/CC ติดต่อผู้ผลิต TightVNC ไม่ได้ ตัวดู TightVNC 1.3.10 จึงยังไม่มีรุ่นแก้
TightVNC UltraVNC CVE-2026-128321 เกิดจากอะไร
VNC เป็นโปรโตคอลแชร์หน้าจอแบบ Remote Framebuffer (RFB) ที่ TightVNC และ UltraVNC ใช้ ตัวดู (viewer) เชื่อมเซิร์ฟเวอร์แล้วถอดรหัสการอัปเดตหน้าจอมาแสดง การเข้ารหัสแบบ Tight รองรับการบีบอัดภาพด้วย JPEG ซึ่งเป็นส่วนที่มีบั๊ก
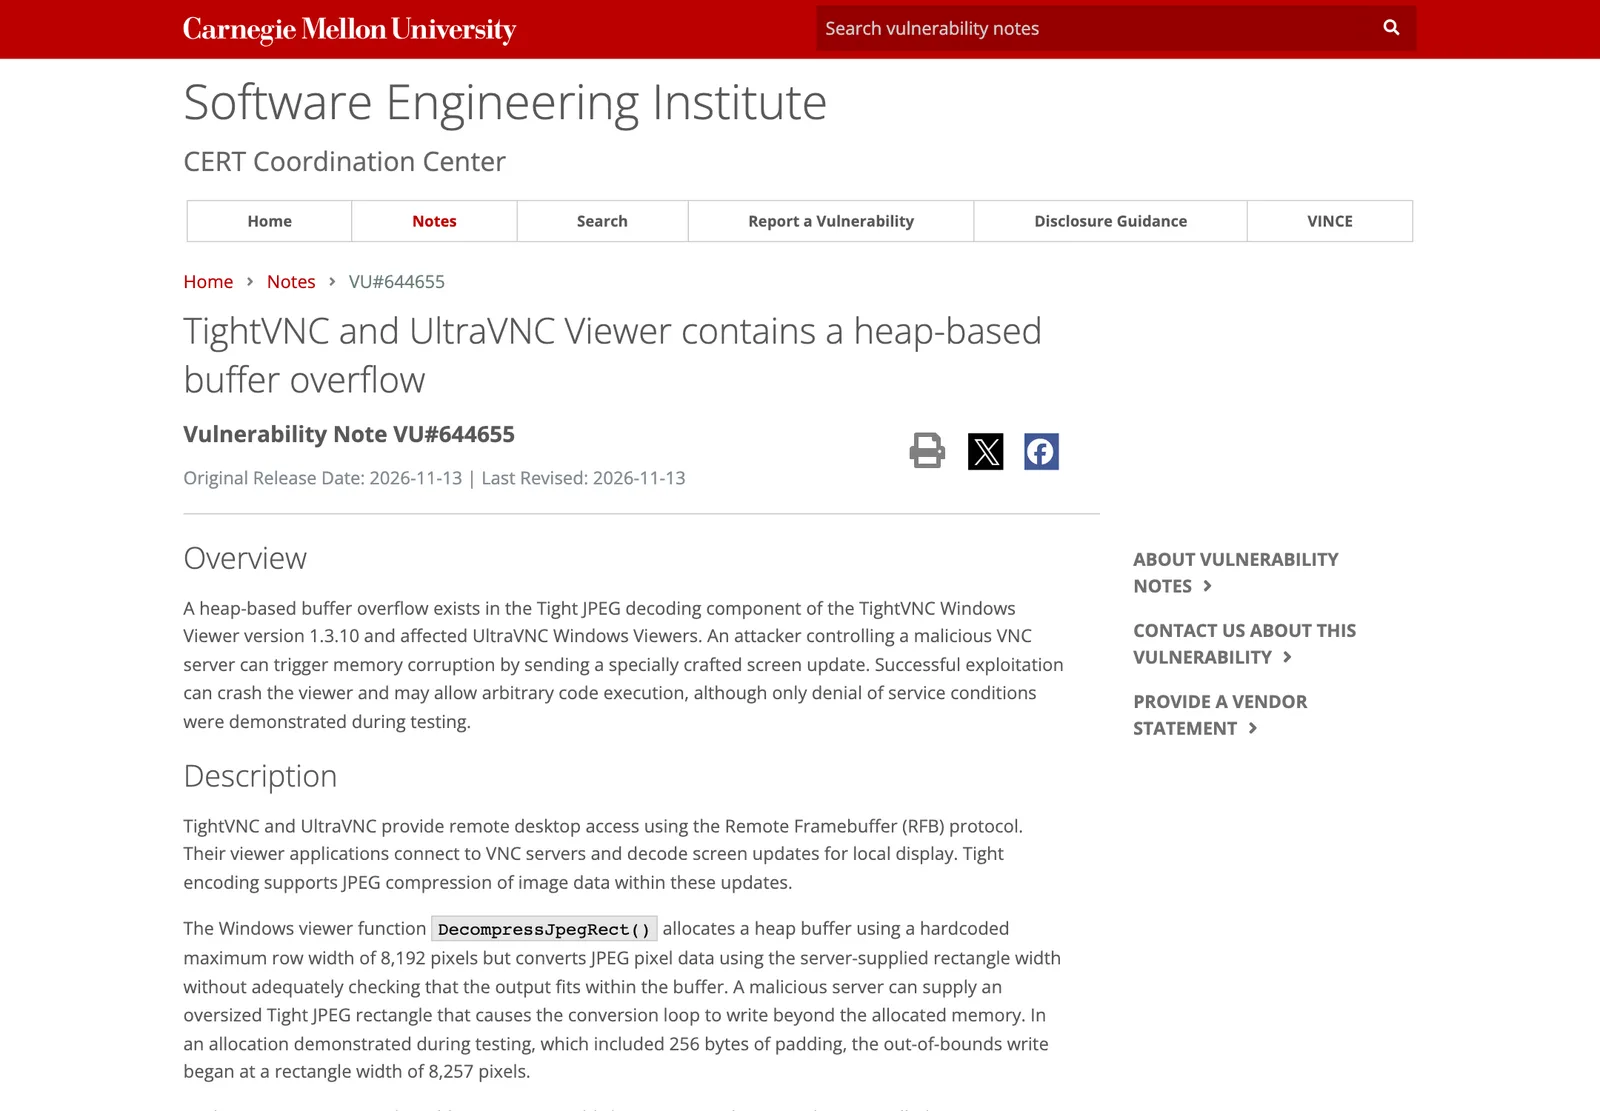
ตามบันทึกของ CERT/CC ต้นเหตุของ TightVNC UltraVNC CVE-2026-128321 อยู่ที่ฟังก์ชัน DecompressJpegRect() บน Windows Viewer จองบัฟเฟอร์ในฮีปโดยใช้ความกว้างสูงสุดตายตัว 8,192 พิกเซลต่อแถว แต่แปลงข้อมูลพิกเซลจาก JPEG โดยใช้ความกว้างที่เซิร์ฟเวอร์ส่งมา โดยไม่ตรวจว่าผลลัพธ์พอดีกับบัฟเฟอร์หรือไม่ เซิร์ฟเวอร์ปลอมจึงส่งสี่เหลี่ยมภาพขนาดเกินทำให้ลูปแปลงเขียนเลยหน่วยความจำที่จองไว้ ในการทดสอบที่มีช่องว่างเสริม 256 ไบต์ การเขียนเกินเริ่มที่ความกว้าง 8,257 พิกเซล
ผลกระทบของ TightVNC UltraVNC CVE-2026-128321 และเงื่อนไขการโจมตี
| หัวข้อ | ตามบันทึก CERT/CC |
|---|---|
| เงื่อนไข | ตัวดูที่มีช่องโหว่ต้องเชื่อมกับเซิร์ฟเวอร์ VNC ของผู้โจมตี หรือเซิร์ฟเวอร์ที่ถูกยึด แล้วประมวลผลการอัปเดตที่ทำขึ้น |
| ผลที่ยืนยันแล้ว | โปรแกรมตัวดูค้างและเซสชันรีโมตถูกขัดจังหวะ |
| ผลที่เป็นไปได้ | การรันโค้ดตามใจด้วยสิทธิ์ของผู้ใช้ที่เปิดตัวดู แต่การทดสอบยืนยันได้เพียงการปฏิเสธบริการ |
| การป้องกันที่ไม่ได้ผล | การยืนยันตัวตนหรือการเข้ารหัสการสื่อสาร ไม่ป้องกันเมื่อเซิร์ฟเวอร์เป็นฝ่ายโจมตี |
| การตรวจขนาดตามเฟรมบัฟเฟอร์ | ไม่พอ เพราะเซิร์ฟเวอร์ประกาศเฟรมบัฟเฟอร์ขนาดใหญ่ได้ |
ผู้รายงาน TightVNC UltraVNC CVE-2026-128321 คือ re9rch และ CERT/CC ให้รหัส CVE-2026-128321 กับช่องโหว่นี้ ผู้เขียนบันทึกคือ Michael Bragg
สถานะแพตช์ TightVNC UltraVNC CVE-2026-128321
สำหรับ TightVNC UltraVNC CVE-2026-128321 CERT/CC อ้างหมายเหตุการออกรุ่นของ UltraVNC ว่าช่องโหว่ Tight JPEG heap overflow ถูกแก้ในรุ่น 1.8.2.8 และแนะนำให้อัปเกรดเป็นรุ่นปัจจุบัน เช่น 1.8.3.1 รายการผู้ผลิตใน CERT/CC ระบุ UltraVNC เป็น Not Affected และ Glavsoft (TightVNC) เป็น Unknown หน้าดาวน์โหลดของ UltraVNC ที่เปิดอ่านเมื่อ 15 พฤศจิกายน 2026 ระบุรุ่นล่าสุดคือ 1.8.3.2
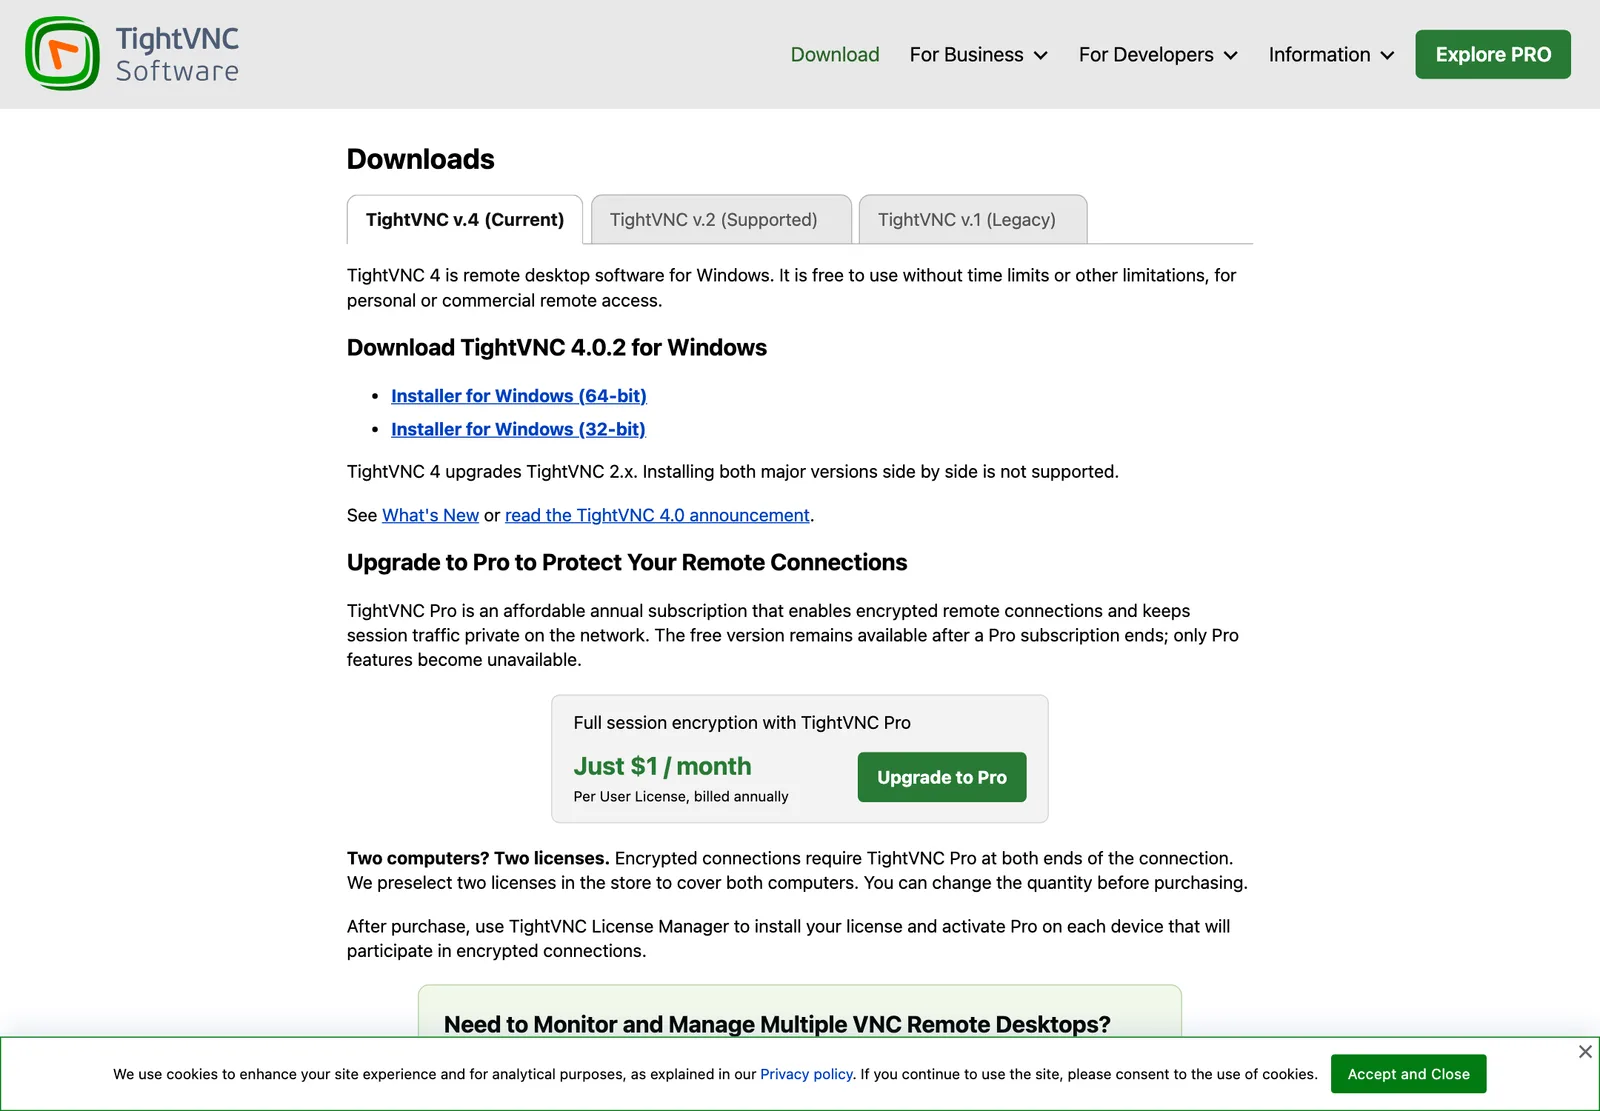
ฝั่ง TightVNC ซึ่งเป็นครึ่งหนึ่งของ TightVNC UltraVNC CVE-2026-128321 CERT/CC ระบุตรง ๆ ว่าไม่สามารถติดต่อผู้ผลิตเพื่อประสานการแก้ไขตัวดู Windows รุ่น 1.3.10 ได้ หน้าดาวน์โหลดของ TightVNC แสดงรุ่น 4 (Current) รุ่น 2 (Supported) และรุ่น 1 (Legacy) โดยรุ่นปัจจุบันคือ 4.0.2 แต่บันทึกของ CERT/CC ไม่ได้ระบุว่า TightVNC รุ่น 2 หรือ 4 ได้รับผลกระทบหรือไม่ ผู้ดูแลจึงไม่ควรสรุปเองว่ารุ่นใหม่ปลอดภัยหรือไม่ปลอดภัย แต่ควรตรวจว่าตัวดูที่องค์กรใช้เป็นรุ่นอะไร
สิ่งที่ควรทำกับ TightVNC UltraVNC CVE-2026-128321
- สำรวจตัวดู VNC บน Windows ทั้งเครื่องผู้ดูแลระบบและเครื่องพนักงาน ว่าใช้ TightVNC 1.3.10 หรือ UltraVNC รุ่นก่อน 1.8.2.8 หรือไม่
- อัปเกรด UltraVNC เป็นรุ่นปัจจุบันตามที่ CERT/CC แนะนำ
- เปลี่ยนตัวดู TightVNC 1.3.10 ไปใช้ตัวดูที่ยังดูแลอยู่และยืนยันได้ว่าแก้ช่องโหว่นี้ ตามที่ CERT/CC แนะนำ
- ต่อเฉพาะเซิร์ฟเวอร์ VNC ที่เชื่อถือได้ ห้ามต่อไปยังที่อยู่ที่ไม่รู้จักหรือที่ได้รับผ่านอีเมลและแชต วิธีนี้ลดความเสี่ยงแต่ไม่กันกรณีที่เซิร์ฟเวอร์ที่เชื่อถือถูกยึด
- ไม่เปิดตัวดูด้วยบัญชีผู้ดูแลระบบ เมื่อไม่จำเป็น เพราะผลที่เป็นไปได้ของ TightVNC UltraVNC CVE-2026-128321 คือการรันโค้ดด้วยสิทธิ์ของผู้ใช้ที่เปิดตัวดู
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เครื่องมือรีโมตที่ติดตั้งกันเองตามเครื่องผู้ดูแลระบบมักไม่อยู่ในบัญชีทรัพย์สินที่ทีมไอทีติดตามรุ่นและแพตช์ IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ และมีทีมไทยดูแล 24x7 ช่วยให้องค์กรรู้ว่าเครื่องใดใช้ตัวดูรีโมตรุ่นใด และต้องเปลี่ยนที่ใด (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
TightVNC UltraVNC CVE-2026-128321 คืออะไร?
TightVNC UltraVNC CVE-2026-128321 คือช่องโหว่ฮีปล้นในฟังก์ชัน DecompressJpegRect() ของตัวดู VNC บน Windows ผู้ที่คุมเซิร์ฟเวอร์ VNC ส่งภาพ Tight JPEG ขนาดใหญ่เกินให้ตัวดูเขียนข้อมูลเลยบัฟเฟอร์ได้ ตามบันทึก CERT/CC VU#644655
TightVNC UltraVNC CVE-2026-128321 กระทบรุ่นไหน?
CERT/CC ระบุว่ากระทบ TightVNC Windows Viewer รุ่น 1.3.10 และ UltraVNC Windows Viewer ที่ยังไม่ถึงรุ่นแก้ โดย UltraVNC แก้ไว้ในรุ่น 1.8.2.8 ส่วนบันทึกไม่ได้ระบุสถานะของ TightVNC รุ่นอื่น และสถานะของผู้ผลิต TightVNC ยังเป็น Unknown
ต้องรีบแก้ TightVNC UltraVNC CVE-2026-128321 หรือไม่?
ถ้าใช้ตัวดู UltraVNC เก่าควรอัปเกรดเป็นรุ่นปัจจุบัน ส่วนตัวดู TightVNC 1.3.10 ควรเปลี่ยนไปใช้ตัวดูที่ยังดูแลอยู่ และต่อเฉพาะเซิร์ฟเวอร์ที่เชื่อถือได้ ผลที่ยืนยันแล้วคือโปรแกรมค้าง การรันโค้ดยังเป็นเพียงความเป็นไปได้
ถ้าเซิร์ฟเวอร์ VNC ของเราเองถูกเจาะ ช่องโหว่นี้เกี่ยวอย่างไร?
เกี่ยวโดยตรง เพราะช่องโหว่ทำงานเมื่อตัวดูต่อกับเซิร์ฟเวอร์ที่ผู้โจมตีคุม CERT/CC ระบุว่าการยืนยันตัวตนหรือเข้ารหัสไม่ป้องกัน หากเซิร์ฟเวอร์ที่เชื่อถือถูกยึด ตัวดูที่ต่ออยู่ก็ยังเสี่ยง
แหล่งอ้างอิง
- VU#644655 - TightVNC and UltraVNC Viewer contains a heap-based buffer overflow — CERT Coordination Center (Carnegie Mellon University)
- UltraVNC Downloads — UltraVNC
- TightVNC Downloads — TightVNC
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CERT/CC7
- ผลิตภัณฑ์และเทคโนโลยี
- Windows140
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ